




 Suivre
tl;dr
Prime Detect exécute des règles de détection sur les flux d’événements de vos clients avant que les données n’atteignent le SIEM. Il applique des règles Sigma aux événements en transit, marque chaque correspondance avec une gravité et une technique MITRE ATT&CK, et relie les correspondances liées en chaînes d’attaque. Lors des tests clients, environ 7 % de la télémétrie a été marquée.
Les MSSP utilisent Prime Detect pour offrir à chaque client les mêmes 20,000+ détections indépendamment du SIEM que ce client utilise, pour envoyer moins de données dans les SIEM qu’ils paient pour fonctionner, et pour garder les données de chaque client dans son propre pipeline. Il fonctionne aux côtés des SIEM que vous exécutez déjà. Il ne les remplace pas.
Contactez le service commercial
Pourquoi les MSSP déplacent la détection avant le SIEM
La couverture de détection d’un MSSP est généralement déterminée par ce que chaque SIEM de client peut contenir. Cela crée trois problèmes qui augmentent avec chaque client que vous ajoutez.
- Couverture inégale. Les clients utilisent différents SIEM avec différentes limites de règles. La même menace peut être capturée pour un client et manquée pour un autre, selon la plateforme sous-jacente.
- Coût d’ingestion. Là où vous opérez le SIEM, chaque événement ingéré est un coût contre votre marge, qu’il transporte un signal de menace ou non.
- Charge d’ingénierie. Vos ingénieurs de détection passent leur temps à transférer et ajuster les mêmes règles sur différentes plateformes au lieu de construire les détections pour lesquelles les clients paient réellement.
Prime Detect déplace la détection en amont. Les règles s’exécutent sur les événements à mesure qu’ils traversent le pipeline, avant que tout SIEM ne les ingère. La couverture dépend de la capacité de calcul que vous assignez, pas du SIEM de chaque client. Vous décidez ensuite, par client, ce qui atteint le SIEM.
Ce que fait Prime Detect
Détection dans le flux
- Applique les règles Sigma aux événements en transit, avant l’ingestion par le SIEM
- Exécute plus de 20,000 règles de détection plus vos propres détections personnalisées, sans plafond de règles fixe
- Marque chaque correspondance avec une gravité et une technique MITRE ATT&CK
- Relie les correspondances liées en chaînes d’attaque, de sorte que les analystes voient une séquence d’activités au lieu d’alertes isolées
Télémétrie marquée que vous pouvez router
- Marque environ 7 % de la télémétrie, basé sur les tests clients
- Envoie les événements marqués au SIEM et le reste au stockage chaud ou froid, selon vos règles
- Produit des événements structurés, étiquetés ATT&CK que les outils de triage AI et SOAR peuvent utiliser directement
Déploiement et contrôle
- Fonctionne sur Kafka et Kubernetes que vous ou vos clients gérez
- Garde les données à l’intérieur du pipeline, sans connexion sortante requise
- Se déploie en air-gapped ou dans le cloud
- Disponible en open source ou sous licence Enterprise
Comment il s’intègre aux SIEM que vous exécutez déjà
Prime Detect s’installe entre le pipeline d’événements et le SIEM. Rien dans le SIEM ne doit changer, donc il fonctionne sur une base client mixte.
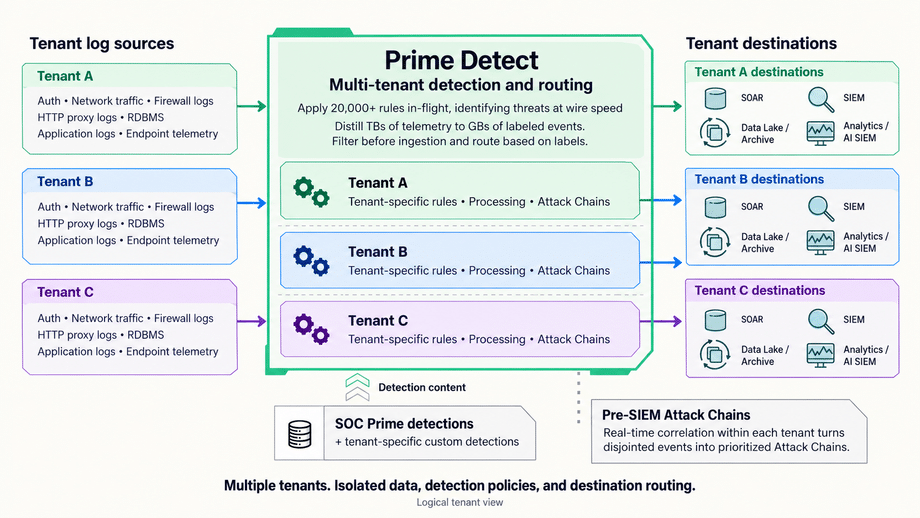
Les MSSP le déploient généralement de l’une des deux manières suivantes :
- Partagé, multi-locataire : un déploiement de Prime Detect dans votre environnement, avec détections et routage définis par locataire.
- Par client : un déploiement à l’intérieur de l’infrastructure propre du client, pour les clients avec des exigences strictes en matière de résidence des données ou de gap aérien.
Le déploiement suit les mêmes trois étapes de toute manière :
- Transférez tout au SIEM comme aujourd’hui, avec des étiquettes de détection ajoutées aux événements correspondants.
- Ajoutez un index ou un tableau de bord SIEM qui élève les événements étiquetés par la détection en alertes de haute priorité.
- Une fois ajusté, routez les événements non marqués vers un stockage chaud ou froid pour réduire l’ingestion.
Ce que Prime Detect ne fait pas
- Il ne remplace pas le SIEM pour la journalisation centralisée, la recherche, l’enquête ou la conservation.
- Il ne décide pas si un incident est significatif ou signalable. Votre processus d’incident prend cette décision.
- Il ne prend pas de décisions de transfert de données pour vous. Où vont les données, et sous quel accord, reste avec votre entreprise et vos clients.
NIS2, DORA, HIPAA, et GDPR : où Prime Detect s’intègre
Les MSSP ont leurs propres obligations et héritent de celles de leurs clients. NIS2 définit les prestataires de services de sécurité gérés à l’article 6(40) et les répertorie dans l’annexe I, de sorte que de nombreux MSSP sont couverts en eux-mêmes. Prime Detect soutient le côté détection de chacune des règles ci-dessous. Il ne les dispense pas seul.
| Règle | Ce qu’elle exige | Où Prime Detect s’intègre |
|---|---|---|
| NIS2 Art. 23 | Alerte précoce dans les 24 heures et notification d’incident dans les 72 heures après avoir pris connaissance d’un incident significatif | Met en évidence une activité en chaîne plus tôt, de sorte que votre équipe en prenne conscience plus vite et ait des preuves mappées ATT&CK pour l’avis |
| DORA Art. 28 | Les entités financières restent pleinement responsables de la conformité DORA lorsqu’elles utilisent des prestataires de services TIC | Donne à vos clients financiers un enregistrement par locataire de ce qui a été détecté, dont ils ont besoin pour montrer une supervision de vous |
| HIPAA 45 CFR 164.312(b) | Mécanismes qui enregistrent et examinent l’activité dans les systèmes contenant des EPHI | Examine chaque événement dans le flux et enregistre les correspondances avec leur gravité et technique. La journalisation et la rétention restent dans le SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | Les partenaires commerciaux signalent les incidents de sécurité dont ils prennent connaissance à l’entité couverte | Les correspondances marquées et les chaînes d’attaque vous donnent le détail pour signaler rapidement et spécifiquement |
| GDPR Ch. V (Arts. 44–49) | Les transferts de données personnelles en dehors de l’UE/EEE uniquement sous les conditions du Chapitre V, y compris les transferts ultérieurs | Fonctionne à l’intérieur du pipeline de vous ou de votre client sans connexion sortante, donc la détection elle-même n’ajoute pas de transfert |
Vendre la couverture, pas l’ingestion
La plupart des MSSP fixent le prix et le personnel autour du volume du SIEM. Cela lie la marge à la quantité de données que les clients envoient, et lie la couverture à la plateforme que chaque client utilise.
Prime Detect sépare les deux. Chaque client obtient la même base de détection. Vous n’envoyez au SIEM que les événements qui comptent. Chaque locataire obtient un enregistrement mappé ATT&CK de ce que vous avez détecté, qui est la preuve dont les clients réglementés ont besoin pour montrer la supervision de leur prestataire. Vos ingénieurs passent leur temps sur les détections qui distinguent votre service.
Voyez-le fonctionner. Regardez Prime Detect travailler contre un flux d’événements en direct avant de vous engager à un pilote. Demandez une démo, explorez la démo en direct, ou téléchargez la version open source pour l’exécuter vous-même.
FAQ
Comment un MSSP peut-il maintenir la capacité de détection en phase avec la croissance des clients ?
Retirez la capacité de règle de chaque SIEM de client. Prime Detect exécute les détections sur le flux d’événements, de sorte que la couverture s’étend avec le calcul que vous assignez, pas avec les limites du SIEM. Chaque nouveau client obtient les mêmes 20,000+ détections, qu’ils utilisent un SIEM ou un autre.
Quelle est la différence entre la détection pré-SIEM et l’ingestion directe par le SIEM ?
Avec l’ingestion directe, les journaux vont dans le SIEM et les règles de détection s’exécutent là. La détection pré-SIEM exécute les règles sur les événements en transit, avant que le SIEM ne les ingère. Prime Detect est une couche de détection pré-SIEM. Il marque les correspondances et vous permet d’envoyer uniquement les événements de haute priorité au SIEM.
Un déploiement de Prime Detect peut-il desservir plusieurs clients ?
Oui. Les MSSP peuvent exécuter un déploiement multi-locataire partagé avec des détections et un routage définis par locataire. Ils peuvent aussi déployer à l’intérieur de l’infrastructure propre d’un client lorsque la résidence des données ou un air gap l’exige.
Comment Prime Detect est-il licencié pour les MSSP ?
Prime Detect est disponible en open source ou sous licence Enterprise. La licence Enterprise pour les MSSP est généralement basée sur le nombre de clients servis. Contactez SOC Prime pour le prix pour votre architecture.
Que demandent NIS2 et DORA aux MSSP ?
NIS2 définit les MSSP et en amène beaucoup dans le champ d’application en tant qu’entités couvertes. En vertu de l’article 23, ils doivent fournir une alerte précoce dans les 24 heures après avoir pris connaissance d’un incident significatif et une notification dans les 72 heures. En vertu de l’article 28 du DORA, les clients financiers restent pleinement responsables de leur propre conformité lorsqu’ils utilisent un MSSP, donc ils s’attendront à des preuves de ce que vous détectez.
Que requiert HIPAA pour les pistes d’audit et la déclaration d’incidents ?
La règle de sécurité HIPAA, 45 CFR 164.312(b), exige des mécanismes qui enregistrent et examinent l’activité dans les systèmes contenant des informations de santé protégées électroniques. En vertu des sections 164.308(b) et 164.314(a), un associé commercial doit signaler les incidents de sécurité dont il prend connaissance à l’entité couverte, y compris les violations de l’information de santé protégée non sécurisée.
La détection pré-SIEM crée-t-elle des problèmes de transfert de données GDPR ?
Pas par elle-même. Prime Detect fonctionne à l’intérieur du pipeline de vous ou de votre client et ne nécessite aucune connexion sortante, donc la détection n’ajoute aucun transfert de données personnelles. Où vont le reste des données, et en vertu de quel mécanisme du Chapitre V, reste la décision de votre entreprise.
Prime Detect va-t-il commodifier notre service d’ingénierie de détection ?
Il déplace l’endroit où vos ingénieurs passent leur temps. La couverture de base provient de la bibliothèque de plus de 20,000 règles, que SOC Prime continue d’ajouter. Votre équipe peut se concentrer sur les détections spécifiques aux clients, la recherche de menaces et l’ajustement, qui sont les travaux que les clients considèrent comme votre différenciateur.







