




 Śledź
tl;dr
Prime Detect uruchamia reguły wykrywania na strumieniach zdarzeń klientów, zanim dane trafią do SIEM. Zastosowuje reguły Sigma do wydarzeń w tranzycie, oznacza każdy dopasowany element poziomem ważności i techniką MITRE ATT&CK, oraz łączy powiązane dopasowania w łańcuchy ataków. W testach u klienta około 7% telemetry zostało oznaczone.
MSSP używają Prime Detect, aby zapewnić każdemu klientowi te same ponad 20,000 wykryć, niezależnie od tego, jaki SIEM klient obsługuje, aby wysyłać mniej danych do SIEM, które płacą za działanie, oraz aby trzymać dane każdego klienta we własnym strumieniu. Działa obok SIEM, które już obsługujesz. Nie zastępuje ich.
Dlaczego MSSP przesuwają wykrywanie przed SIEM
Zakres wykrywania MSSP jest zwykle ustalany przez to, co każdy SIEM klienta może pomieścić. Powoduje to trzy problemy rosnące z każdym dodanym klientem.
- Nierównomierne pokrycie. Klienci uruchamiają różne SIEM z różnymi limitami reguł. To samo zagrożenie może zostać wykryte u jednego klienta i przeoczone u innego, w zależności od platformy pod spodem.
- Koszt wprowadzenia. Gdy obsługujesz SIEM, każde wprowadzone zdarzenie jest kosztem przeciwko twojej marży, niezależnie od tego, czy niesie sygnał zagrożenia, czy nie.
- Obciążenie inżynieryjne. Twoi inżynierowie wykrywania spędzają czas na przenoszeniu i dostrajaniu tych samych reguł na różnych platformach zamiast budować wykrycia, za które klienci faktycznie płacą.
Prime Detect przesuwa wykrywanie w górę strumienia. Reguły działają na zdarzeniach, gdy przesyłają się przez strumień, zanim zostaną wprowadzone przez SIEM. Pokrycie zależy od przydzielonej mocy obliczeniowej, nie od każdego SIEM klienta. Następnie decydujesz, co trafi do SIEM dla każdego klienta.
Co robi Prime Detect
Wykrywanie w strumieniu
- Stosuje reguły Sigma do zdarzeń w tranzycie, przed wprowadzeniem do SIEM
- Uruchamia ponad 20,000 reguł wykrywania oraz własne, niestandardowe wykrycia, bez stałego ograniczenia liczby reguł
- Oznacza każde dopasowanie poziomem ważności i techniką MITRE ATT&CK
- Łączy powiązane dopasowania w łańcuchy ataków, dzięki czemu analitycy widzą ciąg działań zamiast izolowanych alertów
Oznakowana telemetria, którą można kierować
- Oznacza około 7% telemetry, na podstawie testów klientów
- Wysyła oznaczone zdarzenia do SIEM, a resztę do przechowywania na ciepło lub zimno, zgodnie z twoimi zasadami
- Produkuje ustrukturyzowane, oznaczone etykietą ATT&CK zdarzenia, które AI triage i narzędzia SOAR mogą używać bezpośrednio
Wdrożenie i kontrola
- Działa na Kafka i Kubernetes, które obsługujesz ty lub twoi klienci
- Trzyma dane w strumieniu, bez potrzeby połączenia na zewnątrz
- Wdraża przez szczeliny powietrzne lub w chmurze
- Dostępny jako open source lub pod licencją Enterprise
Jak pasuje do SIEM, które już obsługujesz
Prime Detect znajduje się między strumieniem zdarzeń a SIEM. Nic w SIEM nie musi się zmieniać, więc działa wśród mieszanej bazy klientów.
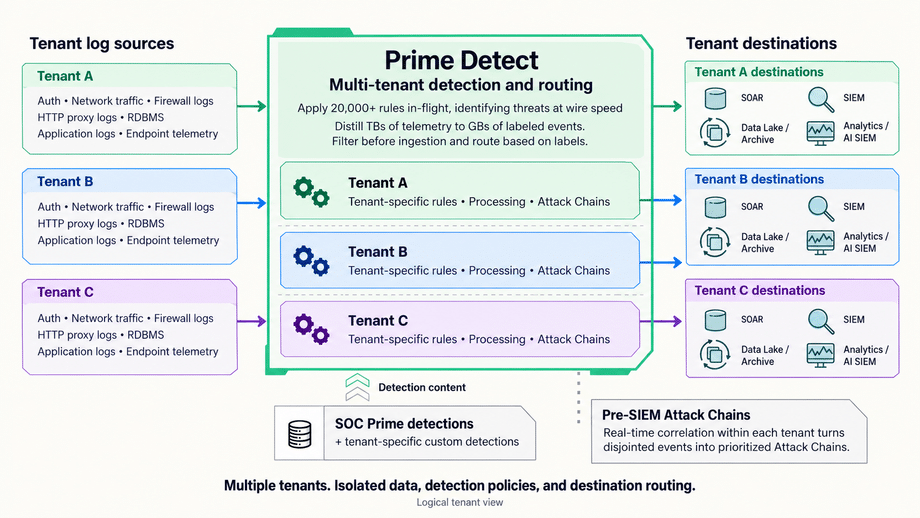
MSSP zazwyczaj wdrażają go na jeden z dwóch sposobów:
- Wspólne, wielotenantowe: jedno wdrożenie Prime Detect w twoim środowisku, z wykryciami i trasowaniem ustalonymi na poziomie najemcy.
- Na każdy klient: wnętrze infrastruktury klienta, dla klientów z rygorystycznymi wymaganiami dotyczącymi rezydencji danych lub szczelin powietrznych.
Wdrożenie przebiega trzema krokami, niezależnie od sposobu:
- Przekaż wszystko do SIEM jak dotychczas, z dodanymi tagami Detect do dopasowanych zdarzeń.
- Dodaj indeks lub pulpit w SIEM, który podnosi zdarzenia oznaczone Detect jako alerty o wysokim priorytecie.
- Po dostrojeniu przekieruj nieoznaczone zdarzenia do przechowywania na ciepło lub zimno, aby zmniejszyć wprowadzanie.
Co Prime Detect nie robi
- Nie zastępuje SIEM dla centralnego logowania, wyszukiwania, badania czy retencji.
- Nie decyduje czy incydent jest znaczący lub wymaga zgłoszenia. Twój proces incydentów dokonuje tej oceny.
- Nie podejmuje decyzji o transferze danych za ciebie. Gdzie trafiają dane i na podstawie jakiej umowy, wciąż pozostaje w gestii twojej firmy i twoich klientów.
NIS2, DORA, HIPAA i RODO: gdzie pasuje Prime Detect
MSSP noszą własne zobowiązania i przejmują zobowiązania swoich klientów. NIS2 definiuje zarządzanych dostawców usług bezpieczeństwa w artykule 6(40) i wymienia ich w Załączniku I, więc wiele MSSP jest pełnoprawnymi podmiotami objętymi regulacją. Prime Detect wspiera stronę wykrywania każdej z poniższych reguł. Nie zwalnia żadnej z nich samodzielnie.
| Reguła | Czego wymaga | Gdzie pasuje Prime Detect |
|---|---|---|
| NIS2 Art. 23 | Wczesne ostrzeżenie w ciągu 24 godzin i powiadomienie o incydencie w ciągu 72 godzin od momentu wykrycia znaczącego incydentu | Pokazuje powiązane działania wcześniej, więc zespół dowiaduje się szybciej i ma dowody z mapowania ATT&CK dla powiadomienia |
| DORA Art. 28 | Podmioty finansowe pozostają w pełni odpowiedzialne za zgodność z DORA, gdy korzystają z dostawców usług ICT | Daje klientom finansowym na poziomie najemcy zapis tego, co zostało wykryte, co potrzebują, aby wykazać nadzór nad tobą |
| HIPAA 45 CFR 164.312(b) | Mechanizmy, które rejestrują i badanie czynności w systemach zawierających ePHI | Bada każde zdarzenie w strumieniu i rejestruje dopasowania z poziomem ważności i techniką. Logowanie i retencja pozostają w SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | Partnerzy biznesowi zgłaszają incydenty bezpieczeństwa, o których się dowiadują, do jednostki objętej ochroną | Oznakowane dopasowania i łańcuchy ataków dają ci szczegóły do szybkiego i dokładnego raportowania |
| RODO Rozdz. V (Art. 44–49) | Przenoszenie danych osobowych poza UE/EOG tylko na warunkach z Rozdziału V, w tym dalsze transfery | Działa w strumieniu twojego lub klienta bez potrzeby połączeń zewnętrznych, więc wykrywanie samo w sobie nie dodaje transferu |
Sprzedawaj zakres, nie wprowadzenie
Większość MSSP ustala ceny i zatrudnia wokół wolumenu SIEM. To wiąże marżę z ilością danych, które klienci przesyłają, oraz zakres z platformą, którą każdy klient akurat używa.
Prime Detect oddziela te dwa aspekty. Każdy klient otrzymuje tę samą bazę wykrywania. Wysyłasz do SIEM tylko zdarzenia, które mają znaczenie. Każdy najemca otrzymuje zapis oznaczony ATT&CK tego, co wykryłeś, co jest dowodem, którego potrzebują regulowani klienci, aby wykazać nadzór nad ich dostawcą. Twoi inżynierowie spędzają czas na wykryciach, które wyróżniają twoją usługę.
Zobacz jak działa. Zobacz jak Prime Detect działa na żywym strumieniu zdarzeń, zanim zdecydujesz się na pilotaż. Zamów demonstrację, rozważ demonstrację na żywo, lub pobierz wersję open source, aby uruchomić ją samodzielnie.
FAQ
Jak MSSP może utrzymać zdolność wykrywania w zgodzie ze wzrostem liczby klientów?
Usuń pojemność reguł z SIEM każdego klienta. Prime Detect uruchamia wykrycia na strumieniu zdarzeń, więc pokrycie skaluje się z przydzieloną mocą obliczeniową, a nie z ograniczeniami SIEM. Każdy nowy klient otrzymuje te same ponad 20,000 wykryć, niezależnie od tego, czy uruchamiają jedno SIEM, czy inne.
Jaka jest różnica między wykrywaniem przed-SIEM a bezpośrednim wprowadzeniem do SIEM?
Przy bezpośrednim wprowadzaniu, logi trafiają do SIEM i reguły wykrywania tam działają. Wykrywanie przed-SIEM uruchamia reguły na wydarzeniach w tranzycie przed wprowadzeniem do SIEM. Prime Detect jest warstwą wykrywania przed-SIEM. Oznacza dopasowania i pozwala przesyłać do SIEM tylko zdarzenia o wysokim priorytecie.
Czy jedno wdrożenie Prime Detect może obsłużyć wielu klientów?
Tak. MSSP mogą prowadzić wspólne, wielotenantowe wdrożenie z wykryciami i trasowaniem ustalonymi na poziomie najemcy. Mogą również wdrażać w infrastrukturze klienta, gdy wymaga tego rezydencja danych lub szczelina powietrzna.
Jak jest licencjonowany Prime Detect dla MSSP?
Prime Detect jest dostępny jako open source lub pod licencją Enterprise. Licencjonowanie Enterprise dla MSSP jest zazwyczaj oparte na liczbie obsługiwanych klientów. Skontaktuj się z SOC Prime w celu uzyskania informacji o cenach dla twojej architektury.
Jakie wymagania stawiają NIS2 i DORA przed MSSP?
NIS2 definiuje MSSP i wciąga wielu z nich w zakres jako pełnoprawne podmioty objęte regulacją. Zgodnie z artykułem 23, muszą udzielić wczesnego ostrzeżenia w ciągu 24 godzin od momentu wykrycia znaczącego incydentu oraz powiadomienia w ciągu 72 godzin. Zgodnie z artykułem 28 DORA, klienci finansowi pozostają w pełni odpowiedzialni za własną zgodność, gdy korzystają z MSSP, więc będą oczekiwać dowodów na to, co wykryjesz.
Jakie są wymagania HIPAA dotyczące ścieżek audytu i raportowania incydentów?
Zasada bezpieczeństwa HIPAA, 45 CFR 164.312(b), wymaga stosowania mechanizmów, które rejestrują i badają działalność w systemach zawierających elektroniczne chronione informacje zdrowotne. Zgodnie z 164.308(b) i 164.314(a), partnerzy biznesowi muszą raportować incydenty bezpieczeństwa, których są świadomi, do jednostki objętej ochroną, w tym przypadki naruszenia niechronionych chronionych informacji zdrowotnych.
Czy wykrywanie przed-SIEM stwarza problemy z transferem danych zgodnie z RODO?
Nie samo w sobie. Prime Detect działa w strumieniu twojego lub klienta i nie wymaga połączenia na zewnątrz, więc wykrywanie nie dodaje transferu danych osobowych. Gdzie pozostanie reszta danych, i na podstawie jakiego mechanizmu z Rozdziału V, jest decyzją twojej firmy.
Czy Prime Detect skomodytyzuje naszą usługę inżynierii wykrywania?
Zmienia to, gdzie twoi inżynierowie spędzają czas. Bazowe pokrycie pochodzi z biblioteki ponad 20,000 reguł, którą SOC Prime wciąż rozwija. Twój zespół może skupić się na specyficznych dla klienta wykryciach, aktywnym ściganiu zagrożeń i dostrajaniu, co jest tym, co klienci postrzegają jako twój wyróżnik.







