




 关注
摘要
Prime Detect在数据进入SIEM之前,在客户端的事件流上运行检测规则。它将Sigma规则应用于传输中的事件,为每个匹配项标记严重性和MITRE ATT&CK技术,并将相关匹配链接到攻击链。在客户端测试中,大约7%的遥测数据被标记。
托管安全服务提供商(MSSPs)使用Prime Detect,为每个客户提供相同的20,000+检测,无论客户使用哪种SIEM系统,减少进入收费运营的SIEM的数据量,并将每个客户的数据保持在各自的管道内。它与现有的SIEM配合工作,并不取代它们。
为什么MSSPs将检测移至SIEM之前
MSSP的检测覆盖范围通常由每个客户的SIEM能容纳的范围决定。这会随着每个新加入的客户而导致三个问题的扩大。
- 覆盖不均。 客户运行不同的SIEM,规则限制不同。取决于底层平台,相同的威胁可能对一个客户被捕获,而对另一个客户被遗漏。
- 摄取成本。 在您运营SIEM的环境中,每个摄取的事件都是对您的利润的成本,无论其中是否包含威胁信号。
- 工程负载。 您的检测工程师将时间花费在跨平台移植和调优相同的规则,而不是构建客户实际支付的检测。
Prime Detect将检测向上移动。规则在事件流经管道时运行,在它们被SIEM摄入之前。覆盖取决于您分配的计算资源,而不是每个客户的SIEM。您可以每个客户决定,哪些事件进入SIEM。
Prime Detect的功能
流中的检测
- 在SIEM入摄之前应用Sigma规则于传输中的事件
- 运行20,000+检测规则加上您自己的自定义检测,没有固定的规则上限
- 为每个匹配标记严重性和MITRE ATT&CK技术
- 将相关匹配连接到攻击链中,以便分析员看到一系列活动,而不是孤立的警报
可路由的标记遥测
- 基于客户测试标记约7%的遥测数据
- 根据您的规则将标记事件发送到SIEM,而其余事件发送到暖存储或冷存储
- 生成具有结构化、ATT&CK标签的事件,AI分诊和SOAR工具可以直接使用
部署和控制
- 运行在您或您的客户运营的Kafka和Kubernetes上
- 将数据保留在管道内,无需外部连接
- 可以在物理隔离或云环境中部署
- 可用的开源或企业许可
如何与您现有的SIEM配合
Prime Detect位于事件管道与SIEM之间。SIEM中无需进行任何更改,因此它可以在混合客户基础上工作。
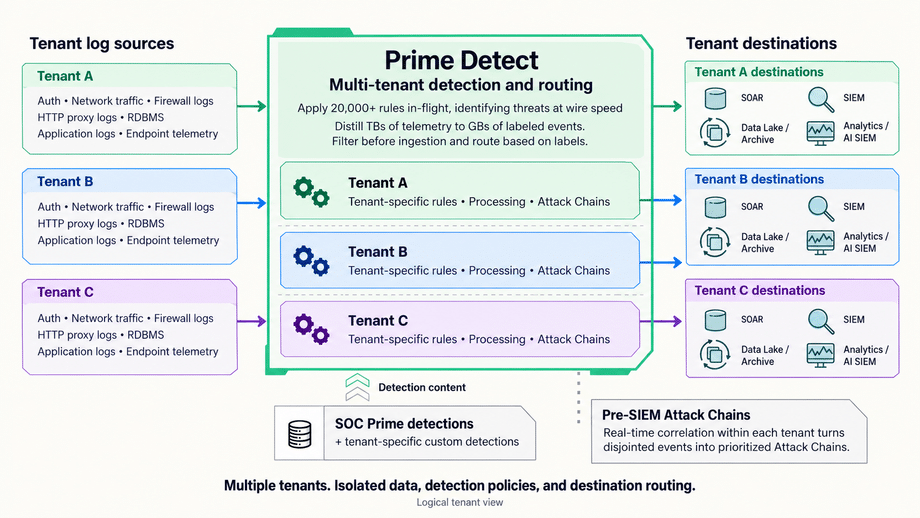
MSSPs通常以两种方式部署它:
- 共享,多租户: 在您的环境中进行一次Prime Detect部署,并根据租户设置检测和路由。
- 每位客户: 在客户自己的基础设施内进行部署,适用于数据驻留或物理隔离要求严格的客户。
不论哪种方式,推广都遵循相同的三个步骤:
- 像现在一样将所有内容转发到SIEM,并为匹配事件添加Detect标签。
- 添加一个SIEM索引或仪表板,以高优先级警报的形式提升Detect标记的事件。
- 一旦调优完毕,将未标记的事件路由到暖存储或冷存储以减少摄入。
Prime Detect不做的事情
- 它不取代SIEM的集中日志记录、搜索、调查或保留功能。
- 它不决定事件是否重要或可报告。您的事件流程负责做出此类判断。
- 它不为您做出数据传输决策。数据去向以及在何种协议下,仍然由您的公司和客户决定。
NIS2、DORA、HIPAA和GDPR:Prime Detect的适用范围
MSSPs有自己的义务,并继承其客户的义务。NIS2在第6(40)条中定义了托管安全服务提供商,并在附件I中列出,因此许多MSSPs自身都是覆盖实体。Prime Detect支持以下每条规则的检测方面。它不能单独履行其中的任何一项。
| 规则 | 要求是什么 | Prime Detect的适用范围 |
|---|---|---|
| NIS2第23条 | 在意识到重大事件后24小时内提供早期警告,并在72小时内通知事件 | 更早展现链状活动,因此您的团队能更快意识并有ATT&CK映射的证据进行通知 |
| DORA第28条 | 金融实体在使用ICT服务提供商时必须完全负责符合DORA | 为您的金融客户提供检测记录显示您的监督 |
| HIPAA 45 CFR 164.312(b) | 在包含电子健康信息(ePHI)的系统中,必须记录并检查系统活动的机制 | 检查流中每个事件并记录匹配的严重性和技术。日志记录和保留留在SIEM中 |
| HIPAA 45 CFR 164.308(b)、164.314(a) | 业务合作伙伴须在意识到安全事件后向被覆盖实体报告,包括未受保护的电子健康信息的泄露 | 标记的匹配和攻击链提供您快速具体报告的细节 |
| GDPR第V章(第44–49条) | 只有在第V章条件下进行欧盟/EEA以外的个人数据传输,包括后续传输 | 在您或您客户的管道中运行,无需外部连接,因此检测本身不会增加个人数据的传输 |
出售覆盖,而不是摄取
大多数MSSPs根据SIEM的流量定价和安排人员。这将利润与客户发送多少数据挂钩,并将覆盖与客户使用的平台相关联。
Prime Detect将两者分开。每个客户获得相同的检测基线。您仅向SIEM发送重要的事件。每个租户获得ATT&CK映射的检测记录,这是受监管客户需要展示的监督证据。您的工程师将时间花在能够使您的服务与众不同的检测上。
看它运行。 观看Prime Detect在现场事件流中的运行表现,再决定是否进行试点。申请演示,探索实时演示或下载开源版本自行运行。
FAQ
MSSP如何保持检测容量与客户增长同步?
通过从每个客户的SIEM中转移规则容量来实现。Prime Detect在事件流上运行检测,因此覆盖范围随您分配的计算资源扩展,而不受SIEM限制。每个新客户获得相同的20,000+检测,无论他们使用哪种SIEM。
什么是预SIEM检测与直接SIEM摄入的区别?
在直接摄入中,日志进入SIEM并在那里运行检测规则。预SIEM检测在传输中的事件上运行规则,先于SIEM摄入。Prime Detect是预SIEM的检测层,它标记匹配并让您仅将高优先级事件发送给SIEM。
一个Prime Detect部署能否为多个客户服务?
可以。MSSPs可以运行一个共享的多租户部署,并根据租户设置检测和路由。也可以在客户的基础设施内部署,以满足数据驻留或物理隔离的需求。
MSSPs如何获得Prime Detect的许可?
Prime Detect有开源或企业许可。MSSP的企业许可通常基于所服务的客户数量。联系SOC Prime了解您的架构价格。
NIS2和DORA对MSSPs有什么要求?
NIS2定义了MSSPs并使其中许多成为受覆盖实体。根据第23条,他们必须在意识到重大事件后24小时内发出早期警告,并在72小时内通知。而根据DORA第28条,金融客户在使用MSSP时,仍需对自己的合规性负责,因此他们希望有您检测到的证据。
HIPAA对审计跟踪和事件报告有何要求?
《HIPAA安全规则》45 CFR 164.312(b)要求在包含电子受保护健康信息的系统中,记录和检查活动的机制。根据164.308(b)和164.314(a),业务合作伙伴必须向被覆盖实体报告他们意识到的安全事件,包括未受保护的受保护健康信息的泄露。
预SIEM检测会产生GDPR数据传输问题吗?
本身不会。Prime Detect在您或客户的管道内运行,并不需要外部连接,因此检测不会增加个人数据的传输。其余数据的去向和使用何种第V章机制,依然是您公司的决定。
Prime Detect会不会商品化我们的检测工程服务?
它重新定义了您的工程师们如何分配时间。基线覆盖来自于SOC Prime不断增加的20,000+规则库。您的团队可以专注于客户特定的检测、威胁狩猎和调优,这也是客户认为您与众不同的工作。







