




 フォローする
要点
Prime Detectは、データがSIEMに到達する前に、クライアントのイベントストリーム上で検知ルールを実行します。これにより、移動中のイベントにSigmaルールを適用し、各一致に深刻度とMITRE ATT&CK技術をタグ付けし、関連する一致を攻撃チェーンにリンクします。クライアントのテストでは、約7%のテレメトリーがタグ付けされました。
MSSPは、クライアントの使用するSIEMに関わらず同じ20,000以上の検知を各クライアントに提供し、運用に支払うSIEMへのデータ送信を削減し、各クライアントのデータを自身のパイプライン内に保持するためにPrime Detectを使用します。すでに運用しているSIEMと連携しつつ、置き換えるものではありません。
MSSPがSIEMの前に検知を移す理由
MSSPの検知カバレッジは通常、各クライアントのSIEMが保持できる内容に依存しています。これは、追加するクライアントごとに拡大する三つの問題を引き起こします。
- 不均一なカバレッジ。 クライアントは異なるルール制限を持つ異なるSIEMを運用しています。基盤によって、同じ脅威があるクライアントでは捕捉され、別のクライアントでは見落とされることがあります。
- インジェストコスト。 SIEMを運用する場所では、インジェストされたすべてのイベントが、それが脅威信号を持つかどうかに関わらず、貴社のマージンに対するコストとなります。
- エンジニアリング負荷。 貴社の検知エンジニアは、クライアントが実際に支払っている検知を構築する代わりに、プラットフォームを跨いだルール移植と調整に時間を費やしています。
Prime Detectは検知を上流に移します。ルールは、SIEMがインジェストする前に、イベントがパイプラインを流れる際に実行されます。カバレッジは各クライアントのSIEMではなく、割り当てたコンピューティングに依存します。その後、クライアントごとに、どのイベントがSIEMに到達するかを決定します。
Prime Detectの機能
ストリームでの検知
- SIEMのインジェスト前に、移動中のイベントにSigmaルールを適用
- 20,000以上の検知ルールと、カスタム検知を実行し、固定ルール上限なし
- 各一致に深刻度とMITRE ATT&CK技術をタグ付け
- 関連する一致を攻撃チェーンにリンクして、アナリストが孤立したアラートではなくアクティビティのシーケンスを確認できるようにします
ルート指定可能なタグ付きテレメトリー
- クライアントテストに基づき、約7%のテレメトリーにタグを付けます
- タグ付けされたイベントをSIEMに送り、それ以外をウェルムストレージまたはコールドストレージに送るためのルール設定
- AIトリアージおよびSOARツールが直接利用できる構造化およびATT&CKラベル付きイベントを生成
導入と制御
- ご自身またはクライアントが運用するKafkaおよびKubernetesで実行
- パイプライン内部にデータを保持し、アウトバウンド接続は不要
- エアギャップもしくはクラウド内での展開
- オープンソースまたはエンタープライズライセンスで利用可能
既存のSIEMとの適合方法
Prime DetectはイベントパイプラインとSIEMの間に位置します。SIEM内の何も変更する必要がないため、多様なクライアントベースで機能します。
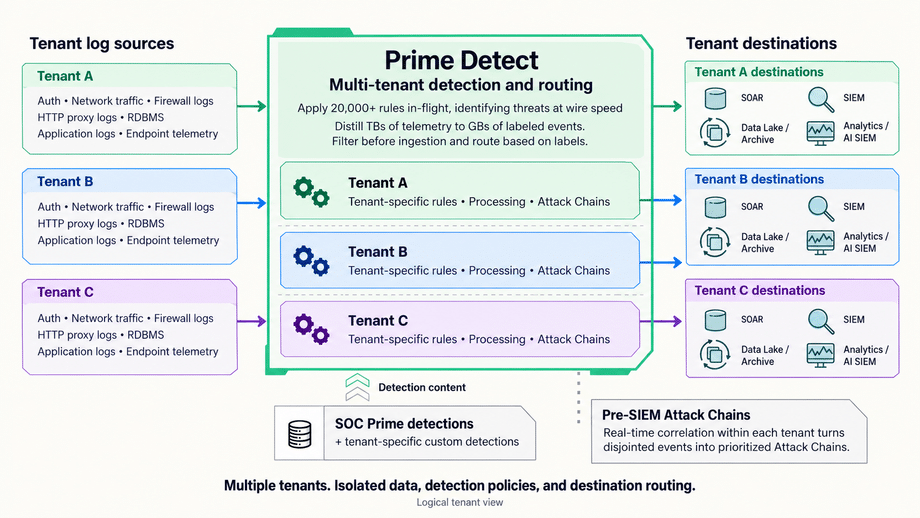
MSSPは通常、以下のいずれかの方法で展開します:
- 共有型、マルチテナント: 貴社の環境内に1つのPrime Detectを展開し、テナントごとに検知およびルーティングを設定。
- クライアントごと: 厳格なデータ居住性またはエアギャップ要件を持つクライアントのために、クライアント自身のインフラ内部に展開。
いずれの場合も、ロールアウトは同じ3つのステップに従います:
- 検知タグを一致したイベントに追加し、すべてをSIEMに転送。
- Detectタグ付きイベントを高優先度アラートとして挙げるために、SIEMインデックスまたはダッシュボードを追加。
- 調整後、タグ付けされていないイベントをウェルムまたはコールドストレージにルーティングしてインジェストを削減。
Prime Detectが行わないこと
- 集中ログ収集、検索、調査、保存のためにSIEMを置き換えるものではありません。
- インシデントが重要か報告すべきかを判断しません。インシデントプロセスがその決定を下します。
- データ転送の決定を貴社に代わって行いません。データがどこに行くのか、どの契約の下でかは、貴社およびクライアントの決定に留まります。
NIS2、DORA、HIPAA、GDPR:Prime Detectの位置付け
MSSPは自らの義務を負い、クライアントの義務を受け継ぎます。NIS2は、マネージドセキュリティサービスプロバイダを第6条(40)で定義し、附属書Iにリストしているため、多くのMSSPが独自の対象エンティティです。Prime Detectは、以下の各ルールの検知面をサポートします。どれも単独で履行するものではありません。
| ルール | 要求されること | Prime Detectの適合箇所 |
|---|---|---|
| NIS2 Art. 23 | 重大インシデントに気付いてから24時間以内の早期警告と72時間以内のインシデント通知 | チェインされたアクティビティを早期に表面化させるため、チームがより早く気付くことができ、通知のためのATT&CKマップされた証拠が得られます |
| DORA Art. 28 | 財務機関はICTサービスプロバイダを使用する場合でもDORAコンプライアンスの完全な責任を負い続けます | 御社が行った検出内容のテナント毎の記録を財務クライアントに提供し、監督を示す必要があります |
| HIPAA 45 CFR 164.312(b) | ePHIを含むシステムの活動を記録し検査するメカニズム | ストリーム内のすべてのイベントを検査し、深刻度と技術とともに一致を記録します。ログと保持はSIEMに委ねられています |
| HIPAA 45 CFR 164.308(b), 164.314(a) | 事業提携者は、気付いたセキュリティインシデントをカバーエンティティに報告します | タグ付けされた一致と攻撃チェーンにより、迅速かつ具体的に報告するための詳細が得られます |
| GDPR 第5章(第44条–49条) | EU/EEA国外への個人データの移転は、第5章の条件の下でのみ行われ、その後の移転を含むもの | アウトバウンド接続なしに、貴社またはクライアントのパイプライン内で実行されるので、検知自体が転送を追加することはありません |
インジェストではなくカバレッジを売る
多くのMSSPはSIEMのボリュームに合わせて価格と人員を設定しています。これにより、マージンはクライアントが送信するデータ量に依存し、カバレッジは各クライアントが使うプラットフォームに依存することになります。
Prime Detectはこれらを分離します。すべてのクライアントは同じ検知ベースラインを受け取ります。貴社は重要なイベントのみをSIEMに送ります。テナントごとに、検出されたもののATT&CKマップされた記録を得られ、これは、規制を受けるクライアントがプロバイダの監督を示すために必要な証拠となります。貴社のエンジニアは、サービスを差別化する検知に時間を費やせます。
実際に動いているのを見てみよう。 パイロットを開始する前にライブイベントストリームでPrime Detectが動作する様子を観察できます。デモをリクエストするか、ライブデモを探索するか、オープンソースバージョンをダウンロードしてご自身で実行してください。
FAQ
MSSPがクライアントの成長に合わせて検知能力をどのように維持できますか?
各クライアントのSIEMのルール容量を取り除く。Prime Detectはイベントストリーム上で検出を行うので、カバレッジはSIEMの限界ではなく、割り当てたコンピューティングの容量に応じてスケールします。新しいクライアントごとに、どのSIEMを実行しても同じ20,000以上の検出が提供されます。
プレSIEM検知と直接SIEMインジェストの違いは何ですか?
直接のインジェストでは、ログはSIEMに入り、検出ルールがそこで実行されます。プレSIEM検知は、SIEMがインジェストする前に、移動中のイベントにルールを適用します。Prime DetectはプレSIEMの検知層です。それは一致にタグを付け、優先度の高いイベントのみをSIEMに送ることができます。
1つのPrime Detect展開で複数のクライアントにサービスを提供できますか?
はい。MSSPは、テナントごとに検出とルーティングを設定する共有マルチテナントの展開を実行できます。また、データ居住性やエアギャップが要求される場合は、クライアント自身のインフラ内に展開することもできます。
MSSP向けのPrime Detectのライセンスはどのように行われていますか?
Prime Detectはオープンソースまたはエンタープライズライセンスで利用可能です。MSSP向けのエンタープライズライセンスは通常、提供するクライアントの数に基づいています。価格については、御社のアーキテクチャに基づいてSOC Primeにお問い合わせください。
NIS2とDORAはMSSPに何を要求していますか?
NIS2はMSSPを定義し、多くのMSSPを対象となるエンティティとしての範囲内に含めます。第23条の下では、重大なインシデントに気付いてから24時間以内の早期警告および72時間以内の通知が必要です。DORA第28条では、MSSPを使用する場合でも財務クライアントが独自のコンプライアンスに対して完全に責任を持ち続けるため、貴社が検知したものの証拠を求められるでしょう。
HIPAAは監査トレイルとインシデントレポートに何を要求していますか?
HIPAAセキュリティルール45 CFR 164.312(b)では、ePHIを含むシステムのアクティビティを記録し検査するメカニズムが要求されます。164.308(b)および164.314(a)の下では、事業提携者は気付いたセキュリティインシデントをカバーエンティティに報告しなければなりません。
プレSIEM検知によってGDPRのデータ転送の問題が発生しますか?
それ自体では発生しません。Prime Detectは貴社またはクライアントのパイプライン内で実行され、アウトバウンド接続が不要ですので、検知によって個人データの転送が追加されません。その他のデータがどこに行き、どのチャプターVのメカニズムに基づくかは、貴社の判断に留まります。
Prime Detectにより、検知エンジニアリングサービスがコモディティ化されますか?
エンジニアが時間を費やす場所を変えます。ベースラインのカバレッジは20,000以上のルールライブラリから来ます。SOC Primeはそれに常に追加しています。貴社のチームは、クライアント固有の検知、脅威ハンティング、および調整に集中できます。これこそが、クライアントが貴社の差別化とみなす作業です。







