




 Seguir
resumo
Prime Detect executa regras de detecção nos fluxos de eventos dos seus clientes antes que os dados cheguem ao SIEM. Aplica regras Sigma aos eventos em trânsito, marca cada correspondência com uma severidade e uma técnica MITRE ATT&CK, e vincula correspondências relacionadas em cadeias de ataque. Nos testes dos clientes, cerca de 7% da telemetria foi marcada.
MSSPs usam o Prime Detect para oferecer a todos os clientes as mesmas 20.000+ detecções, independentemente do SIEM que o cliente utiliza, para enviar menos dados aos SIEMs que pagam para operar, e para manter os dados de cada cliente dentro do seu próprio pipeline. Funciona ao lado dos SIEMs que você já utiliza. Não os substitui.
Por que os MSSPs estão movendo a detecção antes do SIEM
A cobertura de detecção de um MSSP é geralmente definida pelo que o SIEM de cada cliente pode suportar. Isso cria três problemas que aumentam com cada cliente que você adiciona.
- Cobertura desigual. Os clientes utilizam SIEMs diferentes com limites de regras variados. A mesma ameaça pode ser capturada para um cliente e perdida para outro, dependendo da plataforma subjacente.
- Custo de ingestão. Onde você opera o SIEM, cada evento ingerido é um custo contra sua margem, quer contenha um sinal de ameaça ou não.
- Carga de engenharia. Seus engenheiros de detecção passam o tempo transferindo e ajustando as mesmas regras entre plataformas, em vez de criar as detecções que os clientes realmente pagam.
Prime Detect move a detecção para frente. As regras são executadas em eventos conforme eles passam pelo pipeline, antes que qualquer SIEM os ingira. A cobertura depende do processamento que você atribui, não de cada SIEM do cliente. Você decide, por cliente, o que chega ao SIEM.
O que o Prime Detect faz
Detecção no fluxo
- Aplica regras Sigma a eventos em trânsito, antes da ingestão do SIEM
- Executa 20.000+ regras de detecção mais suas próprias detecções personalizadas, sem teto fixo de regras
- Marca cada correspondência com uma severidade e uma técnica MITRE ATT&CK
- Vincula correspondências relacionadas em cadeias de ataque, para que analistas vejam uma sequência de atividade em vez de alertas isolados
Telemetria marcada que você pode direcionar
- Marca cerca de 7% da telemetria, com base em testes de clientes
- Envia eventos marcados para o SIEM e o resto para armazenamento quente ou frio, de acordo com suas regras
- Produz eventos estruturados e rotulados com ATT&CK que ferramentas de triagem de IA e SOAR podem usar diretamente
Implantação e controle
- Executa em Kafka e Kubernetes que você ou seus clientes operam
- Mantém os dados dentro do pipeline, sem necessidade de conexão externa
- Implanta isolado do ar ou na nuvem
- Disponível open source ou sob uma licença Enterprise
Como ele se encaixa com os SIEMs que você já opera
Prime Detect fica entre o pipeline de eventos e o SIEM. Nada no SIEM precisa mudar, então funciona em uma base de clientes mista.
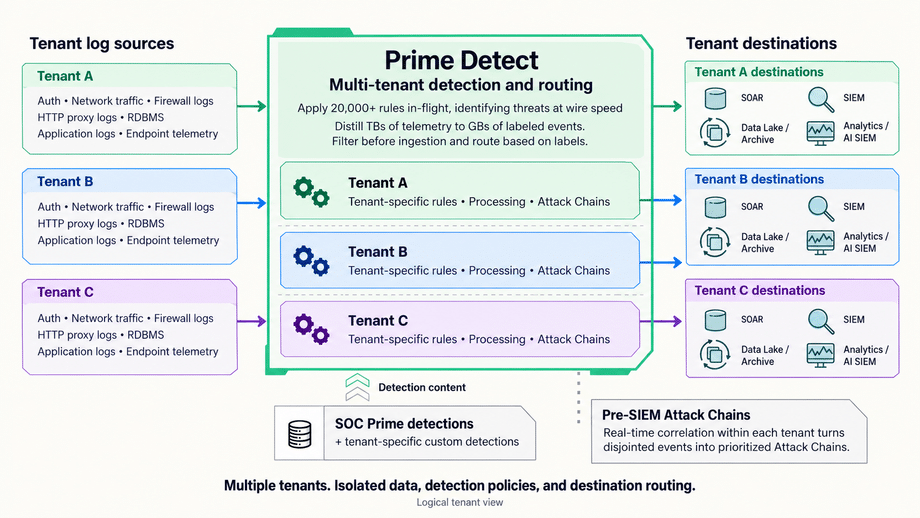
MSSPs normalmente o implantam de uma das duas formas:
- Compartilhado, multi-inquilino: uma implementação Prime Detect no seu ambiente, com detecções e roteamento configurados por inquilino.
- Por cliente: uma implementação dentro da própria infraestrutura do cliente, para clientes com requisitos estritos de residência de dados ou isolamento do ar.
A implementação segue os mesmos três passos em qualquer caso:
- Encaminhar tudo para o SIEM como hoje, com tags do Detect adicionadas a eventos correspondentes.
- Adicionar um índice ou painel no SIEM que eleve eventos com tags de Detect como alertas de alta prioridade.
- Uma vez ajustado, roteie eventos não marcados para armazenamento quente ou frio para reduzir a ingestão.
O que o Prime Detect não faz
- Não substitui o SIEM para registro centralizado, pesquisa, investigação ou retenção.
- Não decide se um incidente é significativo ou reportável. Seu processo de incidentes faz essa avaliação.
- Não toma decisões de transferência de dados por você. Para onde os dados vão, e sob qual acordo, é uma decisão sua e de seus clientes.
NIS2, DORA, HIPAA, e GDPR: onde o Prime Detect se encaixa
MSSPs têm suas próprias obrigações e herdam as de seus clientes. NIS2 define provedores de serviços de segurança gerenciada no Artigo 6(40) e os lista no Anexo I, então muitos MSSPs são entidades cobertas por si só. Prime Detect dá suporte ao lado da detecção de cada regra abaixo. Não cumpre nenhuma delas sozinho.
| Regra | O que ela exige | Onde o Prime Detect se encaixa |
|---|---|---|
| NIS2 Art. 23 | Alerta inicial em até 24 horas e notificação de incidente em até 72 horas após tomar ciência de um incidente significativo | Superfícies de atividade encadeadas mais cedo, para que sua equipe tome ciência mais rápido e tenha evidências mapeadas com ATT&CK para o aviso |
| DORA Art. 28 | Entidades financeiras continuam totalmente responsáveis pelo cumprimento do DORA quando utilizam provedores de serviços de TIC | Fornece aos seus clientes financeiros um registro por inquilino do que foi detectado, que eles precisam para demonstrar supervisão sobre você |
| HIPAA 45 CFR 164.312(b) | Mecanismos que registram e examinam atividades em sistemas que contêm ePHI | Examina cada evento no fluxo e registra as correspondências com severidade e técnica. O registro e a retenção permanecem no SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | Associados comerciais relatam incidentes de segurança que tomam ciência à entidade coberta | Correspondências marcadas e cadeias de ataque dão a você o detalhe para relatar rapidamente e especificamente |
| GDPR Cap. V (Arts. 44–49) | Transferências de dados pessoais fora da UE/EEE somente sob condições do Capítulo V, incluindo transferências subsequentes | Executa dentro do pipeline seu ou do seu cliente sem conexão externa, então a detecção em si não adiciona transferência |
Venda cobertura, não ingestão
A maioria dos MSSPs precifica e aloca equipe com base no volume de SIEM. Isto vincula a margem à quantidade de dados que os clientes enviam, e vincula a cobertura à plataforma que cada cliente pode estar utilizando.
Prime Detect separa os dois. Cada cliente obtém a mesma linha de base de detecção. Você envia ao SIEM apenas os eventos que importam. Cada inquilino recebe um registro mapeado com ATT&CK do que você detectou, que é a evidência que os clientes regulados precisam para demonstrar supervisão sobre o provedor. Seus engenheiros passam o tempo nas detecções que diferenciam seu serviço.
Veja-o em ação. Veja o Prime Detect em funcionamento contra um fluxo de eventos ao vivo antes de se comprometer com um piloto. Solicite uma demonstração, explore a demonstração ao vivo, ou baixe a versão open source para executar você mesmo.
FAQ
Como um MSSP pode manter a capacidade de detecção em linha com o crescimento do cliente?
Remova a capacidade de regra de cada SIEM do cliente. Prime Detect executa detecções no fluxo de eventos, para que a cobertura se expanda com o processamento que você atribui, não com os limites do SIEM. Cada novo cliente obtém as mesmas 20.000+ detecções, independentemente de utilizarem um SIEM ou outro.
Qual é a diferença entre detecção pré-SIEM e ingestão direta do SIEM?
Com ingestão direta, os logs entram no SIEM e as regras de detecção são executadas lá. A detecção pré-SIEM executa as regras em eventos em trânsito, antes que o SIEM os ingira. Prime Detect é uma camada de detecção pré-SIEM. Marca as correspondências e permite que você envie apenas eventos de alta prioridade ao SIEM.
Uma implantação do Prime Detect pode atender vários clientes?
Sim. MSSPs podem executar uma implantação multi-inquilino compartilhada com detecções e roteamento configurados por inquilino. Também podem implantar dentro da infraestrutura do cliente quando a residência de dados ou um isolamento aéreo o exigir.
Como o Prime Detect é licenciado para MSSPs?
Prime Detect está disponível open source ou sob uma licença Enterprise. O licenciamento Enterprise para MSSPs é geralmente baseado no número de clientes atendidos. Contate a SOC Prime para preços para sua arquitetura.
O que o NIS2 e o DORA exigem dos MSSPs?
NIS2 define os MSSPs e traz muitos deles para o escopo como entidades cobertas. Sob o Artigo 23, eles devem dar um aviso inicial dentro de 24 horas após tomar conhecimento de um incidente significativo e uma notificação dentro de 72 horas. Sob o Artigo 28 do DORA, os clientes financeiros continuam totalmente responsáveis por sua própria conformidade quando utilizam um MSSP, de modo que eles esperam evidências do que você detecta.
O que a HIPAA requer para trilhas de auditoria e relatórios de incidentes?
A Regra de Segurança HIPAA, 45 CFR 164.312(b), exige mecanismos que registrem e examinem atividade em sistemas que contêm informações eletrônicas de saúde protegidas. Sob 164.308(b) e 164.314(a), um associado comercial deve relatar incidentes de segurança dos quais toma ciência à entidade coberta, incluindo violações de informações de saúde protegidas não seguras.
A detecção pré-SIEM cria problemas de transferência de dados GDPR?
Não por si só. Prime Detect opera dentro do pipeline seu ou do cliente e não precisa de conexão externa, então a detecção não adiciona transferência de dados pessoais. Para onde o restante dos dados vai, e sob qual mecanismo do Capítulo V, permanece decisão da sua empresa.
O Prime Detect irá comoditizar nosso serviço de engenharia de detecção?
Ele altera onde seus engenheiros passam o tempo. A cobertura de linha de base vem da biblioteca de regras de 20.000+, à qual a SOC Prime continua adicionando. Sua equipe pode se concentrar em detecções específicas para clientes, caça a ameaças e ajustes, que é o trabalho que os clientes veem como seu diferencial.







