




 Стежити
Коротко:
Prime Detect запускає правила виявлення на потоках подій ваших клієнтів до того, як дані потраплять у SIEM. Він застосовує правила Sigma до подій на шляху, помічає кожне співпадіння за рівнем серйозності та технікою MITRE ATT&CK і пов’язує схожі співпадіння в ланцюги атак. Під час тестування в клієнтів, близько 7% телеметрії було позначено.
MSSP використовують Prime Detect, щоб надати кожному клієнту ті ж 20,000+ виявлень незалежно від того, який SIEM використовує клієнт, для відправлення меншої кількості даних у SIEM, за які вони платять, і зберігають дані кожного клієнта всередині його власного конвеєра. Він працює разом з SIEM, які ви вже використовуєте. Він не замінює їх.
Зв’язатися з відділом продажів
Чому MSSP переміщують виявлення перед SIEM
Покриття виявлення MSSP зазвичай встановлюється тим, що може вмістити SIEM кожного клієнта. Це створює три проблеми, які зростають з кожним доданим клієнтом.
- Нерівномірне покриття. Клієнти використовують різні SIEM з різними обмеженнями правил. Одна і та ж загроза може бути виявлена для одного клієнта і пропущена для іншого в залежності від платформи.
- Вартість інтеграції. Коли ви керуєте SIEM, кожен інтегрований подія – це витрати на вашу маржу, несучи чи несе вона сигнал загрози чи ні.
- Навантеження на інженерію. Ваші інженери з виявлення витрачають час на перенесення та налаштування тих же правил на різні платформи замість того, щоб створювати виявлення, за які клієнти дійсно платять.
Prime Detect переміщує виявлення вгору за течією. Правила запускаються на подіях, коли вони потрапляють через конвеєр, до того, як SIEM інтегрує їх. Покриття залежить від обчислень, які ви призначаєте, а не від SIEM кожного клієнта. Ви потім вирішуєте, що потрапить до SIEM для кожного клієнта.
Що робить Prime Detect
Виявлення на потоці
- Застосовує правила Sigma до подій в транзиті, до інтеграції з SIEM
- Запускає більше 20,000+ правил виявлення плюс ваші власні користувацькі виявлення, без фіксованого ліміту правил
- Позначає кожне співпадіння за рівнем серйозності та технікою MITRE ATT&CK
- Пов’язує пов’язані співпадіння в ланцюги атак, щоб аналітики бачили послідовність діяльності, а не ізольовані сповіщення
Позначена телеметрія, яку ви можете маршрутизувати
- Позначає близько 7% телеметрії, на основі тестування клієнтів
- Відправляє позначені події до SIEM, а решту до теплого або холодного зберігання, за вашими правилами
- Створює структуровані події з мітками ATT&CK, які можуть безпосередньо використовувати AI тріаж інструменти та інструменти SOAR
Розгортання та контроль
- Працює на Kafka та Kubernetes, якими керуєте ви або ваші клієнти
- Зберігає дані всередині конвеєра, без необхідності зовнішнього з’єднання
- Розгортається повністю автономно або в хмарі
- Доступний з відкритим кодом або під корпоративною ліцензією
Як він вписується в SIEM, які ви вже використовуєте
Prime Detect сидить між потоком подій і SIEM. Нічого в SIEM не потрібно змінювати, тому він працює на різноманітній клієнтській базі.
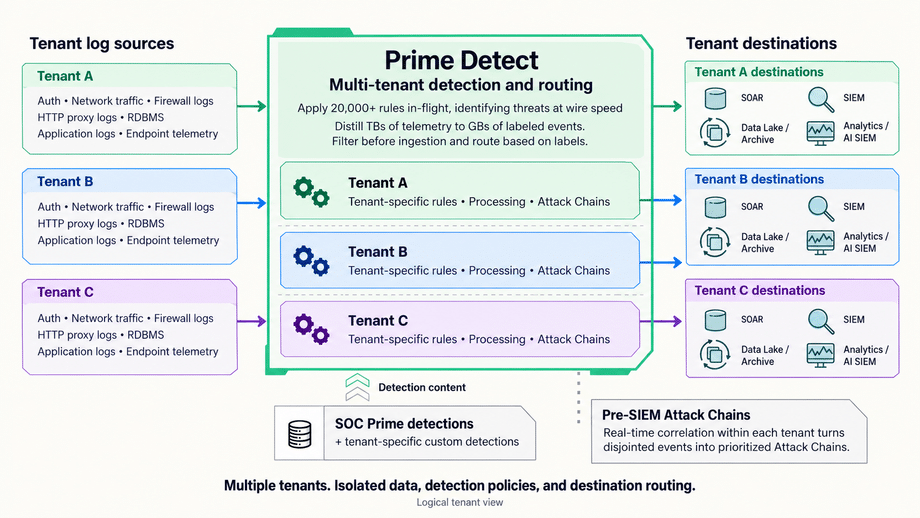
MSSP зазвичай розгортають його одним із двох способів:
- Загальне, багатокористувацьке: одне розгортання Prime Detect у вашому середовищі, з налаштуваннями і маршрутизацією для кожного клієнта.
- Для кожного клієнта: розгортання в інфраструктурі самого клієнта, для клієнтів з суворими вимогами до збереження даних або ізоляції.
Розгортання відбувається в три кроки, незалежно від способу:
- Пересилайте все до SIEM як сьогоді, з доданими мітками Detect до відповідних подій.
- Додайте індекс або інформаційну панель у SIEM, що підвищує події з мітками Detect до високоприоритетних сповіщень.
- Після налаштування маршрутизуйте непозначені події до теплого або холодного зберігання, щоб зменшити інтеграцію.
Що не робить Prime Detect
- Він не замінює SIEM для централізованого журналювання, пошуку, розслідування або збереження.
- Він не вирішує, чи значний інцидент або підлягає звітуванню. Цей вибір робить ваш процес реагування на інциденти.
- Він не приймає рішень щодо передачі даних для вас. Куди йдуть дані і під якою угодою, залишається рішенням вашої фірми і ваших клієнтів.
NIS2, DORA, HIPAA та GDPR: де знаходиться Prime Detect
MSSP несе свої власні зобов’язання і успадковує зобов’язання клієнтів. NIS2 визначає провайдерів керованих послуг безпеки в статті 6(40) і вказує їх в анексі I, тому багато MSSP є покритими сутностями самі по собі. Prime Detect підтримує виявлення в рамках кожного з наведених нижче правил, але не звільняє жодне з них самостійно.
| Правило | Що воно вимагає | Де підходить Prime Detect |
|---|---|---|
| NIS2 ст. 23 | Раннє попередження протягом 24 годин та повідомлення про інцидент протягом 72 годин після виявлення значного інциденту | Розкриває пов’язану діяльність раніше, тому ваша команда буде обізнаною раніше і матиме маповані докази ATT&CK для повідомлення |
| DORA ст. 28 | Фінансові суб’єкти залишаються повністю відповідальними за відповідність DORA при використанні провайдерів послуг ІКТ | Надає вашим фінансовим клієнтам запис по кожному орендарю, що було виявлено, які вони потребують показати для контролю над вами |
| HIPAA 45 CFR 164.312(b) | Механізми, що записують та вивчають діяльність в системах, що містять ePHI | Перевіряє кожну подію в потоці і записує співпадіння з рівнем серйозності та технікою. Журналювання та збереження залишаються у SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | Бізнес партнери повідомляють про інциденти безпеки, які вони виявляють, покритій сутності | Позначені співпадіння та ланцюги атак дають вам деталі для швидкого та конкретного звітування |
| GDPR розділ V (ст. 44–49) | Передача персональних даних за межами ЄС/ЄЕЗ лише відповідно до умов розділу V, включаючи подальші передачі | Працює в рамках вашого або клієнтського конвеєра без необхідності зовнішнього підключення, тому саме виявлення не додає передачі даних |
Продавайте покриття, а не інтеграцію
Більшість MSSP ціною і штатом залежать від обсягу SIEM. Це прив’язує маржу до кількості даних, які клієнти надсилають, і прив’язує покриття до платформи, яку кожен клієнт використовує.
Prime Detect відокремлює ці два аспекти. Кожен клієнт отримує однакову базову виявлення. Ви надсилаєте до SIEM лише ті події, які мають значення. Кожен орендар отримує запис з мітками ATT&CK про те, що ви виявили, що є доказом, який регульовані клієнти потребують для демонстрації контролю над своїм провайдером. Ваші інженери витрачають свій час на виявлення, що відрізняє ваш сервіс.
Дивіться, як це працює. Спостерігайте за роботою Prime Detect на реальному потоці подій до вашого зобов’язання до пілотного проекту. Запросіть демонстрацію, досліджуйте живу демонстрацію або завантажте відкриту версію для самостійного запуску.
FAQ
Як MSSP може зберігати потужність виявлення у відповідності до зростання клієнтів?
Вийміть потужність правил з кожного клієнтського SIEM. Prime Detect запускає виявлення на потоці подій, тому покриття масштабуються з обчислень, які ви призначаєте, а не з меж SIEM. Кожен новий клієнт отримує більше 20,000+ виявлень, незалежно від того, який SIEM вони використовують.
Яка різниця між виявленням перед SIEM та прямим інтегруванням в SIEM?
З прямим інтегруванням, журнали потрапляють у SIEM та правила виявлення запускаються там. Виявлення перед SIEM запускає правила на подіях в транзиті, до того, як SIEM інтегрує їх. Prime Detect є шаром виявлення перед SIEM. Він позначає співпадіння і дозволяє надсилати лише високопріоритетні події до SIEM.
Чи може одне розгортання Prime Detect обслуговувати кілька клієнтів?
Так. MSSP можуть використовувати загальне багатокористувацьке розгортання з налаштуваннями і маршрутизацією для кожного орендаря. Вони також можуть розгортати в інфраструктурі клієнта, коли це вимагає збереження даних або ізоляція.
Як ліцензовано Prime Detect для MSSP?
Prime Detect доступний з відкритим кодом або під корпоративною ліцензією. Корпоративне ліцензування для MSSP зазвичай базується на кількості обслуговуваних клієнтів. Зв’яжіться з SOC Prime для отримання цін для вашої архітектури.
Які вимоги NIS2 та DORA до MSSP?
NIS2 визначає MSSP і включає багатьох з них у сферу як покриті сутності. Відповідно до статті 23, вони повинні надавати раннє попередження протягом 24 годин після виявлення значного інциденту та повідомлення протягом 72 годин. Відповідно до статті 28 DORA, фінансові клієнти залишаються повністю відповідальними за свою відповідність при використанні MSSP, тому вони очікуватимуть докази того, що ви виявляєте.
Які вимоги HIPAA щодо аудиторських журналів та повідомлення про інциденти?
Правило безпеки HIPAA, 45 CFR 164.312(b), вимагає механізмів, що записують та досліджують діяльність в системах, що містять електронну захищену медичну інформацію. Відповідно до 164.308(b) і 164.314(a), бізнес-партнер повинен повідомляти про інциденти безпеки, які він виявляє, покритій сутності, включаючи порушення незахищеної захищеної медичної інформації.
Чи створює виявлення перед SIEM проблеми з передачі даних за GDPR?
Не самостійно. Prime Detect працює всередині вашого або клієнтського конвеєра і не потребує зовнішнього підключення, тому виявлення не додає передачі персональних даних. Куди йде решта даних і під яким механізмом розділу V, залишається рішенням вашої фірми.
Чи буде Prime Detect комодитизувати нашу службу виявлення інженерії?
Він змінює, де ваші інженери витрачають свій час. Базове покриття приходить з бібліотеки з 20,000+ правил, яку SOC Prime продовжує доповнювати. Ваша команда може зосередитись на виявленнях, специфічних для клієнтів, загрозах та налаштуванні, що є роботою, яку клієнти бачать як ваш розпізнавальний елемент.







