




 Segui
riassunto
Prime Detect esegue le regole di rilevamento sui flussi di eventi dei tuoi clienti prima che i dati raggiungano il SIEM. Applica le regole Sigma agli eventi in transito, etichetta ogni corrispondenza con una gravità e una tecnica MITRE ATT&CK e collega le corrispondenze correlate in catene di attacco. Nei test sui clienti, circa il 7% della telemetria è stato etichettato.
Gli MSSP utilizzano Prime Detect per offrire a ogni cliente le stesse 20.000+ rilevazioni indipendentemente dal SIEM che il cliente utilizza, per inviare meno dati ai SIEM che pagano per operare, e per mantenere i dati di ogni cliente all’interno del proprio pipeline. Funziona insieme ai SIEM che già gestisci. Non li sostituisce.
Perché gli MSSP stanno trasferendo il rilevamento prima del SIEM
La copertura di rilevamento di un MSSP è solitamente determinata da ciò che ogni SIEM del cliente può contenere. Questo crea tre problemi che aumentano con ogni cliente che aggiungi.
- Copertura disomogenea. I clienti utilizzano diversi SIEM con diversi limiti di regole. La stessa minaccia può essere rilevata per un cliente e non per un altro, a seconda della piattaforma sottostante.
- Costo di ingestione. Dove gestisci il SIEM, ogni evento ingerito rappresenta un costo per il tuo margine, che trasporti o meno un segnale di minaccia.
- Carico ingegneristico. I tuoi ingegneri di rilevamento passano il loro tempo a trasferire e ottimizzare le stesse regole su piattaforme diverse invece di costruire rilevamenti per cui i clienti pagano realmente.
Prime Detect sposta il rilevamento a monte. Le regole vengono eseguite sugli eventi mentre fluiscono attraverso il pipeline, prima che qualsiasi SIEM li ingerisca. La copertura dipende dal calcolo che assegni, non dal SIEM di ciascun cliente. Poi decidi tu, per cliente, cosa raggiunge il SIEM.
Cosa fa Prime Detect
Rilevamento nel flusso
- Applica le regole Sigma agli eventi in transito, prima dell’ingestione nel SIEM
- Esegue 20.000+ regole di rilevamento oltre ai propri rilevamenti personalizzati, senza un limite fisso di regole
- Etichetta ogni corrispondenza con una gravità e una tecnica MITRE ATT&CK
- Collega le corrispondenze correlate in catene d’attacco, quindi gli analisti vedono una sequenza di attività anziché allarmi isolati
Telemetria etichettata che puoi instradare
- Etichetta circa il 7% della telemetria, basato sui test del cliente
- Invia eventi etichettati al SIEM e il resto allo storage caldo o freddo, secondo le tue regole
- Produce eventi strutturati e etichettati ATT&CK che gli strumenti di triage AI e SOAR possono utilizzare direttamente
Distribuzione e controllo
- Esegue su Kafka e Kubernetes che tu o i tuoi clienti gestite
- Mantiene i dati all’interno del pipeline, senza connessione esterna richiesta
- Si distribuisce in modalità air-gapped o nel cloud
- Disponibile open source o sotto una licenza Enterprise
Come si integra con i SIEM che già gestisci
Prime Detect si trova tra il flusso di eventi e il SIEM. Nulla nel SIEM deve cambiare, quindi funziona su una base di clienti mista.
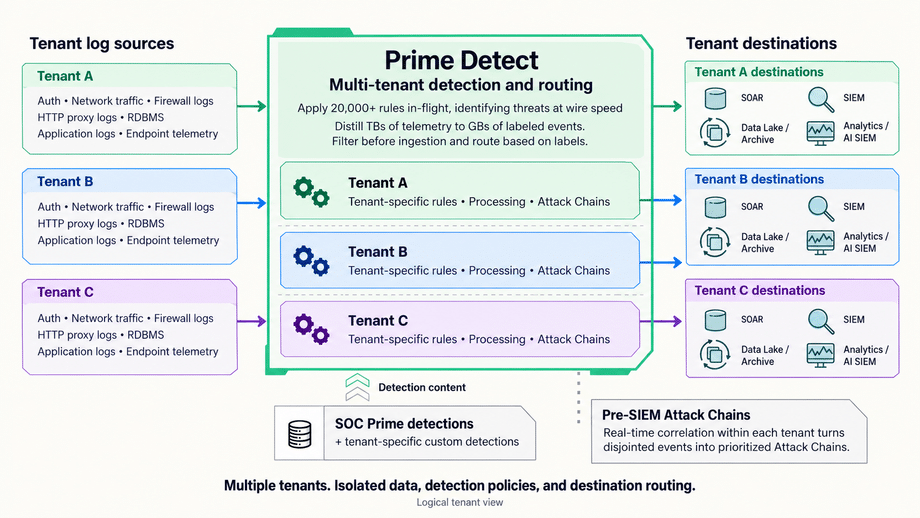
Gli MSSP in genere lo distribuiscono in uno dei due modi:
- Condivisione, multi-tenant: un’unica distribuzione di Prime Detect nel tuo ambiente, con rilevamenti e instradamento impostati per tenant.
- Per cliente: una distribuzione all’interno dell’infrastruttura del cliente, per clienti con vincoli di residenza dei dati o requisiti air-gapped.
Il rollout segue gli stessi tre passaggi in entrambi i casi:
- Inoltra tutto al SIEM come avviene oggi, con i tag Detect aggiunti agli eventi corrispondenti.
- Aggiungi un indice o una dashboard del SIEM che solleva eventi taggati Detect come allarmi di alta priorità.
- Una volta ottimizzato, indirizza gli eventi non etichettati allo storage caldo o freddo per ridurre l’ingestione.
Cosa non fa Prime Detect
- Non sostituisce il SIEM per la registrazione centralizzata, la ricerca, l’indagine o la conservazione.
- Non decide se un incidente sia significativo o segnalabile. Il tuo processo di gestione degli incidenti prende quella decisione.
- Non prende decisioni sul trasferimento dei dati per te. Dove vanno i dati e sotto quale accordo, rimane tra la tua impresa e i tuoi clienti.
NIS2, DORA, HIPAA e GDPR: dove si inserisce Prime Detect
Gli MSSP portano proprie obbligazioni e ereditano quelle dei loro clienti. NIS2 definisce i fornitori di servizi di sicurezza gestiti nell’Articolo 6(40) e li elenca nell’Allegato I, quindi molti MSSP sono enti coperti di diritto proprio. Prime Detect supporta il lato rilevamento di ciascuna regola qui sotto. Non li scarica da solo.
| Regola | Cosa richiede | Dove si inserisce Prime Detect |
|---|---|---|
| NIS2 Art. 23 | Preallarme entro 24 ore e notifica dell’incidente entro 72 ore dalla consapevolezza di un incidente significativo | Rileva attività concatenate prima, quindi il tuo team ne viene a conoscenza più presto e ha prove mappate ATT&CK per la notifica |
| DORA Art. 28 | Gli enti finanziari rimangono pienamente responsabili della conformità DORA quando utilizzano fornitori di servizi ICT | Fornisci ai tuoi clienti finanziari un record per tenant di ciò che è stato rilevato, che hanno bisogno di mostrare per la supervisione di te |
| HIPAA 45 CFR 164.312(b) | Meccanismi che registrano e esaminano l’attività nei sistemi contenenti ePHI | Esamina ogni evento nel flusso e registra le corrispondenze con gravità e tecnica. La registrazione e la conservazione rimangono nel SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | I soci commerciali segnalano gli incidenti di sicurezza di cui vengono a conoscenza all’ente coperto | Le corrispondenze etichettate e le catene d’attacco ti danno il dettaglio per segnalare rapidamente e specificamente |
| GDPR Cap. V (Articoli 44–49) | Trasferimenti di dati personali fuori dall’UE/SEE solo sotto le condizioni del Capitolo V, compresi i trasferimenti successivi | Esegue all’interno del tuo o del pipeline del tuo cliente senza connessione esterna, quindi il rilevamento stesso non aggiunge trasferimento |
Vendi copertura, non ingestione
La maggior parte degli MSSP prezzano e organizzano il personale in base al volume del SIEM. Questo lega il margine a quanto dati inviano i clienti e la copertura a quale piattaforma ogni cliente utilizza.
Prime Detect separa i due. Ogni cliente ottiene la stessa base di rilevamento. Invi al SIEM solo gli eventi che contano. Ogni inquilino ottiene un record mappato ATT&CK di ciò che hai rilevato, che è la prova di cui i clienti regolamentati hanno bisogno per mostrare la supervisione del loro fornitore. I tuoi ingegneri passano il loro tempo sui rilevamenti che differenziano il tuo servizio.
Osservalo in azione. Guarda Prime Detect lavorare su un flusso di eventi dal vivo prima di impegnarti in un pilota. Richiedi una demo, esplora la demo dal vivo, o scarica la versione open source per eseguirla tu stesso.
FAQ
Come può un MSSP mantenere la capacità di rilevamento in linea con la crescita del cliente?
Rimuovi la capacità delle regole da ciascun SIEM del cliente. Prime Detect esegue le rilevazioni sul flusso di eventi, quindi la copertura scala con il calcolo che assegni, non con i limiti del SIEM. Ogni nuovo cliente ottiene le stesse 20.000+ rilevazioni, che gestisca un SIEM o un altro.
Qual è la differenza tra il rilevamento pre-SIEM e l’ingestione diretta del SIEM?
Con l’ingestione diretta, i log entrano nel SIEM e le regole di rilevamento vengono eseguite lì. Il rilevamento pre-SIEM esegue le regole su eventi in transito, prima che il SIEM li ingerisca. Prime Detect è uno strato di rilevamento pre-SIEM. Etichetta le corrispondenze e ti consente di inviare solo eventi ad alta priorità al SIEM.
Un’unica distribuzione di Prime Detect può servire più clienti?
Sì. Gli MSSP possono eseguire una distribuzione condivisa multi-tenant con rilevamenti e instradamenti impostati per tenant. Possono anche distribuire all’interno dell’infrastruttura di un cliente quando la residenza dei dati o un air gap lo richiedono.
Come viene concesso in licenza Prime Detect per gli MSSP?
Prime Detect è disponibile open source o sotto una licenza Enterprise. La concessione di licenze Enterprise per gli MSSP è tipicamente basata sul numero di clienti serviti. Contatta SOC Prime per i prezzi per la tua architettura.
Cosa richiedono NIS2 e DORA agli MSSP?
NIS2 definisce gli MSSP e porta molti di loro nell’ambito come entità coperte. Ai sensi dell’Articolo 23, devono fornire un preallarme entro 24 ore dalla consapevolezza di un incidente significativo e una notifica entro 72 ore. Ai sensi dell’Articolo 28 di DORA, i clienti finanziari rimangono pienamente responsabili della loro conformità quando utilizzano un MSSP, quindi si aspettano prove di ciò che rilevi.
Cosa richiede l’HIPAA per i trial di audit e la segnalazione degli incidenti?
La regola di sicurezza HIPAA, 45 CFR 164.312(b), richiede meccanismi che registrano ed esaminano l’attività nei sistemi contenenti informazioni sanitarie protette elettroniche. Ai sensi di 164.308(b) e 164.314(a), un associato commerciale deve segnalare gli incidenti di sicurezza di cui ha conoscenza all’entità coperta, inclusi i violazioni di informazioni sanitarie protette non protette.
Il rilevamento pre-SIEM crea problemi di trasferimento dati con il GDPR?
Non di per sé. Prime Detect esegue all’interno del pipeline del tuo o del tuo cliente e non necessita di una connessione esterna, quindi il rilevamento non aggiunge trasferimento di dati personali. Dove va il resto dei dati, e sotto quale meccanismo del Capitolo V, rimane decisione della tua azienda.
Prime Detect commodizzerà il nostro servizio di ingegneria del rilevamento?
Cambia il modo in cui i tuoi ingegneri passano il loro tempo. La copertura di base proviene dalla libreria di regole da 20.000+ che SOC Prime continua ad aggiornare. Il tuo team può concentrarsi sui rilevamenti specifici dei clienti, la caccia alle minacce e l’ottimizzazione, che è il lavoro che i clienti vedono come il tuo differenziatore.







