




 Folgen
tl;dr
Prime Detect führt Erkennungsregeln auf den Ereignisstreams Ihrer Kunden aus, bevor Daten das SIEM erreichen. Es wendet Sigma-Regeln auf Ereignisse im Transit an, kennzeichnet jedes Match mit einer Schwere und einer MITRE ATT&CK-Technik und verknüpft verwandte Treffer zu Angriffsketten. Bei Kundentests wurden etwa 7 % der Telemetrie markiert.
MSSPs nutzen Prime Detect, um jedem Kunden die gleichen 20.000+ Erkennungen zu ermöglichen, unabhängig davon, welches SIEM der Kunde betreibt, um weniger Daten in SIEMs zu senden, für deren Betrieb sie bezahlen, und um die Daten jedes Kunden in seiner eigenen Pipeline zu halten. Es arbeitet neben den SIEMs, die Sie bereits ausführen. Es ersetzt sie nicht.
Warum MSSPs die Erkennung vor das SIEM verlagern
Die Erkennungsabdeckung eines MSSP wird üblicherweise durch das begrenzt, was das SIEM jedes Kunden aufnehmen kann. Das schafft drei Probleme, die mit jedem zusätzlichen Kunden wachsen.
- Ungleiche Abdeckung. Kunden betreiben unterschiedliche SIEMs mit unterschiedlichen Regelgrenzen. Dieselbe Bedrohung kann für einen Kunden erkannt werden und für einen anderen übersehen werden, je nach zugrunde liegender Plattform.
- Ingest-Kosten. Wo Sie das SIEM betreiben, stellt jedes aufgenommene Ereignis eine Kostenbelastung für Ihre Marge dar, ob es ein Bedrohungssignal trägt oder nicht.
- Ingenieurlast. Ihre Erkennungsingenieure verbringen ihre Zeit damit, dieselben Regeln über Plattformen hinweg zu portieren und anzupassen, anstatt die Erkennungen zu erstellen, für die Kunden tatsächlich zahlen.
Prime Detect verlagert die Erkennung nach oben. Regeln laufen auf Ereignissen, während sie durch die Pipeline strömen, bevor ein SIEM sie aufnimmt. Die Abdeckung hängt von der Ihnen zugeordneten Rechenleistung ab, nicht vom SIEM jedes Kunden. Sie entscheiden dann, welche Ereignisse für jeden Kunden das SIEM erreichen.
Was Prime Detect tut
Erkennung im Stream
- Wendet Sigma-Regeln auf Ereignisse im Transit an, bevor SIEM-Ingest
- Führt 20.000+ Erkennungsregeln plus Ihre eigenen benutzerdefinierten Erkennungen durch, ohne feste Regelgrenze
- Kennzeichnet jedes Match mit einer Schwere und einer MITRE ATT&CK-Technik
- Verknüpft verwandte Treffer zu Angriffsketten, sodass Analysten eine Abfolge von Aktivitäten anstelle isolierter Warnungen sehen
Markierte Telemetrie, die Sie leiten können
- Kennzeichnet etwa 7 % der Telemetrie, basierend auf Kundentests
- Sendet markierte Ereignisse an das SIEM und den Rest zur warmen oder kalten Speicherung, gemäß Ihren Regeln
- Erzeugt strukturierte, ATT&CK-gekennzeichnete Ereignisse, die von AI-Trag- und SOAR-Tools direkt verwendet werden können
Bereitstellung und Kontrolle
- Läuft auf Kafka und Kubernetes, die Sie oder Ihre Kunden betreiben
- Hält Daten innerhalb der Pipeline, ohne dass eine ausgehende Verbindung erforderlich ist
- Kann luftdicht oder in der Cloud bereitgestellt werden
- Verfügbar als Open Source oder unter einer Enterprise-Lizenz
Wie es zu den SIEMs passt, die Sie bereits betreiben
Prime Detect sitzt zwischen der Ereignis-Pipeline und dem SIEM. Nichts im SIEM muss geändert werden, sodass es über einen gemischten Kundenstamm funktioniert.
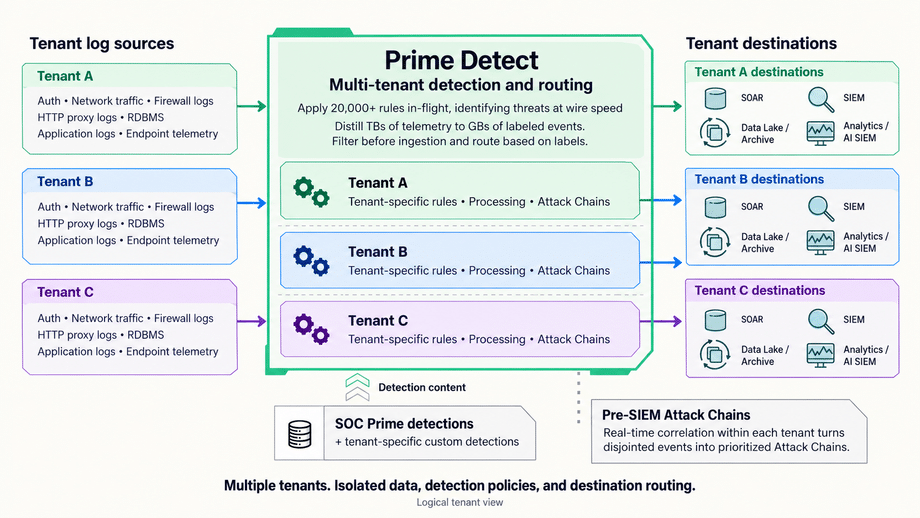
MSSPs setzen es typischerweise auf zwei Arten ein:
- Gemeinsame, Multi-Tenant: eine Prime Detect-Bereitstellung in Ihrer Umgebung, mit Erkennungen und Routerstellung pro Mieter.
- Pro Kunde: eine Bereitstellung innerhalb der eigenen Infrastruktur des Kunden, für Kunden mit strengen Datenresidenz- oder Luftspaltanforderungen.
Der Rollout folgt unabhängig davon den gleichen drei Schritten:
- Alles wie bisher an das SIEM weiterleiten, mit Detect-Tags, die den getroffen Ereignissen hinzugefügt werden.
- Hinzufügen eines SIEM-Indexes oder Dashboards, das Detect-markierte Ereignisse als Hochprioritätsalarme auslöst.
- Sobald abgestimmt, ungetaggte Ereignisse zur warmen oder kalten Speicherung leiten, um Ingest zu reduzieren.
Was Prime Detect nicht macht
- Es ersetzt nicht das SIEM für zentralisiertes Logging, Suchen, Untersuchungen oder Aufbewahrung.
- Es entscheidet nicht, ob ein Vorfall signifikant oder meldepflichtig ist. Ihr Vorfallsprozess trifft diese Entscheidung.
- Es trifft keine Entscheidungen über die Datenübertragung für Sie. Wohin Daten gehen und unter welcher Vereinbarung, bleibt bei Ihrer Firma und Ihren Kunden.
NIS2, DORA, HIPAA und GDPR: Wo Prime Detect passt
MSSPs tragen ihre eigenen Verpflichtungen und erben die ihrer Kunden. NIS2 definiert Managed Security Service Providers in Artikel 6(40) und nennt sie in Anhang I, sodass viele MSSPs eigenständige betroffene Einrichtungen sind. Prime Detect unterstützt die Erkennungsseite jeder der folgenden Regeln. Es entlastet keine davon alleine.
| Regel | Was sie erfordert | Wo Prime Detect passt |
|---|---|---|
| NIS2 Art. 23 | Frühwarnung innerhalb von 24 Stunden und Vorfallsbenachrichtigung innerhalb von 72 Stunden nach Bekanntwerden eines signifikanten Vorfalls | Früher erkennbare Ketten-Aktivitäten, sodass Ihr Team früher Bekannt wird und ATT&CK-abgebildete Beweise für die Benachrichtigung hat |
| DORA Art. 28 | Finanzielle Einrichtungen bleiben voll verantwortlich für DORA-konformität, wenn sie ICT-Dienstleistungsanbieter nutzen | Gibt Ihren Finanzkunden einen pro-Tenant-Bericht über das, was erkannt wurde, das sie benötigen, um Aufsicht über Sie zu zeigen |
| HIPAA 45 CFR 164.312(b) | Mechanismen, die Aktivitäten in Systemen mit ePHI aufzeichnen und untersuchen | Untersucht jedes Ereignis im Stream und zeichnet Übereinstimmungen mit Schwere und Technik auf. Logging und Aufbewahrung bleiben im SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | Geschäftspartner melden Sicherheitsvorfälle, deren sie sich bewusst werden, der betroffenen Einrichtung | Markierte Übereinstimmungen und Angriffsketten geben Ihnen die Details, um schnell und spezifisch zu berichten |
| GDPR Kap. V (Artt. 44–49) | Übertragungen personenbezogener Daten außerhalb der EU/EEA nur unter den Bedingungen des Kapitels V, einschließlich Weitertransfer | Läuft innerhalb Ihrer oder der Pipeline Ihres Kunden ohne ausgehende Verbindung, sodass die Erkennung selbst keinen Transfer hinzufügt |
Verkaufen Sie Abdeckung, nicht Ingest
Die meisten MSSPs kalkulieren Preise und Personal basierend auf dem SIEM-Volumen. Das bindet die Marge daran, wie viele Daten Kunden senden, und bindet die Abdeckung daran, welche Plattform jeder Kunde betreibt.
Prime Detect trennt die beiden. Jeder Kunde erhält die gleiche Erkennungsbasis. Sie senden dem SIEM nur die relevanten Ereignisse. Jeder Mieter erhält einen ATT&CK-abgebildeten Bericht über das, was Sie erkannt haben, was die Beweise sind, die regulierte Kunden benötigen, um die Aufsicht über ihren Anbieter zu zeigen. Ihre Ingenieure widmen sich den Erkennungen, die Ihren Service abheben.
Sehen Sie es laufen. Sehen Sie, wie Prime Detect gegen einen Live-Event-Stream arbeitet, bevor Sie sich zu einem Piloten verpflichten. Fordern Sie eine Demo an, erkunden Sie die Live-Demo oder laden Sie die Open-Source-Version herunter, um sie selbst auszuführen.
FAQ
Wie kann ein MSSP die Erkennungskapazität mit dem Wachstum der Kunden in Einklang bringen?
Nehmen Sie die Regelkapazität aus dem SIEM jedes Kunden heraus. Prime Detect führt Erkennungen im Ereignisstream durch, sodass die Abdeckung mit der von Ihnen zugewiesenen Rechenleistung skaliert und nicht mit den SIEM-Grenzen. Jeder neue Kunde erhält die gleichen 20.000+ Erkennungen, unabhängig davon, ob sie ein SIEM ausführen oder ein anderes.
Was ist der Unterschied zwischen Pre-SIEM-Detektion und direkter SIEM-Aufnahme?
Bei der direkten Aufnahme gehen Logs in das SIEM, und dort laufen die Erkennungsregeln. Die Pre-SIEM-Detektion führt die Regeln auf Ereignissen während des Transits aus, bevor das SIEM sie aufnimmt. Prime Detect ist eine Pre-SIEM-Erkennungsschicht. Es markiert Treffer und lässt Sie nur Hochprioritätsereignisse an das SIEM senden.
Kann eine Prime Detect-Bereitstellung mehreren Kunden dienen?
Ja. MSSPs können eine gemeinsame Multi-Tenant-Bereitstellung mit Erkennungen und Routerstellung pro Mieter führen. Sie können auch innerhalb der Infrastruktur eines Kunden bereitstellen, wenn Datenresidenz oder ein Luftspalt dies erfordern.
Wie wird Prime Detect für MSSPs lizenziert?
Prime Detect ist als Open Source oder unter einer Enterprise-Lizenz verfügbar. Die Enterprise-Lizenzierung für MSSPs basiert typischerweise auf der Anzahl der bedienten Kunden. Kontaktieren Sie SOC Prime für Preisinformationen zu Ihrer Architektur.
Was erfordern NIS2 und DORA von MSSPs?
NIS2 definiert MSSPs und bringt viele von ihnen als betroffene Entitäten in den Anwendungsbereich. Gemäß Artikel 23 müssen sie innerhalb von 24 Stunden nach Kenntnis eines signifikanten Vorfalls eine Frühwarnung und innerhalb von 72 Stunden eine Benachrichtigung abgeben. Unter DORA Artikel 28 bleiben Finanzkunden voll verantwortlich für ihre eigene Konformität, wenn sie einen MSSP nutzen, daher erwarten sie Nachweise über das, was Sie erkennen.
Was erfordert HIPAA für Prüfspuren und Vorfallsberichte?
Die HIPAA Security Rule, 45 CFR 164.312(b), erfordert Mechanismen, die Aktivitäten in Systemen mit elektronischen geschützten Gesundheitsinformationen aufzeichnen und untersuchen. Unter 164.308(b) und 164.314(a) muss ein Geschäftspartner Sicherheitsvorfälle, deren sie sich bewusst werden, der betroffenen Einrichtung melden, einschließlich Verletzungen ungesicherter geschützter Gesundheitsinformationen.
Erzeugt die Pre-SIEM-Detektion GDPR-Datenübertragungsprobleme?
Nicht an sich. Prime Detect läuft innerhalb Ihrer oder der Pipeline Ihres Kunden und benötigt keine ausgehende Verbindung, daher fügt die Erkennung keinen Transfer personenbezogener Daten hinzu. Wohin der Rest der Daten geht, und unter welchem Mechanismus des Kapitels V, bleibt die Entscheidung Ihrer Firma.
Wird Prime Detect unsere Erkennungsdienstleistung als Commodity degradieren?
Es verschiebt, wo Ihre Ingenieure ihre Zeit verbringen. Die Basisabdeckung kommt aus der Bibliothek mit mehr als 20.000 Regeln, die ständig von SOC Prime ergänzt wird. Ihr Team kann sich auf kundenspezifische Erkennungen, Bedrohungsjagd und Abstimmung konzentrieren, was die Arbeit ist, die Kunden als Ihr Alleinstellungsmerkmal ansehen.







