




 Seguir
resumen
Prime Detect ejecuta reglas de detección en los flujos de eventos de tus clientes antes de que los datos lleguen al SIEM. Aplica reglas Sigma a los eventos en tránsito, etiqueta cada coincidencia con una severidad y una técnica de MITRE ATT&CK, y vincula coincidencias relacionadas en cadenas de ataque. En las pruebas con clientes, aproximadamente el 7% de la telemetría fue etiquetada.
Los MSSP utilizan Prime Detect para proporcionar a cada cliente las mismas 20,000+ detecciones, independientemente del SIEM que cada cliente utilice, para enviar menos datos a los SIEM que pagan por operar, y para mantener los datos de cada cliente dentro de su propia canalización. Funciona junto a los SIEM que ya ejecutas. No los reemplaza.
Por qué los MSSP están moviendo la detección antes del SIEM
La cobertura de detección de un MSSP generalmente está determinada por lo que cada SIEM del cliente puede contener. Eso crea tres problemas que crecen con cada cliente que añades.
- Cobertura desigual. Los clientes ejecutan diferentes SIEM con diferentes límites de reglas. La misma amenaza puede ser detectada para un cliente y pasar desapercibida para otro, dependiendo de la plataforma subyacente.
- Costo de ingesta. Cuando operas el SIEM, cada evento ingerido es un costo contra tu margen, ya sea que contenga una señal de amenaza o no.
- Carga de ingeniería. Tus ingenieros de detección pasan su tiempo portando y afinando las mismas reglas a través de plataformas en lugar de construir las detecciones por las que los clientes realmente pagan.
Prime Detect mueve la detección aguas arriba. Las reglas se ejecutan en los eventos mientras atraviesan la canalización, antes de que cualquier SIEM los ingiera. La cobertura depende del cómputo que asignes, no del SIEM de cada cliente. Luego, decides, por cliente, qué llega al SIEM.
Qué hace Prime Detect
Detección en el flujo
- Aplica reglas Sigma a los eventos en tránsito, antes de la ingesta por el SIEM
- Ejecuta más de 20,000 reglas de detección y tus propias detecciones personalizadas, sin un techo fijo de reglas
- Etiqueta cada coincidencia con una severidad y una técnica de MITRE ATT&CK
- Vincula coincidencias relacionadas en cadenas de ataque, para que los analistas vean una secuencia de actividad en lugar de alertas aisladas
Telemetría etiquetada que puedes enrutar
- Etiqueta alrededor del 7% de la telemetría, en base a pruebas con clientes
- Envía eventos etiquetados al SIEM y el resto a almacenamiento tibio o frío, según tus reglas
- Produce eventos estructurados etiquetados con ATT&CK que las herramientas de triaje AI y SOAR pueden utilizar directamente
Despliegue y control
- Funciona en Kafka y Kubernetes que operas tú o tus clientes
- Mantiene los datos dentro de la canalización, sin necesidad de conexión externa
- Se despliega en ambientes aislados o en la nube
- Disponible como código abierto o bajo una licencia empresarial
Cómo se integra con los SIEM que ya ejecutas
Prime Detect se sitúa entre la canalización de eventos y el SIEM. No es necesario cambiar nada en el SIEM, por lo que funciona con una base de clientes mixta.
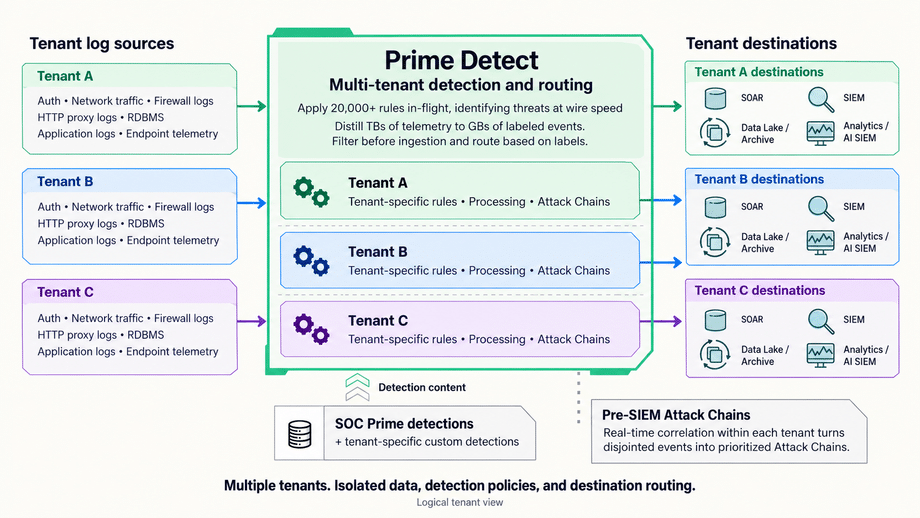
Los MSSP típicamente lo despliegan de una de dos maneras:
- Compartido, multi-tenant: un despliegue de Prime Detect en tu entorno, con detecciones y enrutamiento configurados por tenant.
- Por cliente: un despliegue dentro de la infraestructura propia del cliente, para clientes con estrictos requisitos de residencia de datos o aislamiento.
El despliegue sigue los mismos tres pasos de cualquier manera:
- Reenvía todo al SIEM como hasta ahora, con etiquetas de Detect añadidas a los eventos coincidentes.
- Agrega un índice o panel del SIEM que eleva los eventos etiquetados por Detect como alertas de alta prioridad.
- Una vez afinado, enruta eventos no etiquetados a almacenamiento tibio o frío para reducir la ingesta.
Qué no hace Prime Detect
- No reemplaza el SIEM para registro centralizado, búsqueda, investigación o retención.
- No decide si un incidente es significativo o reportable. Tu proceso de incidentes toma esa decisión.
- No toma decisiones de transferencia de datos por ti. A dónde van los datos, y bajo qué acuerdo, queda con tu empresa y tus clientes.
NIS2, DORA, HIPAA, y GDPR: dónde encaja Prime Detect
Los MSSP tienen sus propias obligaciones e heredan las de sus clientes. NIS2 define a los proveedores de servicios de seguridad gestionada en el Artículo 6(40) y los incluye en el Anexo I, por lo que muchos MSSP son entidades cubiertas por derecho propio. Prime Detect apoya el lado de detección de cada regla a continuación. No exime a ninguna de ellas por sí solo.
| Regla | Qué requiere | Dónde encaja Prime Detect |
|---|---|---|
| NIS2 Art. 23 | Advertencia temprana dentro de las 24 horas y notificación de incidente dentro de las 72 horas de haber tomado conocimiento de un incidente significativo | Detecta actividad encadenada antes, para que tu equipo se entere antes y tenga evidencia mapeada con ATT&CK para el aviso |
| DORA Art. 28 | Las entidades financieras siguen siendo completamente responsables del cumplimiento de DORA cuando usan proveedores de servicios ICT | Proporciona a tus clientes financieros un registro por tenant de lo que se detectó, que necesitan para demostrar supervisión sobre ti |
| HIPAA 45 CFR 164.312(b) | Mecanismos que graban y examinan la actividad en sistemas que contienen ePHI | Examina cada evento en el flujo y graba coincidencias con severidad y técnica. El registro y la retención se mantienen en el SIEM |
| HIPAA 45 CFR 164.308(b), 164.314(a) | Los asociados de negocio informan sobre incidentes de seguridad de los que tomen conocimiento a la entidad cubierta | Las coincidencias etiquetadas y las cadenas de ataque te dan el detalle para informar rápidamente y con especificidad |
| GDPR Cap. V (Arts. 44–49) | Transferencias de datos personales fuera de la UE/EEE solo bajo las condiciones del Capítulo V, incluidas las transferencias posteriores | Se ejecuta dentro de la canalización tuya o del cliente sin conexión externa, por lo que la detección en sí no añade transferencia |
Vende cobertura, no ingesta
La mayoría de los MSSP fijan precios y personal en torno al volumen del SIEM. Eso ata el margen a cuántos datos envían los clientes y ata la cobertura a qué plataforma ejecuta cada cliente.
Prime Detect separa los dos. Cada cliente obtiene la misma base de detección. Solo envías al SIEM los eventos que importan. Cada cliente obtiene un registro mapeado con ATT&CK de lo que detectaste, que son las pruebas que los clientes regulados necesitan para mostrar supervisión sobre su proveedor. Tus ingenieros dedican su tiempo a las detecciones que distinguen tu servicio.
Véalo en funcionamiento. Mira cómo Prime Detect trabaja contra un flujo de eventos en vivo antes de comprometerte con un piloto. Solicita una demostración, explora la demostración en vivo o descarga la versión de código abierto para ejecutarlo tú mismo.
FAQ
¿Cómo puede un MSSP mantener la capacidad de detección acorde con el crecimiento del cliente?
Saca la capacidad de reglas de cada SIEM del cliente. Prime Detect ejecuta detecciones en el flujo de eventos, por lo que la cobertura escala con el cómputo que asignas, no con los límites del SIEM. Cada nuevo cliente obtiene las mismas 20,000+ detecciones, ya sea que ejecuten un SIEM u otro.
¿Cuál es la diferencia entre detección pre-SIEM e ingesta directa al SIEM?
Con la ingesta directa, los registros van al SIEM y las reglas de detección se ejecutan allí. La detección pre-SIEM ejecuta las reglas en eventos en tránsito, antes de que el SIEM los ingiera. Prime Detect es una capa de detección pre-SIEM. Etiqueta coincidencias y te permite enviar solo eventos de alta prioridad al SIEM.
¿Puede un despliegue de Prime Detect servir a varios clientes?
Sí. Los MSSP pueden ejecutar un despliegue compartido multi-tenant con detecciones y enrutamiento configurados por tenant. También pueden desplegar dentro de la propia infraestructura de un cliente cuando la residencia de datos o un aislamiento así lo requieren.
¿Cómo se licencia Prime Detect para MSSP?
Prime Detect está disponible como código abierto o con una licencia Empresarial. La licencia Empresarial para MSSP generalmente se basa en el número de clientes atendidos. Contacta a SOC Prime para precios según tu arquitectura.
¿Qué exigen NIS2 y DORA a los MSSP?
NIS2 define a los MSSP y trae a muchos de ellos al ámbito como entidades cubiertas. Según el Artículo 23, deben dar una advertencia temprana dentro de las 24 horas de tomar conocimiento de un incidente significativo y una notificación dentro de las 72 horas. Según el Artículo 28 de DORA, los clientes financieros permanecen completamente responsables de su propio cumplimiento cuando usan un MSSP, por lo que esperarán evidencia de lo que detectas.
¿Qué requiere HIPAA para las pistas de auditoría y el reporte de incidentes?
La Regla de Seguridad de HIPAA, 45 CFR 164.312(b), requiere mecanismos que registren y examinen la actividad en sistemas que contienen información de salud protegida electrónicamente. Bajo 164.308(b) y 164.314(a), un asociado de negocios debe informar de incidentes de seguridad de los que tenga conocimiento a la entidad cubierta, incluidos los incumplimientos de información de salud protegida no asegurada.
¿La detección pre-SIEM crea problemas de transferencia de datos relacionados con el GDPR?
No por sí misma. Prime Detect se ejecuta dentro de tu canalización o la del cliente y no necesita conexión externa, por lo que la detección no añade transferencia de datos personales. A dónde va el resto de los datos, y bajo qué mecanismo del Capítulo V, sigue siendo decisión de tu empresa.
¿Prime Detect comoditizará nuestro servicio de ingeniería de detección?
Cambia dónde tus ingenieros pasan su tiempo. La cobertura base proviene de la biblioteca de más de 20,000 reglas, que SOC Prime sigue ampliando. Tu equipo puede enfocarse en detecciones específicas del cliente, caza de amenazas y ajuste, que es el trabajo que los clientes ven como tu diferenciador.







