Folgen
Jeden Tag lesen Threat-Intelligence-Teams Berichte, die neue Angreifer-Kampagnen beschreiben, und jeden Tag stehen Detection Engineers vor der gleichen Frage: Wie können wir daraus Erkennungsinhalte entwickeln, bevor die Bedrohung unsere Umgebung erreicht? Einen langen Bericht zu lesen, die relevanten Verhaltensweisen zu erkennen und eine korrekte Regel von Hand zu schreiben, kostet Zeit, die die meisten SOC-Teams nicht haben.
Prime Architect bietet Sicherheitsteams eine schnellere Möglichkeit, damit umzugehen. Prime Architect ist das KI-gesteuerte Arbeitsplatz von SOC Prime für Bedrohungsforschung und Detection Engineering. Seine agentischen Werkzeuge analysieren Bedrohungsinformationen und erzeugen umsetzbare Verteidigungsinhalte, sodass Sicherheitsteams schneller von Rohberichten zu Erkennungen gelangen.
Ein guter Ausgangspunkt ist das Generieren von Verhaltensregeln. Fügen Sie einen Bedrohungsbericht ein, und Prime Architect generiert eine oder mehrere Verhaltensregeln im Sigma-Format, die bereit zur Überprüfung, Verfeinerung und Bereitstellung sind.
Warum KI verwenden, um eine Verhaltensregel zu erzeugen?
Verhaltensbasierte Erkennungen suchen nach dem, was Angreifer tun, anstatt nach Indikatoren, die sich von einer Kampagne zur nächsten ändern. Sie sind widerstandsfähiger und wertvoller, aber auch schwieriger und langsamer zu schreiben. Die Verwendung von KI zur Generierung einer Verhaltensregel beseitigt den zeitraubendsten Teil dieser Arbeit.
- Schnellere Erkennungszeit. Wechseln Sie von einem neuen Bedrohungsbericht zu einem Entwurfsregel in einem einzigen Workflow anstatt stundenlanger manueller Analyse.
- Weniger manueller Aufwand. KI liest den Bericht und extrahiert die zu erkennenden Verhaltensweisen, sodass sich Ihre Ingenieure auf Feinabstimmung und Validierung konzentrieren können.
- Abdeckung aus einer einzigen Quelle. Je nach dem von Ihnen bereitgestellten Kontext kann KI eine Verhaltensregel oder mehrere Verhaltensregeln aus demselben Bericht generieren.
- Offene, portable Ausgabe. Regeln werden als Verhaltensregeln im Sigma-Format erstellt, sodass Sie sie in die Sprache Ihres SIEM, EDR oder Datensees übersetzen können.
- Ein kontinuierlicher Workflow. Die Generierung ist nur der Anfang. Sie können die Regel validieren, zusammenfassen, übersetzen, bereitstellen und verfeinern, ohne die Plattform zu verlassen.
Wie man eine Verhaltensregel generiert
Verhaltensregel mit KI ist eines der agentischen KI-Tools im Agentic Threat Research-Modus von Prime Architect. So verwenden Sie es:
- Öffnen Prime Architect und gehen Sie zu dem Agentic Threat Research Modus.
- Klicken Sie auf Code-Editor in der oberen rechten Ecke und fügen Sie den Text eines Bedrohungsberichts ein.
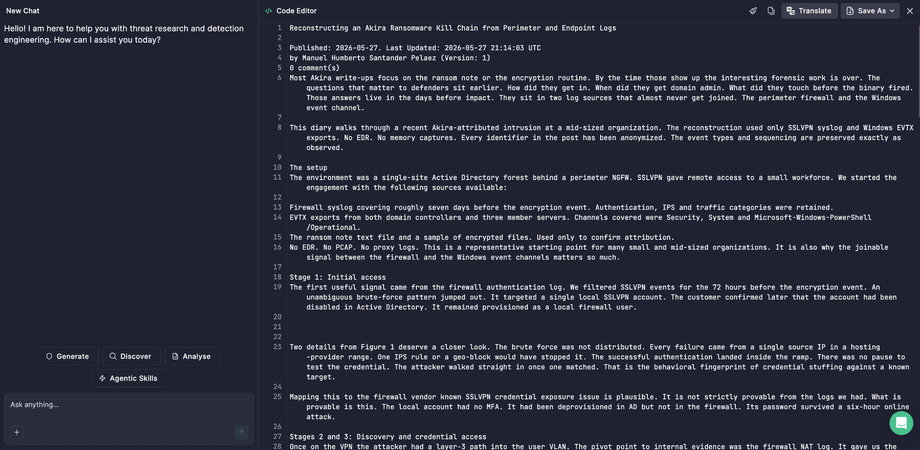
- Wählen Sie das Generierungs- Schaltfläche.
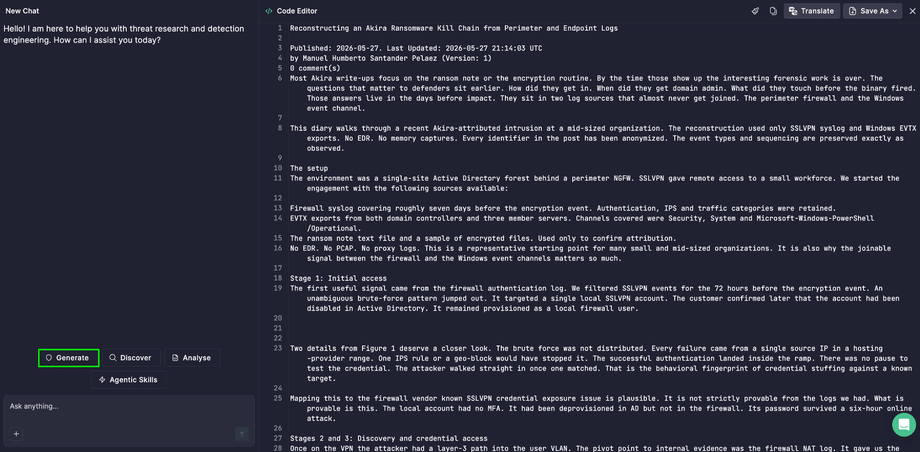
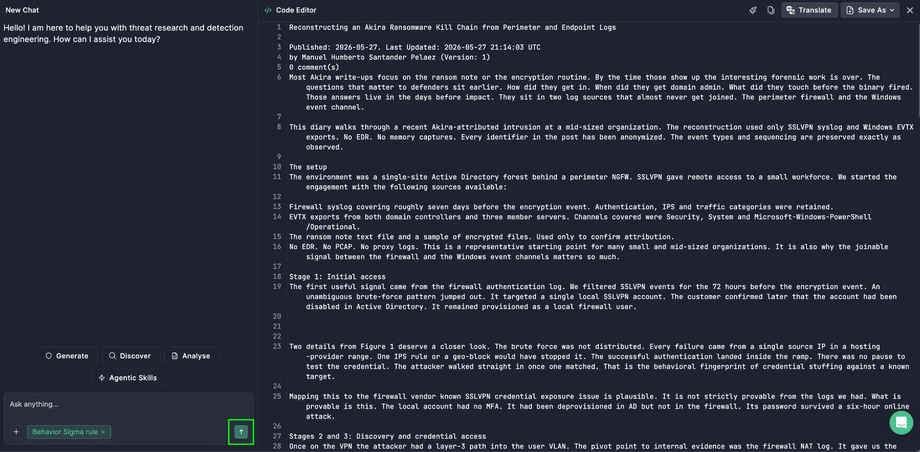
- Wählen Sie das Verhaltensregel Werkzeug aus den agentischen KI-Tools-Optionen.
- Klicken Sie auf das Enter Symbol, um fortzufahren.
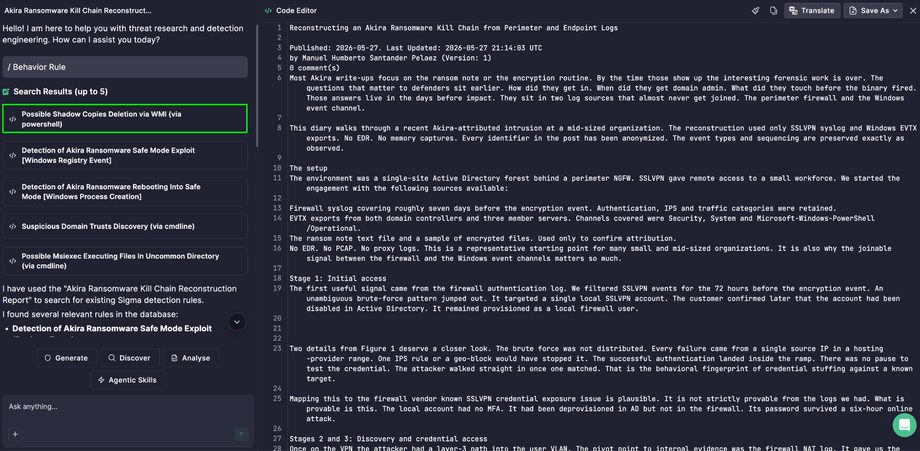
- Klicken Sie auf die Regel-Kachel, um die Regel im Ausgabefenster anzuzeigen.
Tipp: Je mehr Kontext Sie angeben, desto besser ist das Ergebnis. Ein detaillierter Bedrohungsbericht, der Angreifertechniken, -werkzeuge und Befehlszeilenaktivitäten beschreibt, gibt der KI mehr Verhaltensweisen, die in Regeln umgewandelt werden können.
Was zu tun ist, nachdem die Regel generiert wurde
Die Generierung der Regel ist der erste Schritt. Sobald Ihre Verhaltensregel oder -regeln bereit sind, helfen Ihnen die folgenden Schritte, sie in die Produktion zu bringen und sicherzustellen, dass Ihr Team sie versteht.
Speichern und übersetzen
Sobald die Regel generiert ist, können Sie sie mit nur wenigen Klicks in Ihren Workflow aufnehmen:
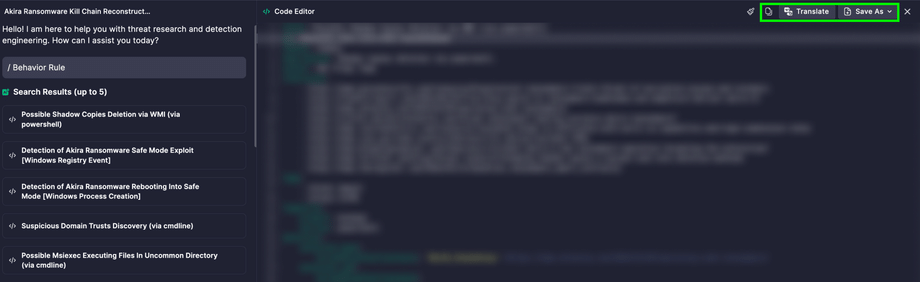
- In die Zwischenablage kopieren: Fügen Sie die Regel direkt in Ihr System ein und beginnen Sie sofort mit der Arbeit.
- Speichern als > Datei.txt: Laden Sie die Regel als Datei herunter, um sie zu teilen, zu archivieren oder außerhalb der Plattform zu verwenden.
- Speichern als > Neue Regel: Speichern Sie die Regel in einem benutzerdefinierten Repository, sodass Ihr Team einen zentralen Ort für alle erstellten Erkennungsinhalte hat.
- Übersetzen: Konvertieren Sie die Sigma-Regel in die Abfragesprache Ihres Sicherheits-Stacks, sodass dieselbe Erkennung über verschiedene Tools hinweg funktioniert und nicht an eine Plattform gebunden ist.
Regel verstehen: Zusammenfassungen und Entscheidungsbaum
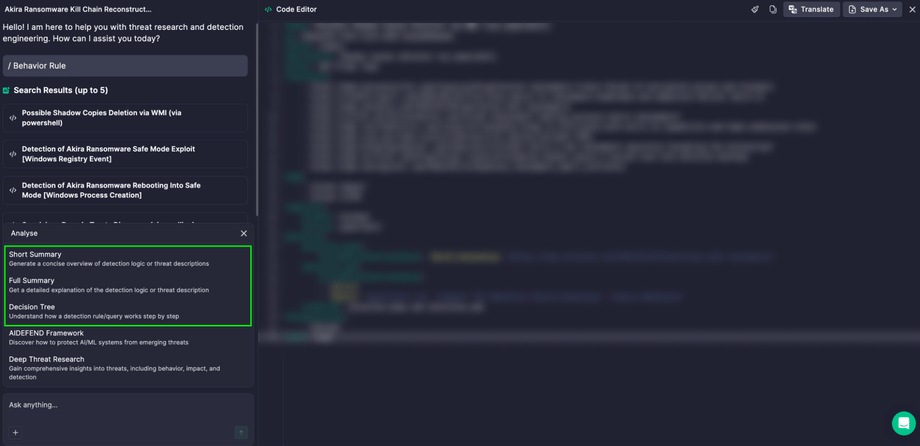
Ohne die generierte Regel zu verlassen, können Sie drei KI-Tools nutzen, um Ihrem Team zu helfen, schneller zu prüfen, zu dokumentieren und zu triagieren:
- Kurze Zusammenfassung: Eine knappe, allgemein verständliche Übersicht darüber, was die Regel erkennt. Verwenden Sie es für Ticketbeschreibungen, Übergabenotizen und schnelle Peer-Reviews, sodass niemand die vollständige Logik lesen muss, nur um den Zweck einer Regel zu verstehen.
- Vollständige Zusammenfassung: Eine detaillierte Erklärung, wie die Regel funktioniert, einschließlich der gesuchten Verhaltensweisen und warum. Es hilft neuen Analysten, sich einzuarbeiten, bietet fertiges Material für die Erkennungsdokumentation und unterstützt Audits und Abdeckungsüberprüfungen, bei denen Sie erklären müssen, was jede Regel tut.
- Entscheidungsbaum: Eine visuelle Karte der Logik der Regel, die zeigt, wie die Erkennungsbedingungen verbunden sind und wie ein Analyst Schritt für Schritt durch einen Alarm arbeiten kann. Es hilft SOC-Teams bei der schnelleren Triage, reduziert das Rätselraten bei unbekannten Alarmen und macht es einfacher zu erkennen, wo eine Regel möglicherweise angepasst werden muss.
Um eines davon zu verwenden, wählen Sie Analysieren, wählen Sie das Tool und klicken Sie auf das Enter Symbol.
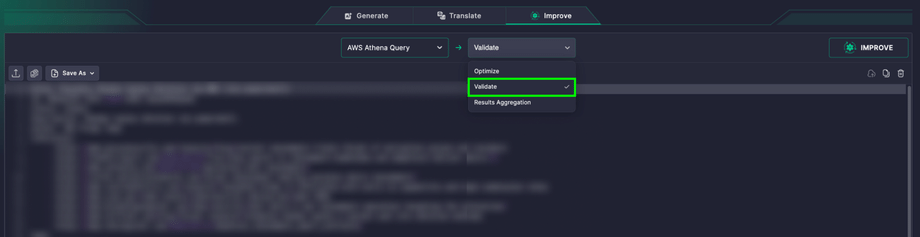
Vor der Bereitstellung validieren
Erkennen Sie Fehler, bevor sie in die Produktion gelangen. Gehen Sie zu Übersetzungs- modus in Prime Architect, öffnen Sie den Verbessern Tab, fügen Sie Ihre Regel ein, bestätigen Sie die erkannte Sprache, wählen Sie Validieren im Dropdown-Menü und klicken Sie auf Verbessern.
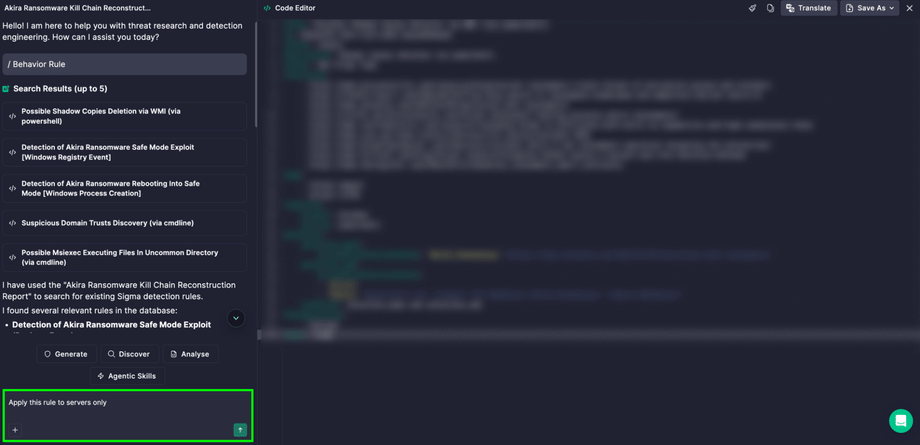
Nehmen Sie benutzerdefinierte Anpassungen mit KI vor
Jede Umgebung ist anders. Verwenden Sie die Chat-Oberfläche, um die Regel an Ihre Bedürfnisse anzupassen, indem Sie einfach beschreiben, was Sie wollen, wie zum Beispiel Ausschlüsse hinzufügen, den Umfang eingrenzen oder die Logik ändern.
Setzen Sie die Regel in Aktion
Eine Erkennung schützt Sie nur, wenn sie aktiv ist. Nachdem Sie die Regel generiert und überprüft haben, setzen Sie sie in Ihrem SIEM ein und lassen Sie sie die Bedrohung in Ihrer Umgebung überwachen.
Intelligenz in Erkennungen umwandeln
Mit Verhaltensregel mit KI in Prime Architect ist ein Bedrohungsbericht nicht mehr etwas, das Ihr Team liest und ablegt. Er wird in wenigen Minuten zu einem funktionierenden Erkennungsinhalt. Öffnen Sie Prime Architect, fügen Sie Ihren nächsten Bedrohungsbericht ein und lassen Sie die agentischen KI-Tools die Schwerstarbeit erledigen, während Ihr Team die Kontrolle über jede Regel behält, die in die Produktion geht.