关注
每天,威胁情报团队都会阅读报告,描述新的攻击者活动,每天检测工程师都面临同样的问题:如何在威胁到达我们的环境之前将这些信息转化为检测内容?阅读长篇报告,找出重要行为,并手动编写正确的规则,这需要大多数安全运营中心(SOC)团队没有的时间。
Prime Architect为安全团队提供了一种更快的方式来处理这一点。Prime Architect是SOC Prime的AI驱动的威胁研究和检测工程工作空间。其智能工具可以分析威胁情报并生成可操作的防御内容,让安全团队能够更快地从原始报告转变为检测。
一个好的开始是生成行为规则。粘贴一份威胁报告,Prime Architect会生成一个或多个Sigma格式的行为规则,准备进行审查、完善和部署。
为什么使用AI生成行为规则?
基于行为的检测查看的是攻击者的行为,而不是从一个活动到下一个活动变化的指示器。它们更具弹性和价值,但也更难、更慢编写。使用AI生成行为规则删除了这项工作的最耗时部分。
- 更快的检测时间。 从一份新的威胁报告到一条草稿规则,只需一个工作流程,而不是多个小时的手动分析。
- 减少手动工作。 AI会读取报告并提取值得检测的行为,因此您的工程师可以专注于调整和验证。
- 从单一来源的覆盖。 根据您提供的上下文,AI可以从同一份报告生成一条行为规则或多条行为规则。
- 开放、可移植的输出。 规则以Sigma格式创建为行为规则,因此您可以将它们转换为您的SIEM、EDR或数据湖的语言。
- 一个连续的工作流程。 生成仅仅是开始。您可以验证、总结、翻译、部署和完善规则,而不离开平台。
如何生成行为规则
使用AI的行为规则是Prime Architect的Agentic Threat Research模式中可用的智能AI工具之一。以下是使用方式:
- 打开 Prime Architect 并转到 Agentic Threat Research 模式。
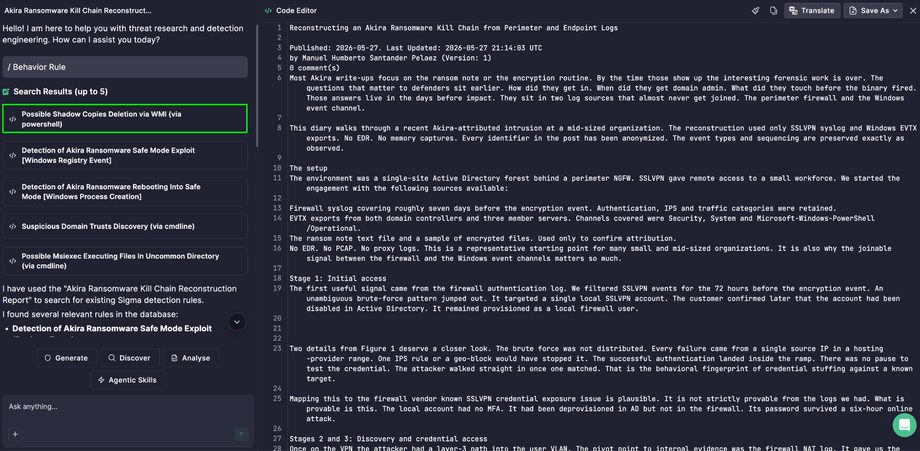
- 点击 代码编辑器 在右上角并粘贴威胁报告文本。
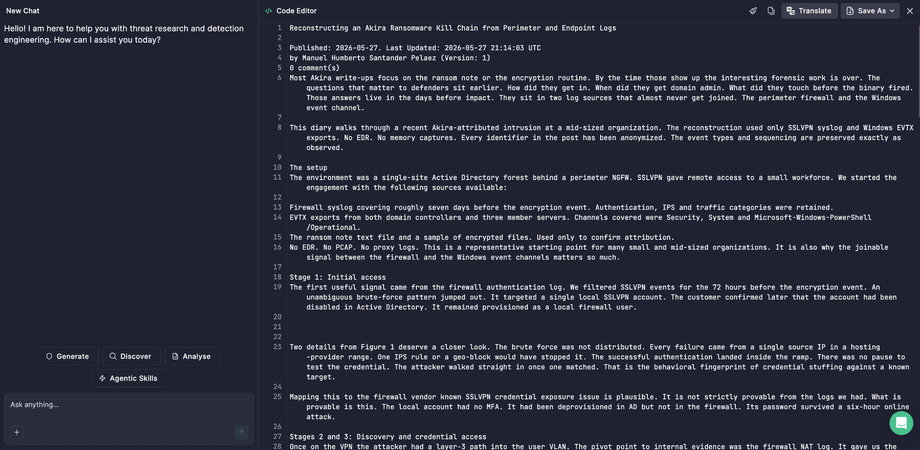
- 选择 生成 按钮。
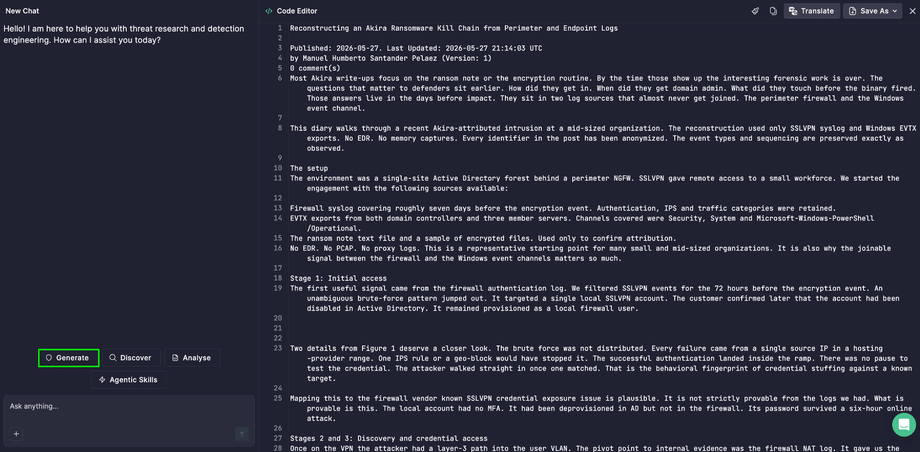
- 选择 行为规则 工具从智能AI工具选项中。
- 点击 回车 图标继续。
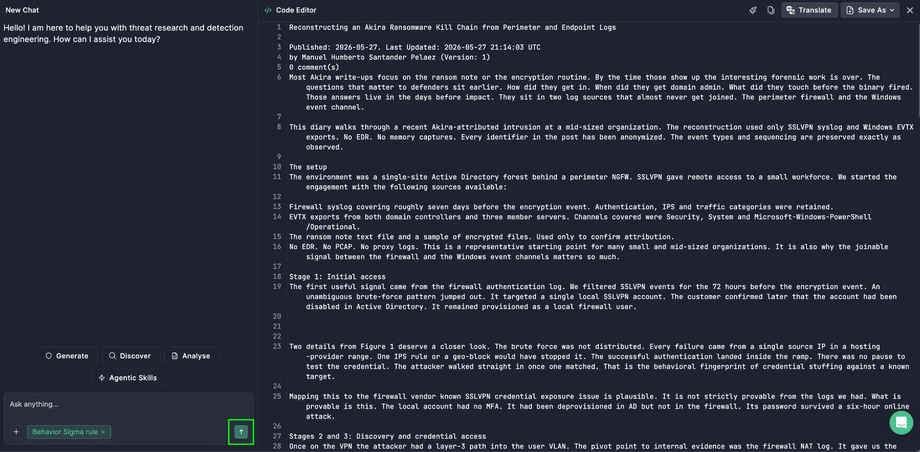
- 点击规则块以在输出面板中查看规则。
提示: 您提供的上下文越多,结果越好。描述攻击者技术、工具和命令行活动的详细威胁报告为AI提供了更多可转化为规则的行为。
生成规则后要做什么
生成规则是第一步。一旦你的行为规则或规则准备好,下面的步骤可以帮助你将它们投入生产,并确保你的团队理解它们。
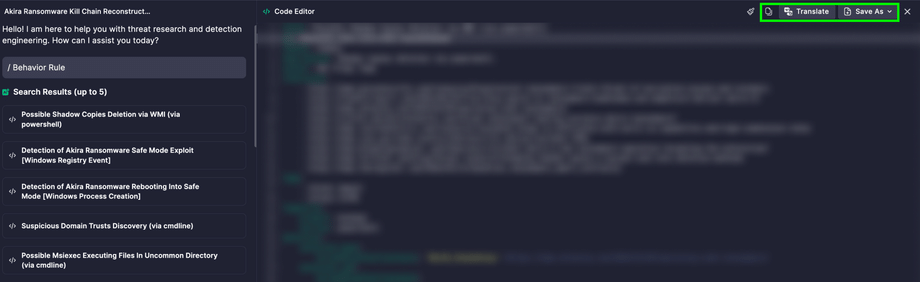
保存和翻译
一旦生成规则,您可以通过几次点击将其带入您的工作流程:
- 复制到剪贴板: 立即将规则粘贴到您的系统中并开始使用。
- 另存为 > File.txt: 将规则下载为文件以共享、存档或在平台之外使用。
- 另存为 > 新规则: 将规则存储在自定义存储库中,因此您的团队有一个创建的所有检测内容的集中位置。
- 翻译: 将Sigma规则转换为您的安全堆栈的查询语言,以便相同的检测在不同工具上工作而不依赖于一个平台。
了解规则:摘要和决策树
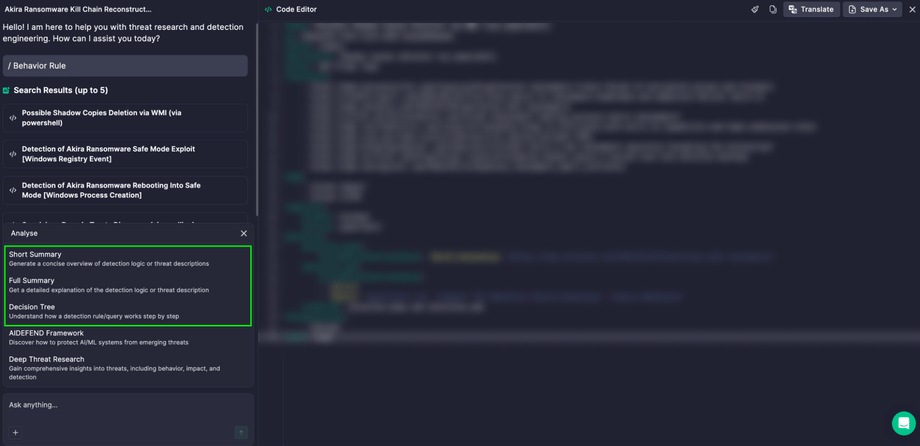
无需离开生成的规则,您可以使用三种AI工具帮助您的团队更快审核、记录和分流:
- 简短总结: 关于规则检测内容的简洁、简单语言概述。用于票据描述、交接笔记和快速同事审查,这样无需阅读完整逻辑即可了解规则的目的。
- 完整总结: 关于规则如何工作的详细解释,包括其查找的行为及其原因。它有助于新分析师快速适应,为检测文档提供准备好的材料,并支持审核和覆盖审查需要解释每个规则作用时的情况。
- 决策树: 规则逻辑的视觉地图,显示检测条件如何连接以及分析师如何逐步处理警报。它有助于SOC团队更快分流,减少对不熟悉警报的猜测,并更容易发现规则可能需要调整的地方。
要使用任何工具,请选择 分析,选择工具并点击 回车 图标。
在部署之前验证
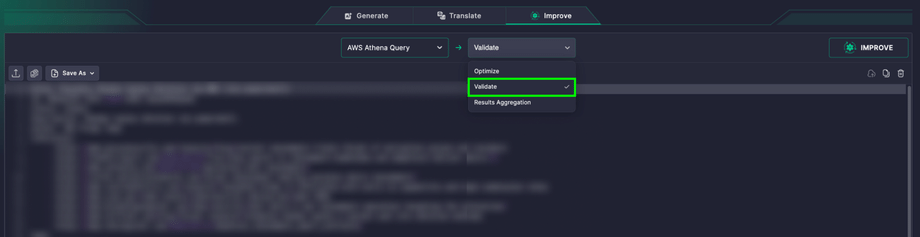
在错误进入生产之前抓住它们。进入Prime Architect中的 翻译 模式,打开 改进 选项卡,粘贴规则,确认检测语言,选择 验证 在下拉菜单中,然后点击 改进。
利用AI进行自定义修改
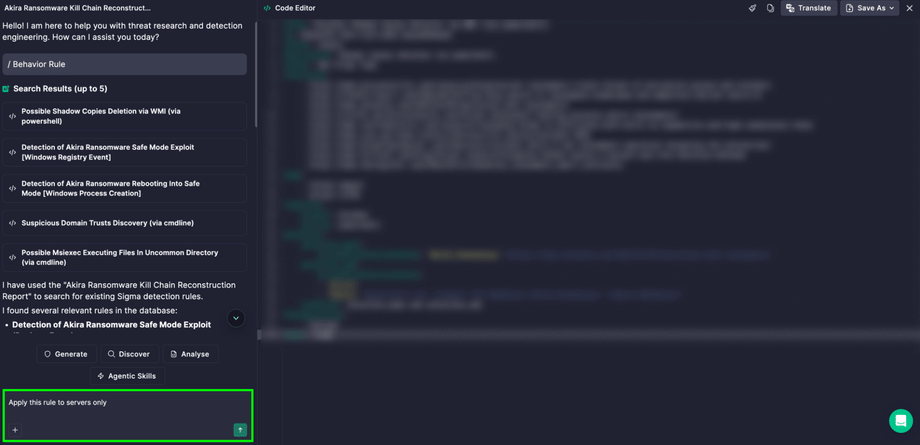
每个环境都是不同的。使用聊天界面根据您的需求调整规则,例如添加排除项、缩小范围或更改逻辑,只需描述您的需求即可。
将规则付诸行动
检测只有在运行时才能保护您。生成并审查规则后,将其部署到您的SIEM中,让它开始监控您环境中的威胁。
开始将情报转化为检测
使用Prime Architect中的AI行为规则,威胁报告不再只是团队阅读和归档的东西。它在几分钟内成为有效的检测内容。打开Prime Architect,粘贴您的下一个威胁报告,让智能AI工具进行繁重的工作,而您的团队可以始终控制每一个投入生产的规则。