フォローする
毎日、脅威インテリジェンスチームは新しい攻撃者キャンペーンを説明するレポートを読み、毎日検出エンジニアは次の問いに直面します:脅威が私たちの環境に到達する前に、これをどのように検出コンテンツに変換するか?長いレポートを読み、重要な行動を見つけ、正しいルールを手作業で書くには、ほとんどのSOCチームには時間がありません。
Prime Architectはセキュリティチームに対してこれをより迅速に処理する方法を提供します。Prime ArchitectはSOC PrimeのAI駆動型ワークスペースで、脅威研究と検出エンジニアリングを行います。このエージェンティックなツールは脅威インテリジェンスを分析し、実行可能な防御コンテンツを生成するため、セキュリティチームは生のレポートから迅速に検出へと移行できます。
最初にするべきことは、行動ルールを生成することです。脅威レポートを貼り付け、Prime Architectはレビュー、改良、展開の準備ができたSigma形式の行動ルールを一つまたは複数生成します。
なぜAIを使って行動ルールを生成するのか?
行動ベースの検出は、次々と変わるキャンペーンのインジケーターではなく、攻撃者の行動を探します。これらはより強力で価値がありますが、書くのは難しく時間がかかります。AIを使って行動ルールを生成することで、時間を最も多く消費する作業を削減できます。
- より迅速な検出時間。 新しい脅威レポートからドラフトルールまで、手作業の分析に数時間かける代わりに、シングルワークフローで移行。
- 手作業の労力を減少。 AIはレポートを読み、検出に値する行動を抽出するため、エンジニアは調整と検証に専念できます。
- 単一ソースからのカバレッジ。 提供されたコンテキストによって、AIは同じレポートから一つまたは複数の行動ルールを生成することができます。
- オープンで移植性のある出力。 ルールはSigma形式の行動ルールとして作成されるため、それをSIEM、EDR、またはデータレイクの言語に翻訳できます。
- 一連のワークフロー。 生成は始まりに過ぎません。プラットフォームを離れることなく、ルールを検証、要約、翻訳、展開、改良できます。
行動ルールを生成する方法
AIを使った行動ルールは、Prime ArchitectのAgentic Threat Researchモードで利用可能なエージェンティックなAIツールの一つです。使い方は以下の通りです:
- 開く Prime Architect へ行き、 Agentic Threat Research モードに入ります。
- クリック コードエディター 右上のコーナーにて脅威レポートのテキストを貼り付けます。
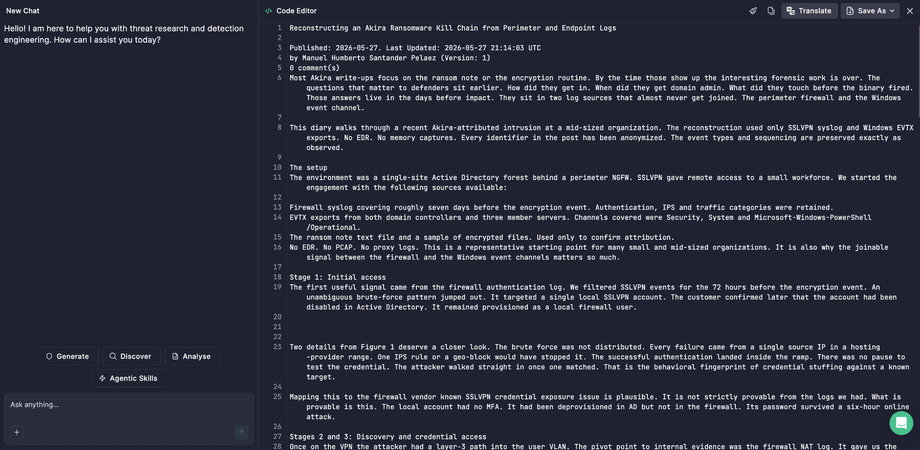
- 次に 生成 ボタンを選択します。
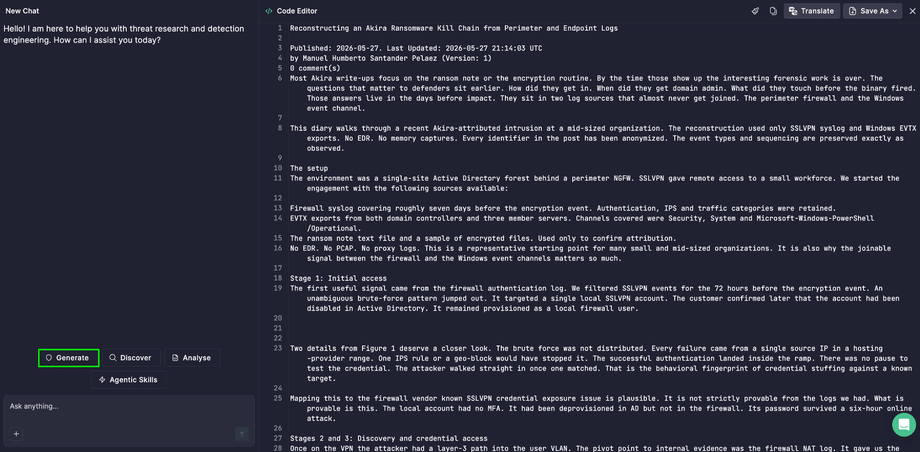
- 次に 行動ルール ツールをエージェンティックAIツールのオプションから選択します。
- 進むには Enter アイコンをクリックします。
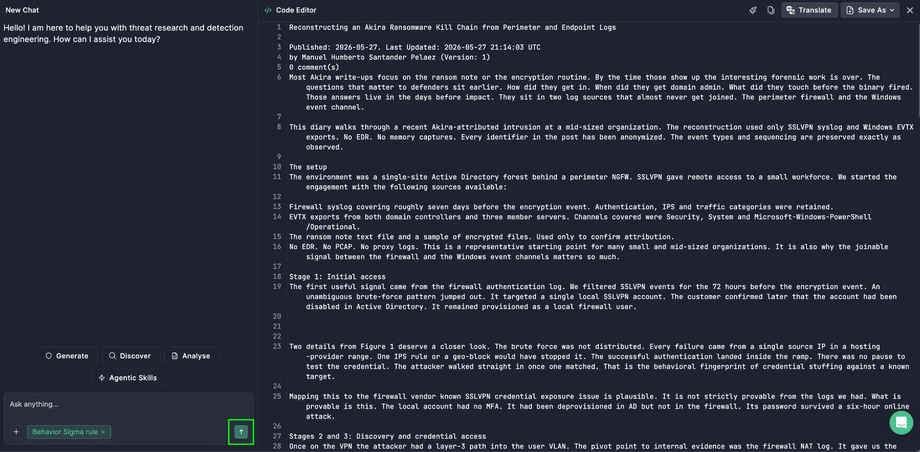
- 出力パネルでルールを表示するには、ルールタイルをクリックします。
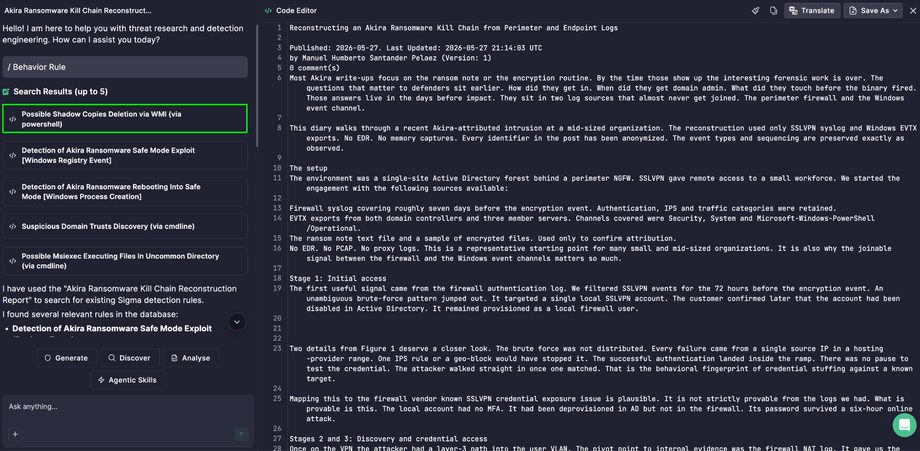
ヒント: コンテキストを多く提供するほど、結果が良くなります。攻撃者の技術、ツール、コマンドライン活動を詳述した脅威レポートを用意すれば、AIに行動をルールに変換する余地が増えます。
ルール生成後に何をすべきか
ルール生成は最初のステップです。行動ルールまたはルールが準備できたら、次のステップで本番に持ち込み、チームがそれを理解できるようにします。
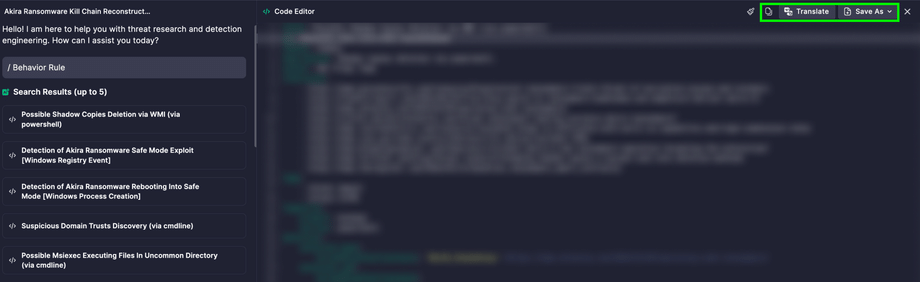
保存と翻訳
ルールが生成されたら、数クリックでワークフローに取り込みます:
- クリップボードにコピー: ルールをシステムに固定し、すぐに作業を開始する。
- 保存先 > File.txt: ルールをファイルとしてダウンロードし、シェア、アーカイブ、プラットフォーム外での使用に。
- 保存先 > 新しいルール: カスタムリポジトリにルールを保存し、チームが作成するすべての検出コンテンツを一か所に集約します。
- 翻訳: Sigmaルールをセキュリティスタックのクエリ言語に変換し、異なるツールでも同じ検出が機能し、一つのプラットフォームに縛られないようにします。
ルールの理解:要約と意思決定ツリー
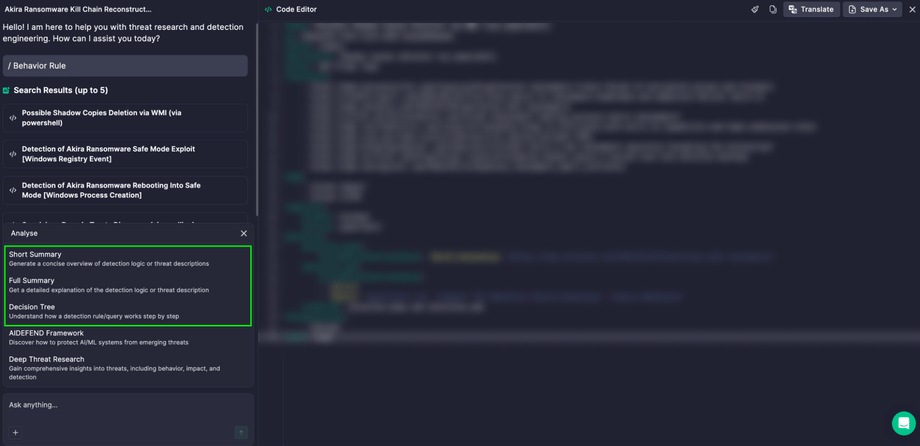
生成されたルール内で、チームが迅速にレビュー、文書化、そしてトリアージするための3つのAIツールを利用できます:
- 短い要約: ルールが何を検出するかの簡潔な平易な言葉での概要。チケットの説明、引き継ぎノート、クイックなピアレビューに使用し、だれもルールの目的を理解するためにフルロジックを読む必要がありません。
- 完全な要約: ルールの動作方法を詳しく説明し、どのような行動を求めているか、またなぜなのかを説明します。新しいアナリストが迅速に理解できるようにし、検出文書化の素材を提供し、監査やカバレッジレビューでの各ルールの説明をサポートします。
- 意思決定ツリー: ルールのロジックの視覚的マップで、検出条件がどのように結びついているか、アナリストがアラートをステップバイステップで処理する方法を示します。SOCチームが迅速にトリアージを行い、不慣れなアラートでの推測を減らし、ルールの調整が必要な箇所を見つけやすくします。
それらを使用するには、「 解析」を選び、ツールを選択して Enter アイコンをクリックします。
展開前に検証
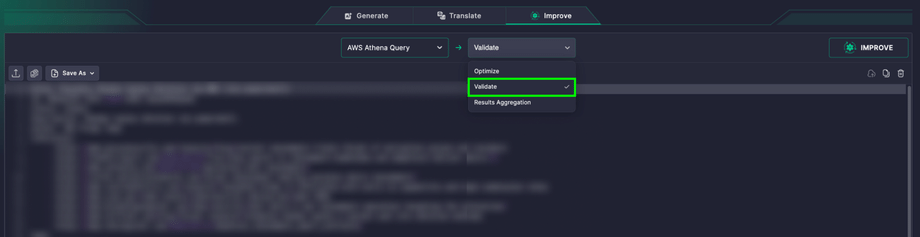
エラーが本番に到達する前にキャッチします。Prime Architectの 翻訳 モードに入り、 改善 タブを開き、ルールを貼り付け、検出された言語を確認し、ドロップダウンから 検証 を選び、クリック 改善します。
AIを使ったカスタム変更
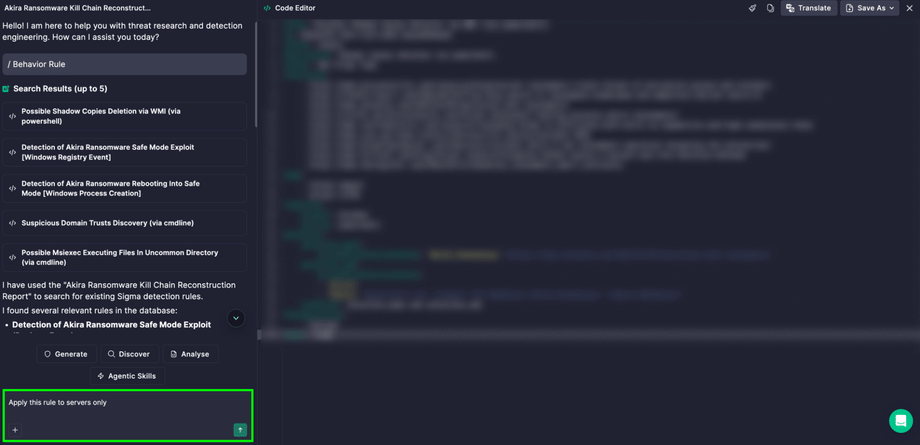
環境はそれぞれ異なります。チャットインターフェースを使って、除外の追加、範囲の狭縮、ロジックの変更など、必要な内容を説明するだけでルールを調整します。
ルールを実行に移す
検出は実行されて初めてあなたを守ります。ルールを生成してレビューしたら、それをSIEMに展開し、環境内の脅威を監視させます。
インテリジェンスを検出に変え始める
Prime ArchitectのAIを使った行動ルールことで、脅威レポートはもはや読み捨てられるものではありません。それは数分で実働する検出コンテンツとなります。Prime Architectを開き、次の脅威レポートを貼り付け、エージェンティックなAIツールに労働を任せつつ、チームが本番行きのルールを完全にコントロールします。