Folgen
Der Kompromiss, den niemand eingehen will
Jeder, der lange genug an SOC- und SIEM-Projekten gearbeitet hat, hat in Budgetbesprechungen immer wieder dieselbe Entscheidung erlebt. Sicherheitsteams werden zu einer Entscheidung gezwungen, die nichts mit Sicherheitsengineering zu tun hat, sondern alles mit Rechnungen.
Option eins: Log-Quellen entfernen. DNS streichen. Endpoint-Prozesstelemetrie streichen. Cloud-Audit-Trails streichen oder so weit herunterprobieren, dass die Lizenz sie aufnehmen kann. Das Team übersteht das Budget, und die Erkennungsfläche schrumpft stillschweigend. Jede entfernte Quelle ist ein blinder Fleck, um den sich ein Gegner nicht herumschlagen muss, weil er nie beobachtet wurde.
Option zwei: Alles behalten. Rohtelemetrie in SIEMs, Daten-Lakes und KI-Agenten streamen und akzeptieren, dass die Rechnung im direkten Verhältnis zu dem, was das Unternehmen protokolliert, wächst. Cloud-Migration, Kubernetes, Identitätsanbieter, SaaS-Ausdehnung – jeder von ihnen erhöht das Volumen, und keiner fragt, ob das Sicherheitsbudget in diesem Jahr gewachsen ist.
Keine der Optionen ist eine Strategie. Beide sind Konsequenzen derselben architektonischen Annahme: dass Erkennung nach der Speicherung stattfindet. Diese Annahme ist jetzt der größte Kostentreiber im modernen SOC, und sie ist derjenige, den wir beseitigen wollten.
Heute können wir validierten ROI auf einen dritten Ansatz teilen: ein vollständiges Bedrohungserkennungs-Engine innerhalb der Datenpipeline zu platzieren, bevor die teuren Ebenen die Daten jemals sehen.
Was Prime Detect tatsächlich macht
SOC Prime Detect wertet 100 % Ihrer Streaming-Telemetrie mit Netzgeschwindigkeit aus. Kein Sample. Kein gefilterter Teil, der vor sechs Monaten durch eine Kostenkontrollregel ausgewählt wurde und seitdem von niemandem mehr überprüft wurde. Alles davon, während es sich bewegt.
Es tut dies, indem es kuratierte Sigma-Logik auf der Pipeline-Ebene anwendet – der Transportschicht zwischen Ihren Sammlern und Ihren Zielen. Drei Folgen ergeben sich aus dieser Platzierung:
Stufe 1 – Rauschreduktion. Prime Detect filtert 93 % des rohen Log-Rauschens heraus, bevor es eine bezahlte Ziel erreicht. Erfolgreiche Routine-Authentifizierungen, gesprächige Prozesstelemetrie, Gesundheitschecks, das enorme Hintergrundrauschen, das jede Unternehmensumgebung erzeugt und das noch nie von einem Analysten geöffnet wurde. Die Ereignisse werden zunächst gegen Erkennungslogik ausgewertet, dann verworfen oder kostengünstig weitergeleitet, anstatt zu Premium-Eintragsraten bezahlt zu werden, weil sie später relevant sein könnten.
Stufe 2 – Korrelation. Isolierte Treffer sind keine Erkennungen. Prime Detect verwendet Sigma-Korrelationen, ausgedrückt als höherwertige Sigma-Regeln, um einzelne Treffer in Angriffsketten über Quellen und Zeit hinweg zu bündeln. Hierbei hört eine einzelne verdächtige LDAP-Abfrage und eine ungewöhnliche Diensterstellung auf, zwei Ereignisse mit niedriger Sicherheit zu sein, und wird zu einer Ereignissequenz mit hoher Sicherheit.
Stufe 3 – Signallieferung. Was die Spitze des Stapels erreicht, wird auf 7 PPM komprimiert – 0,000007 des ursprünglichen Streams. Das ist das Material, das an die Stufe 3 AI-Agenten übergeben wird: sieben Ereignisse pro Million, bereits korreliert, bereits kontextualisiert, bereits wert, darüber nachzudenken.
Der entscheidende Punkt ist, dass nichts verworfen wird, bevor es untersucht wird. Traditionelle Kostenkontrolle verwirft Daten blind. Prime Detect inspiziert alles und leitet nur das weiter, was seinen Platz stromabwärts verdient.
Die Zahlen, wie bei Unternehmenskunden gemessen
Die folgende Tabelle zeigt validierte Einsparungen über Aufnahmevolumina von 100 GB/Tag bis 10 TB/Tag, aufgeschlüsselt nach der Stelle, an der die Kosten im Stapel liegen.
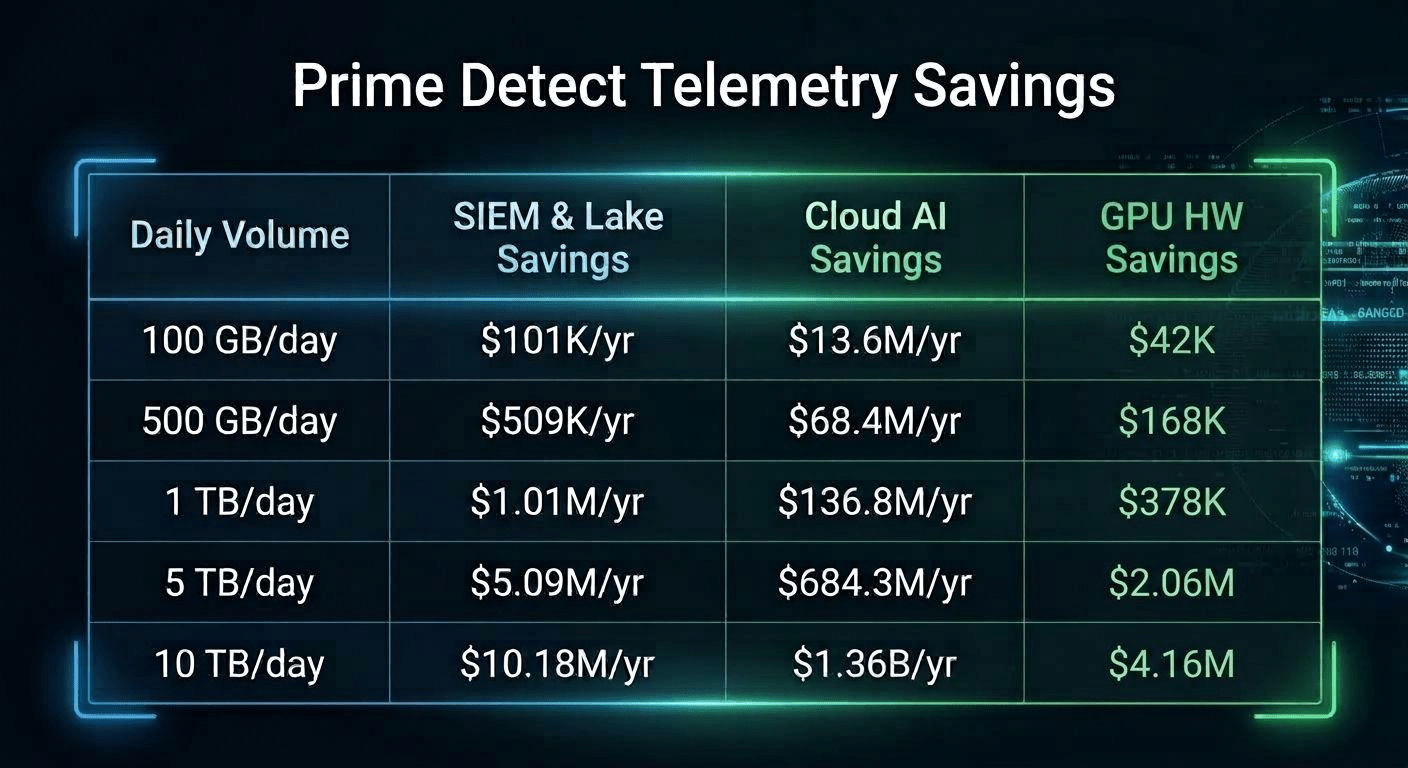
Drei separate Kostenlinien sind es wert, sorgfältig gelesen zu werden, da sie sich sehr unterschiedlich verhalten.
Einsparungen bei SIEM und Data Lake sind die geläufigsten. Sie skalieren linear mit dem Volumen und sind diejenigen, die die meisten Sicherheitsleiter bereits verfolgen. Bei 1 TB/Tag ist eine Reduzierung um 93 % dessen, was die bezahlte Ebene erreicht, etwa eine Million Dollar im Jahr wert. Bei 10 TB/Tag sind es zehn.
Einsparungen bei Cloud-KI sind dort, wo die Arithmetik wirklich unangenehm wird für jeden, der ein KI-SOC plant. Token-Kosten skalieren mit dem Volumen des Textes, den ein Modell lesen soll. Ein LLM auf Rohtelemetrie zu richten bedeutet, für jeden Herzschlag und jedes erfolgreiche Login zu zahlen, zu Inferenzpreisen, für immer. Die Lücke zwischen dem Schlussfolgern über einen Rohdatenstrom und dem Schlussfolgern über ein 7 PPM-Signal ist der Unterschied zwischen einem Posten im Budget und einer Unmöglichkeit. Bei 1 TB/Tag macht dieses den Unterschied 136,8 Millionen Dollar im Jahr aus.
Einsparungen bei GPU-Hardware gelten für Teams, die Modelle auf ihrer eigenen Infrastruktur betreiben. Die Einsparungen sind in absoluten Zahlen kleiner, aber strukturell wichtig: sie verändern, was man im Voraus kaufen muss. Eine Erkennungsstrategie, die eine GPU-Farm erfordert, bevor sie ihren ersten Alarm ausgibt, ist eine Strategie, die die meisten Organisationen niemals finanziert bekommen werden.
Was das für Ihren Stack bedeutet
1. Hören Sie auf, das Eingabevolumen Ihre Sicherheitsstrategie diktieren zu lassen. Gebühren für Software, Hardware und KI stromabwärts können um bis zu 93 % gesenkt werden. Noch wichtiger ist, dass die Entscheidung darüber, welche Log-Quellen beibehalten werden sollen, wieder eine Erkennungsingenieurentscheidung wird, anstatt eine Beschaffungsentscheidung. Die Abdeckung hört auf, rationiert zu werden.
2. Ermöglichen Sie kontinuierliche Erkennung über 100 % der unparseierten Logs. Erkennung auf der Pipeline-Ebene hängt nicht davon ab, dass eine Quelle zuerst normalisiert, gemappt und an Bord gebracht wird. Sigma-Regeln laufen gegen den Stream, sobald er ankommt, was bedeutet, dass neue Quellen am ersten Tag zur Erkennung beitragen, anstatt nach einem Parsing-Projekt. Es umgeht auch eine Einschränkung, die viele ausgereifte Programme stillschweigend limitiert: Ausführungsgrenzen für SIEM-Regeln. Teams setzen routinemäßig funktionierende Regeln außer Betrieb, um Platz für neue zu schaffen. Die Verschiebung der Bewertung in die Pipeline hebt diese Grenze auf und tut dies, ohne Analysten oder Erkennungsingenieure mit zusätzlichem Alarmvolumen zu überlasten – denn die Korrelation erfolgt vor der Lieferung, nicht danach.
3. Führen Sie autonome KI-SOC-Agenten auf hochpräzisen Angriffsketten aus. KI-Agenten sind extrem gut darin, über strukturierte, korrelierte Beweise zu argumentieren und extrem teuer, wenn sie gebeten werden, rohes Rauschen zu durchsuchen. Indem sie ein korreliertes 7 PPM-Signal füttern, wird wirtschaftlich machbare autonome Triagierung ohne Millionen-Dollar-Token-Budget oder einen Serverraum voller GPUs möglich.
Warum Sigma und warum die Pipeline-Ebene
Zwei Designentscheidungen leisten hier die Hauptarbeit, und beide sind bewusst.
Sigma ist ein offenes, herstellerneutrales Erkennungsformat mit einem großen und aktiv gepflegten öffentlichen Logikkörper dahinter. Kuratierte Sigma-Logik auf der Pipeline-Ebene zu verwenden bedeutet, dass Erkennungsinhalte portabel sind: Sie sind nicht an die Abfragesprache der Plattform gebunden, die Sie gekauft haben, und benötigen keine Umschreibung, wenn sich ein Ziel ändert. Die von Ihrem Team geschriebenen und von der Community veröffentlichten Inhalte laufen an derselben Stelle, gegen denselben Stream.
Sigma-Korrelationen erweitern dieses Modell von Einzelereignisabgleich zu Sequenz- und Schwellenlogik. Höherwertige Sigma-Regeln ermöglichen es der Pipeline zu entscheiden, dass ein Cluster aus individuell unauffälligen Ereignissen eine Angriffskette darstellt, die eskaliert werden sollte – und, ebenso wichtig, dass ein Ereignis ohne umgebenden Kontext kein solches darstellt.
Die Pipeline-Ebene ist wichtig, weil es der einzige Ort in der Architektur ist, an dem jedes Ereignis garantiert genau einmal durchläuft, in Bewegung, bevor irgendwelche Speicher- oder Computerkosten angefallen sind. Erkennung dort ist nicht eine billigere Version dessen, was das SIEM tut. Es ist dieselbe Arbeit, erledigt an dem einen Punkt, wo es noch kostenlos ist.
Sehen Sie es selbst
Der Kompromiss zwischen Abdeckung und Kosten war nie ein Naturgesetz. Es war ein Artefakt davon, wo die Erkennung zufällig im Stapel stattfand. Verschiebt man die Erkennung stromaufwärts, in die Pipeline, verbessern sich beide Seiten dieses Kompromisses gleichzeitig: Mehr von Ihrer Telemetrie wird untersucht, und weniger davon wird doppelt bezahlt.
Wenn Sie sich diesen ROI für Ihren eigenen Sicherheitsstapel wünschen, nehmen Sie Kontakt auf – oder sehen Sie sich eine Live-Demo an, wie Prime Detect funktioniert. Keine Bedingungen.