Seguir
Todos los días, los equipos de inteligencia de amenazas leen informes que describen nuevas campañas de atacantes, y todos los días los ingenieros de detección se enfrentan a la misma pregunta: ¿cómo convertimos esto en contenido de detección antes de que la amenaza llegue a nuestro entorno? Leer un informe extenso, identificar los comportamientos importantes y escribir una regla correcta a mano lleva tiempo que la mayoría de los equipos SOC no tienen.
Prime Architect ofrece a los equipos de seguridad una manera más rápida de manejar esto. Prime Architect es el espacio de trabajo impulsado por IA de SOC Prime para investigación de amenazas e ingeniería de detección. Sus herramientas agénicas analizan la inteligencia de amenazas y producen contenido de defensa procesable, permitiendo a los equipos de seguridad pasar de informes en bruto a detecciones más rápido.
Un buen punto de partida es generar reglas de comportamiento. Pega un informe de amenaza, y Prime Architect genera una o varias reglas de comportamiento en formato Sigma, listas para revisar, refinar y desplegar.
¿Por qué usar IA para generar una regla de comportamiento?
Las detecciones basadas en comportamientos buscan lo que hacen los atacantes en lugar de los indicadores que cambian de una campaña a otra. Son más resilientes y valiosas, pero también más difíciles y lentas de escribir. Usar IA para generar una regla de comportamiento elimina la parte más lenta del trabajo.
- Tiempo más rápido para la detección. Pasa de un informe de amenaza reciente a un borrador de regla en un solo flujo de trabajo en lugar de horas de análisis manual.
- Menor esfuerzo manual. La IA lee el informe y extrae los comportamientos que vale la pena detectar, para que tus ingenieros puedan centrarse en la sintonización y validación.
- Cobertura desde una sola fuente. Dependiendo del contexto que proporciones, la IA puede generar una regla de comportamiento o múltiples reglas de comportamiento a partir del mismo informe.
- Salida abierta y portátil. Las reglas se crean como reglas de comportamiento en formato Sigma, por lo que puedes traducirlas al lenguaje de tu SIEM, EDR o lago de datos.
- Un flujo de trabajo continuo. La generación es solo el comienzo. Puedes validar, resumir, traducir, desplegar y refinar la regla sin salir de la plataforma.
Cómo generar una regla de comportamiento
La Regla de Comportamiento con IA es una de las herramientas agénicas de IA disponibles en el modo de Investigación de Amenazas Agénica de Prime Architect. A continuación, se explica cómo usarla:
- Abre Prime Architect y ve al modo de Investigación de Amenazas Agénica. mode.
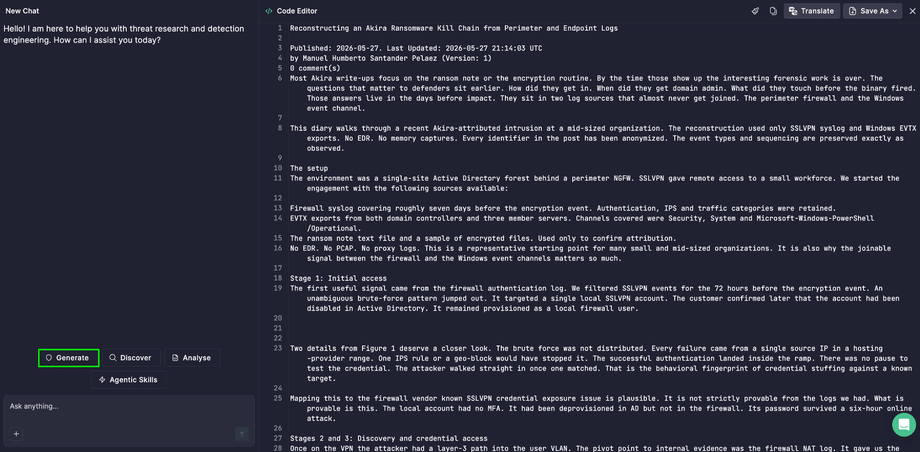
- Haz clic en Editor de Código en la esquina superior derecha y pega el texto de un informe de amenaza.
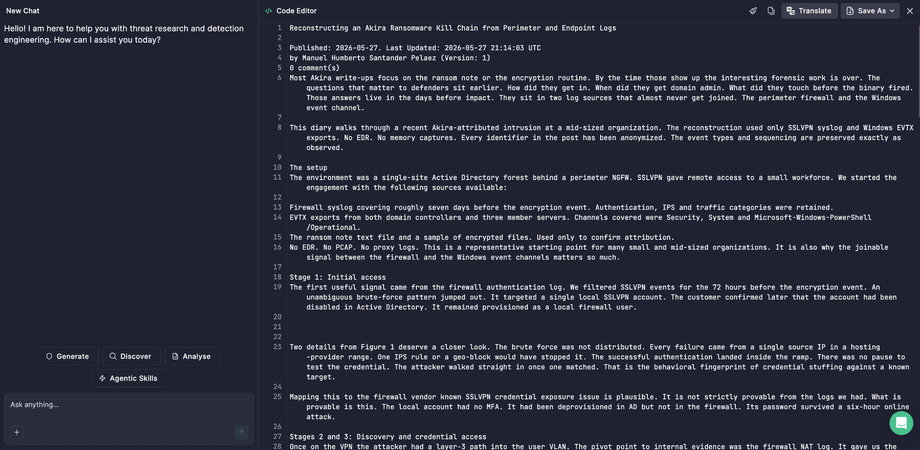
- Selecciona el botón de Generar. button.
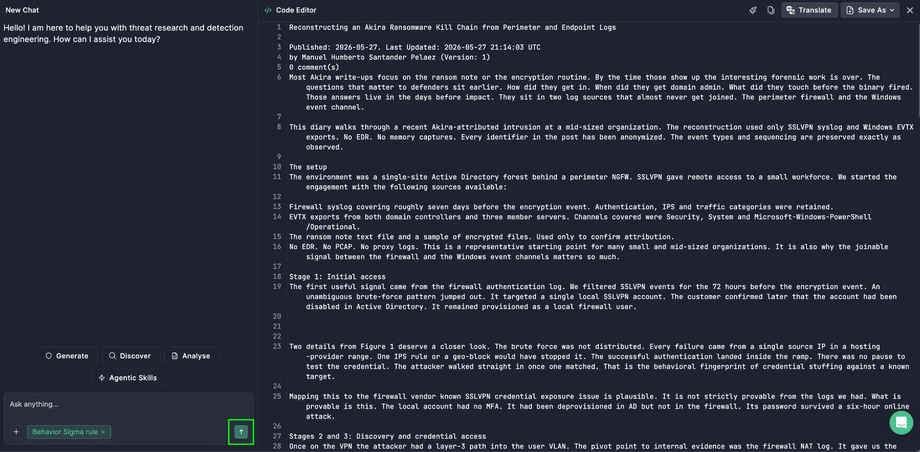
- Selecciona el herramienta de Regla de Comportamiento de las opciones de herramientas agénicas de IA. tool from the agentic AI tools options.
- Haz clic en el icono de Enter para continuar. icon to proceed.
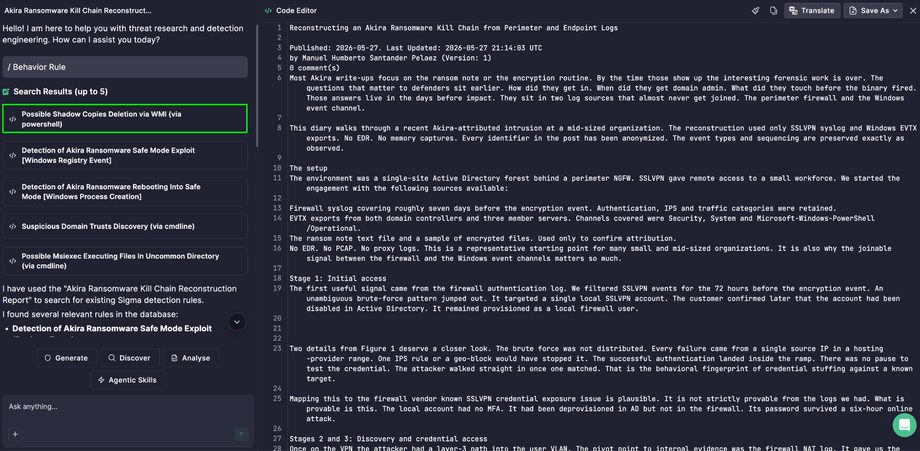
- Haz clic en la ficha de regla para ver la regla en el panel de salida.
Consejo: Cuanta más información de contexto proporciones, mejor será el resultado. Un informe de amenaza detallado que describa técnicas, herramientas y actividades de línea de comandos de los atacantes proporciona a la IA más comportamientos para convertir en reglas.
Qué hacer después de que la regla se genere
Generar la regla es el primer paso. Una vez que tus reglas de comportamiento estén listas, los siguientes pasos te ayudarán a ponerlas en producción y asegurarte de que tu equipo las entienda.
Guardar y traducir
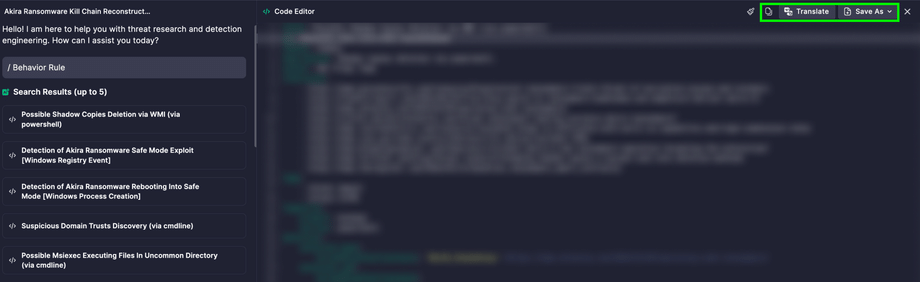
Una vez que se genere la regla, puedes integrarla en tu flujo de trabajo con unos pocos clics:
- Copiar al portapapeles: pega la regla directamente en tu sistema y comienza a trabajar con ella de inmediato.
- Guardar como > Archivo.txt: descargar la regla como un archivo para compartirla, archivarla o usarla fuera de la plataforma.
- Guardar como > Nueva Regla: almacenar la regla en un repositorio personalizado, para que tu equipo tenga un lugar para todo el contenido de detección que crea.
- Traducir: convierte la regla Sigma al lenguaje de consulta de tu pila de seguridad, para que la misma detección funcione en diferentes herramientas y no esté vinculada a una sola plataforma.
Entender la regla: resúmenes y árbol de decisiones
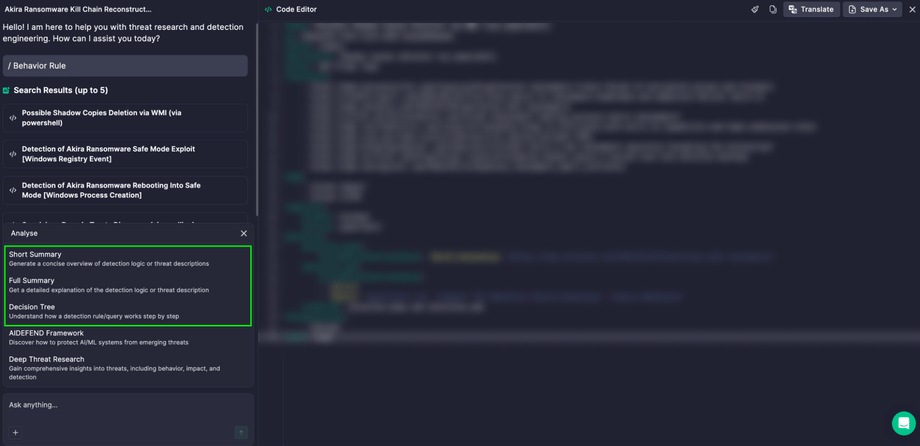
Sin salir de la regla generada, puedes usar tres herramientas de IA para ayudar a tu equipo a revisar, documentar y clasificar más rápido:
- Resumen corto: una descripción general concisa y en lenguaje llano de lo que la regla detecta. Úsalo para descripciones de tickets, notas de traspaso y revisiones rápidas entre pares, para que nadie tenga que leer toda la lógica solo para entender el propósito de una regla.
- Resumen completo: una explicación detallada de cómo funciona la regla, incluyendo qué comportamiento busca y por qué. Ayuda a los nuevos analistas a ponerse al día, te da material listo para documentación de detección y apoya auditorías y revisiones de cobertura donde necesitas explicar qué hace cada regla.
- Árbol de decisiones: un mapa visual de la lógica de la regla que muestra cómo se conectan las condiciones de detección y cómo un analista puede trabajar a través de una alerta paso a paso. Ayuda a los equipos SOC a clasificar más rápido, reduce las conjeturas en alertas desconocidas y facilita ver dónde podría necesitar una regla más ajustes.
Para usar cualquiera de ellas, selecciona Analizar, elige la herramienta, y haz clic en el icono de Enter para continuar. icono.
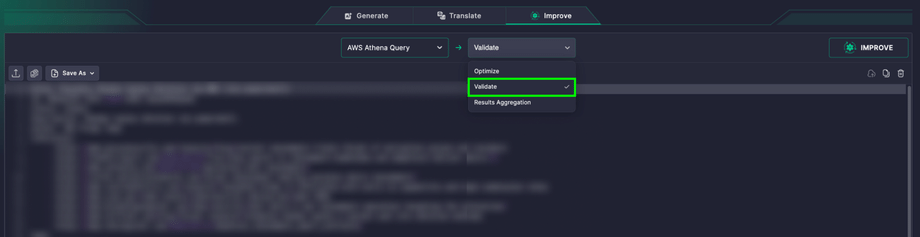
Validar antes de desplegar
Atrapa errores antes de que lleguen a producción. Ve al modo de Traducción en Prime Architect, abre la pestaña Mejorar, pega tu regla, confirma el idioma detectado, selecciona Validar en el desplegable, y haz clic . in the dropdown, and click Validar.
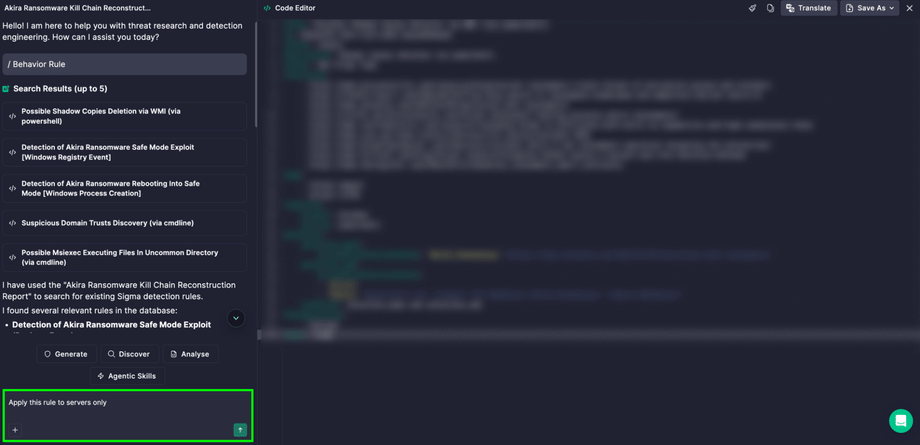
Haz modificaciones personalizadas con IA
Cada entorno es diferente. Usa la interfaz de chat para ajustar la regla a tus necesidades, como añadir exclusiones, reducir el alcance o cambiar la lógica, simplemente describiendo lo que deseas.
Poner la regla en acción
Una detección solo te protege una vez que está en funcionamiento. Después de generar y revisar la regla, despliega en tu SIEM y deja que comience a monitorear la amenaza en tu entorno.
Empieza a convertir la inteligencia en detecciones
Con la Regla de Comportamiento con IA en Prime Architect, un informe de amenazas ya no es algo que tu equipo lea y archive. Se convierte en contenido de detección activo en minutos. Abre Prime Architect, pega tu próximo informe de amenaza, y deja que las herramientas agénicas de IA hagan el trabajo pesado, mientras tu equipo mantiene el control de cada regla que entra en producción.