Suivre
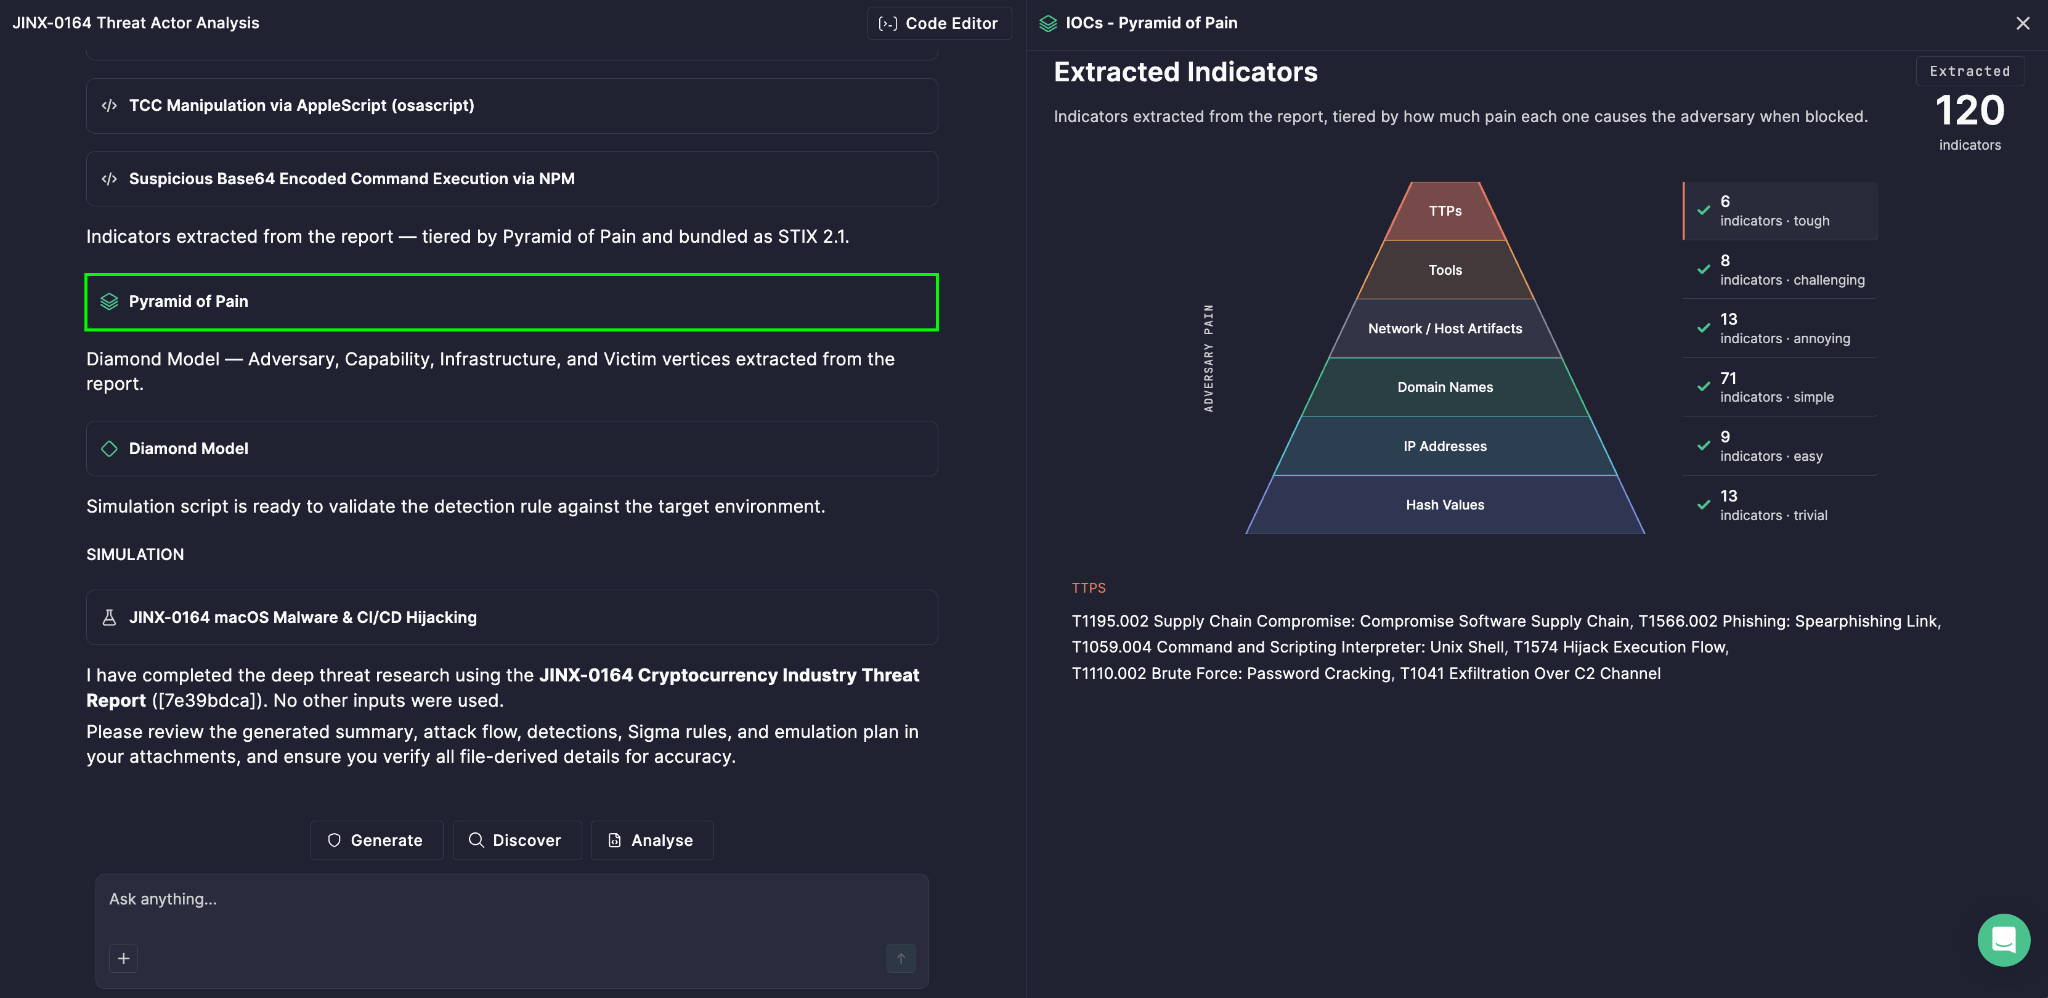
Tous les indicateurs de compromission ne se valent pas. Une adresse IP malveillante peut être remplacée en quelques minutes; les tactiques, techniques et procédures de base d’un adversaire nécessitent des mois, voire des années, pour être reconstruites. C’est pourquoi Prime Architect visualise les indicateurs de menace à l’aide de la Pyramide de la douleur — générée automatiquement dans le cadre de l’analyse de Deep Threat Research, aidant votre équipe à concentrer les efforts de détection là où cela nuit réellement à l’adversaire.
Le modèle derrière la visualisation
Le cadre de renseignement de menace de la Pyramide de la douleur classe les indicateurs de compromission non par leur facilité de détection, mais par l’ampleur de la perturbation qu’ils causent à un adversaire lorsqu’ils sont détectés et bloqués. La logique sous-jacente est simple: certains indicateurs sont faciles à changer pour les attaquants, tandis que d’autres sont au cœur de leur identité opérationnelle — les changer nécessite un vrai coût, du temps et des ajustements.
La Pyramide de la douleur catégorise les indicateurs de menace en six niveaux, allant de la base de la pyramide (faible douleur) au sommet (douleur élevée):
- Valeurs de hachage — trivialement faciles à changer; une simple modification d’un octet produit un nouveau hachage
- Adresses IP — faciles à faire tourner, surtout avec l’infrastructure cloud ou des proxys
- Noms de domaine — un peu plus difficiles à changer, mais encore remplaçables avec un effort modéré
- Artefacts réseau/hôte — des schémas laissés par des outils ou une activité, nécessitant plus de travail pour les éviter
- Outils — les utilitaires et logiciels malveillants dont un adversaire dépend; les remplacer nécessite un réel effort de développement
- Tactiques, techniques et procédures (TTP) — le véritable comportement et savoir-faire de l’adversaire; l’élément le plus difficile et le plus coûteux à changer, car il est lié à leur mode opératoire fondamental
Dans Prime Architect, la Pyramide de la douleur visualise ces six niveaux en fonction des indicateurs réellement extraits du rapport de menace analysé, offrant à votre équipe une vue immédiate et classée de ce qui a été trouvé — et, plus important encore, de ce qui compte vraiment.
Ce qui se passe réellement à chaque niveau
Chaque niveau de la pyramide n’est pas simplement une catégorie — c’est un signal de valeur stratégique. Un rapport rempli de valeurs de hachage et d’adresses IP peut sembler riche en indicateurs, mais s’il est léger en TTP, le renseignement actionnable est plus mince qu’il n’y paraît. Inversement, les indicateurs trouvés près du sommet de la pyramide représentent un aperçu durable sur la façon dont l’adversaire opère, qui reste pertinent même après qu’ils ont changé d’infrastructure.
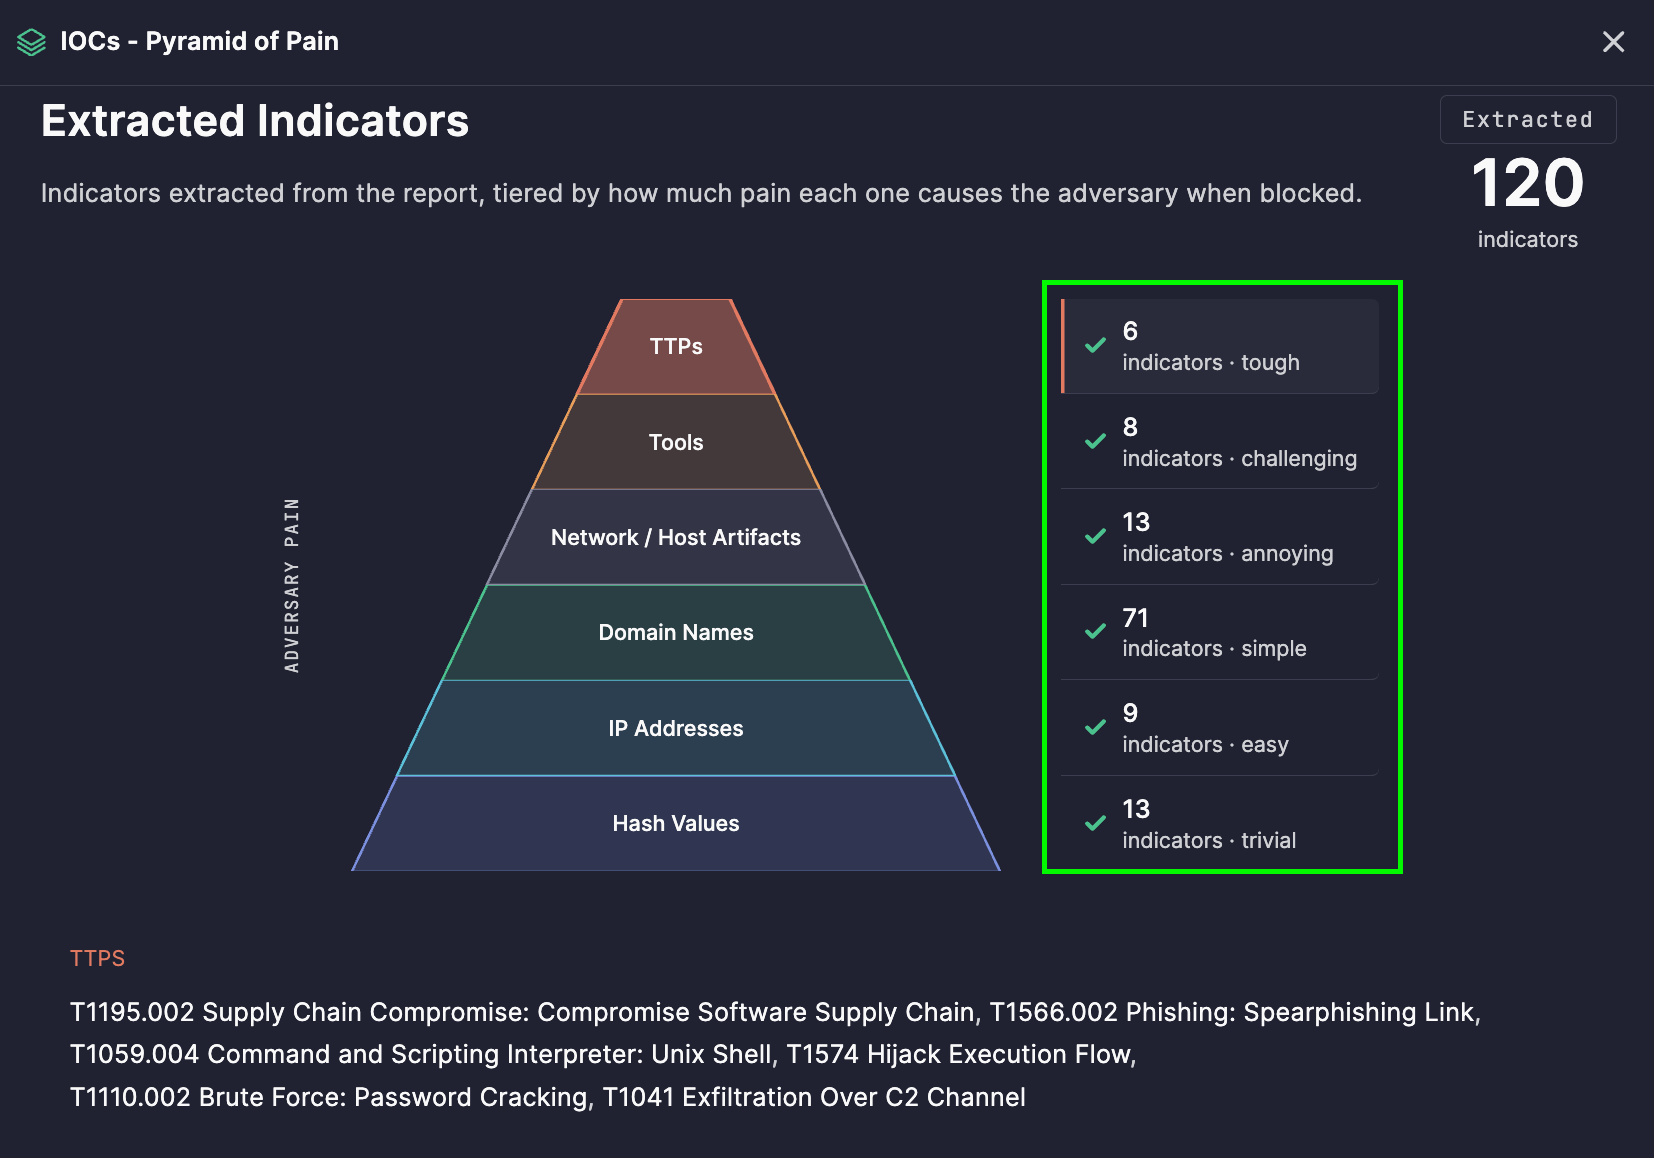
Le panneau sur la droite de la visualisation affiche le nombre d’indicateurs extraits pour chaque niveau ainsi que son niveau de douleur correspondant, afin que vous puissiez voir en un coup d’œil si votre renseignement penche vers des artefacts facilement remplaçables ou vers des détails comportementaux de haute valeur.
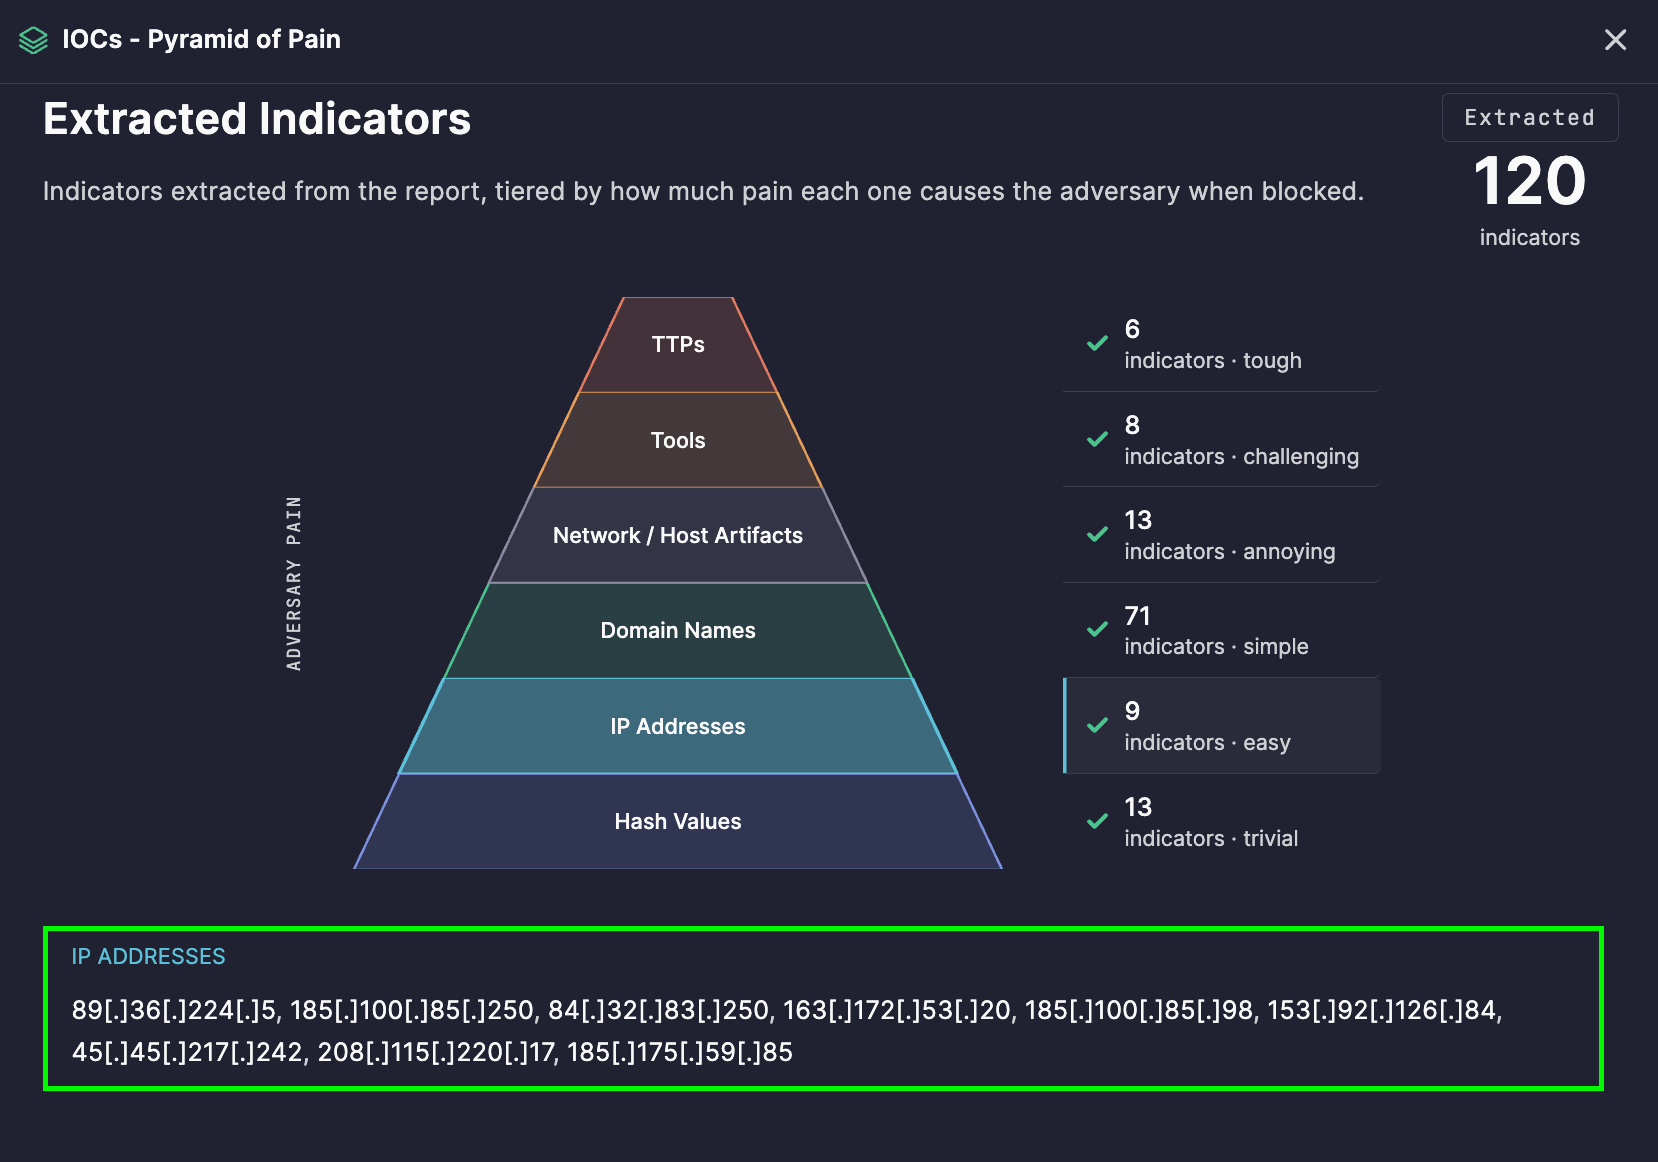
Pour examiner les indicateurs par catégorie, cliquez simplement sur le niveau de pyramide correspondant — la liste des indicateurs associés à ce niveau s’affiche directement sous la pyramide.
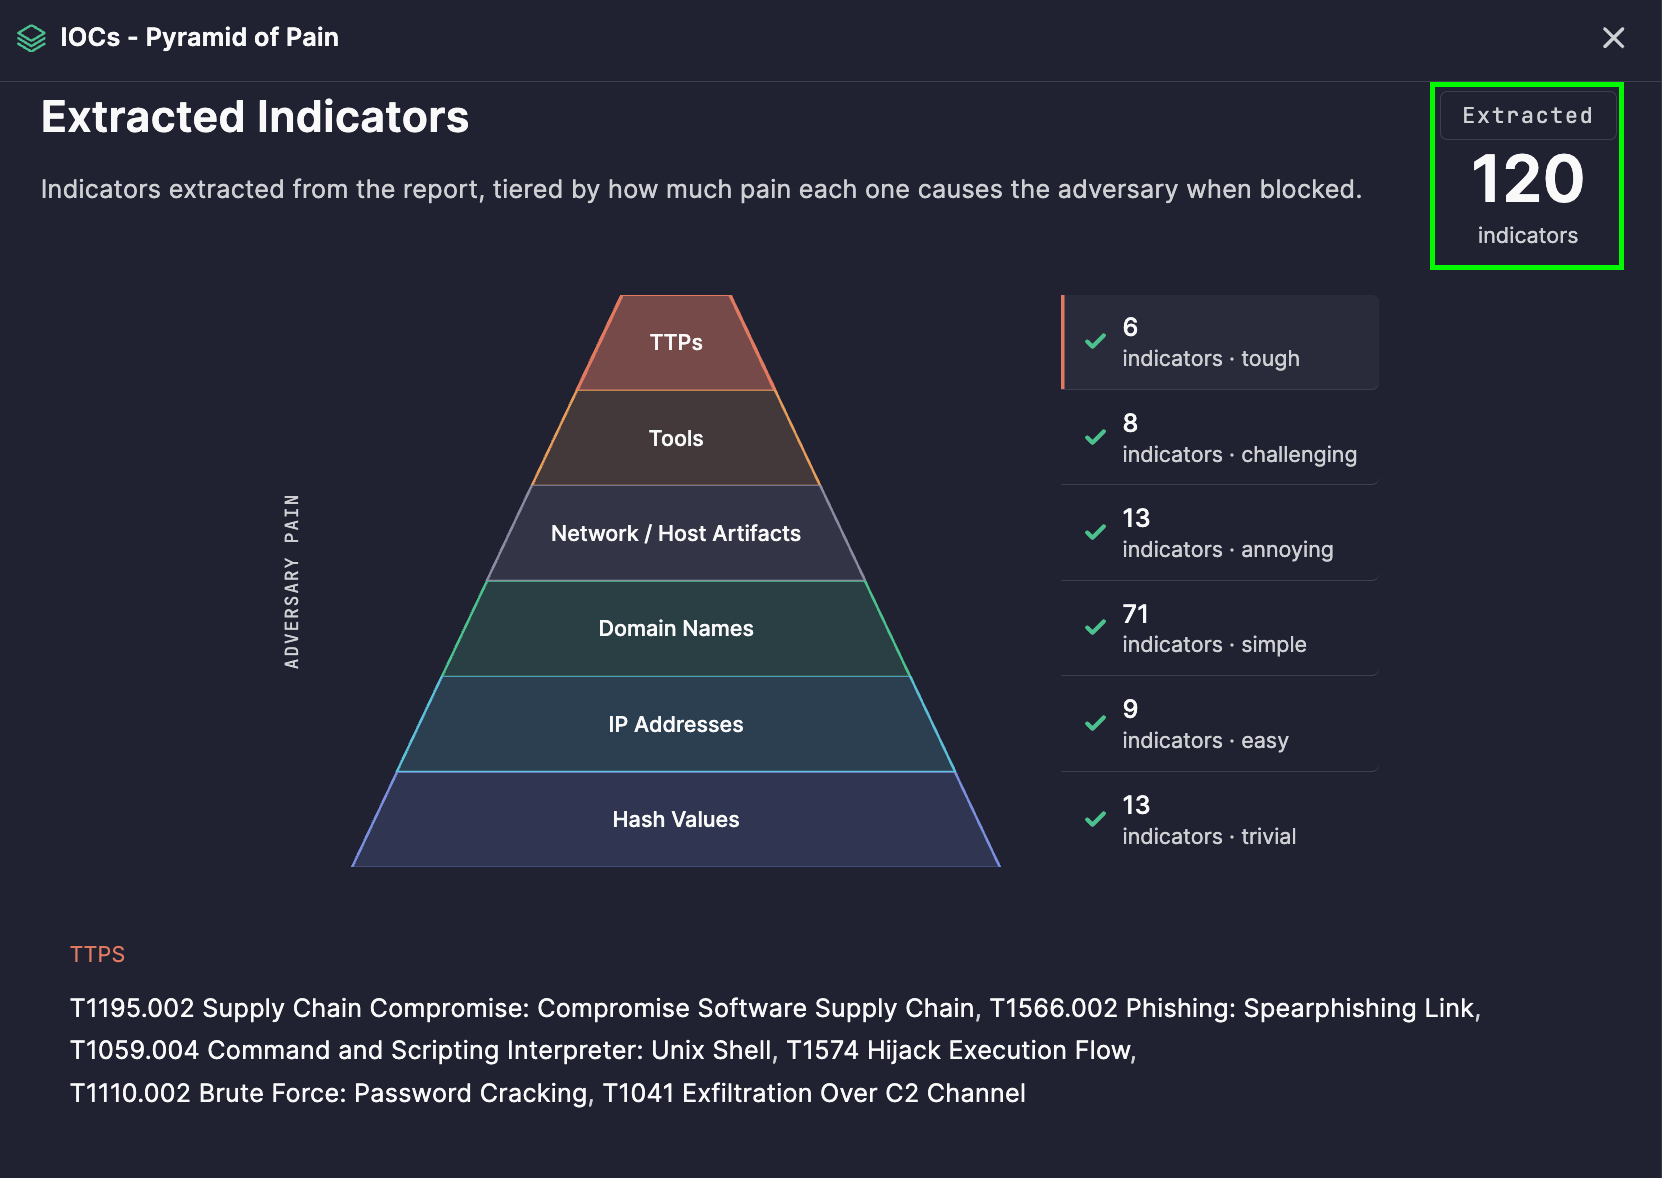
Dans le coin supérieur droit, un compteur total des indicateurs extraits montre le nombre total d’indicateurs identifiés lors de l’analyse — vous donnant une idée rapide de l’échelle avant de plonger dans les détails.
De la visualisation à l’action
1. Priorisation de l’ingénierie de détection
Les équipes peuvent utiliser la pyramide pour décider où investir leurs efforts de détection. Les détections construites autour des TTP et des outils restent efficaces beaucoup plus longtemps que celles uniquement basées sur des hachages ou des IP, que les adversaires peuvent contourner avec un minimum d’effort.
2. Évaluation de la qualité du renseignement
Un coup d’œil rapide à la distribution des niveaux vous indique si un rapport de menace offre une valeur stratégique durable ou juste des indicateurs tactiques éphémères — utile pour déterminer quels rapports méritent une enquête approfondie.
3. Hunting de menace
Les indicateurs de niveau supérieur — Artefacts réseau/hôte, Outils et TTP — constituent d’excellents points de départ pour des chasses aux menaces proactives, car ils sont beaucoup moins susceptibles d’avoir changé depuis que le rapport a été publié.
4. Communication de l’impact aux dirigeants
Le concept intuitif de « douleur » de la pyramide le rend facile à expliquer, en termes non techniques, pourquoi certaines détections sont plus précieuses et durables que d’autres.
5. Suivi à long terme des adversaires
Parce que les TTP sont l’élément le plus difficile à changer pour les adversaires, les suivre à travers plusieurs rapports analysés aide à identifier des comportements récurrents liés au même acteur de menace ou campagne, même si leur infrastructure change.
Comment la générer
- Ouvrez Prime Architect et allez dans le mode Agentic Threat Research .
- Cliquez sur l’éditeur de code dans le coin supérieur droit et collez le texte de votre rapport de menace.
- Sélectionnez Analyser.
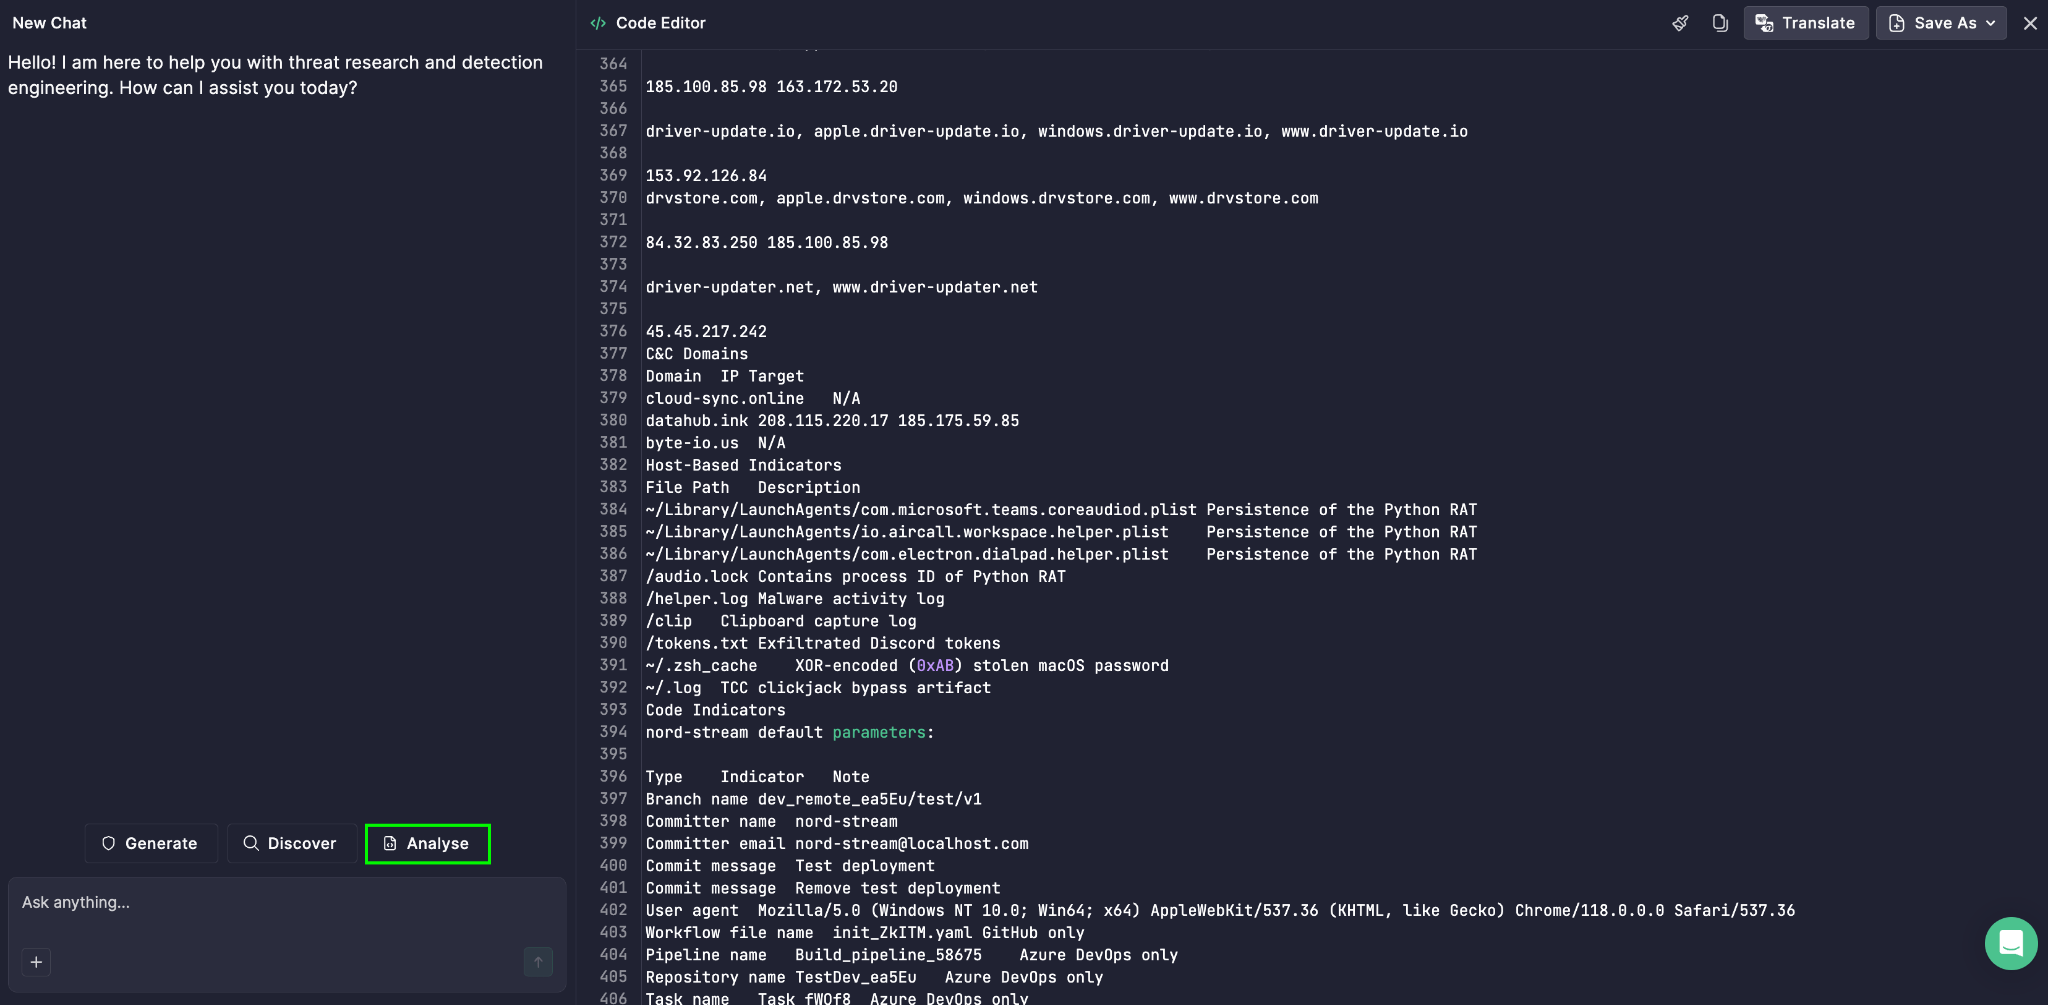
- Choisissez Recherche approfondie sur les menaces dans la liste.
- Cliquez sur l’icône Entrer pour lancer l’analyse.
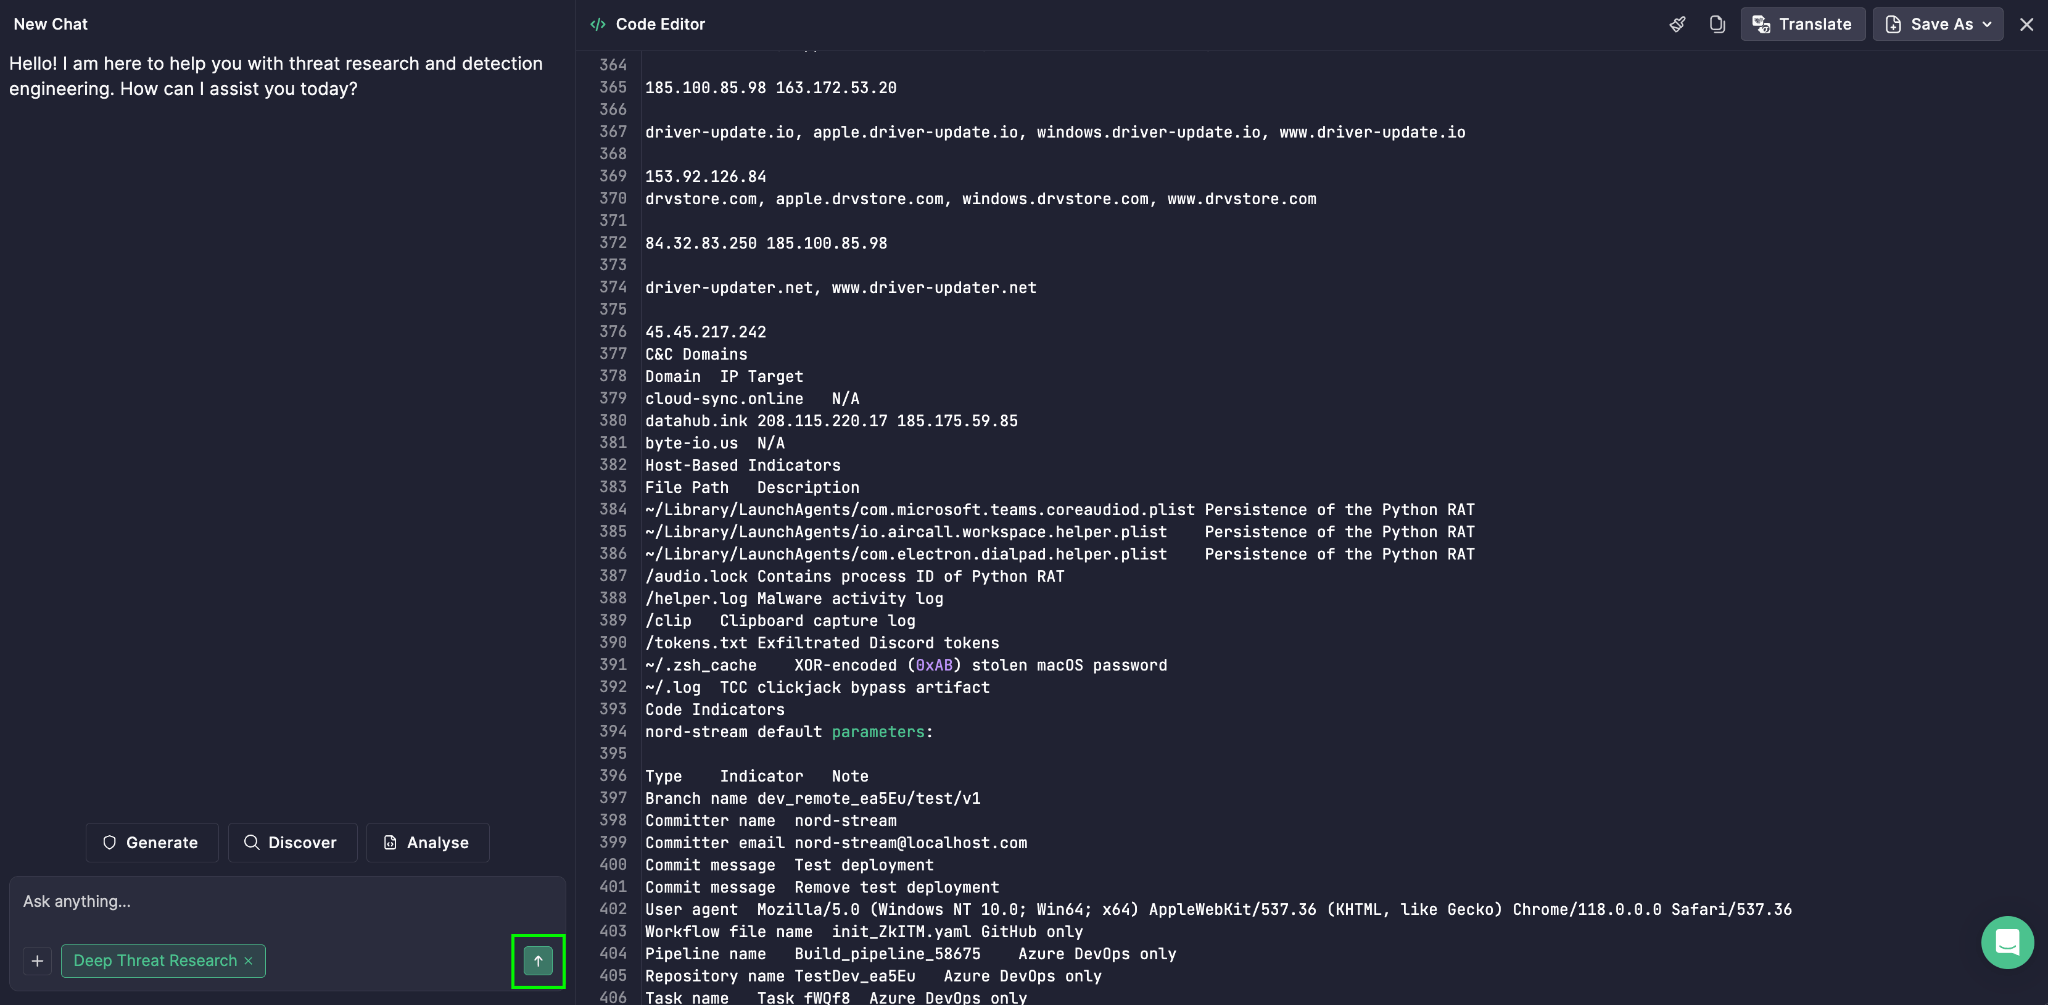
The La Pyramide de la douleur apparaît alors à côté des autres résultats, offrant à votre équipe une vue complète et multi-angulaire de la menace et de ses indicateurs les plus durables.