フォローする
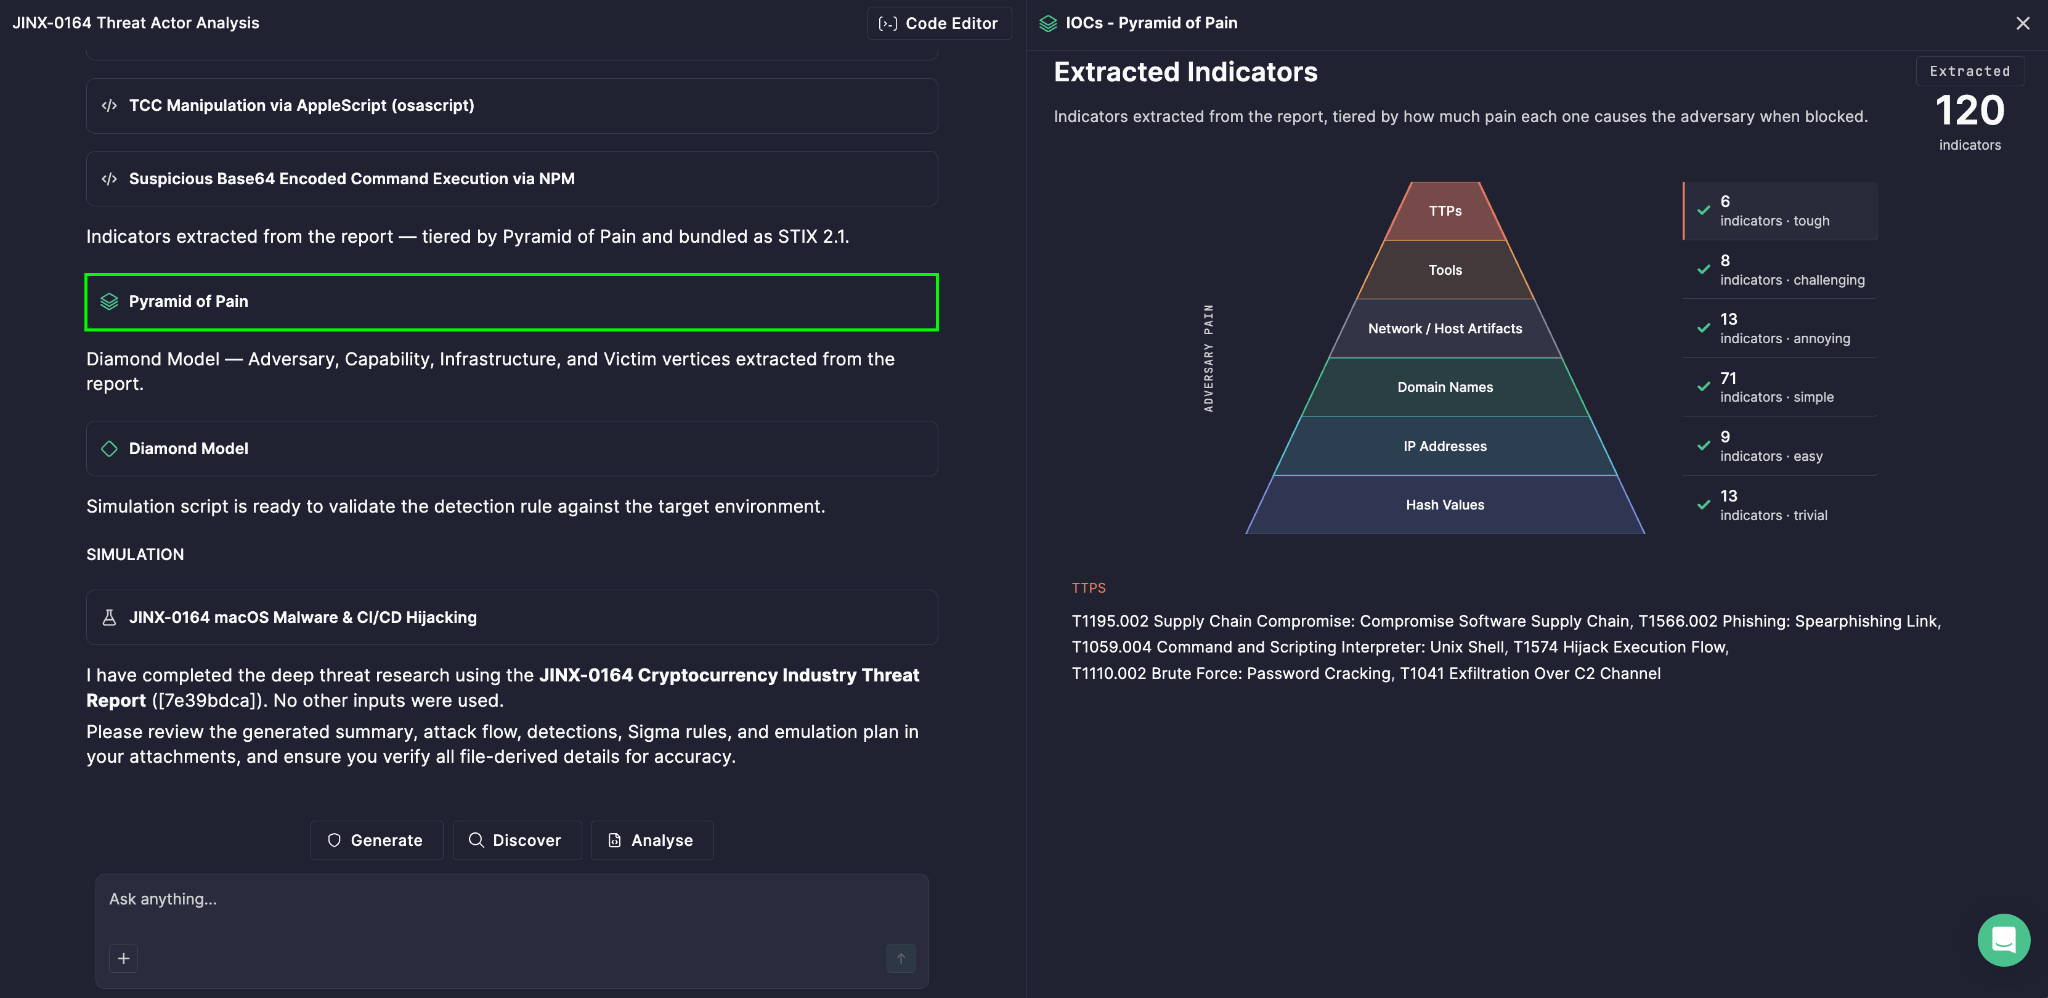
すべての妥協の指標が同じように作られているわけではありません。悪意のあるIPアドレスは数分で交換されることがありますが、敵対者の中核的な戦術、技術、および手続きは、再構築に数か月、時には数年かかります。だからこそ、Prime Architectは、脅威インディケーターを深い脅威調査分析の一環として自動生成されるPyramid of Painを使用して視覚化し、チームが敵対者に実際に痛みを与えるところに検出努力を集中できるようにします。
ビジュアライゼーションの背後にあるモデル
Pyramid of Pain脅威インテリジェンスフレームワークは、どれだけ見つけやすいかではなく、検出およびブロックされた際に敵対者にどれだけの混乱を引き起こすかによって妥協の指標をランク付けします。その基礎となる論理は単純です:一部の指標は攻撃者にとって変更が容易であるのに対し、他の指標は彼らの運用アイデンティティの核心にあるため、変更には実際のコスト、時間、および再ツールが必要です。
Pyramid of Painは、脅威インディケーターを六つのレベルに分類し、ピラミッドの基底部(低い痛み)から上層部(高い痛み)まで配置しています。
- ハッシュ値 — 非常に簡単に変更可能。1バイトの変更で新しいハッシュが生成されます
- IPアドレス — 特にクラウドインフラストラクチャやプロキシ使用時には容易に回転可能
- ドメイン名 — 変更はやや困難ですが、十分な努力で依然として交換可能
- ネットワーク/ホストアーティファクト — ツールや活動によって残されるパターンで、それを避けるためには追加のリワークが必要
- ツール — 敵対者が依存するユーティリティおよびマルウェア、それらを置き換えるには実際の開発努力が必要
- 戦術、技術、手続き (TTPs) — 敵対者の実際の行動およびトレードクラフト、それを変更することは非常に難しく、もっともコストがかかる要素であり、彼らの基本的な作戦方式に結びついています
Prime Architectでは、Pyramid of Painは分析された脅威レポートから実際に抽出されたインディケーターに基づいてこれらの6段階を視覚化し、チームに発見されたものを即座にランク付けしたビューを提供し、もっとも重要なのは、そのうちどれが本当に重要かを明確にしています。
各層で実際に何が起こっているか
ピラミッドの各層は単なるカテゴリではなく、戦略的価値に関する信号です。ハッシュ値やIPアドレスが豊富に含まれたレポートはインディケーターが多いように見えるかもしれませんが、TTPsが少ない場合、それが示す実行可能なインテリジェンスは見た目ほど豊富ではありません。逆に、ピラミッドの上位層で見つかったインディケーターは、敵対者の動作に関する持続的な洞察を示しており、インフラストラクチャが変更された後でも関連性が維持されます。
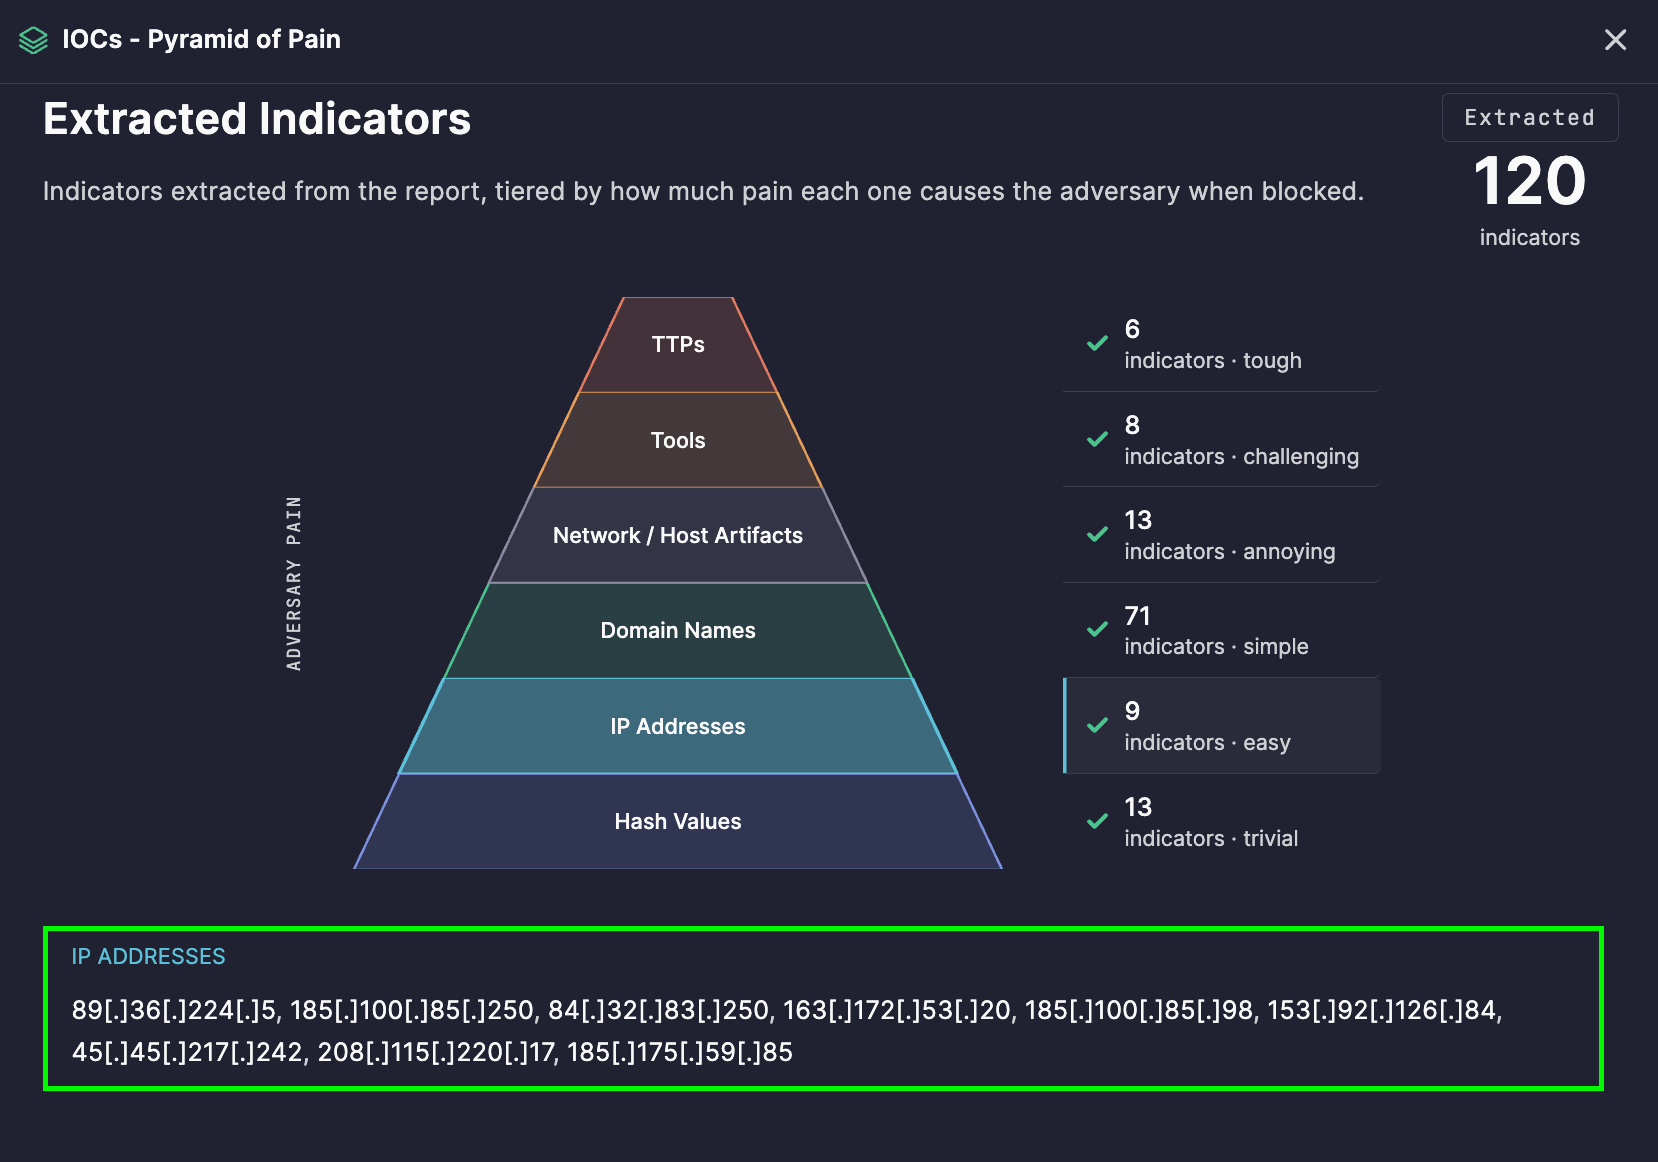
ビジュアライゼーションの右側のパネルには、各層に対する抽出されたインディケーターの数が対応する痛みのレベルと一緒に表示され、インテリジェンスが容易に置き換え可能なアーティファクトに偏るか、それとも高価値の行動詳細に偏るかを一目で確認できるようになっています。
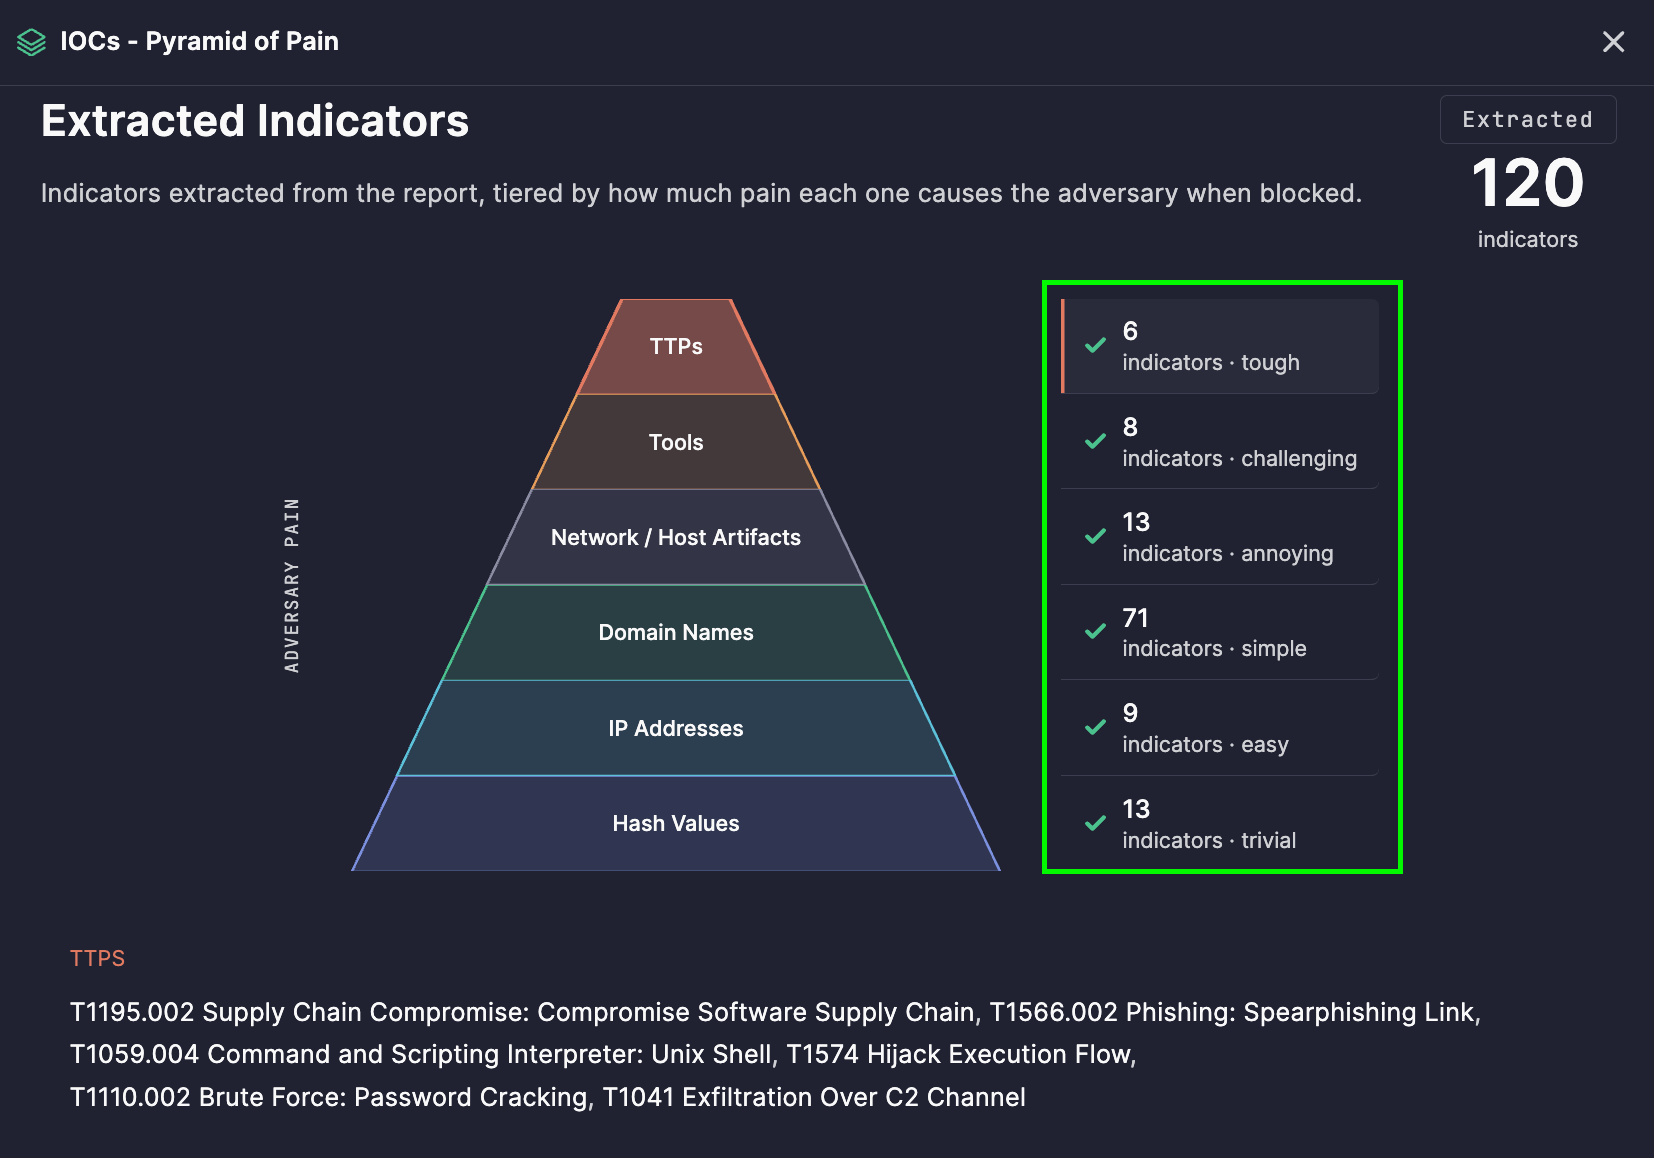
カテゴリごとにインディケーターをレビューするには、対応するピラミッド層をクリックするだけです。その層に関連するインディケーターのリストがピラミッドの直下に表示されます。
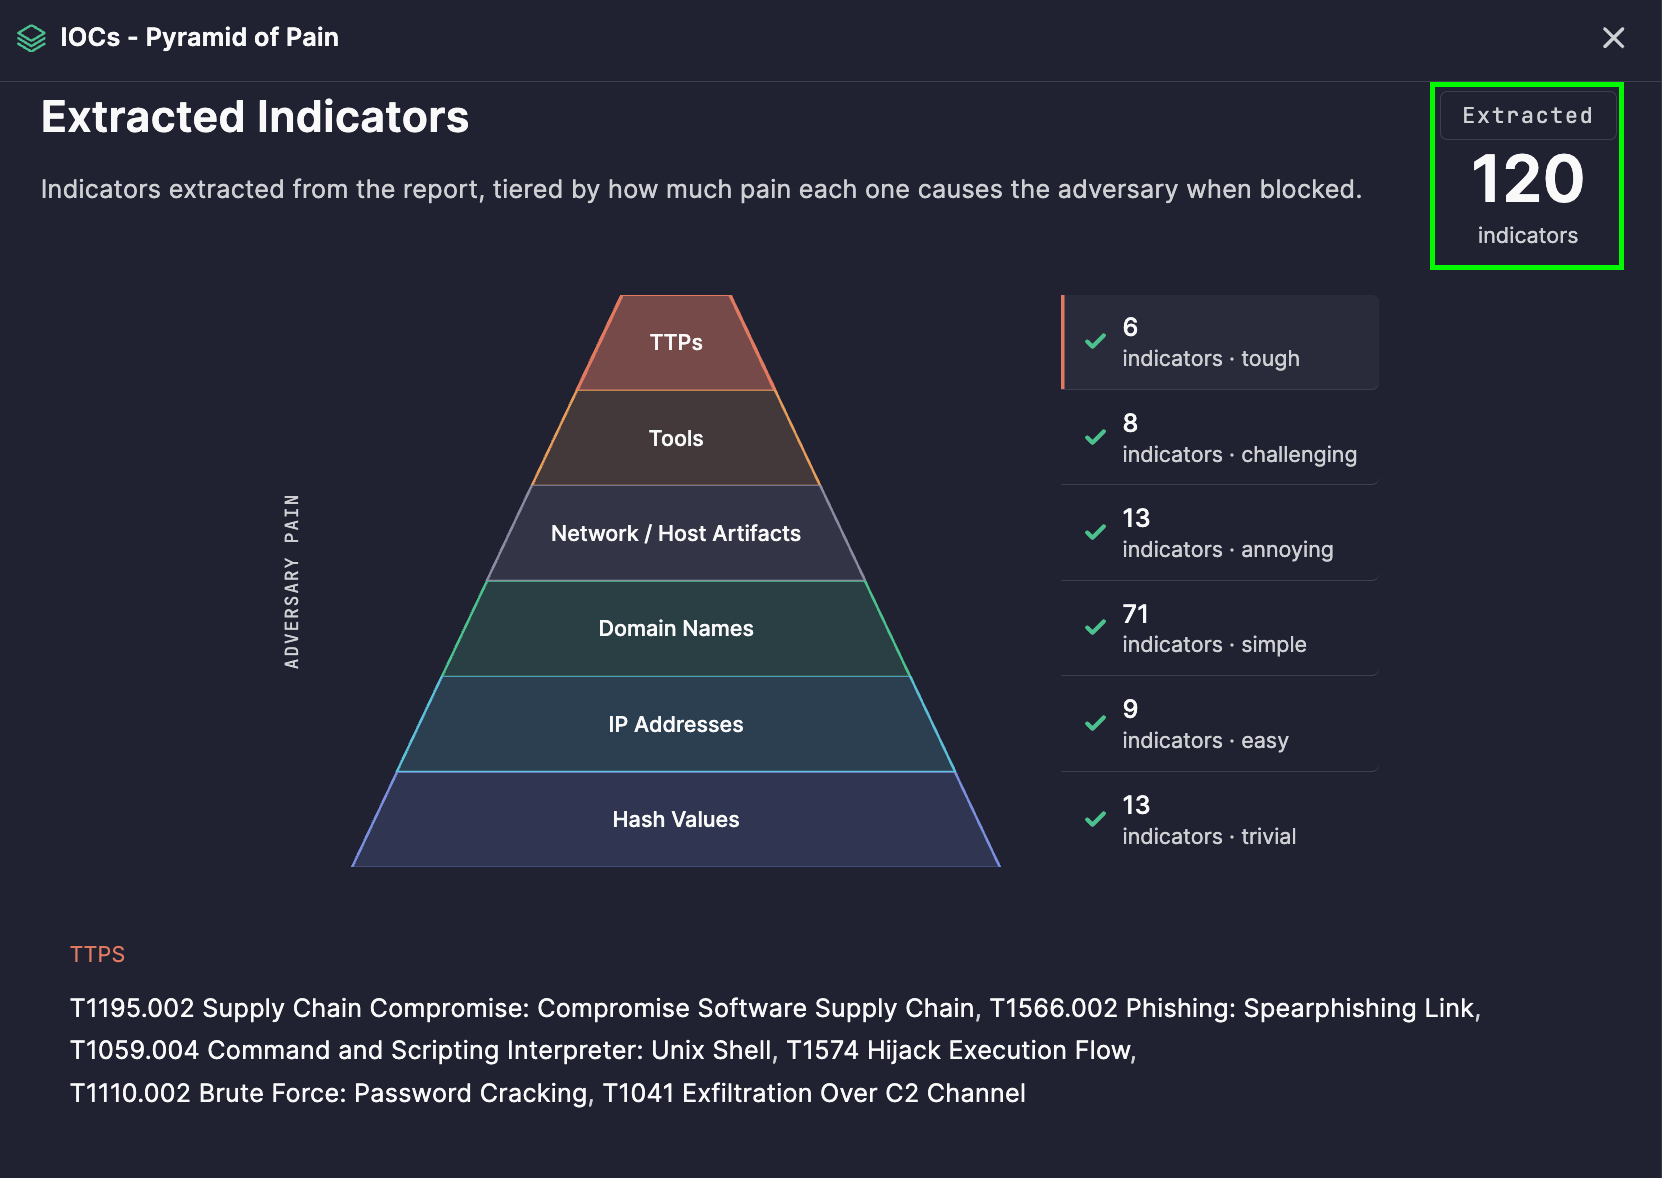
右上隅に、分析中に特定されたインディケーターの総数が表示され、特定の詳細に飛び込む前に規模を素早く把握できます。
ビジュアライゼーションからアクションへ
1. 検出エンジニアリングの優先順位付け
チームは、どこに検出努力を投資するかを決定するためにピラミッドを使用できます。TTPsやツールに基づく検出は、ハッシュやIPに基づく検出よりもはるかに長持ちします。敵対者が最小限の努力でそれらを回避できるためです。
2. インテリジェンス品質の評価
層分布の一目で、脅威レポートが耐久性のある戦略的価値を提供するのか、短命の戦術インディケーターのみを提供するのかを把握でき、どのレポートがより深い調査に値するかを選別するのに役立ちます。
3. 脅威の狩猟
上位層のインディケーター—ネットワーク/ホストアーティファクト、ツールおよびTTPs—は、報告が公開されてから変更される可能性がはるかに低いため、積極的な脅威ハントの優れた出発点となります。
4. リーダーシップへの影響の伝達
ピラミッドの直感的な「痛み」の概念により、特定の検出が他のものよりも価値があり、持続可能である理由を非専門用語で説明することが容易になります。
5. 長期的な敵の追跡
TTPsは敵にとって最も変更が難しい要素であるため、分析された複数のレポートにわたってそれらを追跡することにより、インフラストラクチャが変化しても、同じ脅威行為者やキャンペーンに結びつく反復的な行動を特定できます。
それを生成する方法
- Prime Architectを開き、 Agentic Threat Researchモードへ移動します。 右上隅の Code Editorをクリックし、脅威レポートのテキストを貼り付けます。 分析
- を選択し、リストから Deep Threat Researchを選びます。 エンター
- アイコンをクリックして分析を実行します。 完了しました。Pyramid of Painが他の出力と共に表示され、脅威とその最も耐久力のあるインディケーターに関する完全な多面的なビューをチームに提供します。.
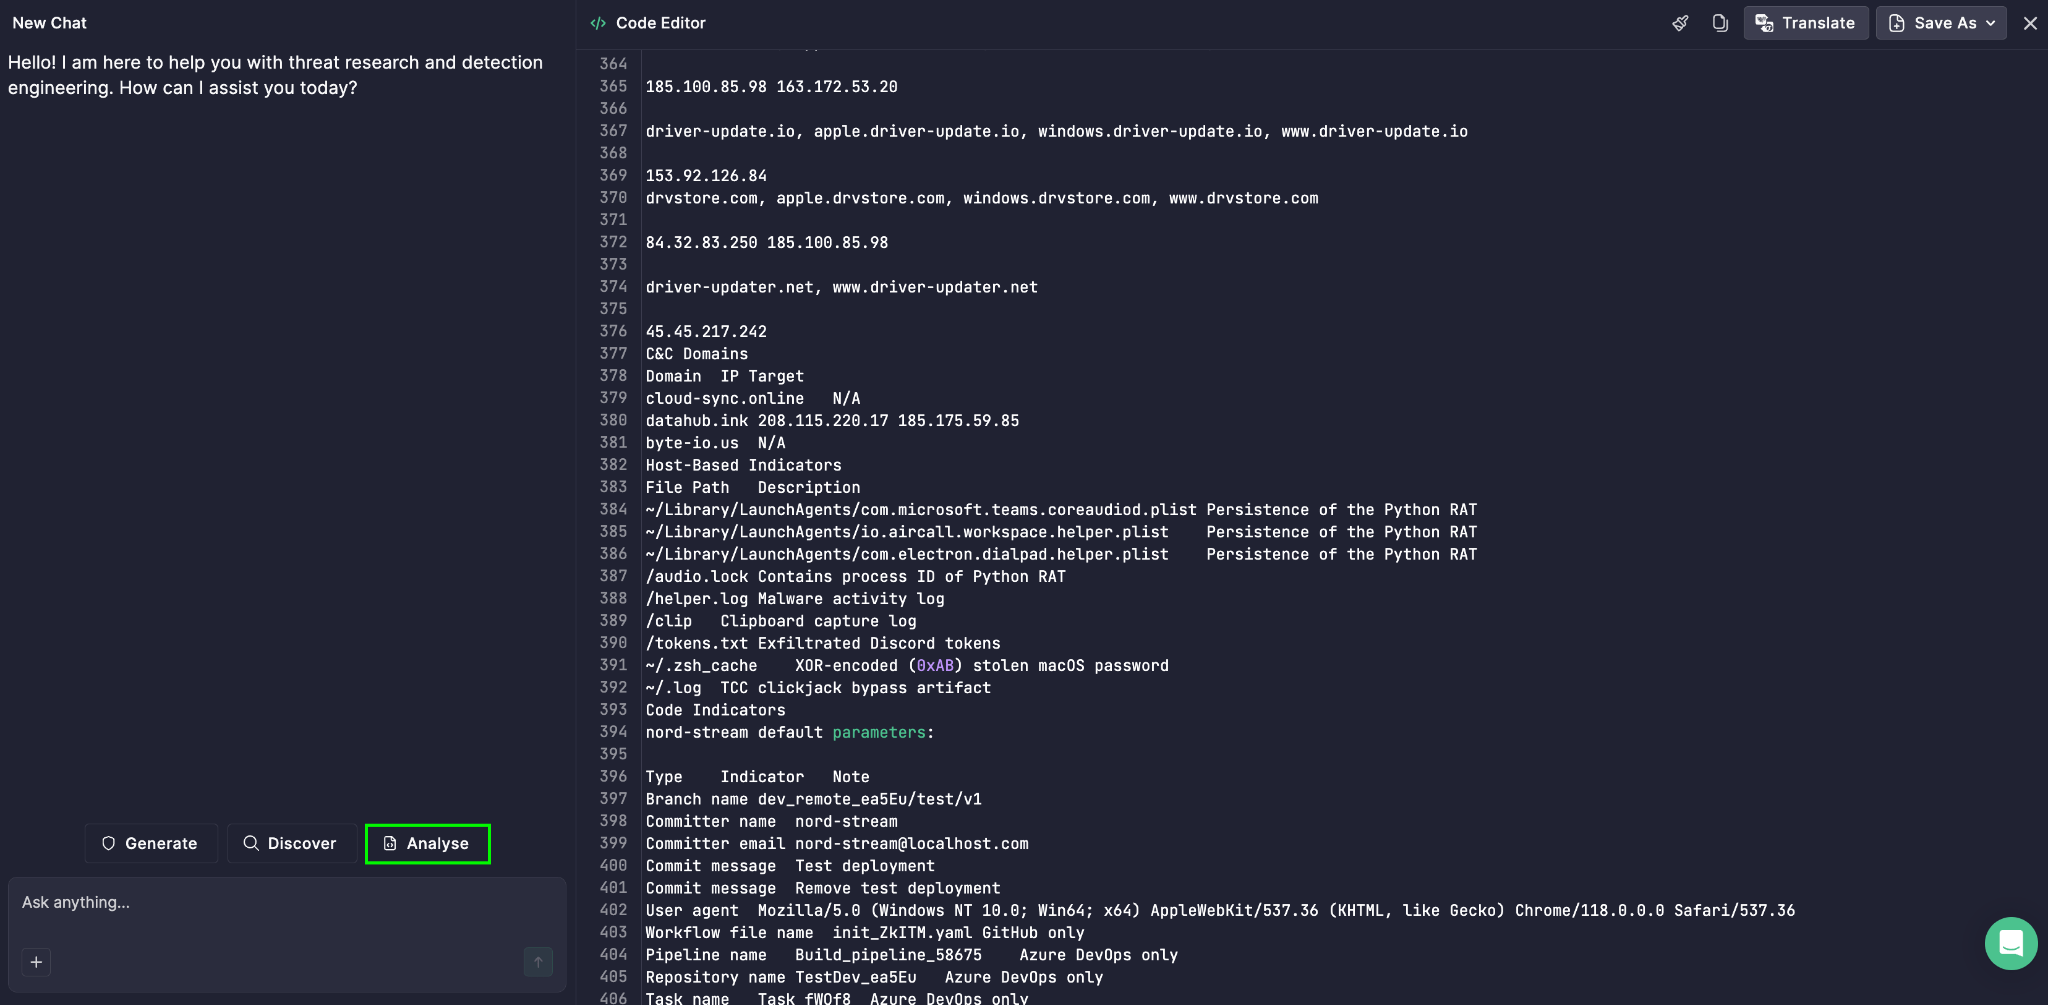
- Choose Deep Threat Research from the list.
- Click the Enter icon to run the analysis.
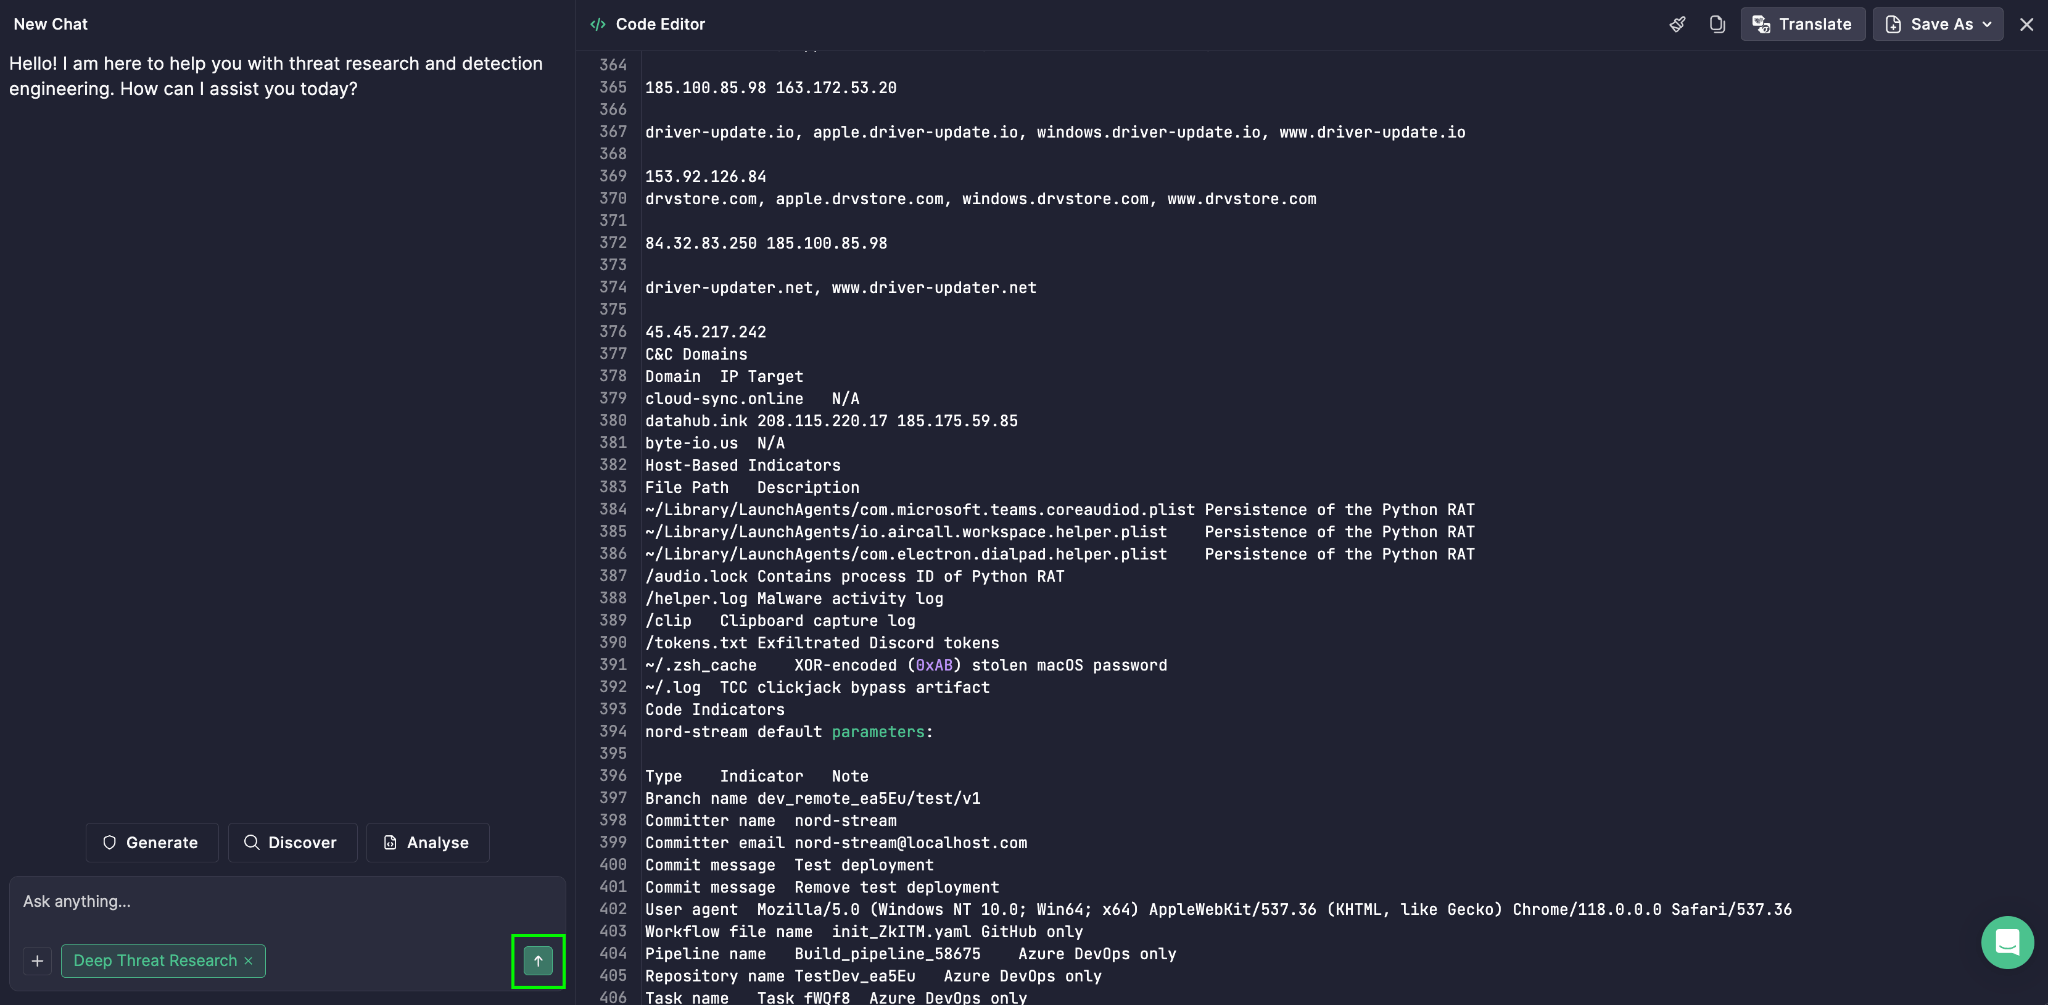
The Pyramid of Pain then appears alongside other outputs, giving your team a complete, multi-angle view of the threat and its most durable indicators.