Seguir
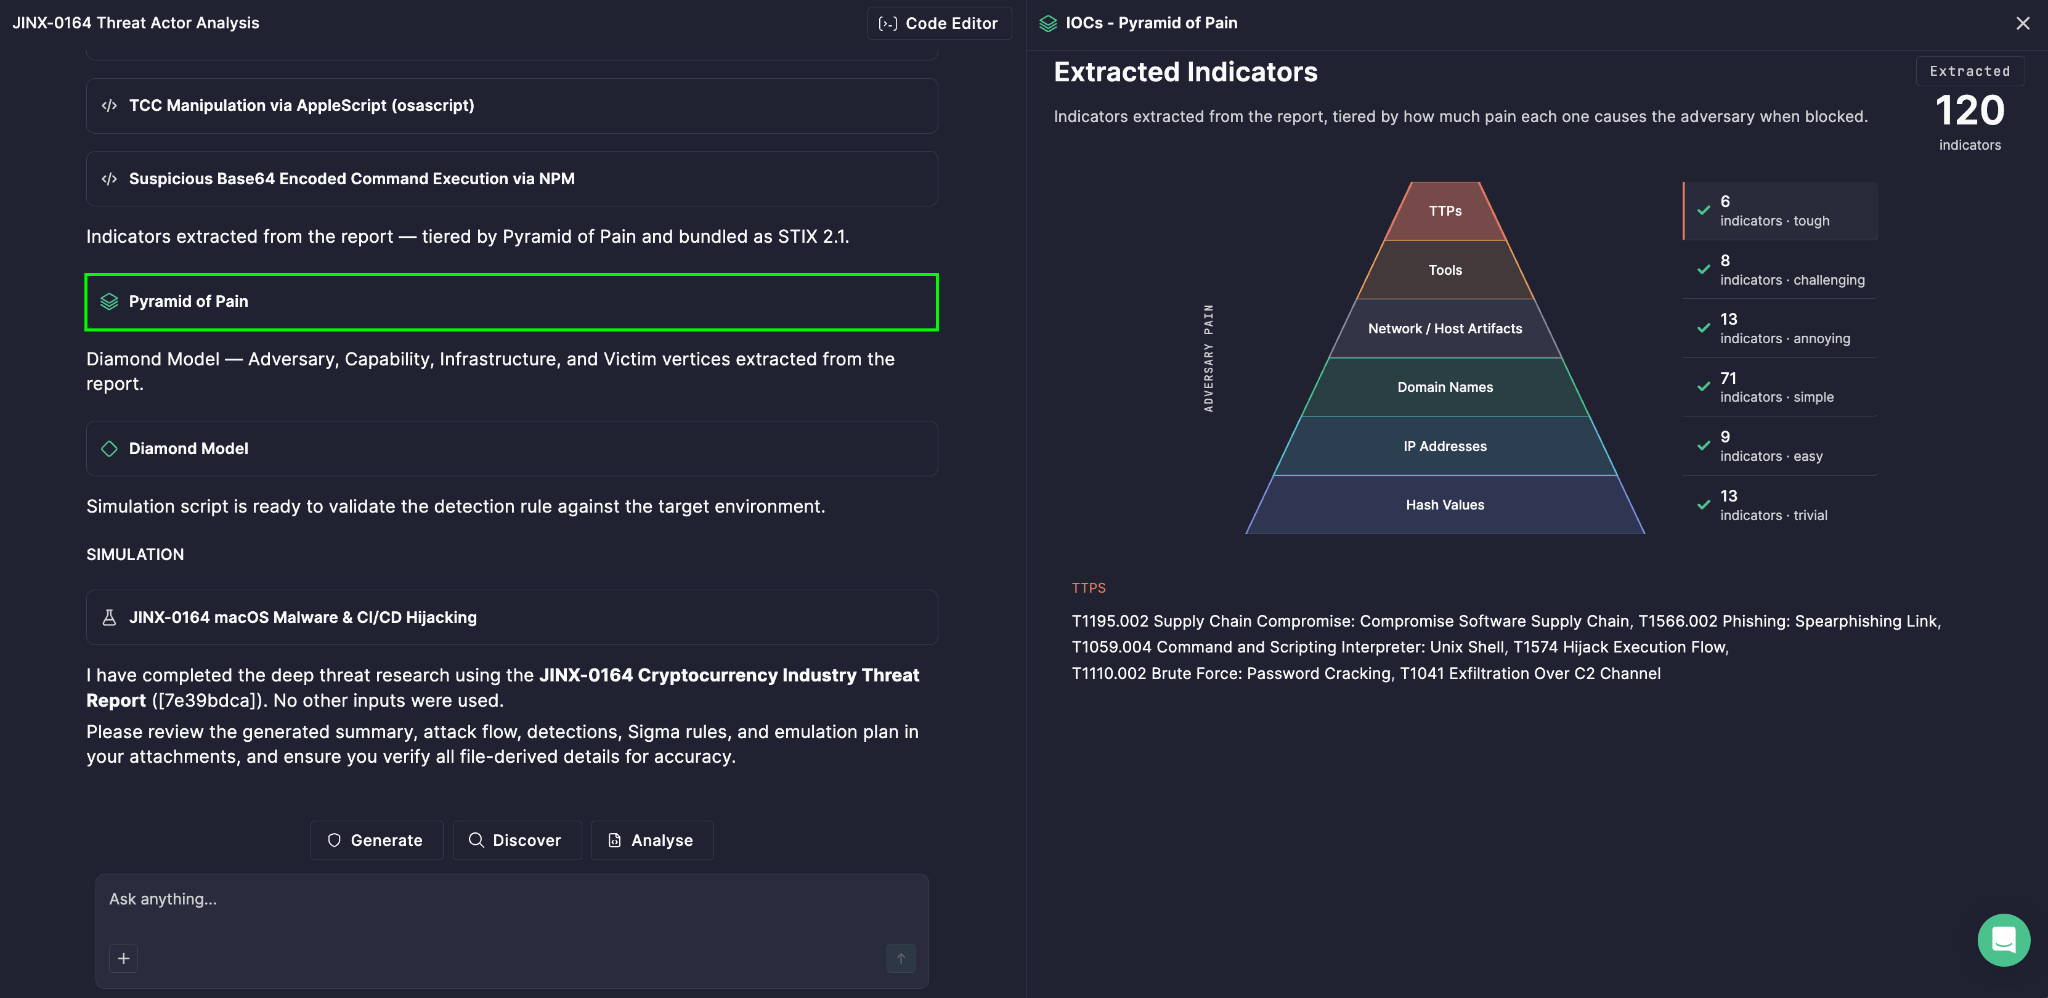
Nem todos os indicadores de compromisso são criados iguais. Um endereço IP malicioso pode ser trocado em minutos; táticas, técnicas e procedimentos principais de um adversário levam meses — às vezes anos — para serem reconstruídos. É por isso que o Prime Architect visualiza indicadores de ameaça usando a Pirâmide da Dor — gerada automaticamente como parte da análise Deep Threat Research, ajudando sua equipe a focar esforços de detecção onde realmente prejudica o adversário.
O Modelo por Trás da Visualização
O framework de inteligência de ameaças da Pirâmide da Dor classifica os indicadores de compromisso não pelo quão fáceis eles são de encontrar, mas pelo quanto de disruptura eles causam a um adversário quando detectados e bloqueados. A lógica subjacente é simples: alguns indicadores são triviais para os atacantes mudarem, enquanto outros estão no cerne de sua identidade operacional — mudá-los requer custo real, tempo e reestruturação.
A Pirâmide da Dor categoriza os indicadores de ameaça em seis níveis, dispostos desde a base da pirâmide (baixa dor) até o topo (alta dor):
- Valores de Hash — trivialmente fáceis de mudar; uma única modificação de byte produz um novo hash
- Endereços IP — fáceis de rotacionar, especialmente com infraestrutura em nuvem ou proxies
- Nomes de Domínio — um pouco mais difíceis de mudar, mas ainda substituíveis com esforço moderado
- Artefatos de Rede/Host — padrões deixados por ferramentas ou atividades, exigindo mais retrabalho para evitar
- Ferramentas — as utilidades e malware dos quais um adversário depende; substituí-los requer um esforço real de desenvolvimento
- Táticas, Técnicas e Procedimentos (TTPs) — o comportamento e habilidades reais do adversário; o elemento mais difícil e caro de mudar, já que está ligado a como eles operam em nível fundamental
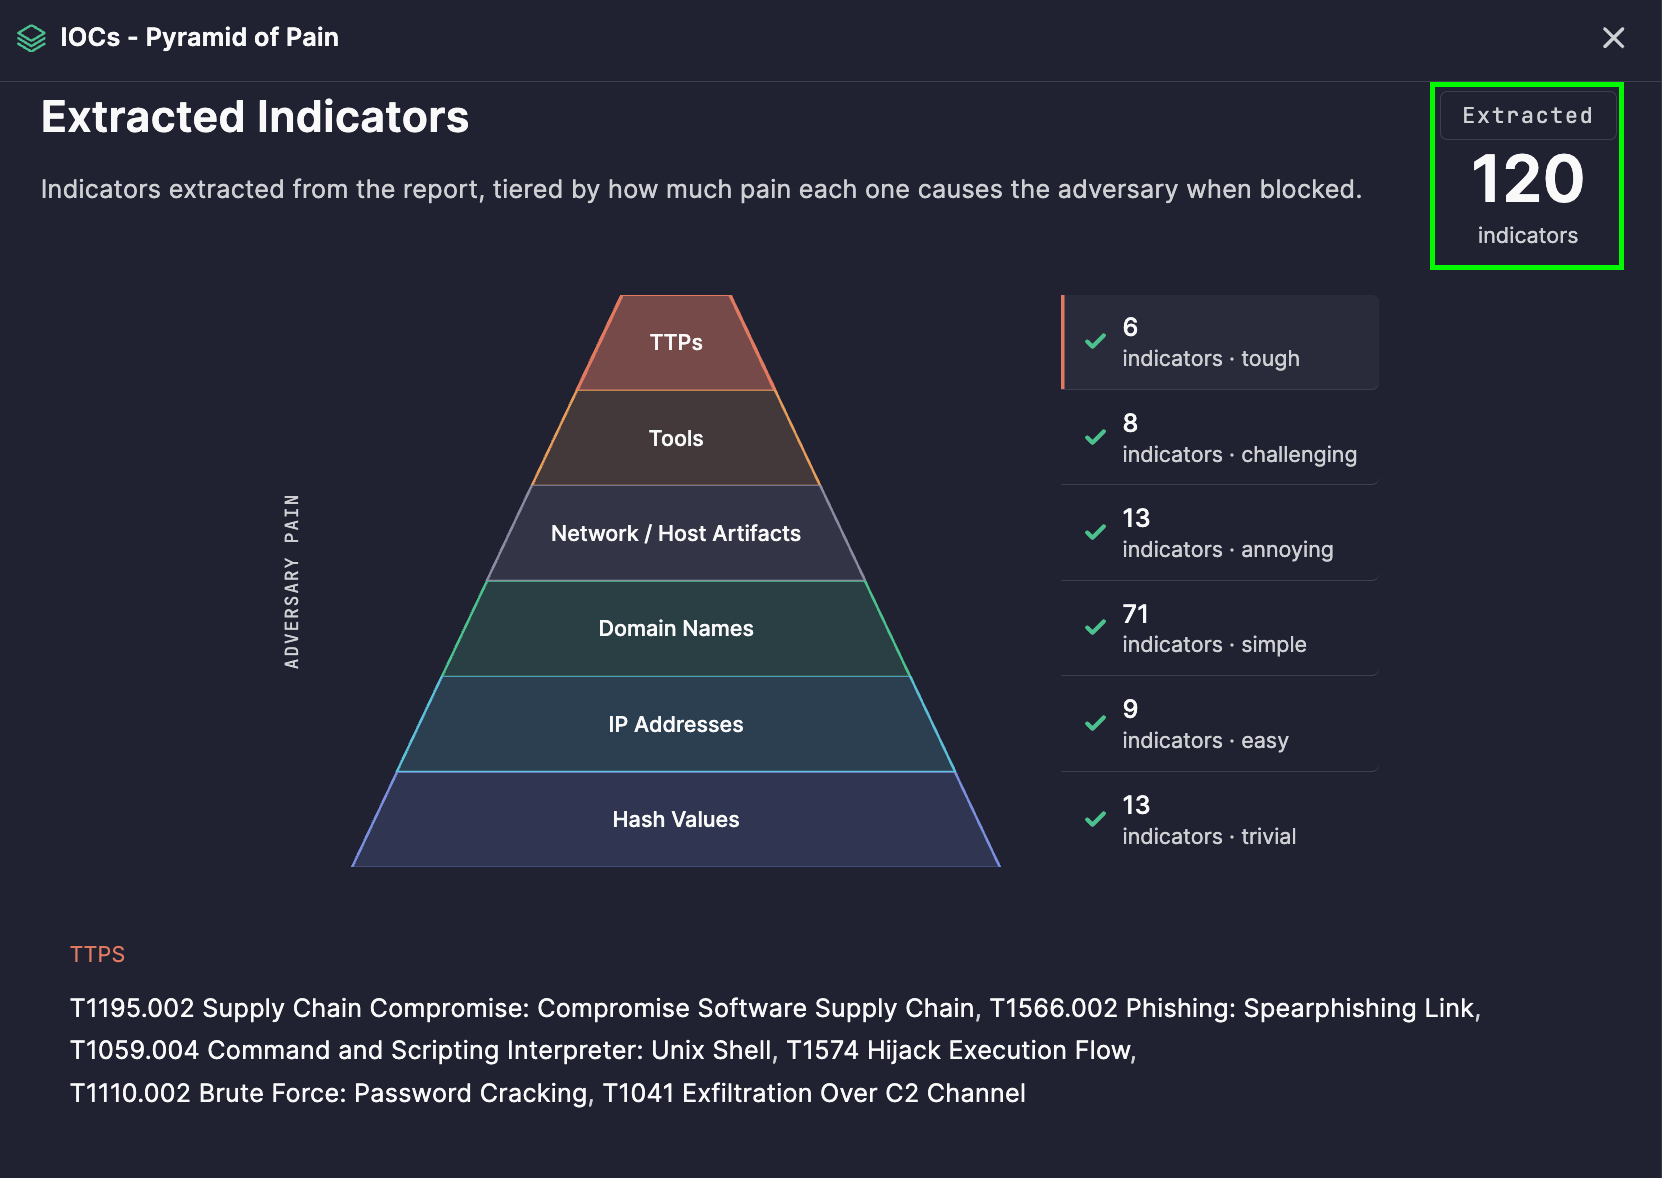
No Prime Architect, a Pirâmide da Dor visualiza esses seis níveis com base nos indicadores realmente extraídos do relatório de ameaça analisado, dando à sua equipe uma visão imediata e classificada do que foi encontrado — e, mais importante, quanto disso realmente importa.
O Que Realmente Acontece em Cada Nível
Cada nível na pirâmide não é apenas uma categoria — é um sinal sobre valor estratégico. Um relatório cheio de valores de hash e endereços IP pode parecer rico em indicadores, mas se for leve em TTPs, a inteligência acionável é mais fina do que aparenta. Por outro lado, indicadores encontrados perto do topo da pirâmide representam uma visão duradoura de como o adversário opera, o que permanece relevante mesmo após mudanças na infraestrutura.
O painel à direita da visualização exibe o número de indicadores extraídos para cada nível junto ao seu correspondente nível de dor, para que você possa ver de relance se sua inteligência tende para artefatos facilmente substituíveis ou para um detalhe comportamental de alto valor.
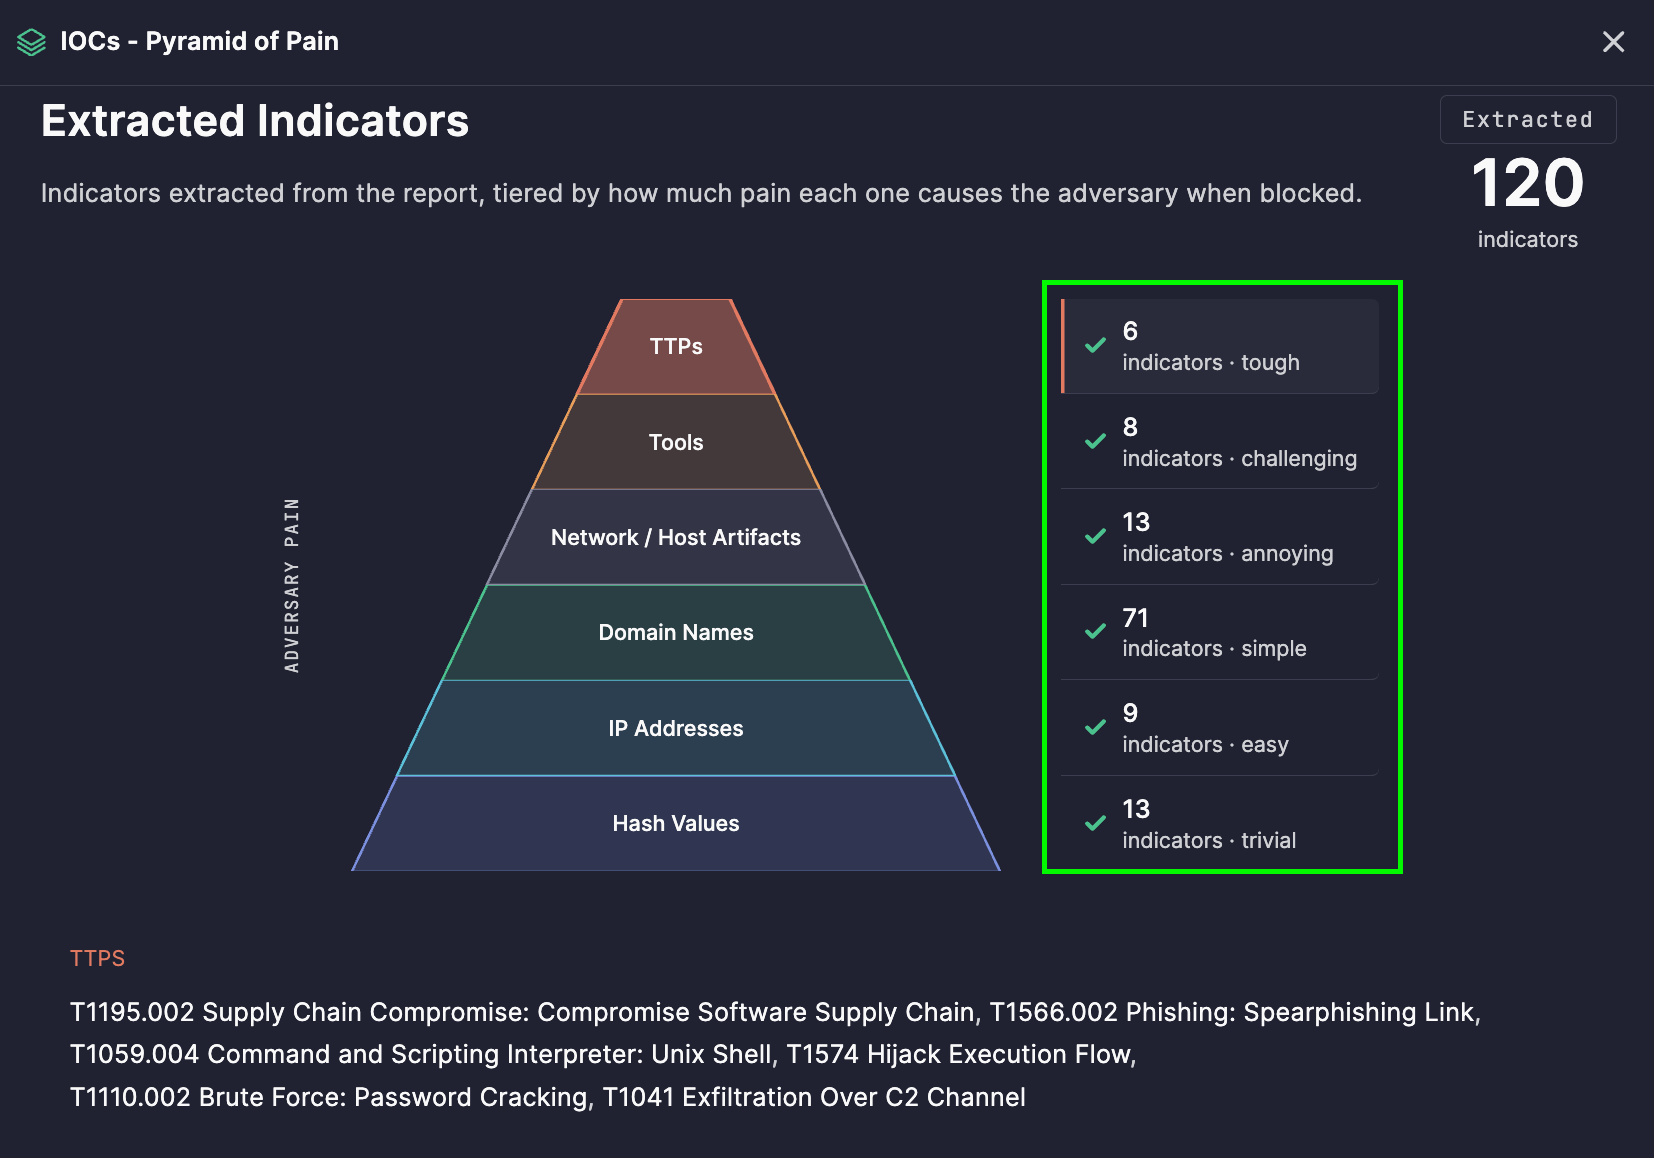
Para revisar indicadores por categoria, simplesmente clique no nível correspondente da pirâmide — a lista de indicadores associados àquele nível aparece diretamente abaixo da pirâmide.
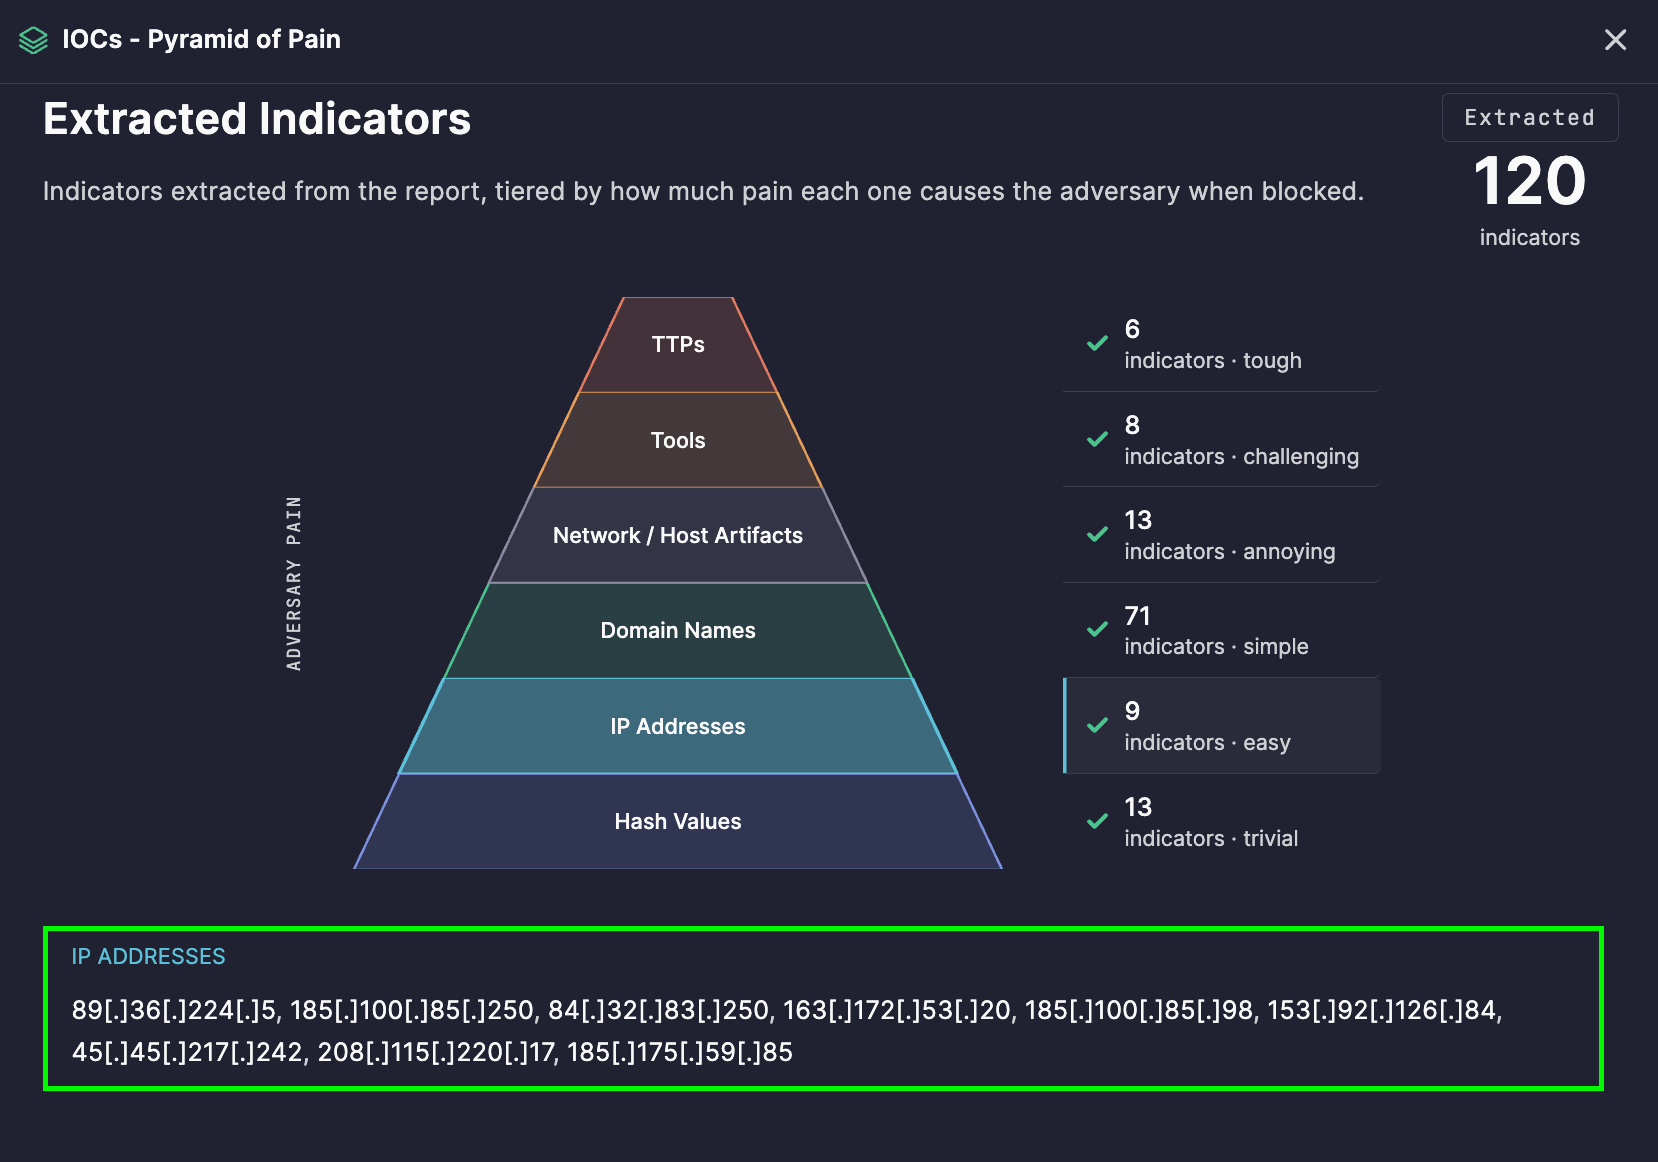
No canto superior direito, uma contagem total de indicadores extraídos mostra o número geral de indicadores identificados durante a análise — dando a você uma rápida noção de escala antes de mergulhar nos detalhes.
Da Visualização para a Ação
1. Priorizando a engenharia de detecção
As equipes podem usar a pirâmide para decidir onde investir esforço de detecção. Detecções construídas em torno de TTPs e ferramentas permanecem eficazes por muito mais tempo do que aquelas baseadas apenas em hashes ou IPs, que adversários podem contornar com esforço mínimo.
2. Avaliando a qualidade da inteligência
Um rápido olhar na distribuição dos níveis lhe diz se um relatório de ameaça oferece valor estratégico duradouro ou apenas indicadores táticos de curta duração — útil para decidir quais relatórios merecem investigação mais aprofundada.
3. Caça à ameaça
Indicadores de nível superior — Artefatos de Rede/Host, Ferramentas e TTPs — são excelentes pontos de partida para caçadas proativas de ameaças, já que é muito menos provável que tenham mudado desde que o relatório foi publicado.
4. Comunicando impacto à liderança
O conceito intuitivo de “dor” da pirâmide facilita a explicação, em termos não técnicos, de por que certas detecções são mais valiosas e duradouras do que outras.
5. Rastreamento de adversários a longo prazo
Como os TTPs são o elemento mais difícil para os adversários mudarem, rastreá-los em múltiplos relatórios analisados ajuda a identificar comportamentos recorrentes ligados ao mesmo ator de ameaça ou campanha, mesmo enquanto sua infraestrutura muda.
Como Gerar
- Abra Prime Architect e vá para o modo Agentic Threat Research .
- Clique em Editor de Código no canto superior direito e cole o texto do seu relatório de ameaça.
- Selecione Analisar.
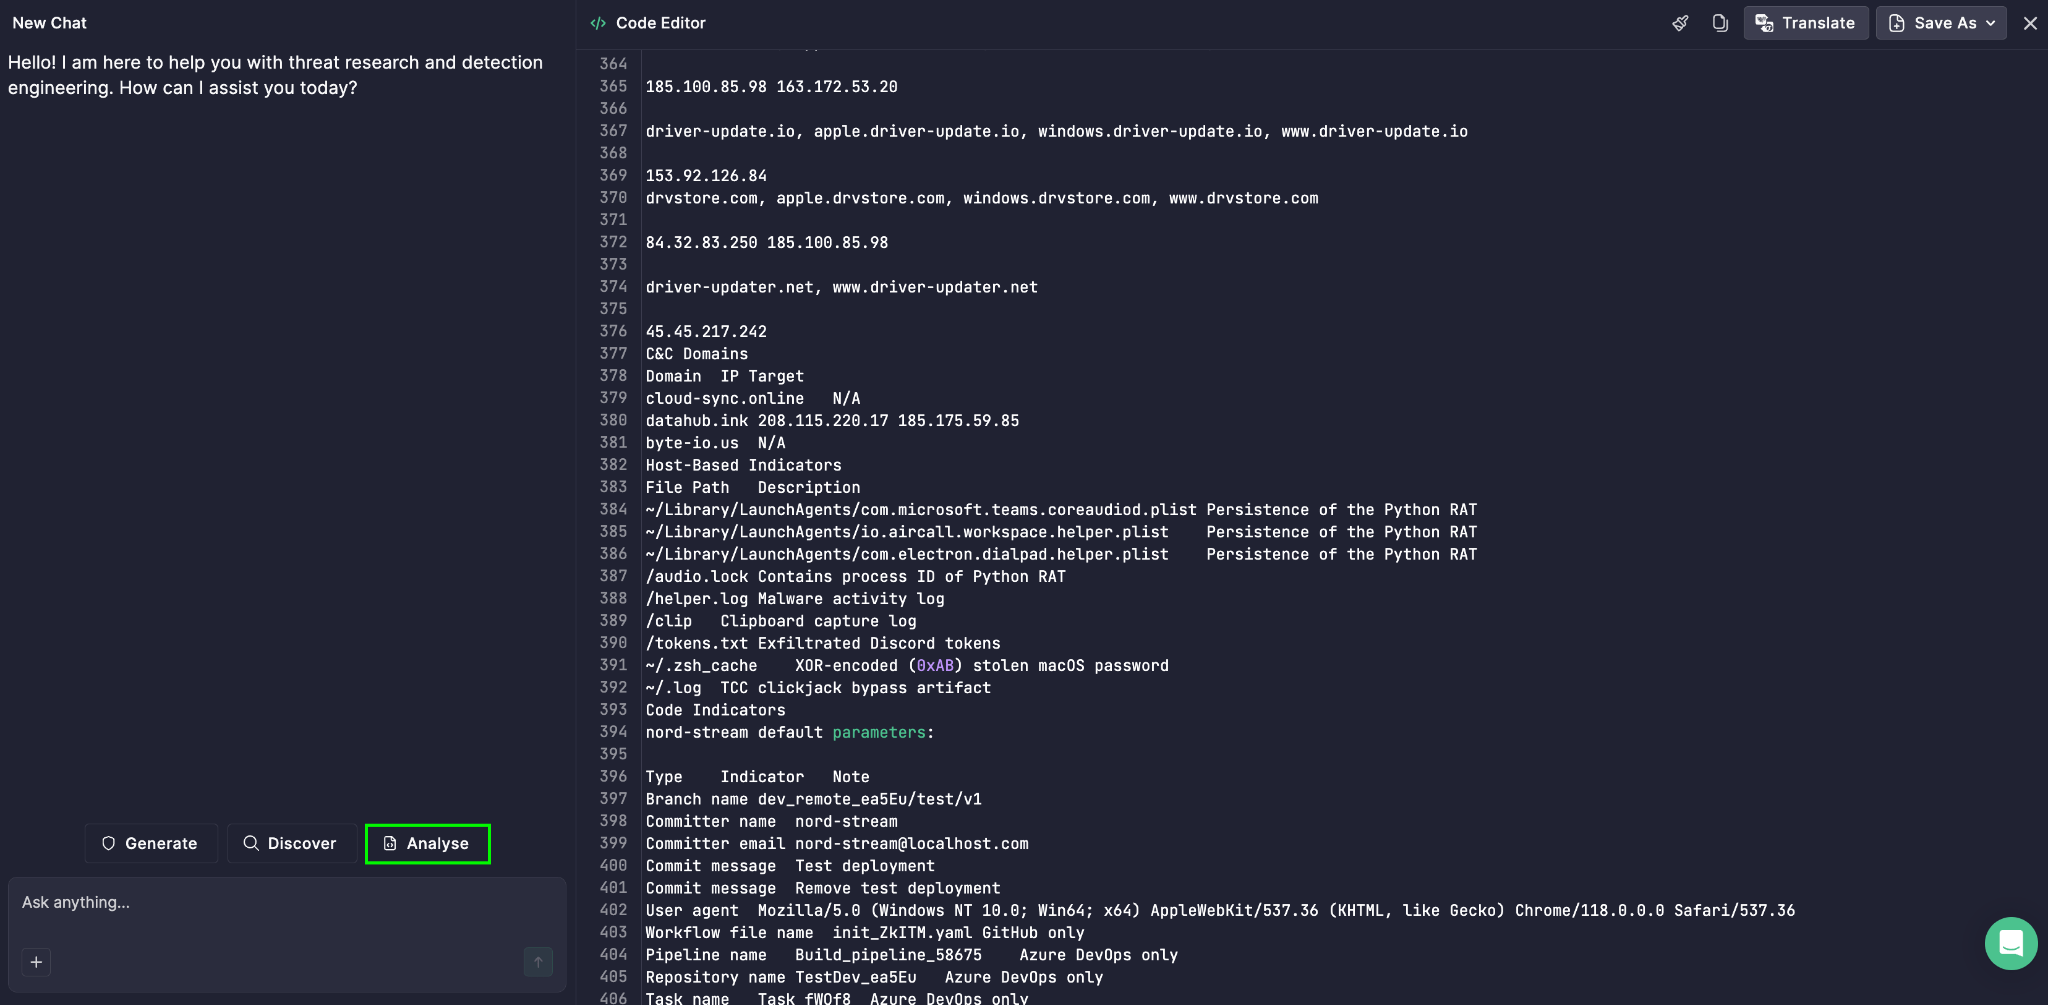
- Escolha Deep Threat Research da lista.
- Clique no ícone Enter para executar a análise.
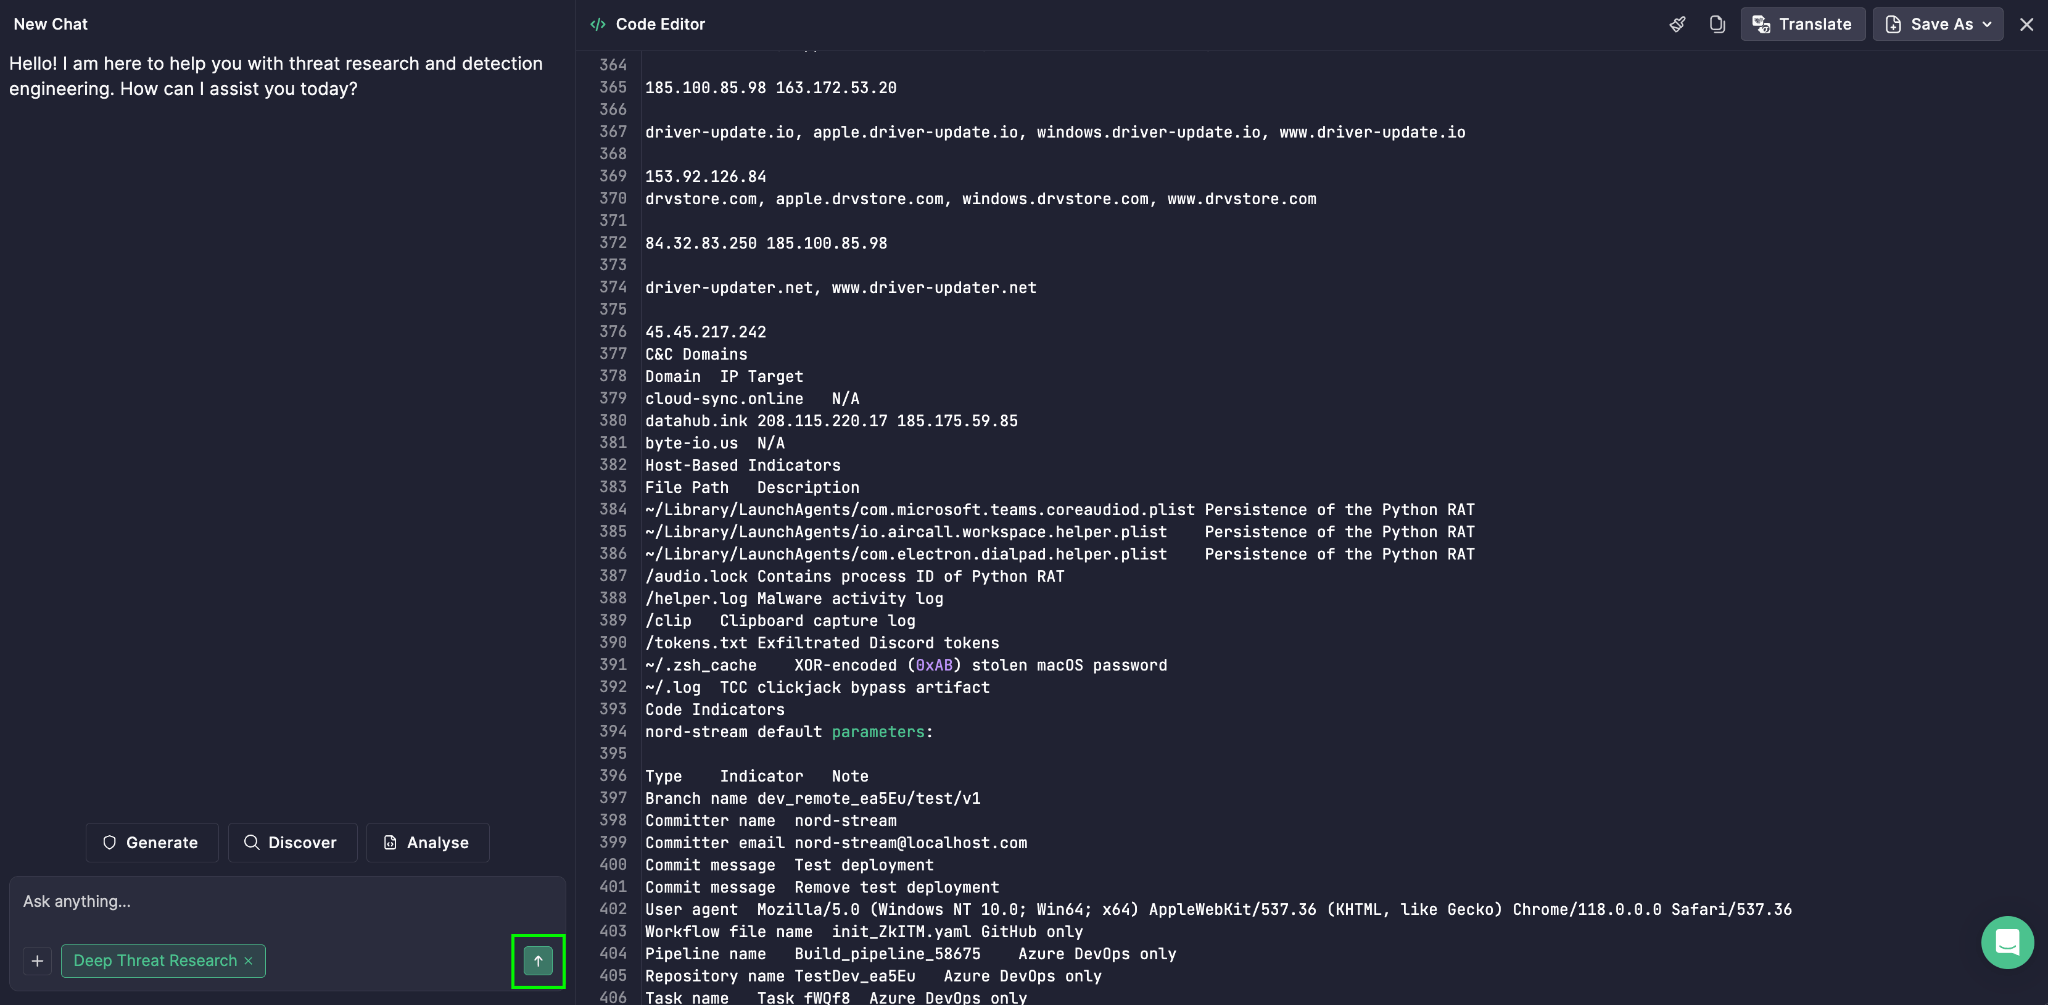
The Pirâmide da Dor então aparece juntamente com outras saídas, dando à sua equipe uma visão completa e de múltiplos ângulos da ameaça e de seus indicadores mais duradouros.