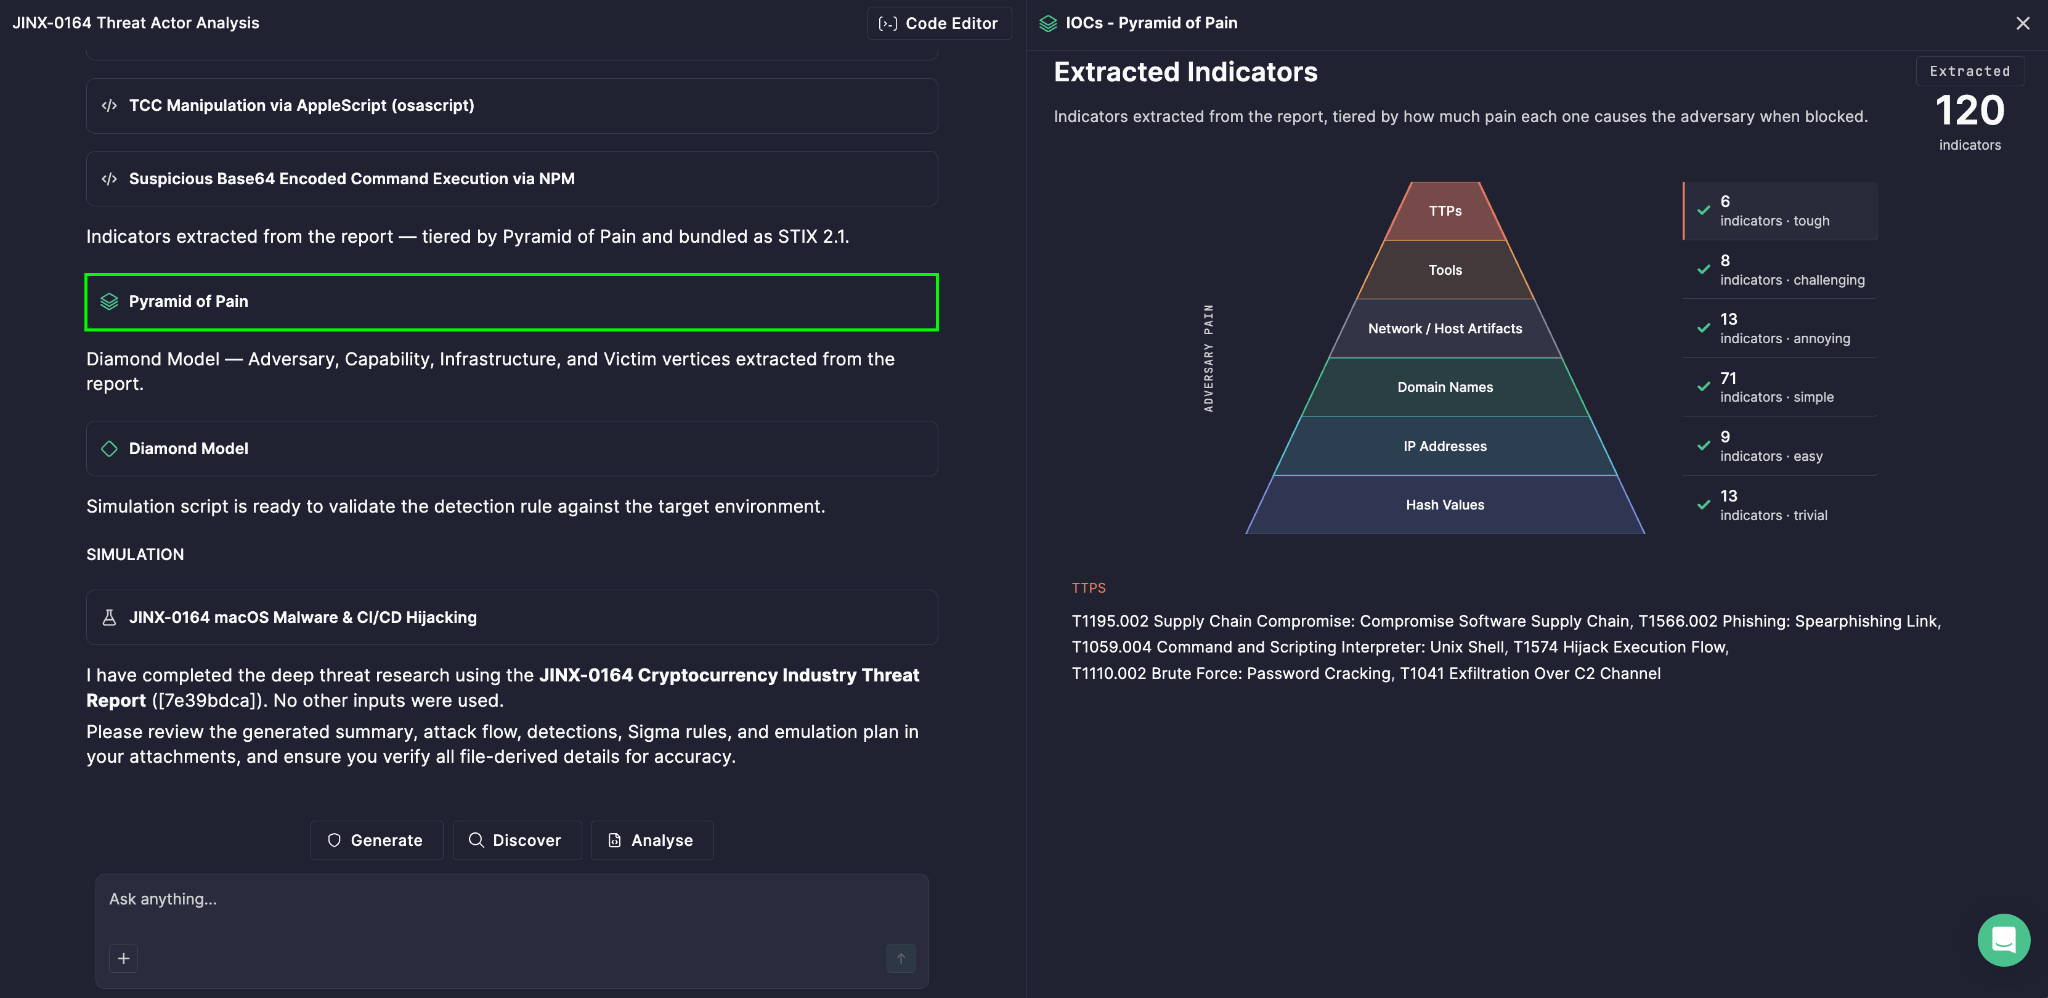
Стежити
Не всі індикатори компрометації створені рівними. Зловмисну IP-адресу можна замінити за лічені хвилини, а основні тактики, техніки та процедури супротивника займають місяці — іноді роки — на відновлення. Саме тому Prime Architect візуалізує індикатори загрози, використовуючи Піраміду Болі — згенеровану автоматично в рамках аналізу Глибокого Дослідження Загроз, що допомагає вашій команді зосередити зусилля на виявленні там, де це дійсно завдає шкоди супротивникові.
Модель, Покладена в Основу Візуалізації
Інтелектуальна структура Піраміди Болі ранжує індикатори компрометації не за тим, наскільки їх легко знайти, а за тим, скільки порушення вони викликають у супротивника при виявленні та блокуванні. Основна логіка проста: деякі індикатори є тривіальними для зловмисників, в той час як інші знаходяться в основі їх операційної ідентичності — їх зміна потребує реальних витрат, часу та перепроектування.
Піраміда Болі категоризує індикатори загрози на шість рівнів, що розташовуються від основи піраміди (низький біль) до вершини (високий біль):
- Хеш-значення — тривіально легко змінити; одиночна зміна байта створює новий хеш
- IP-адреси — легко обертаються, особливо з інфраструктурою хмари або проксі
- Доменні імена — дещо важче змінити, але все ще замінюється з помірними зусиллями
- Мережеві/Хост артефакти — моделі, залишені інструментами або активністю, що потребують більше перепроектування для уникнення
- Інструменти — утиліти та шкідливе програмне забезпечення, на які покладається супротивник; їх заміна вимагає реальних зусиль розробки
- Тактики, Техніки та Процедури (TTPs) — фактична поведінка і професійні навички супротивника; найбільш складний і дорогий елемент для зміни, оскільки він пов’язаний з тим, як вони працюють на фундаментальному рівні
У Prime Architect Піраміда Болі візуалізує ці шість рівнів на підставі індикаторів, фактично витягнутих з проаналізованого звіту про загрозу, даючи вашій команді безпосередній, ранжований погляд на те, що було виявлено — і, що важливіше, наскільки це насправді має значення.
Що Дійсно Відбувається на Кожному Рівні
Кожний рівень в піраміді є не просто категорією — це сигнал про стратегічну цінність. Звіт, заповнений хеш-значеннями і IP-адресами, може виглядати багатим на індикатори, але якщо він має брак TTPs, то дієвої інформації менше, ніж здається. Навпаки, індикатори, знайдені ближче до вершини піраміди, представляють собою стійкий інсайт в те, як супротивник діє, що залишається актуальним навіть після зміни їх інфраструктури.
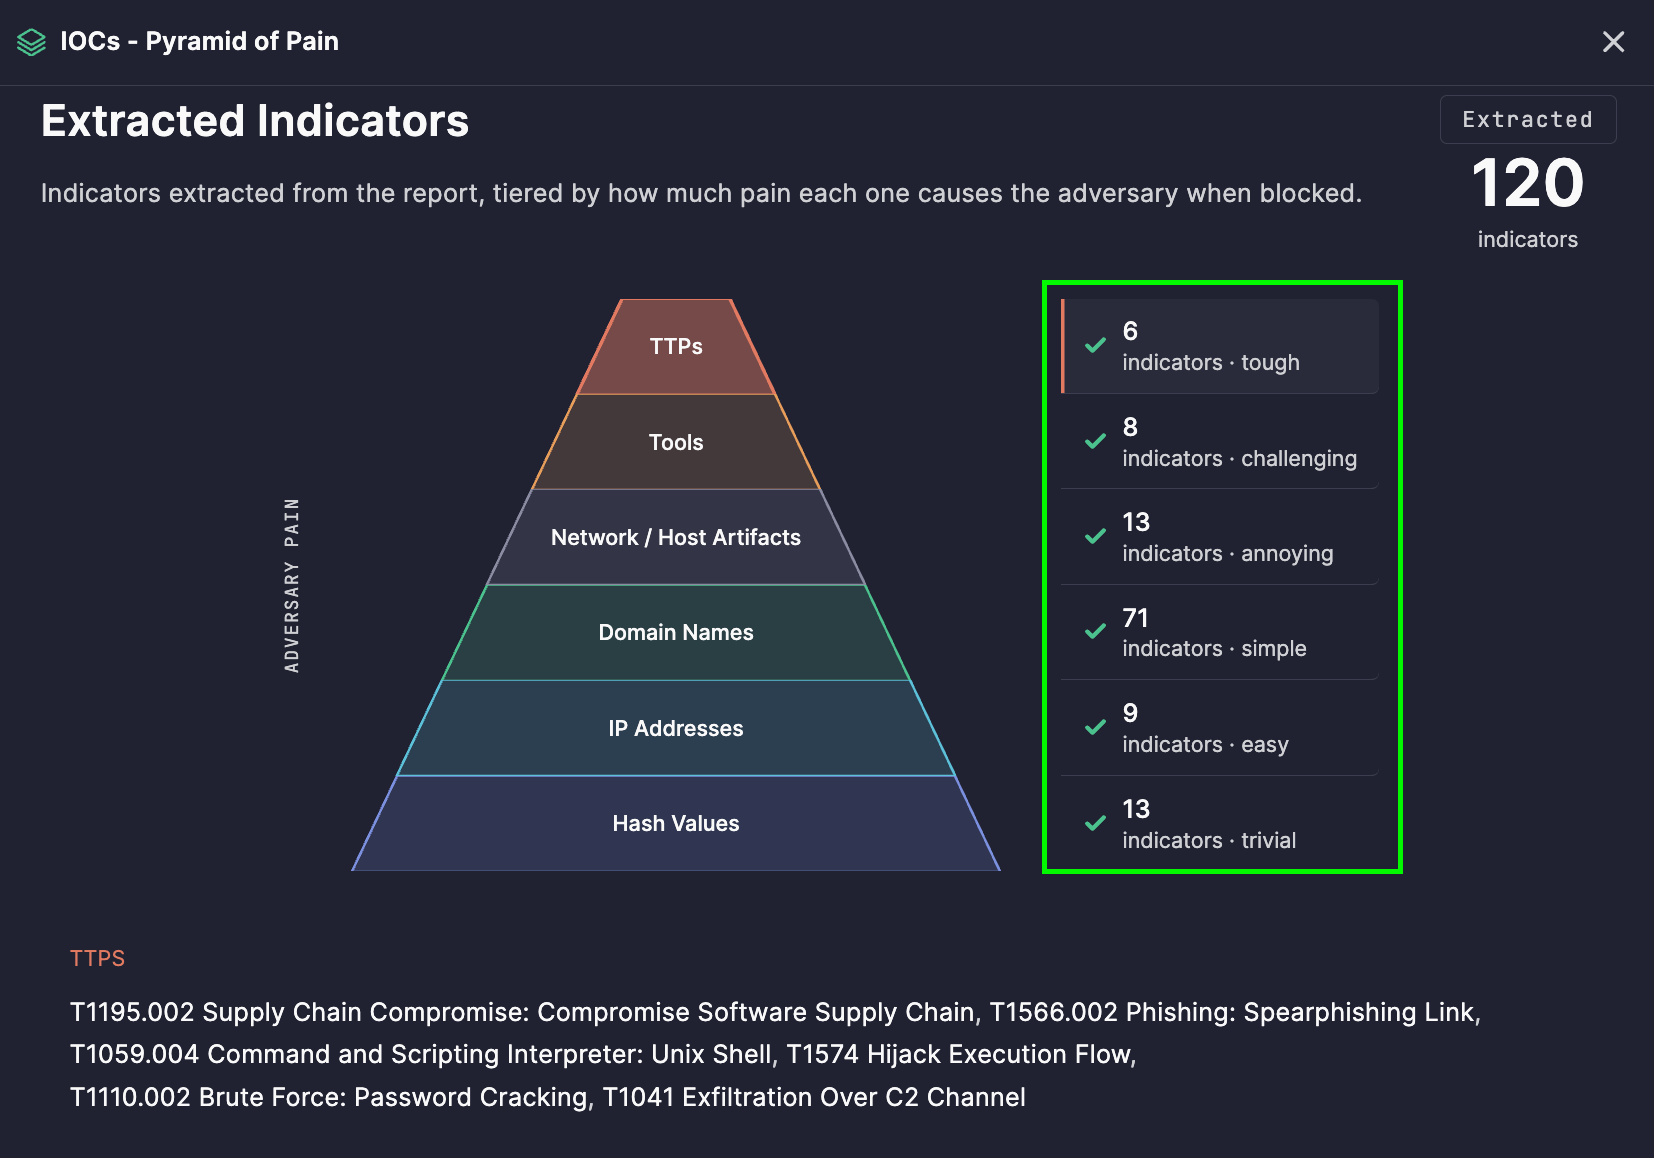
Панель праворуч від візуалізації відображає кількість індикаторів, витягнутих для кожного рівня, разом з відповідним рівнем болю, щоб ви могли побачити одним поглядом, чи ваша інформація спрямовується до легкозамінних артефактів чи до високоцінних поведінкових деталей.
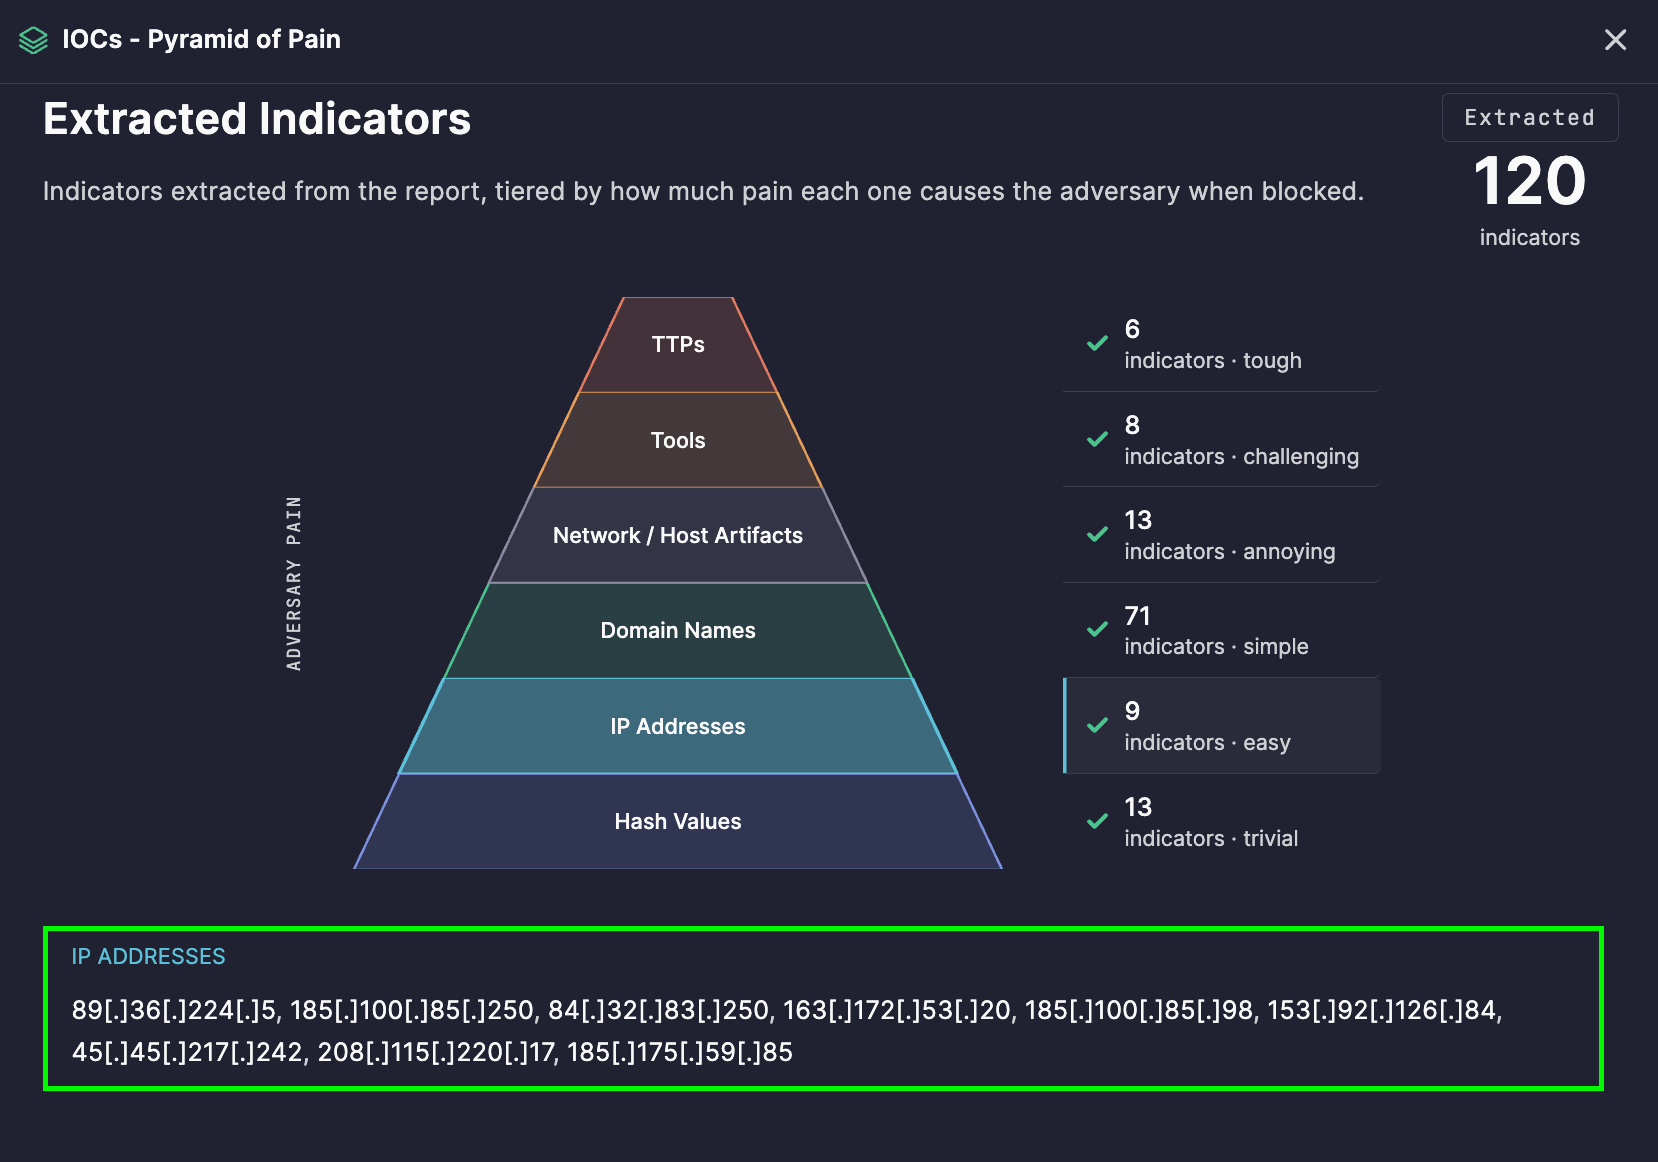
Щоб переглянути індикатори за категоріями, просто клікніть на відповідний рівень піраміди — список індикаторів, пов’язаних з цим рівнем, з’явиться прямо під пірамідою.
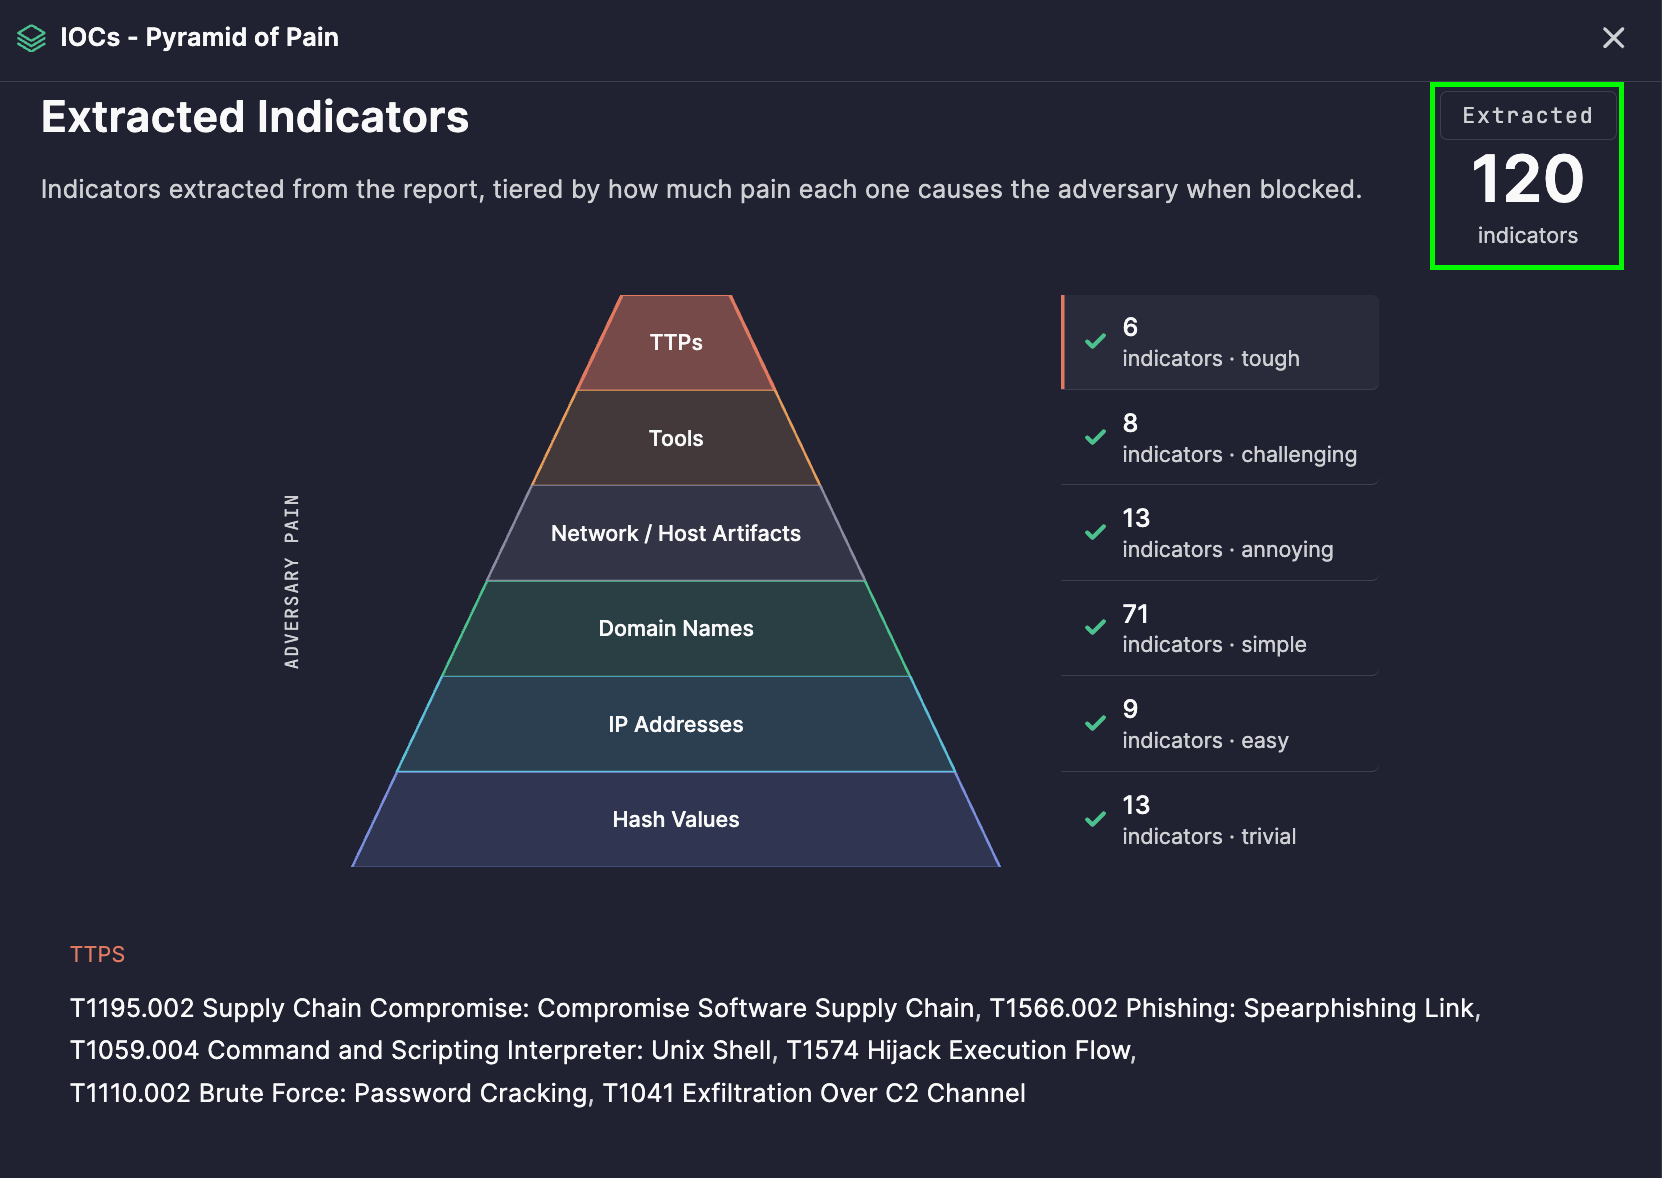
У верхньому правому куті, загальний підрахунок витягнутих індикаторів показує загальну кількість індикаторів, виявлених під час аналізу — даючи вам швидке відчуття обсягу перед зануренням в деталі.
Від Візуалізації до Дії
1. Пріоритизація інженерії виявлення
Команди можуть використовувати піраміду, щоб вирішити, куди вкласти зусилля з виявлення. Виявлення, побудовані навколо TTPs і інструментів, залишаються ефективними набагато довше, ніж ті, що побудовані лише навколо хешів чи IP, які супротивники можуть обійти з мінімальними зусиллями.
2. Оцінка якості інформації
Швидкий погляд на розподіл рівнів скаже вам, чи надає звіт про загрозу довготривалу стратегічну цінність чи лише тимчасові тактичні індикатори — корисно для визначення, які звіти заслуговують на глибше дослідження.
3. Полювання на загрози
Індикатори вищого рівня — Мережеві/Хост артефакти, Інструменти та TTPs — є відмінними відправними точками для проактивних полювань на загрози, оскільки вони набагато менше зазнають змін з моменту публікації звіту.
4. Спілкування про вплив з керівництвом
Інтуїтивно зрозуміла концепція “болю” піраміди робить легко пояснювати, в нетехнічних термінах, чому певні виявлення є більш цінними та стійкими, ніж інші.
5. Довгострокове відстеження супротивника
Оскільки TTPs є найскладнішим елементом для супротивників, їх відстеження через кілька проаналізованих звітів допомагає ідентифікувати повторювану поведінку, пов’язану з тим самим зловмисником або кампанією, навіть якщо їх інфраструктура змінюється.
Як Його Згенерувати
- Відкрийте Prime Architect та перейдіть до режиму Агентського Дослідження Загроз .
- Клікніть Редактор Коду у верхньому правому куті та вставте текст вашого звіту про загрозу.
- Виберіть Аналізувати.
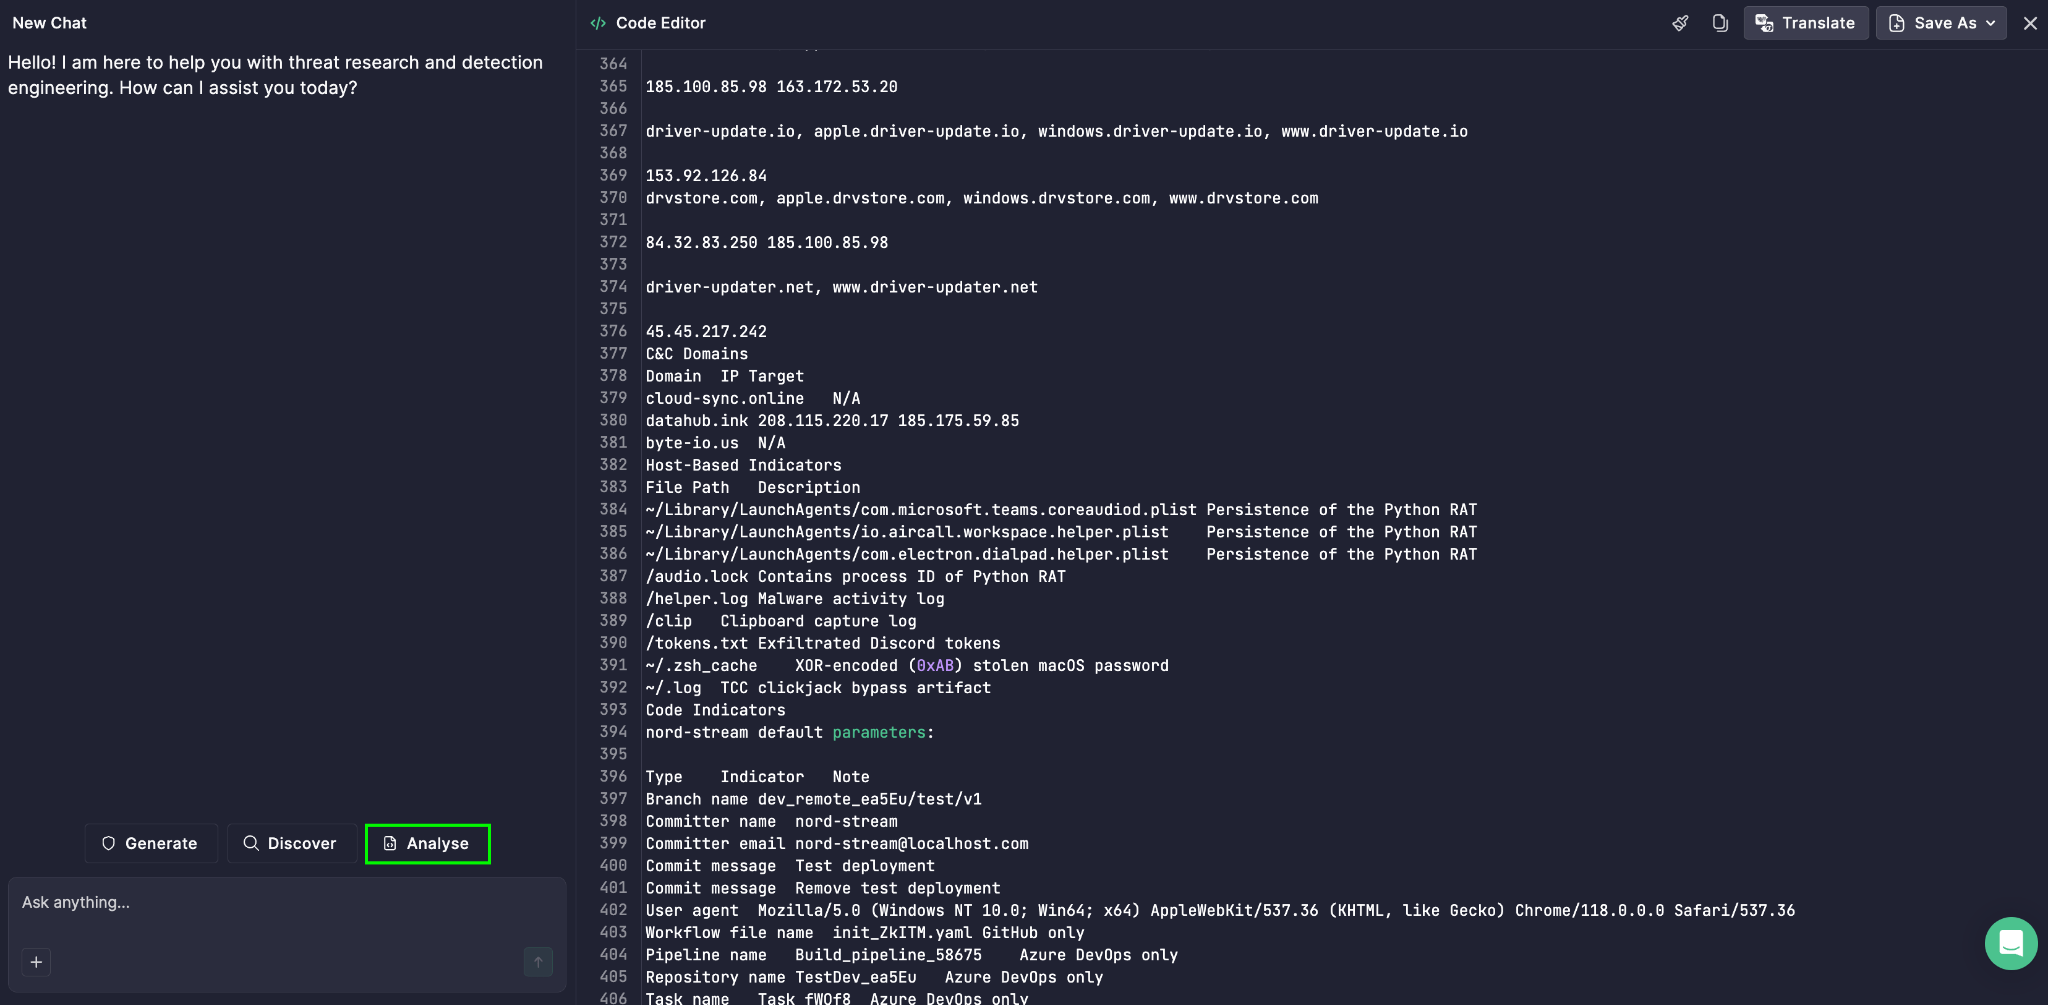
- Виберіть Глибоке Дослідження Загроз зі списку.
- Клікніть на Вхід значок, щоб запустити аналіз.
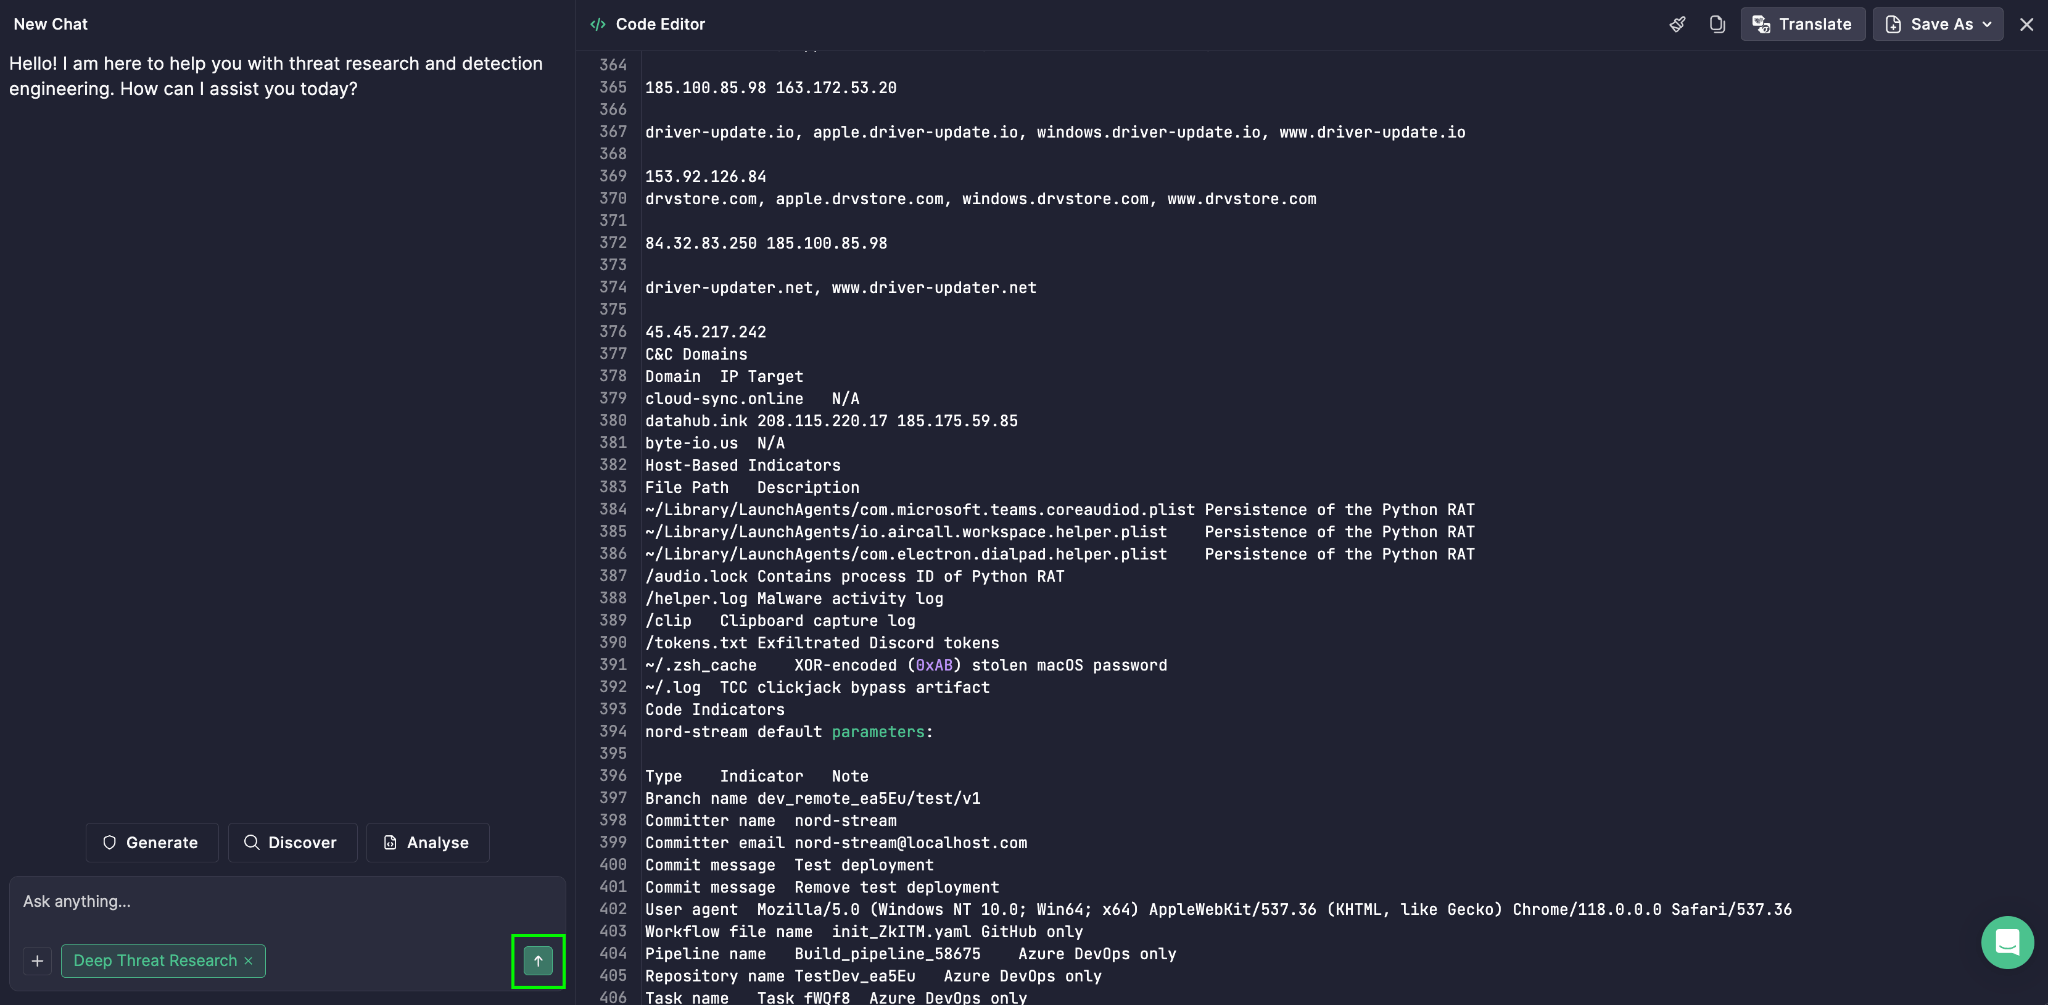
The Піраміда Болі потім з’являється поруч з іншими результатами, даючи вашій команді повний, багато аспектний огляд загрози та її найбільш стійких індикаторів.