Seguir
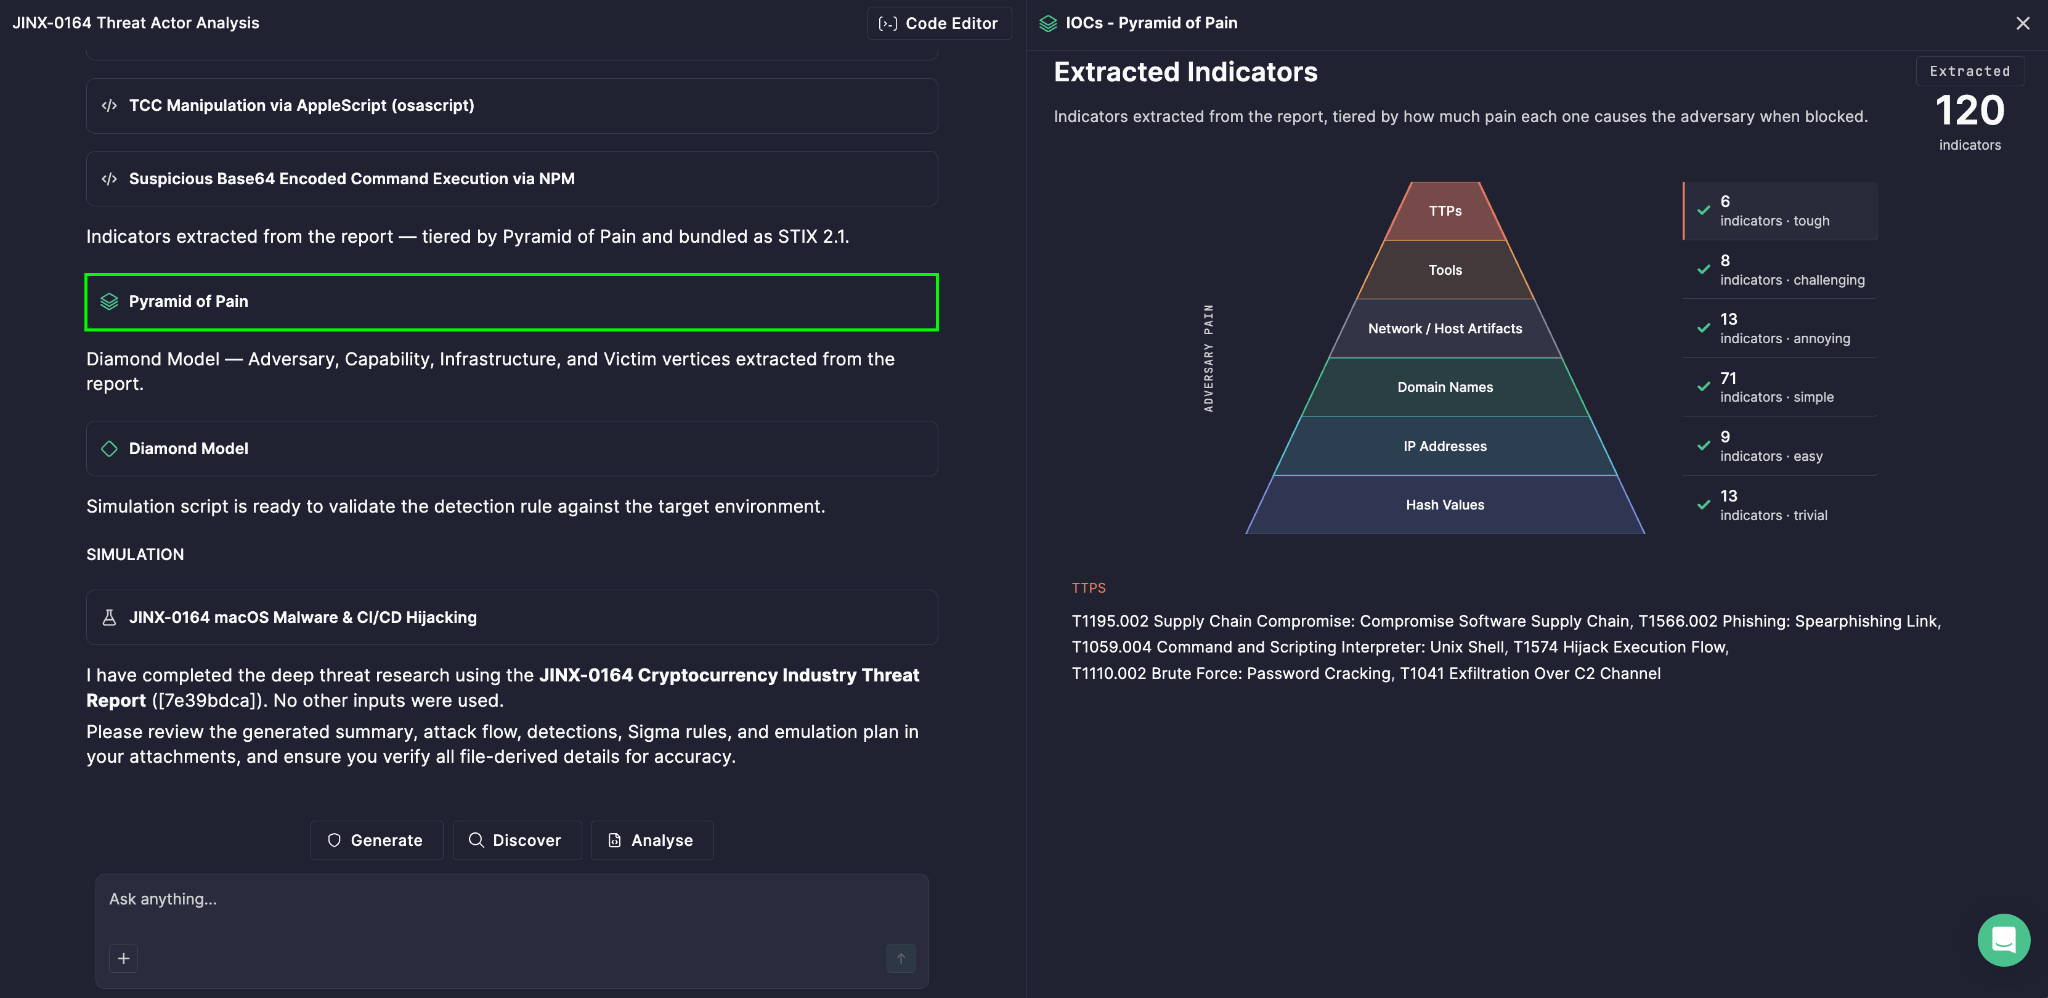
No todos los indicadores de compromiso son creados iguales. Una dirección IP maliciosa se puede cambiar en minutos; las tácticas, técnicas y procedimientos centrales de un adversario requieren meses — a veces años — para reconstruirse. Por eso Prime Architect visualiza los indicadores de amenaza utilizando la Pirámide del Dolor — generada automáticamente como parte del análisis de Investigación de Amenazas Profundas, ayudando a su equipo a enfocar los esfuerzos de detección donde realmente le duele al adversario.
El Modelo Detrás de la Visualización
El marco de inteligencia de amenazas de la Pirámide del Dolor clasifica los indicadores de compromiso no por lo fáciles que son de encontrar, sino por la disrupción que causan a un adversario cuando se detectan y bloquean. La lógica subyacente es simple: algunos indicadores son triviales para que los atacantes los cambien, mientras que otros están en el núcleo de su identidad operativa — cambiarlos requiere un coste real, tiempo y retooling.
La Pirámide del Dolor categoriza los indicadores de amenaza en seis niveles, organizados desde la base de la pirámide (dolor bajo) hasta la cima (dolor alto):
- Valores Hash — trivialmente fácil de cambiar; una modificación de un solo byte produce un nuevo hash
- Direcciones IP — fácil de rotar, especialmente con infraestructura en la nube o proxys
- Nombres de Dominio — algo más difícil de cambiar, pero aún reemplazable con esfuerzo moderado
- Artefactos de Red/Host — patrones dejados por herramientas o actividad, requiriendo más reestructuración para evitar
- Herramientas — las utilidades y el malware en que confía un adversario; reemplazarlas requiere un verdadero esfuerzo de desarrollo
- Tácticas, Técnicas y Procedimientos (TTPs) — el comportamiento y la habilidad comercial del adversario; el elemento más difícil y costoso de cambiar, ya que está ligado a cómo operan a un nivel fundamental
En Prime Architect, la Pirámide del Dolor visualiza estos seis niveles basándose en los indicadores realmente extraídos del informe de amenazas analizado, dando a su equipo una visión inmediata y clasificada de lo que se encontró — y, lo más importante, cuánto de ello realmente importa.
Lo Que Realmente Sucede en Cada Nivel
Cada nivel en la pirámide no es solo una categoría — es una señal sobre el valor estratégico. Un informe lleno de valores hash y direcciones IP puede parecer rico en indicadores, pero si es ligero en TTPs, la inteligencia accionable es más delgada de lo que parece. Por el contrario, los indicadores que se encuentran cerca de la cima de la pirámide representan una visión duradera de cómo opera el adversario, que sigue siendo relevante incluso después de que cambien infraestructura.
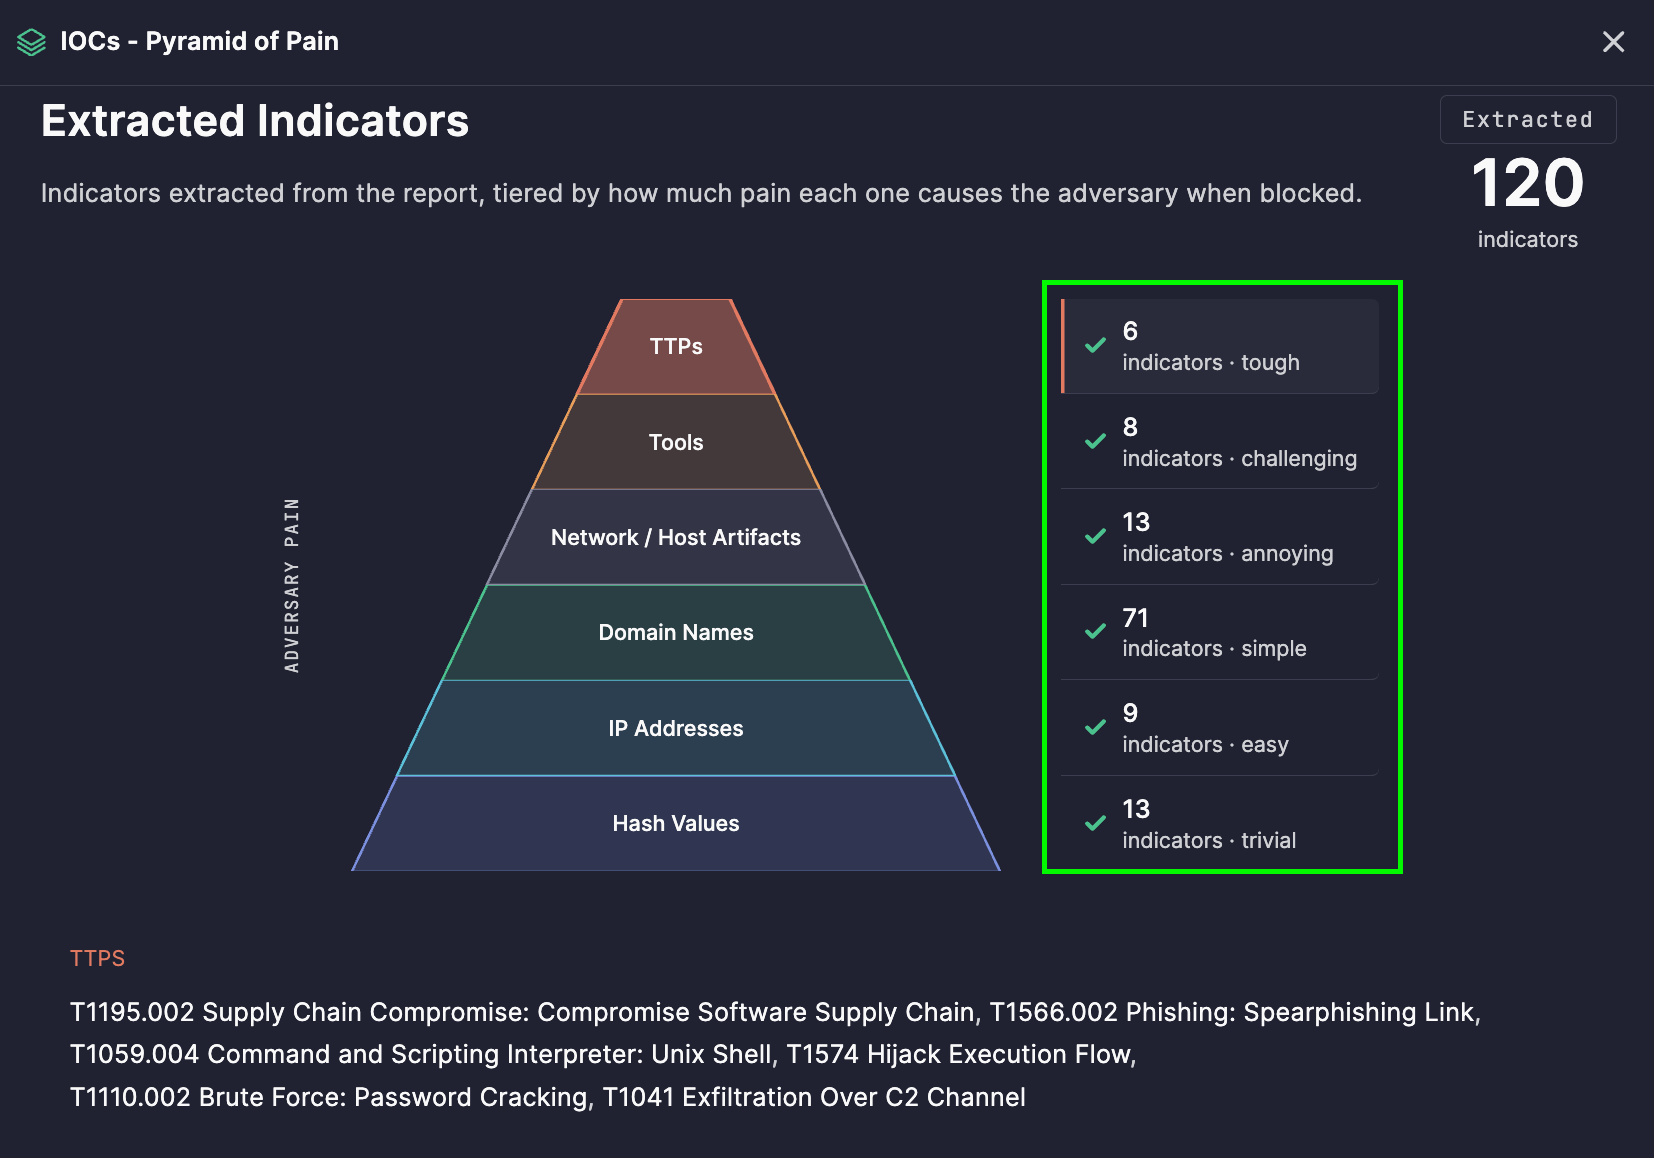
El panel a la derecha de la visualización muestra el número de indicadores extraídos para cada nivel junto con su correspondiente nivel de dolor, para que pueda ver de un vistazo si su inteligencia se inclina hacia artefactos fácilmente reemplazables o hacia detalles de comportamiento de alto valor.
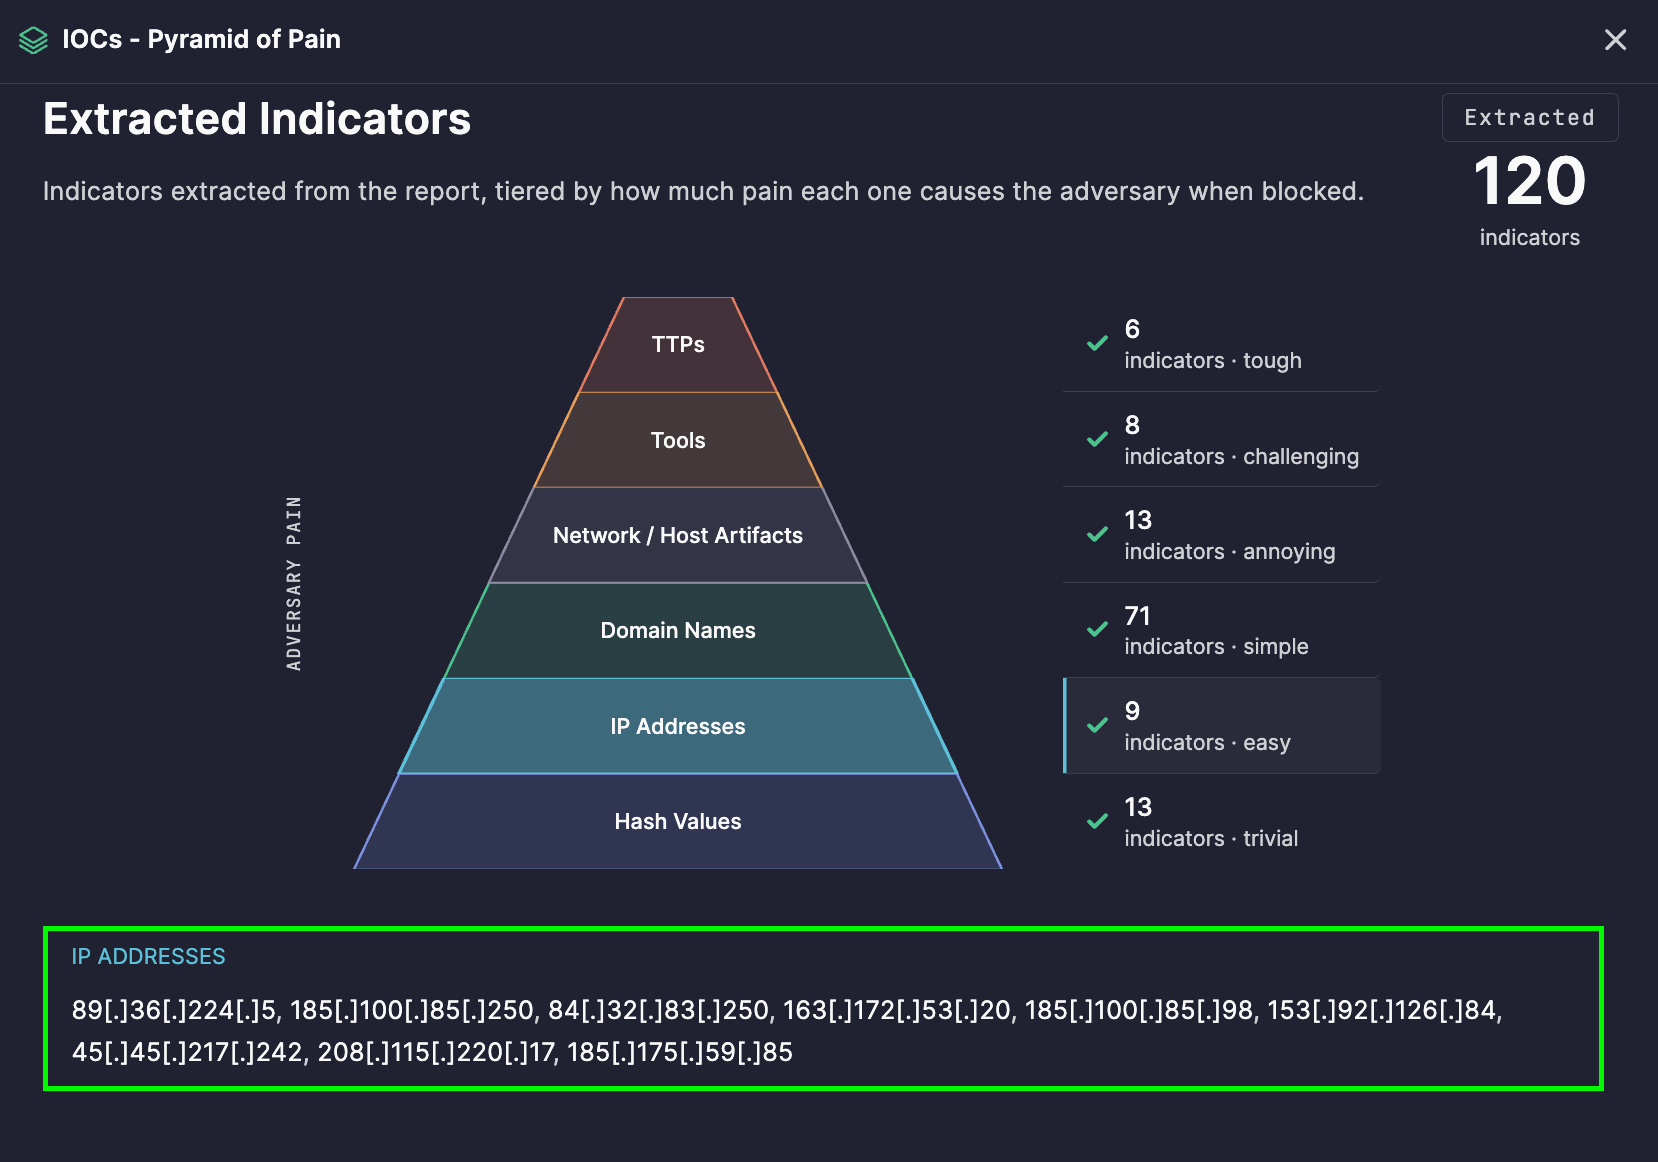
Para revisar los indicadores por categoría, simplemente haga clic en el nivel de pirámide correspondiente — la lista de indicadores asociados con ese nivel aparece directamente debajo de la pirámide.
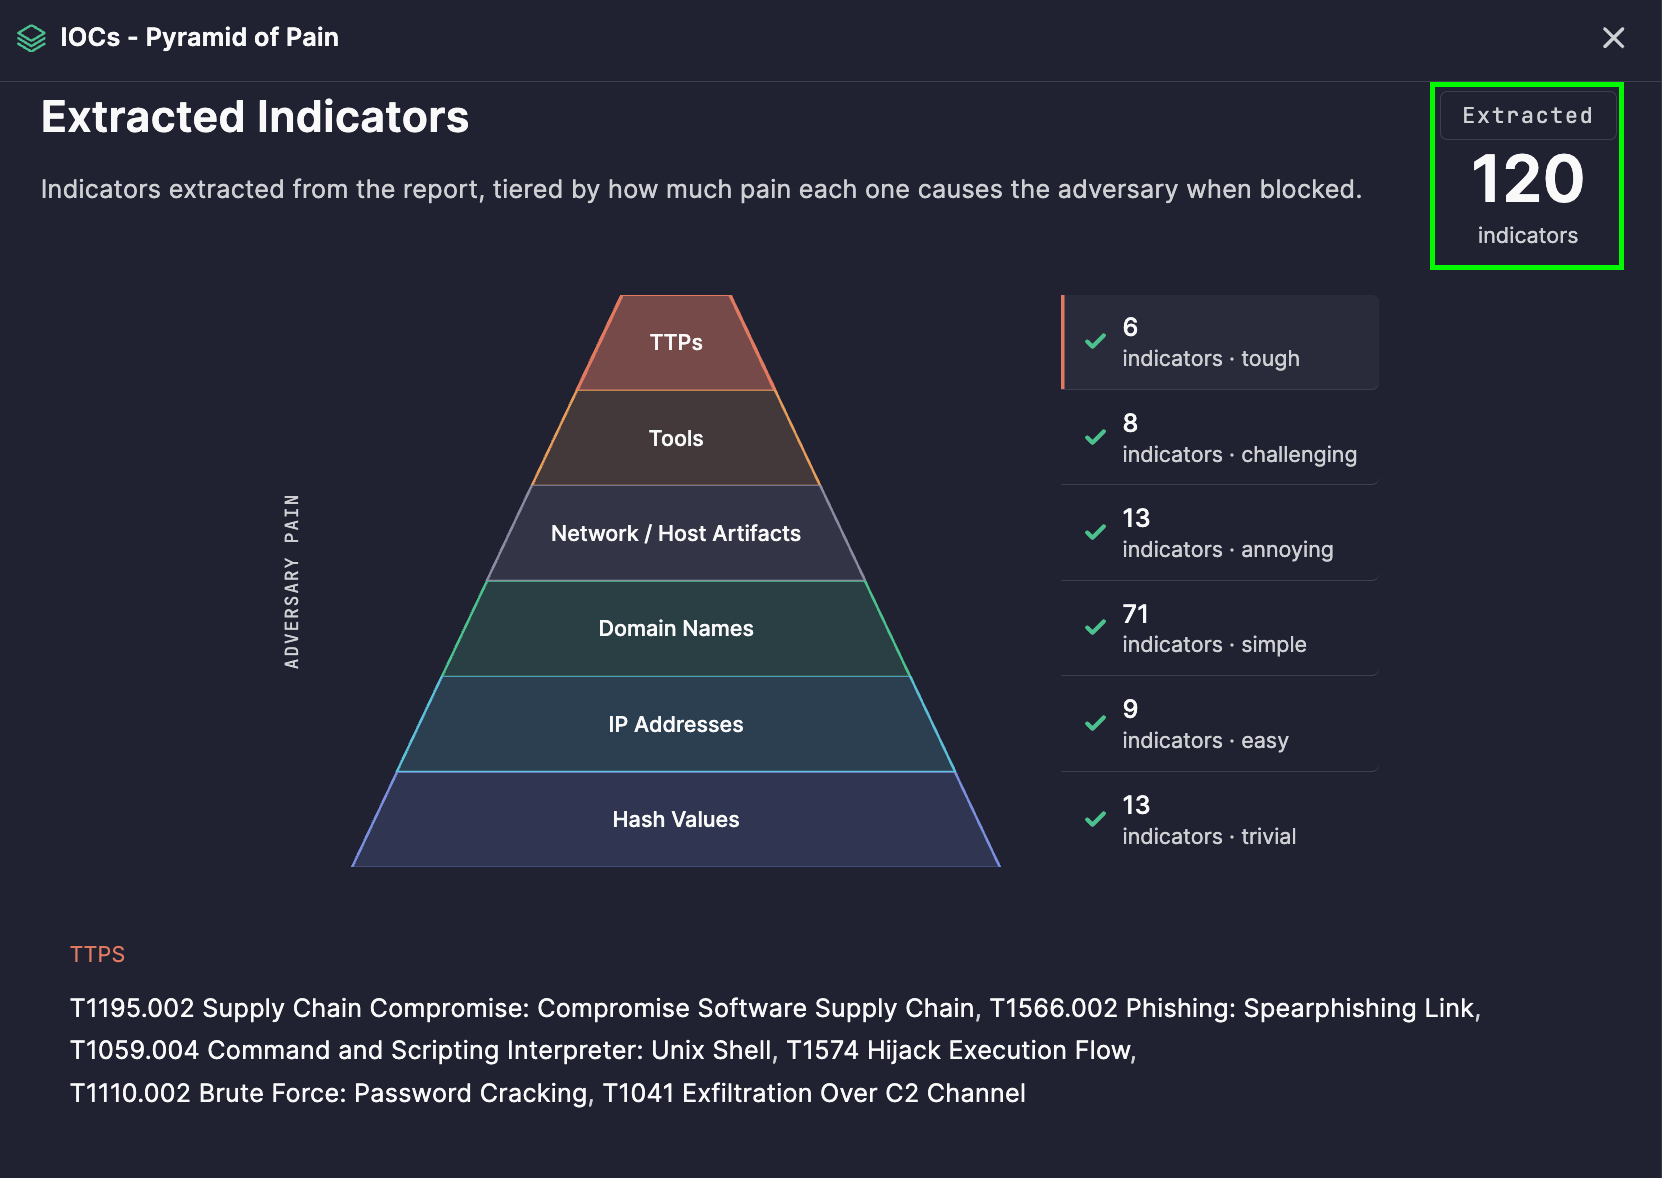
En la esquina superior derecha, un conteo total de indicadores extraídos muestra el número total de indicadores identificados durante el análisis — dándole una idea rápida de la escala antes de profundizar en los detalles.
De la Visualización a la Acción
1. Priorizando la ingeniería de detección
Los equipos pueden usar la pirámide para decidir dónde invertir el esfuerzo de detección. Las detecciones construidas en torno a TTPs y herramientas siguen siendo efectivas mucho más tiempo que aquellas basadas únicamente en hashes o IPs, que los adversarios pueden eludir con mínimo esfuerzo.
2. Evaluando la calidad de la inteligencia
Una mirada rápida a la distribución por niveles le dice si un informe de amenaza ofrece un valor estratégico duradero o solo indicadores tácticos de corta duración — útil para priorizar qué informes merecen una investigación más profunda.
3. Caza de amenazas
Los indicadores de niveles superiores — Artefactos de Red/Host, Herramientas y TTPs — son excelentes puntos de partida para cacerías proactivas de amenazas, ya que es mucho menos probable que hayan cambiado desde que se publicó el informe.
4. Comunicando impacto a la dirigencia
El concepto intuitivo de «dolor» de la pirámide lo hace fácil de explicar, en términos no técnicos, por qué ciertas detecciones son más valiosas y duraderas que otras.
5. Seguimiento a largo plazo de adversarios
Debido a que los TTPs son el elemento más difícil para que los adversarios cambien, rastrearlos a través de múltiples informes analizados ayuda a identificar comportamientos recurrentes vinculados al mismo actor de amenaza o campaña, incluso cuando su infraestructura cambia.
Cómo Generarla
- Abra Prime Architect y vaya al modo de Investigación de Amenazas Agénticas .
- Haga clic en Editor de Código en la esquina superior derecha y pegue el texto de su informe de amenaza.
- Seleccione Analizar.
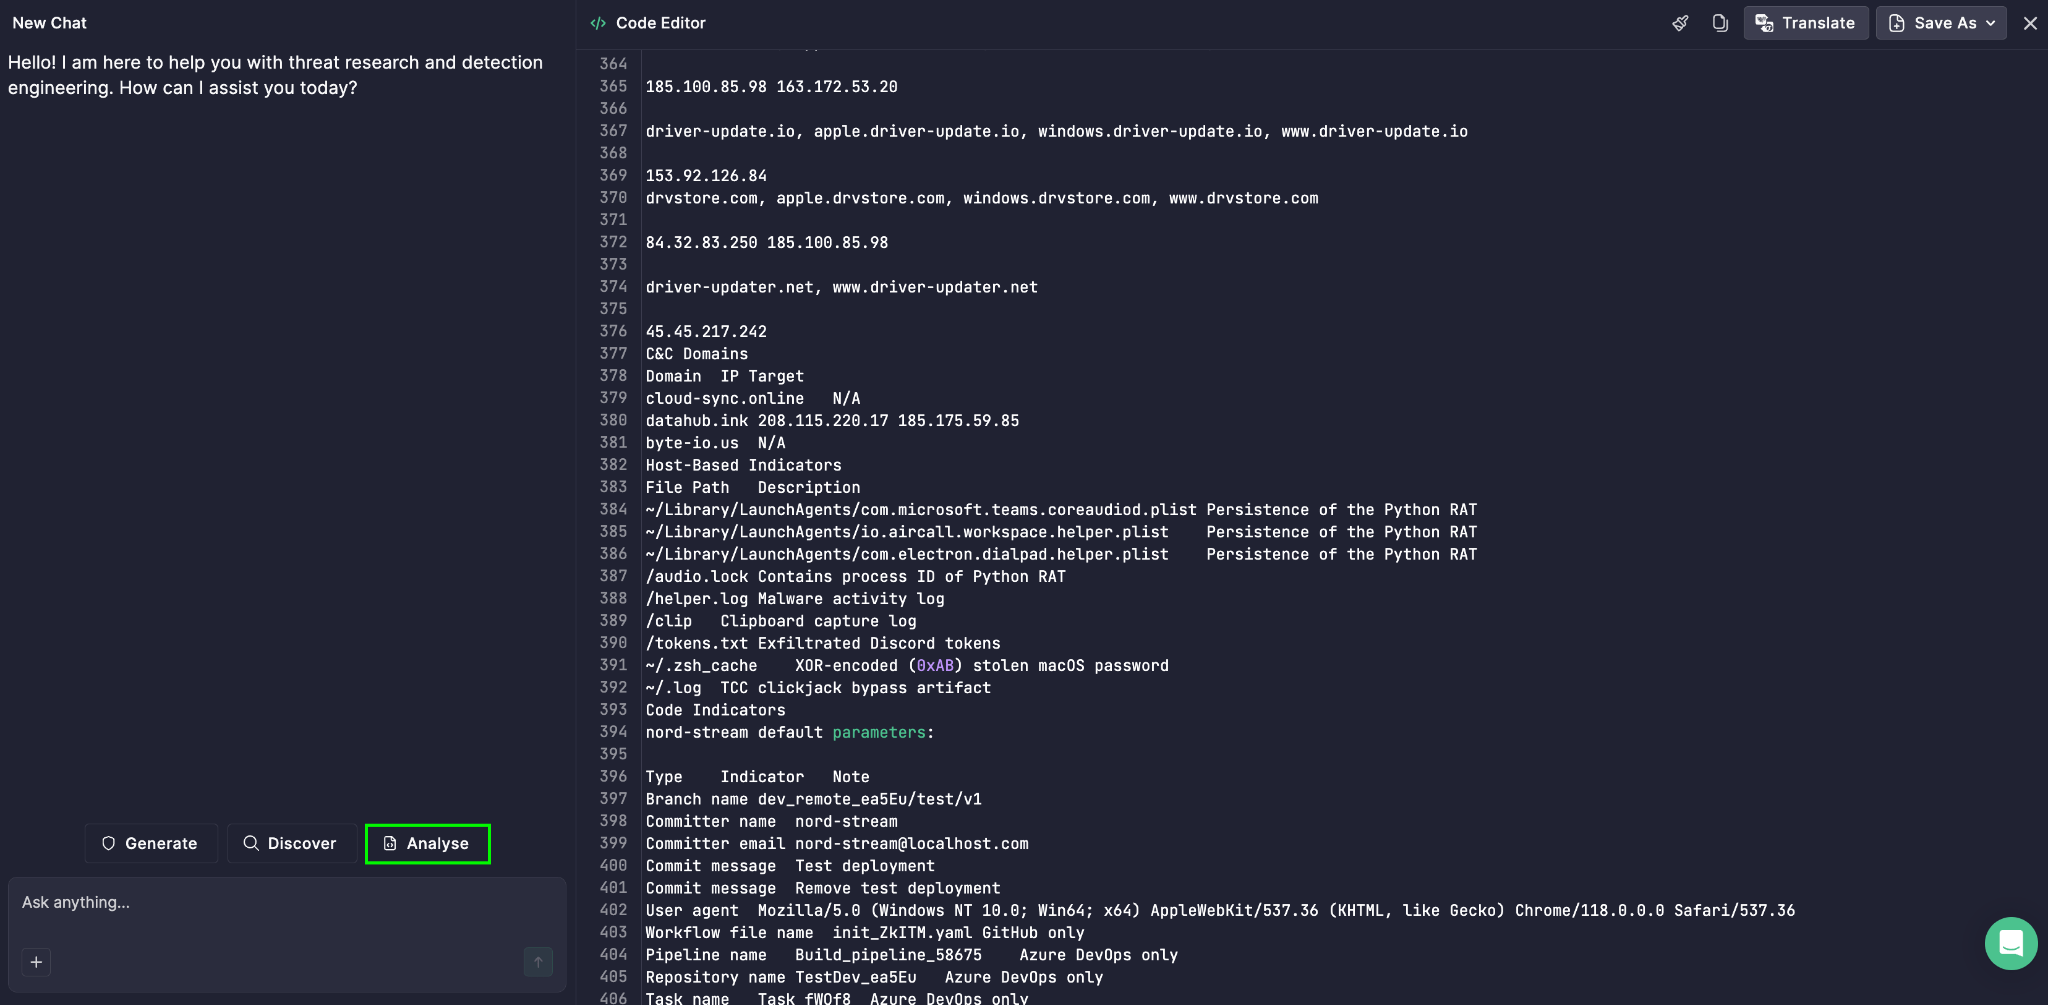
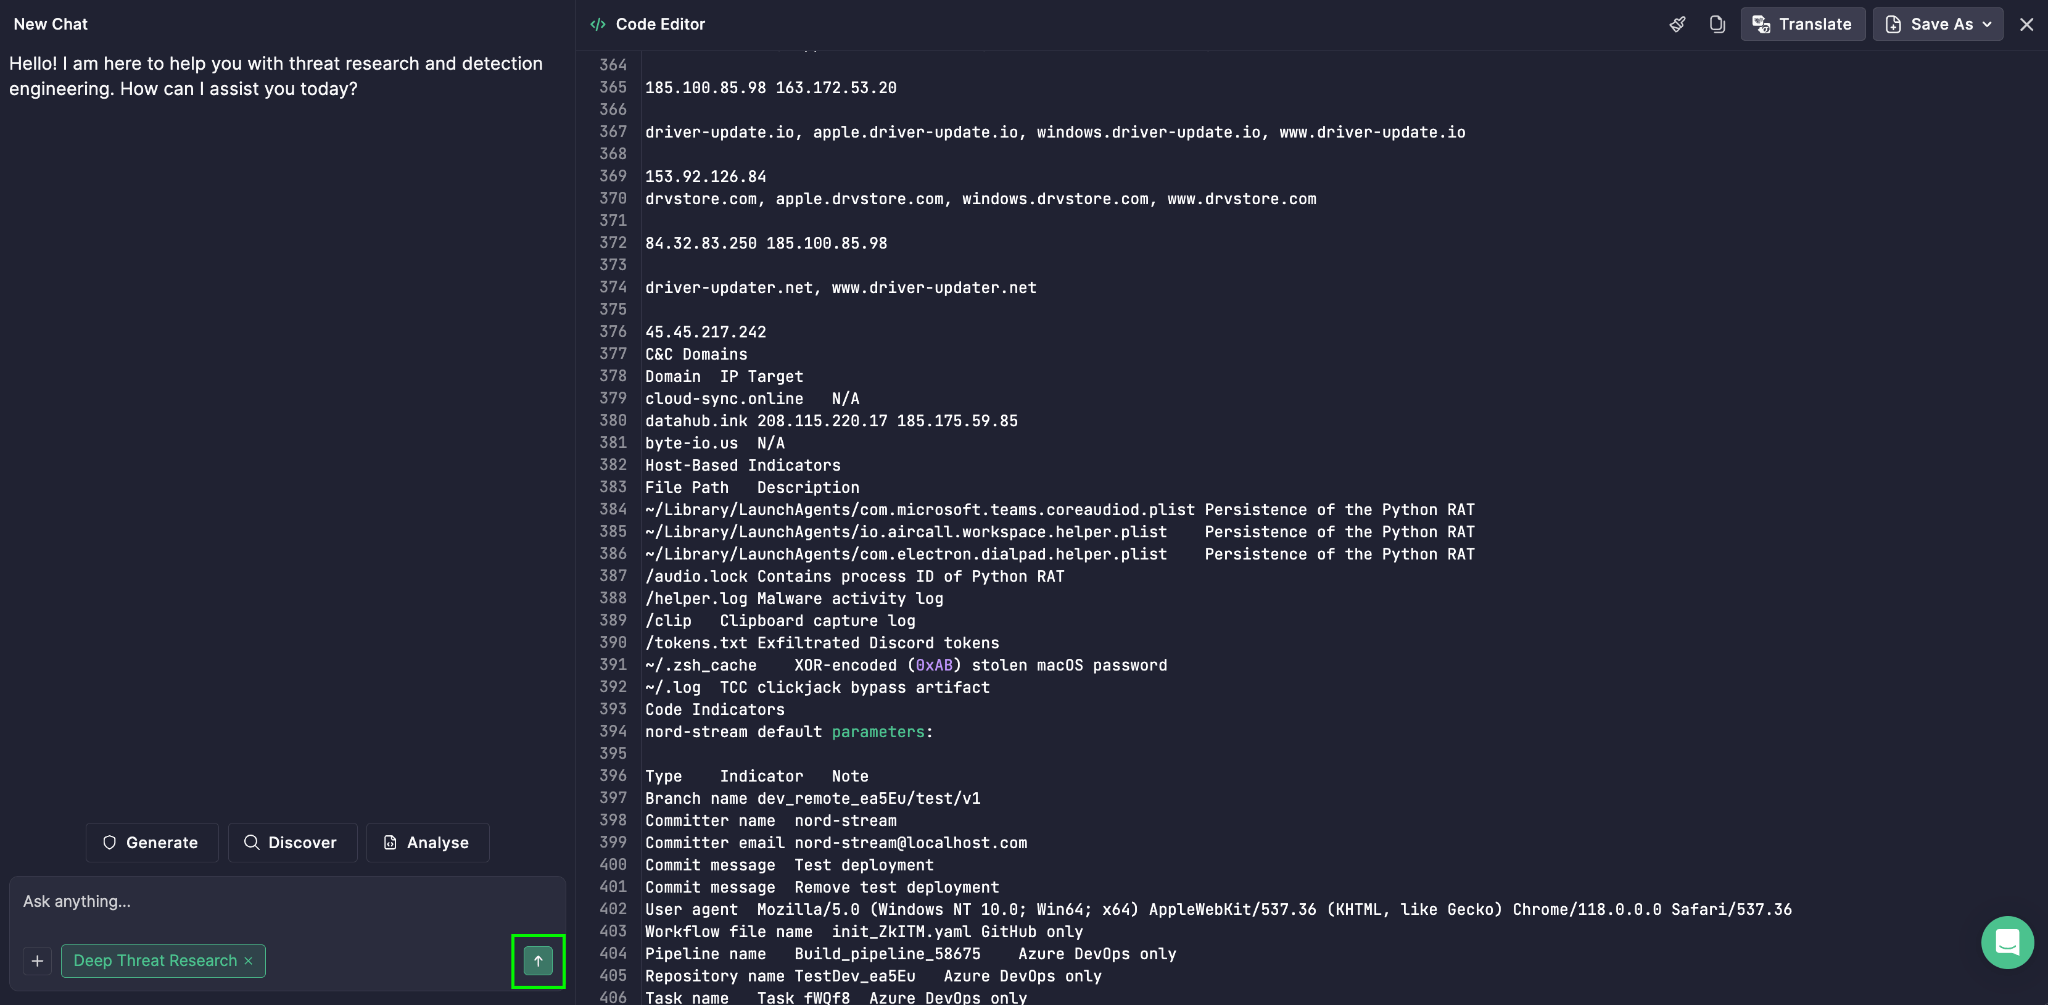
- Elija Investigación de Amenazas Profundas de la lista.
- Haga clic en el icono Entrar para ejecutar el análisis.
The Pirámide del Dolor aparece luego junto a otras salidas, proporcionando a su equipo una vista completa y multiángulo de la amenaza y sus indicadores más duraderos.