Segui
Non tutti gli indicatori di compromissione sono creati uguali. Un indirizzo IP malevolo può essere scambiato in pochi minuti; le tattiche, tecniche e procedure principali di un avversario richiedono mesi, a volte anni, per essere ricostruite. Ecco perché Prime Architect visualizza gli indicatori di minaccia utilizzando la Piramide del Dolore — generata automaticamente come parte dell’analisi Deep Threat Research, aiutando il vostro team a concentrare gli sforzi di rilevamento dove effettivamente danneggiano l’avversario.
Il Modello Dietro la Visualizzazione
Il framework di intelligence sulle minacce della Piramide del Dolore classifica gli indicatori di compromissione non in base a quanto sono facili da trovare, ma a quanto causano disorganizzazione a un avversario quando vengono rilevati e bloccati. La logica sottostante è semplice: alcuni indicatori sono banali per gli attaccanti da cambiare, mentre altri stanno al centro della loro identità operativa — cambiarli richiede costi reali, tempo e re-ingegnerizzazione.
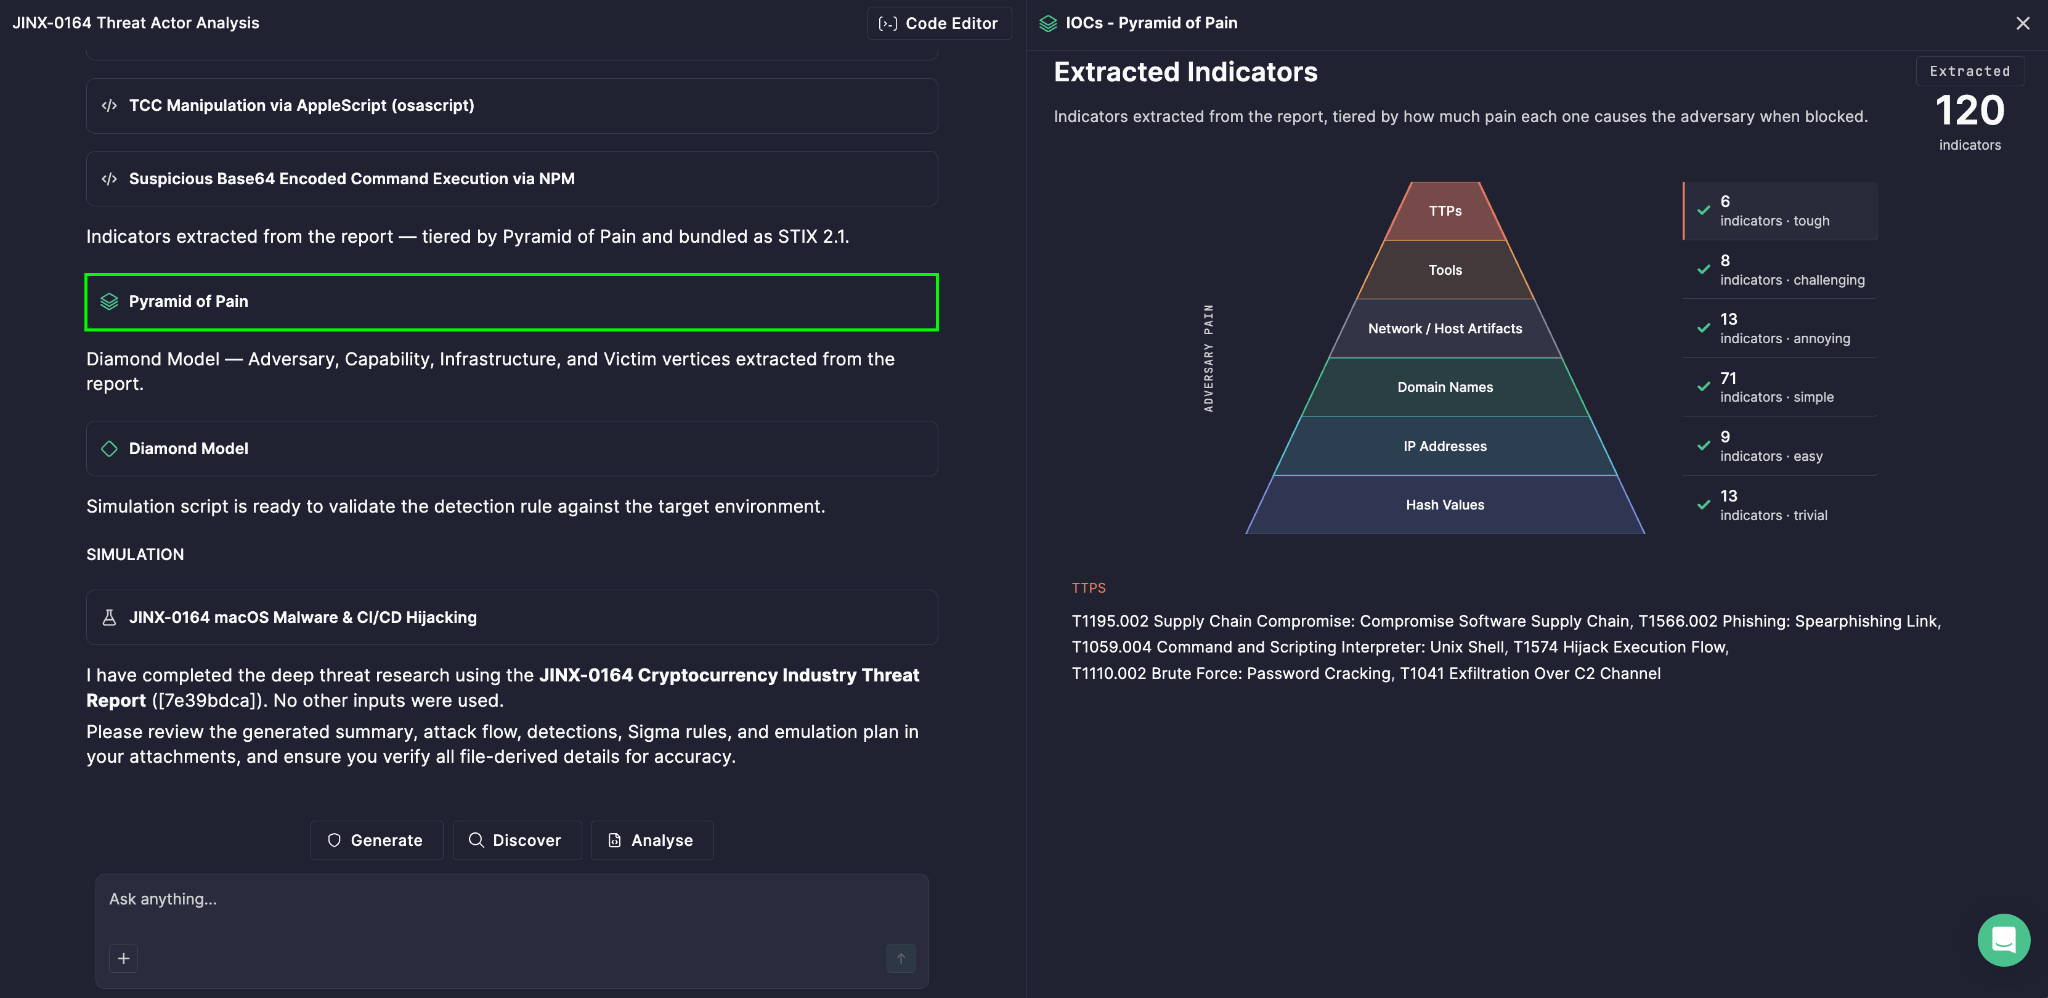
La Piramide del Dolore categorizza gli indicatori di minaccia in sei livelli, disposti dalla base della piramide (dolore basso) alla cima (dolore alto):
- Valori di Hash — banale da cambiare; una singola modifica di byte produce un nuovo hash
- Indirizzi IP — facili da ruotare, specialmente con l’infrastruttura cloud o i proxy
- Nomi di Dominio — un po’ più difficile da cambiare, ma ancora sostituibile con uno sforzo moderato
- Artefatti di Rete/Host — modelli lasciati dagli strumenti o dall’attività, richiedendo più lavoro per evitare
- Strumenti — le utility e i malware su cui un avversario fa affidamento; sostituirli richiede uno sforzo reale di sviluppo
- Tattiche, Tecniche e Procedure (TTP) — il comportamento e l’artigianato reale dell’avversario; l’elemento più difficile e costoso da cambiare, poiché è legato a come operano a un livello fondamentale
In Prime Architect, la Piramide del Dolore visualizza questi sei livelli basati sugli indicatori effettivamente estratti dal report della minaccia analizzato, dando al vostro team una vista immediata e classificata di ciò che è stato trovato — e, soprattutto, quanto di esso conta veramente.
Cosa Sta Veramente Succedendo a Ogni Livello
Ogni livello nella piramide non è solo una categoria — è un segnale di valore strategico. Un report pieno di valori di hash e indirizzi IP può sembrare ricco di indicatori, ma se è scarso di TTP, l’intelligence azionabile è più sottile di quanto appaia. Al contrario, gli indicatori trovati vicino alla cima della piramide rappresentano un insight durevole su come opera l’avversario, che rimane rilevante anche dopo che hanno cambiato infrastruttura.
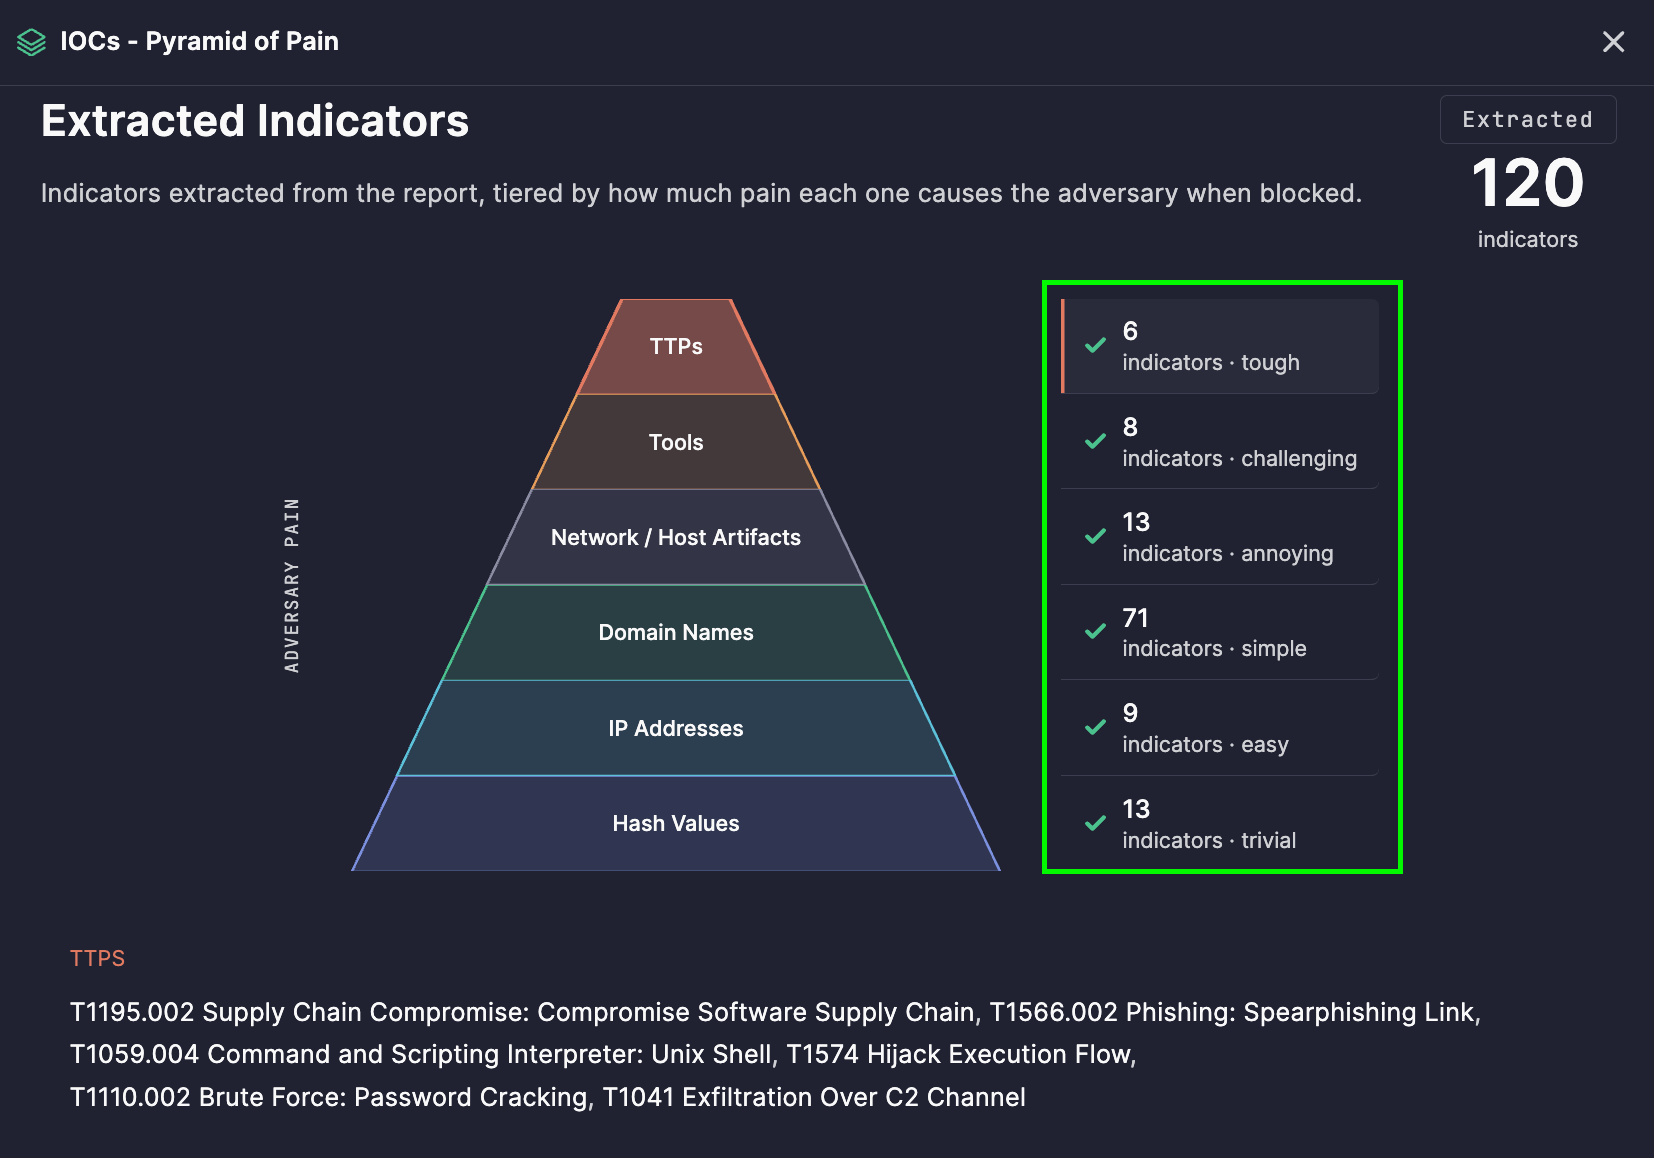
Il pannello sulla destra della visualizzazione mostra il numero di indicatori estratti per ciascun livello insieme al corrispondente livello di dolore, così puoi vedere a colpo d’occhio se la tua intelligence tende verso artefatti facilmente sostituibili o verso dettagli comportamentali di alto valore.
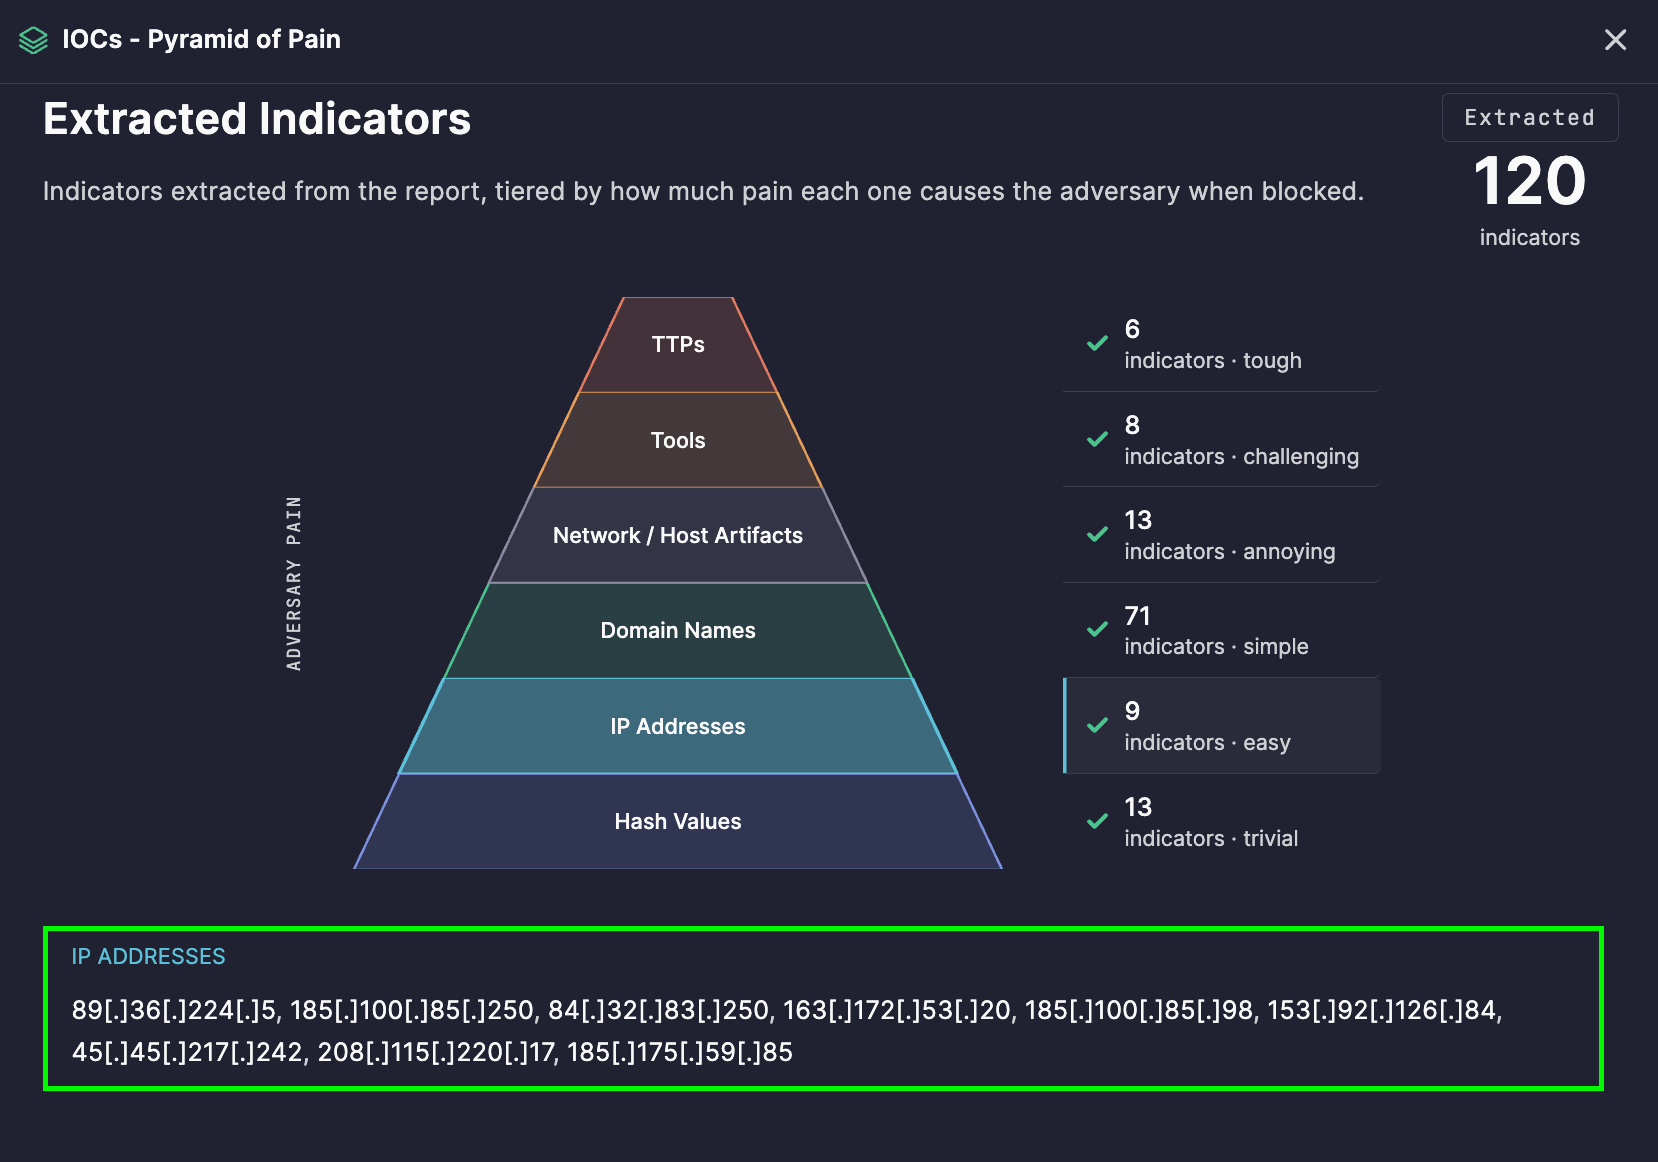
Per rivedere gli indicatori per categoria, basta cliccare sul corrispondente livello della piramide — l’elenco degli indicatori associati a quel livello appare direttamente sotto la piramide.
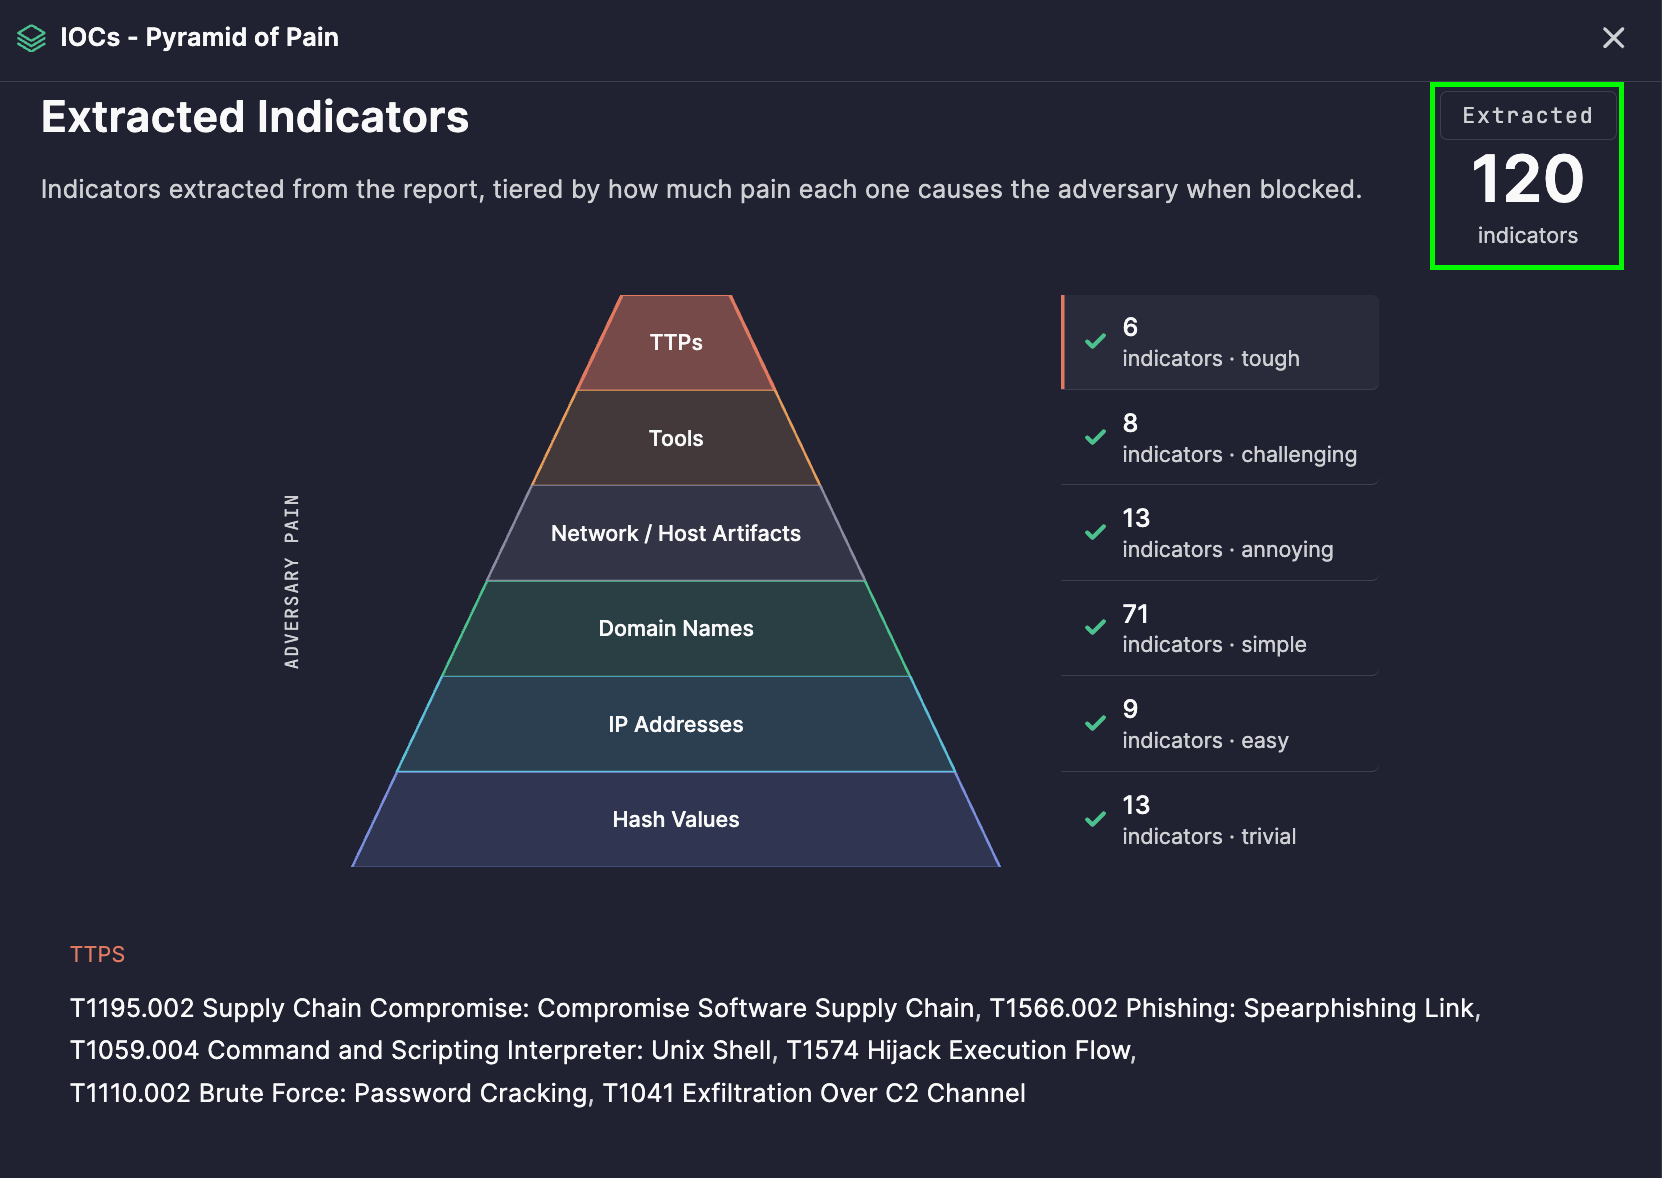
Nell’angolo in alto a destra, un conteggio totale degli indicatori estratti mostra il numero complessivo di indicatori identificati durante l’analisi — dandoti un rapido senso della scala prima di approfondire i dettagli.
Dalla Visualizzazione all’Azione
1. Prioritizzazione dell’ingegneria del rilevamento
I team possono utilizzare la piramide per decidere dove investire gli sforzi di rilevamento. I rilevamenti costruiti attorno a TTP e strumenti rimangono efficaci molto più a lungo di quelli costruiti solo attorno a hash o IP, che gli avversari possono aggirare con uno sforzo minimo.
2. Valutazione della qualità dell’intelligence
Uno sguardo rapido alla distribuzione dei livelli ti dice se un report di minaccia offre un valore strategico durevole o solo indicatori tattici di breve durata — utile per valutare quali report meritano un’indagine più approfondita.
3. Caccia alla minaccia
Gli indicatori di livello superiore — Artefatti di Rete/Host, Strumenti e TTP — sono ottimi punti di partenza per cacce proattive alle minacce, poiché hanno molte meno probabilità di essere cambiati da quando il report è stato pubblicato.
4. Comunicare l’impatto alla leadership
Il concetto intuitivo di “dolore” della piramide rende facile spiegare, in termini non tecnici, perché certi rilevamenti sono più preziosi e durevoli di altri.
5. Monitoraggio a lungo termine dell’avversario
Poiché i TTP sono l’elemento più difficile per gli avversari da cambiare, monitorarli attraverso più report analizzati aiuta a identificare comportamenti ricorrenti legati allo stesso attore di minaccia o campagna, anche mentre la loro infrastruttura cambia.
Come Generare
- Apri Prime Architect e vai alla modalità Agentic Threat Research .
- Clicca su Editor di Codice nell’angolo in alto a destra e incolla il testo del tuo report della minaccia.
- Seleziona Analizza.
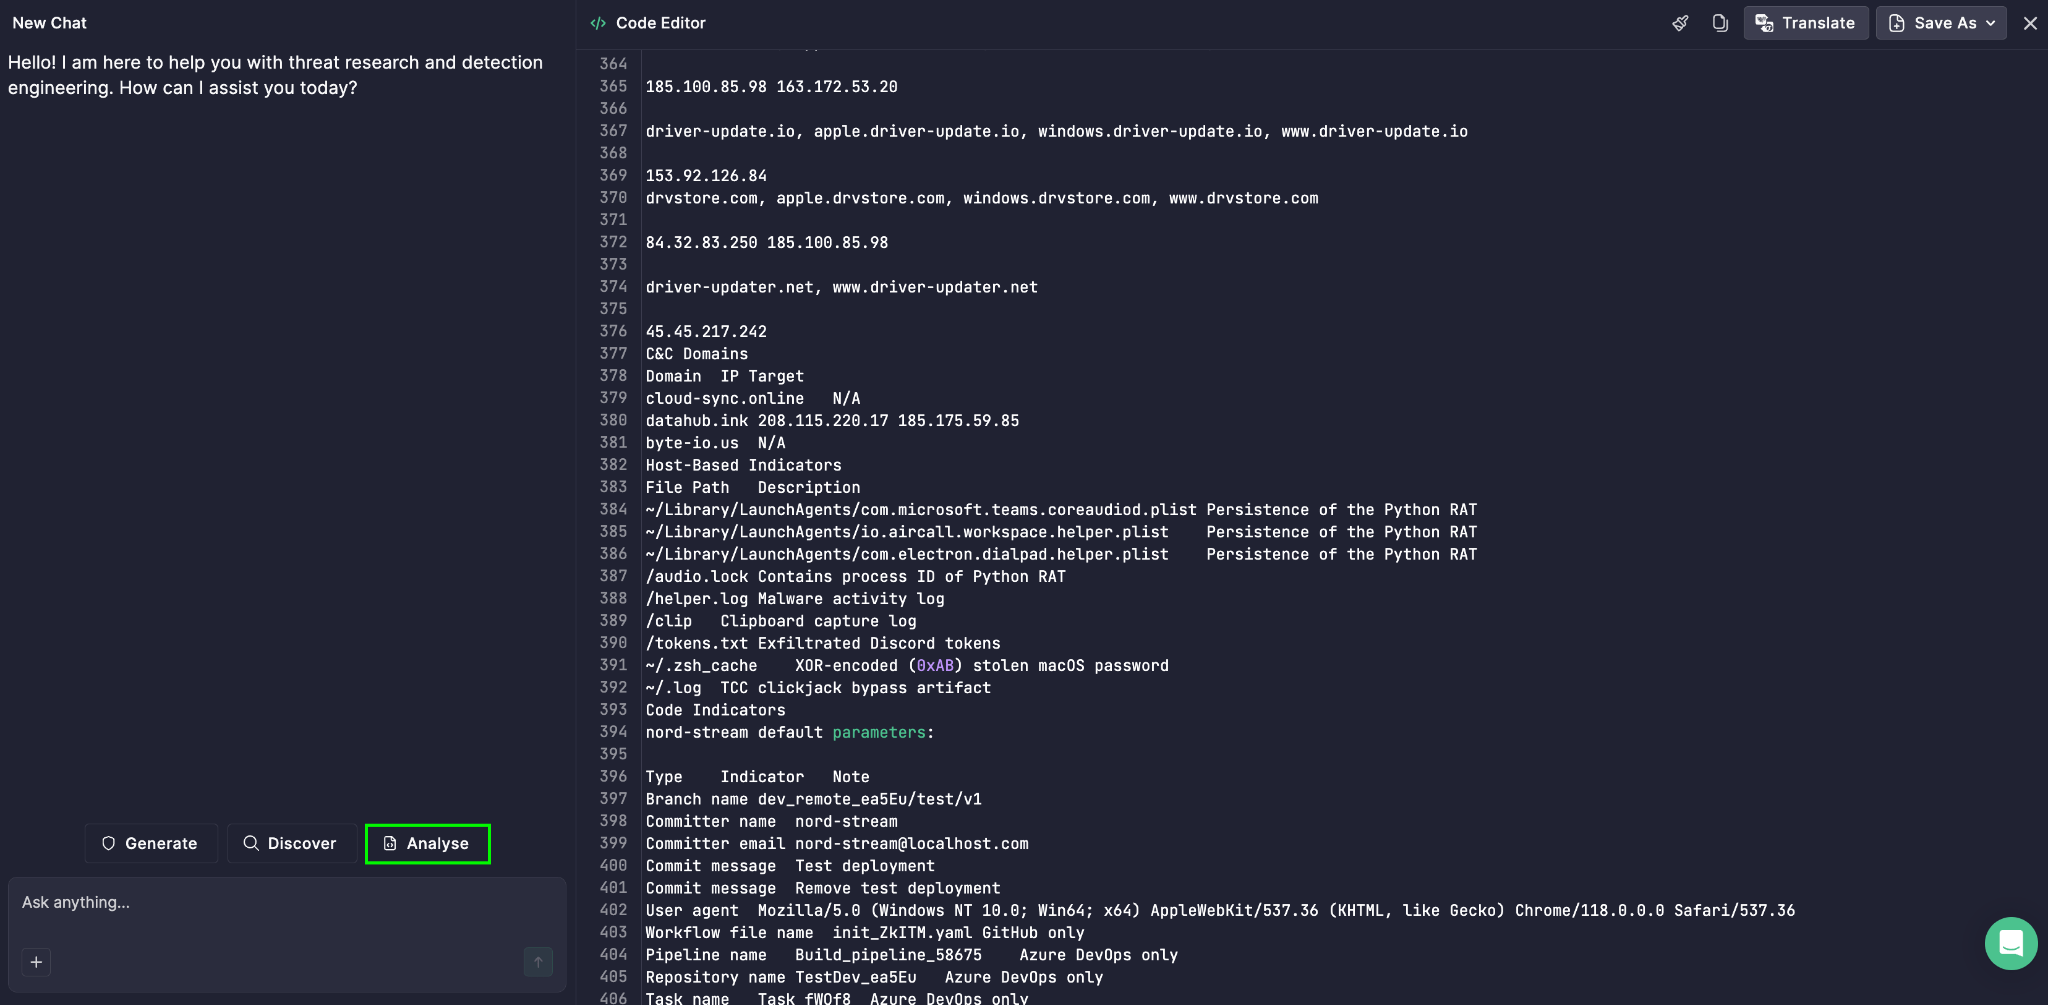
- Scegli Deep Threat Research dall’elenco.
- Fai clic sull’icona Invio per eseguire l’analisi.
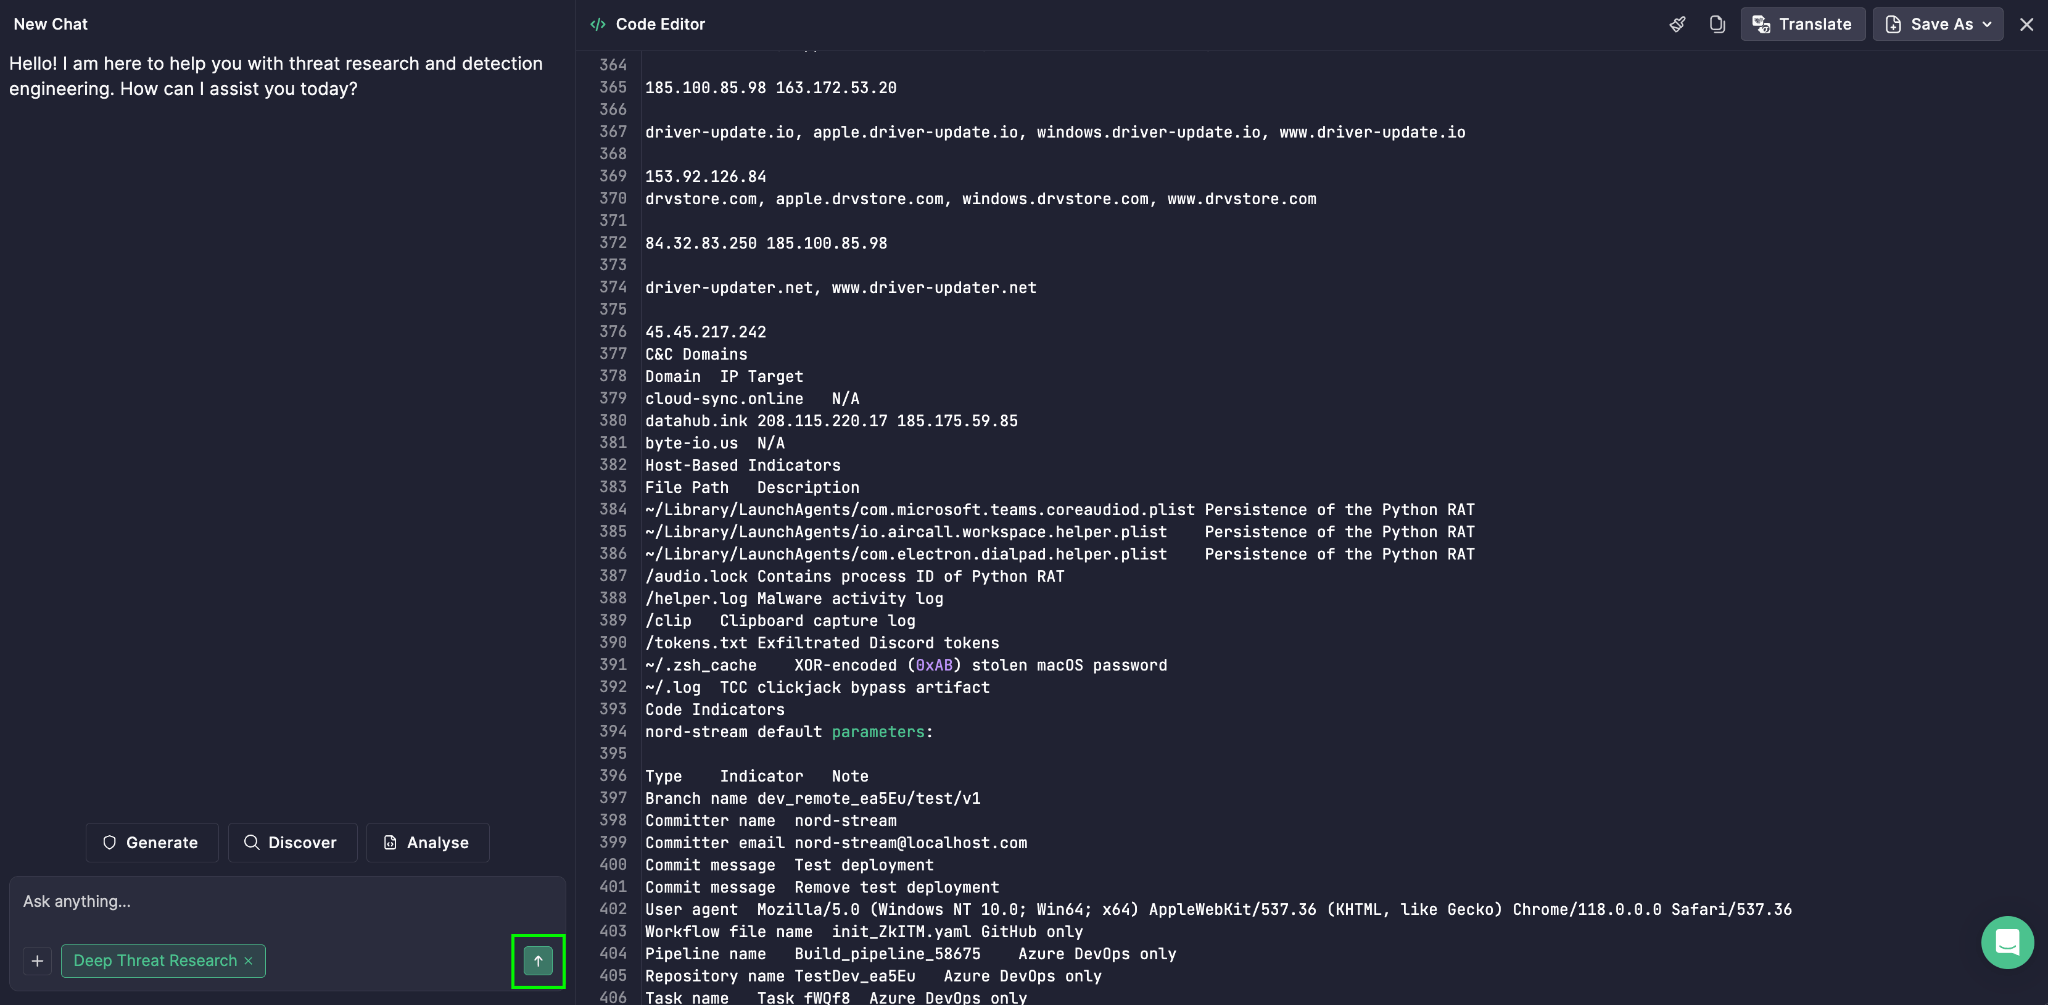
The Piramide del Dolore quindi appare insieme ad altri output, fornendo al tuo team una visione completa e a più angoli della minaccia e dei suoi indicatori più durevoli.