Folgen
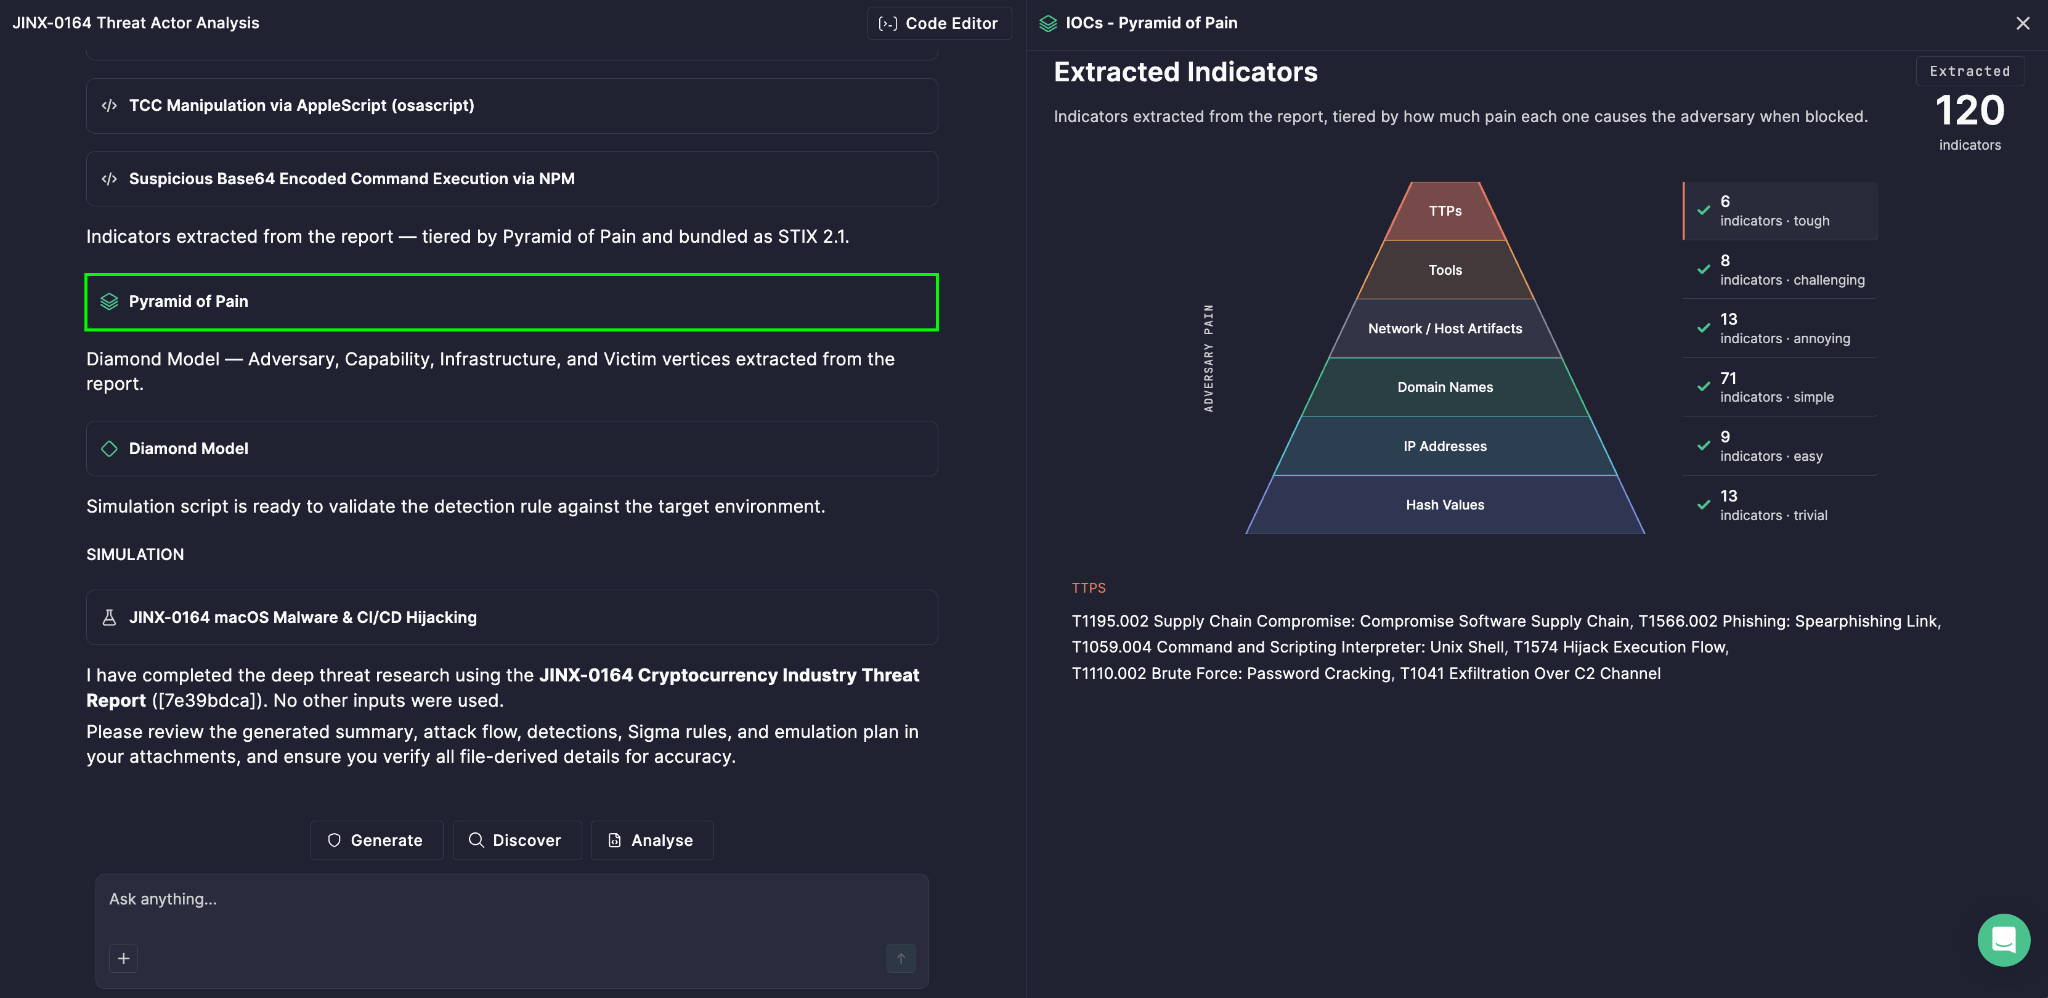
Nicht alle Kompromittierungsindikatoren sind gleichwertig. Eine bösartige IP-Adresse kann in wenigen Minuten ausgetauscht werden; die grundlegenden Taktiken, Techniken und Verfahren eines Gegners benötigen Monate – manchmal Jahre –, um wiederhergestellt zu werden. Deshalb visualisiert Prime Architect Bedrohungsindikatoren mit der Pyramide des Schmerzes – automatisch generiert als Teil der Deep-Threat-Recherche-Analyse, um Ihrem Team zu helfen, die Erkennungsbemühungen dort zu fokussieren, wo sie dem Gegner tatsächlich schaden.
Das Modell hinter der Visualisierung
Der Bedrohungsaufklärungsrahmen der Pyramide des Schmerzes stuft Kompromittierungsindikatoren nicht danach ein, wie einfach sie zu finden sind, sondern danach, wie viel Störung sie einem Gegner verursachen, wenn sie entdeckt und blockiert werden. Die zugrunde liegende Logik ist einfach: Einige Indikatoren sind für Angreifer trivial zu ändern, während andere zum Kern ihrer operativen Identität gehören – ihre Änderung erfordert echte Kosten, Zeit und Umrüstung.
Die Pyramide des Schmerzes kategorisiert Bedrohungsindikatoren in sechs Ebenen, angeordnet von unten nach oben (geringer Schmerz bis hoher Schmerz):
- Hash-Werte – trivial zu ändern; eine einzelne Byte-Änderung erzeugt einen neuen Hash
- IP-Adressen – leicht zu rotieren, insbesondere mit Cloud-Infrastruktur oder Proxies
- Domain-Namen – etwas schwieriger zu ändern, aber immer noch mit moderatem Aufwand ersetzbar
- Netzwerk-/Host-Artefakte – Muster, die von Tools oder Aktivitäten hinterlassen werden und mehr Überarbeitung erfordern, um sie zu vermeiden
- Werkzeuge – die Utilities und Malware, auf die ein Gegner angewiesen ist; ihre Ersetzung erfordert eine echte Entwicklungsanstrengung
- Taktiken, Techniken und Verfahren (TTPs) – das tatsächliche Verhalten und Handwerk des Gegners; das schwierigste und kostspieligste Element zu ändern, da es grundlegend mit ihrem Betrieb verknüpft ist
In Prime Architect visualisiert die Pyramide des Schmerzes diese sechs Ebenen basierend auf den Indikatoren, die tatsächlich aus dem analysierten Bedrohungsbericht extrahiert wurden, und bietet Ihrem Team eine sofortige, gereihte Ansicht dessen, was gefunden wurde – und, noch wichtiger, wie viel davon wirklich zählt.
Was in jeder Ebene wirklich passiert
Jede Ebene in der Pyramide ist nicht nur eine Kategorie – es ist ein Hinweis auf den strategischen Wert. Ein Bericht voller Hash-Werte und IP-Adressen mag reich an Indikatoren erscheinen, aber wenn er wenig TTPs enthält, ist die verwertbare Intelligenz dünner, als es aussieht. Umgekehrt bieten Indikatoren, die sich nahe der Spitze der Pyramide befinden, dauerhafte Einsicht in die Arbeitsweise des Gegners, die relevant bleibt, selbst wenn sie ihre Infrastruktur ändern.
Das Panel auf der rechten Seite der Visualisierung zeigt die Anzahl der für jede Ebene extrahierten Indikatoren zusammen mit dem entsprechenden Schmerzniveau, sodass Sie auf einen Blick sehen können, ob Ihre Intelligenz zu leicht ersetzbaren Artefakten oder zu wertvollen Verhaltensdetails neigt.
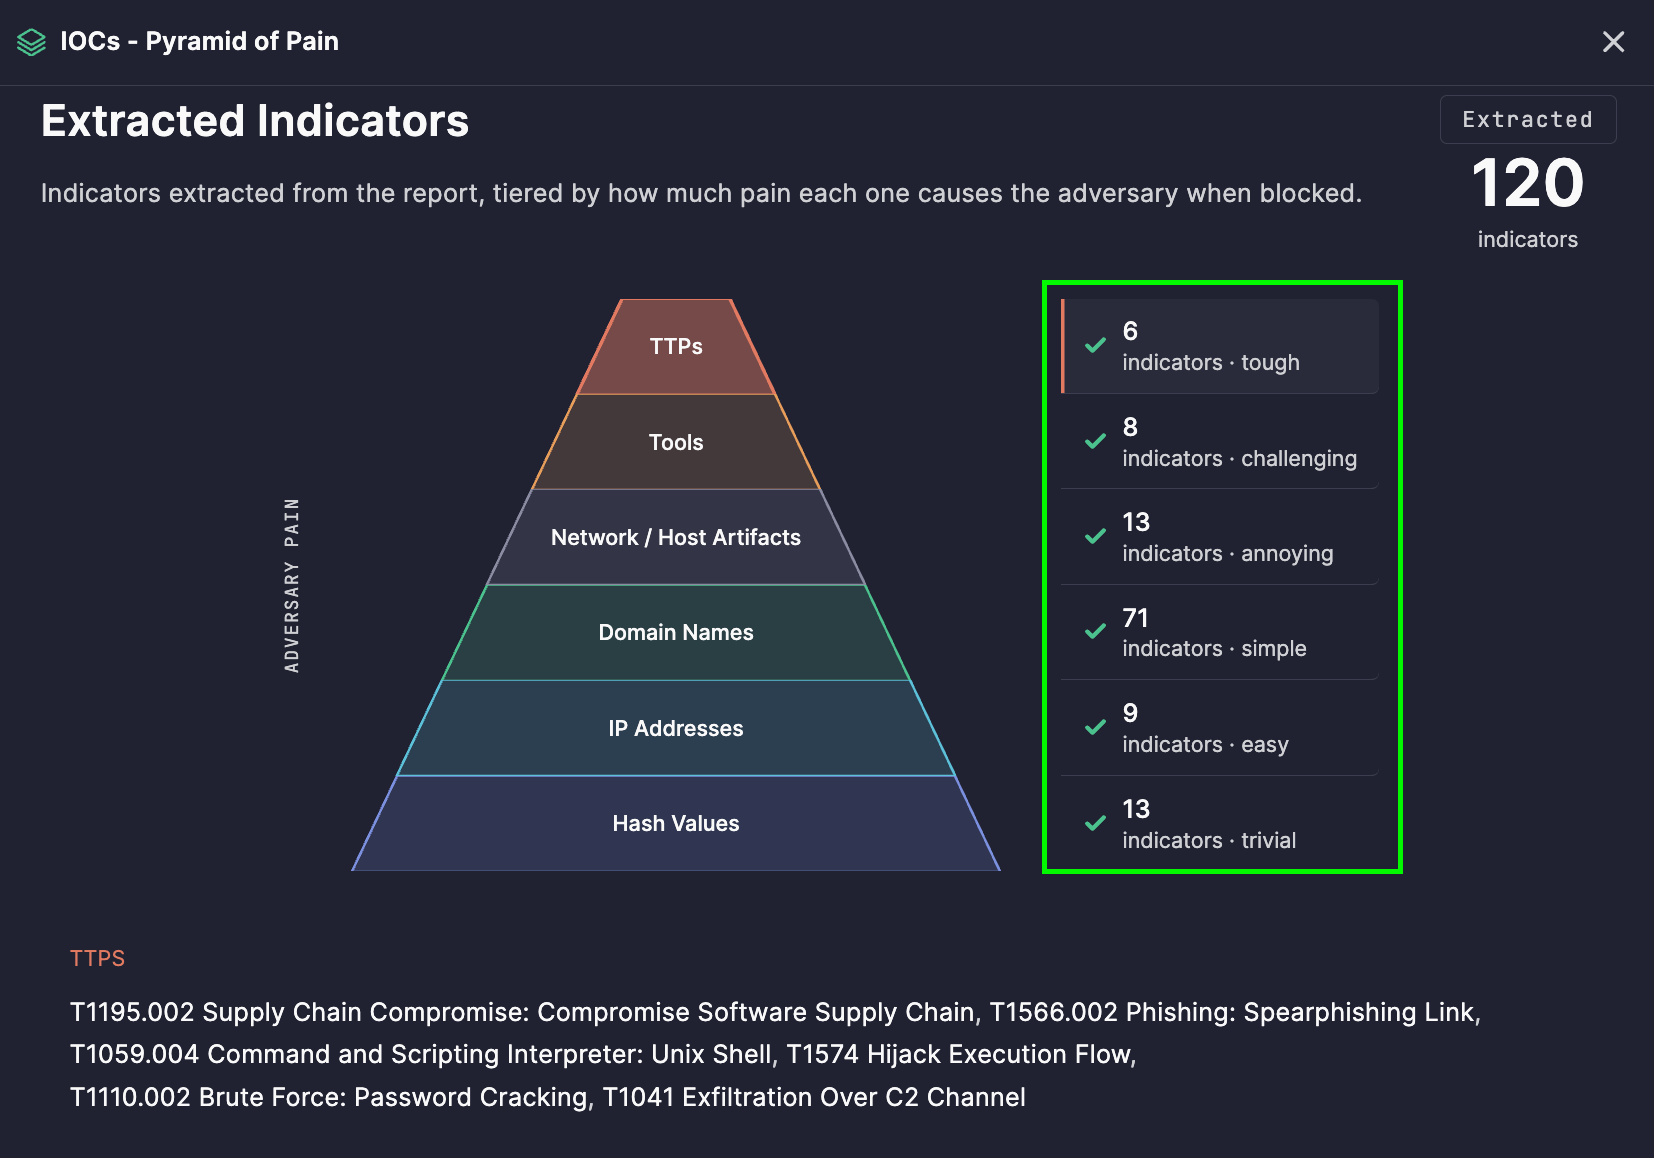
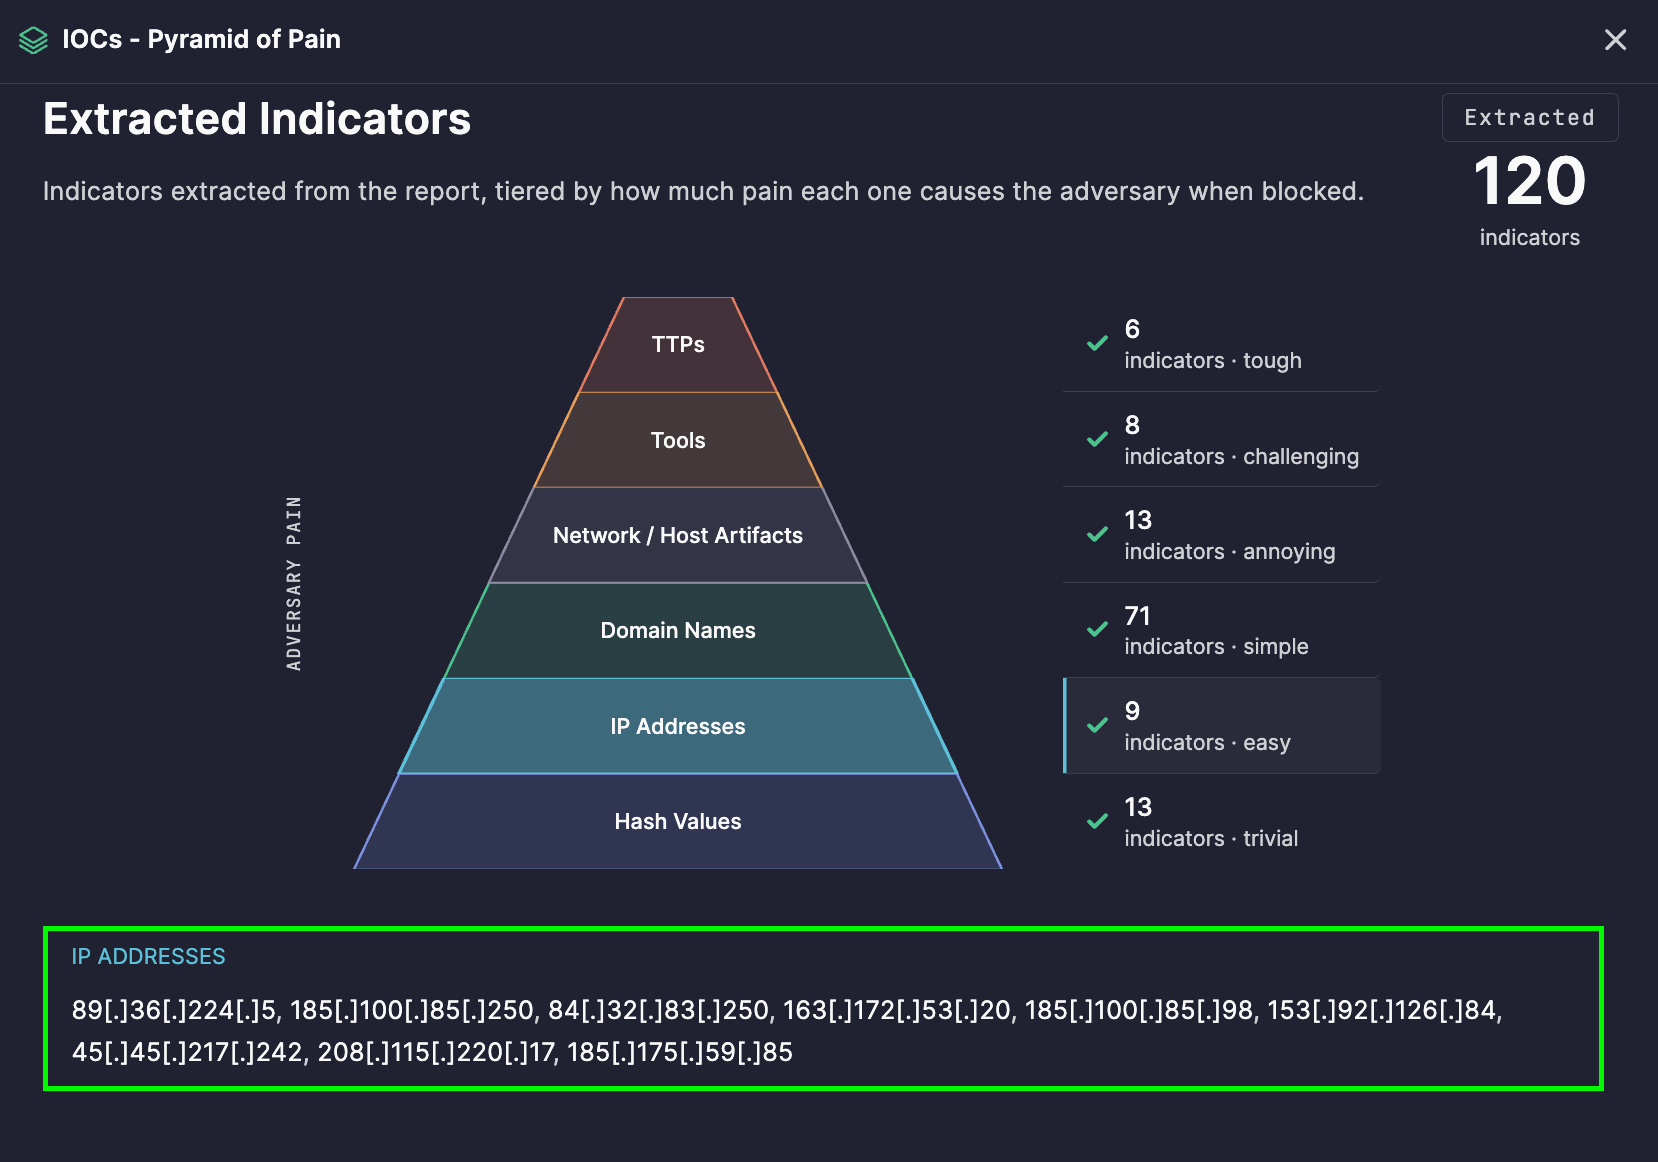
Um Indikatoren nach Kategorie zu überprüfen, klicken Sie einfach auf die entsprechende Pyramidenebene – die Liste der mit dieser Ebene verknüpften Indikatoren erscheint direkt unter der Pyramide.
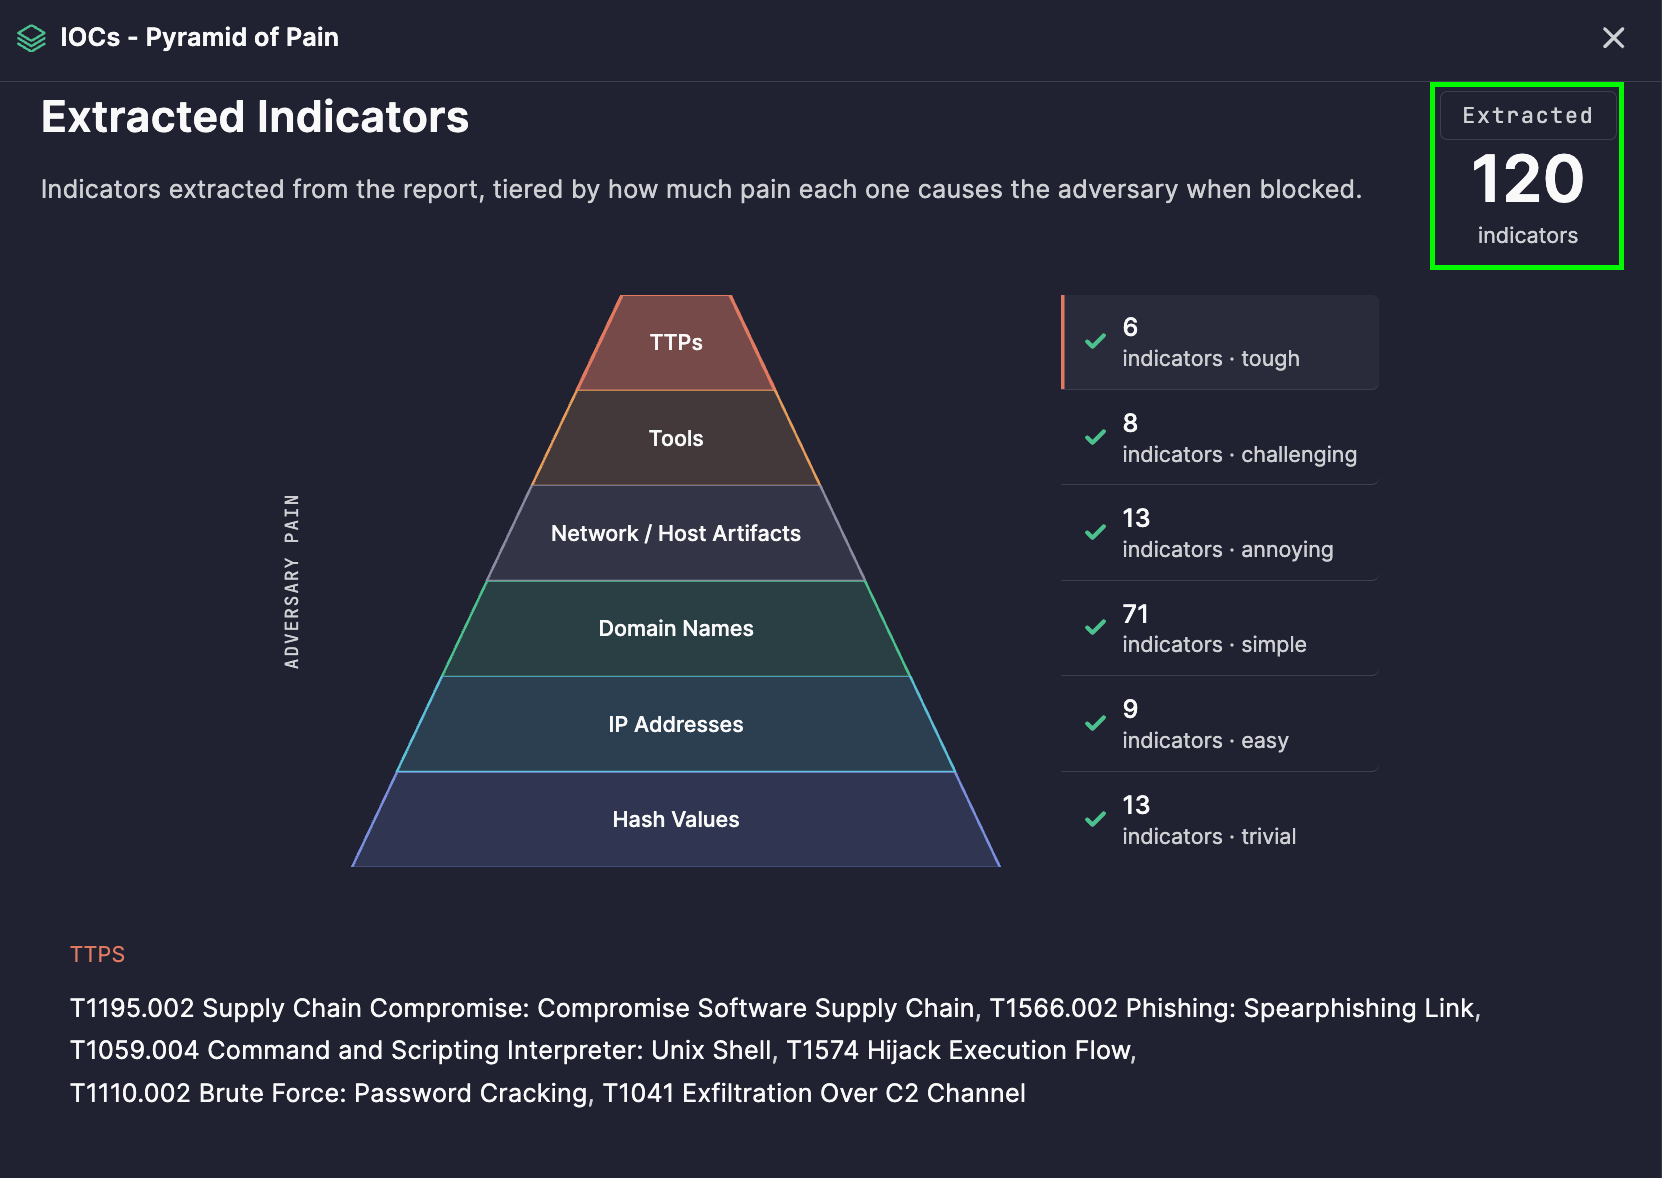
In der oberen rechten Ecke zeigt eine Gesamtzahl der extrahierten Indikatoren die gesamte Anzahl der während der Analyse identifizierten Indikatoren – so erhalten Sie ein schnelles Gefühl für den Umfang, bevor Sie in die Details eintauchen.
Von der Visualisierung zur Aktion
1. Priorisierung der Erkennungstechnik
Teams können die Pyramide nutzen, um zu entscheiden, wo Erkennungsbemühungen investieren werden sollen. Erkennungen, die auf TTPs und Werkzeugen basieren, bleiben weit länger wirksam als solche, die nur auf Hashes oder IPs basieren, die Gegner mit minimalem Aufwand umgehen können.
2. Bewertung der Qualität der Intelligenz
Ein kurzer Blick auf die Ebenenverteilung zeigt Ihnen, ob ein Bedrohungsbericht dauerhaften strategischen Wert bietet oder nur kurzlebige taktische Indikatoren – nützlich für die Entscheidung, welche Berichte eine tiefere Untersuchung verdienen.
3. Bedrohungssuche
Indikatoren höherer Ebenen – Netzwerk-/Host-Artefakte, Werkzeuge und TTPs – sind ausgezeichnete Ausgangspunkte für proaktive Bedrohungssuchen, da sie weit weniger wahrscheinlich sind, seit der Veröffentlichung des Berichts geändert worden zu sein.
4. Kommunikation der Auswirkungen an die Führung
Das intuitive „Schmerz“-Konzept der Pyramide macht es einfach, in nicht-technischen Begriffen zu erklären, warum bestimmte Erkennungen wertvoller und haltbarer sind als andere.
5. Langfristige Verfolgung von Gegnern
Da TTPs das schwerste Element für Gegner sind, zu ändern, hilft ihre Verfolgung in mehreren analysierten Berichten dabei, wiederkehrendes Verhalten zu identifizieren, das mit demselben Bedrohungsakteur oder derselben Kampagne verbunden ist, selbst wenn sich ihre Infrastruktur verlagert.
Wie man es generiert
- Öffnen Sie Prime Architect und gehen Sie zu der Agentic Threat Research Modus.
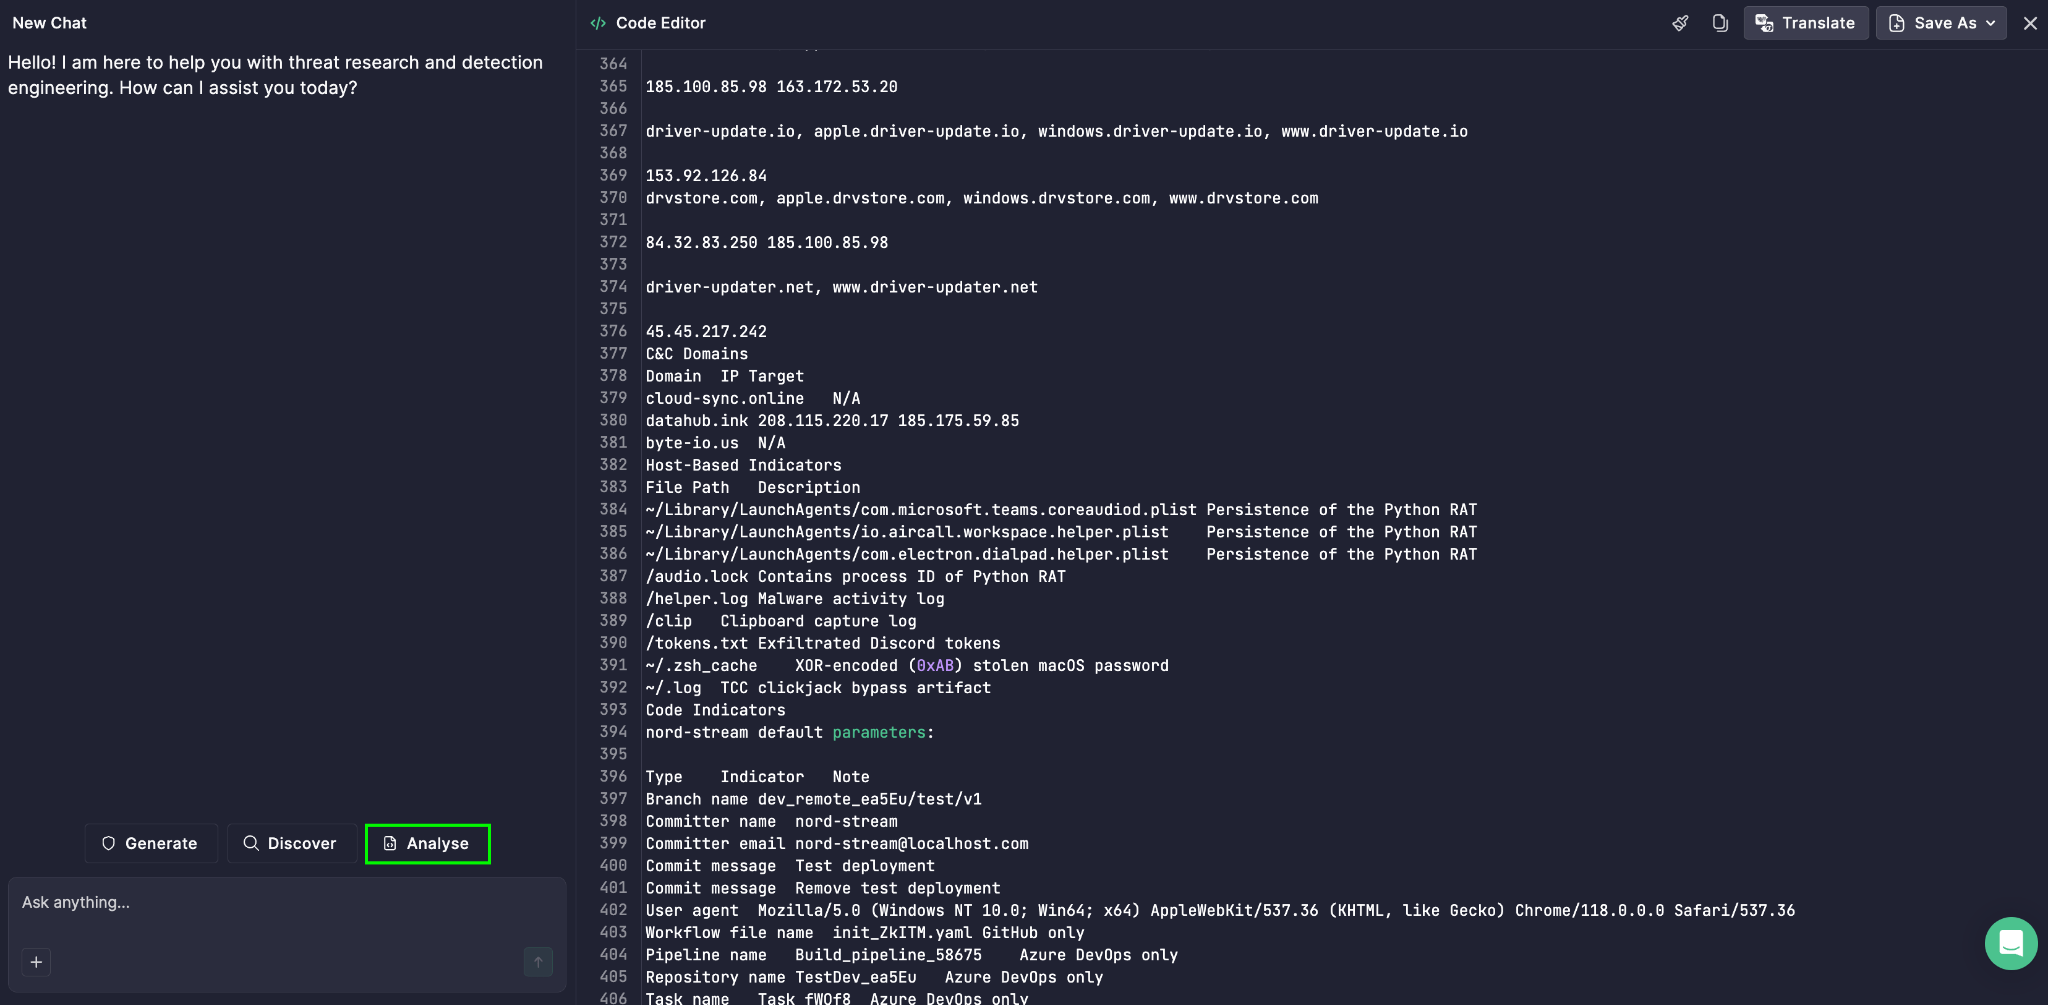
- Klicken Sie Code-Editor in der oberen rechten Ecke und fügen Sie den Text Ihres Bedrohungsberichts ein.
- Wählen Sie Analysieren.
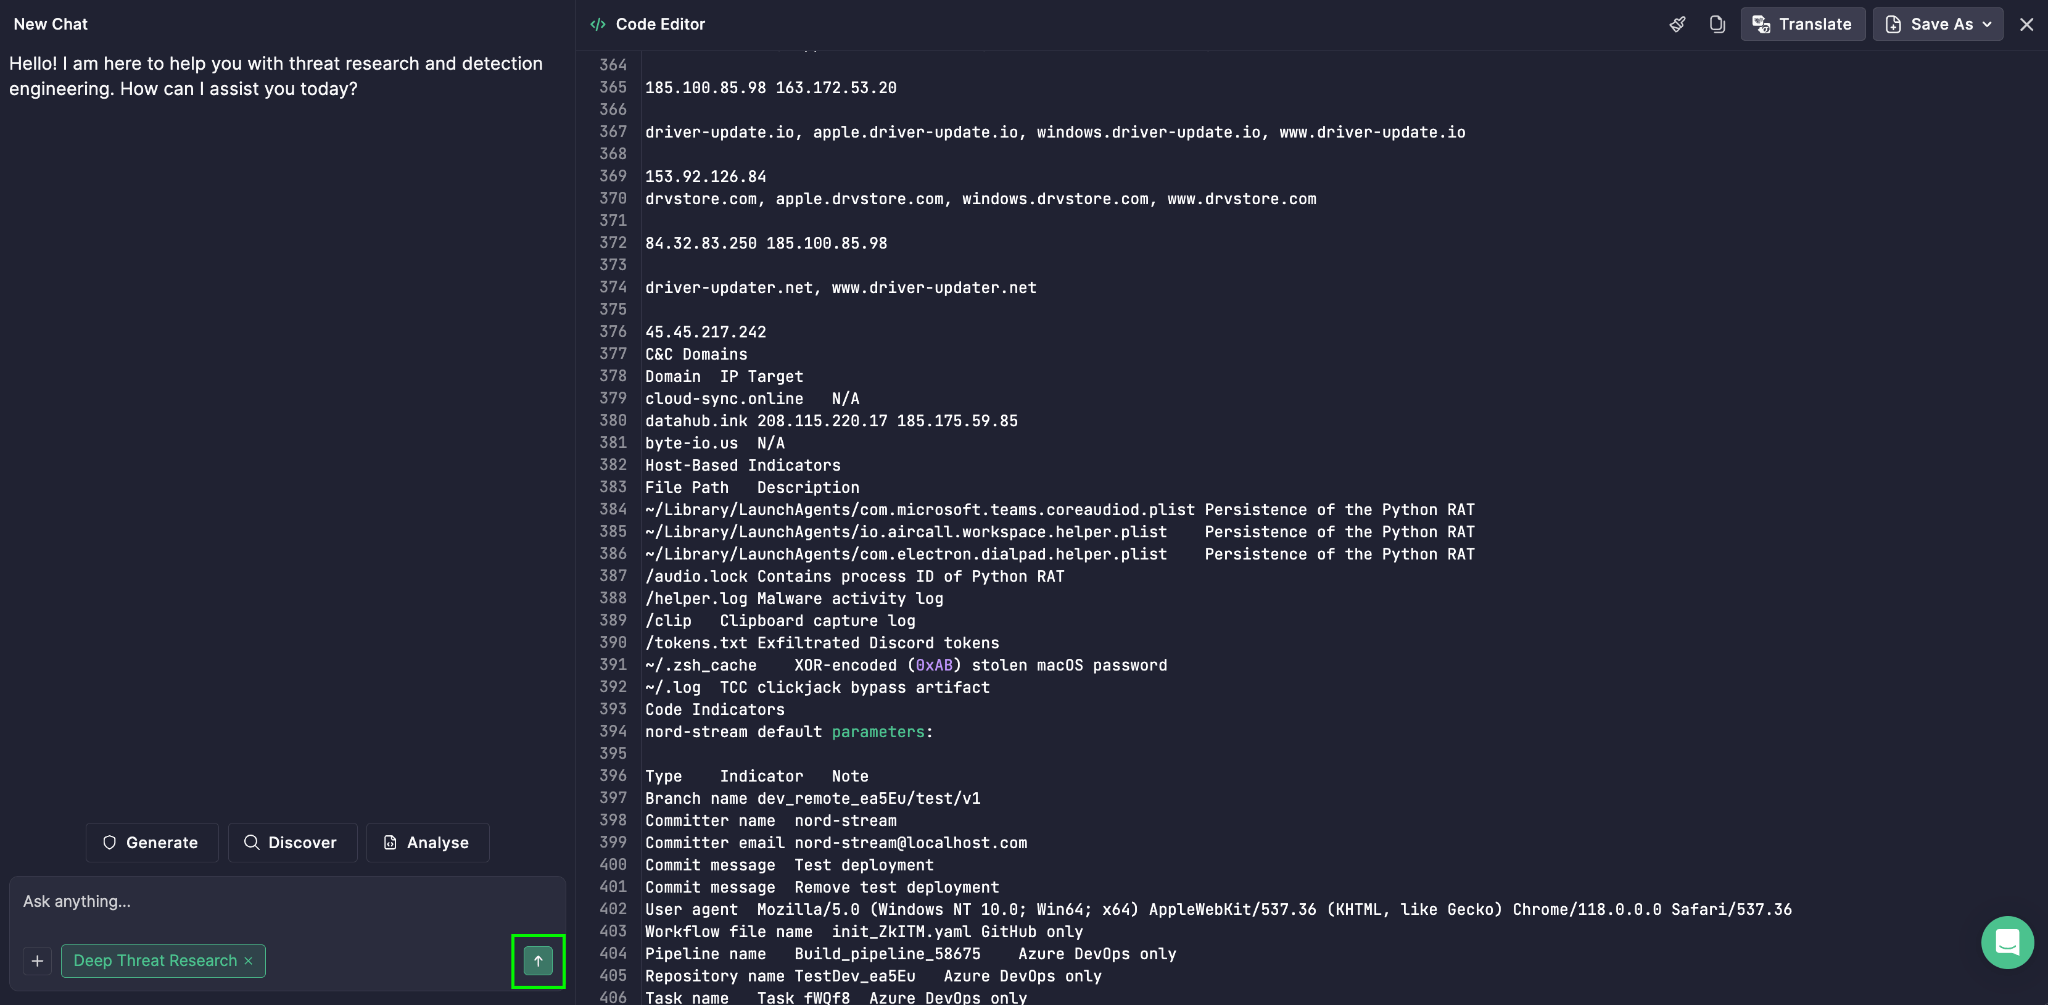
- Wählen Sie Deep Threat Research aus der Liste.
- Klicken Sie auf das Eingabe Symbol, um die Analyse zu starten.
The Pyramide des Schmerzes erscheint dann zusammen mit anderen Ausgaben, um Ihrem Team einen vollständigen, mehrwinkligen Überblick über die Bedrohung und ihre dauerhaftesten Indikatoren zu geben.