Стежити
Щодня команди розвідки загроз читають звіти, що описують нові атаки, і щодня інженери з виявлення стикаються з тим самим питанням: як перетворити це на вміст для виявлення до того, як загроза досягне нашого середовища? Читання довгого звіту, виділення важливих поведінкових дій і ручне написання правильної правила займає час, якого більшість команд SOC не мають.
Prime Architect надає командам безпеки швидший спосіб впоратися з цим. Prime Architect – це робоче місце на базі ШІ від SOC Prime для дослідження загроз і інженерії виявлення. Його агентні інструменти аналізують розвідку загроз і створюють дієвий оборонний контент, щоб команди безпеки могли швидше переходити від сирих звітів до виявлень.
Хорошим початком є генерація правил поведінки. Вставте звіт про загрозу, і Prime Architect створить одне або кілька правил поведінки у форматі Sigma, готових для перегляду, вдосконалення та запуску.
Чому використовувати ШІ для генерування правила поведінки?
Виявлення на основі поведінки шукають те, що роблять нападники, а не індикатори, що змінюються від однієї кампанії до іншої. Вони більш стійкі та цінні, але їх також важче та довше писати. Використання ШІ для генерації правила поведінки виключає найбільш трудомістку частину цієї роботи.
- Швидший час до виявлення. Перейдіть від нового звіту про загрозу до чернетки правила в одному робочому процесі замість годин ручного аналізу.
- Менше ручної праці. ШІ читає звіт і визначає поведінку, яку варто виявляти, тому ваші інженери можуть зосередитись на налаштуванні та перевірці.
- Охоплення з одного джерела. Залежно від контексту, який ви надаєте, ШІ може генерувати одне правило поведінки або декілька правил поведінки з одного звіту.
- Відкрита, переносна вивідна інформація. Правила створюються як правила поведінки у форматі Sigma, щоб ви могли перетворювати їх мовою вашого SIEM, EDR або сховища даних.
- Один неперервний робочий процес. Генерація – це лише початок. Ви можете перевіряти, підсумовувати, перекладати, впроваджувати та вдосконалювати правило, не залишаючи платформу.
Зв’язатися з відділом продажів
Як створити правило поведінки
Правило поведінки з ШІ – це один з агентних інструментів ШІ, доступних у режимі Agentic Threat Research Prime Architect. Ось як ним скористатися:
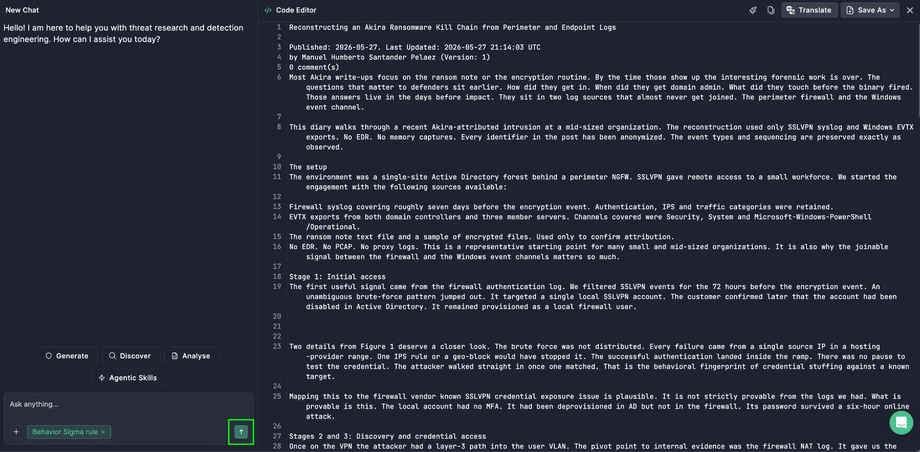
- Відкрити Prime Architect та перейдіть у режим Agentic Threat Research .
- Клацніть Редактор коду у правому верхньому куті та вставте текст звіту про загрозу.
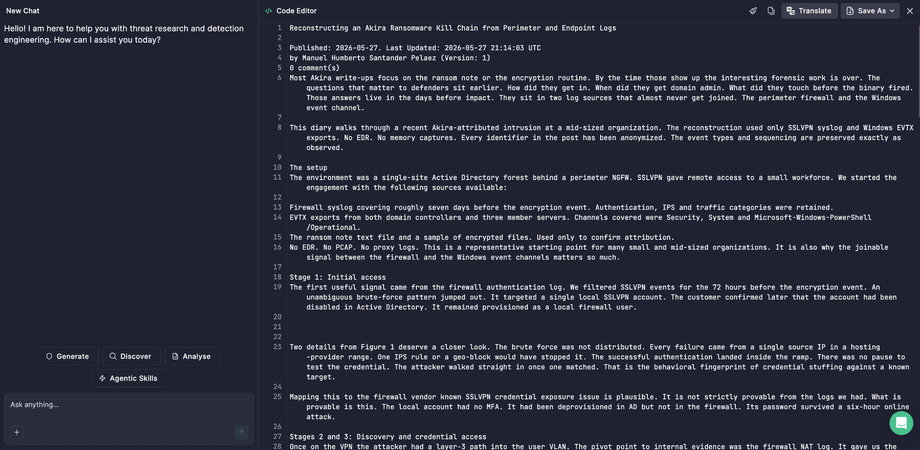
- Виберіть Згенерувати кнопка.
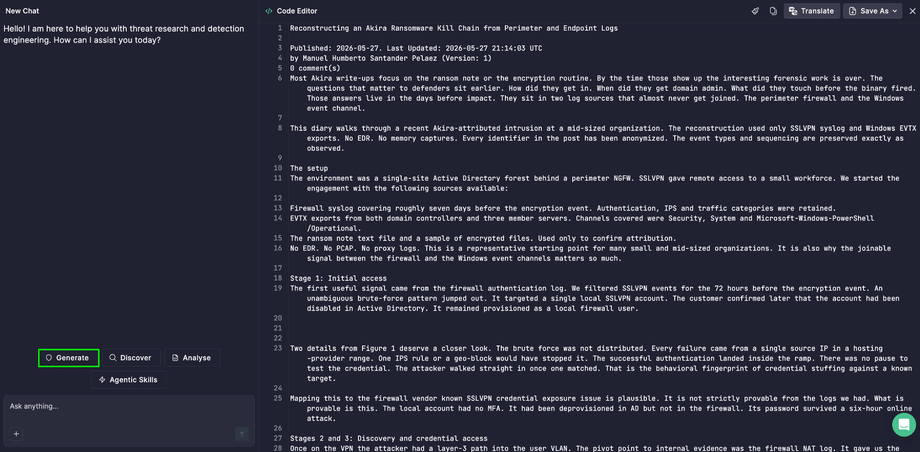
- Виберіть Інструмент правила поведінки з агентних інструментів ШІ.
- Натисніть Enter іконка для продовження.
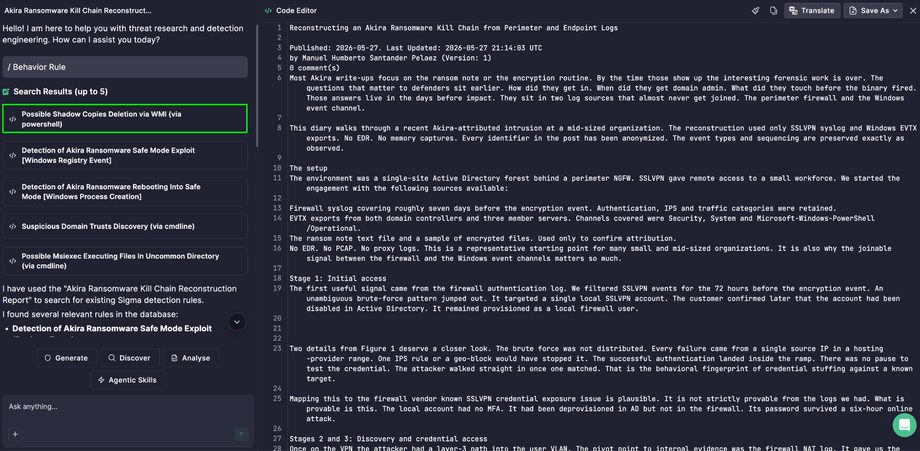
- Клацніть на плитці правила, щоб переглянути правило у вихідному панелі.
Порада: Чим більше контексту ви надасте, тим кращий буде результат. Детальний звіт про загрозу, що описує техніки нападників, інструменти та активність командного рядка, надає ШІ більше поведінкових дій для перетворення в правила.
Що робити після генерації правила
Генерація правила – це перший крок. Коли ваше правило поведінки або правила готові, наступні кроки нижче допоможуть вам впровадити їх у виробництво та забезпечити розуміння їх вашою командою.
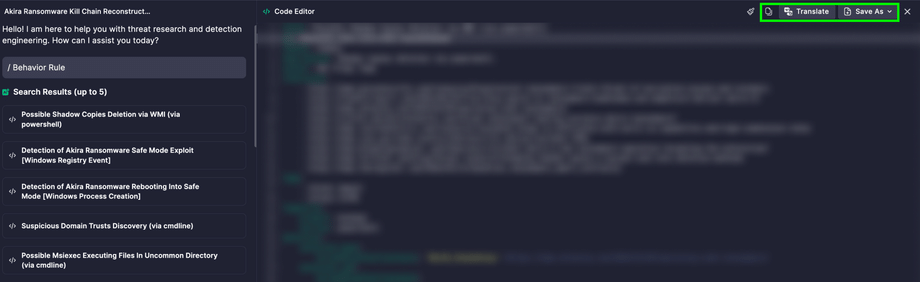
Зберегти та перевести
Коли правило згенеровано, ви можете взяти його у свій робочий процес за кілька кліків:
- Копіювати в буфер обміну: вставте правило прямо у свою систему та почніть з ним працювати відразу.
- Зберегти як > File.txt: завантажте правило як файл, щоб поділитися ним, зберегти в архів або використовувати поза платформою.
- Зберегти як > Нова правило: збережіть правило у власному репозиторії, щоб у вашої команди було одне місце для всього вмісту виявлення, який вона створює.
- Перекласти: перетворіть правило Sigma в мову запитів вашої безпекової системи, щоб ті ж самі виявлення працювали на різних інструментах і не були прив’язані до однієї платформи.
Розуміти правило: підсумки та дерево рішень
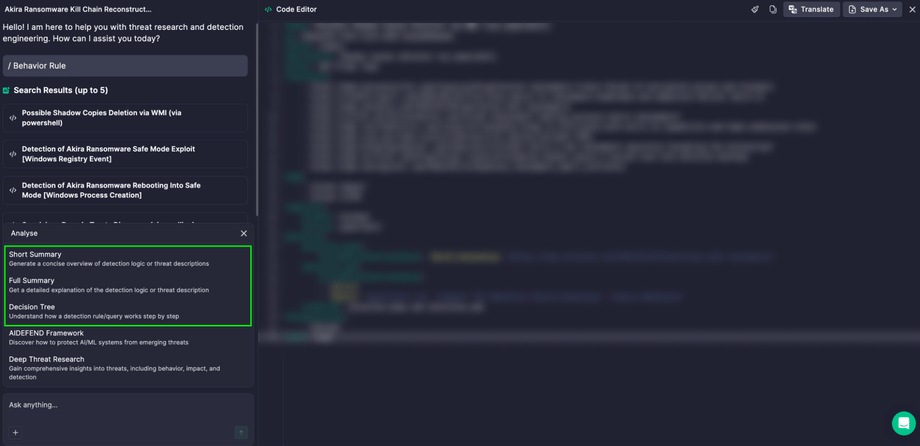
Не залишаючи згенерованого правила, ви можете використовувати три інструменти ШІ, щоб допомогти вашій команді швидше переглянути, документувати та сортувати:
- Короткий підсумок: короткий, зрозумілий виклад того, що правило виявляє. Використовуйте його для описів квитків, приміток, які передаються, і швидких перевірок колегами, щоб ніхто не мав читати всю логіку тільки для розуміння цілі правила.
- Повний підсумок: детальне пояснення того, як працює правило, включаючи, яку поведінку воно шукає і чому. Воно допомагає новим аналітикам швидше вводитися в тему, надає готовий матеріал для документації з виявлення та підтримує аудити й перевірки охоплення, де потрібно пояснювати, що робить кожне правило.
- Дерево рішень: візуальна карта логіки правила, яка показує, як з’єднуються умови виявлення і як аналітик може поетапно працювати над тривогою. Це допомагає командам SOC швидше сортувати, зменшує догадки на незнайомі тривоги і полегшує бачити, де можливо потрібно налаштувати правило.
Щоб скористатися будь-яким із них, виберіть Аналізувати, оберіть інструмент та натисніть Enter іконка.
Перевірте перед розгортанням
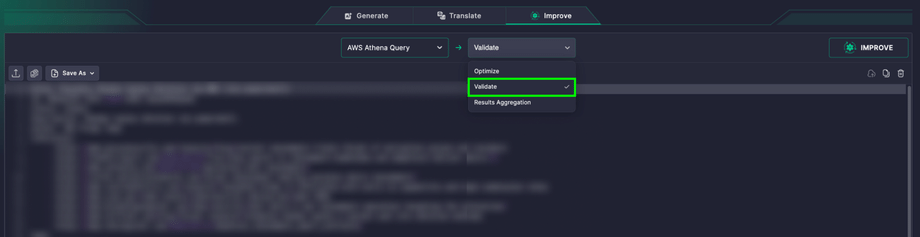
Захоплюйте помилки перед їх потраплянням у виробництво. Перейдіть у режим Переклад у Prime Architect, відкрийте вкладку Покращити , вставте своє правило, підтвердіть виявлену мову, виберіть Перевірити у випадаючому меню і натисніть Покращити.
Зробіть кастомні зміни за допомогою ШІ
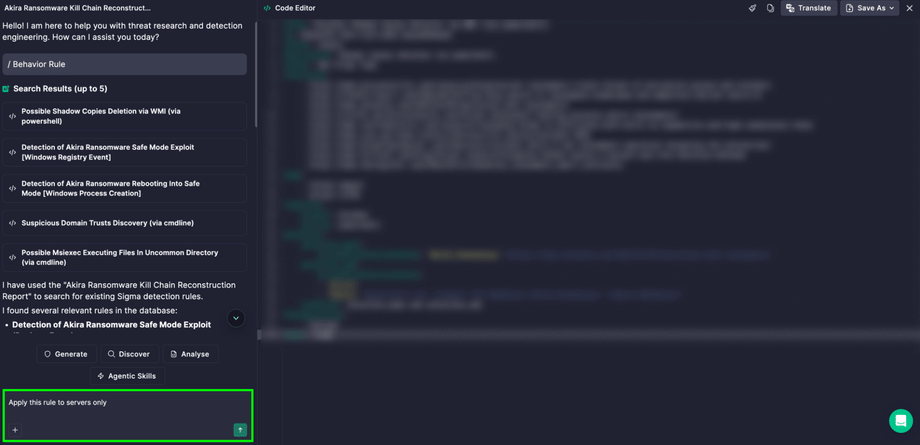
Кожне середовище відрізняється. Використовуйте інтерфейс чату, щоб налаштувати правило під ваші потреби, наприклад, додавши виключення, звузивши область дії або змінивши логіку, просто описавши, що ви хочете.
Введіть правило в дію
Виявлення захищає вас тільки тоді, коли воно працює. Після генерації та перегляду правила запустіть його на вашому SIEM, щоб воно почало стежити за загрозою у вашому середовищі.
Почніть перетворювати розвідку в виявлення
С помощью правила поведения с ШІ в Prime Architect, звіт про загрозу більше не є тим, що ваша команда читає та відкладає. Він стає робочим вмістом виявлення за лічені хвилини. Відкрийте Prime Architect, вставте наступний звіт про загрозу і дозвольте агентним інструментам ШІ виконати важку роботу, а ваша команда зберігає контроль над кожним правилом, яке запускається у виробництво.