




 Стежити
Резюме
Cribl Detect, випущений 29 вересня 2026 року, — це SIEM, що працює на платформі даних Cribl. Дані, які він зберігає та шукає, втілюються через Cribl Stream Routes and Pipelines, тому етап санітаризації в цих Pipelines визначає, що аналітики, AI-підтримане тріажування, повідомлення про тривоги та збережені набори даних можуть мати доступ.
The Cribl LogTotal Sanitizer є відкритим Cribl пакетом (цей проект не пов’язаний з Cribl або SOC Prime), побудованим на основі механізму санітаризації LogTotal від SOC Prime. Він псевдонімізує текстові лог-файли в потоці. Визначає одинадцять категорій конфіденційних значень і замінює кожну з них на HMAC токен з ключем, що містить мітку типу, наприклад <USER:…> або <IP:…>. Токени є детермінованими, тому події, що посилаються на одного і того ж користувача, хост або адресу, можуть бути корельовані після видалення початкового значення.
- Облікові дані, платіжні дані, медичні дані та особисті ідентифікатори видаляються до зберігання даних. Це зменшує наслідки порушення безпеки і обсяг відповідності нормам SIEM.
- Кореляційні виявлення продовжують працювати на токенізованих значеннях.
- Пакет має ліцензію MIT і працює на наявних потужностях Worker, без плати за ліцензію за гігабайт.
Зв’язатися з відділом продажів
Куди входить санітаризація в шлях даних Detect
Detect використовує стандартну модель Cribl Джерела, Шляхи, Пайплайни і Призначення. Виявлення в потоці, федеративний пошук, AI-підтримане дослідження і маршрутизація тривог діють на дані, які Stream записує у Cribl Lake або набори даних Cribl Search (Огляд SOC Prime). Дані, які Detect запитує через федеративний пошук, такі як існуюче S3 сховище, не проходять через Pipeline і повинні бути санітаризовані, коли вони записуються.
SIEM надає доступ до подій більшій кількості користувачів, ніж типовий лог-пайплайн: аналітикам першого рівня, партнерам MSSP, AI агентам, повідомленням на Slack і PagerDuty, а також для довготривалого зберігання. Видалення чутливих значень один раз, на початку всіх з них, є простішим у експлуатації та аудиті, ніж реалізація контролю доступу для кожного споживача.
Походження: LogTotal від SOC Prime
Механізм санітаризації в пакеті було розроблено компанією SOC Prime. SOC Prime випустила LogTotal в якості безкоштовного загальнодоступного попереднього перегляду 26 серпня 2026 року (оголошення). LogTotal санітаризує лог-файли локально в браузері перед будь-яким завантаженням. Санітаризовані події потім корелюються зі змістом виявлення SOC Prime: близько мільйона правил виявлення, набір з 13 000 міток, правила Higher Order Sigma та агентська AI кореляція. LogTotal не зберігає завантажені логи.
SOC Prime окремо випустила компонент санітаризації як відкриту бібліотеку @socprime/logtotal-sanitizer під ліцензією Apache-2.0. Cribl пакет є спільнотним проектом від M3NIX, що обгортає цю бібліотеку.
Описані нижче рішення відповідають раціональності SOC Prime для LogTotal, яка ідентифікує три загальні режими відключення логів від елементів:
- Статичне маскування замінює кожну IP-адресу або ім’я користувача тим самим заповнювачем. Десять невдалих спроб входу тоді виглядають однаково, і окремий скомпрометований обліковий запис не можна відрізнити від атаки на постійний пароль для десяти облікових записів.
- Проста заміна не виявляє значення у вкладеному JSON або незвичайних кодуваннях, а також занадто ретельно знищує значення, які лише виглядають як чутливі, такі як номери версій, схожі на IP-адреси, або UUID, що використовуються як ідентифікатори повідомлень.
- Нехешовані хеші можуть бути звернені шляхом атак словника, ідентичні невключені хеші з різних організацій можуть помилково зв’язувати незв’язані інциденти.
Ключові, типовані токени вирішують всі три питання.
Як працює пакет
Пакет (cc-stream-logtotal-sanitizer) реалізує користувацьку функцію Cribl. За замовчуванням функція застосовує всі вбудовані детектори до _raw, замінює кожен збіг на токен і встановлює __logtotal_sanitized: true на змінених нею подіях. _time та всі інші поля залишаються незміненими.
Детектори оцінюються в цьому порядку пріоритету:
- Секрети: маркери доступу, JWT, API ключі, PEM блоки та токени постачальників хмарних послуг
- Кукі сесій
- Платіжні дані, що перевіряються за допомогою контрольних сум Luhn та mod-97
- Ідентифікатори уряду
- Медичні ідентифікатори та коди, подібні до ICD
- Номери телефонів
- IPv4, IPv6 та MAC адреси
- Імена хостів та FQDN
- Імена користувачів та електронні адреси
- Геолокація
- Шляхи домашніх директорій
Для введення JSON значення під відомими іменами ключів замінюються на основі імені ключа. Інші частини події все ще обробляються детекторами регулярних виразів.
Токен є HMAC-SHA-256 правила ID та початкового значення, обрізаного до 16 шістнадцяткових символів. Той самий ключ, правило і значення завжди дають один і той же токен. У псевдо-режимі токен включає мітку типу. У режимі маскування, який використовується для секретів і платіжних даних, токен має нейтральну форму <R:…>. Приклад, з короткими значеннями токенів:
до: користувач alice@corp.example помилка входу з 10.20.1.7 до db-prod-01.corp.example
після: користувач <USER:3f9a…> помилка входу з <IP:b81c…> до <HOST:0d4e…>
Звичаї правила визначаються як JSON масив у конфігурації функції. Кожне правило визначає ідентифікатор, регулярний вираз, режим і префікс токену. Внутрішні тикети або номери працівників, наприклад, можуть бути відображені на токени <TICKET:…>.
Розгортання
Пакет встановлюється за допомогою стандартного робочого процесу Cribl у групі Worker, яка надсилає дані в Detect. Файли випуску, вимоги та інструкції щодо встановлення знаходяться в GitHub репозиторії проекту. У цілому, пакет імпортується з увімкненими спеціальними функціями, випадковий HMAC ключ зберігається як секрет групи Worker, а вивід перевіряється проти зразка попереднього перегляду. Пакет тоді налаштовується як Pipeline маршруту, що доставляє в набори даних Detect, з фільтром, що обирає джерела, що містять чутливі дані.
Необхідно звернути увагу на три деталі виконання:
- Пакет переписує одне верхньорівневе поле рядка, _raw за замовчуванням. Поля, витягнуті раніше в Pipeline, зберігають свої початкові значення, тому пакет повинен запускатися перед парсингом, або поля повинні бути повторно витягнуті з санітаризованого _raw.
- Всі працівники, які повинні генерувати відповідні токени, повинні використовувати той самий ключ, версію пакета та конфігурацію правил. Заміна ключа змінює кожен токен, тому ротація повинна плануватися з урахуванням періодів зберігання наборів даних.
- Detect доступний лише на Cribl.Cloud. Запуск пакета на керованій клієнтом (гібридній) групі Worker псевдонімізує дані перед виходом з мережі клієнта. Історично Cribl.Cloud обмежував користувацькі функції та сценарії гібридними працівниками (блог Cribl), тому підтримку слід підтвердити перед тим, як покладатися на керовані Cribl працівники.
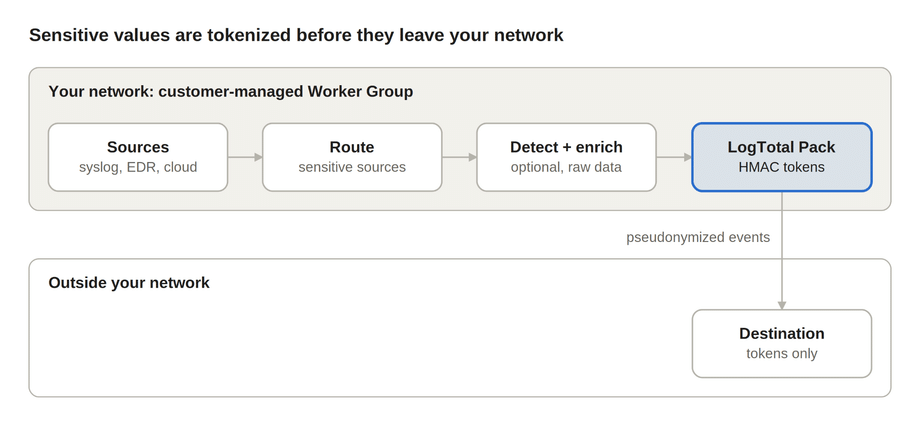
У цій схемі немодифіковані значення існують лише всередині мережі клієнта. Виявлення та збагачення, що потребують початкових значень, виконуються до пакета, і все, що записано в пункт призначення, містить токени.
Відмінні риси
Основна технічна відмінність від рідних опцій Cribl — ключова псевдонімізація. Оригінальні значення видаляються, але посилання на один і той же об’єкт залишаються з’єднуваними між подіями.
Ключові токени не вразливі до атак словника, які працюють проти простих хешів. Нехешований SHA-256 IP-адреси або імені користувача може бути звернений шляхом перерахування малого простору вхідних даних. HMAC токен не можна обчислити без секретного ключа. Типова мітка в кожному токені (<HOST:…>, <USER:…>) все ще говорить аналітикам та інструментам LLM-based triage, на який об’єкт у події має бути посилання, тому хронології зберігаються читабельними.
Одинадцять сімей детекторів працюють без додаткової конфігурації. Валідація контрольних сум зменшує кількість помилкових позитивних результатів, таких як випадкові рядки цифр, що замінюються як карткові номери.
Переідентифікація не вимагає прав на масову дешифрацію. Будь-хто, хто має ключ, може обчислити токен для відомого індикатора, такого як підозріле ім’я рахунку, і шукати його.
Оскільки механізм є бібліотекою LogTotal від SOC Prime, його також можна використовувати у вигляді веб-застосунку LogTotal, командного рядка та пакета Node.js, включаючи для ізольованих середовищ. За допомогою того самого ключа та конфігурації правил, екстракт журналу, підготовлений для заяви постачальника або утримання інцидентів, може оброблятися узгоджено з даними SIEM. Код відкритого виходу, немає плати за гігабайт, і пакет об’єднує свої залежності.
Обмеження і операційні міркування
Найбільший операційний вплив має на вміст виявлення, який залежить від оригінальних значень.
- Токенізовані IP-адреси, домени та імена користувачів не відповідають каналах IOC, базам даних GeoIP, правилам на основі CIDR або пошукам активів. Зміцнення: запустіть виявлення і збагачення у потоці перед пакетом, вимкніть правила IPs і hosts на постраждалому маршруті, або надішліть вірну копію на обмежене сховище.
- Основна бібліотека підтримує списки дозволів neverRedact, але документація пакета них не відображає.
- Кожне подія оцінюється відповідно до великого набору регулярних виразів. Агресивний режим підвищує як витрати на центральний процесор, так і кількість помилкових позитивних результатів, і розмір Worker групи слід враховувати.
- Токени не можуть бути дешифровані. Переідентифікація можлива лише шляхом повторного обчислення токена для відомого значення.
Висновок
Для розгортань, які відправляють дані безпеки до Cribl Detect, пакет LogTotal Sanitizer забезпечує псевдонімізацію в потоці з малими витратами. Конфіденційні значення видаляються до того, як вони досягають аналітиків, AI агентів та довготривалого зберігання, тоді як відносини об’єктів, що використовуються правилами кореляції, зберігаються. Практичне розгортання починається з однієї високоризикованої джерела. Перевірте вихід з зразком попереднього перегляду, переконайтеся, що відповідні виявлення все ще спрацьовують, а потім розширте пакет на інші маршрути.







