




 Seguir
Resumen
Cribl Detect, lanzado el 29 de septiembre de 2026, es un SIEM que se ejecuta en la plataforma de datos de Cribl. Los datos que almacena y busca se ingresan a través de Cribl Stream Routes y Pipelines, por lo que un paso de sanitización en esos Pipelines determina a qué pueden acceder los analistas, la gestión asistida por IA, las notificaciones de alerta y los conjuntos de datos retenidos.
The Cribl LogTotal Sanitizer es un Cribl Pack de código abierto (este proyecto no está afiliado a Cribl ni a SOC Prime) construido sobre el motor de sanitización de LogTotal de SOC Prime. Pseudonimiza los datos de registro de texto libre en flujo. Detecta once categorías de valores sensibles y reemplaza cada uno con un token HMAC con clave que lleva una etiqueta de tipo, por ejemplo <USER:…> o <IP:…>. Los tokens son determinísticos, por lo que los eventos que hacen referencia al mismo usuario, host o dirección pueden seguir correlacionándose después de que se haya eliminado el valor original.
- Las credenciales, los datos de pago, los datos de salud y los identificadores personales se eliminan antes de que los datos se almacenen. Esto reduce el impacto de una violación y el alcance de cumplimiento del SIEM.
- Las detecciones basadas en correlación continúan funcionando con valores tokenizados.
- El Pack está licenciado bajo MIT y se ejecuta en la capacidad existente de Worker, sin tarifa de licencia por GB.
Donde la sanitización encaja en el camino de datos de Detect
Detect utiliza el modelo estándar de Cribl de Fuentes, Rutas, Pipelines y Destinos. Las detecciones en flujo, la búsqueda federada, la investigación asistida por IA y el enrutamiento de alertas operan en datos que Stream escribe en los conjuntos de datos de Cribl Lake o Cribl Search (Descripción general de SOC Prime). Los datos que Detect consulta en el lugar a través de la búsqueda federada, como un bucket S3 existente, no pasan por un Pipeline y deben ser saneados cuando se escriben.
Un SIEM expone el contenido de eventos a más consumidores que un pipeline de registro típico: analistas de nivel 1, socios MSSP, agentes de IA, notificaciones de Slack y PagerDuty, y retención a largo plazo. Eliminar valores sensibles una vez, aguas arriba de todos ellos, es más simple de operar y auditar que imponer controles de acceso a cada consumidor.
Origen: LogTotal de SOC Prime
El motor de sanitización en el Pack fue desarrollado por SOC Prime. SOC Prime lanzó LogTotal como una vista previa pública gratuita el 26 de agosto de 2026 (anuncio). LogTotal sanea archivos de registro localmente en el navegador antes de que se suba cualquier cosa. Los eventos sanitizados luego se correlacionan con el contenido de detección de SOC Prime: alrededor de un millón de reglas de detección, un conjunto de datos de 13,000 etiquetas, reglas Sigma de orden superior y correlación de IA agenética. LogTotal no retiene los registros subidos.
SOC Prime publicó el componente de sanitización por separado como la biblioteca de código abierto @socprime/logtotal-sanitizer bajo Apache-2.0. El Cribl Pack es un proyecto comunitario de M3NIX que envuelve esta biblioteca.
Las decisiones de diseño descritas a continuación siguen la lógica de SOC Prime para LogTotal, que identifica tres modos comunes de falla en la redacción de registros:
- El enmascaramiento estático reemplaza cada dirección IP o nombre de usuario con el mismo marcador de posición. Luego, diez inicios de sesión fallidos se ven idénticos, y una sola cuenta comprometida ya no se puede distinguir de un ataque de pulverización de contraseñas contra diez cuentas.
- La búsqueda y reemplazo simple omite valores en JSON anidado o codificaciones inusuales, y redacta en exceso valores que solo parecen sensibles, como números de versión con forma de direcciones IP o UUIDs utilizados como ID de mensajes.
- Los hashes sin clave pueden revertirse mediante ataques de diccionario, y los hashes idénticos sin sal de diferentes organizaciones pueden vincular falsamente incidentes no relacionados.
Los tokens con clave y tipeados abordan los tres.
Cómo funciona el Pack
El Pack (cc-stream-logtotal-sanitizer) implementa una Función personalizada de Cribl. Por defecto, la Función aplica todos los detectores integrados a _raw, reemplaza cada coincidencia con un token y establece __logtotal_sanitized: true en los eventos que modifica. _time y todos los demás campos quedan sin cambios.
Los detectores se evalúan en este orden de prioridad:
- Secretos: tokens de portador, JWTs, claves de API, bloques PEM y tokens de proveedores de nube
- Cookies de sesión
- Datos de pago, validados con checksums de Luhn y mod-97
- Identificadores gubernamentales
- Identificadores de salud y códigos similares a ICD
- Números de teléfono
- Direcciones IPv4, IPv6 y MAC
- Nombres de host y FQDNs
- Nombres de usuario y direcciones de correo electrónico
- Geolocalización
- Rutas de directorio de inicio
Para la entrada JSON, los valores bajo nombres de clave sensible conocidos se reemplazan según el nombre de la clave. El resto del evento aún es procesado por los detectores de regex.
Un token es el HMAC-SHA-256 del ID de la regla y del valor original, truncado a 16 caracteres hexadecimales. La misma clave, regla y valor siempre producen el mismo token. En modo pseudo, el token incluye una etiqueta de tipo. En modo máscara, que se usa para secretos y datos de pago, el token tiene la forma neutral <R:…>. Ejemplo, con valores de token abreviados:
antes: usuario alice@corp.example falló inicio de sesión desde 10.20.1.7 a db-prod-01.corp.example
después: usuario <USER:3f9a…> falló inicio de sesión desde <IP:b81c…> a <HOST:0d4e…>
Las reglas personalizadas se definen como un arreglo JSON en la configuración de la Función. Cada regla especifica un ID, una expresión regular, un modo y un prefijo de token. Los números de ticket interno o de empleado, por ejemplo, pueden ser mapeados a tokens <TICKET:…>.
Despliegue
El Pack se instala con el flujo de trabajo estándar de Cribl Pack en el Worker Group que envía datos a Detect. Los archivos de liberación, requisitos e instrucciones de instalación están en el repositorio del proyecto en GitHub. En resumen, el Pack se importa con funciones personalizadas habilitadas, una clave HMAC aleatoria se almacena como un Secreto del Worker Group, y la salida se revisa contra la muestra de vista previa incluida. Luego, el Pack se establece como el Pipeline de una Ruta que entrega a los conjuntos de datos de Detect, con un filtro que selecciona las fuentes que contienen datos sensibles.
Tres detalles de implementación necesitan atención:
- El Pack reescribe un único campo de cadena de nivel superior, _raw por defecto. Los campos extraídos anteriormente en el Pipeline mantienen sus valores originales, por lo que el Pack debe ejecutarse antes del análisis, o los campos deben ser re-extraídos de _raw sanitizado.
- Todos los Workers que necesitan producir tokens que coincidan deben usar la misma clave, versión del Pack y configuración de reglas. Rotar la clave cambia cada token, por lo que la rotación debe programarse teniendo en cuenta los períodos de retención de conjuntos de datos.
- Detect solo está disponible en Cribl.Cloud. Ejecutar el Pack en un Worker Group gestionado por el cliente (híbrido) pseudonimiza los datos antes de que salgan de la red del cliente. Históricamente, Cribl.Cloud ha limitado las funciones personalizadas y la escritura a Workers híbridos (blog de Cribl), por lo que se debe confirmar el soporte antes de depender de Workers gestionados por Cribl.
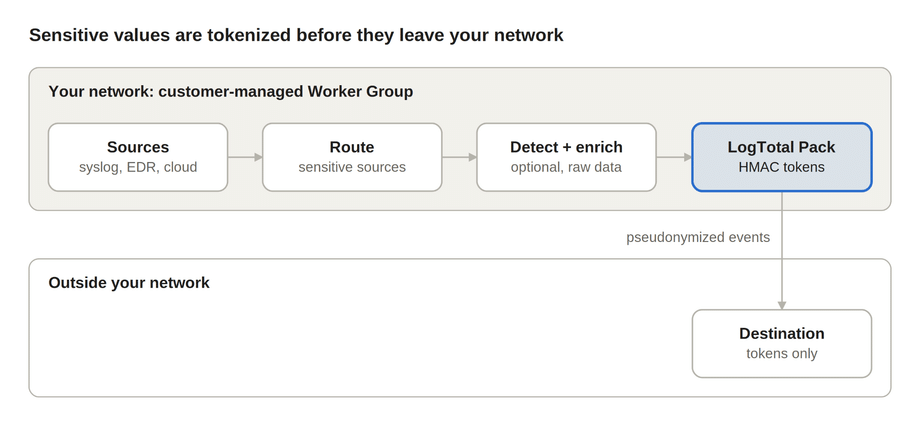
En este esquema, los valores no modificados existen solo dentro de la red del cliente. Las detecciones y el enriquecimiento que necesitan los valores originales se ejecutan antes del Pack, y todo lo escrito al destino contiene tokens.
Características distintivas
La principal diferencia técnica con las opciones nativas de Cribl es la pseudonimización con clave. Se eliminan los valores originales, pero las referencias a la misma entidad permanecen vinculables a través de eventos.
Los tokens con clave no son vulnerables a los ataques de diccionario que funcionan contra hashes simples. Un SHA-256 sin clave de una dirección IPv4 o un nombre de usuario puede revertirse enumerando el pequeño espacio de entrada. Un token HMAC no se puede calcular sin la clave secreta. La etiqueta de tipo en cada token (<HOST:…>, <USER:…>) aún informa a los analistas y herramientas de triage basadas en LLM a qué tipo de entidad se refiere un evento, por lo que las líneas de tiempo siguen siendo legibles.
Once familias de detectores funcionan sin configuración adicional. La validación de checksums reduce los falsos positivos, como cadenas de dígitos aleatorios que se emparejan como números de tarjeta.
La reidentificación no requiere derechos de descifrado masivo. Cualquiera que posea la clave puede calcular el token para un indicador conocido, como un nombre de cuenta sospechoso, y buscarlo.
Debido a que el motor es la biblioteca LogTotal de SOC Prime, también está disponible como la aplicación web LogTotal, un CLI y un paquete de Node.js, incluso para entornos sin conexión. Con la misma clave y configuración de reglas, un extracto de registro preparado para un ticket de proveedor o un retainer de respuesta a incidentes puede procesarse de manera consistente con los datos del SIEM. El código es de código abierto, no hay tarifa por GB, y el Pack incluye sus dependencias.
Limitaciones y consideraciones operativas
El mayor impacto operativo es en el contenido de detección que depende de valores originales.
- Las direcciones IP, dominios y nombres de usuario tokenizados no coinciden con los feeds de IOC, las bases de datos GeoIP, las reglas basadas en CIDR o las búsquedas de activos. Mitigaciones: ejecutar detecciones y enriquecimientos en flujo antes del Pack, deshabilitar las reglas ips y hosts en la Ruta afectada, o enviar una copia de fidelidad completa a un almacén restringido.
- La biblioteca subyacente admite una lista de permitidos neverRedact, pero la configuración documentada del Pack no la expone.
- Cada evento se evalúa contra un gran conjunto de expresiones regulares. El modo agresivo aumenta tanto el costo de CPU como los falsos positivos, y el dimensionamiento de los Workers debe tener esto en cuenta.
- Los tokens no se pueden descifrar. La reidentificación solo es posible recomputando el token para un valor conocido.
Conclusión
Para los despliegues que envían datos de seguridad a Cribl Detect, el LogTotal Sanitizer Pack proporciona pseudonimización en pipeline a bajo costo. Los valores sensibles se eliminan antes de que lleguen a los analistas, los agentes de IA y el almacenamiento a largo plazo, mientras que las relaciones de entidad utilizadas por las reglas de correlación se preservan. Un despliegue práctico comienza con una única fuente de alto riesgo. Valide la salida con la muestra de vista previa, confirme que las detecciones relevantes aún se disparan, y luego extienda el Pack a otras Rutas.







