




 フォローする
概要
Cribl Detectは2026年9月29日にリリースされた、Criblのデータプラットフォーム上で動作するSIEMです。データはCribl Stream ルートとパイプラインを通じて取り込まれ、そのパイプラインでのサニタイゼーションステップが、分析者、AI支援トリアージ、アラート通知、保持されるデータセットがアクセス可能なデータを決定します。
The Cribl LogTotal Sanitizer は、SOC PrimeのLogTotalのサニタイゼーションエンジンを基に構築されたオープンソースのCriblパックです(このプロジェクトはCriblまたはSOC Primeとは提携していません)。これは、ログデータ内の自由テキストをストリーム内で仮名化します。11カテゴリーの機密値を検出し、それぞれの値をタイプラベルが付いたキー付きHMACトークンに置き換えます。例えば、<USER:…>や<IP:…>などです。トークンは決定論的であるため、同じユーザー、ホスト、アドレスを参照するイベントは、元の値が削除された後でも相関できます。
- 資格情報、支払いデータ、健康データ、個人識別情報は、データが保存される前に削除されます。これにより、流出の影響が軽減され、SIEMのコンプライアンス範囲が縮小されます。
- 相関ベースの検出はトークン化された値でも引き続き機能します。
- このパックはMITライセンスで提供されており、既存のワーカー容量で動作し、GB単位のライセンス料金はかかりません。
サニタイゼーションがDetectデータ経路で果たす役割
Detectはソース、ルート、パイプライン、デスティネーションの標準的なCriblモデルを使用しています。インストリーム検出、フェデレーションサーチ、AI支援調査、アラートルーティングは、StreamがCribl LakeまたはCribl Searchデータセットに書き込むデータに対して動作します(SOC Prime概要)。S3バケットなどの既存のデータに対するフェデレーションサーチを通じてDetectが即席でクエリするデータは、パイプラインを通過しないため、書き込まれる際にサニタイズする必要があります。
SIEMは、通常のログパイプラインよりも多くの消費者にイベントコンテンツを公開します。たとえば、Tier-1アナリスト、MSSPパートナー、AIエージェント、SlackやPagerDuty通知、および長期的な保存などです。すべて上流で機密値を一度削除することで、それぞれの消費者にアクセスポリシーを適用するよりも簡単に操作と監査が可能です。
出典:SOC PrimeのLogTotal
パック内のサニタイゼーションエンジンはSOC Primeによって開発されました。SOC Primeは2026年8月26日にLogTotalを無料の公開プレビューとしてリリースしました(発表)。LogTotalは、何もアップロードされる前に、ブラウザでログファイルをローカルにサニタイズします。サニタイズされたイベントは、その後、SOC Primeの検出コンテンツと相関されます:およそ100万の検出ルール、13,000のラベルデータセット、高次シグマルール、エージェントAI相関。LogTotalはアップロードされたログを保持しません。
SOC Primeは、サニタイズコンポーネントをオープンソースライブラリとして別々に公開しました @socprime/logtotal-sanitizer をApache-2.0の下で。CriblパックはこのライブラリをラップするM3NIXによるコミュニティプロジェクトです。
以下に示す設計上の決定は、ログの抑圧における3つの一般的な失敗モードを特定するLogTotalのSOC Primeの理由に従います:
- 静的マスキングは、すべてのIPアドレスまたはユーザー名を同じプレースホルダーに置き換えます。そのため、10回のログオン失敗は同じように見え、1つのアカウントが乗っ取られた場合でも、10アカウントに対するパスワードスプレー攻撃と区別できなくなります。
- 単純な検索置換では、ネストされたJSONや異常なエンコーディング内の値を見逃し、IPアドレスのように見えるバージョン番号やメッセージIDとして使用されるUUIDなど、機密性のあるように見える値を過剰に抑制します。
- キーなしのハッシュは辞書攻撃によって逆算可能であり、異なる組織からの同一のソルトなしハッシュは、無関係のインシデントを誤ってリンクすることになります。
キー付き、タイプラベル付きのトークンはこれらすべてに対応しています。
パックの仕組み
このパック(cc-stream-logtotal-sanitizer)は、Criblカスタムファンクションを実装しています。デフォルトでは、ファンクションはすべての組み込みの検出器を_rawに適用し、各マッチをトークンに置き換え、変更されたイベントに__logtotal_sanitized: trueを設定します。_timeや他のすべてのフィールドは変更されません。
検出器はこの優先順位順で評価されます:
- 秘密:ベアラートークン、JWT、APIキー、PEMブロック、クラウドプロバイダトークン
- セッションクッキー
- Luhnおよびmod-97チェックサムで検証された支払いデータ
- 政府識別子
- 健康識別子およびICDのようなコード
- 電話番号
- IPv4、IPv6およびMACアドレス
- ホスト名およびFQDN
- ユーザー名およびメールアドレス
- ジオロケーション
- ホームディレクトリパス
JSON入力の場合、既知の機密キー名の下の値はキー名に基づいて置き換えられます。イベントの残りの部分は、正規表現検出器によって処理されます。
トークンは、ルールIDと元の値のHMAC-SHA-256で、16進数文字16文字に切り詰められています。同じキー、ルール、値は常に同じトークンを生成します。疑似モードでは、トークンにはタイプラベルが含まれます。マスクモードでは、秘密情報や支払いデータに使用され、中立な形&lt;R:…>を持っています。例として、トークン値は短縮されています:
以前:ユーザーalice@corp.exampleは、10.20.1.7からdb-prod-01.corp.exampleへのログインに失敗しました
以後:ユーザー<USER:3f9a…>が10.20.1.7から<IP:b81c…>にログインに失敗し、db-prod-01.corp.exampleへ<HOST:0d4e…>としました
カスタムルールはファンクション構成でJSON配列として定義されています。各ルールは、ID、正規表現、モードおよびトークンプレフィックスを指定します。たとえば、社内のチケットまたは従業員番号が<TICKET:…>トークンにマッピングされることがあります。
展開
このパックは、Detectにデータを送信するワーカーグループで、Criblの標準パックワークフローでインストールされます。リリースファイル、要件およびインストール手順は、 プロジェクトのGitHubリポジトリにあります。概要としては、カスタム関数が有効になった状態でパックをインポートし、ランダムなHMACキーをワーカーグループシークレットとして保存し、バンドルされたプレビューサンプルに対して出力をチェックします。その後、感度の高いデータを含むソースを選択し、Detectのデータセットに配信するルートのパイプラインとしてパックを設定します。
3つの実装詳細に注意が必要です:
- パックは単一のトップレベルの文字列フィールド、デフォルトでは_rawを書き換えます。それ以前にパイプラインで抽出されたフィールドは元の値を保持するため、フィールドを解析する前にパックを実行する必要があります。または、サニタイズされた_rawからフィールドを再抽出する必要があります。
- マッチングトークンを生成する必要のあるすべてのワーカーは、同じキー、パックバージョンおよびルール設定を使用する必要があります。キーを回転させるとすべてのトークンが変わるため、回転はデータセットの保持期間を考慮してスケジュールする必要があります。
- DetectはCribl.Cloudでのみ利用可能です。カスタマーマネージド(ハイブリッド)ワーカーグループでパックを実行すると、データはカスタマーネットワークを離れる前に仮名化されます。Cribl.Cloudはこれまではカスタム関数とスクリプトをハイブリッドワーカーに限定していました(Criblブログ)、したがって、Criblが管理するワーカーに依存する前にサポートを確認する必要があります。
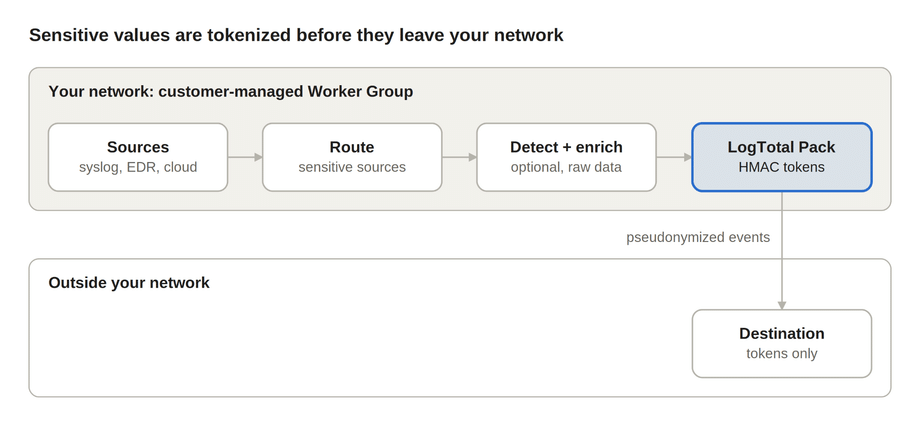
この配置では、未変更の値はカスタマーネットワーク内にのみ存在します。オリジナルの値を必要とする検出とエンリッチメントは、パックの前に実行され、書き込み先のすべての内容はトークンで整えられています。
異なる特長
Criblのネイティブオプションとの主要な技術的違いは、キー付き仮名化です。オリジナルの値は削除されますが、同じエンティティの参照はイベント間でリンク可能なままです。
キー付きトークンは、平文ハッシュに対する辞書攻撃に対して脆弱ではありません。IPv4アドレスまたはユーザー名のun-keyedなSHA-256は、小さな入力スペースを列挙することで逆算可能です。しかし、HMACトークンは秘密キーなしで計算することはできません。各トークンにあるタイプラベル(<HOST:…>、<USER:…>)は、それでも分析者やLLMベースのトリアージツールにイベントがどの種類のエンティティを参照しているのかを伝えるので、タイムラインは判読可能なままです。
11の検出器ファミリーは、追加の設定なしで動作します。チェックサムの検証は、ランダムな数列がカード番号として一致していた場合などの誤検出を減少させます。
再識別には一括復号権が必要ありません。キーを保持している人は、疑わしいアカウント名のような既知のインジケーターについて、トークンを計算し、それを検索して再識別することができます。
エンジンがSOC PrimeのLogTotalライブラリであるため、LogTotal Webアプリケーション、CLI、Node.jsパッケージとしても利用可能です。特にエアギャップ環境でも使用できます。同じキーとルール設定で、ベンダーチケットやインシデント対応リテーナーに準備されたログエクストラクトをSIEMデータと一貫して処理できます。コードはオープンソースで、GB単位の料金はなく、パックに依存関係がバンドルされています。
制限事項および運用上の考慮事項
最大の運用上の影響は、元の値に依存する検出内容にあります。
- トークン化されたIPアドレス、ドメイン、ユーザー名は、IOCフィード、GeoIPデータベース、CIDRベースのルール、資産検索に一致しません。緩和策:パックの前にインストリーム検出とエンリッチメントを実行し、影響を受けるルートでipsとホストのルールを無効にするか、制限されたストアに完全なフィデリティコピーを送信します。
- 基礎となるライブラリはneverRedact許可リストをサポートしていますが、パックのドキュメント化された設定はそれを公開していません。
- 各イベントは、大量の正規表現セットに対して評価されます。アグレッシブモードは、CPUコストと誤検出の両方を増加させるため、ワーカーのサイズをこれに合わせて調整する必要があります。
- トークンは復号化できません。再識別は、既知の値についてトークンを再計算することによってのみ可能です。
結論
Cribl Detectにセキュリティデータを送信するデプロイメントの場合、LogTotal Sanitizer Packは低コストでのストリーム内での仮名化を提供します。機密値はアナリスト、AIエージェント、長期保管に到達する前に削除され、相関ルールで使用されるエンティティ関係は保持されます。実用的な導入は、高リスクな単一のソースから開始します。プレビューサンプルで出力を検証し、関連する検出がまだ発生することを確認してから、パックをさらに多くのルートに拡張します。







