




 Folgen
Zusammenfassung
Cribl Detect, veröffentlicht am 29. September 2026, ist ein SIEM, das auf der Datenplattform von Cribl läuft. Die gespeicherten und durchsuchten Daten werden über Cribl Stream Routes und Pipelines eingespeist, sodass ein Sanitization-Schritt in diesen Pipelines bestimmt, auf welche Daten Analysten, KI-gestützte Triage, Alarmbenachrichtigungen und gespeicherte Datensätze zugreifen können.
The Cribl LogTotal Sanitizer ist ein Open-Source-Cribl-Pack (dieses Projekt ist nicht mit Cribl oder SOC Prime verbunden), das auf der Sanitization-Engine von SOC Primes LogTotal basiert. Es pseudonymisiert Freitext-Protokolldaten im Stream. Es erkennt elf Kategorien sensibler Werte und ersetzt jeden von ihnen durch ein HMAC-Token mit Typenkennzeichnung, zum Beispiel <USER:…> oder <IP:…>. Tokens sind deterministisch, sodass Ereignisse, die auf denselben Benutzer, Host oder Adresse verweisen, weiterhin korreliert werden können, nachdem der ursprüngliche Wert entfernt wurde.
- Anmeldedaten, Zahlungsdaten, Gesundheitsdaten und persönliche Kennungen werden entfernt, bevor die Daten gespeichert werden. Dies verringert die Auswirkungen eines Verstoßes und den Compliance-Umfang des SIEM.
- Korrelationbasierte Erkennungen funktionieren weiterhin mit tokenisierten Werten.
- Das Pack ist MIT-lizenziert und läuft auf bestehender Worker-Kapazität, ohne Lizenzgebühr pro GB.
Wo die Sanitization in den Detect-Datenpfad passt
Detect verwendet das standardmäßige Cribl-Modell von Quellen, Routen, Pipelines und Zielen. In-Stream-Erkennungen, föderierte Suche, KI-gestützte Untersuchungen und Alarmweiterleitung arbeiten mit Daten, die Stream in Cribl Lake oder Cribl Search-Datensätze schreibt (SOC Prime Überblick). Daten, die Detect in-place durch föderierte Suche abfragt, wie z. B. ein vorhandener S3-Bucket, durchlaufen keine Pipeline und müssen beim Schreiben sanitizied werden.
Ein SIEM legt Ereignisinhalte mehr Verbrauchern offen als eine normale Protokollpipeline: Analysten der Stufe 1, MSSP-Partner, KI-Agents, Slack- und PagerDuty-Benachrichtigungen sowie die langfristige Aufbewahrung. Einmal empfindliche Werte zu entfernen, stromaufwärts von allen, ist einfacher zu bedienen und zu prüfen, als auf jedem Verbraucher Zugriffskontrollen durchzusetzen.
Ursprung: SOC Primes LogTotal
Die Sanitization-Engine im Pack wurde von SOC Prime entwickelt. SOC Prime veröffentlichte LogTotal als kostenlose öffentliche Vorschau am 26. August 2026 (Ankündigung). LogTotal sanitisiert Protokolldateien lokal im Browser, bevor irgendetwas hochgeladen wird. Die sanitizierten Ereignisse werden dann gegen SOC Primes Erkennungsinhalte korreliert: etwa eine Million Erkennungsregeln, ein Datensatz von 13.000 Labels, höhere Sigma-Regeln und agentische KI-Korrelation. LogTotal speichert keine hochgeladenen Protokolle.
SOC Prime veröffentlichte die Sanitization-Komponente separat als Open-Source-Bibliothek @socprime/logtotal-sanitizer unter Apache-2.0. Das Cribl-Pack ist ein Gemeinschaftsprojekt von M3NIX, das diese Bibliothek umschließt.
Die unten beschriebenen Designentscheidungen folgen SOC Primes Begründung für LogTotal, die drei häufige Versagensmodi der Protokollredaktion identifiziert:
- Statisches Maskieren ersetzt jede IP-Adresse oder jeden Benutzernamen durch dasselbe Platzhalterzeichen. Zehn fehlgeschlagene Anmeldungen sehen dann identisch aus und ein einzelnes kompromittiertes Konto kann nicht mehr von einem Passwort-Spray-Angriff gegen zehn Konten unterschieden werden.
- Ein schlichtes Suchen-und-Ersetzen übersieht Werte in verschachtelten JSON oder ungewöhnlichen Kodierungen und überreduziert Werte, die nur empfindlich aussehen, wie z. B. Versionsnummern, die wie IP-Adressen geformt sind, oder UUIDs, die als Nachrichten-IDs verwendet werden.
- Schlüssel-lose Hashes können durch Wörterbuchangriffe umgekehrt werden, und identische unsalzige Hashes von verschiedenen Organisationen können fälschlicherweise nicht verwandte Vorfälle verknüpfen.
Gekennzeichnete, getypte Tokens adressieren alle drei.
Wie das Pack funktioniert
Das Pack (cc-stream-logtotal-sanitizer) implementiert eine Cribl-eigene Funktion. Standardmäßig wendet die Funktion alle eingebauten Detektoren auf _raw an, ersetzt jedes Übereinstimmungsmuster durch ein Token und setzt __logtotal_sanitized: true bei Ereignissen, die es modifiziert. _time und alle anderen Felder bleiben unverändert.
Detektoren werden in dieser Prioritätsreihenfolge ausgewertet:
- Geheimnisse: Trägertokens, JWTs, API-Schlüssel, PEM-Blöcke und Cloudanbieter-Tokens
- Sitzungscookies
- Zahlungsdaten, validiert mit Luhn- und mod-97-Prüfziffern
- Regierungskennungen
- Gesundheitskennungen und ICD-ähnliche Codes
- Telefonnummern
- IPv4-, IPv6- und MAC-Adressen
- Hostnamen und FQDNs
- Benutzernamen und E-Mail-Adressen
- Geolokalisierung
- Home-Verzeichnis-Pfade
Bei JSON-Eingaben werden Werte unter bekannten sensiblen Schlüsselnamen basierend auf dem Schlüsselnamen ersetzt. Der Rest des Ereignisses wird weiterhin von den Regex-Detektoren verarbeitet.
Ein Token ist das HMAC-SHA-256 der Regel-ID und des ursprünglichen Wertes, auf 16 hexadezimale Zeichen gekürzt. Derselbe Schlüssel, dieselbe Regel und derselbe Wert erzeugen immer dasselbe Token. Im Pseudo-Modus enthält das Token eine Typenkennzeichnung. Im Maskierungsmodus, der für Geheimnisse und Zahlungsdaten verwendet wird, hat das Token die neutrale Form <R:…>. Beispiel, mit verkürzten Token-Werten:
vorher: Benutzer alice@corp.example fehlgeschlagene Anmeldung von 10.20.1.7 zu db-prod-01.corp.example
nachher: Benutzer <USER:3f9a…> fehlgeschlagene Anmeldung von <IP:b81c…> zu <HOST:0d4e…>
Benutzerdefinierte Regeln werden als JSON-Array in der Funktionskonfiguration definiert. Jede Regel gibt eine ID, einen regulären Ausdruck, einen Modus und ein Token-Präfix an. Interne Ticket- oder Mitarbeiternummern können zum Beispiel auf <TICKET:…> Tokens abgebildet werden.
Bereitstellung
Das Pack wird mit Cribls standardmäßigem Pack-Workflow in der Worker-Gruppe installiert, die Daten an Detect sendet. Veröffentlichungsdateien, Anforderungen und Installationsanweisungen befinden sich im GitHub-Repository des Projekts. Grundsätzlich wird das Pack mit aktivierten benutzerdefinierten Funktionen importiert, ein zufälliger HMAC-Schlüssel als Worker-Group-Geheimnis gespeichert und das Output wird gegen die mitgelieferte Vorschauprobe geprüft. Das Pack wird dann als Pipeline einer Route gesetzt, die an Detects Datensätze liefert, mit einem Filter, der die Quellen mit sensiblen Daten auswählt.
Drei Implementierungsdetails erfordern Aufmerksamkeit:
- Das Pack überschreibt ein einzelnes oberstes String-Feld, _raw standardmäßig. Bereits früher in der Pipeline extrahierte Felder behalten ihre Originalwerte, daher muss das Pack vor der Analyse laufen oder die Felder müssen aus der sanitizierten _raw neu extrahiert werden.
- Alle Workers, die übereinstimmende Tokens erstellen müssen, müssen denselben Schlüssel, Pack-Version und Regelkonfiguration verwenden. Die Rotation des Schlüssels ändert jedes Token, daher sollte die Rotation entsprechend den Datenaufbewahrungsfristen geplant werden.
- Detect ist nur auf Cribl.Cloud verfügbar. Das Ausführen des Packs auf einer kundenverwalteten (hybriden) Worker-Gruppe pseudonymisiert Daten, bevor sie das Kundennetzwerk verlassen. Cribl.Cloud hat historisch benutzerdefinierte Funktionen und Scripting auf hybride Workers beschränkt (Cribl-Blog), daher sollte die Unterstützung bestätigt werden, bevor man sich auf Cribl-verwaltete Workers verlässt.
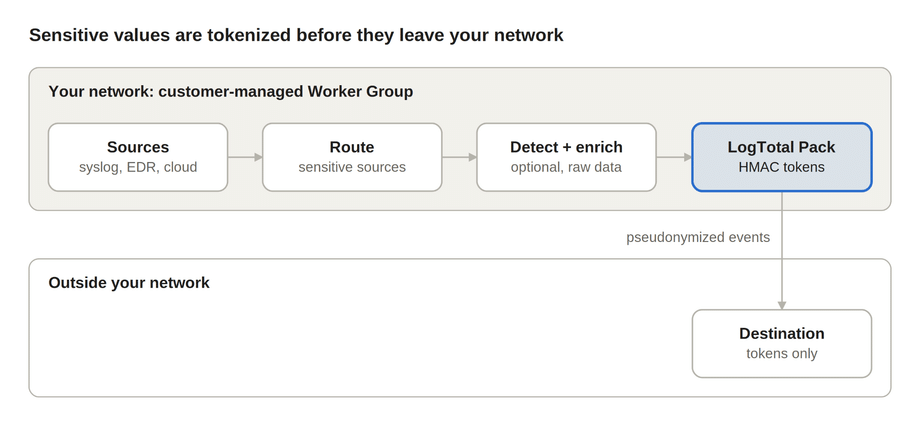
In diesem Layout existieren nicht modifizierte Werte nur innerhalb des Kundennetzwerks. Erkennungen und Anreicherungen, die die Originalwerte benötigen, laufen vor dem Pack und alles, was zum Ziel geschrieben wird, enthält Tokens.
Unterscheidungsmerkmale
Der wesentliche technische Unterschied zu Cribls nativen Optionen ist die gekennzeichnete Pseudonymisierung. Ursprüngliche Werte werden entfernt, aber Verweise auf dasselbe Entität bleiben über Ereignisse hinweg verknüpfbar.
Gekennzeichnete Tokens sind nicht anfällig für die Wörterbuchangriffe, die gegen einfache Hashes funktionieren. Ein nicht-gekennzeichneter SHA-256 einer IPv4-Adresse oder eines Benutzernamens kann durch die Enumeration des kleinen Eingaberaums umgekehrt werden. Ein HMAC-Token kann ohne den geheimen Schlüssel nicht berechnet werden. Das Typenschild in jedem Token (<HOST:…>, <USER:…>) teilt Analysten und Tools zur LLM-gestützten Triage immer noch mit, auf welche Art von Entität sich ein Ereignis bezieht, sodass Zeitpläne lesbar bleiben.
Elf Detektor-Familien arbeiten ohne zusätzlich Konfiguration. Die Prüfnummernvalidierung reduziert falsch-positive Ergebnisse, beispielsweise wenn zufällige Zahlenfolgen als Kartennummern erkannt werden.
Für die Re-Identifikation sind keine Bulk-Dechiffrierungsrechte erforderlich. Jeder, der den Schlüssel besitzt, kann das Token für einen bekannten Indikator, wie einen verdächtigen Kontonamen, berechnen und danach suchen.
Da die Engine die LogTotal-Bibliothek von SOC Prime ist, steht sie auch als LogTotal-Webanwendung, CLI und Node.js-Paket zur Verfügung, auch für luftdicht abgeschottete Umgebungen. Mit derselben Schlüssel- und Regelkonfiguration kann ein für einen Lieferantenticket oder eine Incident-Response-Vereinbarung bereitgestelltes Protokollextrakt konsistent mit SIEM-Daten verarbeitet werden. Der Code ist Open Source, es gibt keine Gebühr pro GB und das Pack enthält seine Abhängigkeiten.
Einschränkungen und betriebliche Überlegungen
Die größte operative Auswirkung betrifft Erkennungsinhalte, die auf ursprünglichen Werten basieren.
- Tokenisierte IP-Adressen, Domains und Benutzernamen stimmen nicht mit IOC-Feeds, GeoIP-Datenbanken, CIDR-basierten Regeln oder Asset-Abfragen überein. Minderung: Führen Sie In-Stream-Erkennungen und Anreicherungen vor dem Pack durch, deaktivieren Sie die ips- und hosts-Regeln auf der betroffenen Route oder senden Sie eine vollständige Kopie an einen eingeschränkten Speicher.
- Die zugrunde liegende Bibliothek unterstützt eine neverRedact-Liste, aber die dokumentierten Einstellungen des Packs zeigen sie nicht an.
- Jedes Ereignis wird gegen eine große Anzahl regulärer Ausdrücke ausgewertet. Der aggressive Modus erhöht sowohl die CPU-Kosten als auch die falsch-positiven Ergebnisse, und die Worker-Größe sollte dies berücksichtigen.
- Tokens können nicht entschlüsselt werden. Eine Re-Identifikation ist nur durch Neuberechnung des Tokens für einen bekannten Wert möglich.
Fazit
Für Implementierungen, die Sicherheitsdaten an Cribl Detect senden, bietet der LogTotal Sanitizer Pack Pseudonymisierung in der Pipeline zu geringen Kosten. Empfindliche Werte werden entfernt, bevor sie Analysten, KI-Agenten und langfristigen Speicherungen erreichen, während die von Korrelationsregeln verwendeten Entitätenbeziehungen beibehalten werden. Eine praktische Einführung beginnt mit einer einzigen hochriskanten Quelle. Validieren Sie die Ausgabe mit der Vorschauprobe, bestätigen Sie, dass die relevanten Erkennungen weiterhin ausgelöst werden, und erweitern Sie das Pack dann auf weitere Routen.







