Suivre
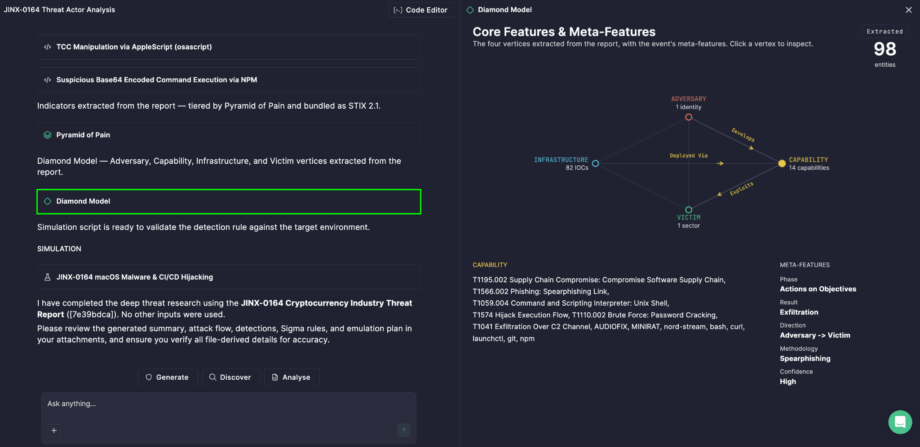
Chaque intrusion implique plus que simplement des logiciels malveillants ou une IP compromise — elle implique un acteur menaçant, les outils qu’il utilise, l’infrastructure par laquelle il opère, et la victime qu’il cible. Comprendre comment ces éléments se connectent est souvent plus précieux que de les examiner isolément. C’est pourquoi Prime Architect visualise l’activité de l’adversaire en utilisant le modèle Diamond — généré automatiquement dans le cadre de l’analyse Deep Threat Research, aidant votre équipe à voir non seulement ce qui s’est passé, mais comment les pièces d’une intrusion se relient entre elles.
Cartographier les Quatre Coins d’une Intrusion
Le modèle Diamond d’analyse des intrusions est un cadre de renseignement sur les menaces basé sur une prémisse simple : chaque événement malveillant peut être décomposé en quatre éléments de base, et cartographier les relations entre eux révèle bien plus sur les opérations d’un adversaire que d’examiner des indicateurs isolés. Plutôt qu’une liste plate d’IOC, le modèle offre aux analystes une vue structurelle de l’intrusion elle-même.
Le modèle Diamond affiche quatre sommets, chacun représentant un élément de base de la menace analysée :
- Adversaire — l’acteur menaçant ou l’organisation derrière l’activité
- Capacité — les outils, logiciels malveillants et techniques utilisés par l’adversaire
- Victime — les entités ou organisations ciblées
- Infrastructure — les systèmes, ressources et services utilisés pour mener l’activité
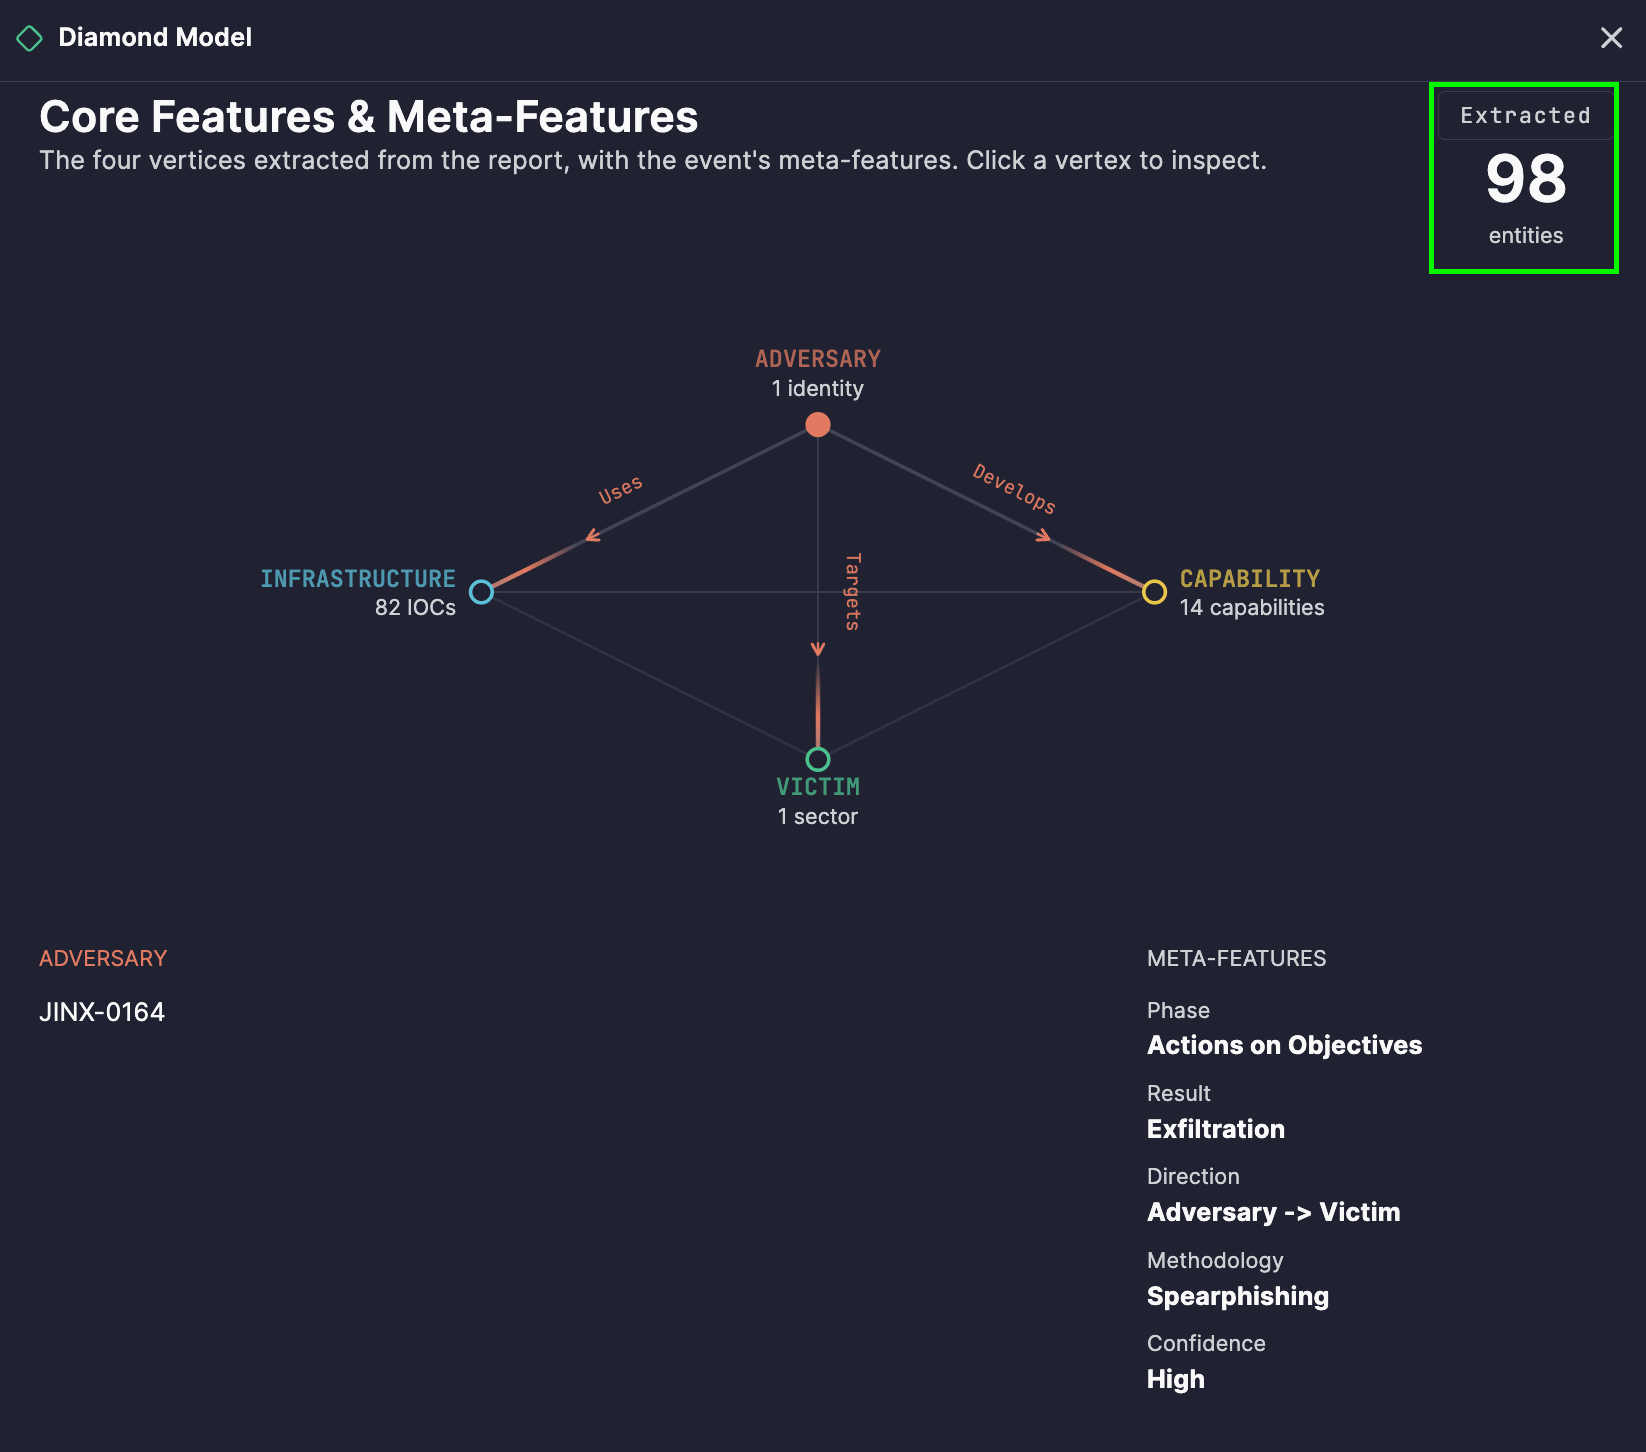
Dans Prime Architect, le modèle Diamond visualise ces quatre sommets basés sur les entités réellement extraites du rapport de menace analysé, et chaque sommet affiche le nombre d’entités extraites qui lui sont associées — vous donnant immédiatement une idée de la quantité de détails trouvés pour chaque élément de l’intrusion.
Lire les Connexions
Un diamant n’est pas juste quatre points — ce sont les relations entre eux qui racontent la vraie histoire. Le diagramme représente les connexions entre les sommets en utilisant des relations directionnelles, y compris Se Connecte À, Utilise, Exploite, Cible, Développe, et Déployé via. Ces liens directionnels montrent, par exemple, quelle capacité un adversaire a utilisée pour exploiter une victime spécifique, ou quelle infrastructure a été utilisée pour déployer un outil donné.
Survoler un sommet le met en surbrillance et révèle ses connexions associées, facilitant ainsi le suivi de la manière dont les outils, cibles et infrastructures d’un acteur menaçant se lient ensemble — sans avoir à faire référence croisée manuellement à un rapport écrit.
An Le compteur dans le diagramme montre le nombre total d’entités identifiées au cours de l’analyse, vous donnant rapidement une idée de l’ampleur.
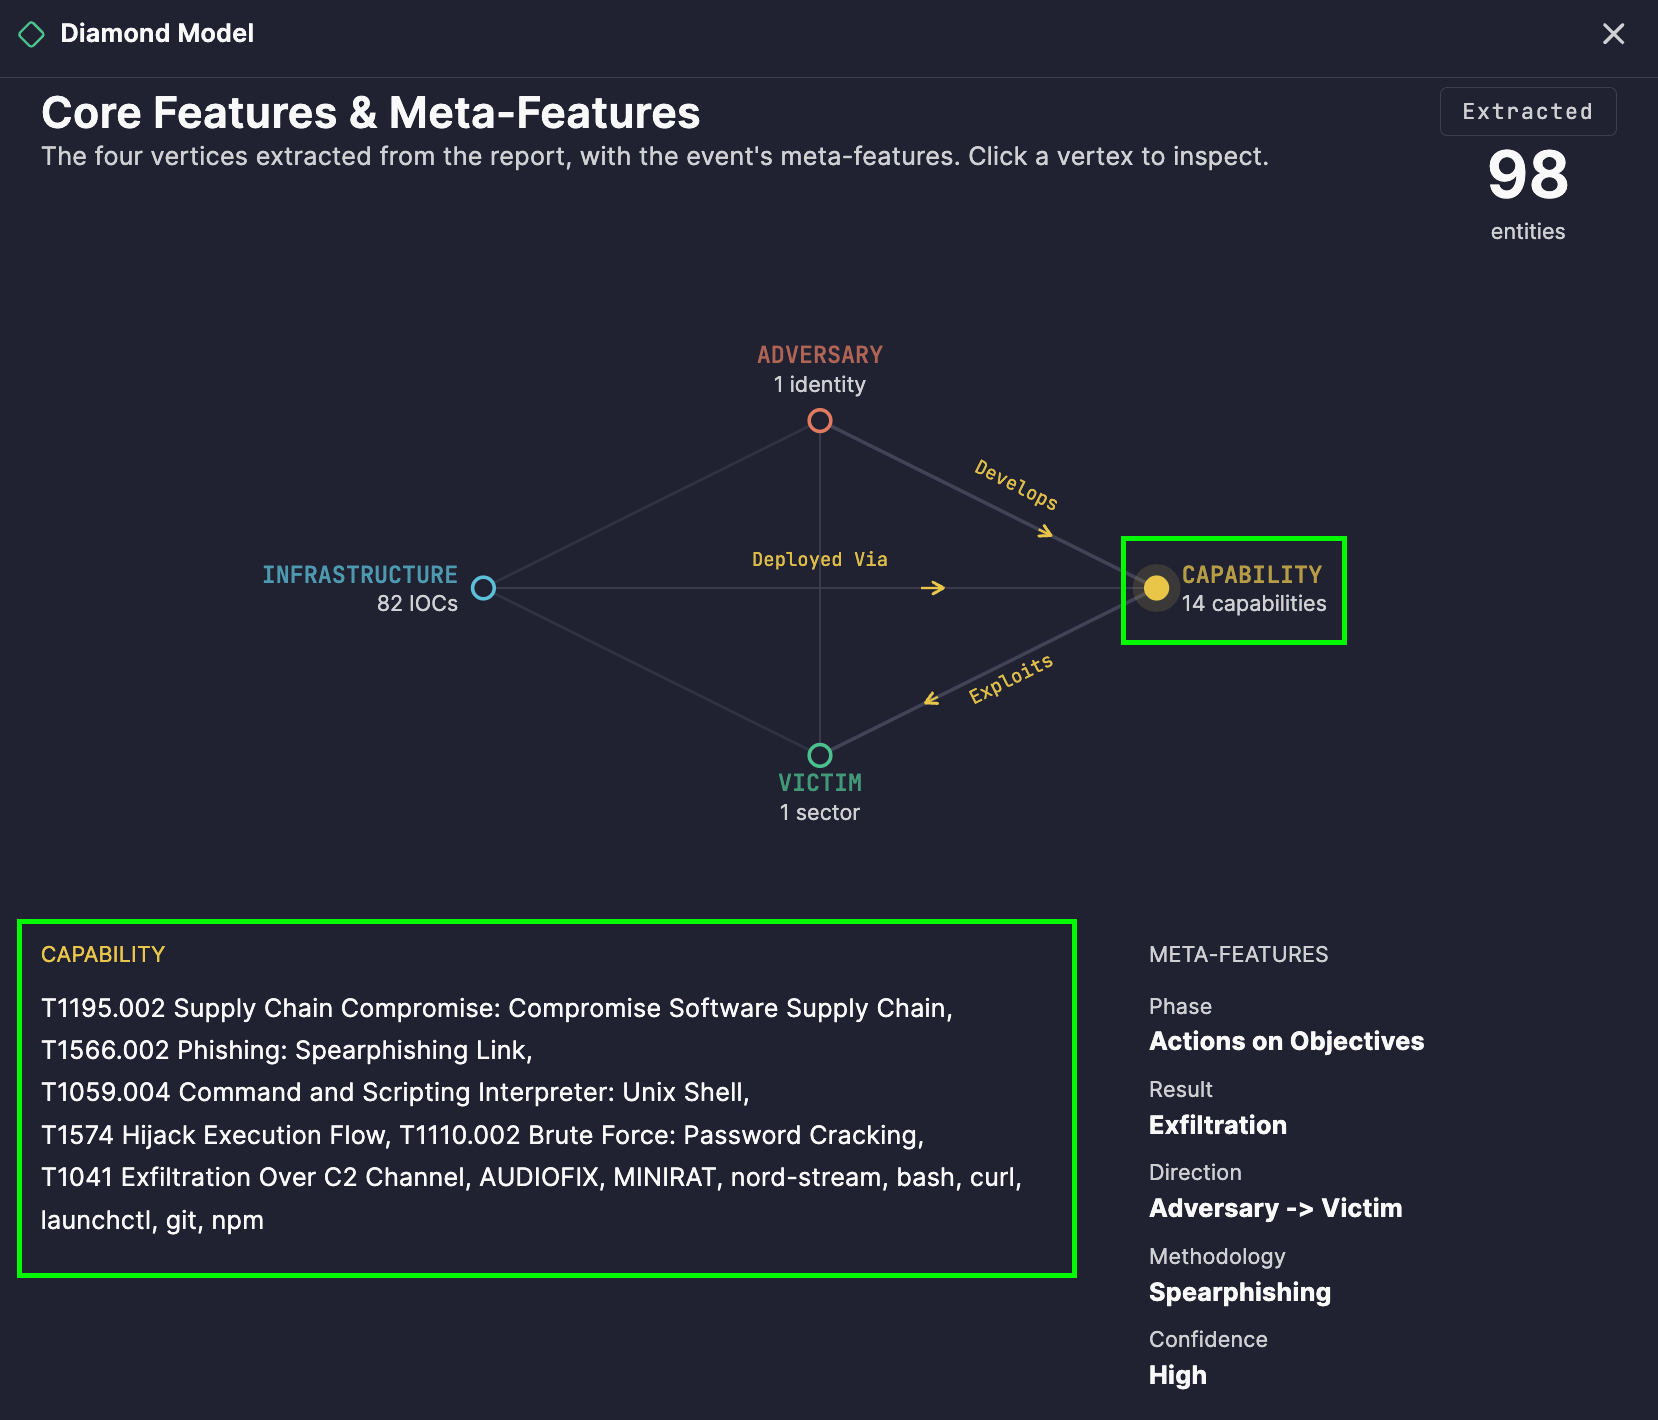
Pour approfondir les spécificités, cliquez sur n’importe quel sommet pour afficher la liste des entités correspondantes sous le diagramme — vous pouvez ainsi passer en toute transparence de la carte des relations de haut niveau aux détails sous-jacents.
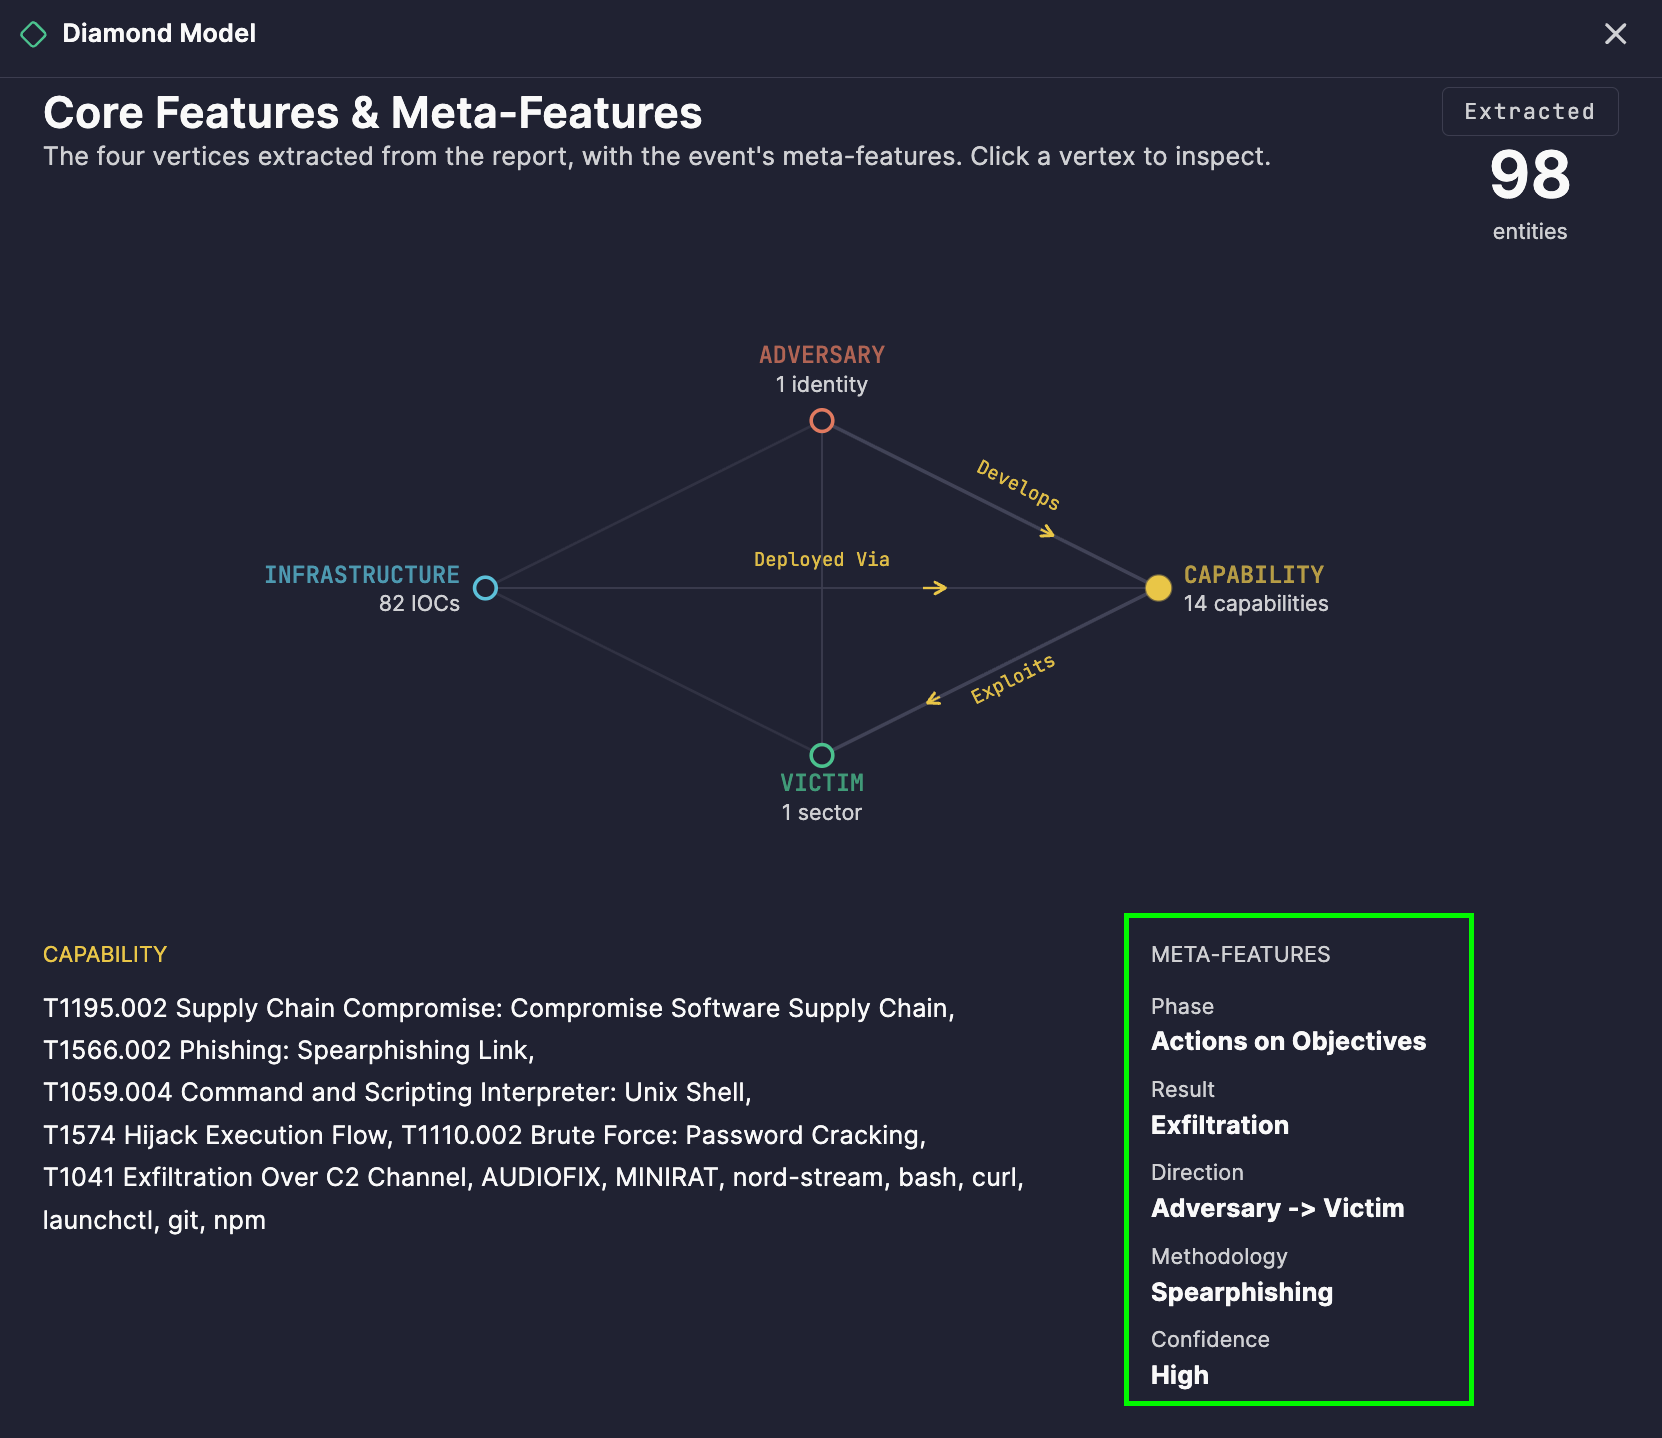
Le diagramme inclut également des méta-fonctionnalités — Phase, Résultat, Direction, Méthodologie, et Confiance — qui ajoutent un contexte crucial autour de l’activité analysée, comme à quel stade du cycle de vie de l’intrusion l’activité s’est produite, si elle a réussi, et à quel point l’analyse est confiante dans les relations cartographiées.
De la Visualisation à l’Action
1. Attribution et suivi des acteurs
En cartographiant systématiquement les adversaires par rapport à leurs capacités et infrastructures à travers plusieurs rapports analysés, les équipes peuvent repérer des motifs d’intersection qui soutiennent l’attribution à un acteur menaçant ou une campagne connue.
2. Analyse des infrastructures et des outils
Voir quelle infrastructure soutient quelles capacités aide les défenseurs à anticiper le prochain mouvement d’un adversaire — si vous avez identifié l’infrastructure derrière une campagne, l’activité connexe devient plus facile à détecter.
3. Profilage des victimes et évaluation des risques
Comprendre qui les adversaires ciblent typiquement, et par quelles capacités, aide les équipes de sécurité à évaluer si leur propre organisation correspond à un modèle de ciblage connu.
4. Récit structuré des incidents
La structure à quatre sommets facilite l’explication d’une intrusion aux parties prenantes en termes clairs : qui l’a fait, comment, par quoi, et contre qui — sans fouiller dans des détails techniques.
5. Priorisation basée sur la confiance
La méta-fonctionnalité Confiance aide les analystes à évaluer la confiance à accorder à une relation donnée, afin que les efforts de réponse et de remédiation puissent être priorisés autour de conclusions bien étayées plutôt que spéculatives.
Comment le Générer
- Ouvrir Prime Architect et aller dans le mode Agentic Threat Research .
- Cliquer Éditeur de Code dans le coin supérieur droit et coller le texte de votre rapport de menace.
- Sélectionner Analyser.
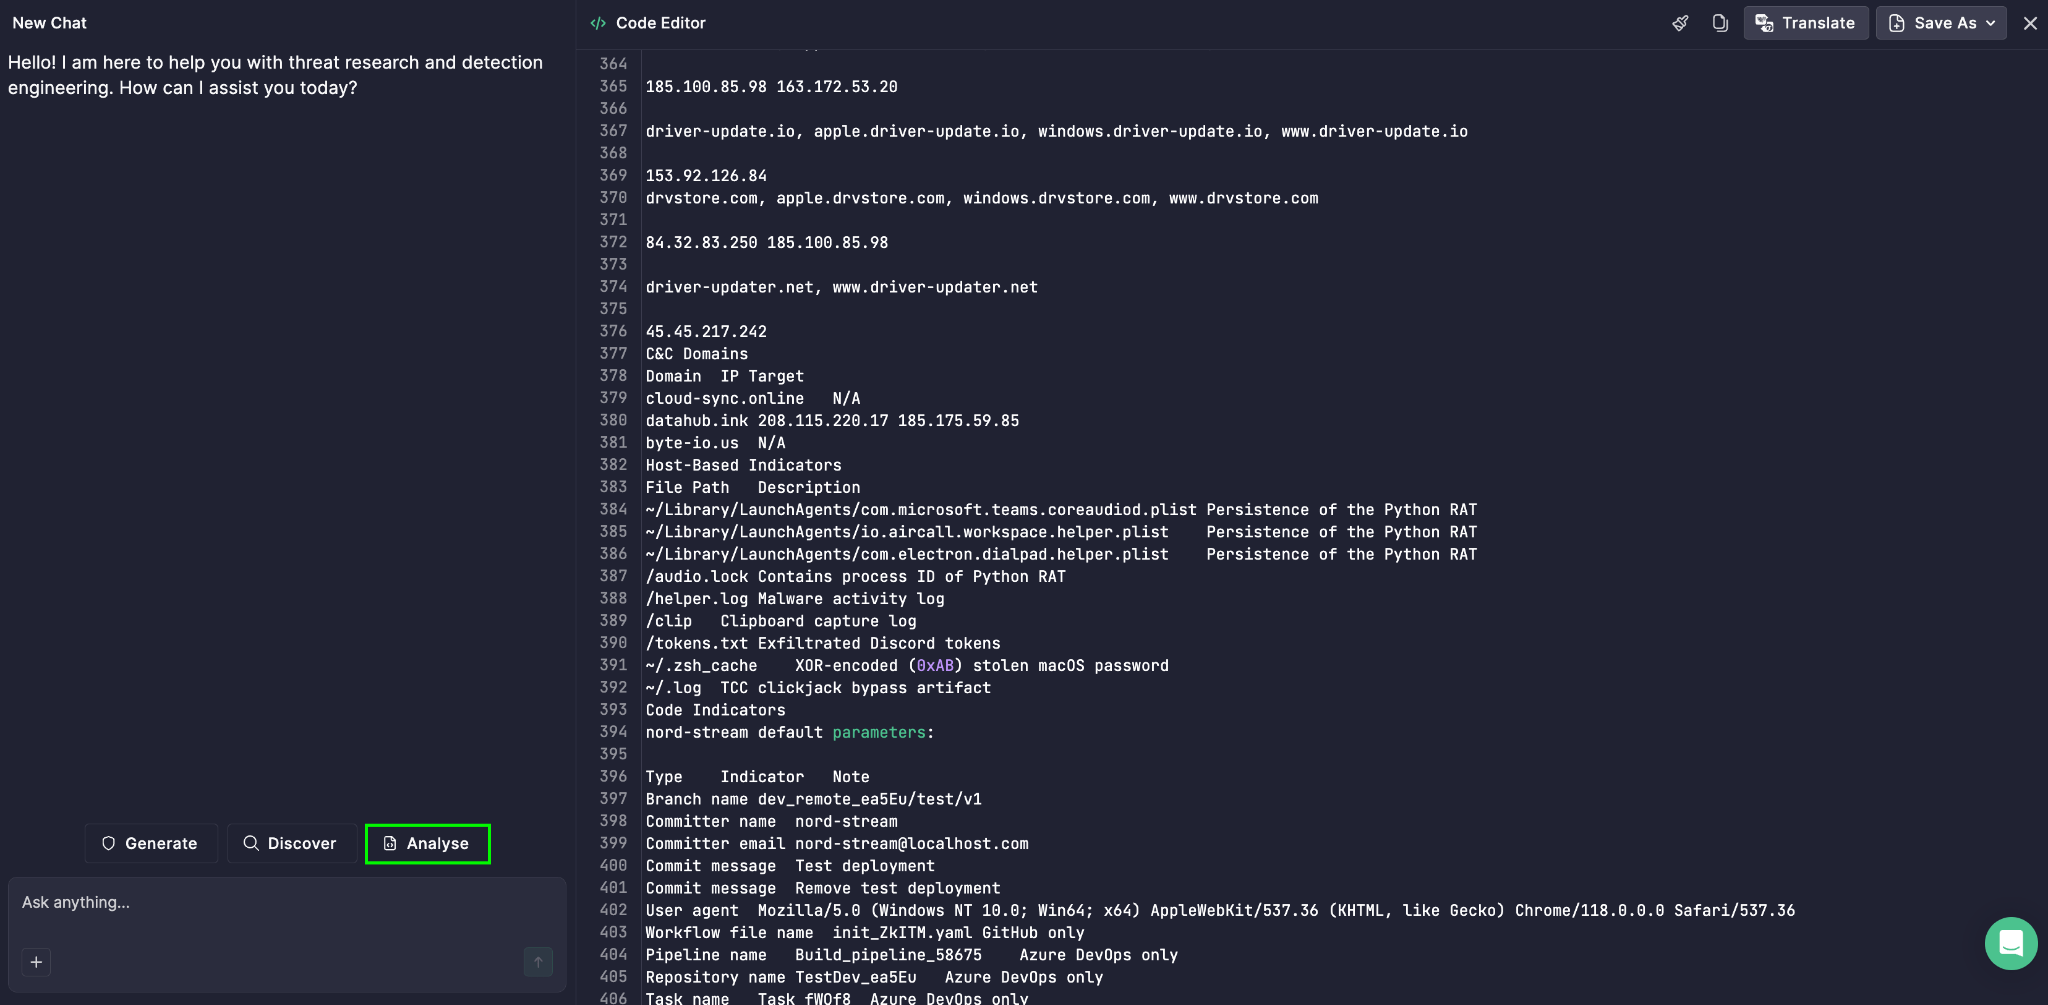
- Choisir Deep Threat Research de la liste.
- Cliquer sur l’icône Entrer pour lancer l’analyse.
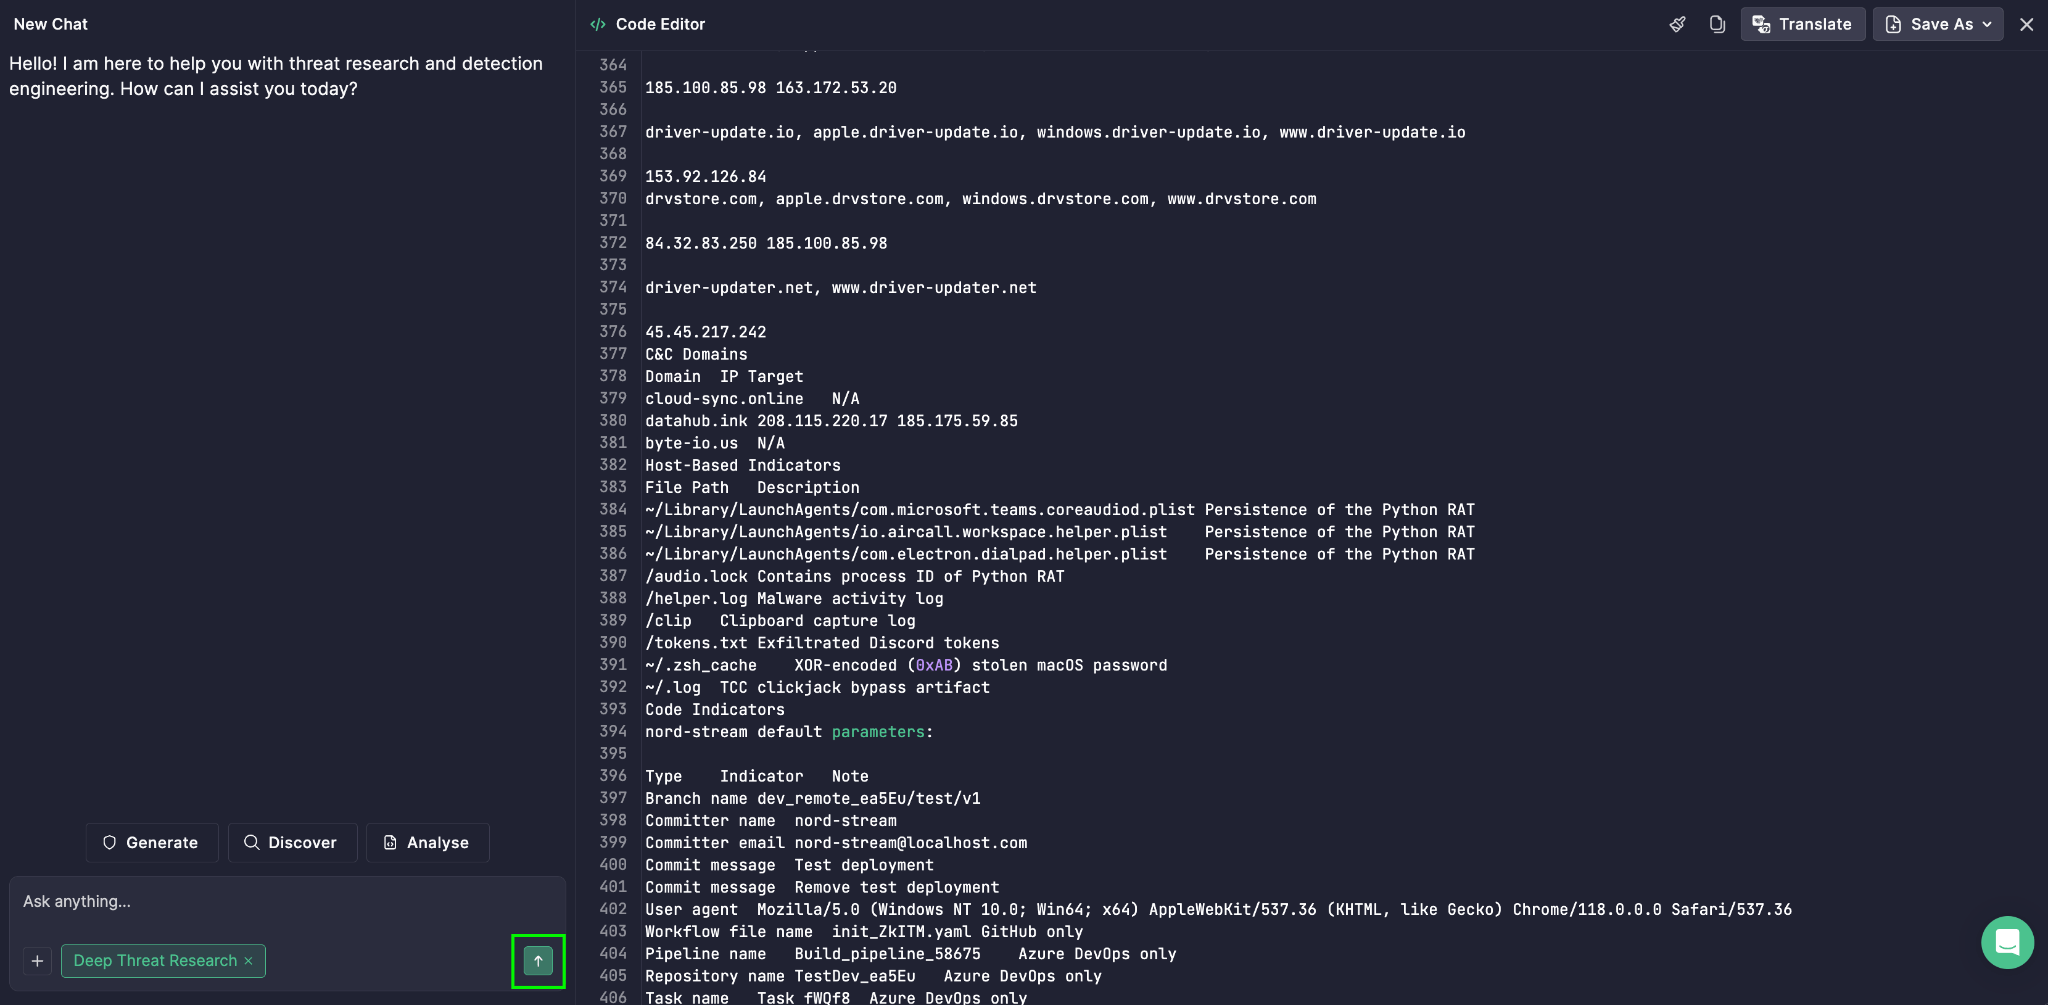
The Le modèle Diamond apparaît ensuite aux côtés d’autres résultats, offrant à votre équipe une vue axée sur la structure et les relations de la menace — qui relie l’adversaire, sa capacité, son infrastructure et sa victime en un tableau unique et cohérent.