Segui
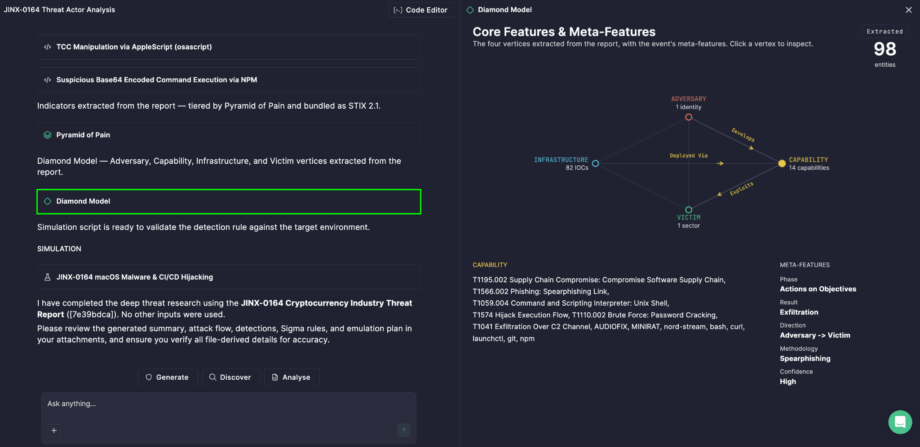
Ogni intrusione coinvolge più di un semplice malware o di un IP compromesso: coinvolge un attore di minaccia, gli strumenti che utilizza, l’infrastruttura che opera attraverso di esso e la vittima che prende di mira. Comprendere come questi elementi si connettono è spesso più prezioso che guardarne uno qualsiasi isolatamente. Ecco perché Prime Architect visualizza l’attività degli avversari utilizzando il Modello Diamond, generato automaticamente come parte dell’analisi Deep Threat Research, aiutando il tuo team a vedere non solo ciò che è accaduto, ma come i pezzi di un’intrusione si relazionano tra loro.
Mappatura dei Quattro Angoli di un’Intrusione
Il Modello Diamond per l’Analisi delle Intrusioni è un framework di intelligence sulle minacce basato su una premessa semplice: ogni evento dannoso può essere suddiviso in quattro elementi principali, e mappare le relazioni tra di essi rivela molto di più sull’operazione di un avversario che esaminare gli indicatori isolatamente. Invece di un elenco piano di IOC, il modello offre agli analisti una visione strutturale dell’intrusione stessa.
Il Modello Diamond visualizza quattro vertici, ciascuno rappresentante un elemento chiave della minaccia analizzata:
- Avversario — l’attore di minaccia o l’organizzazione dietro l’attività
- Capacità — gli strumenti, il malware e le tecniche che l’avversario ha usato
- Vittima — le entità o organizzazioni prese di mira
- Infrastruttura — i sistemi, le risorse e i servizi utilizzati per realizzare l’attività
In Prime Architect, il Modello Diamond visualizza questi quattro vertici in base alle entità effettivamente estratte dal rapporto sulla minaccia analizzato, e ciascun vertice mostra il numero di entità estratte associate ad esso, dandoti un’immediata sensazione di quanto dettaglio è stato trovato per ciascun elemento dell’intrusione.
Lettura delle Connessioni
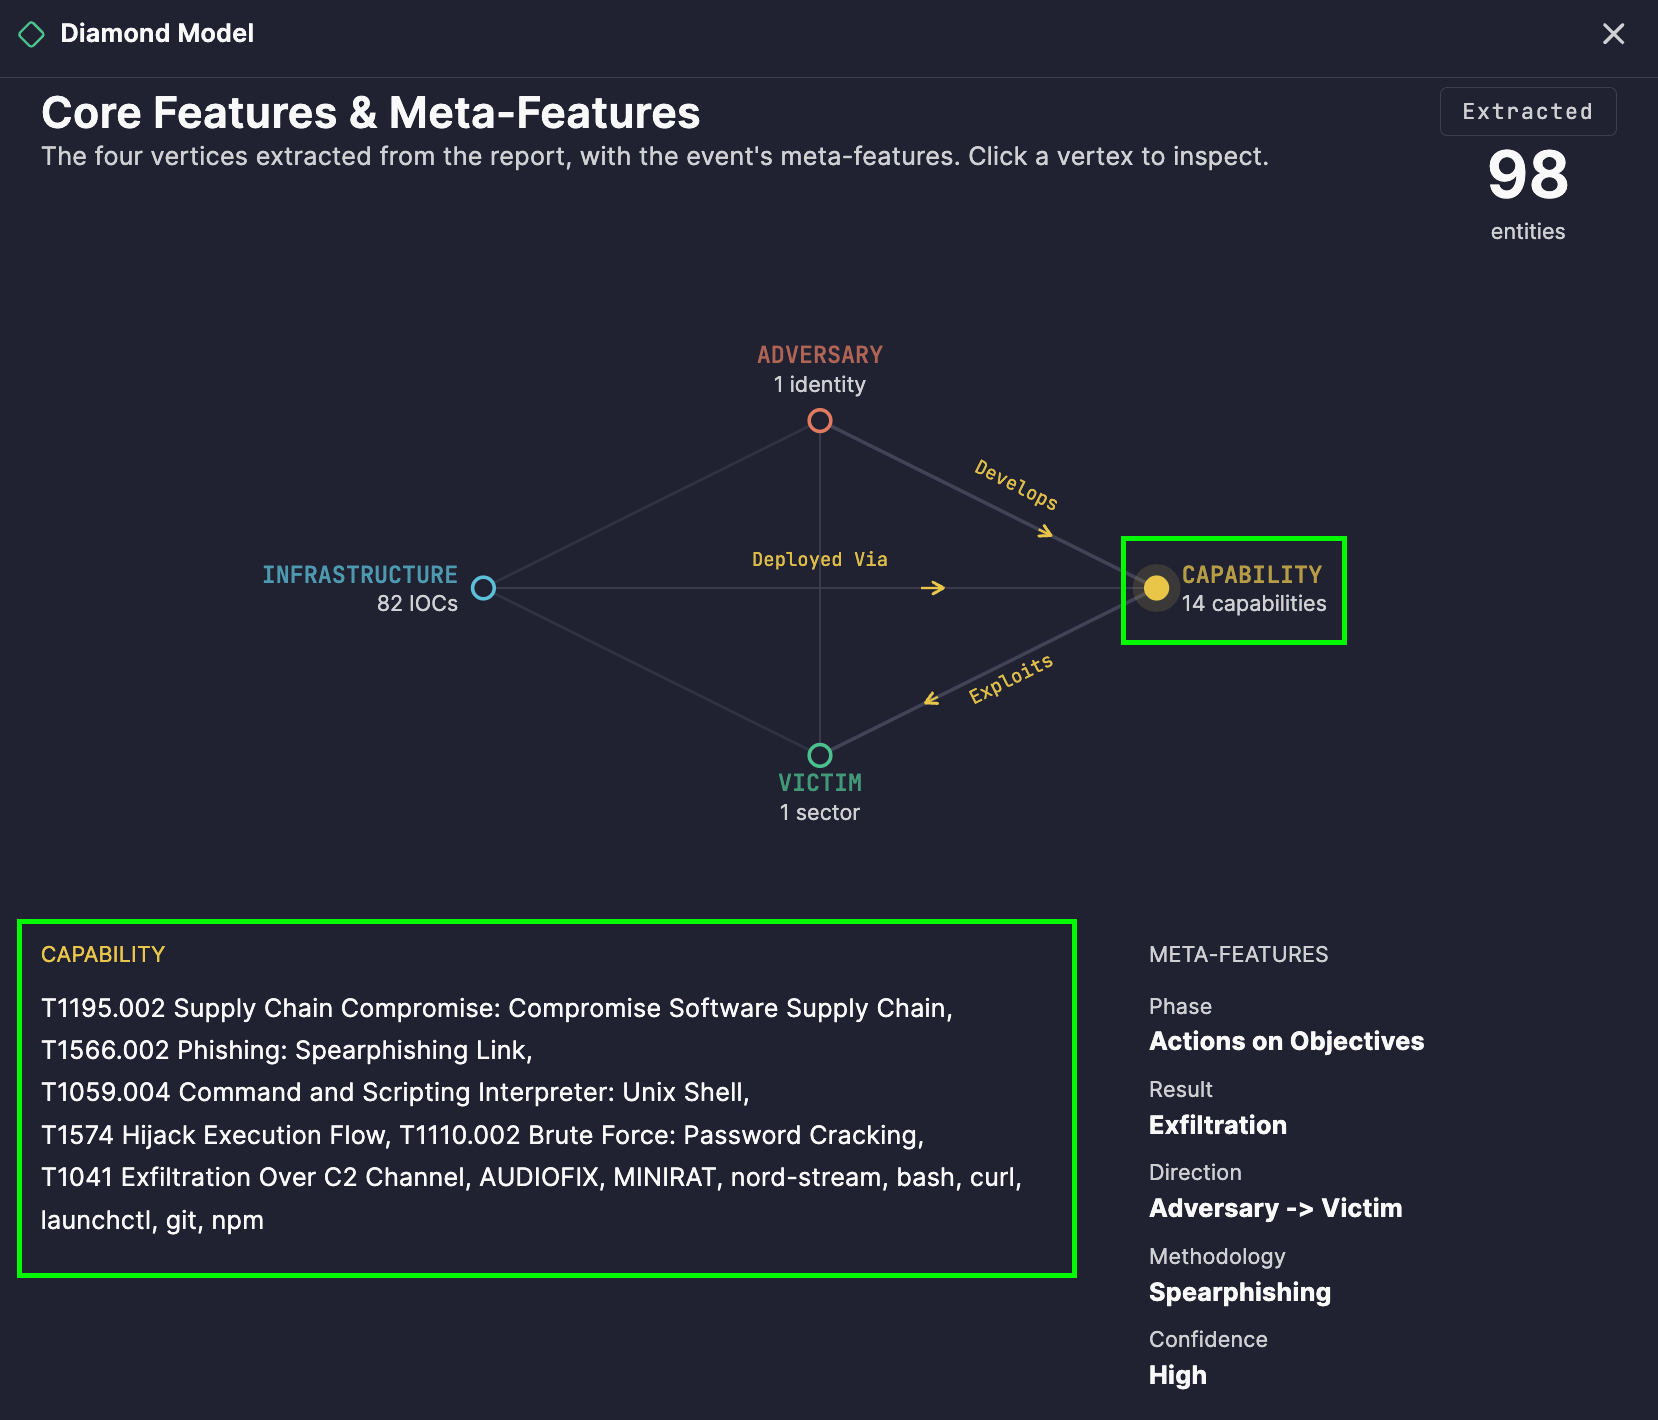
Un diamante non è solo quattro punti: sono le relazioni tra di essi che raccontano la vera storia. Il diagramma rappresenta le connessioni tra i vertici utilizzando relazioni direzionali, inclusi Connesso a, Utilizza, Sfrutta, Mira, Sviluppa, e Distribuito tramite. Questi collegamenti direzionali mostrano, ad esempio, quale capacità un avversario ha usato per sfruttare una vittima specifica, o quale infrastruttura è stata usata per distribuire un determinato strumento.
Spostando il mouse su un vertice, questo viene evidenziato e le sue connessioni relative vengono rivelate, facilitando il tracciamento di come gli strumenti, i bersagli e l’infrastruttura di un attore di minaccia si relazionano tra loro, senza dover fare riferimento incrociato a un rapporto scritto in modo manuale.
An Estratto il contatore nel diagramma mostra il numero totale di entità identificate durante l’analisi, dandoti una rapida sensazione delle dimensioni.
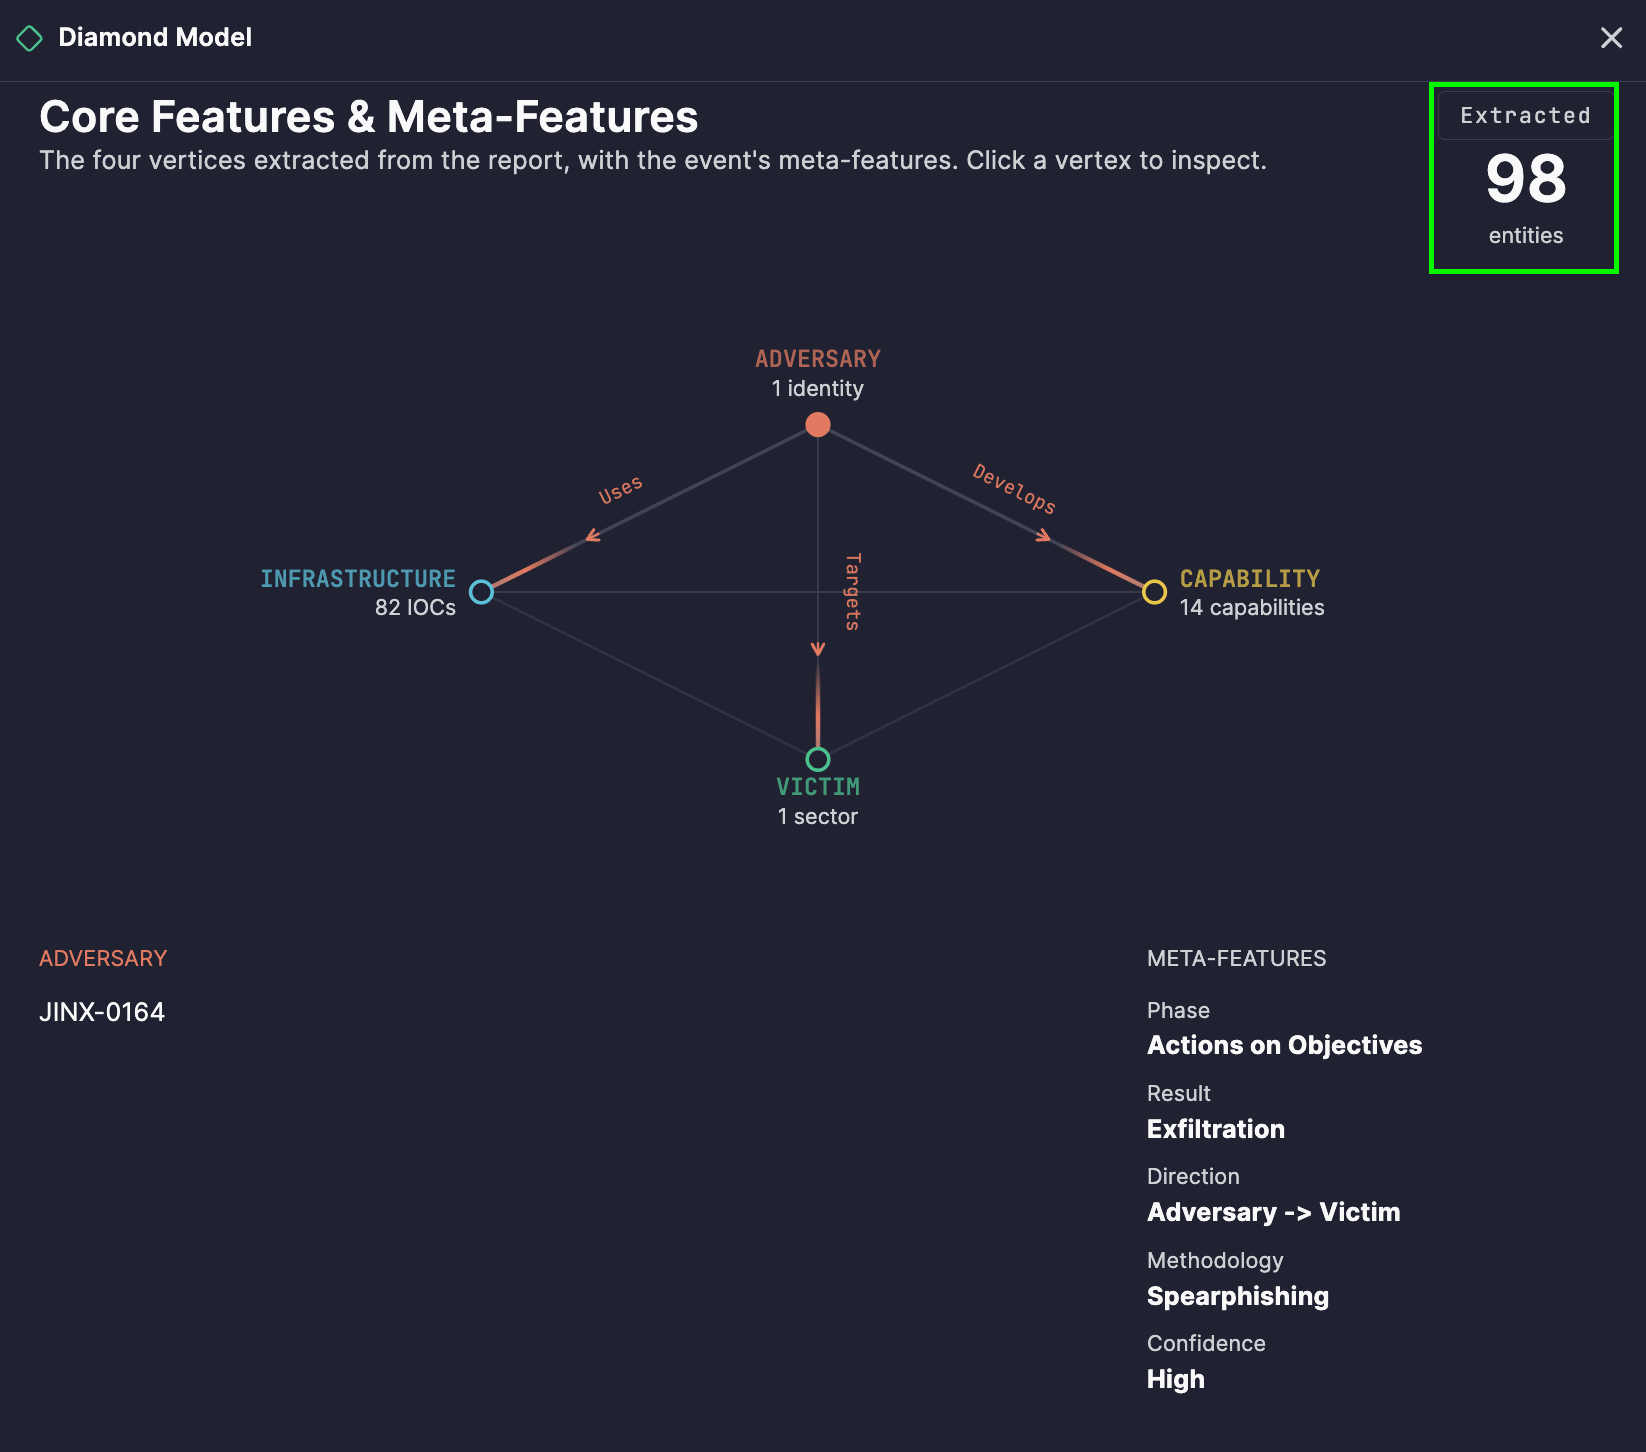
Per approfondire i dettagli, fai clic su qualsiasi vertice per visualizzare l’elenco delle entità corrispondenti sotto il diagramma, così puoi passare senza problemi dalla mappa delle relazioni di alto livello ai dettagli sottostanti.
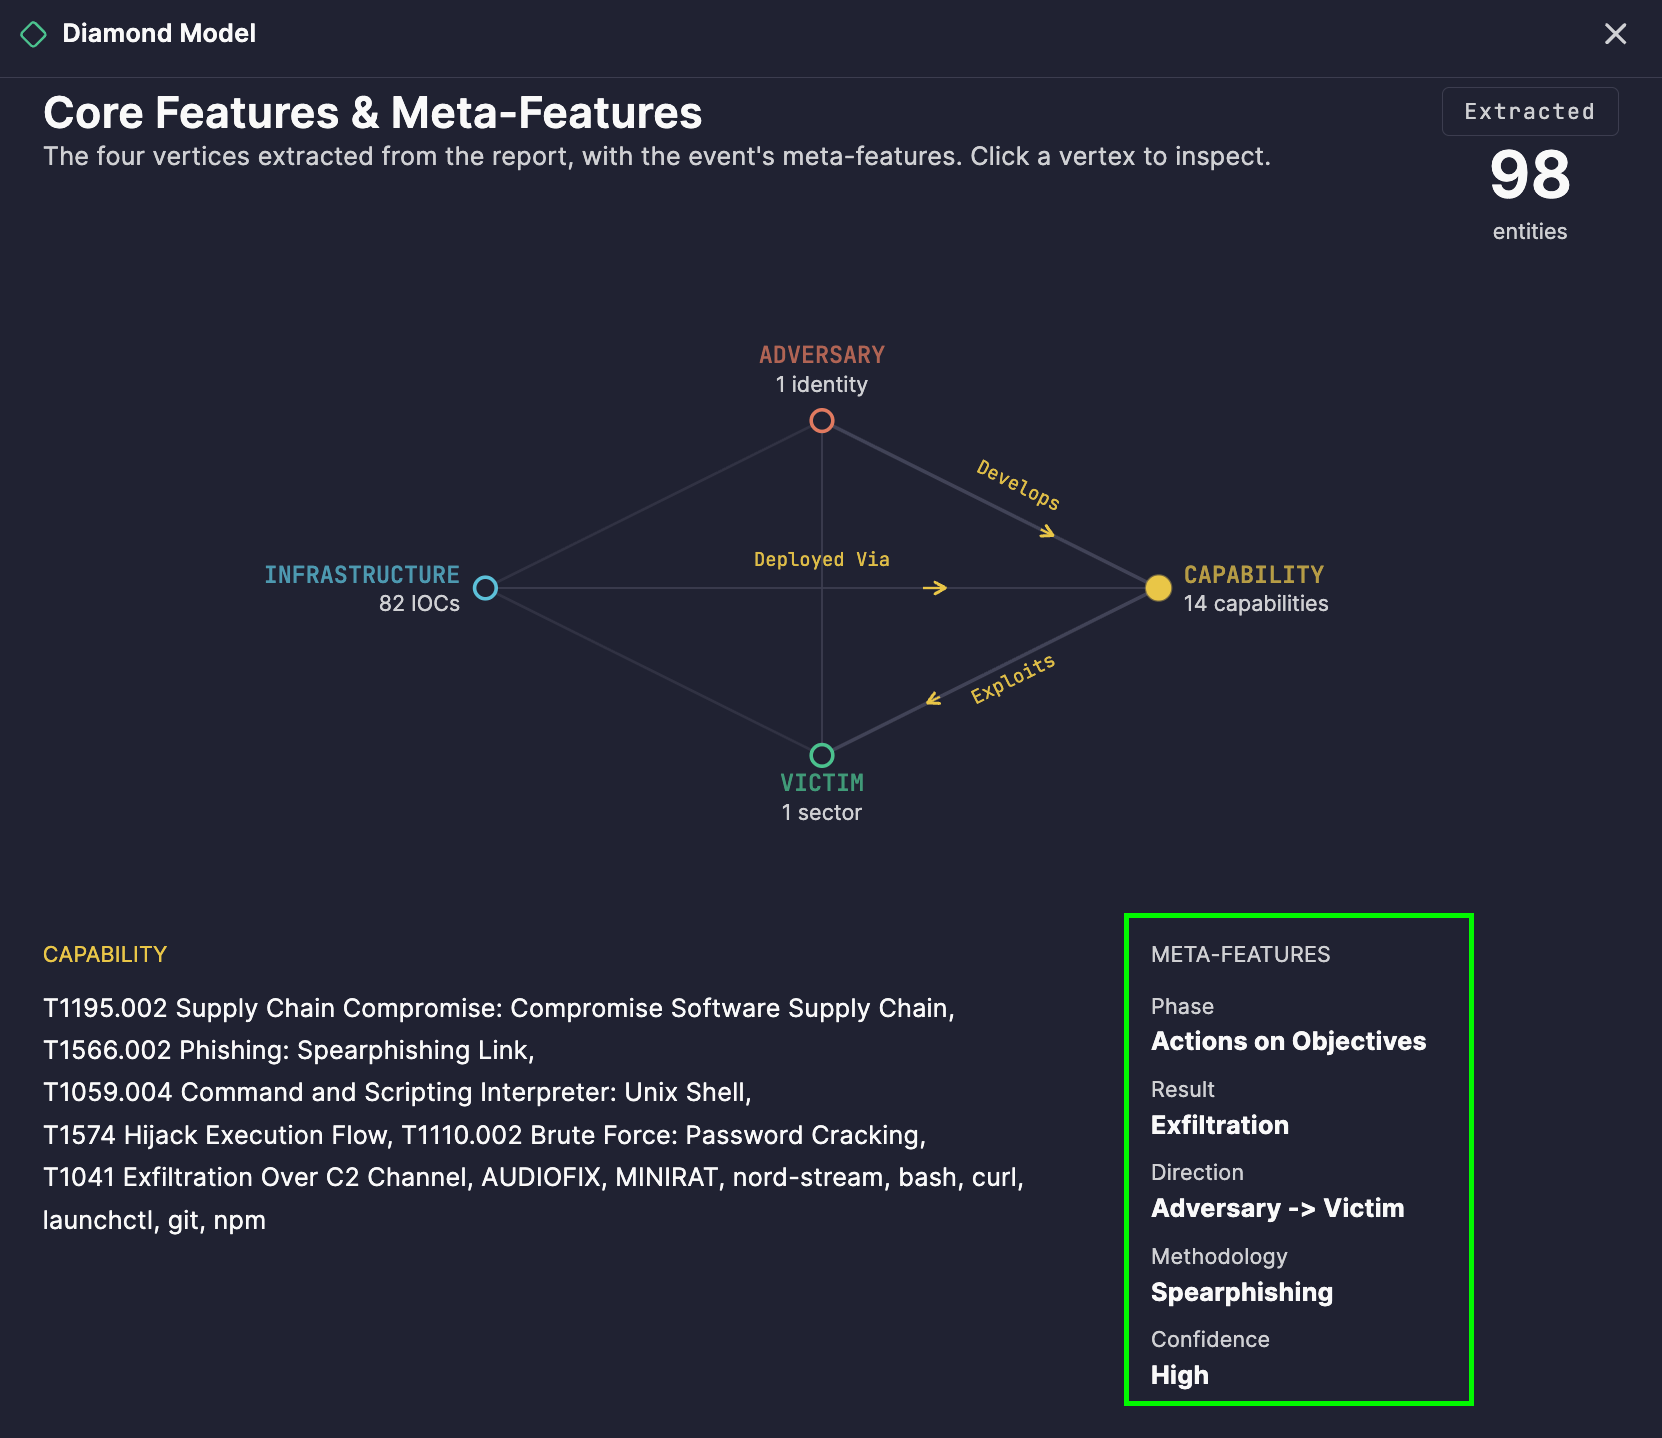
Il diagramma include anche meta-caratteristiche — Fase, Risultato, Direzione, Metodologia, e Fiducia — che aggiungono contesto cruciale attorno all’attività analizzata, come ad esempio dove si è verificata l’attività nel ciclo di vita dell’intrusione, se ha avuto successo e quanto è sicura l’analisi nelle relazioni mappate.
Dalla Visualizzazione all’Azione
1. Attribuzione e tracciamento degli attori
Mappando costantemente gli avversari con le loro capacità e infrastrutture attraverso più rapporti analizzati, i team possono individuare schemi sovrapposti che supportano l’attribuzione a un noto attore di minaccia o campagna.
2. Analisi delle infrastrutture e degli strumenti
Vedere quale infrastruttura supporta quali capacità aiuta i difensori a prevedere la prossima mossa di un avversario: se hai identificato l’infrastruttura dietro una campagna, diventa più facile rilevare attività correlate.
3. Profilazione delle vittime e valutazione del rischio
Comprendere chi prendono abitualmente di mira gli avversari e tramite quali capacità, aiuta i team di sicurezza a valutare se la propria organizzazione rientra in una nota tipologia di bersaglio.
4. Racconto strutturato degli incidenti
La struttura a quattro vertici facilita la spiegazione di un’intrusione agli stakeholder in termini chiari: chi l’ha fatto, come, attraverso cosa e contro chi, senza dover entrare nei dettagli tecnici.
5. Prioritizzazione basata sulla fiducia
La meta-caratteristica Fiducia aiuta gli analisti a valutare quanto fiducia riporre in una data relazione, in modo che gli sforzi di risposta e rimedio possano essere priorizzati attorno a scoperte ben supportate piuttosto che speculative.
Come Generarla
- Apri Prime Architect e vai alla modalità Ricerche di Minacce Ageniche .
- Fai clic su Editor di Codice nell’angolo in alto a destra e incolla il testo del tuo rapporto sulla minaccia.
- Seleziona Analizza.
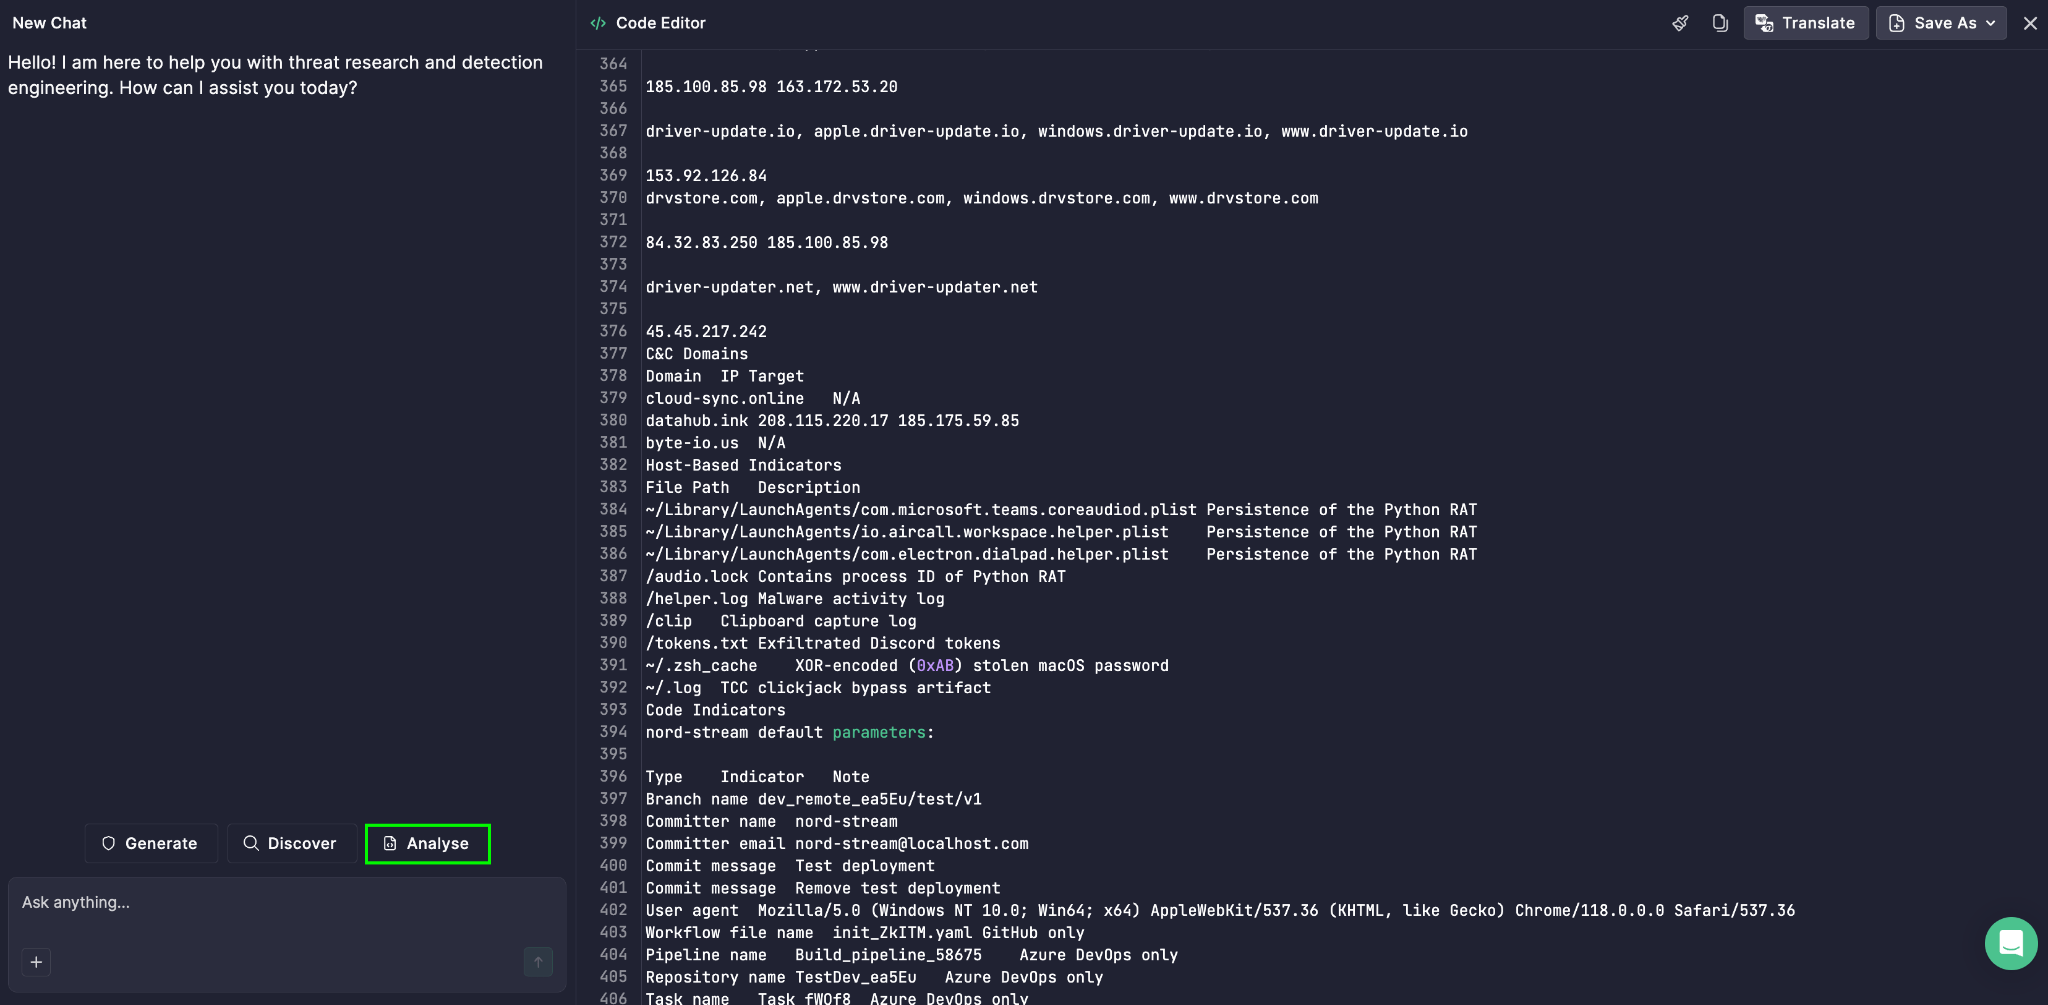
- Scegli Deep Threat Research dall’elenco.
- Fai clic sull’icona Invia per eseguire l’analisi.
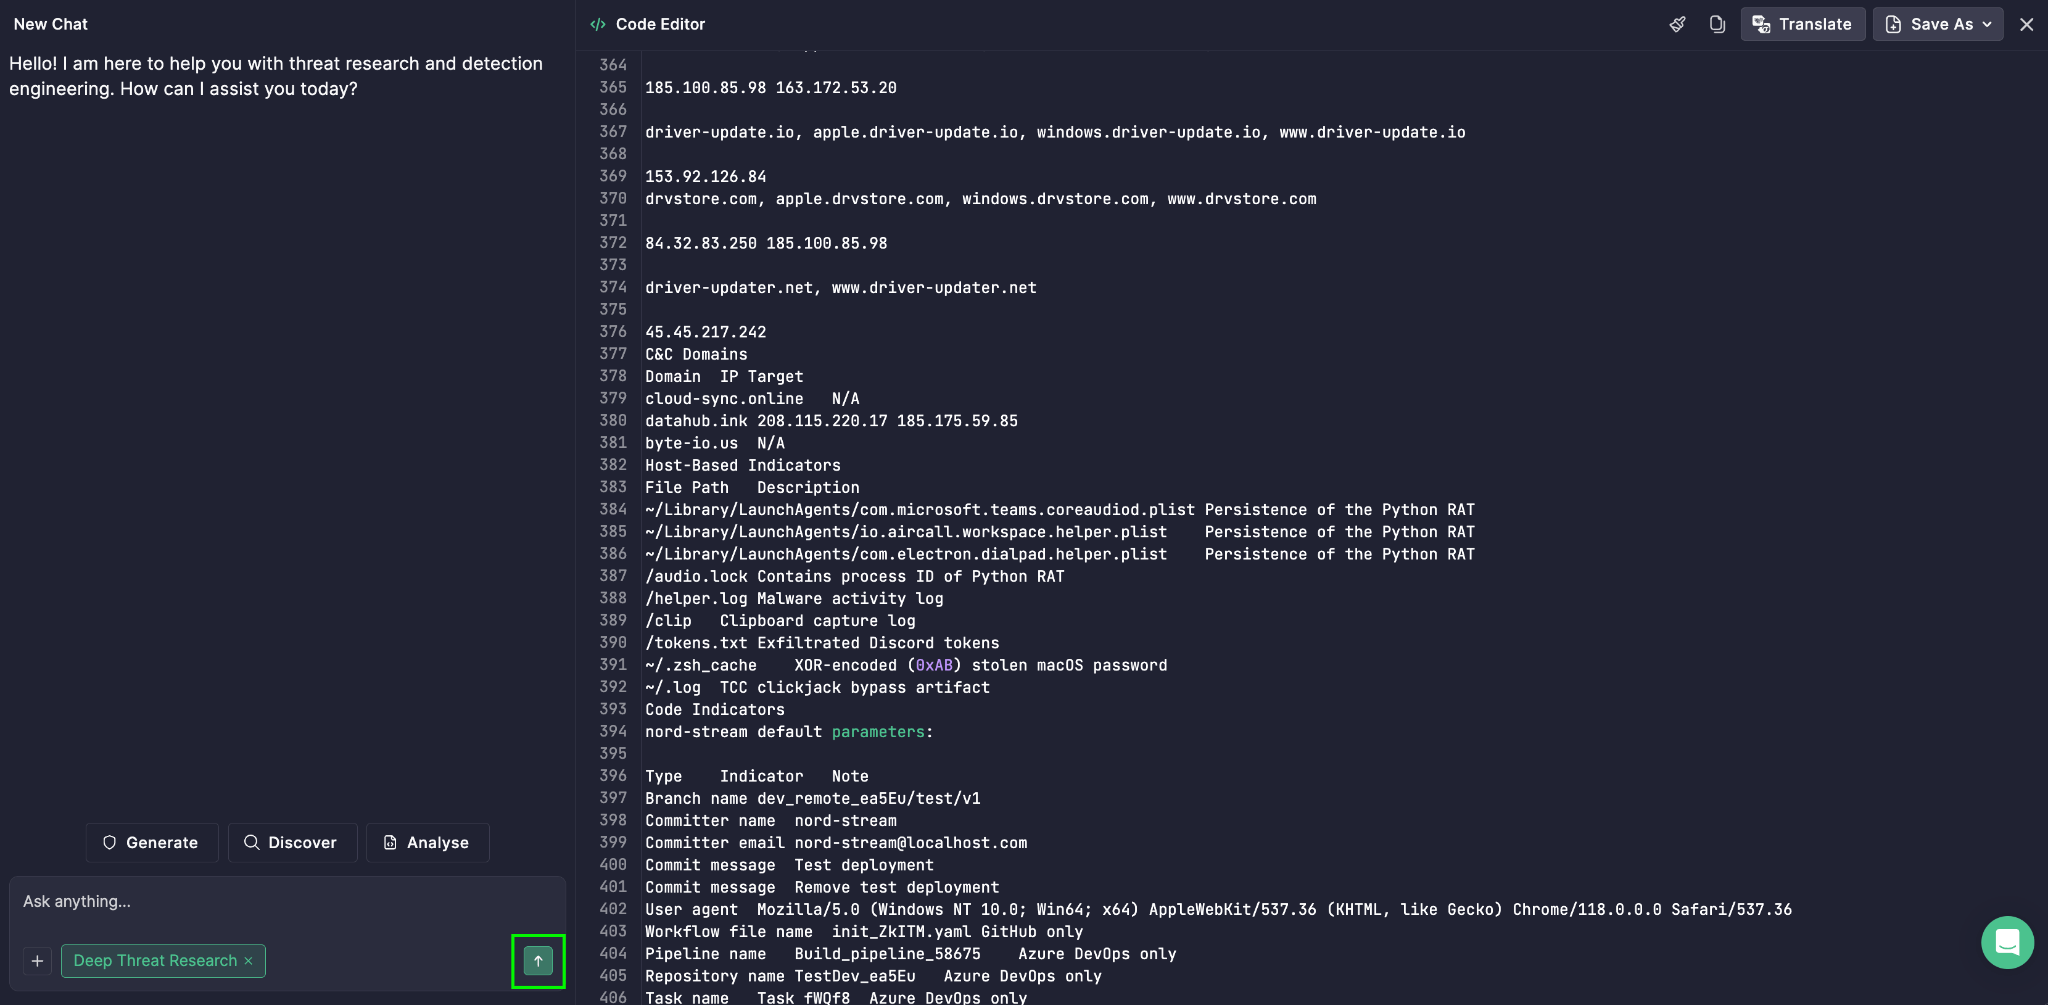
The Il Modello Diamond poi appare accanto ad altri output, dando al tuo team una visione strutturale e guidata dalle relazioni della minaccia, che collega l’avversario, le sue capacità, la sua infrastruttura e la sua vittima in un’unica immagine coerente.