Folgen
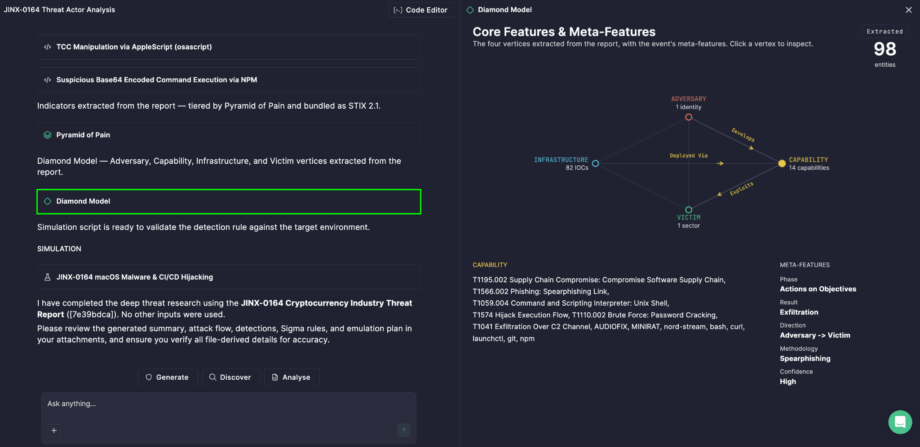
Jeder Einbruch beinhaltet mehr als nur Malware oder eine kompromittierte IP – es beinhaltet einen Bedrohungsakteur, die Werkzeuge, die er verwendet, die Infrastruktur, durch die er operiert, und das Opfer, das er ins Visier genommen hat. Zu verstehen, wie diese Elemente miteinander verbunden sind, ist oft wertvoller als das Betrachten eines einzelnen Elements isoliert. Deshalb visualisiert Prime Architect die Aktivitäten von Gegnern mit dem Diamond Model – automatisch generiert als Teil der Deep Threat Research-Analyse, sodass Ihr Team nicht nur sehen kann, was passiert ist, sondern auch, wie die Teile eines Einbruchs miteinander verbunden sind.
Die vier Ecken eines Einbruchs abbilden
Das Diamond Model der Einbruchsanalyse ist ein Bedrohungsintelligenz-Rahmenwerk, das auf einem einfachen Prinzip basiert: Jedes böswillige Ereignis kann in vier Kernelemente zerlegt werden, und die Abbildung der Beziehungen zwischen ihnen offenbart weit mehr über die Operation eines Gegners als das isolierte Untersuchen von Indikatoren. Anstatt einer flachen Liste von IOCs bietet das Modell Analysten eine strukturelle Sicht auf den Einbruch selbst.
Das Diamond Model zeigt vier Spitzen, die jeweils ein Kernelement der analysierten Bedrohung repräsentieren:
- Gegner — der Bedrohungsakteur oder die Organisation hinter der Aktivität
- Fähigkeit — die Werkzeuge, Malware und Techniken, die der Gegner verwendet hat
- Opfer — die gezielten Entitäten oder Organisationen
- Infrastruktur — die Systeme, Ressourcen und Dienste, die genutzt wurden, um die Aktivität durchzuführen
In Prime Architect visualisiert das Diamond Model diese vier Spitzen basierend auf den tatsächlich aus dem analysierten Bedrohungsbericht extrahierten Entitäten, und jeder Punkt zeigt die Anzahl der extrahierten Entitäten an, die damit verbunden sind – was Ihnen einen direkten Eindruck davon gibt, wie viele Details für jedes Element des Einbruchs gefunden wurden.
Die Verbindungen lesen
Ein Diamant besteht nicht nur aus vier Punkten — es sind die Beziehungen zwischen ihnen, die die wahre Geschichte erzählen. Das Diagramm stellt Verbindungen zwischen den Spitzen mit Richtungsverhältnissen dar, einschließlich Verbindet mit, Verwendet, Exploitiert, Zielt auf, Entwickelt, und Bereitgestellt über. Diese gerichteten Links zeigen zum Beispiel, welche Fähigkeit ein Gegner verwendet hat, um ein bestimmtes Opfer auszunutzen, oder welche Infrastruktur verwendet wurde, um ein bestimmtes Werkzeug bereitzustellen.
Wenn Sie über einen Punkt schweben, wird er hervorgehoben und zeigt seine verwandten Verbindungen, was es einfach macht nachzuvollziehen, wie Werkzeuge, Ziele und Infrastruktur eines Bedrohungsakteurs miteinander verknüpft sind – ohne dass ein schriftlicher Bericht manuell abgeglichen werden muss.
An Extrahiert Zähler im Diagramm zeigt die Gesamtanzahl der während der Analyse identifizierten Entitäten und gibt Ihnen ein schnelles Gefühl für den Umfang.
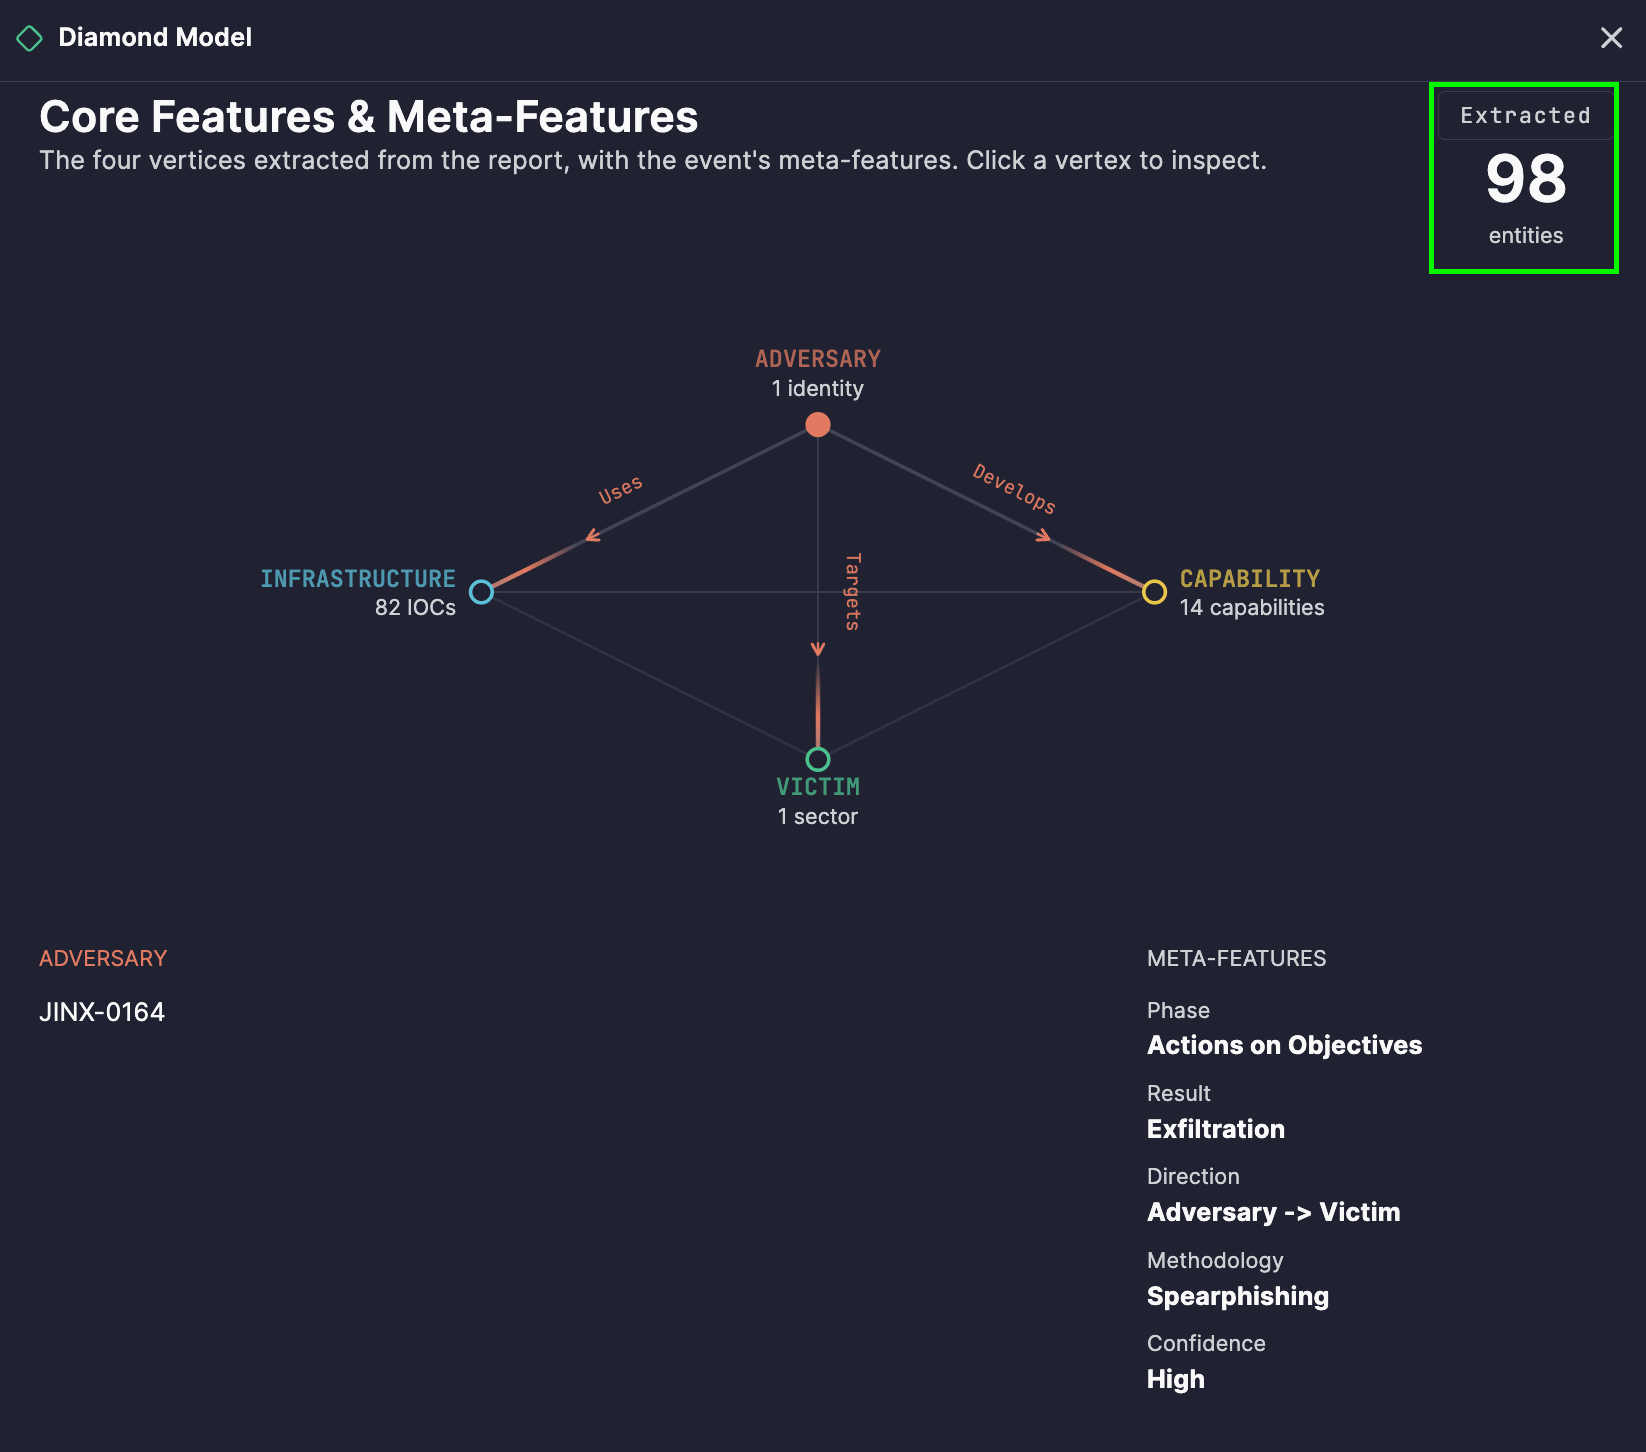
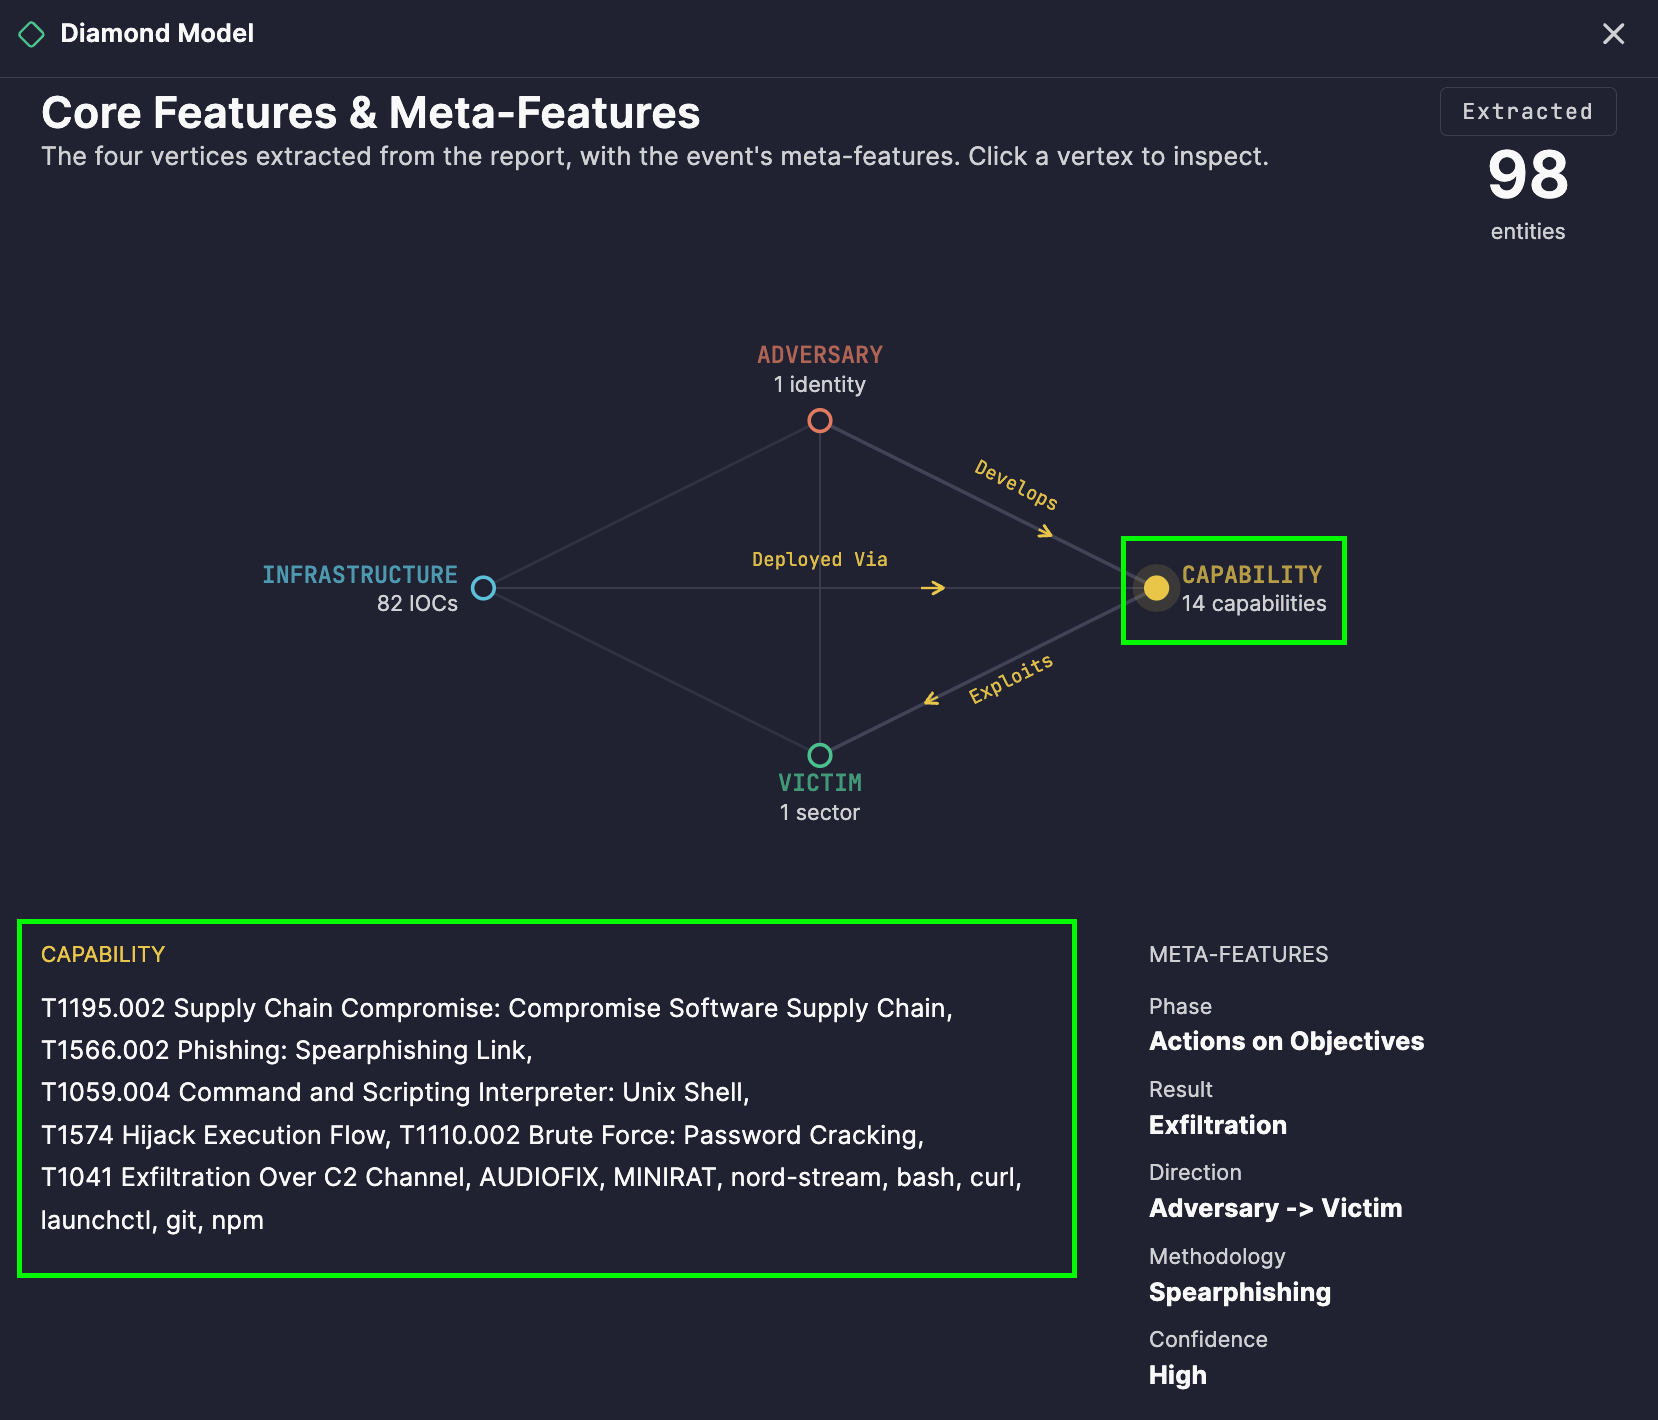
Um sich in die Einzelheiten zu vertiefen, klicken Sie auf einen beliebigen Punkt, um die entsprechende Entitätenliste unterhalb des Diagramms anzuzeigen, sodass Sie nahtlos von der übergeordneten Beziehungsübersicht zu den zugrunde liegenden Details wechseln können.
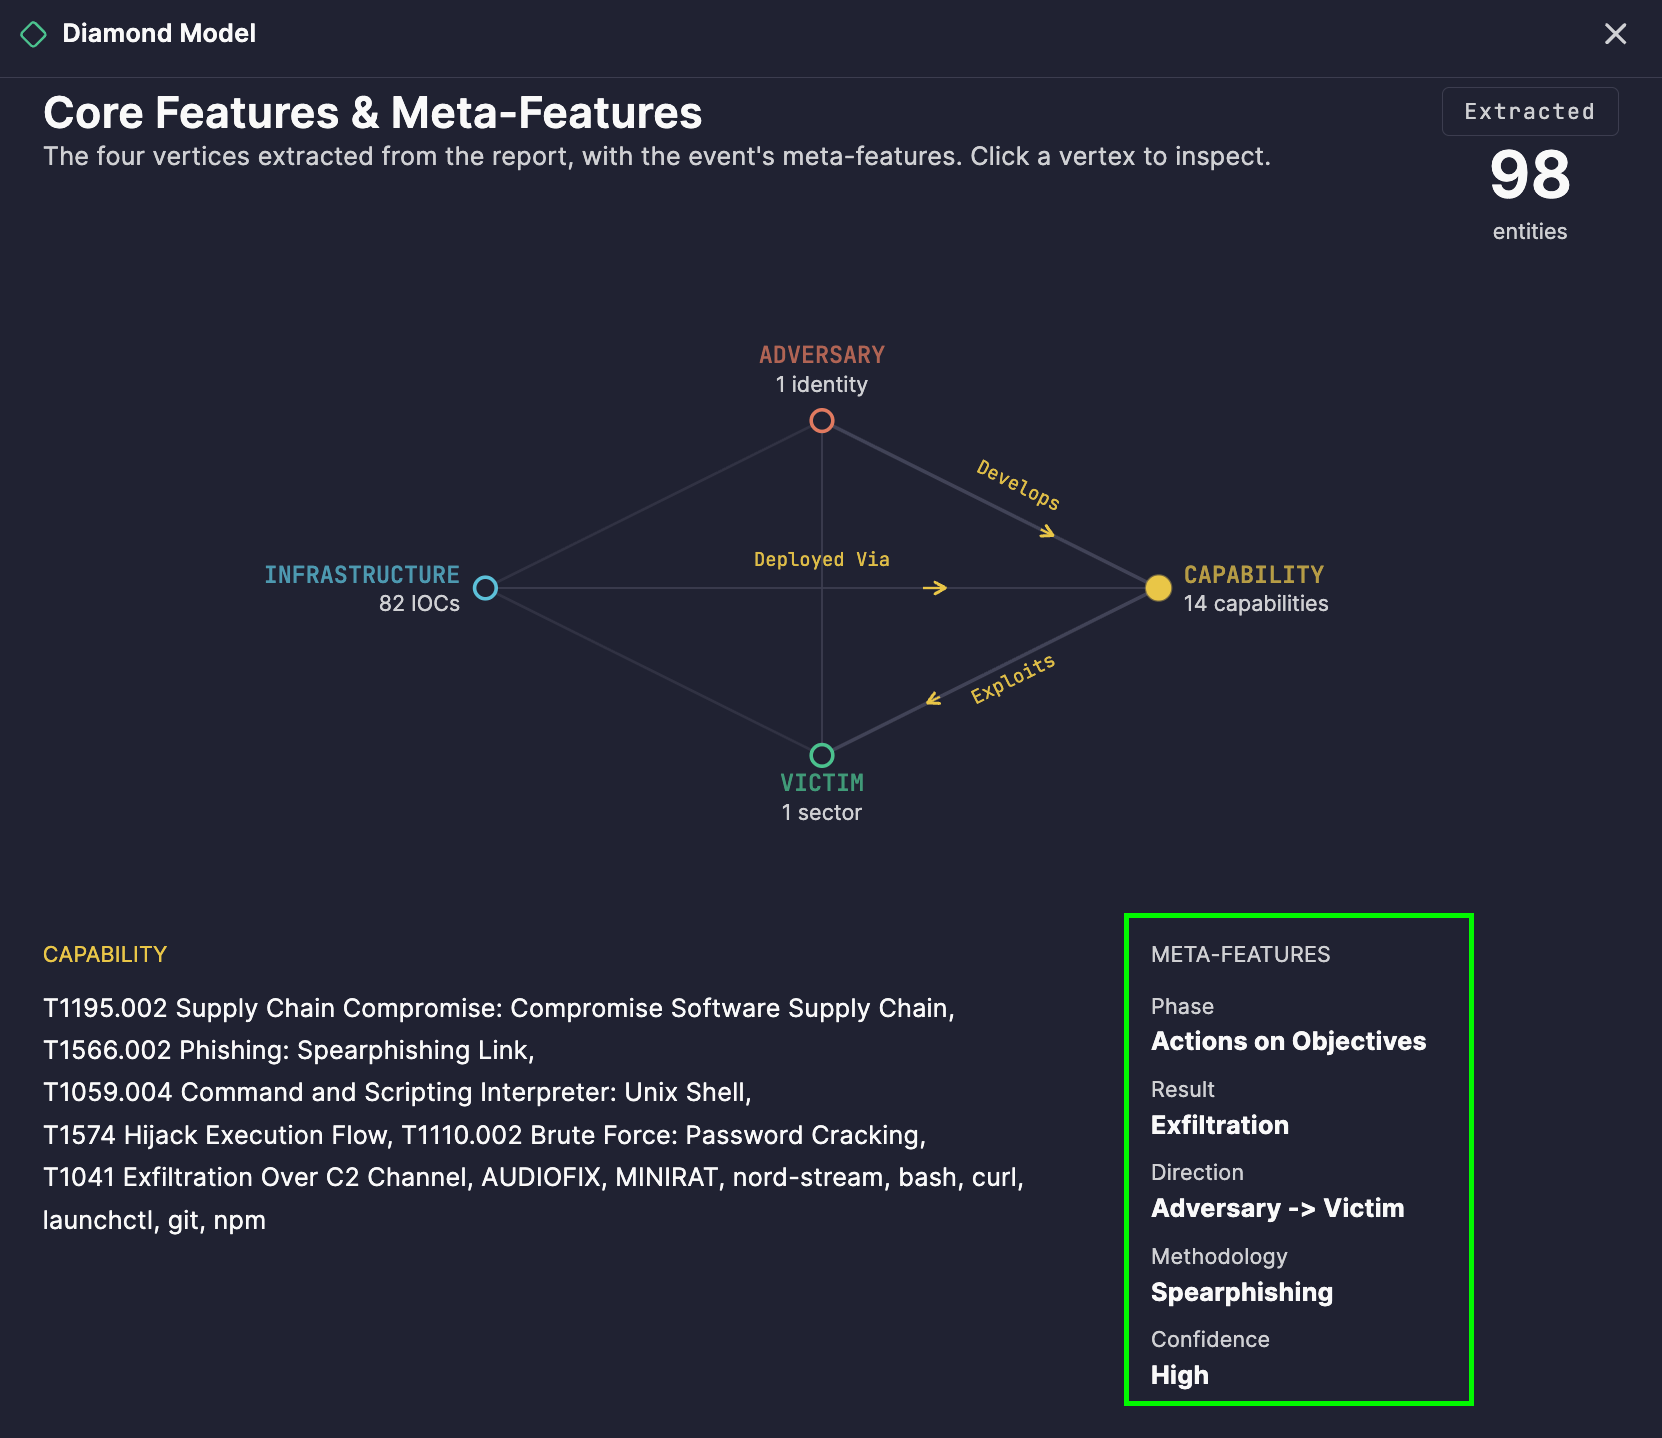
Das Diagramm enthält auch Metamerkmale — Phase, Ergebnis, Richtung, Methodologie, und Vertrauen — welche entscheidenden Kontext rund um die analysierte Aktivität hinzufügen, wie z. B. an welchem Punkt im Einbruchslebenszyklus die Aktivität stattfand, ob sie erfolgreich war und wie sicher sich die Analyse in den kartierten Beziehungen ist.
Von der Visualisierung zur Aktion
1. Attribution und Akteursverfolgung
Durch die konsistente Abbildung von Gegnern auf ihre Fähigkeiten und Infrastruktur über mehrere analysierte Berichte hinweg können Teams überlappende Muster erkennen, die die Zuordnung zu einem bekannten Bedrohungsakteur oder einer Kampagne unterstützen.
2. Infrastruktur- und Werkzeuganalyse
Zu sehen, welche Infrastruktur welche Fähigkeiten unterstützt, hilft Verteidigern, den nächsten Schritt eines Gegners vorherzusehen – wenn Sie die Infrastruktur hinter einer Kampagne identifiziert haben, wird verwandte Aktivität leichter erkennbar.
3. Opferprofilierung und Risikobewertung
Zu verstehen, wen Gegners normalerweise anvisieren und durch welche Fähigkeiten, hilft Sicherheitsteams einzuschätzen, ob ihre eigene Organisation in ein bekanntes Zielmuster passt.
4. Strukturierte Vorfallserzählung
Die Vier-Spitzen-Struktur macht es leicht, einen Einbruch Stakeholdern in klaren Begriffen zu erklären: Wer hat es getan, wie, durch was und gegen wen – ohne sich durch technische Details zu wühlen.
5. Vertrauensbasierte Priorisierung
Das Vertrauen-Merkmal hilft Analysten abzuwägen, wie viel Vertrauen in eine gegebene Beziehung gesetzt werden kann, sodass Reaktions- und Abhilfemaßnahmen um gut unterstützte Befunde herum priorisiert werden können anstatt um spekulative.
Wie es erzeugt wird
- Öffnen Sie Prime Architect und gehen Sie zu Agentic Threat Research Modus.
- Klicken Sie auf Code-Editor in der oberen rechten Ecke und fügen Sie den Text Ihres Bedrohungsberichts ein.
- Wählen Sie Analyse.
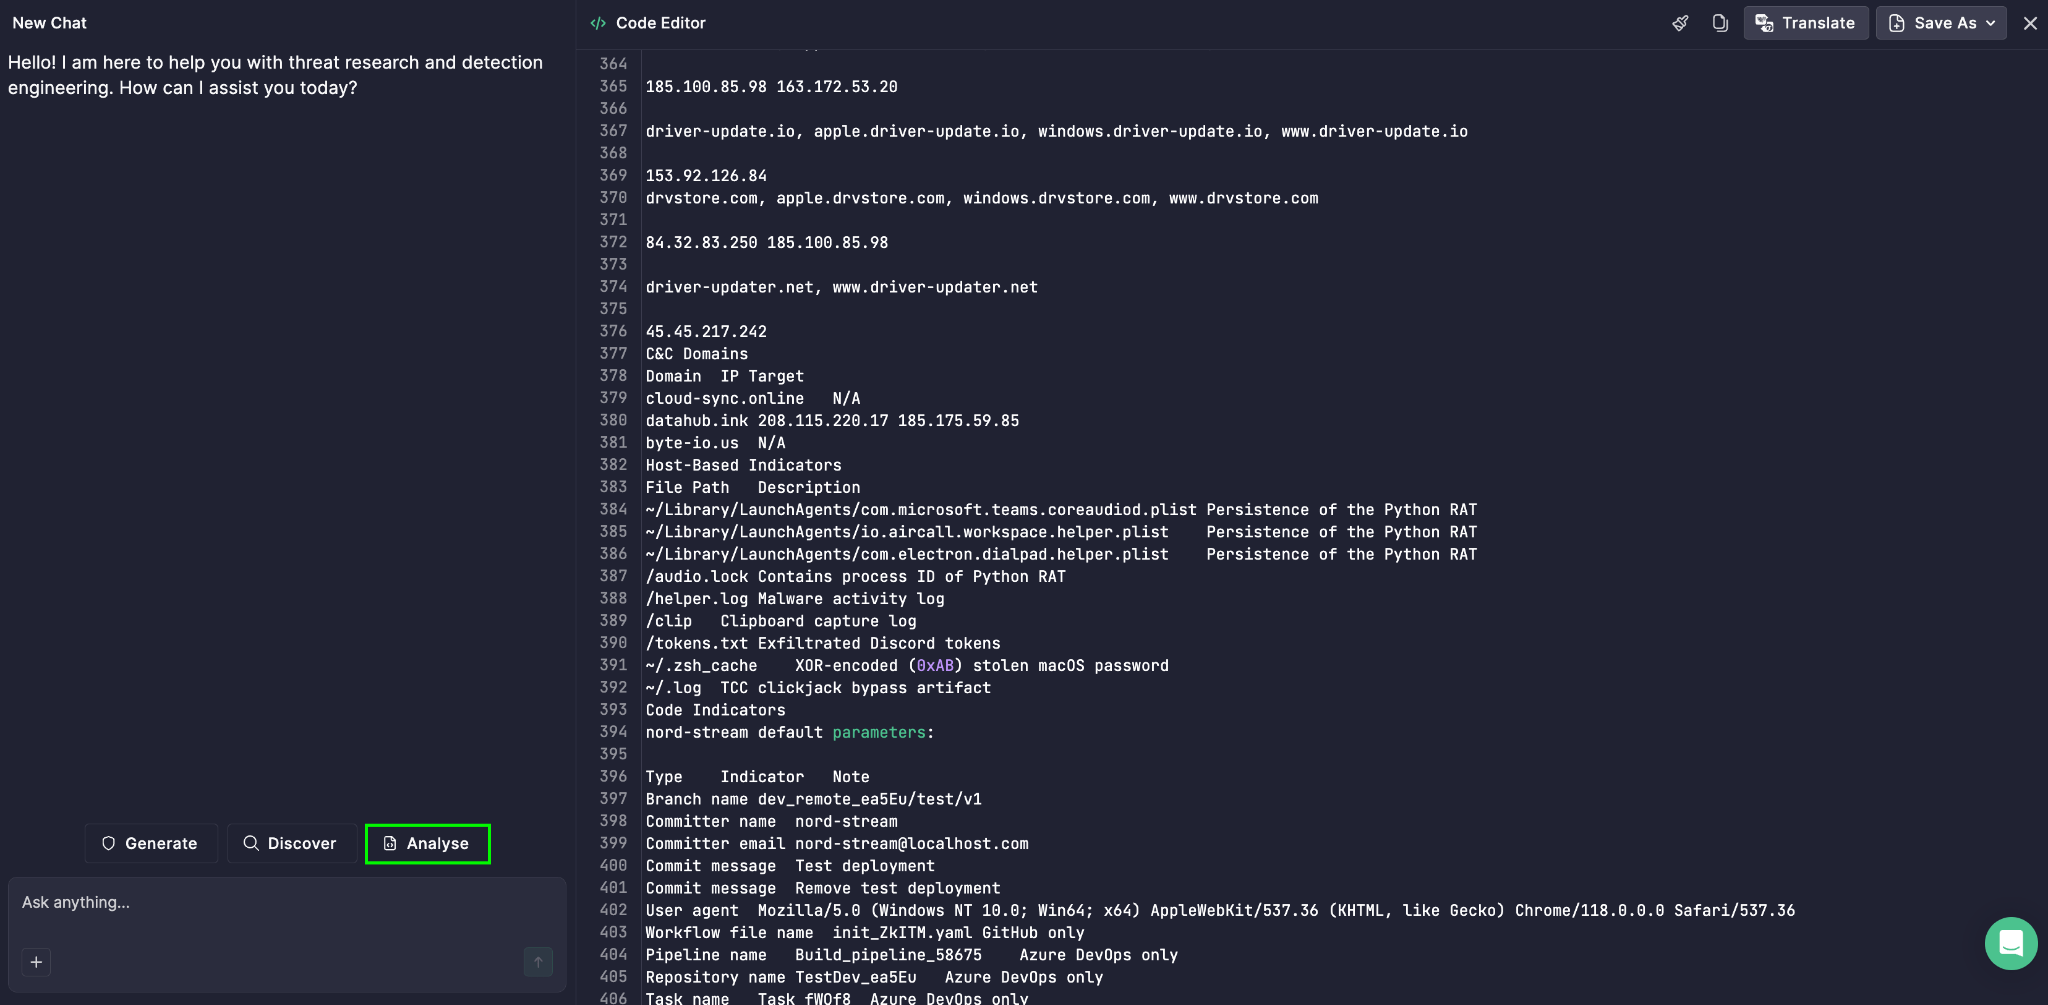
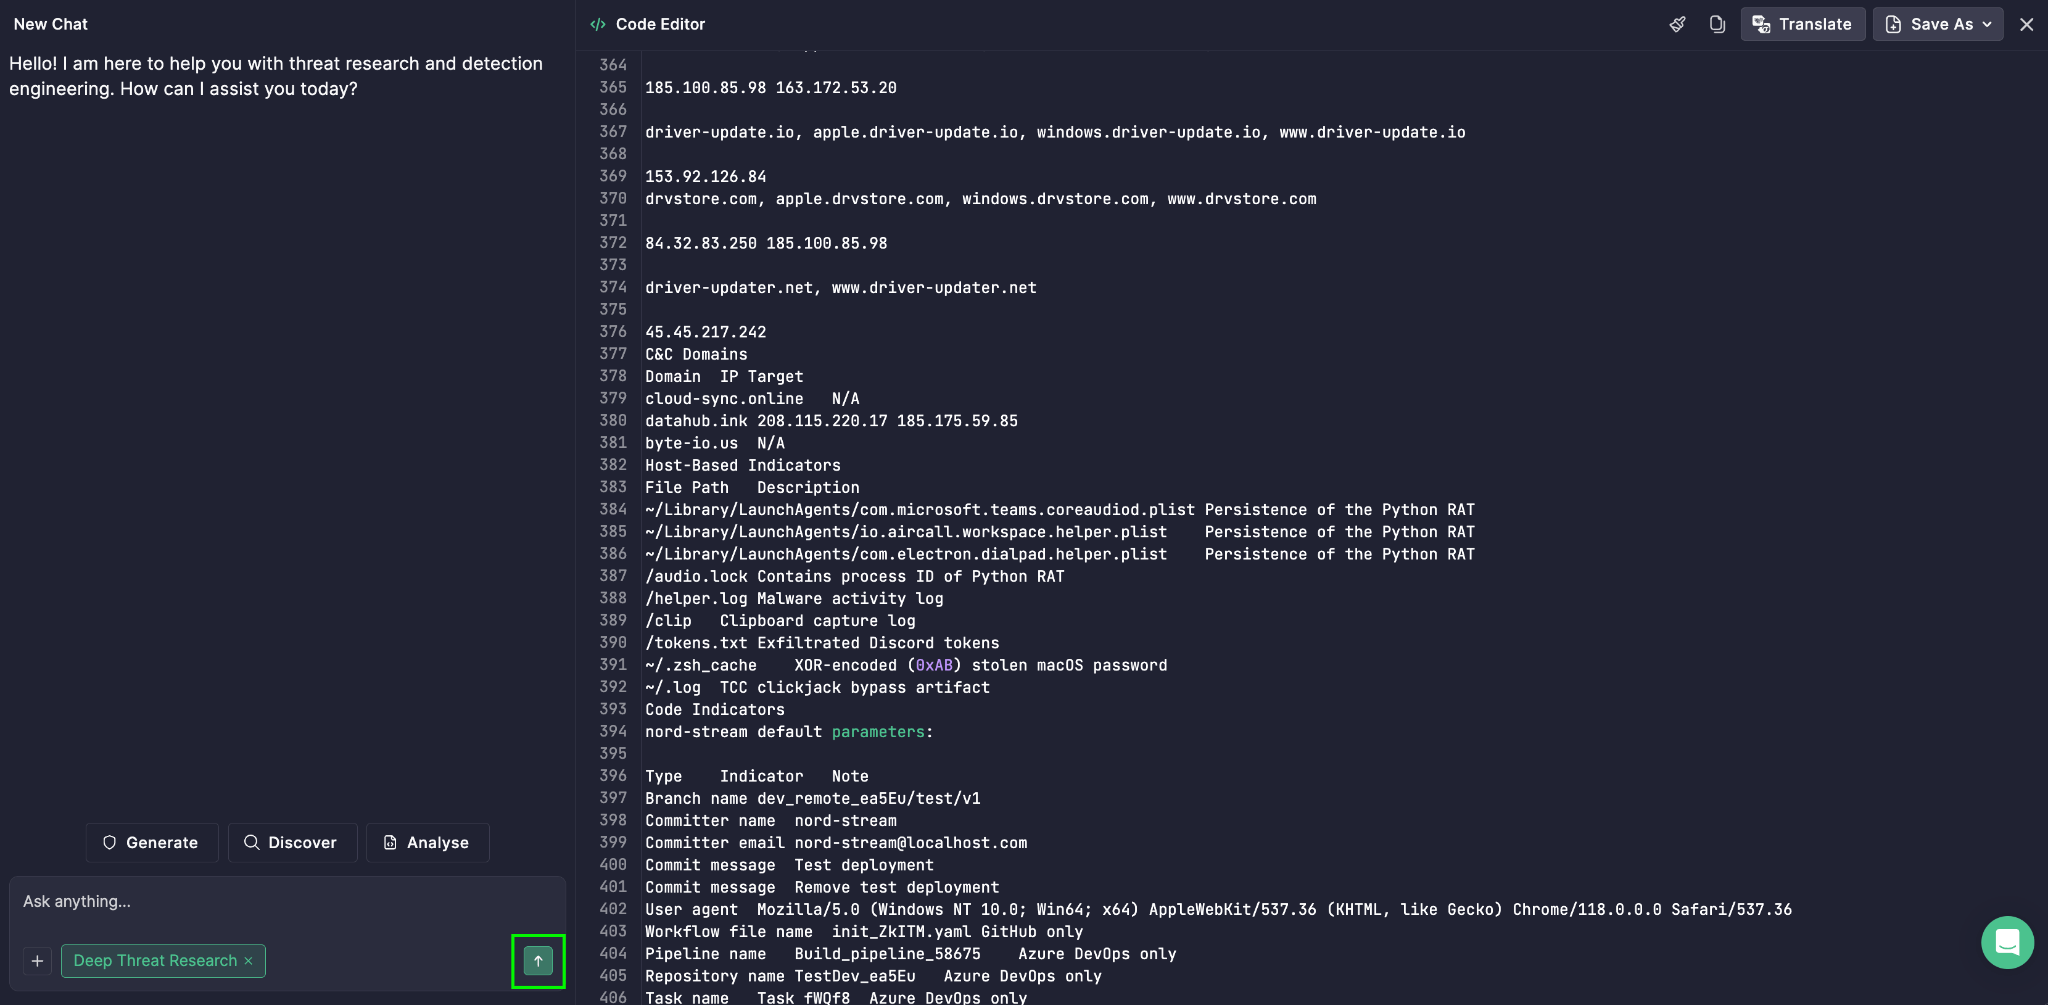
- Wählen Deep Threat Research aus der Liste.
- Klicken Sie auf das Eingabe Symbol, um die Analyse auszuführen.
The Diamond Modell erscheint dann neben anderen Ausgaben und bietet Ihrem Team eine strukturelle, beziehungsorientierte Sicht auf die Bedrohung – eine, die den Gegner, seine Fähigkeit, seine Infrastruktur und sein Opfer zu einem einzigen, kohärenten Bild verbindet.