팔로우
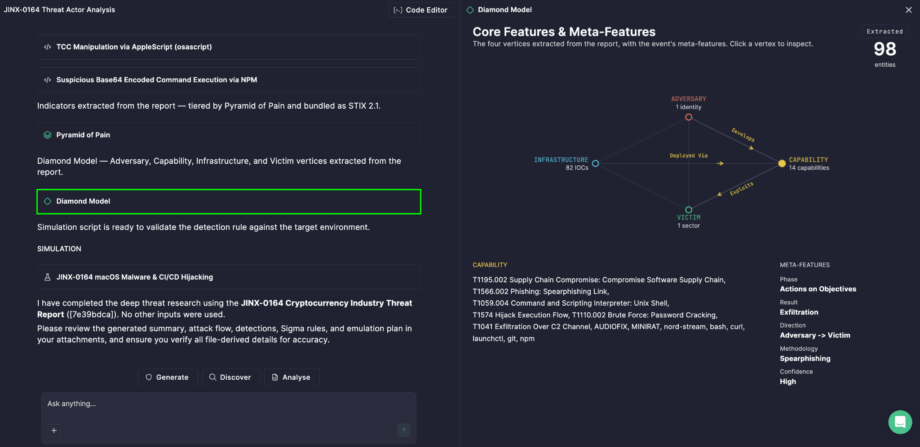
모든 침입은 단순히 맬웨어나 손상된 IP의 문제가 아닙니다. 위협 행위자, 그들이 사용하는 도구, 그들이 운영하는 인프라, 그리고 그들이 목표로 하는 피해자가 포함됩니다. 이러한 요소들이 어떻게 연결되는지를 이해하는 것은 그 자체로 보는 것보다 더 가치가 있습니다. 그래서 Prime Architect는 Diamond Model을 사용하여 적의 활동을 시각화합니다. Deep Threat Research 분석의 일부로 자동 생성되어, 단순히 무슨 일이 일어났는지를 보여주는 것뿐만 아니라 침입의 각 요소들이 어떻게 서로 관련되어 있는지를 확인하는 데 도움을 줍니다.
침입의 네 구석 매핑하기
침입 분석의 Diamond Model은 간단한 전제에 기반한 위협 인텔리전스 프레임워크입니다: 모든 악성 이벤트는 네 가지 핵심 요소로 나눌 수 있으며, 이들 사이의 관계를 매핑하면 단독으로 지표를 보는 것보다 적의 운영에 대해 훨씬 더 많은 것을 드러낼 수 있습니다. IOCs의 평면적 목록 대신, 모형은 분석가에게 침입 자체의 구조적인 시각을 제공합니다.
Diamond Model은 분석된 위협의 핵심 요소를 나타내는 네 개의 꼭짓점을 표시합니다:
- 적 — 활동의 배후에 있는 위협 행위자 또는 조직
- 능력 — 적이 사용한 도구, 맬웨어, 기술
- 피해자 — 목표로 삼은 엔티티 또는 조직
- 인프라 — 활동을 수행하는데 사용된 시스템, 자원, 서비스
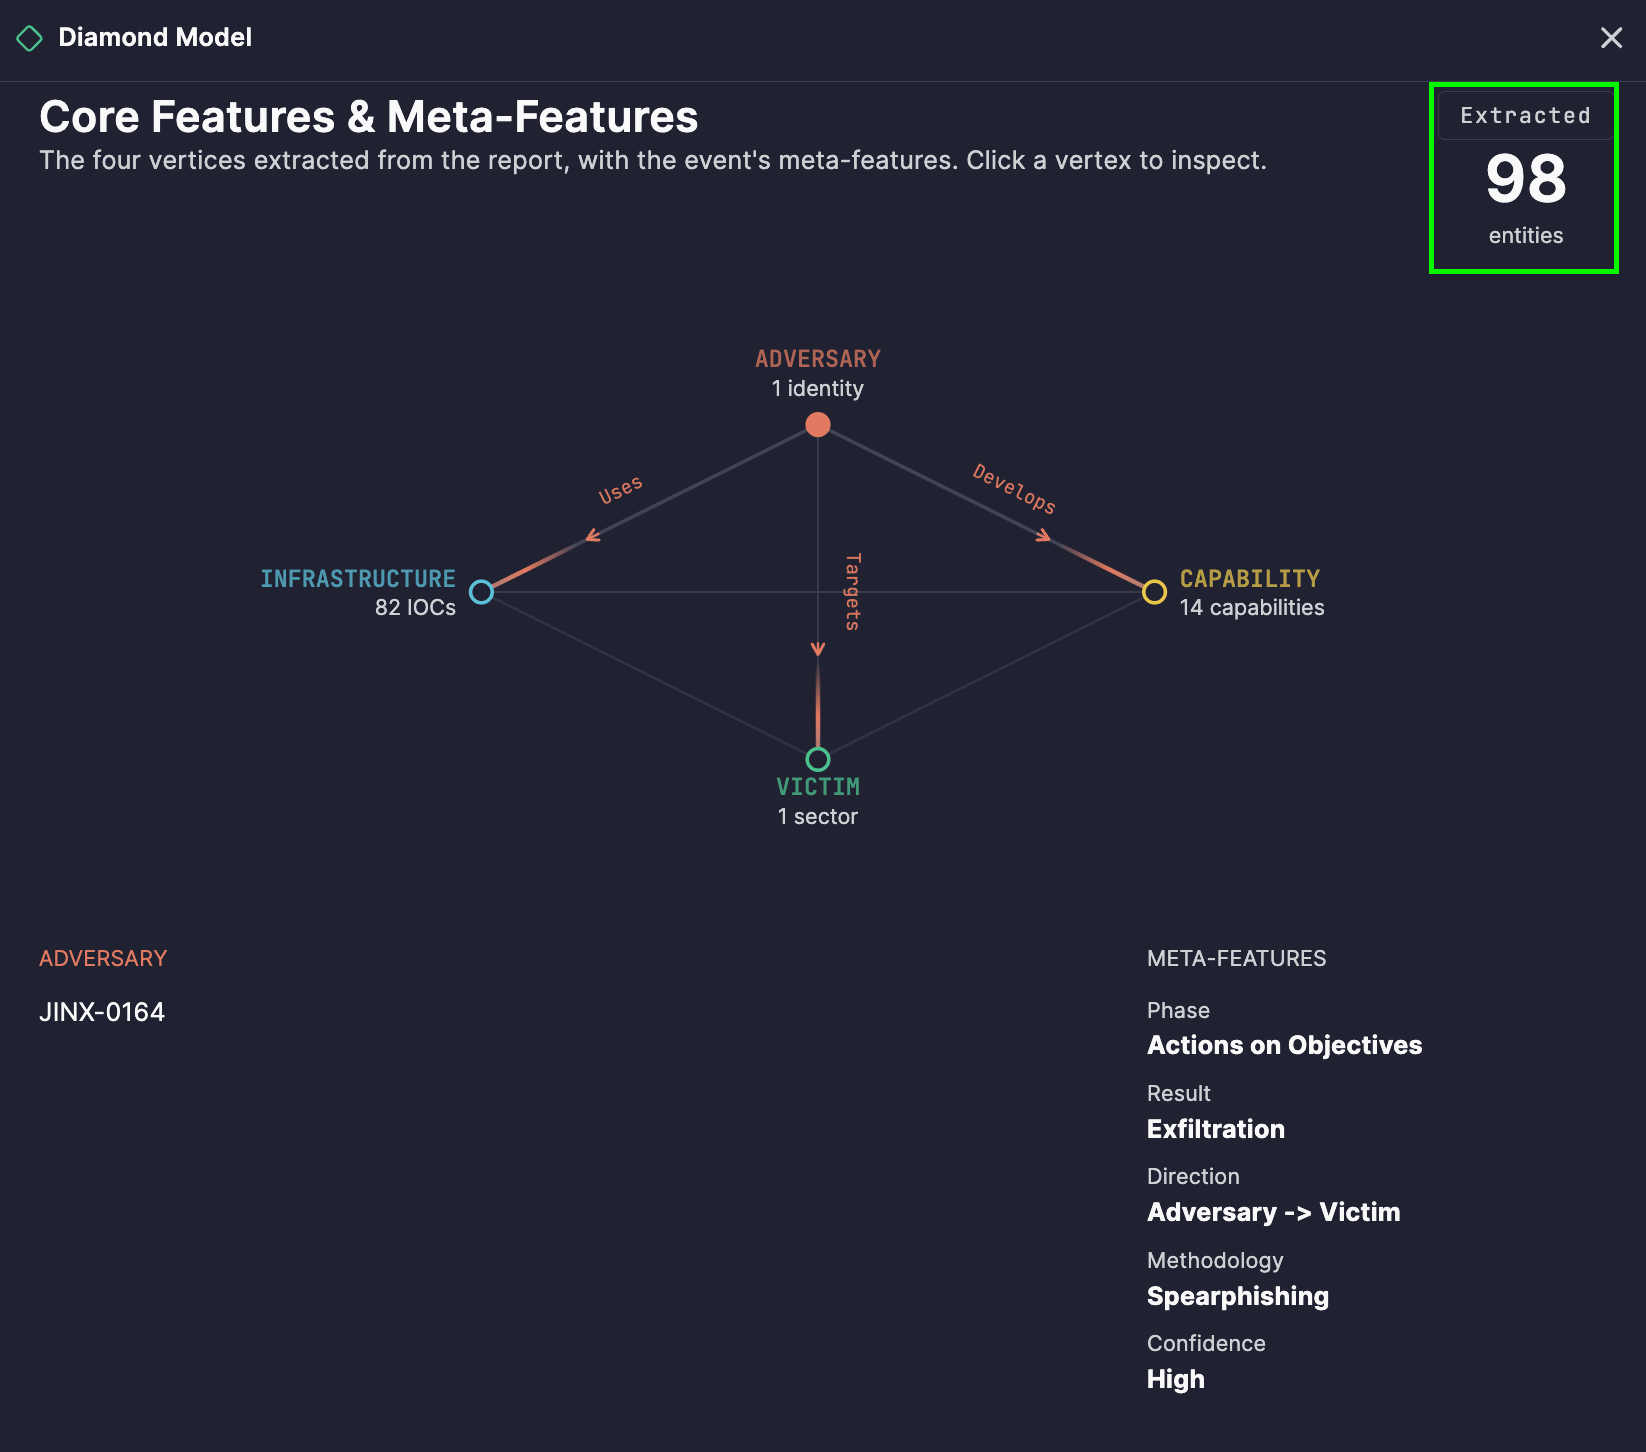
Prime Architect에서는 Diamond Model이 분석된 위협 보고서에서 실제로 추출된 엔티티를 기반으로 이 네 꼭짓점을 시각화하고, 각 꼭짓점은 관련된 추출된 엔티티의 수를 표시하여 침입의 각 요소에 대해 얼마나 많은 세부사항이 발견되었는지를 즉시 파악할 수 있습니다.
연결 읽기
다이아몬드는 단순히 네 개의 점이 아닙니다. 그들 사이의 관계가 진정한 이야기를 말해줍니다. 다이어그램은 방향성 있는 관계를 사용하여 꼭짓점 간의 연결을 표현하며, 이는 연결됨, 사용됨, 악용함, 대상으로 함, 개발됨, 그리고 배포됨를 포함합니다. 이러한 방향성 연결은, 예를 들어, 적이 특정 피해자를 악용하기 위해 사용한 능력이나 주어진 도구를 배포하는 데 사용된 인프라를 나타냅니다.
꼭짓점 위로 마우스를 올리면 강조 표시되어 관련 연결을 드러내므로 위협 행위자의 도구, 대상, 인프라가 어떻게 연결되는지를 쉽게 추적할 수 있게 해줍니다 — 작성된 보고서를 수작업으로 교차 참조할 필요 없이.
An 추출됨 다이어그램의 카운터는 분석 중 식별된 엔티티의 총 수를 보여주어 규모를 빠르게 파악할 수 있게 해줍니다.
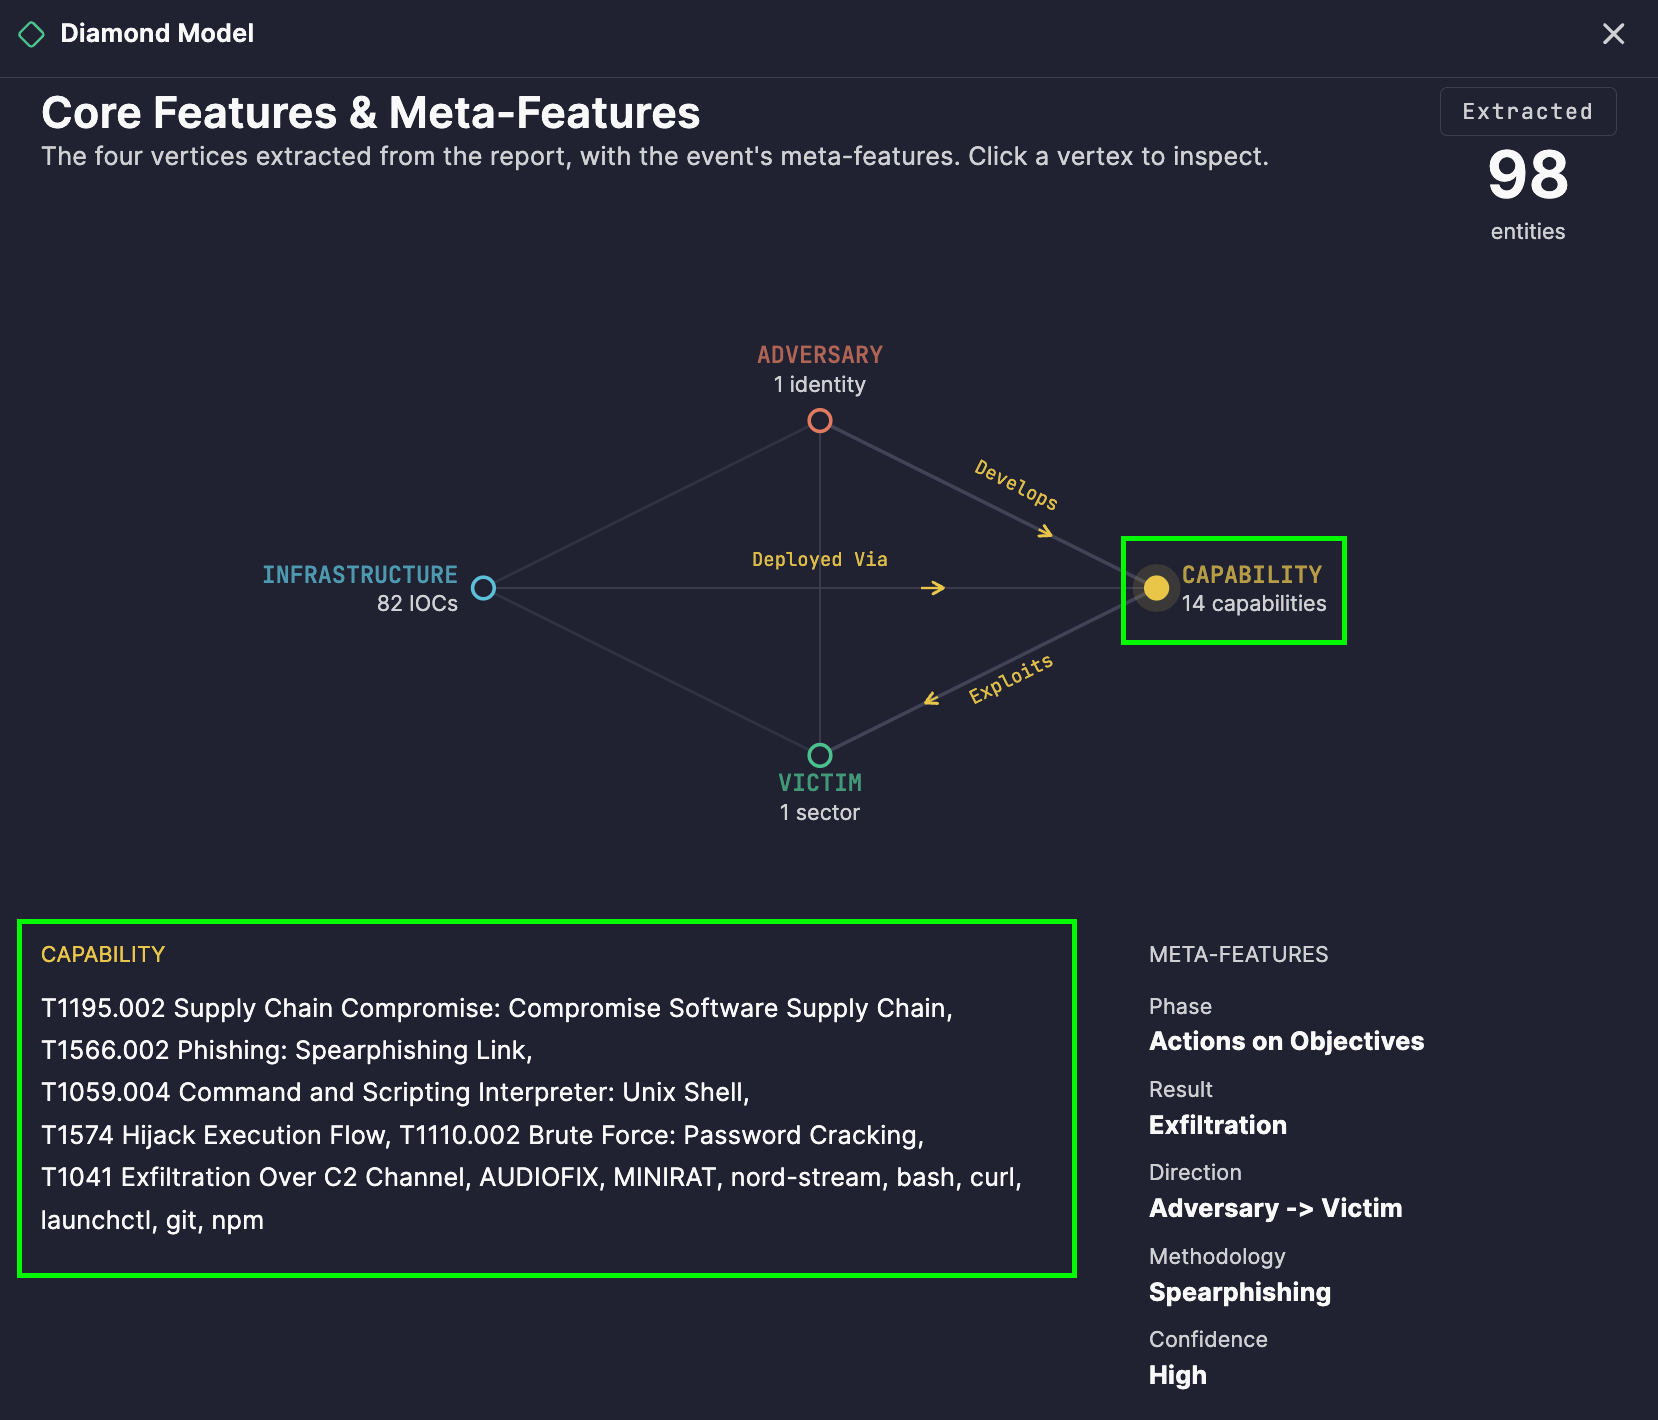
구체적으로 조사하려면, 다이어그램 아래의 해당 엔티티 목록을 보려면 꼭짓점을 클릭하여 고급 관계 지도에서 기저 세부 사항으로 원활하게 이동할 수 있습니다.
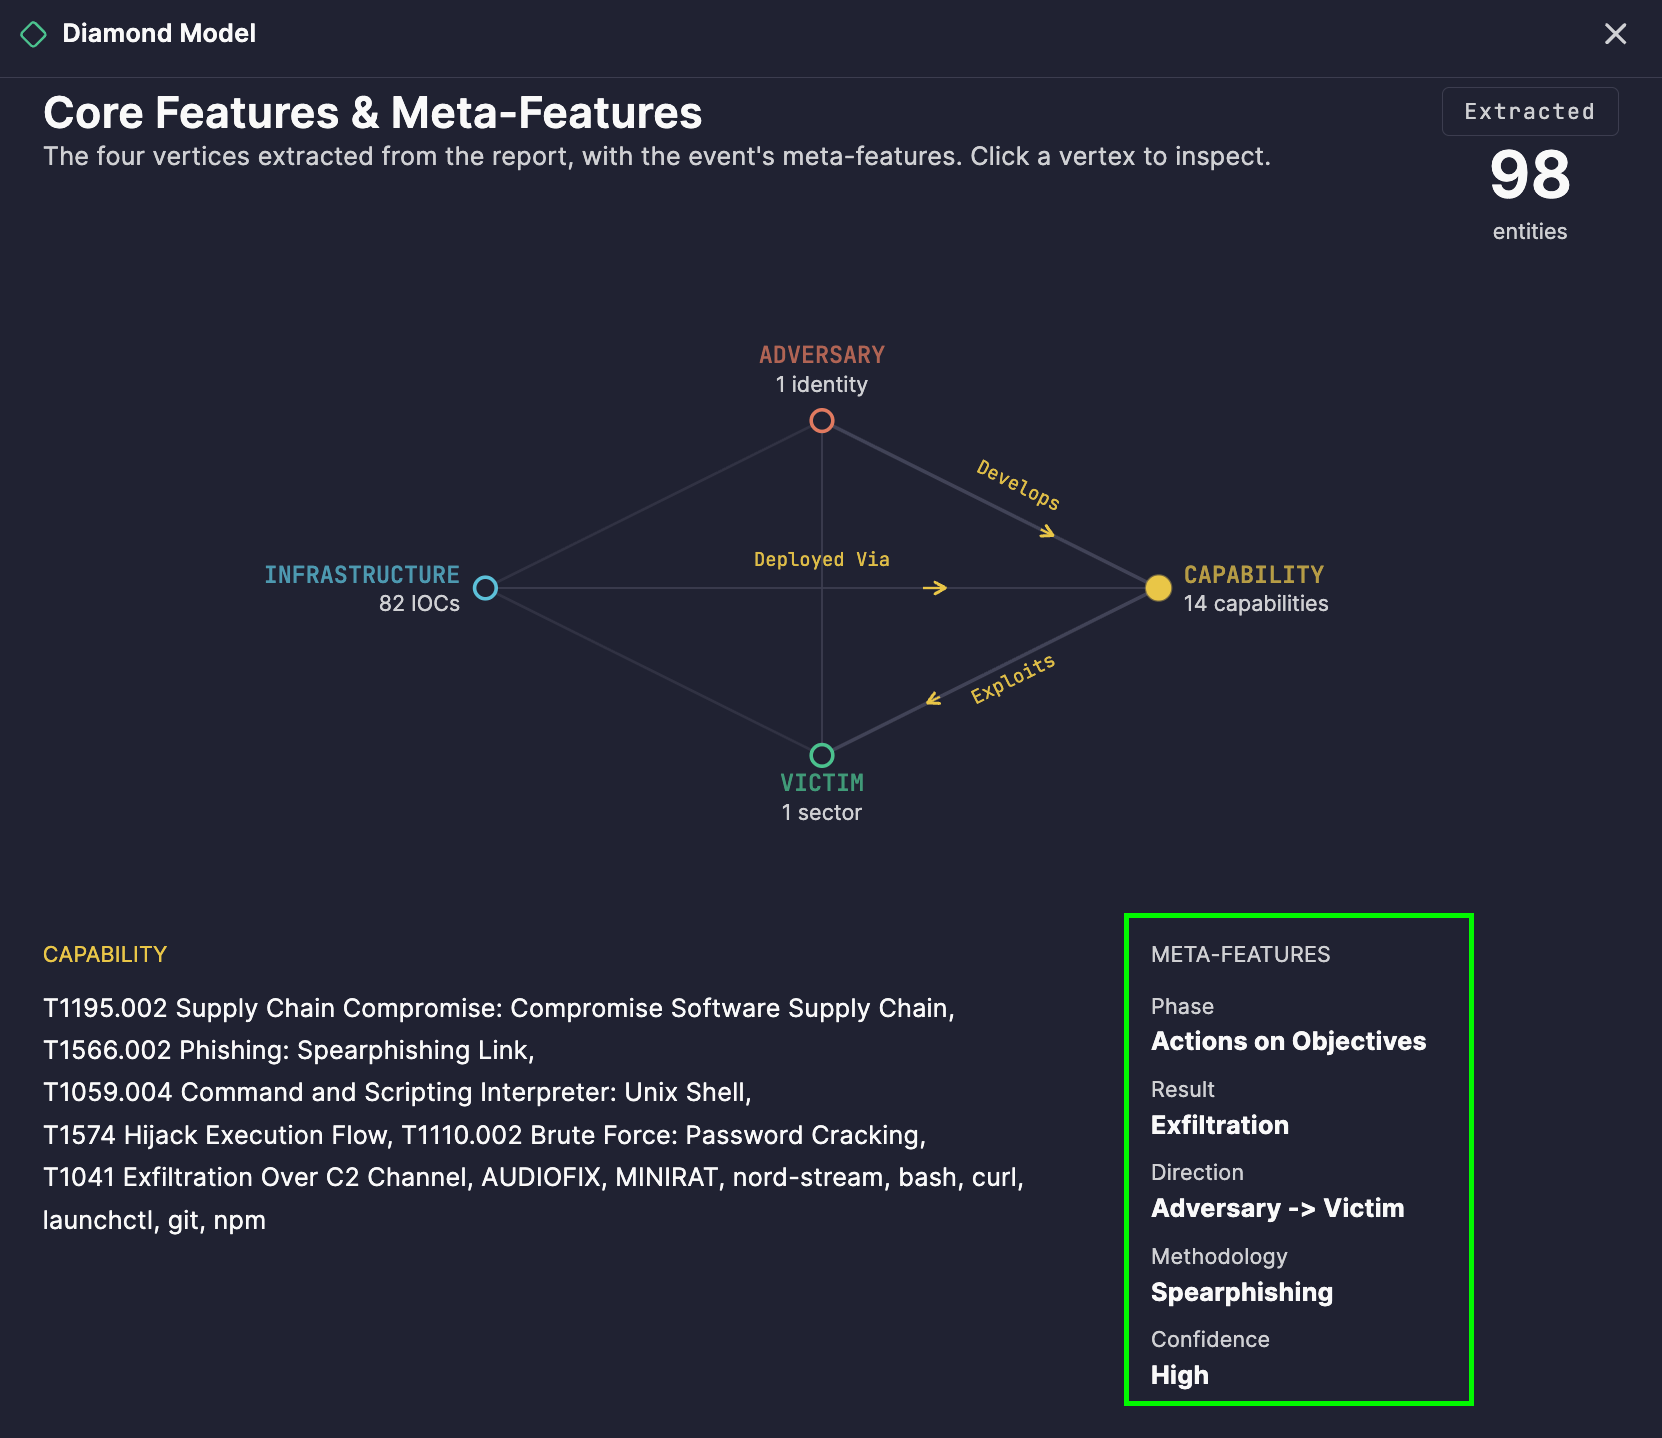
다이어그램에는 다음과 같은 메타 기능도 포함됩니다 — 단계, 결과, 방향, 방법론, 그리고 신뢰도 — 이는 분석된 활동에 대한 중요 맥락을 추가합니다. 예를 들어, 침입 수명 주기에서 활동이 발생한 위치, 성공 여부, 그리고 매핑된 관계에 대한 분석의 확신도 등을 포함합니다.
시각화에서 실행으로
1. 귀속 및 행위자 추적
여러 분석 보고서에 걸쳐 적을 그들의 능력과 인프라에 일관되게 매핑함으로써, 팀은 알려진 위협 행위자나 캠페인에 대한 귀속을 지원하는 패턴 겹침을 발견할 수 있습니다.
2. 인프라 및 도구 분석
어떤 인프라가 어떤 능력을 지원하는지를 확인하면 방어자는 적의 다음 움직임을 예상할 수 있습니다. 한 캠페인 뒤에 있는 인프라를 식별했다면 관련 활동을 더 쉽게 감지할 수 있습니다.
3. 피해자 프로파일링 및 위험 평가
적이 일반적으로 누구를 표적으로 삼고 어떤 능력을 통해 삼는지를 이해하면 보안 팀은 그들의 조직이 알려진 표적 패턴에 맞는지 평가할 수 있습니다.
4. 구조화된 사건 이야기하기
네 꼭짓점 구조는 기술적인 세부 사항을 파고들지 않고도 이해 관계자에게 누가, 어떻게, 무엇을 통해, 누구를 대상으로 했는지를 명확히 설명하기 쉽게 만듭니다.
5. 신뢰 구동 우선순위 지정
신뢰도 메타 기능은 분석가가 특정 관계에 얼마나 많은 신뢰를 두어야 하는지를 평가하는 데 도움을 주어 반응과 복구 노력을 잘 지원된 발견이 아니라 추측에 기반한 것들에 우선 순위를 두게 합니다.
이를 생성하는 방법
- 열기 Prime Architect 로 이동하십시오 에이전트 위협 연구 모드로 설정.
- 클릭 코드 편집기 우측 상단에서 클릭하고 위협 보고서의 텍스트를 붙여넣습니다.
- 선택 분석.
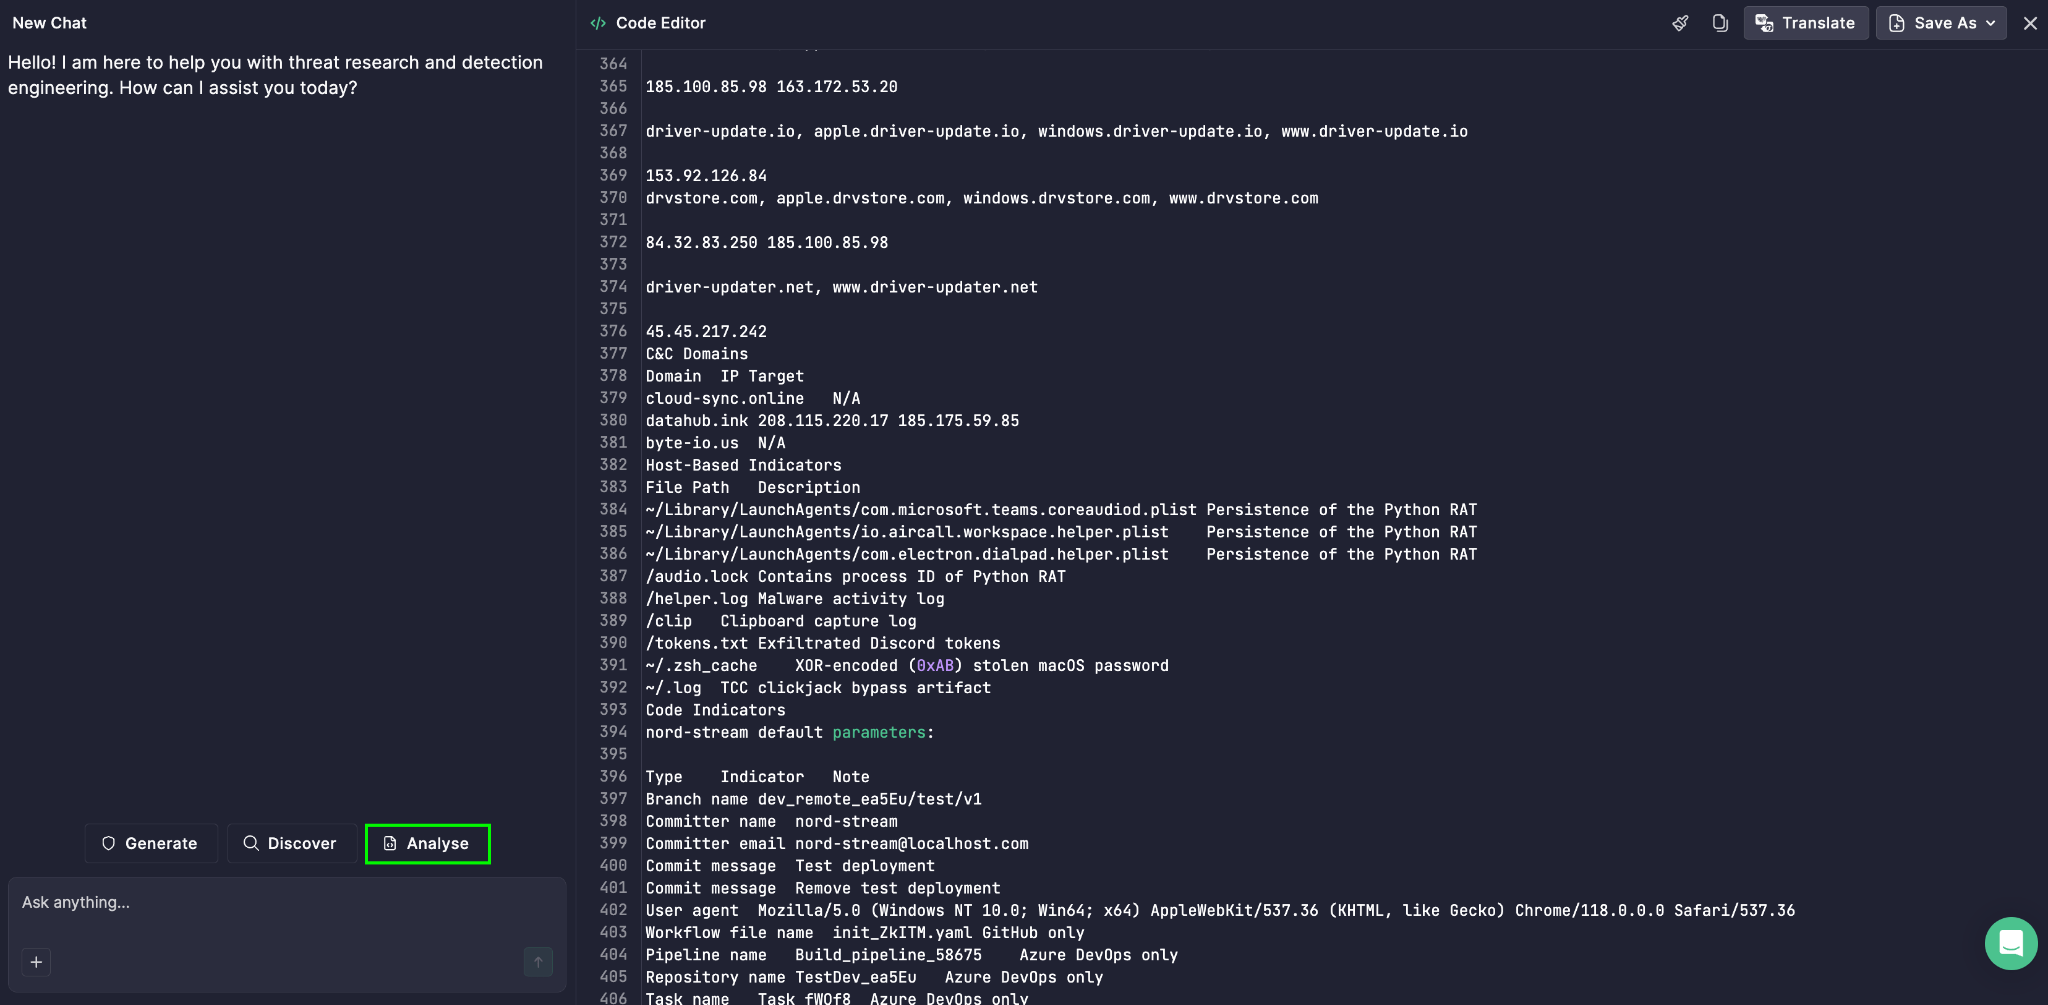
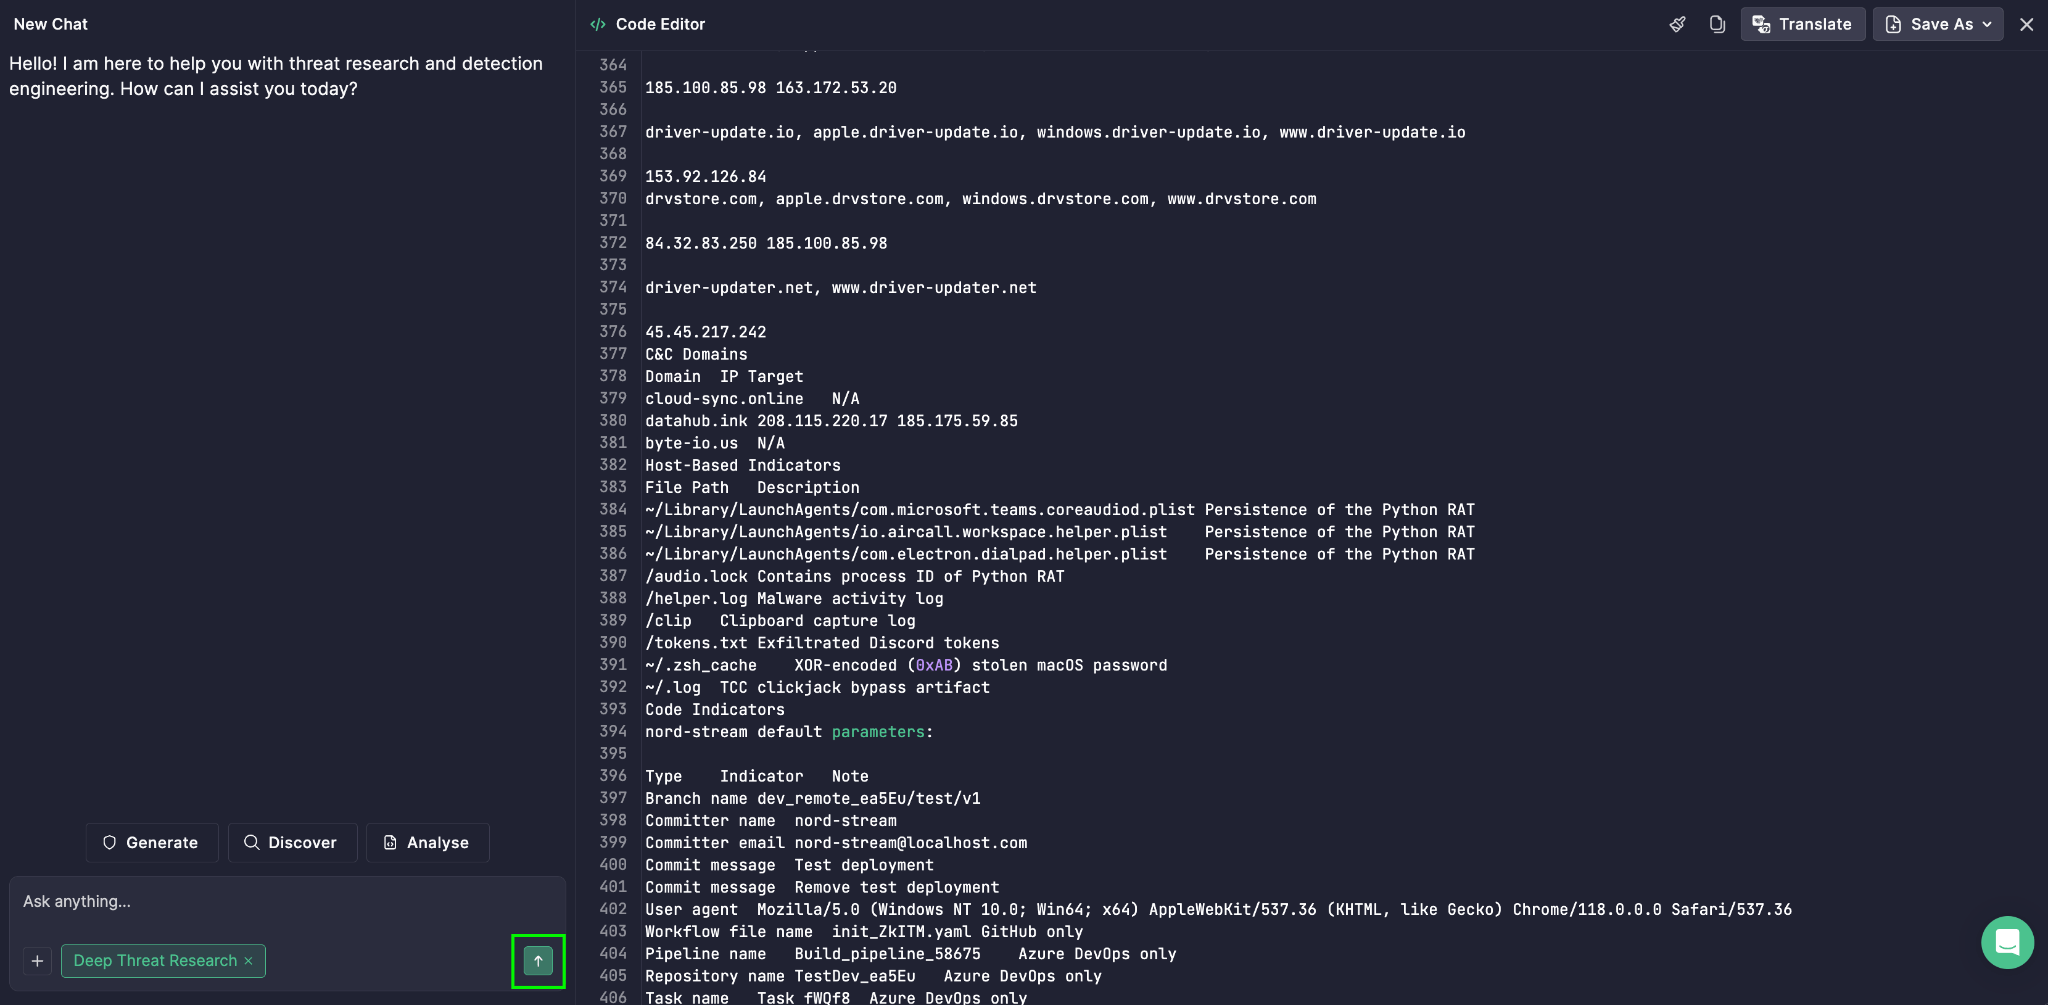
- 선택하세요 깊은 위협 연구 목록에서
- 아이콘을 클릭합니다 입력 분석을 실행합니다.
The 다이아몬드 모델 다른 출력과 함께 나타나며, 위협 행위자, 그들의 능력, 그들의 인프라, 그리고 그들의 피해자를 하나의 통합된 그림으로 연결하는 구조적이고 관계 주도적인 위협 관점을 팀에 제공합니다.