フォローする
あらゆる侵入には、マルウェアや侵害されたIP以上のものがあります。それが脅威アクター、彼らが行使するツール、操作するインフラストラクチャ、そして標的となる被害者です。これらの要素がどのように結びついているかを理解することは、個別に何かを見るよりも価値があります。そのため、Prime ArchitectはDeep Threat Research分析の一部として自動生成されたDiamond Modelを使用して敵対者の活動を視覚化し、何が起きたかだけでなく、侵入の各部分がどのように関連しているかをチームに示します。
侵入の四角をマッピングする
Diamond Model of Intrusion Analysisは、単純な前提に基づいた脅威インテリジェンスフレームワークです。すべての悪意のあるイベントは4つの主要要素に分解され、これらの関係をマッピングすることで、インジケーターを個別に検討するよりも、敵の作戦に関する多くの情報を明らかにします。IOCの平坦なリストではなく、このモデルは侵入そのものの構造的なビューをアナリストに提供します。
Diamond Modelは4つの頂点を示し、それぞれが解析された脅威の主要要素を表しています:
- 敵対者 — 活動の背後にいる脅威アクターや組織
- 能力 — 敵対者が使用したツール、マルウェア、および手法
- 被害者 — 標的となるエンティティや組織
- インフラストラクチャ — 活動を実行するために使用されたシステム、リソース、サービス
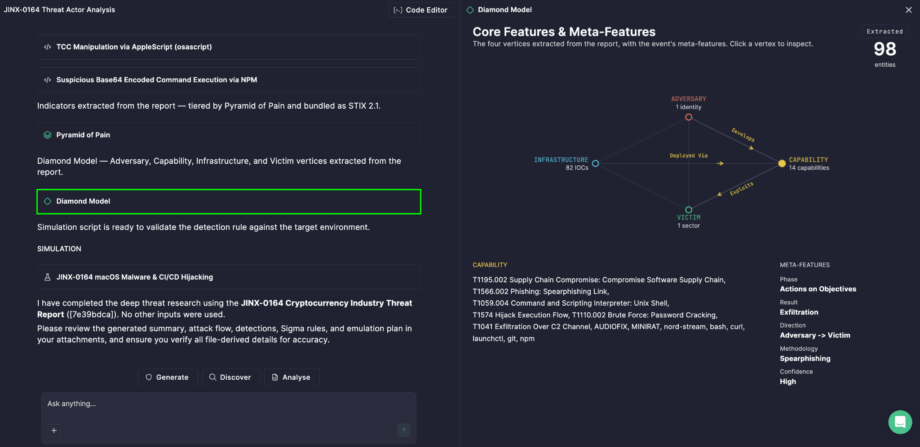
Prime Architectでは、Diamond Modelが実際に解析された脅威報告から抽出されたエンティティに基づいてこれら4つの頂点を視覚化し、各頂点は関連する抽出エンティティの数を表示します — 侵入の各要素についてどれだけの詳細が見つかったかを即座に把握できます。
接続を読む
ダイヤモンドはただの4つのポイントではありません —それらの間の関係が本当のストーリーを伝えるのです。このダイアグラムは、方向性のある関係を使って頂点間の接続を表し、 接続する, 使用する, 悪用する, 標的とする, 開発する、および 経由で配備する。これらの方向リンクは、たとえば、敵対者がどの能力を使用して特定の被害者を悪用したか、またはどのインフラストラクチャが特定のツールを配備するために使用されたかを示します。
頂点にカーソルを置くと、その頂点と関連する接続が強調表示され、脅威アクターのツール、標的、およびインフラストラクチャがどのように結びついているかを簡単に追跡できます — 書面での報告を手動でクロスリファレンスする必要はありません。
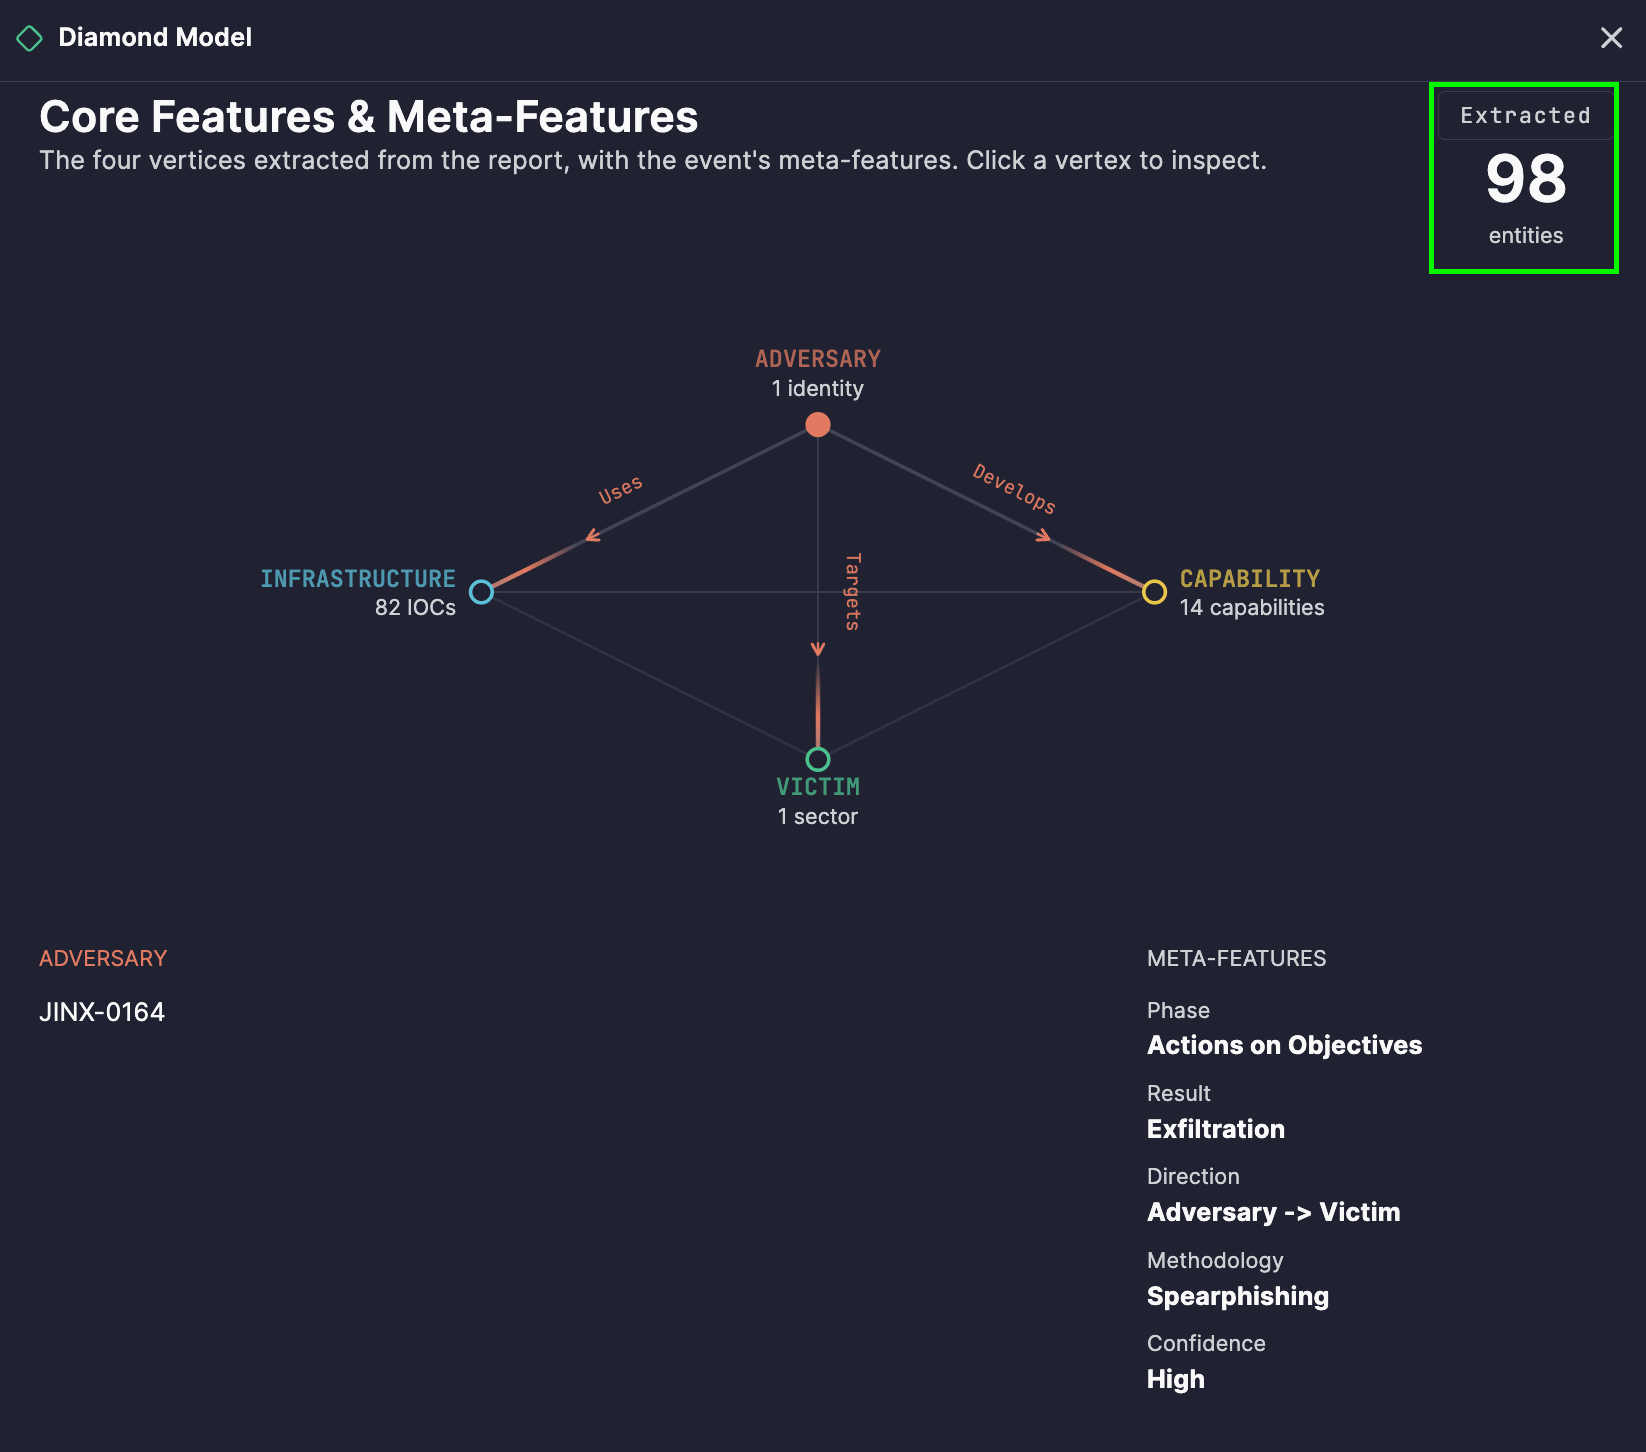
An 抽出された カウンターは、分析中に特定されたエンティティの総数を示し、スケールの感覚をすぐに得ることができます。
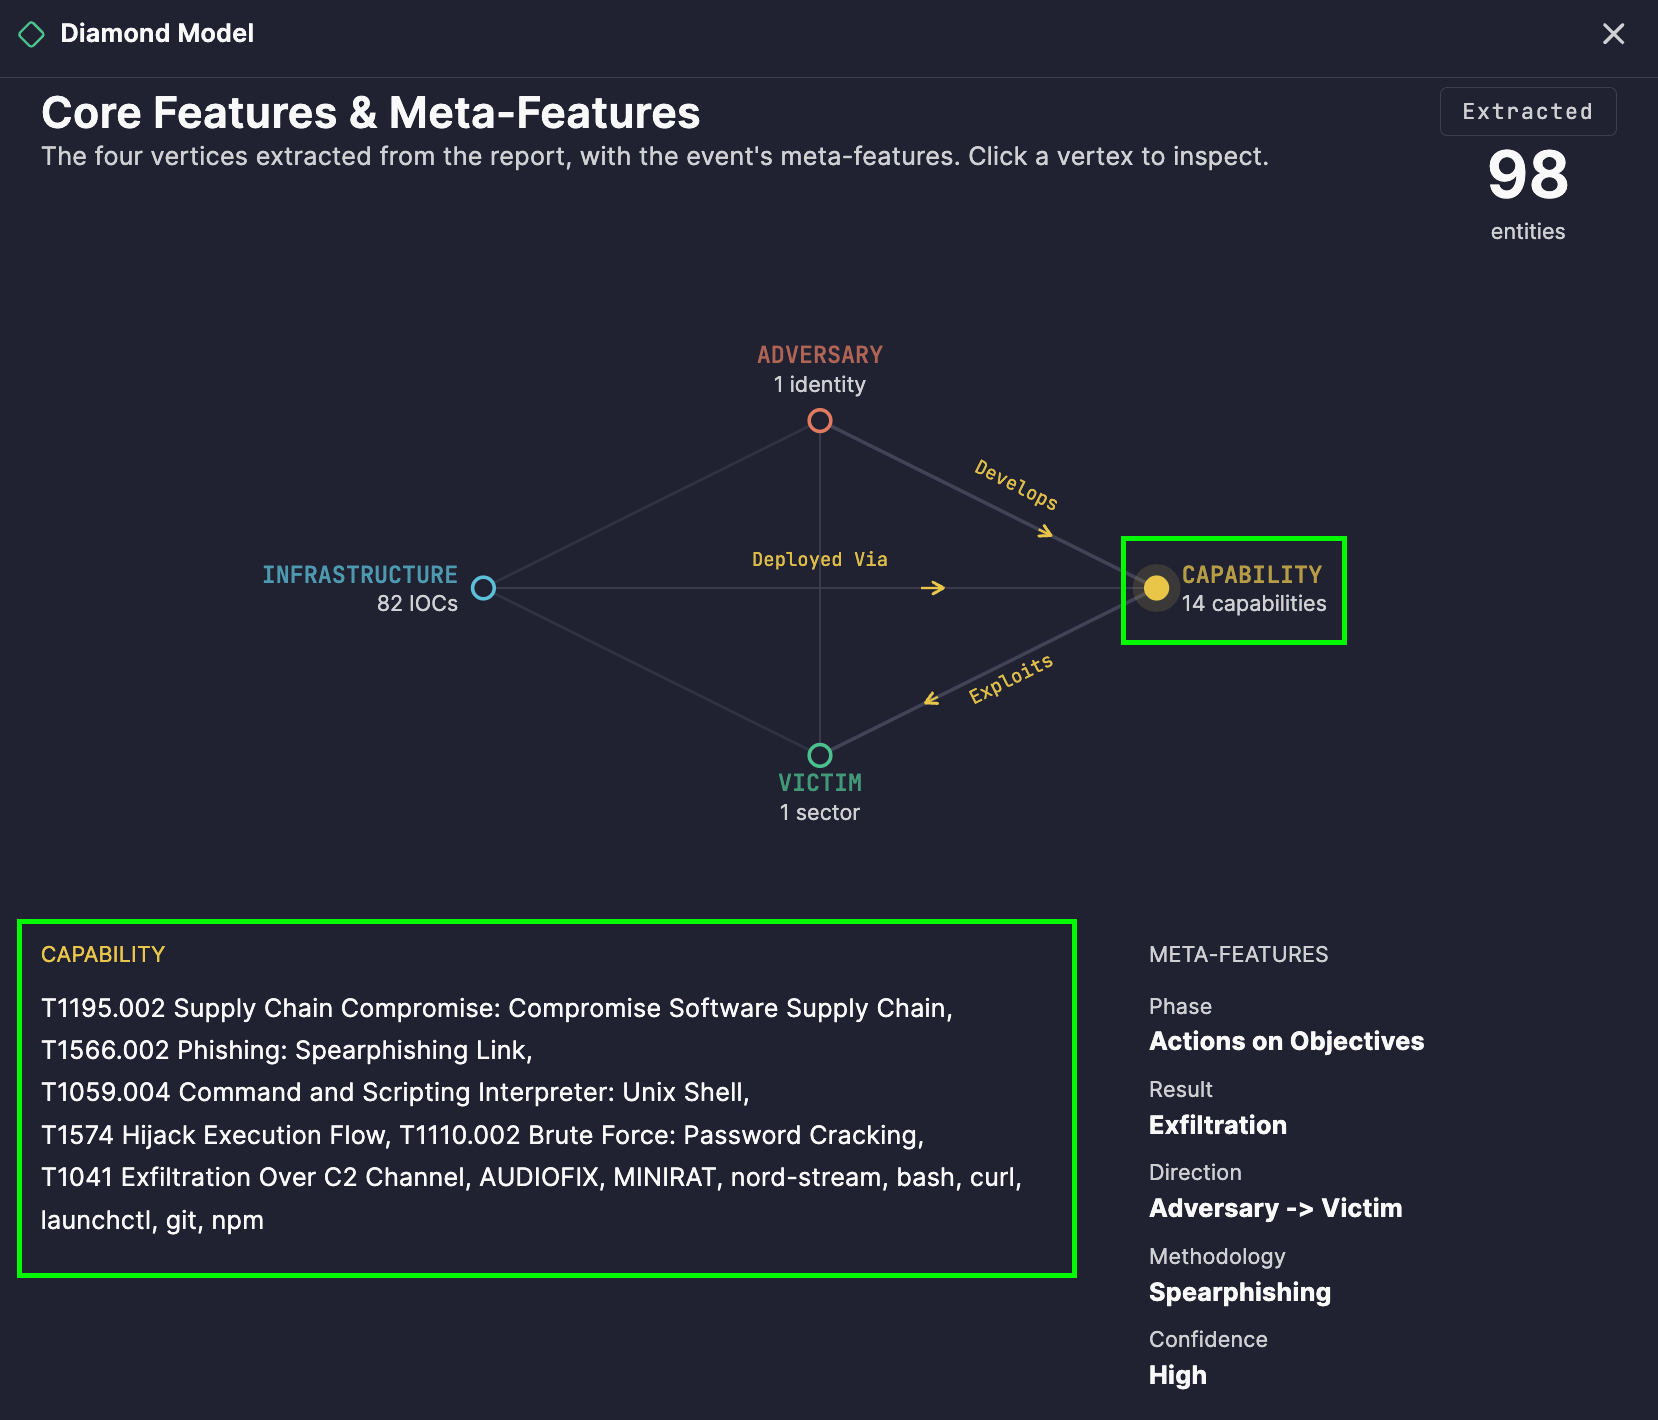
詳細を掘り下げるには、任意の頂点をクリックしてダイアグラムの下に対応するエンティティリストを表示し — ハイレベルな関係マップから基礎となる詳細にシームレスに移動できます。
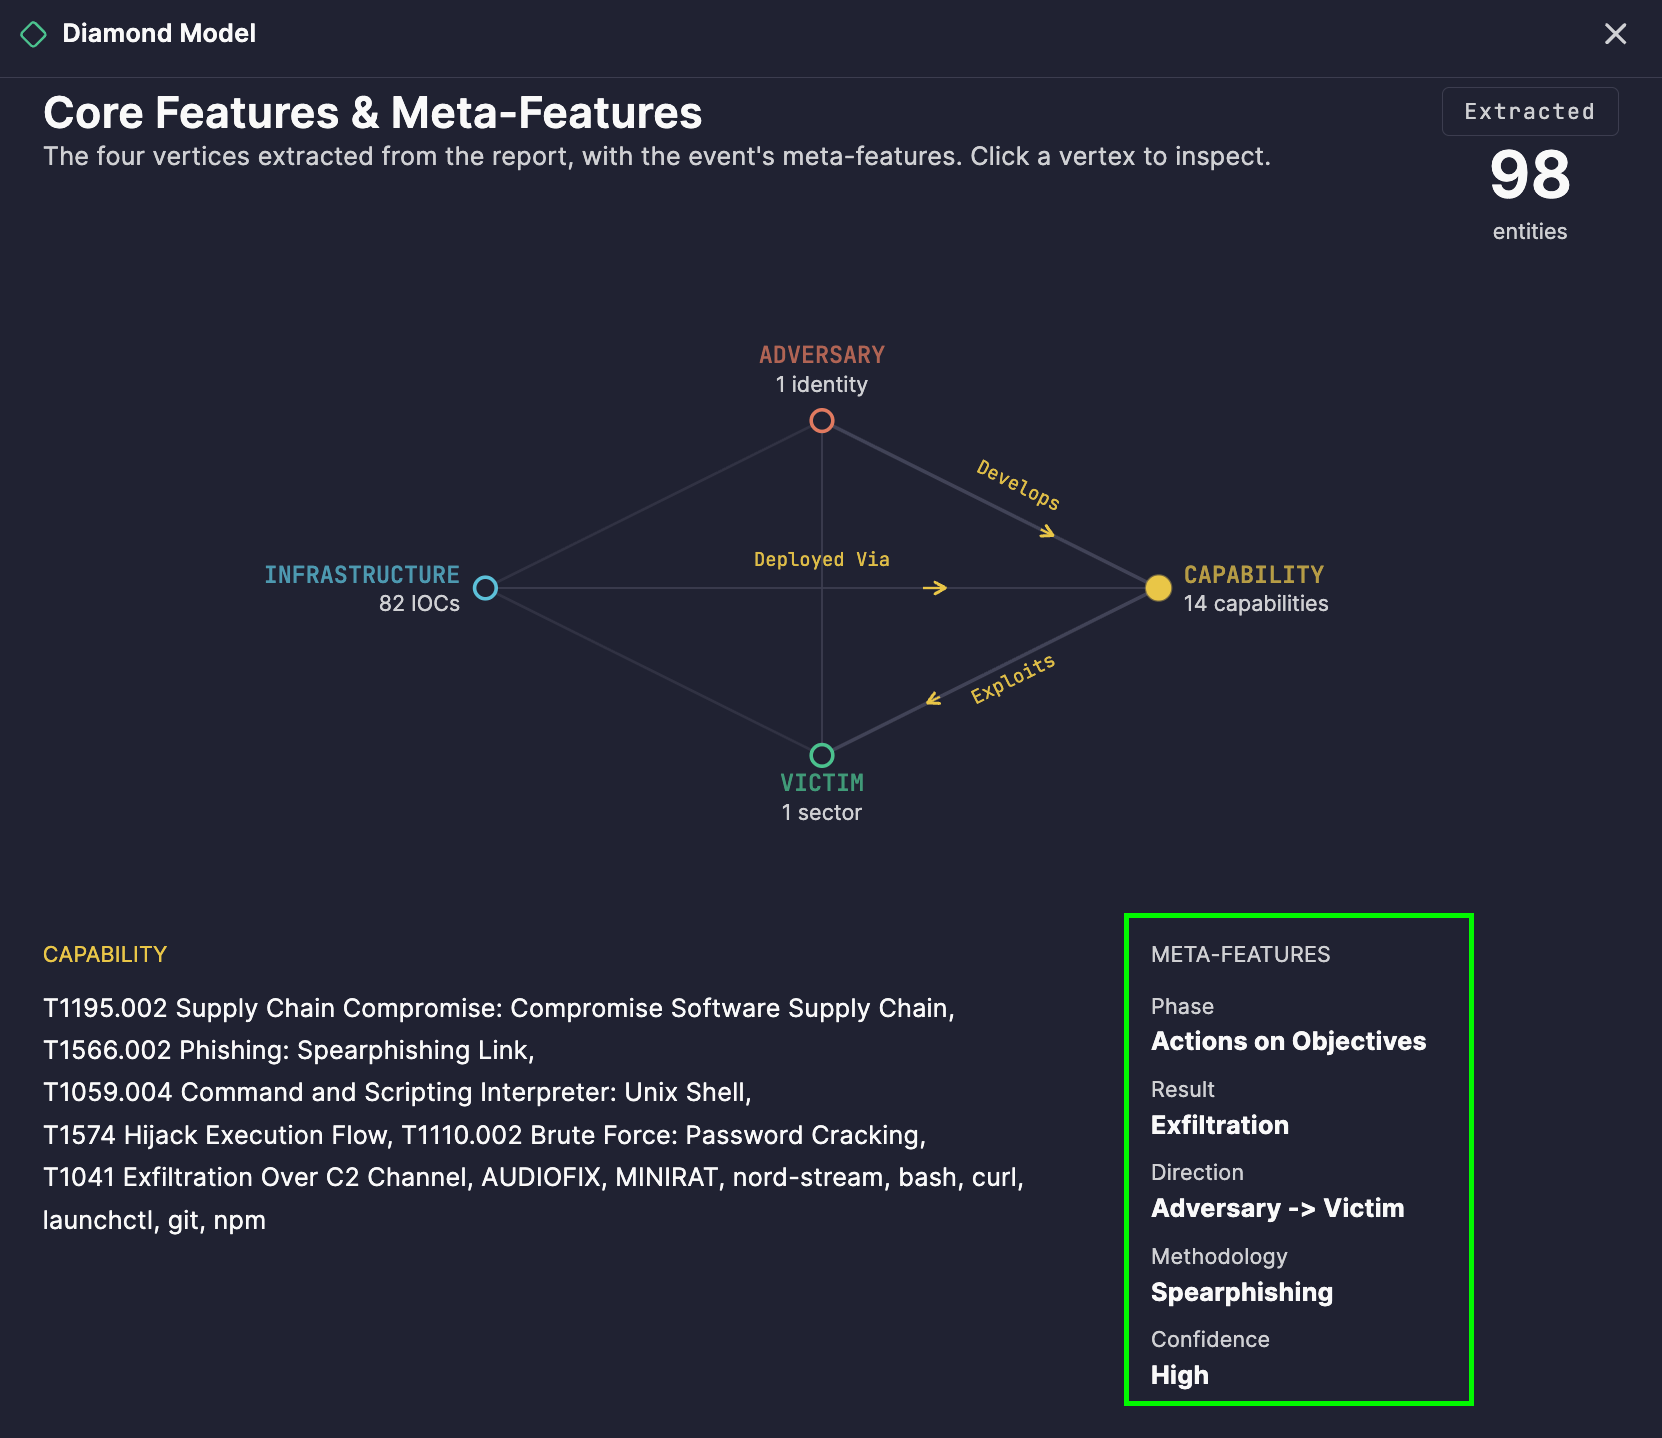
ダイアグラムにはメタ機能も含まれています — フェーズ, 結果, 方向, 方法論、および 信頼度 — どのように侵入ライフサイクルのどの部分で活動が発生したか、それが成功したかどうか、そしてマップされた関係に対する分析の信頼度など、解析された活動に関する重要なコンテキストを追加します。
可視化から行動へ
1. 帰属とアクタートラッキング
複数の解析された報告でその能力とインフラストラクチャに対して敵対者を一貫してマッピングすることにより、チームは既知の脅威アクターやキャンペーンへの帰属をサポートする重複するパターンを見つけることができます。
2. インフラストラクチャとツールの分析
どのインフラストラクチャがどの能力をサポートしているかを見ることは、防御者が敵対者の次の動きを予測するのに役立ちます — 一つのキャンペーンの背後にいるインフラストラクチャを特定できれば、関連する活動の検出が容易になります。
3. 被害者のプロファイリングとリスクアセスメント
敵対者が通常誰をターゲットにし、どのような能力を通じているかを理解することは、セキュリティチームが自社が既知のターゲティングパターンに適合するかどうかを評価するのに役立ちます。
4. 構造化されたインシデントストーリーテリング
四頂点構造は、関係者に侵入説明を簡単に説明することを可能にします — 誰が、どのように、何を通じ、誰に対して行ったのか — 技術的な詳細を深掘りすることなく。
5. 信頼度駆動の優先順位設定
信頼度メタ機能は、アナリストが特定の関係にどれだけの信頼をおくべきかを測り、対応と緩和の取り組みが推測ではなく、十分に支持された発見に基づいて優先順位を設定できるようにします。
生成方法
- 開く Prime Architect そして Agentic Threat Research モードに移動します。
- クリックして コードエディター 右上隅で脅威レポートのテキストを貼り付けます。
- 選択して 分析する.
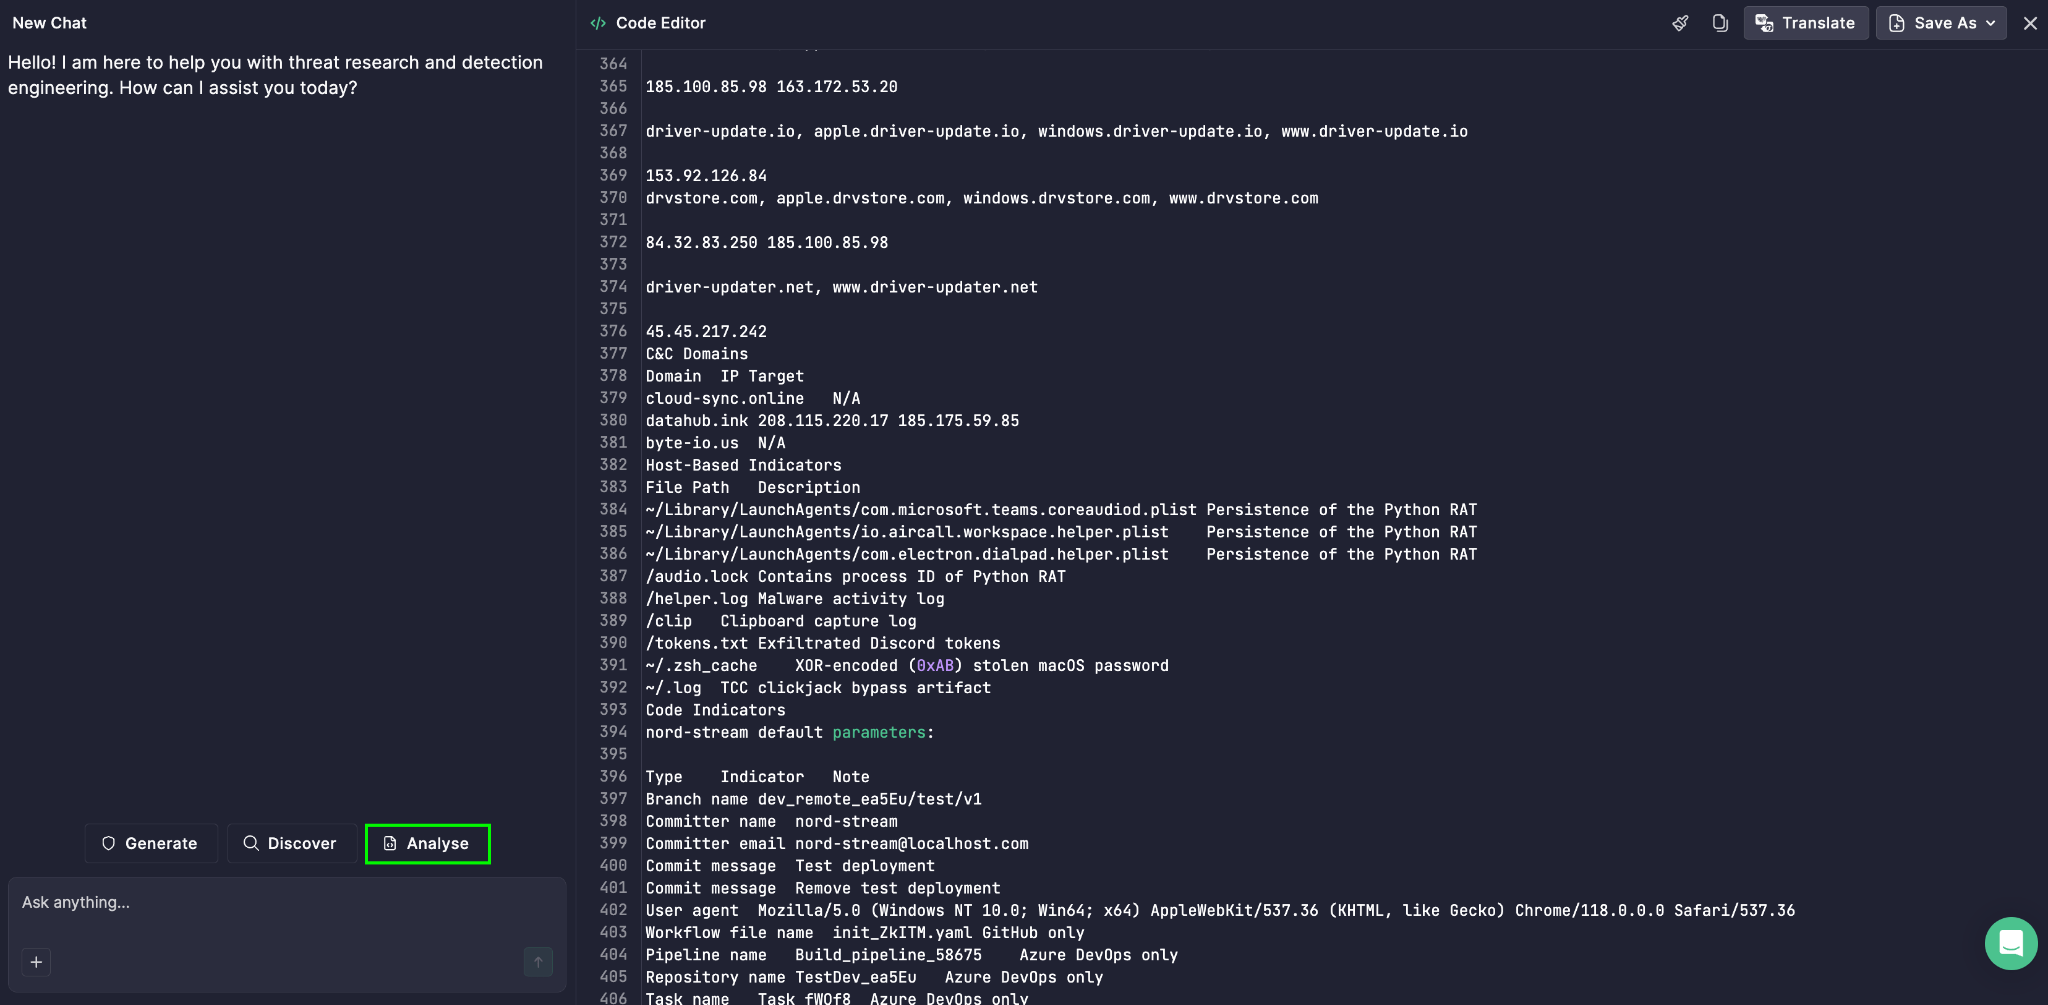
- で ディープスレットリサーチ リストから選択します。
- をクリックして 実行 アイコンをクリックして分析を実行します。
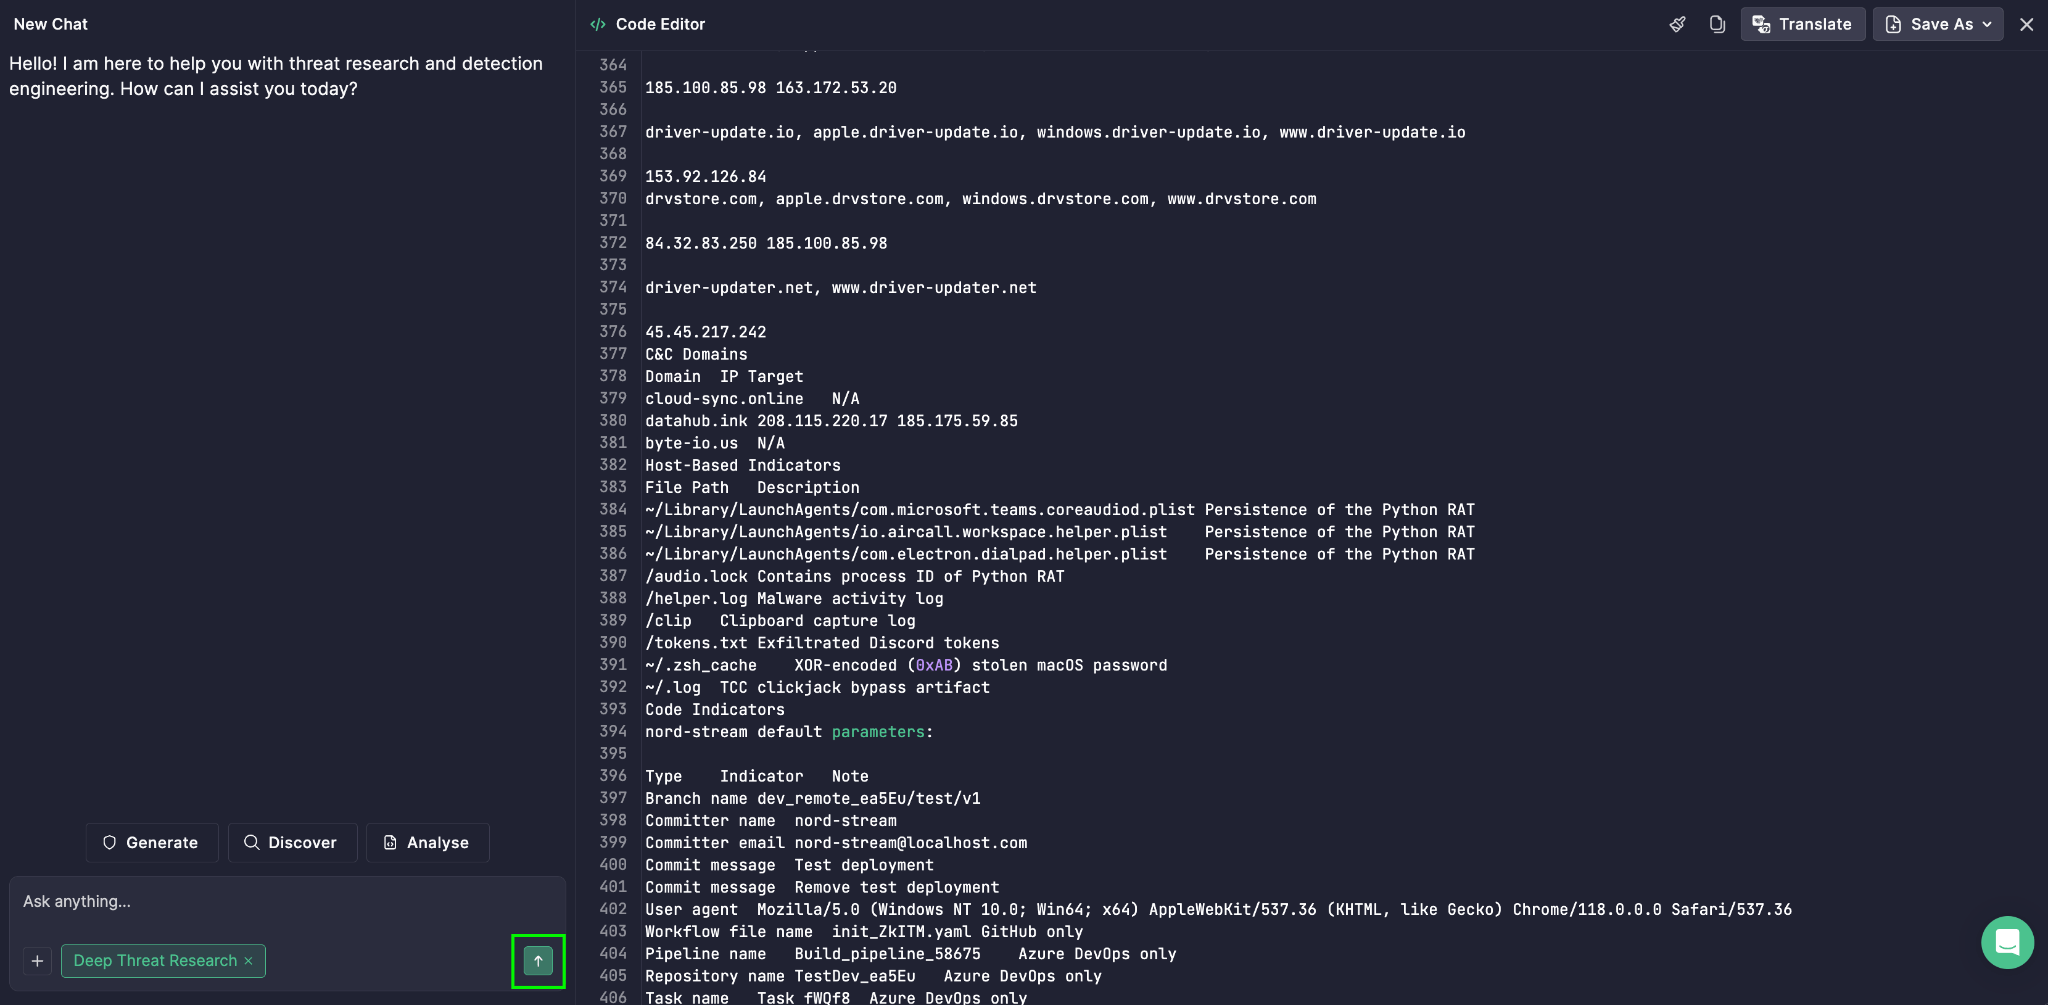
The ダイアモンドモデル が他の出力と共に表示され、あなたのチームに脅威の構造的な関係駆動のビューを提供します — 一つの整合した概要に敵対者、彼らの能力、インフラストラクチャ、そして被害者を結びつけます。