Seguir
Cada intrusão envolve mais do que apenas malware ou um IP comprometido — envolve um ator de ameaça, as ferramentas que ele usa, a infraestrutura através da qual opera, e a vítima que ele almeja. Entender como esses elementos se conectam é frequentemente mais valioso do que analisá-los isoladamente. É por isso que o Prime Architect visualiza a atividade do adversário usando o Modelo Diamond — gerado automaticamente como parte da análise Deep Threat Research, ajudando sua equipe a ver não apenas o que aconteceu, mas como as peças de uma intrusão se relacionam umas com as outras.
Mapeando os Quatro Cantos de uma Intrusão
O Modelo Diamond de Análise de Intrusão é uma estrutura de inteligência de ameaças baseada em um simples pressuposto: todo evento malicioso pode ser decomposto em quatro elementos centrais, e mapear as relações entre eles revela muito mais sobre a operação de um adversário do que examinar indicadores isoladamente. Em vez de uma lista plana de IOCs, o modelo oferece aos analistas uma visão estrutural da própria intrusão.
O Modelo Diamond exibe quatro vértices, cada um representando um elemento central da ameaça analisada:
- Adversário — o ator de ameaça ou organização por trás da atividade
- Capacidade — as ferramentas, malware e técnicas que o adversário utilizou
- Vítima — as entidades ou organizações alvo
- Infraestrutura — os sistemas, recursos e serviços usados para realizar a atividade
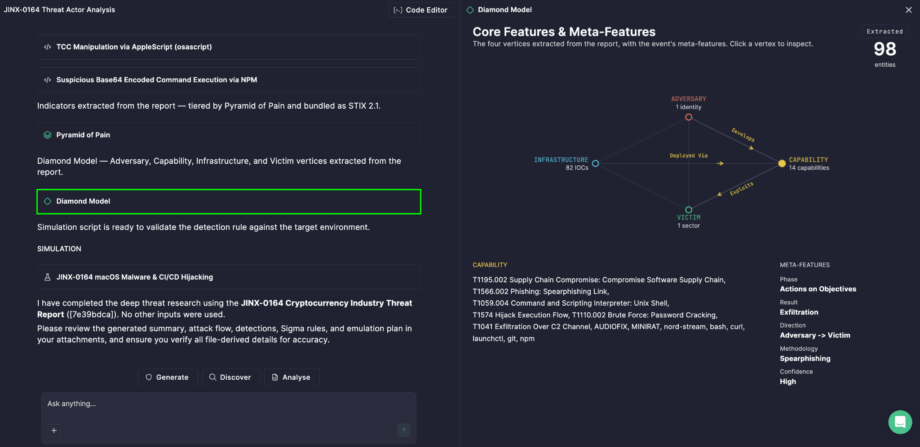
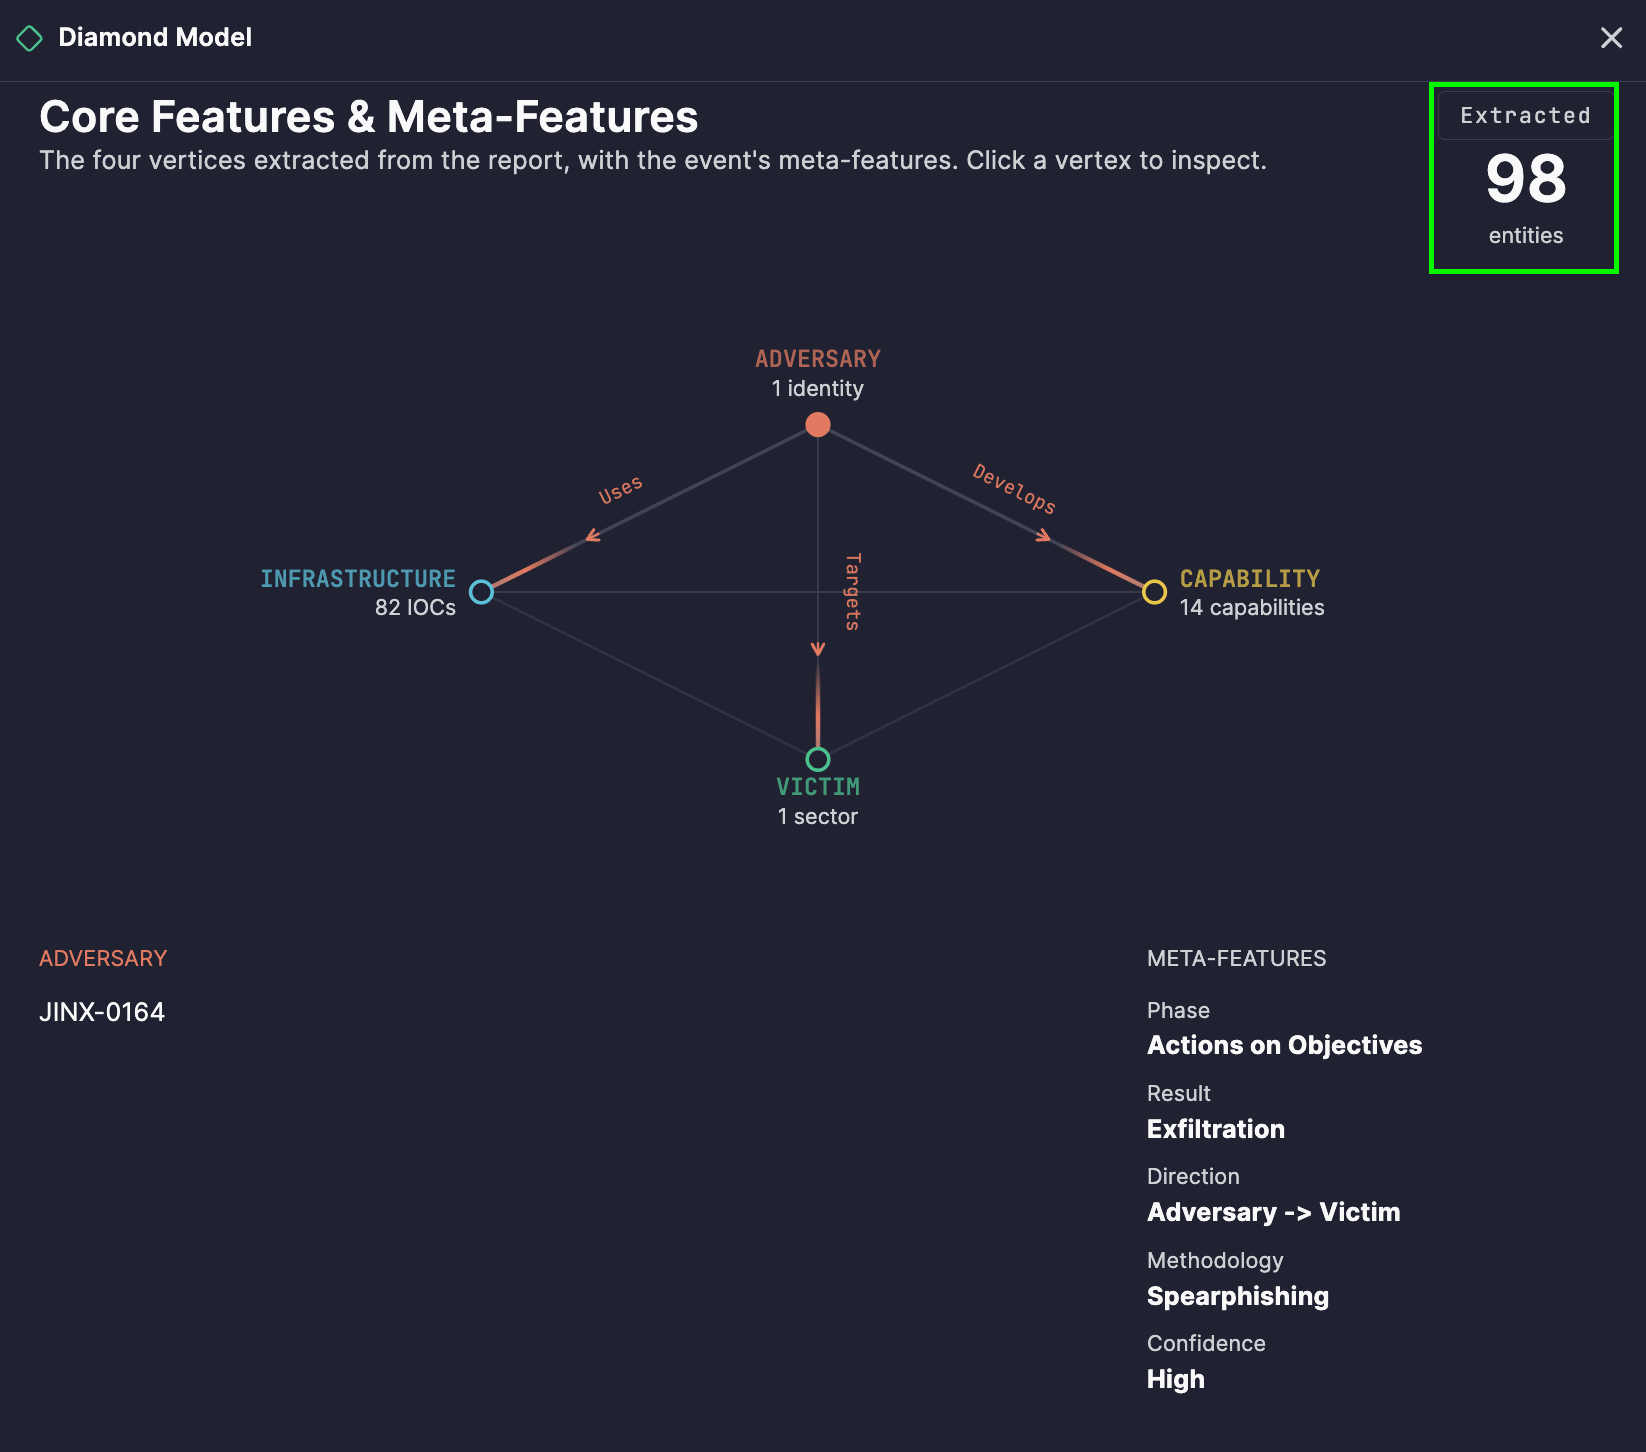
No Prime Architect, o Modelo Diamond visualiza esses quatro vértices com base nas entidades realmente extraídas do relatório de ameaça analisado, e cada vértice exibe o número de entidades extraídas associadas a ele — dando a você uma noção imediata de quanta informação foi encontrada para cada elemento da intrusão.
Lendo as Conexões
Um diamante não é apenas quatro pontos — são as relações entre eles que contam a história real. O diagrama representa conexões entre os vértices usando relações direcionais, incluindo Conecta-se a, Usa, Explora, Alvos, Desenvolve, e Implantado via. Esses links direcionais mostram, por exemplo, qual capacidade um adversário usou para explorar uma vítima específica, ou qual infraestrutura foi usada para implantar uma determinada ferramenta.
Passar o mouse sobre um vértice destaca-o e revela suas conexões relacionadas, facilitando traçar como as ferramentas, alvos e infraestrutura de um ator de ameaça se unem — sem a necessidade de referências cruzadas manuais de um relatório escrito.
An Extraído contador no diagrama mostra o número total de entidades identificadas durante a análise, dando a você uma rápida noção de escala.
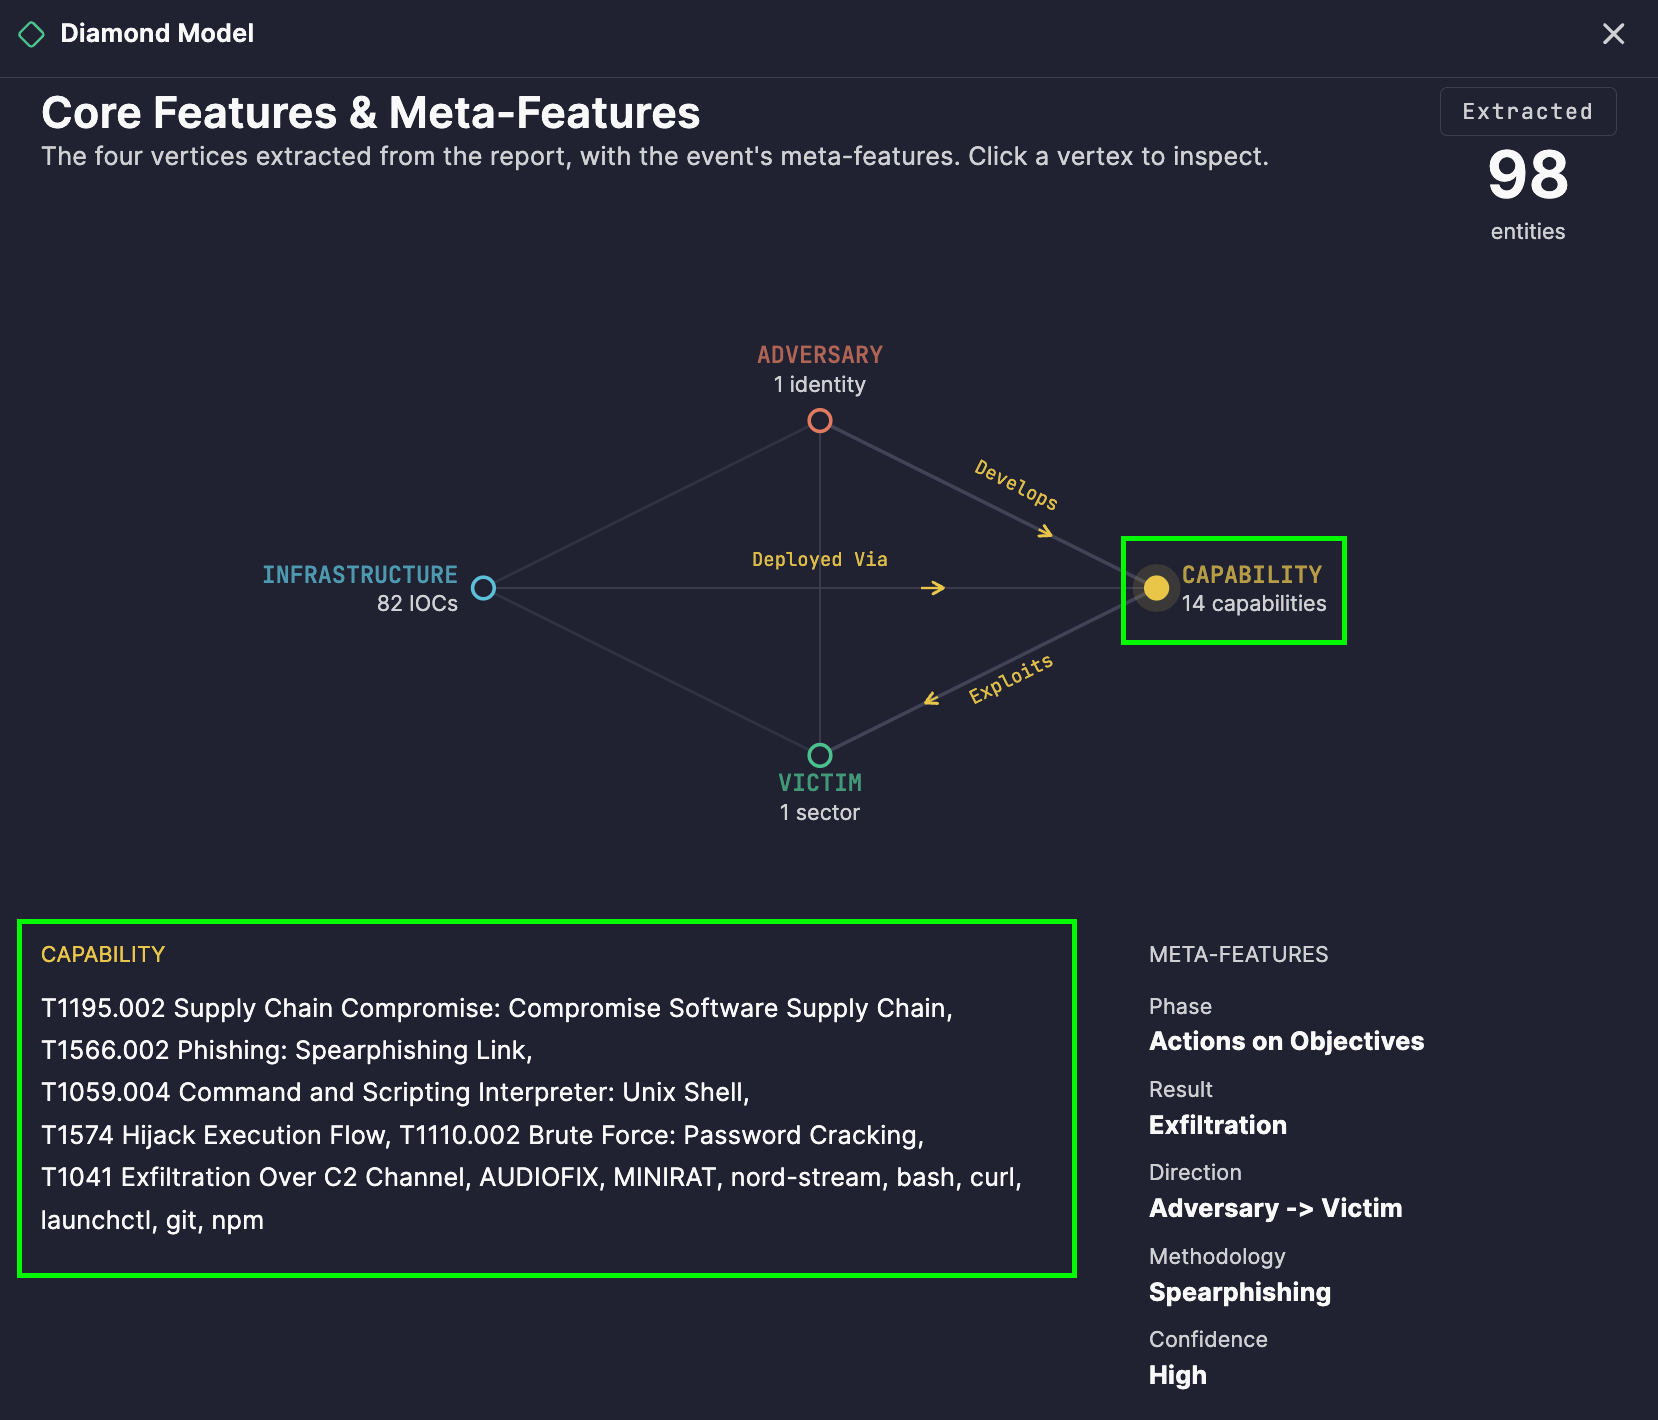
Para aprofundar nos detalhes, clique em qualquer vértice para visualizar a lista de entidades correspondente abaixo do diagrama — permitindo que você transite facilmente do mapa de relacionamentos de alto nível para os detalhes subjacentes.
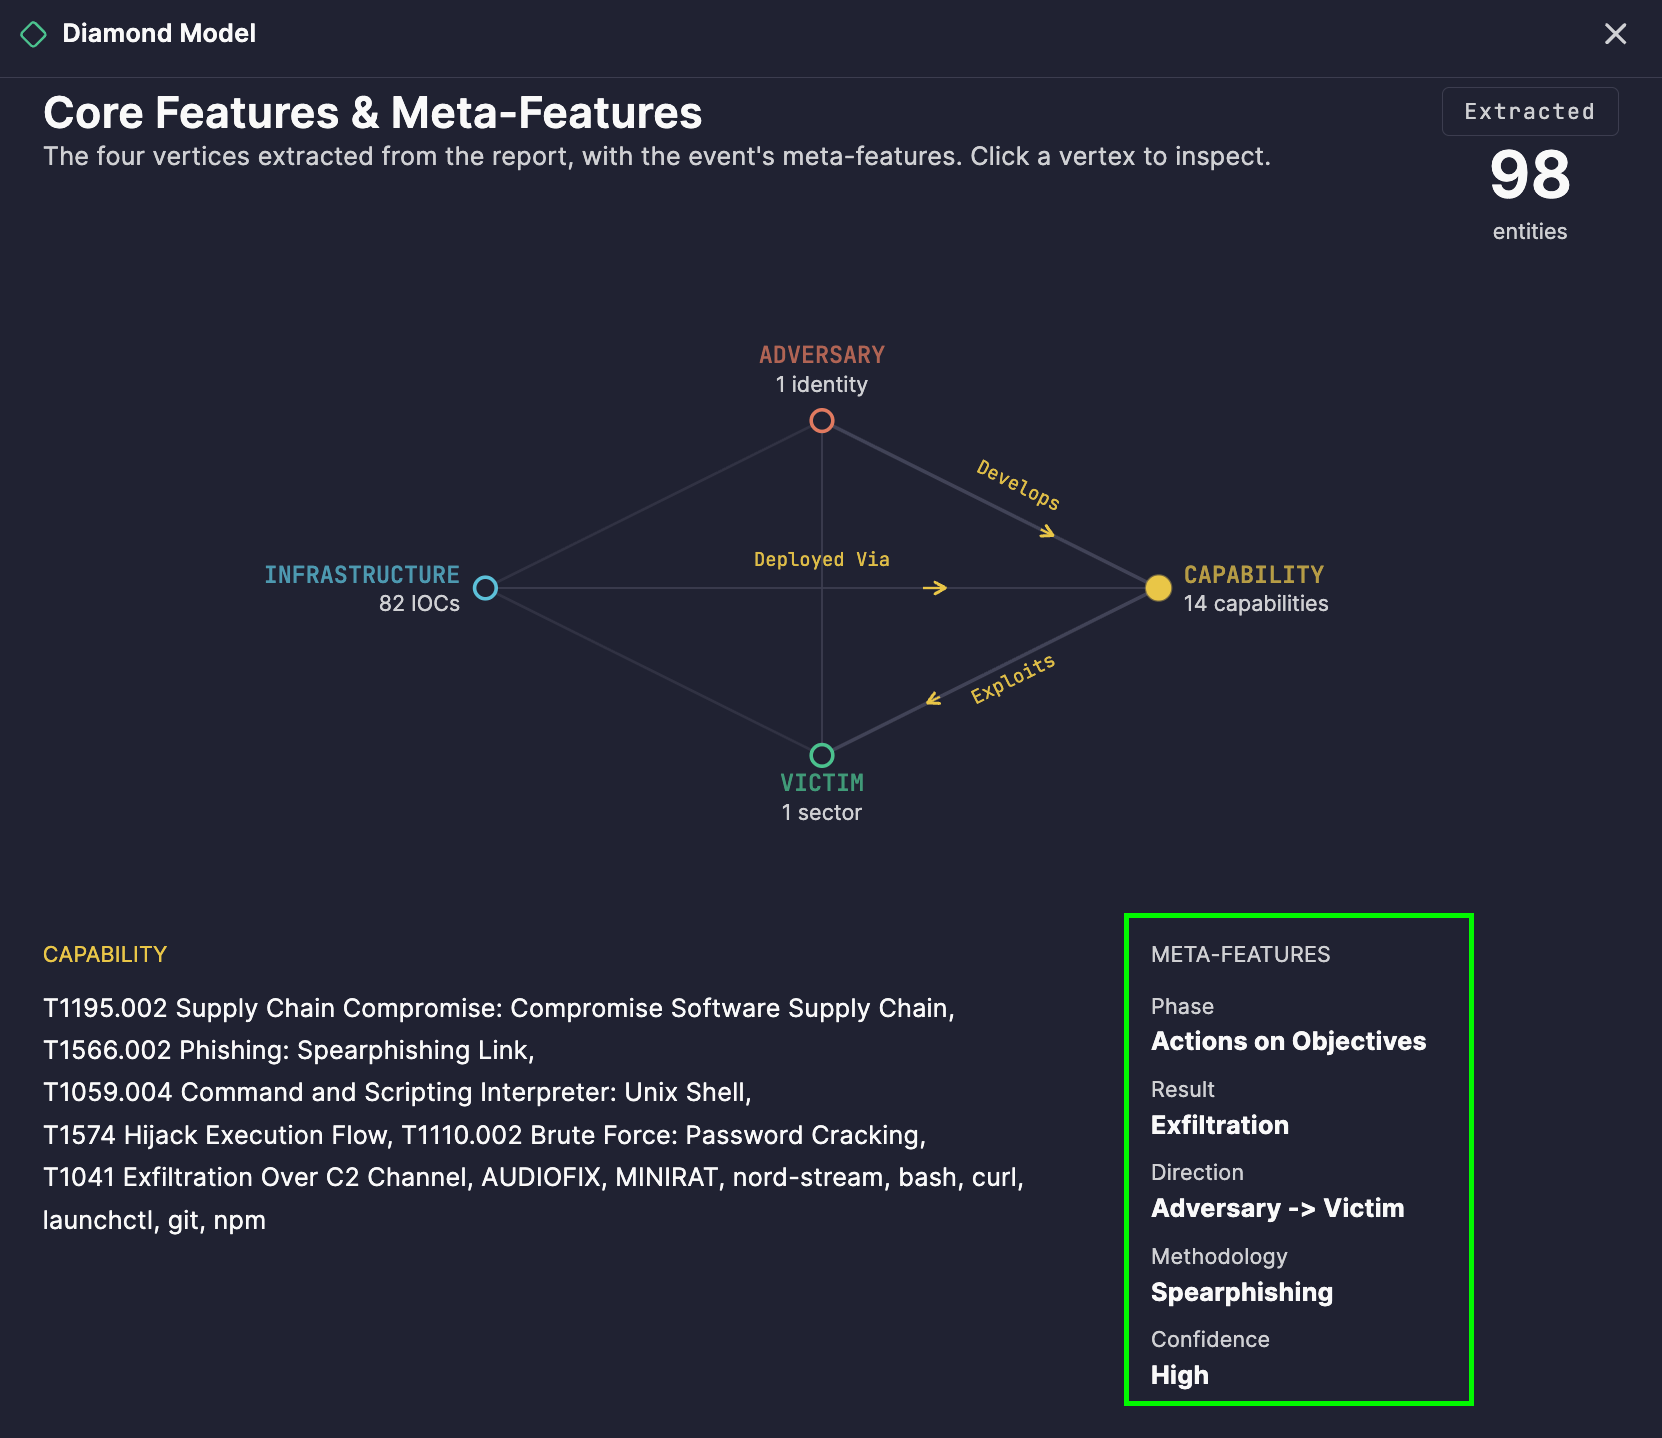
O diagrama também inclui meta-características — Fase, Resultado, Direção, Metodologia, e Confiança — que adicionam contexto crucial à atividade analisada, como onde no ciclo de vida da intrusão a atividade ocorreu, se teve sucesso, e quão confiável é a análise nas relações mapeadas.
Da Visualização à Ação
1. Atribuição e rastreamento do ator
Ao mapear consistentemente adversários para suas capacidades e infraestrutura em vários relatórios analisados, as equipes podem identificar padrões sobrepostos que suportam a atribuição a um ator de ameaça ou campanha conhecida.
2. Análise de infraestrutura e ferramentas
Ver qual infraestrutura suporta quais capacidades ajuda os defensores a antecipar o próximo movimento de um adversário — se você identificou a infraestrutura por trás de uma campanha, a atividade relacionada se torna mais fácil de detectar.
3. Perfil de vítima e avaliação de risco
Entender quem os adversários geralmente visam, e através de quais capacidades, ajuda as equipes de segurança a avaliar se sua própria organização se encaixa em um padrão de alvo conhecido.
4. Narração estruturada de incidentes
A estrutura de quatro vértices torna fácil explicar uma intrusão para as partes interessadas de forma clara: quem fez, como, através do que e contra quem — sem precisar mergulhar em especificidades técnicas.
5. Priorização baseada em confiança
A meta-característica Confiança ajuda os analistas a avaliar quanto confiar em uma determinada relação, para que os esforços de resposta e remediação possam ser priorizados em torno de descobertas bem fundamentadas, em vez de suposições especulativas.
Como Gerar
- Abra Prime Architect e vá para o modo Agentic Threat Research .
- Clique em Editor de Código no canto superior direito e cole o texto do seu relatório de ameaça.
- Selecione Analisar.
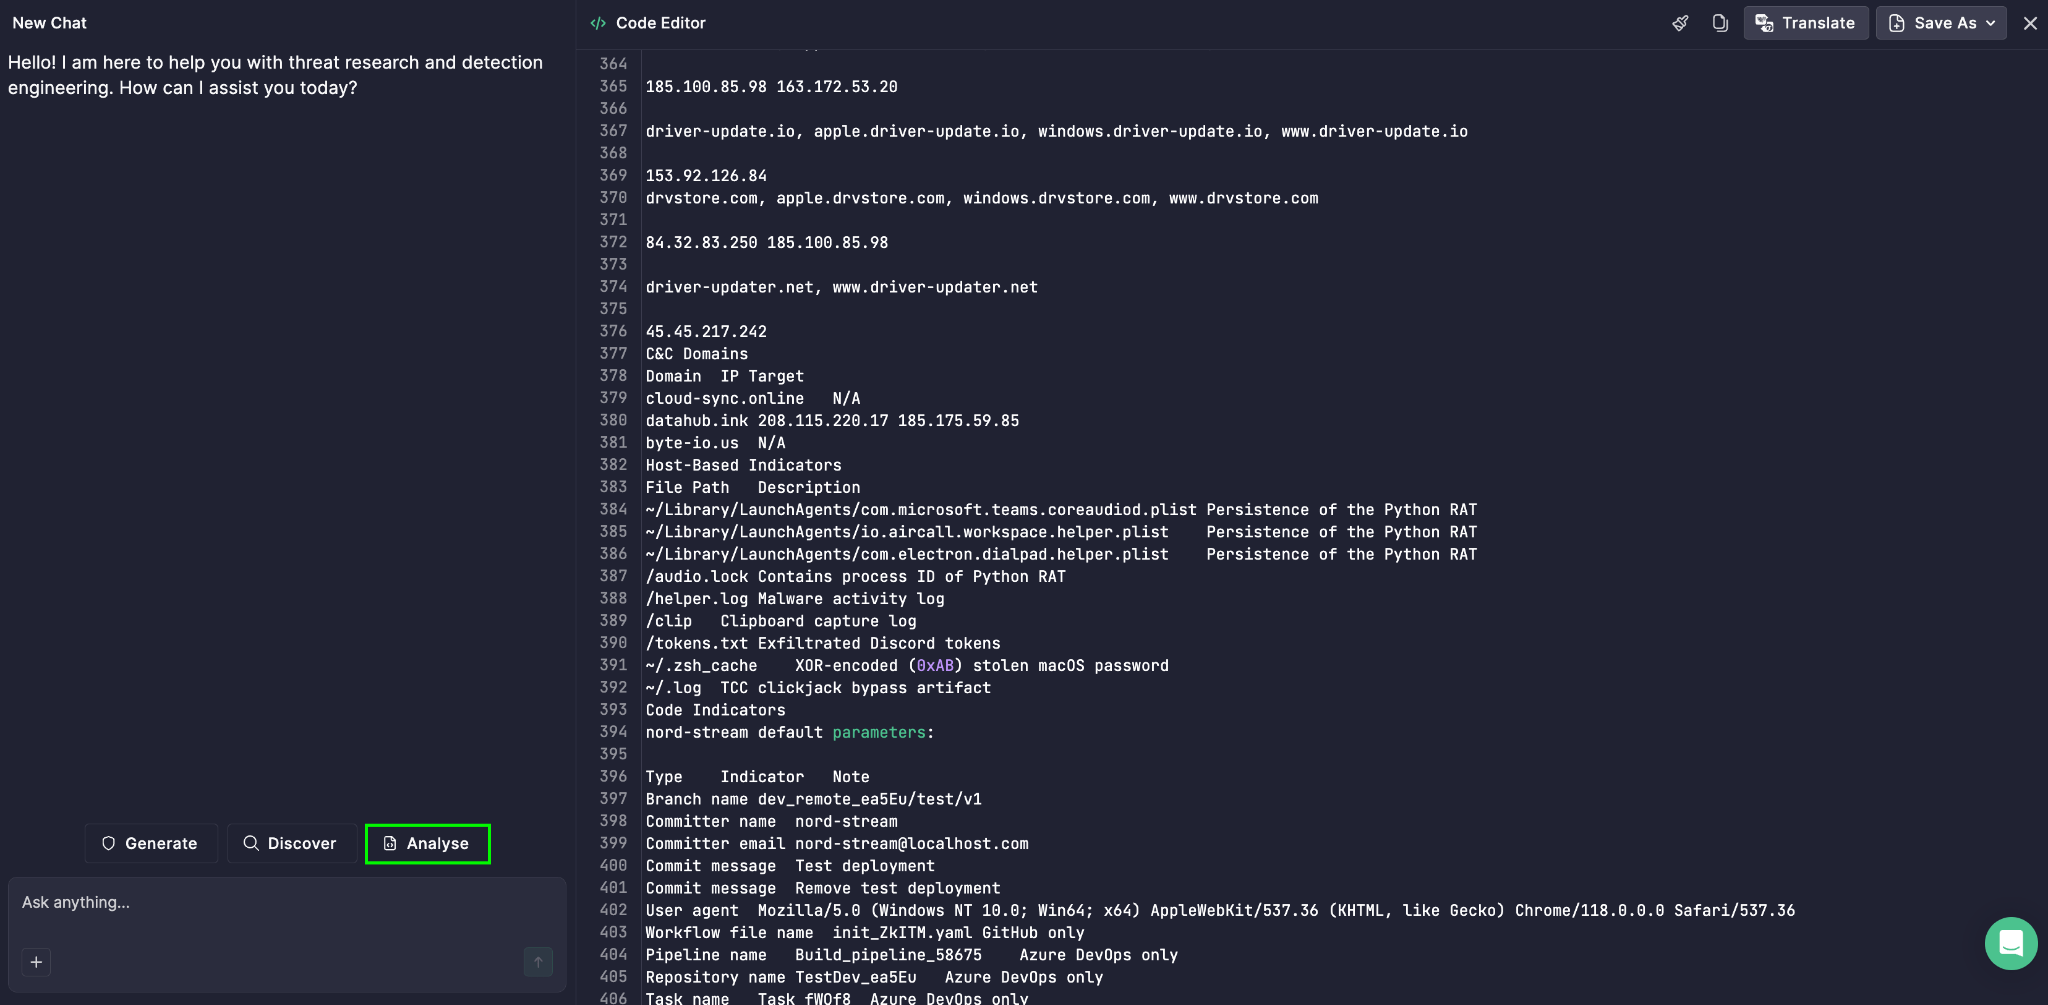
- Escolha Deep Threat Research da lista.
- Clique no ícone Enter para executar a análise.
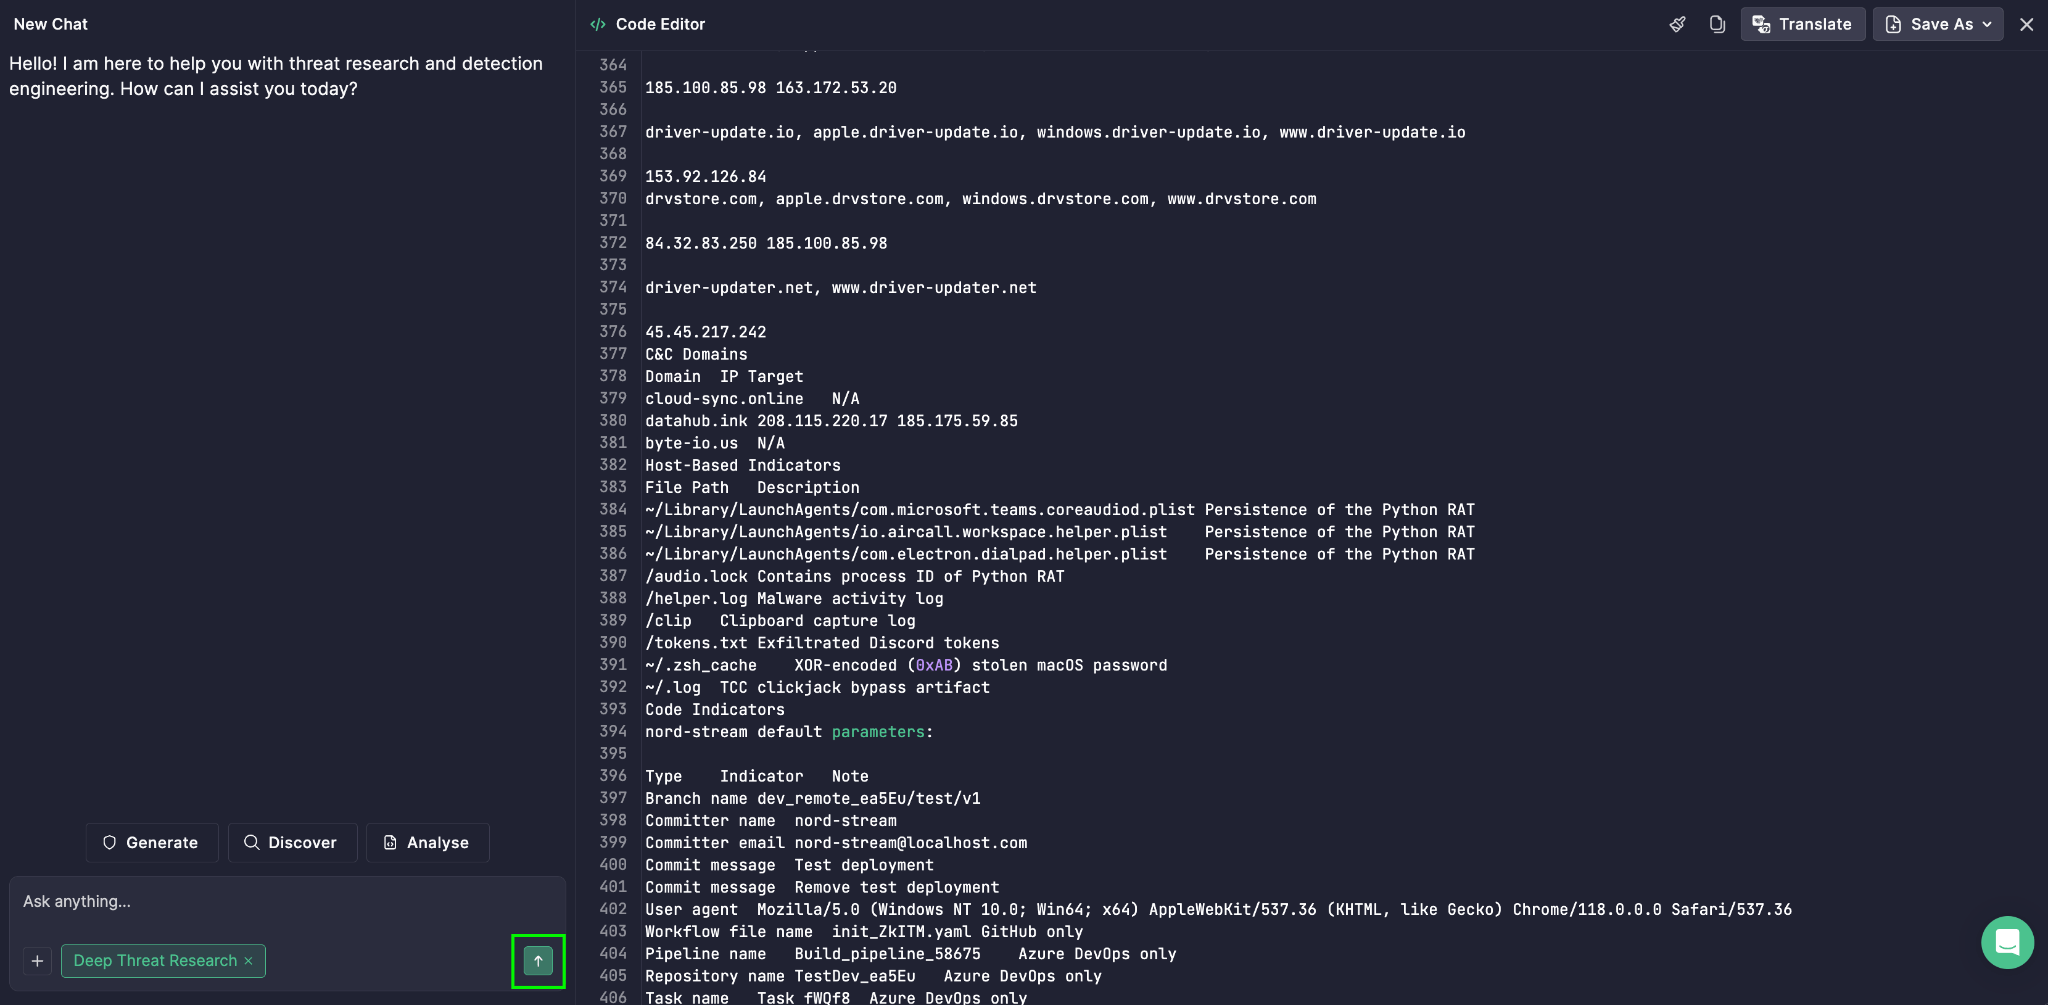
The Modelo Diamond então aparece ao lado de outros resultados, dando à sua equipe uma visão estrutural e orientada por relações da ameaça — que conecta o adversário, sua capacidade, sua infraestrutura e sua vítima em um único e coerente quadro.