Seguir
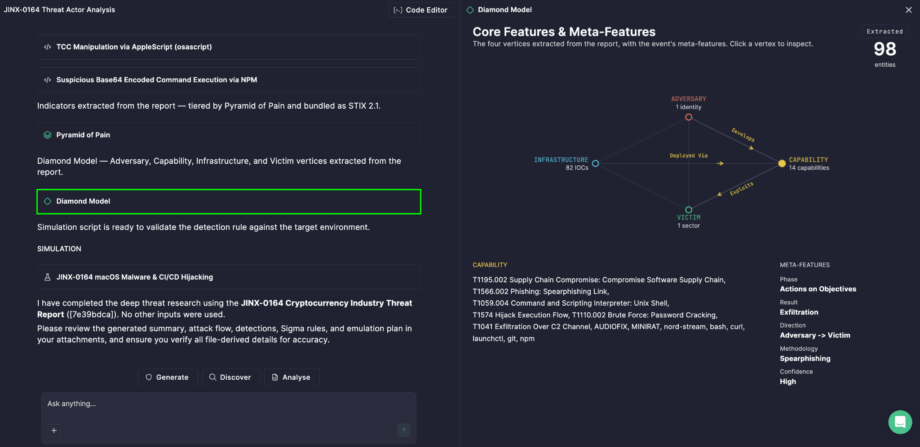
Cada intrusión implica más que solo malware o una IP comprometida: implica un actor de amenaza, las herramientas que manejan, la infraestructura a través de la cual operan y la víctima a la que apuntan. Entender cómo se conectan estos elementos a menudo es más valioso que observar cualquiera de ellos en aislamiento. Es por eso que Prime Architect visualiza la actividad del adversario utilizando el Modelo Diamante, generado automáticamente como parte del análisis de Investigación de Amenazas Profundas, ayudando a su equipo a ver no solo lo que sucedió, sino cómo las piezas de una intrusión se relacionan entre sí.
Mapeando las Cuatro Esquinas de una Intrusión
El Modelo Diamante de Análisis de Intrusiones es un marco de inteligencia de amenazas basado en un simple principio: cada evento malicioso puede descomponerse en cuatro elementos principales, y mapear las relaciones entre ellos revela mucho más sobre la operación de un adversario que examinar indicadores en aislamiento. En lugar de una lista plana de IOC, el modelo ofrece a los analistas una vista estructural de la propia intrusión.
El Modelo Diamante muestra cuatro vértices, cada uno representando un elemento central de la amenaza analizada:
- Adversario — el actor de amenaza u organización detrás de la actividad
- Capacidad — las herramientas, malware y técnicas que usó el adversario
- Víctima — las entidades u organizaciones objetivo
- Infraestructura — los sistemas, recursos y servicios utilizados para llevar a cabo la actividad
En Prime Architect, el Modelo Diamante visualiza estos cuatro vértices basados en las entidades realmente extraídas del informe de la amenaza analizada, y cada vértice muestra el número de entidades extraídas asociadas con él, dándole una percepción inmediata de cuántos detalles se encontraron para cada elemento de la intrusión.
Leyendo las Conexiones
Un diamante no es solo cuatro puntos: son las relaciones entre ellos las que cuentan la verdadera historia. El diagrama representa las conexiones entre vértices usando relaciones direccionales, incluyendo Conecta Con, Usa, Exploita, Objetivos, Desarrolla, y Desplegado a través de. Estos enlaces direccionales muestran, por ejemplo, qué capacidad usó un adversario para explotar a una víctima específica, o qué infraestructura se utilizó para desplegar una herramienta dada.
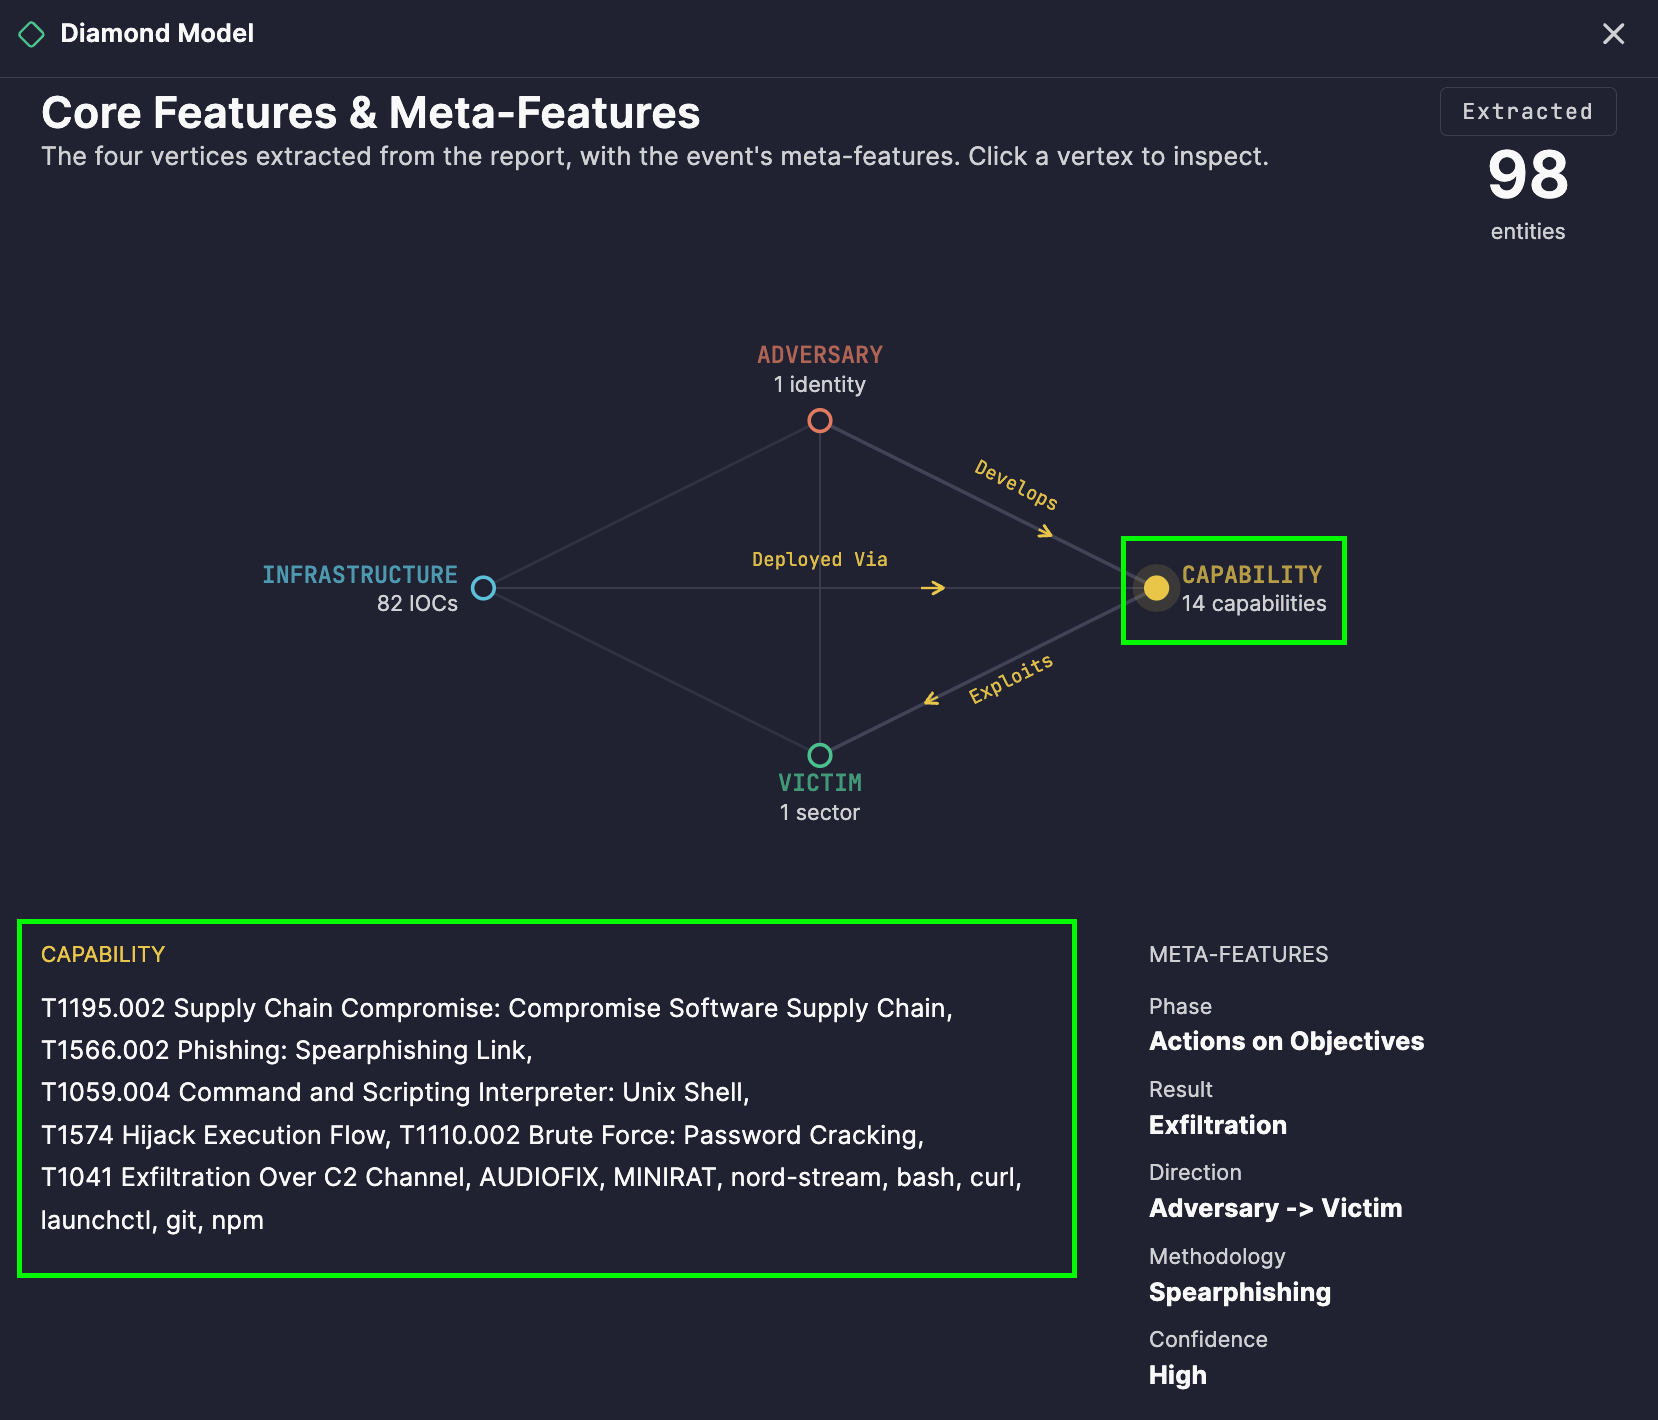
Pasando el cursor sobre un vértice, lo resalta y revela sus conexiones relacionadas, facilitando el rastreo de cómo se vinculan las herramientas, objetivos e infraestructuras de un actor de amenaza, sin tener que referenciar manualmente un informe escrito.
An Extraído contador en el diagrama muestra el número total de entidades identificadas durante el análisis, dándole una rápida percepción de la escala.
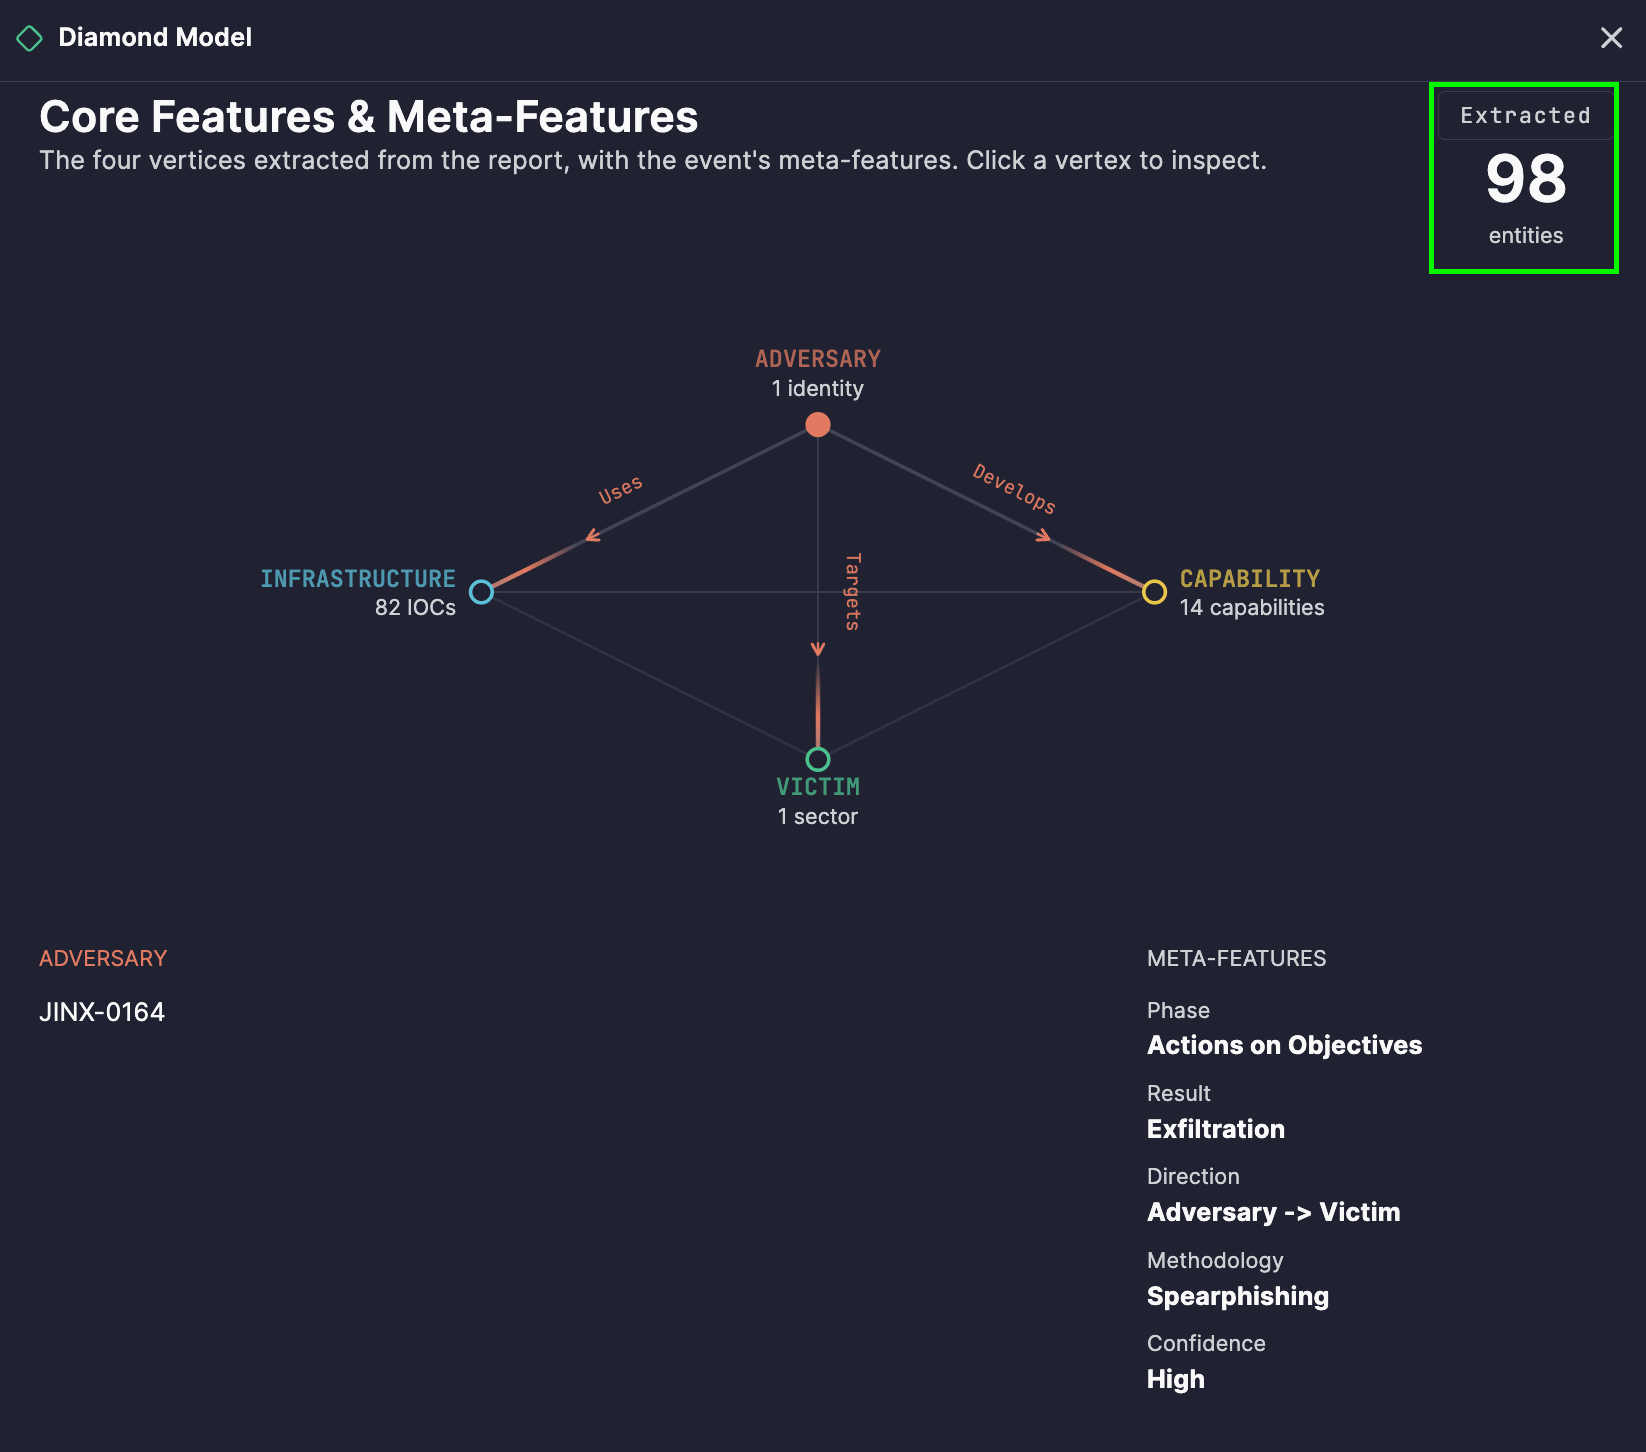
Para profundizar en los detalles, haga clic en cualquier vértice para ver la lista de entidades correspondiente debajo del diagrama, para que pueda moverse sin problemas desde el mapa de relaciones de alto nivel hasta los detalles subyacentes.
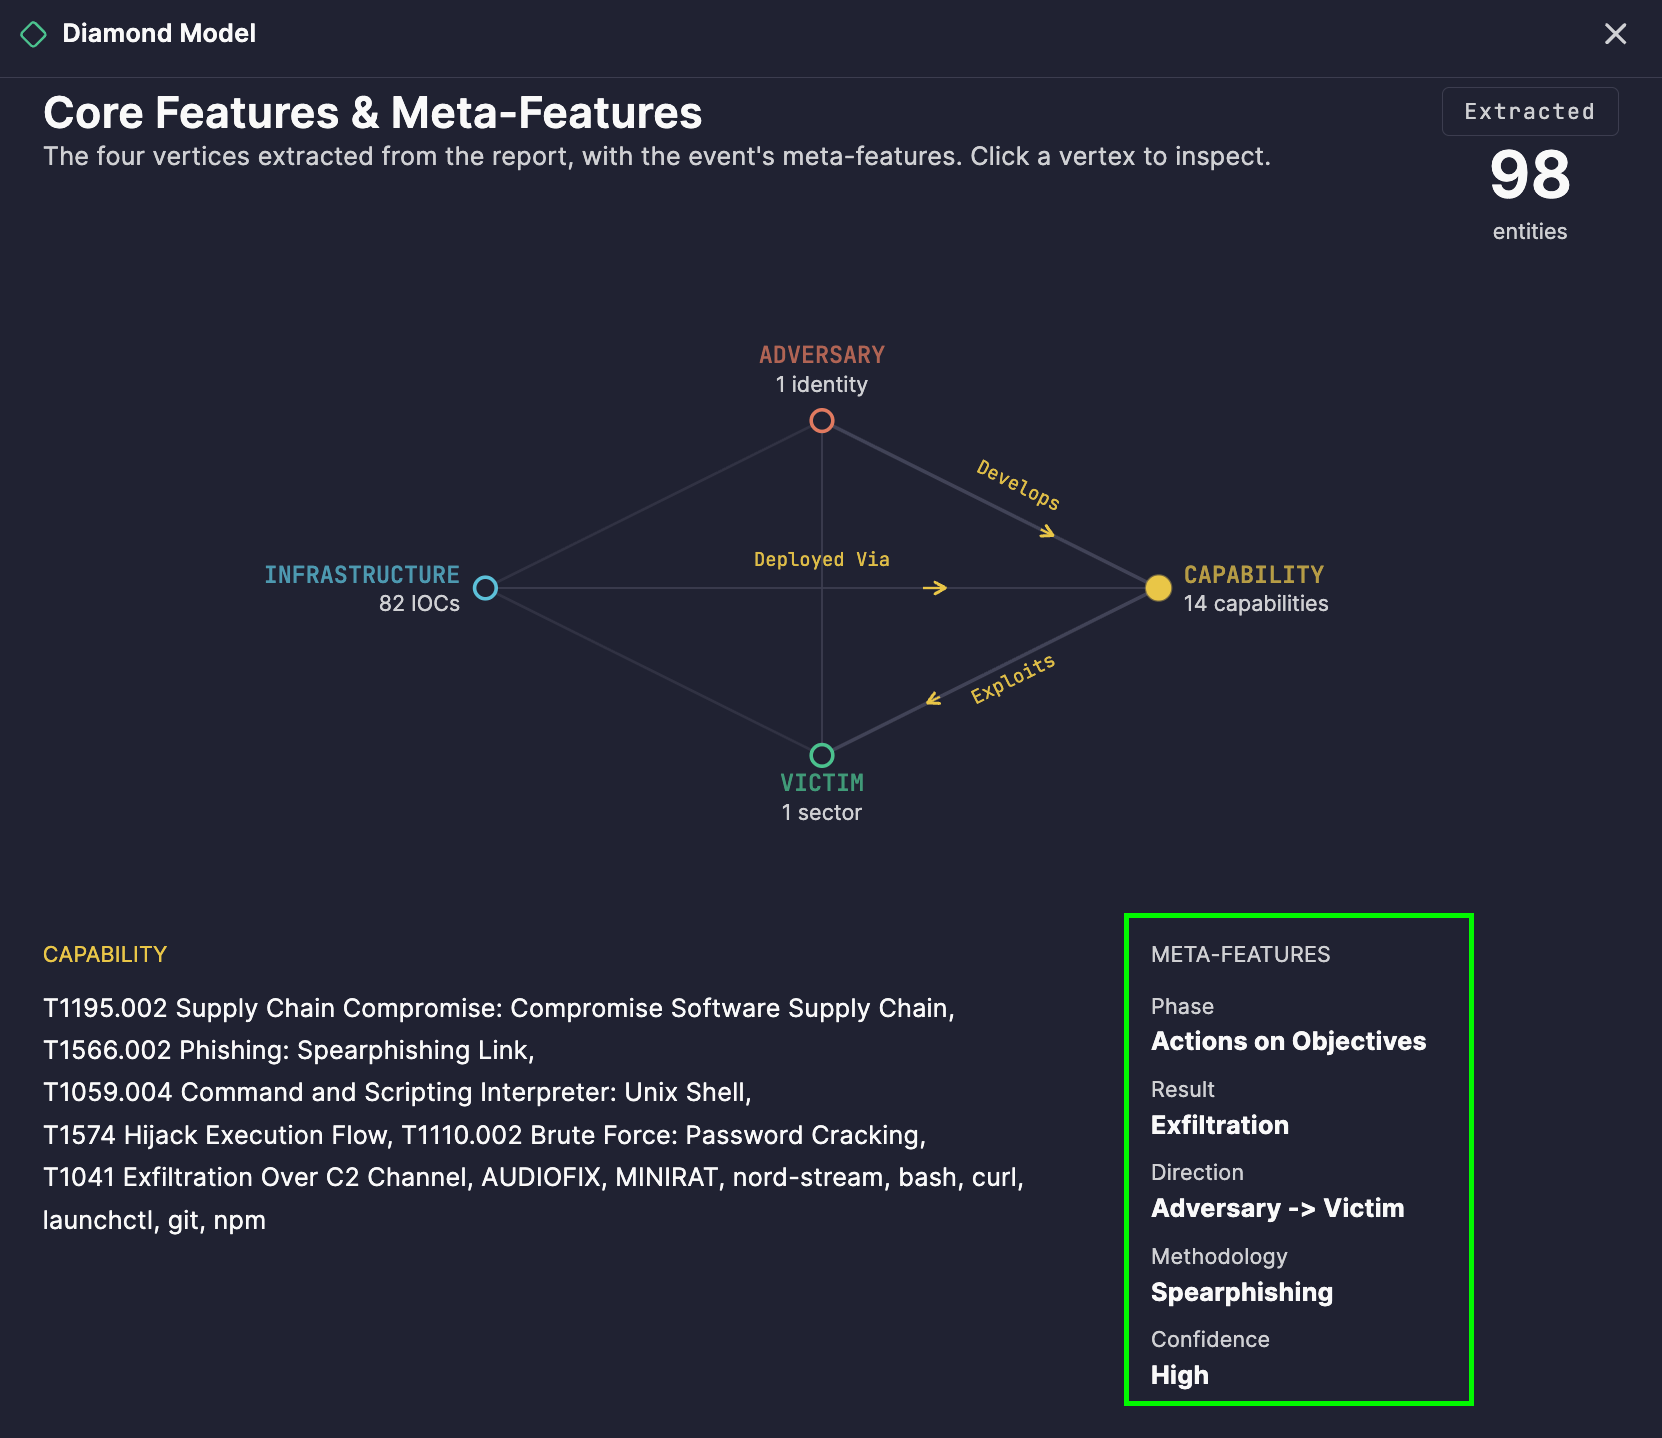
El diagrama también incluye meta-características — Fase, Resultado, Dirección, Metodología, y Confianza — que agregan contexto crucial alrededor de la actividad analizada, como en qué parte del ciclo de vida de la intrusión ocurrió la actividad, si fue exitosa y qué tan confiable es el análisis en las relaciones mapeadas.
De la Visualización a la Acción
1. Atribución y seguimiento de actores
Al mapear consistentemente adversarios a sus capacidades e infraestructura a través de múltiples informes analizados, los equipos pueden detectar patrones superpuestos que apoyan la atribución a un actor de amenaza conocido o campaña.
2. Análisis de infraestructura y herramientas
Ver qué infraestructura apoya qué capacidades ayuda a los defensores a anticipar el próximo movimiento de un adversario: si ha identificado la infraestructura detrás de una campaña, la actividad relacionada se vuelve más fácil de detectar.
3. Perfilado de víctimas y evaluación de riesgos
Entender a quiénes generalmente apuntan los adversarios y a través de qué capacidades ayuda a los equipos de seguridad a evaluar si su propia organización encaja en un patrón de objetivo conocido.
4. Narración estructurada de incidentes
La estructura de cuatro vértices facilita explicar una intrusión a los interesados en términos claros: quién lo hizo, cómo, a través de qué y contra quién, sin profundizar en detalles técnicos.
5. Priorización basada en confianza
La meta-característica de Confianza ayuda a los analistas a sopesar cuánta confianza depositar en una relación dada, para que los esfuerzos de respuesta y remediación puedan priorizarse en torno a hallazgos bien fundamentados en lugar de especulativos.
Cómo Generarlo
- Abra Prime Architect y vaya al modo de Investigación de Amenazas Agéntica. Haga clic en
- Editor de Código en la esquina superior derecha y pegue el texto de su informe de amenazas. Seleccione
- Analizar Elija.
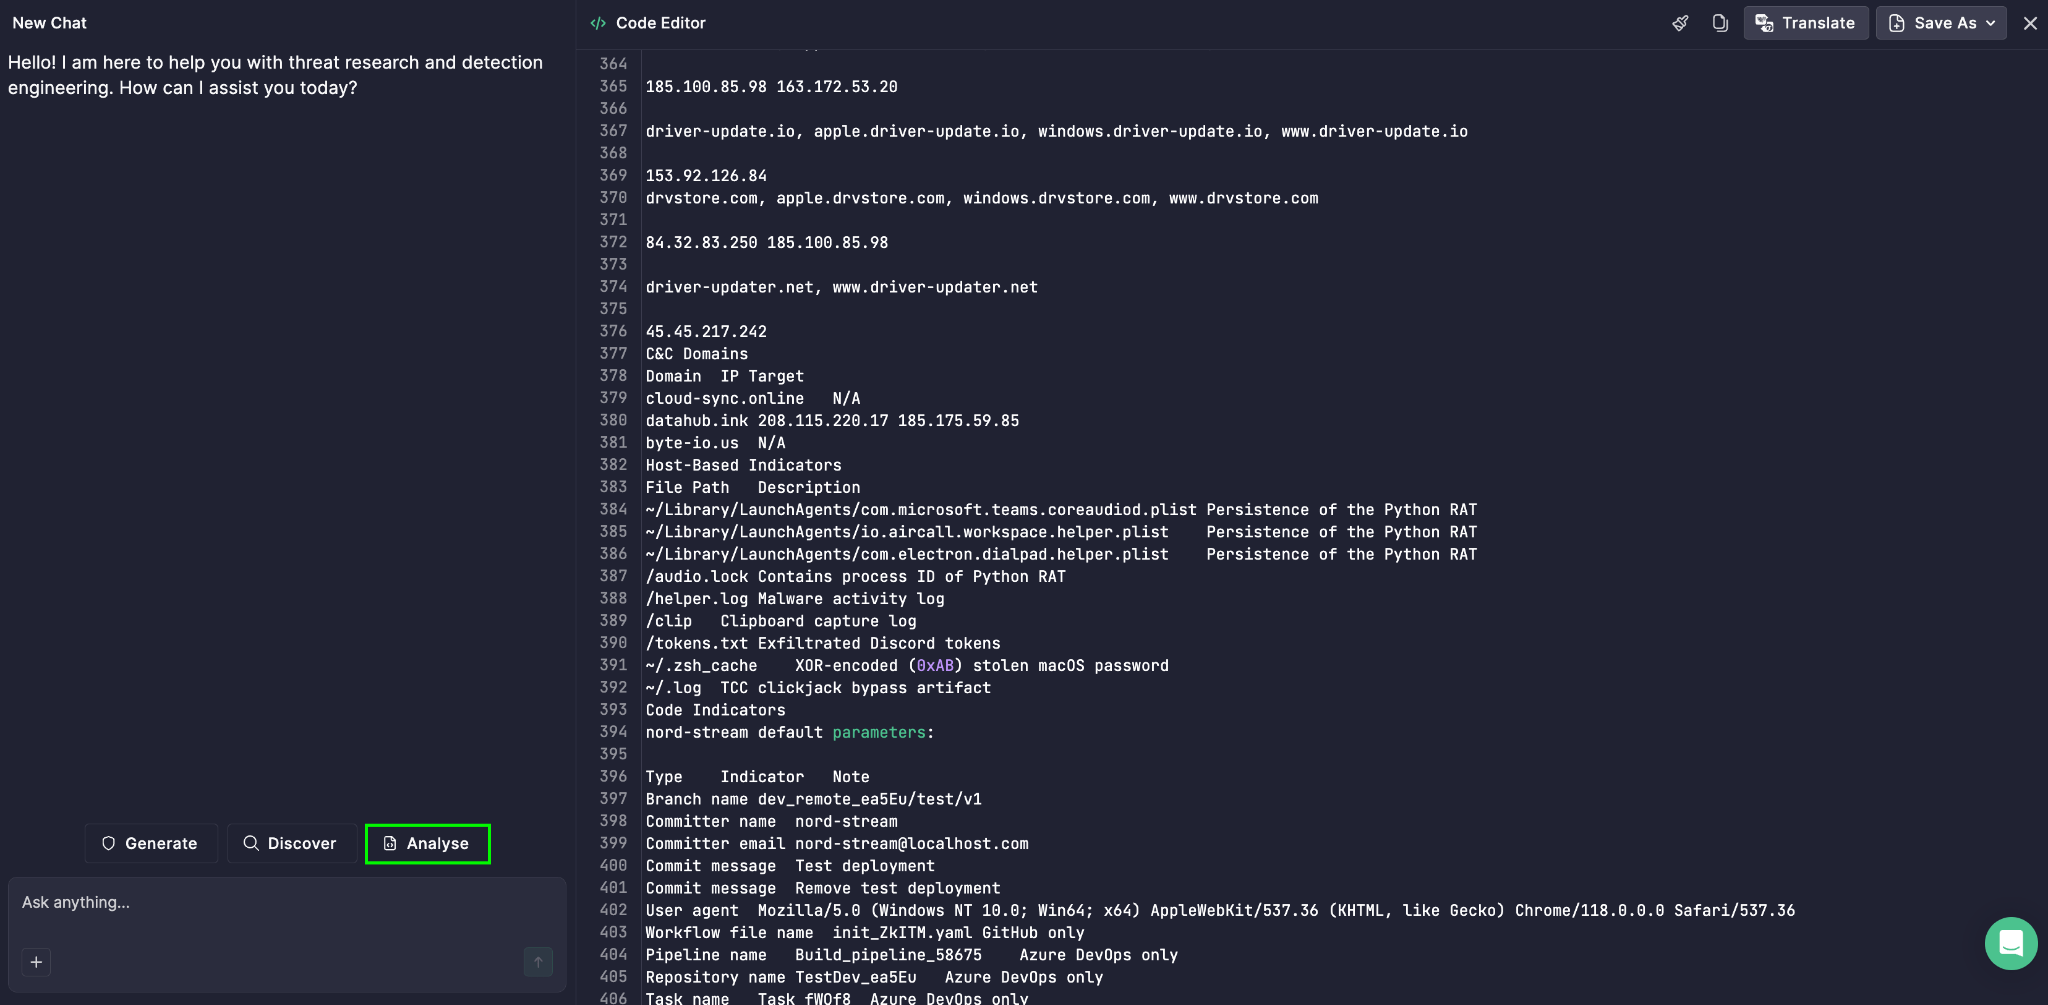
- Investigación de Amenazas Profundas de la lista. Haga clic en el
- Introducir icono para ejecutar el análisis. Modelo Diamante
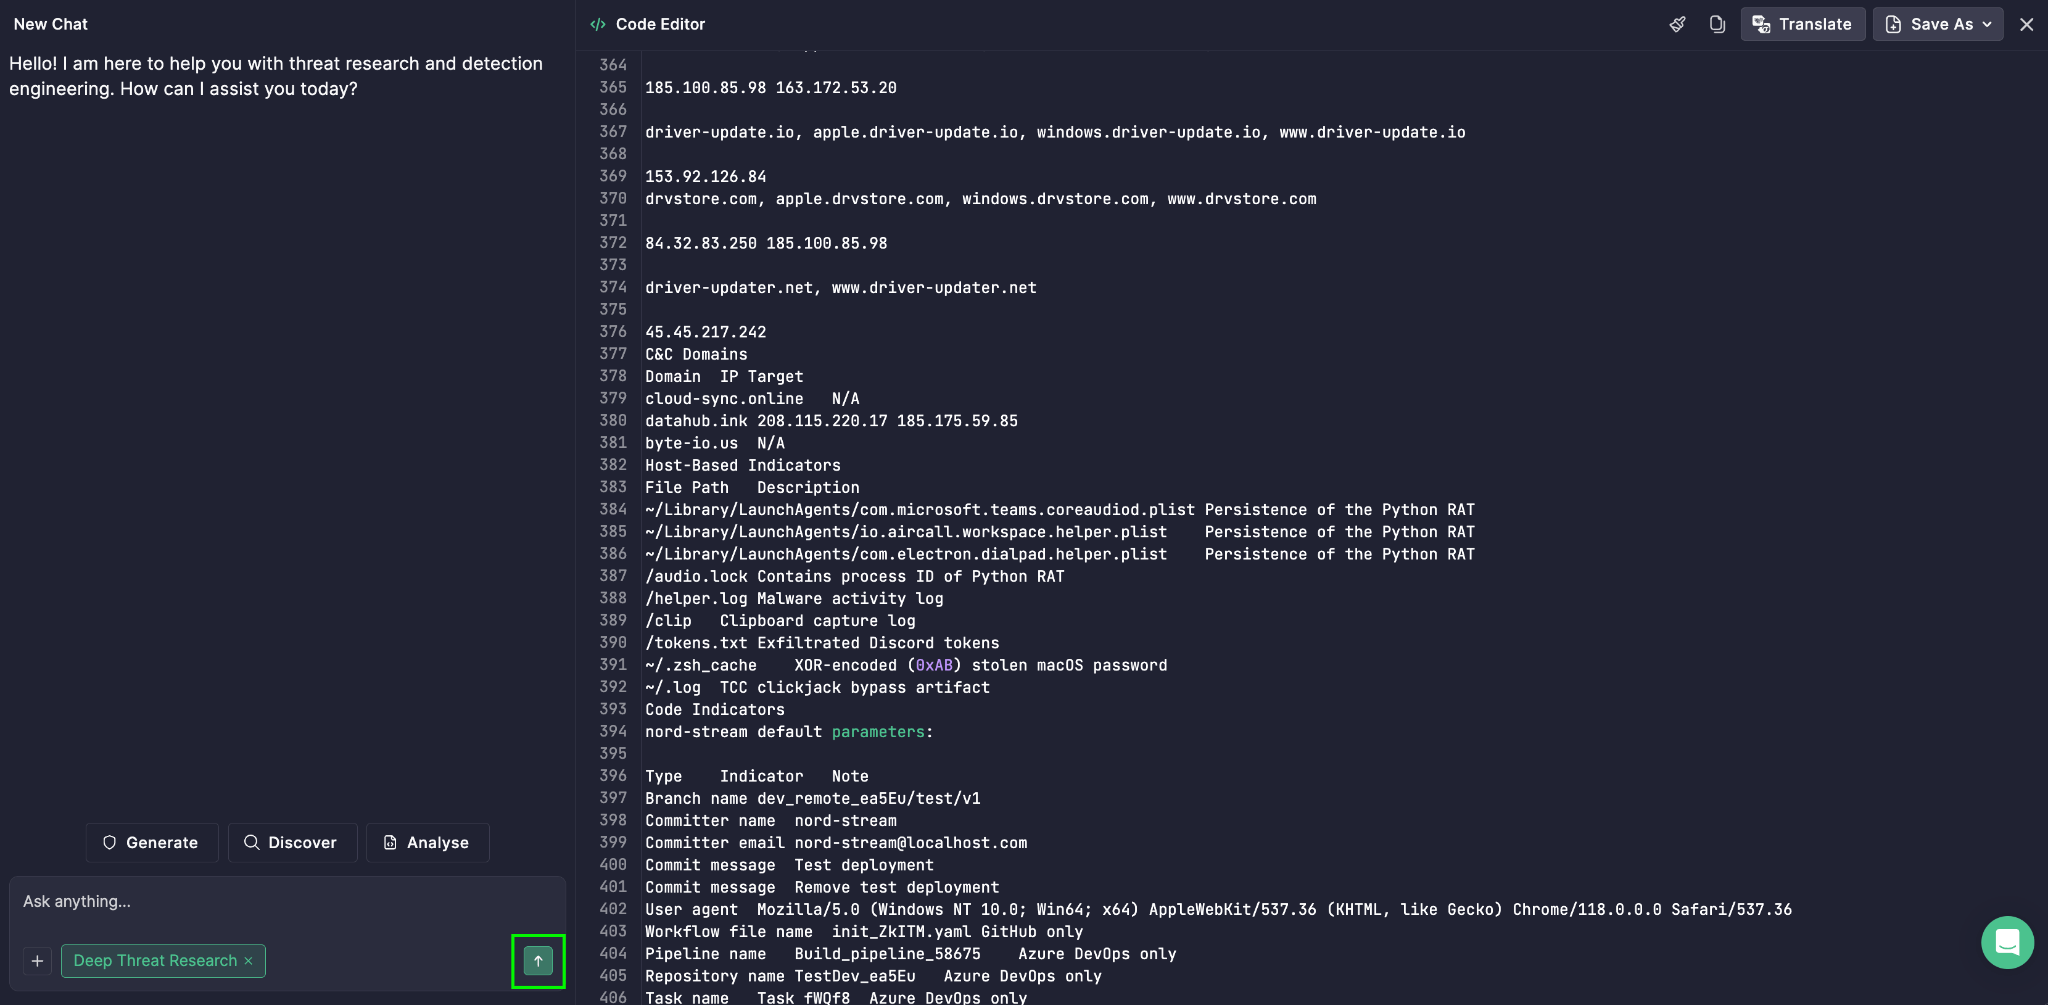
The entonces aparece junto a otros resultados, brindando a su equipo una vista estructural, basada en relaciones, de la amenaza, que conecta al adversario, su capacidad, su infraestructura y su víctima en una imagen única y coherente. then appears alongside other outputs, giving your team a structural, relationship-driven view of the threat — one that connects the adversary, their capability, their infrastructure, and their victim into a single, coherent picture.