Follow
Każdego dnia, zespoły ds. analizy zagrożeń czytają raporty opisujące nowe kampanie atakujących, a każdego dnia inżynierowie ds. detekcji mierzą się z tym samym pytaniem: jak przekuć to w treść wykrywającą zanim zagrożenie dotrze do naszego środowiska? Czytanie długiego raportu, wyłapywanie istotnych zachowań i ręczne pisanie poprawnej reguły zajmuje czas, którego większość zespołów SOC nie ma.
Prime Architect daje zespołom ds. bezpieczeństwa szybszy sposób na radzenie sobie z tym problemem. Prime Architect to zasilany AI środowisko pracy SOC Prime do badań nad zagrożeniami i inżynierii detekcji. Jego narzędzia agentne analizują informacje o zagrożeniach i produkują treści obronne, dzięki czemu zespoły ds. bezpieczeństwa mogą szybciej przechodzić od surowych raportów do wykrywania.
Dobrym miejscem na start jest generowanie reguł zachowania. Wklej raport o zagrożeniu, a Prime Architect generuje jedną lub kilka reguł zachowania w formacie Sigma, gotowych do przeglądu, dopracowania i wdrożenia.
Dlaczego używać AI do generowania reguły zachowania?
Detekcje oparte na zachowaniu szukają tego, co robią atakujący, a nie wskaźników, które zmieniają się z kampanii na kampanię. Są one bardziej odporne i wartościowe, ale także trudniejsze i wolniejsze do napisania. Użycie AI do generowania reguły zachowania usuwa najbardziej czasochłonną część tej pracy.
- Szybszy czas do wykrycia. Przejdź od świeżego raportu o zagrożeniu do wersji roboczej reguły w jednym przepływie pracy, zamiast godzin analiz manualnych.
- Mniej ręcznego wysiłku. AI czyta raport i ekstrahuje zachowania warte wykrycia, dzięki czemu inżynierowie mogą skupić się na dostrojeniu i walidacji.
- Pokrycie z jednego źródła. W zależności od kontekstu, jaki podasz, AI może generować jedną lub wiele reguł zachowania z tego samego raportu.
- Otwarte, przenośne wyjście. Reguły są tworzone jako reguły zachowania w formacie Sigma, więc możesz je przetłumaczyć na język swojego SIEM, EDR lub jeziora danych.
- Jeden ciągły przepływ pracy. Generowanie to tylko początek. Możesz walidować, podsumowywać, tłumaczyć, wdrażać i dopracowywać regułę bez opuszczania platformy.
Skontaktuj się z działem sprzedaży
Jak wygenerować regułę zachowania
Reguła zachowania z AI to jedno z narzędzi agentnych AI dostępnych w trybie Agentic Threat Research Prime Architect. Oto jak go używać:
- Otwórz Prime Architect i przejdź do trybu Agentic Threat Research .
- Kliknij Edytor kodu w prawym górnym rogu i wklej tekst raportu o zagrożeniu.
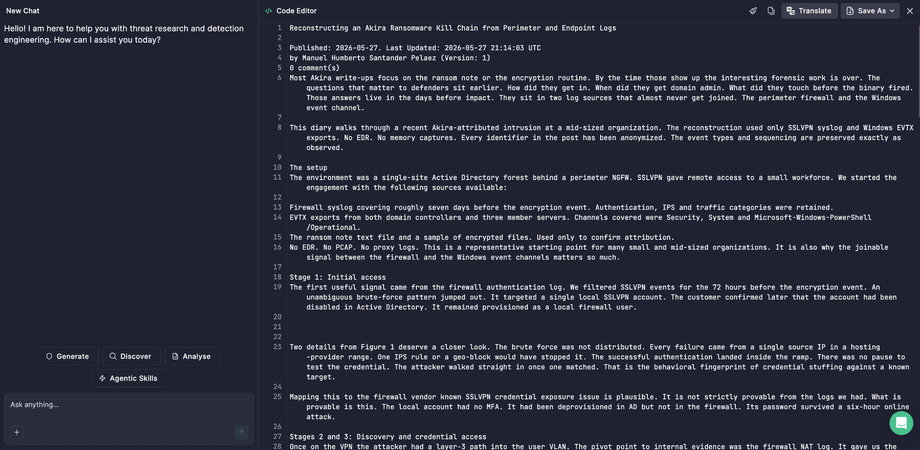
- Wybierz przycisk Generuj .
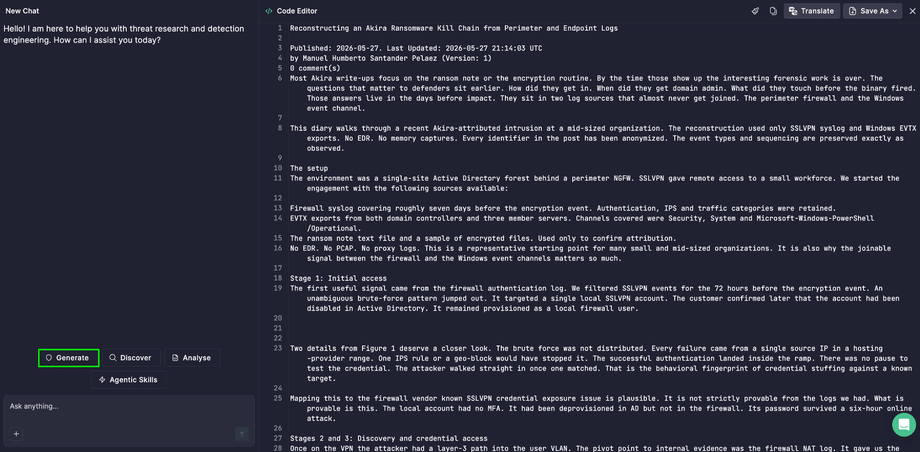
- Wybierz przycisk Narzędzie Reguła zachowania z opcji narzędzi agentnych AI.
- Kliknij ikonę Wprowadź , aby przejść dalej.
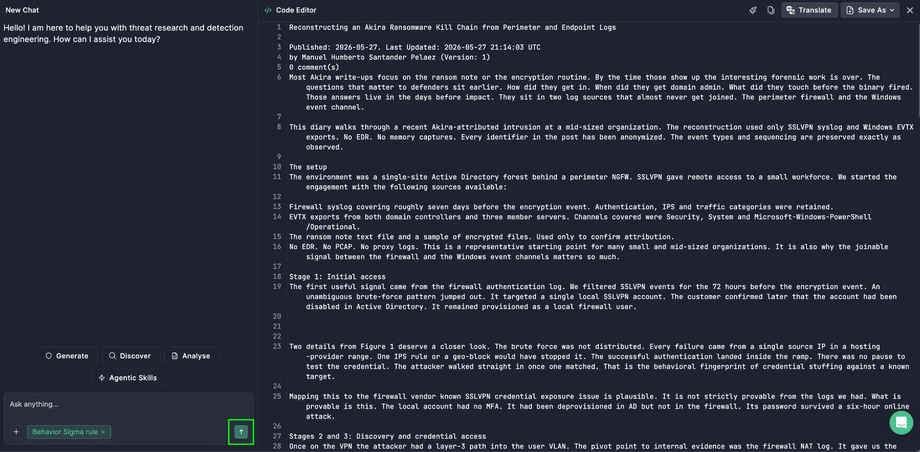
- Kliknij kafelek reguły, aby zobaczyć regułę w panelu wyjściowym.
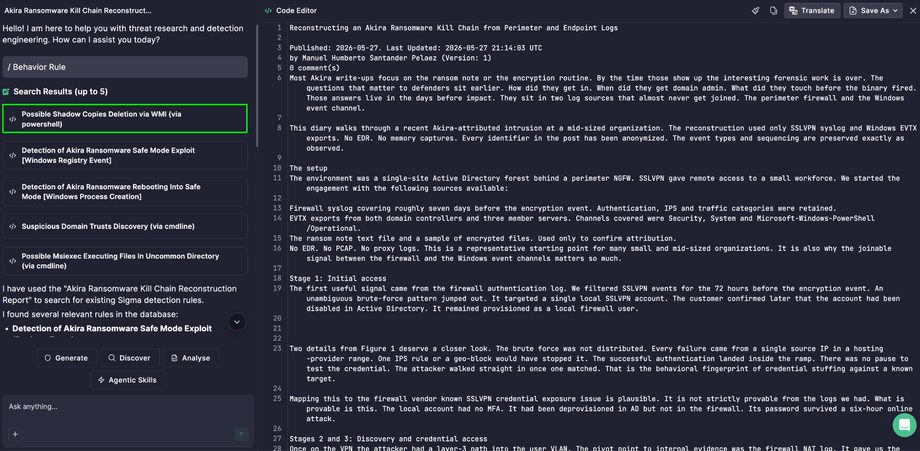
Wskazówka: Im więcej kontekstu podasz, tym lepszy wynik. Szczegółowy raport o zagrożeniu, opisujący techniki, narzędzia i aktywność wiersza poleceń atakującego, daje AI więcej zachowań do przekształcenia w reguły.
Co zrobić po wygenerowaniu reguły
Generowanie reguły to pierwszy krok. Gdy Twoja reguła lub reguły zachowania będą gotowe, poniższe kroki pomogą Ci wprowadzić je do produkcji i upewnić się, że Twój zespół je rozumie.
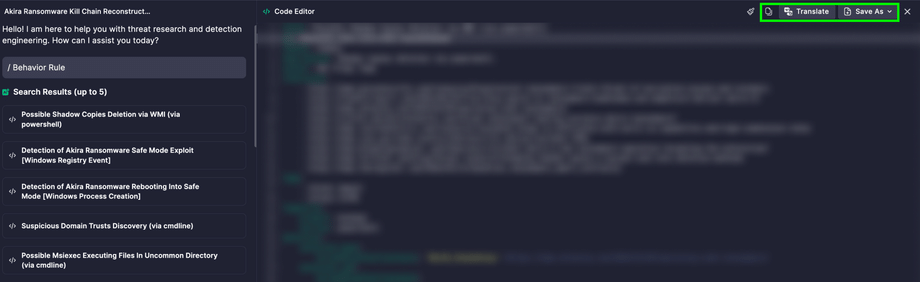
Zapisz i przetłumacz
Gdy reguła zostanie wygenerowana, możesz ją wprowadzić do swojego przepływu pracy w kilku kliknięciach:
- Skopiuj do schowka: wklej regułę bezpośrednio do swojego systemu i od razu zacznij z nią pracować.
- Zapisz jako > Plik.txt: pobierz regułę jako plik, aby ją udostępnić, zarchiwizować lub użyć poza platformą.
- Zapisz jako > Nowa reguła: przechowuj regułę w niestandardowym repozytorium, aby Twój zespół posiadał jedno miejsce na całą tworzoną treść wykrywającą.
- Przetłumacz: konwertuj regułę Sigma na język zapytań swojego systemu zabezpieczeń, aby ta sama detekcja działała w różnych narzędziach i nie była zwiążana z jedną platformą.
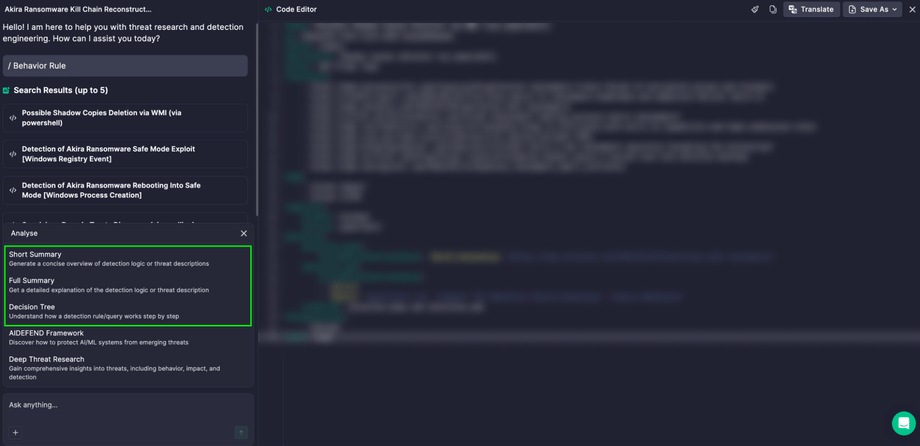
Zrozum regułę: podsumowania i drzewo decyzyjne
Bez opuszczania wygenerowanej reguły możesz używać trzech narzędzi AI, aby pomóc swojemu zespołowi szybciej przeglądać, dokumentować i triagować:
- Krótkie Podsumowanie: zwięzły, prosty w języku przegląd tego, co reguła wykrywa. Użyj go do opisu biletów, notatek przekazowych i szybkich recenzji współpracowników, aby nikt nie musiał czytać pełnej logiki tylko po to, żeby zrozumieć cel reguły.
- Pełne Podsumowanie: szczegółowe wyjaśnienie, jak działa reguła, w tym, jaką zachowanie wyszukuje i dlaczego. Pomaga nowym analitykom przyspieszyć, dostarcza Ci gotowych materiałów do dokumentacji detekcji i wspiera audyty oraz przeglądy pokrycia, gdzie musisz wyjaśnić, co robi każda reguła.
- Drzewo Decyzyjne: wizualna mapa logiki reguły, która pokazuje, jak łączą się warunki wykrywania i jak analityk może krok po kroku przeglądać alert. Pomaga zespołom SOC szybciej triagować, redukuje zgadywanie przy nieznanych alertach i ułatwia zobaczenie, gdzie może być potrzebne dostrojenie reguły.
Aby użyć któregokolwiek z nich, wybierz Analizuj, wybierz narzędzie i kliknij ikonę Wprowadź .
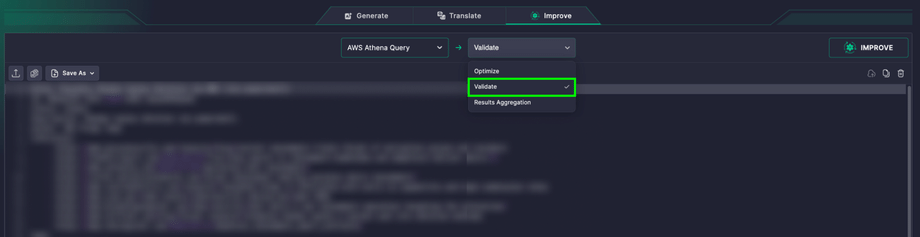
Zwaliduj przed wdrożeniem
Wyłap błędy, zanim trafią do produkcji. Przejdź do trybu Translacji w Prime Architect, otwórz kartę Popraw , wklej swoją regułę, potwierdź wykryty język, wybierz Zwaliduj z listy rozwijanej i kliknij Popraw.
Wprowadź niestandardowe modyfikacje z AI
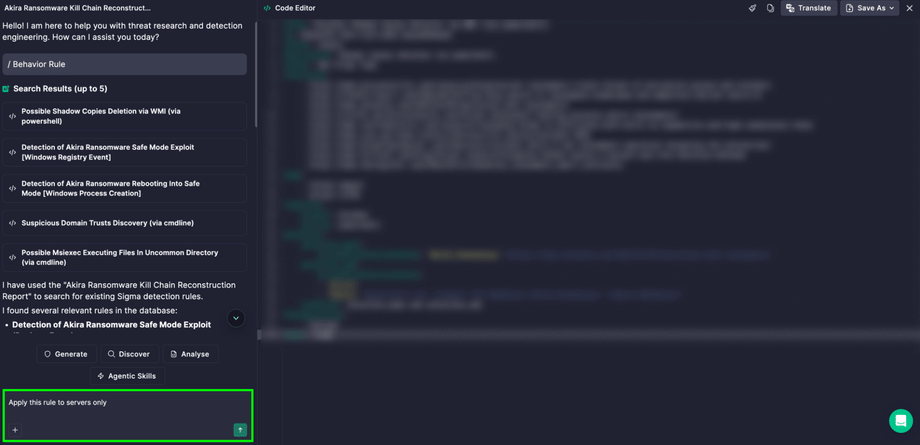
Każde środowisko jest inne. Użyj interfejsu czatu, aby dostosować regułę do swoich potrzeb, takich jak dodanie wykluczeń, zawężenie zakresu lub zmiana logiki, po prostu opisując, co chcesz.
Wprowadź regułę w życie
Detekcja chroni cię dopiero po jej uruchomieniu. Po wygenerowaniu i przeglądzie reguły, wdroż ją do swojego SIEM i pozwól jej zacząć monitorować zagrożenie w twoim środowisku.
Zacznij zamieniać informacje w detekcje
Dzięki Regule Zachowania z AI w Prime Architect, raport o zagrożeniu nie jest już czymś, co twój zespół czyta i archiwizuje. W kilka minut staje się działającą treścią wykrywającą. Otwórz Prime Architect, wklej swój kolejny raport o zagrożeniu i pozwól narzędziom AI agentnym wykonać ciężką pracę, podczas gdy twój zespół zachowuje kontrolę nad każdą regułą, która trafia do produkcji.