




 Стежити
Компроміс, який ніхто не хоче робити
Хто працював над проєктами SOC та SIEM довший час, бачив, як одне й те саме рішення постійно приймається під час бюджетних зустрічей. Команди безпеки змушені робити вибір, який не пов’язаний із інженерією безпеки, але має все спільне з рахунками.
Варіант перший: відмовитися від джерел логів. Відключити DNS. Виключити процеси телеметрії кінцевих точок. Виключити хмара аудиторських слідів або вибірково знизити їх до рівня, який може витримати ліцензія. Команда переживає бюджетні витрати, і зона детекції тихо скорочується. Кожне виключене джерело є сліпою зоною, яку противнику не потрібно обходити, оскільки за нею ніхто ніколи не стежив.
Варіант другий: залишити все. Передавати сиру телеметрію до SIEM, Data Lakes та AI-агентів, і прийняти, що рахунок зростає прямо пропорційно тому, скільки бізнес веде логів. Міграція в хмару, Kubernetes, постачальники ідентичностей, SaaS – кожен з них додає об’єм, і жоден з них не питає, чи виріс цього року бюджет на безпеку.
Жоден з цих варіантів не є стратегією. Вони обидва є наслідками одного й того ж архітектурного припущення: що детекція відбувається після зберігання. Це припущення зараз є найбільшим фактором вартості в сучасному SOC, і саме його ми маємо на меті усунути.
Сьогодні ми можемо поділитися підтвердженим ROI на третій підхід: розміщення повного двигуна детекції загроз всередині каналу даних, до того як дані потраплять на дорогі рівні.
Що насправді робить Prime Detect
SOC Prime Detect оцінює 100% вашої поточного стриму телеметрії на швидкості мережі. Не вибірка. Не відфільтрований підмножина, обрана шість місяців тому правилом контролю витрат, яке ніхто з того часу не переглядав. Всі дані, як вони рухаються.
Це відбувається шляхом застосування підготовленої Sigma логіки на рівні каналу — на етапі транспорту між вашими колекторами та вашими пунктами призначення. З цього розміщення випливає три речі:
Рівень 1 — зменшення шуму. Prime Detect відсіює 93% сирого шуму логів, перед тим як він потрапить на платний пункт призначення. Успішні рутинні аутентифікації, багатомовна телеметрія процесів, перевірки здоров’я, величезний фонний шум, який виробляє кожне корпоративне середовище і який ніколи не відкривав аналітик. Події спочатку оцінюються за логікою детекції, потім відкидаються або недорого маршрутизуються, замість того, щоб платити за них за преміум ставками введення, аналізуючи пізніше.
Рівень 2 — кореляція. Ізольовані відповідності не є детекціями. Prime Detect використовує Sigma кореляції, виражені як правила вищого порядку Sigma, щоб зібрати окремі відповідності в ланцюги атак через джерела та час. Це той момент, коли один підозрілий запит LDAP та незвичайне створення сервісу перестають бути двома подіями низької впевненості і стають однією висококонфіденційною послідовністю.
Рівень 3 — доставка сигналу. Те, що опиняється наверху стосується всього на 7 PPM — 0.000007 від початкового стриму. Це матеріал, який надається агентам Tier 3 AI: сім подій на мільйон, вже корельованих, вже контекстуалізованих, вже вартих роздумів.
Ключовий момент полягає в тому, що нічого не відкидається до того як воно буде досліджене. Традиційний контроль витрат відкидає дані сліпо. Prime Detect перевіряє все і передає тільки те, що заслуговує на своє місце в потоці вниз.
Числа, як виміряні з корпоративними клієнтами
Таблиця нижче показує підтверджені заощадження на об’єми вводу від 100 ГБ/день до 10 ТБ/день, розділені за місцем, де вартість потрапляє в стек.
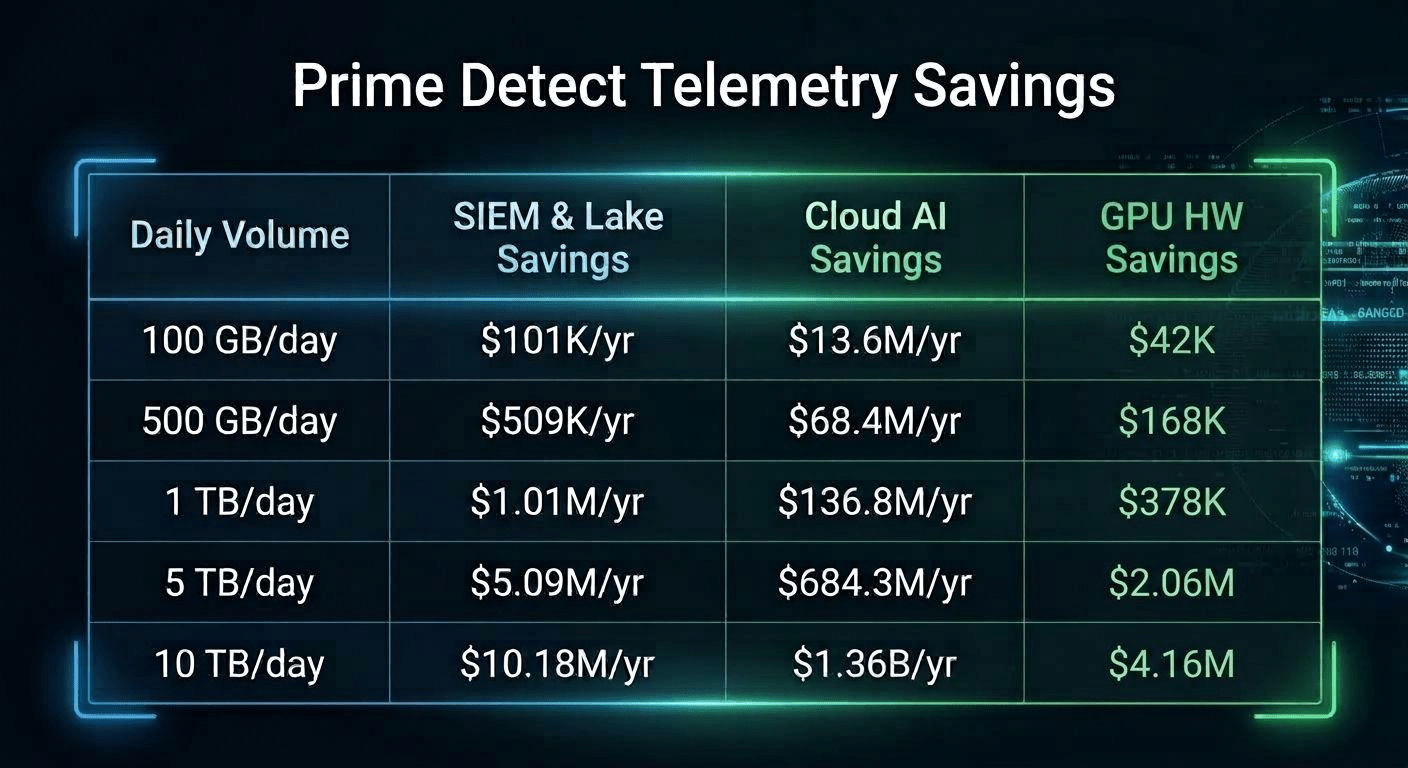
Три окремі лінії вартості варті прочитання уважно, бо вони поводяться дуже по-різному.
Заощадження на SIEM і Data Lake є найзвичнішими. Вони масштабуються лінійно з об’ємом і є тими, які більшість лідерів безпеки вже відслідковують. При 1 ТБ/день зниження на 93% того, що доходить до платного рівня, коштує приблизно мільйон доларів на рік. При 10 ТБ/день воно коштує десять.
Заощадження на хмарних AI є те, де арифметика стає по-справжньому незручною для будь-кого, хто планує AI SOC. Витрати на токени масштабується з об’ємом тексту, який модель просить прочитати. Навести LLM на сиру телеметрію означає сплачувати за кожен пульс і за кожний успішний вхід у систему, при цьому за інференцію назавжди. Різниця між розумним використанням сирого стріму і розумним використанням сигналу 7 PPM – це різниця між пунктом у списку витрат і неможливістю. При 1 ТБ/день ця різниця становить $136.8M за рік.
Заощадження на ГПУ апаратному забезпеченні застосовні до команд, що виконують моделі на своїй інфраструктурі. Збереження менше в абсолютних показниках, але структурно важливе: воно змінює, що вам потрібно придбати заздалегідь. Стратегія детекції, що вимагає ферми ГПУ до створення свого першого попередження, – це стратегія, яку більшість організацій ніколи не отримає фінансування.
Що це означає для вашого стека
1. Припиніть дозволяти об’єму введення диктувати вашу стратегію безпеки. Програмне забезпечення, апаратне забезпечення і AI витрати можуть бути скорочені до 93%. Що ще важливіше, рішення про те, які джерела логів зберегти, повертається до питання інженерії детекції, а не закупівлі. Покриття перестає бути порційним.
2. Увімкніть безперервну детекцію по 100% не нормалізованих логів. Детекція на рівні каналу не залежить від того, що джерело спочатку нормалізовано, зіставлено та підключено. Правила Sigma виконуються по потоку, коли він надходить, що означає, що нові джерела сприяють детекції з першого дня, а не після проекту розбору. Це також обходить обмеження, яке тихо обмежило багато зрілих програм: обмеження на виконання правил SIEM. Команди часто знімають робочі правила, щоб звільнити місце для нових. Перенесення оцінки в канал усуває цю стелю, і робить це без того, щоб поховати аналітиків або інженерів детекції під додатковим обʼємом сповіщень — тому що кореляція відбувається до доставки, а не після.
3. Запускайте автономні AI SOC агенти на високої якості ланцюгах атак. AI агенти надзвичайно добре справляються з розумінням структурованих, корельованих доказів і надзвичайно дорогості при запитанні обробляти сиру шум. Подача їм скорельованого сигналу 7 PPM — це те, що робить автономне триаж економічно вигідним без мільйонного бюджету на токени або серверної кімнати, повної ГПУ.
Чому Sigma, чому рівень каналу
Два вибори дизайну тут виконують важку роботу, і обидва є навмисними.
Sigma — це відкритий, вендорно незалежний формат детекції з великою та активно підтримуваною публічною базою логіки. Використання підготовленої Sigma логіки на рівні каналу означає, що контент для детекції є портативним: він не прив’язаний до мови запитів тієї платформи, яку ви випадково купили, і не потребує перезапису, коли пункт призначення змінюється. Контент, написаний вашою командою і контент, опублікований спільнотою, працюють в одному місці, по тому ж потоку.
Sigma кореляції розширюють цю модель від одноразового порівняння до логіки послідовності та порогових значень. Вищі порядки правил Sigma дозволяють каналу визначити, що кластер окремо незначних подій становлять ланцюг атаки, який заслуговує на ескалацію — і, що не менш важливо, що подія відповідності без оточуючого контексту не є такою.
Рівень каналу має значення, оскільки це єдине місце в архітектурі, де кожна подія гарантовано проходить один раз, під час руху, перш ніж будь-які витрати на зберігання або обчислення були понесені. Детекція там не є дешевшою версією того, що робить SIEM. Це та ж робота, виконана в єдиній точці, де її все ще можна зробити безкоштовно.
Побачити це на власні очі
Компроміс між покриттям і вартістю ніколи не був законом природи. Це був артефакт того, де детекція сиділа в стеку. Перемістіть детекцію вгору, у канал, і обидві сторони цього компромісу поліпшаться одночасно: більше вашої телеметрії буде досліджено, і менше з неї буде оплачено двічі.
Якщо ви хочете отримати цей ROI для свого власного стека безпеки, зв’яжіться з нами — або перегляньте живу демонстрацію того, як працює Prime Detect. Без зобов’язань.







