Segui
Il compromesso che nessuno vuole fare
Chiunque abbia lavorato su progetti SOC e SIEM abbastanza a lungo ha visto lo stesso decisione svolgersi nelle riunioni di bilancio, ancora e ancora. I team di sicurezza sono spinti in una scelta che non ha nulla a che fare con l’ingegneria della sicurezza e tutto a che fare con le fatture.
Opzione uno: eliminare le fonti di log. Tagliare il DNS. Tagliare la telemetria del processo endpoint. Tagliare le tracce di audit del cloud o ridurle a qualcosa che la licenza può assorbire. Il team sopravvive al bilancio, e la superficie di rilevamento si restringe silenziosamente. Ogni fonte eliminata è un punto cieco che un avversario non deve aggirare, perché non è mai stato sorvegliato in primo luogo.
Opzione due: mantenere tutto. Trasmettere la telemetria grezza nei SIEM, nei Data Lake e negli agenti AI, e accettare che il conto cresca in proporzione diretta a quanto il business registra. Migrazione al cloud, Kubernetes, fornitori di identità, espansione SaaS — ognuno di essi aggiunge volume, e nessuno di essi chiede se il budget per la sicurezza è cresciuto quest’anno.
Nessuna delle due opzioni è una strategia. Sono entrambe conseguenze dello stesso assunto architettonico: che il rilevamento avvenga dopo lo stoccaggio. Questo assunto è ora il principale motore di costi nel SOC moderno, ed è quello che ci siamo prefissi di rimuovere.
Oggi possiamo condividere un ROI validato su un terzo approccio: mettere un motore di rilevamento delle minacce completo all’interno della pipeline dei dati, prima che i tier costosi vedano mai i dati.
Cosa fa realmente Prime Detect
SOC Prime Detect valuta il 100% della tua telemetria in streaming alla velocità del filo. Non è un campione. Non è un sottoinsieme filtrato scelto da una regola di controllo dei costi di sei mesi fa che nessuno ha più rivisto. Tutto quanto, mentre si muove.
Lo fa applicando logica Sigma curata al livello della pipeline — la fase di trasporto tra i tuoi raccoglitori e le tue destinazioni. Tre cose seguono da quel posizionamento:
Tier 1 — riduzione del rumore. Prime Detect filtra il 93% del rumore dei log grezzi prima che raggiunga una destinazione a pagamento. Autenticazioni di routine riuscite, telemetria di processo verbosa, controlli di salute, il gigantesco ronzio di fondo che ogni ambiente aziendale produce e che nessun analista ha mai aperto. Gli eventi sono valutati rispetto alla logica di rilevamento prima, poi scartati o instradati a basso costo, piuttosto che essere pagati a tariffe di ingestione premium sulla possibilità che possano importare in seguito.
Tier 2 — correlazione. Le corrispondenze isolate non sono rilevamenti. Prime Detect usa Correlazioni Sigma, espresse come regole Sigma di Ordine Superiore, per assemblare corrispondenze individuali in catene di attacco attraverso fonti e nel tempo. Questa è la fase in cui una singola query LDAP sospetta e una creazione di servizio insolita smettono di essere due eventi a bassa fiducia e diventano una sequenza ad alta fiducia.
Tier 3 — consegna del segnale. Ciò che raggiunge la cima della pila è compresso fino a 7 PPM — 0,000007 del flusso originale. Questo è il materiale fornito agli agenti AI Tier 3: sette eventi per milione, già correlati, già contestualizzati, già degni di essere ragionati.
Il punto chiave è che nulla viene scartato prima che venga esaminato. Il controllo tradizionale dei costi elimina i dati alla cieca. Prime Detect ispeziona tutto e inoltra solo ciò che si guadagna il suo posto a valle.
I numeri, come misurati con i clienti Enterprise
La tabella sottostante mostra i risparmi validati su volumi di ingestione da 100 GB/giorno a 10 TB/giorno, suddivisi per dove il costo ricade nella pila.
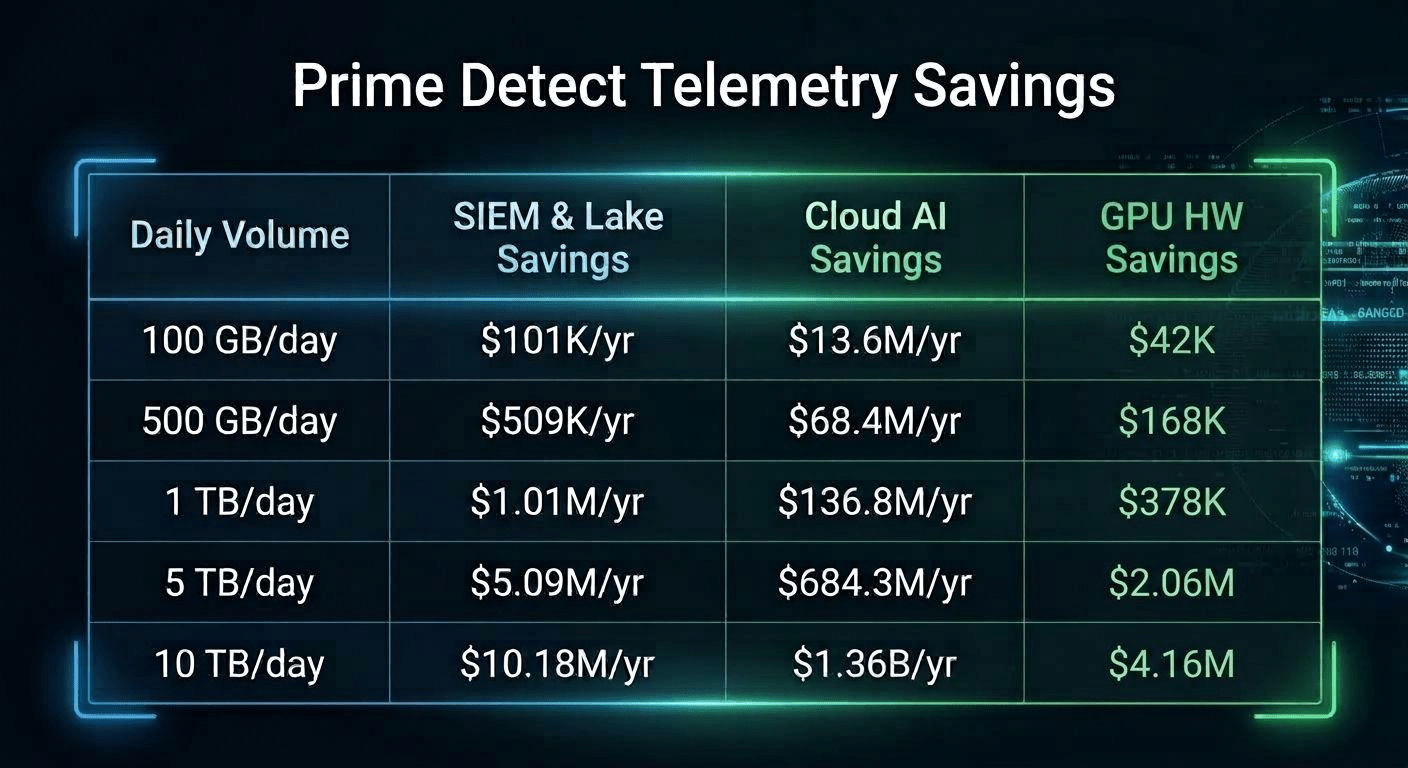
Tre linee di costo separate meritano di essere lette attentamente, perché si comportano in modo molto diverso.
I risparmi su SIEM e Data Lake sono i più familiari. Scalano linearmente con il volume e sono quelli che la maggior parte dei leader della sicurezza già monitora. A 1 TB/giorno, una riduzione del 93% di ciò che raggiunge il livello a pagamento vale approssimativamente un milione di dollari l’anno. A 10 TB/giorno vale dieci.
I risparmi sull’AI nel cloud sono dove l’aritmetica diventa veramente scomoda per chiunque stia pianificando un SOC AI. I costi dei token scalano con il volume di testo che un modello è chiamato a leggere. Puntare un LLM su telemetria grezza significa pagare per ogni battito cardiaco e ogni accesso riuscito, ai prezzi di inferenza, per sempre. La differenza tra ragionare su un flusso grezzo e ragionare su un segnale 7 PPM è la differenza tra una voce di bilancio e un’impossibilità. A 1 TB/giorno, quella differenza è di $136,8M all’anno.
I risparmi sull’hardware GPU riguardano i team che gestiscono i modelli sulla propria infrastruttura. Il risparmio è minore in termini assoluti ma strutturalmente importante: cambia ciò che devi acquistare in anticipo. Una strategia di rilevamento che richiede una fattoria di GPU prima di produrre il suo primo allerta è una strategia che la maggior parte delle organizzazioni non otterrà mai finanziamenti.
Cosa significa questo per la tua pila
1. Smetti di lasciare che il volume di ingestione detti la tua strategia di sicurezza. I costi per software a valle, hardware e AI possono essere ridotti fino al 93%. Più importante, la decisione su quali fonti di log mantenere torna ad essere una decisione di ingegneria del rilevamento piuttosto che di procurement. La copertura smette di essere razionata.
2. Abilita il rilevamento continuo su 100% di log non analizzati. Il rilevamento al livello della pipeline non dipende dal fatto che una fonte sia normalizzata, mappata e integrata prima. Le regole Sigma girano contro il flusso appena arriva, il che significa che nuove fonti contribuiscono al rilevamento dal primo giorno piuttosto che dopo un progetto di analisi. Evita anche un vincolo che silenziosamente limita molti programmi maturi: i limiti di esecuzione delle regole SIEM. I team ritirano routinariamente regole funzionanti per fare spazio a nuove. Spostare la valutazione nella pipeline rimuove quel limite, e lo fa senza seppellire analisti o ingegneri del rilevamento sotto ulteriore volume di allerta — perché la correlazione avviene prima della consegna, non dopo.
3. Esegui agenti AI SOC autonomi su catene di attacco ad alta fedeltà. Gli agenti AI sono estremamente bravi a ragionare su prove strutturate e correlate e estremamente costosi quando devono setacciare il rumore grezzo. Fornire loro un segnale correlato a 7 PPM è ciò che rende il triage autonomo economicamente praticabile senza un budget di token da un milione di dollari o una server room piena di GPU.
Perché Sigma, e perché il livello della pipeline
Due scelte progettuali fanno il sollevamento maggiore qui, ed entrambe sono deliberate.
Sigma è un formato di rilevamento aperto e neutrale rispetto al fornitore, con un ampio e attivamente mantenuto corpo pubblico di logica dietro di esso. Usare logica Sigma curata al livello della pipeline significa che il contenuto di rilevamento è portatile: non è bloccato al linguaggio di query di qualsiasi piattaforma tu abbia comprato, e non necessita di essere riscritto quando una destinazione cambia. Il contenuto che il tuo team scrive e il contenuto che la comunità pubblica girano nello stesso posto, contro lo stesso flusso.
Le Correlazioni Sigma estendono quel modello dalla corrispondenza evento singolo alla logica di sequenza e soglia. Le regole Sigma di Ordine Superiore sono ciò che permettono alla pipeline di decidere che un cluster di eventi individualmente non rilevanti costituisce una catena di attacco degna di essere scalata — e, altrettanto importante, che un evento corrispondente senza contesto circostante non lo è.
Il livello della pipeline è importante perché è l’unico posto nell’architettura dove ogni evento è garantito di passare attraverso esattamente una volta, in movimento, prima che qualsiasi costo di archiviazione o computazione sia stato sostenuto. Il rilevamento lì non è una versione più economica di ciò che fa il SIEM. È lo stesso lavoro fatto al unico punto dove è ancora gratuito farlo.
Vedi per te stesso
Il compromesso tra copertura e costo non è mai stato una legge di natura. Era un artefatto di dove il rilevamento era situato nella pila. Sposta il rilevamento a monte, nella pipeline, e entrambi i lati di quel compromesso migliorano contemporaneamente: più della tua telemetria viene esaminata, e meno di essa viene pagata due volte.
Se vuoi questo ROI per la tua pila di sicurezza, mettiti in contatto — o visualizza una demo dal vivo di come funziona Prime Detect. Nessun impegno richiesto.