Seguir
O compromisso que ninguém quer fazer
Qualquer pessoa que trabalhou em projetos de SOC e SIEM por tempo suficiente já viu a mesma decisão acontecer nas reuniões de orçamento repetidamente. As equipes de segurança são pressionadas a fazer uma escolha que nada tem a ver com engenharia de segurança e tudo a ver com faturas.
Opção um: eliminar fontes de logs. Cortar DNS. Cortar telemetria de processos endpoint. Cortar trilhas de auditoria da nuvem, ou reduzi-las a algo que a licença consiga absorver. A equipe sobrevive ao orçamento, e a superfície de detecção encolhe silenciosamente. Cada fonte eliminada é um ponto cego que um atacante não precisa contornar, porque nunca foi monitorado em primeiro lugar.
Opção dois: manter tudo. Transmitir telemetria bruta para SIEMs, Lakes de Dados e agentes de IA, e aceitar que a fatura aumente proporcionalmente ao quanto a empresa registra. Migração para a nuvem, Kubernetes, provedores de identidade, proliferação de SaaS — cada um deles aumenta o volume, e nenhum pergunta se o orçamento de segurança aumentou este ano.
Nenhuma opção é uma estratégia. Ambas são consequências da mesma suposição arquitetônica: que a detecção ocorre após o armazenamento. Essa suposição é agora o maior motor de custos no SOC moderno, e é o que pretendemos remover.
Hoje podemos compartilhar ROI validado em uma terceira abordagem: colocar um motor completo de detecção de ameaças dentro do pipeline de dados, antes que as camadas caras vejam os dados.
O que o Prime Detect realmente faz
O SOC Prime Detect avalia 100% da sua telemetria em transmissão em velocidade de rede. Não uma amostra. Não um subconjunto filtrado escolhido por uma regra de controle de custos há seis meses que ninguém revisitou desde então. Tudo isso, à medida que se move.
Faz isso aplicando lógica Sigma curada na camada do pipeline — a etapa de transporte entre seus coletores e seus destinos. Três coisas seguem dessa colocação:
Nível 1 — redução de ruído. O Prime Detect filtra 93% do ruído de logs brutos antes que ele chegue a um destino pago. Autenticações rotineiras bem-sucedidas, telemetria de processos barulhenta, verificações de saúde, o enorme zumbido de fundo que todo ambiente empresarial produz e que nenhum analista jamais abriu. Os eventos são avaliados contra a lógica de detecção primeiro, depois descartados ou roteados de forma barata, em vez de serem pagos a taxas premium de ingestão na chance de que possam importar mais tarde.
Nível 2 — correlação. Correspondências isoladas não são detecções. O Prime Detect usa correlações Sigma, expressas como Regras Sigma de Ordem Superior, para montar correspondências individuais em cadeias de ataque entre fontes e ao longo do tempo. É aqui que uma única consulta LDAP suspeita e uma criação de serviço incomum deixam de ser dois eventos de baixa confiança e se tornam uma sequência de alta confiança.
Nível 3 — entrega de sinais. O que chega ao topo da pilha é comprimido para 7 PPM — 0,000007 do fluxo original. Esse é o material entregue aos agentes de IA do Nível 3: sete eventos por milhão, já correlacionados, já contextualizados, já valendo a pena raciocinar sobre.
O ponto chave é que nada é descartado antes de ser examinado. O controle de custos tradicional descarta dados cegamente. O Prime Detect inspeciona tudo e encaminha apenas o que ganha o seu lugar adiante.
Os números, conforme medidos com clientes Enterprise
A tabela abaixo mostra as economias validadas em volumes de ingestão de 100 GB/dia a 10 TB/dia, detalhadas por onde o custo chega na pilha.
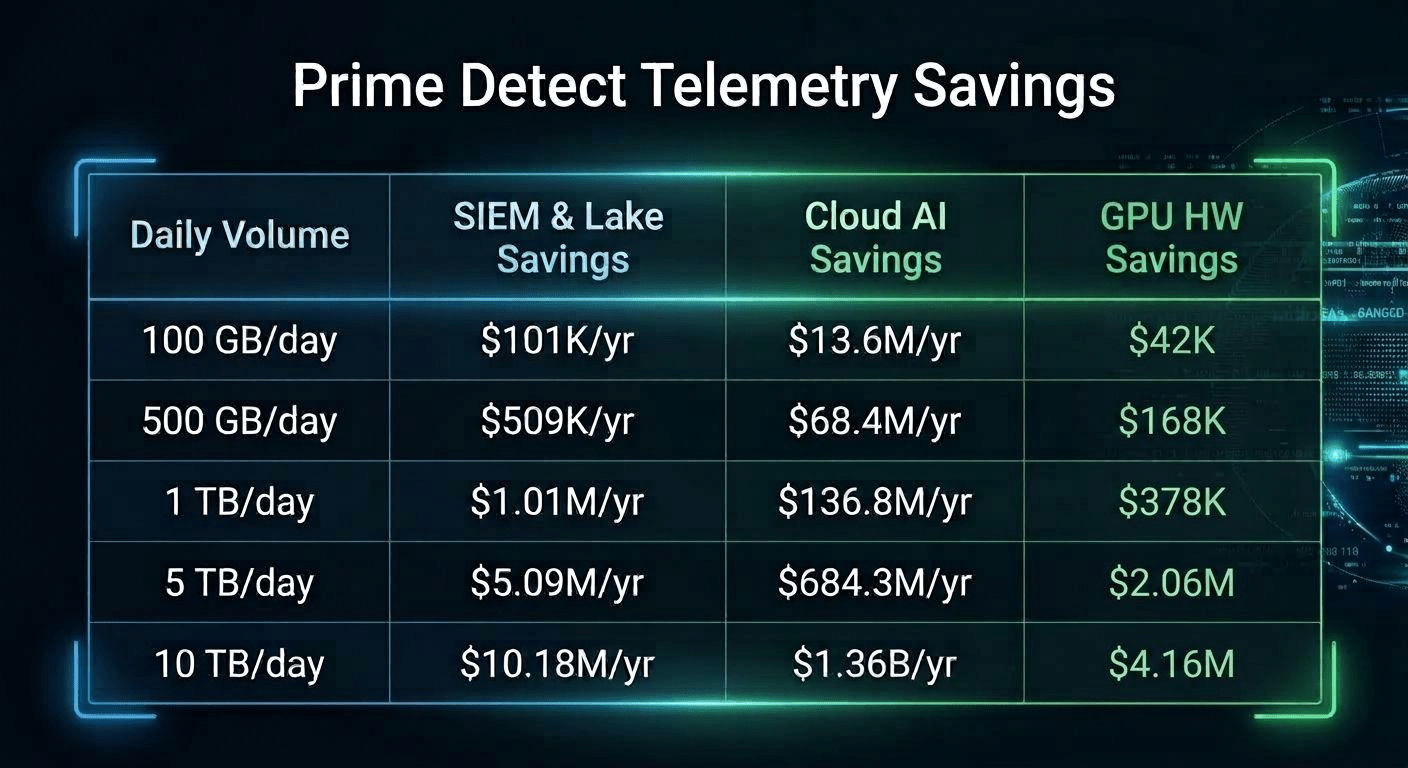
Três linhas de custo separadas valem ser lidas com atenção, porque se comportam de forma muito diferente.
As economias de SIEM e Lake de Dados são as mais familiares. Elas escalam linearmente com o volume e são aquelas que a maioria dos líderes de segurança já acompanha. A 1 TB/dia, uma redução de 93% no que alcança a camada paga vale aproximadamente um milhão de dólares por ano. A 10 TB/dia, vale dez.
As economias de IA em nuvem são onde a aritmética se torna genuinamente desconfortável para quem planeja um SOC de IA. Os custos de token escalam com o volume de texto que um modelo é solicitado a ler. Apontar um LLM para a telemetria bruta significa pagar por cada pulsação e cada login bem-sucedido, a preços de inferência, para sempre. A diferença entre raciocinar sobre um fluxo bruto e raciocinar sobre um sinal de 7 PPM é a diferença entre um item de linha e uma impossibilidade. A 1 TB/dia, essa diferença é de $136,8 milhões por ano.
As economias de hardware de GPU se aplicam a equipes que executam modelos em sua própria infraestrutura. A economia é menor em termos absolutos mas estruturalmente importante: ela muda o que você precisa comprar de antemão. Uma estratégia de detecção que requer uma fazenda de GPUs antes de produzir seu primeiro alerta é uma estratégia que a maioria das organizações nunca conseguirão financiar.
O que isso significa para a sua pilha
1. Pare de deixar o volume de ingestão ditar a sua estratégia de segurança. As taxas de software, hardware e IA downstream podem ser reduzidas em até 93%. Mais importante, a decisão sobre quais fontes de log manter volta a ser uma decisão de engenharia de detecção, em vez de uma de aquisição. A cobertura deixa de ser racionada.
2. Permita a detecção contínua em 100% dos logs não analisados. A detecção na camada de pipeline não depende de uma fonte ser normalizada, mapeada e incorporada primeiro. As regras Sigma são executadas contra o fluxo conforme ele chega, o que significa que novas fontes contribuem para a detecção no primeiro dia, em vez de depois de um projeto de análise. Isso também evita uma restrição que silenciosamente limita muitos programas maduros: limites de execução de regras SIEM. As equipes rotineiramente retiram regras em funcionamento para dar espaço a novas. Mover a avaliação para dentro do pipeline remove esse teto, e faz isso sem enterrar analistas ou engenheiros de detecção sob volume adicional de alertas — porque a correlação acontece antes da entrega, não depois.
3. Execute agentes de SOC de IA autônomos em cadeias de ataque de alta fidelidade. Agentes de IA são extremamente bons em raciocinar sobre evidências estruturadas e correlacionadas e extremamente caros quando solicitados a separar ruído bruto. Alimentá-los com um sinal de 7 PPM correlacionado é o que torna a triagem autônoma economicamente viável sem um orçamento milionário para tokens ou uma sala de servidores cheia de GPUs.
Por que Sigma, e por que a camada do pipeline
Duas escolhas de design fazem o trabalho pesado aqui, e ambas são deliberadas.
Sigma é um formato de detecção aberto, neutro de fornecedor, com um grande e ativamente mantido corpo público de lógica por trás dele. Usar a lógica Sigma curada na camada do pipeline significa que o conteúdo de detecção é portátil: ele não está preso à linguagem de consulta da plataforma que você acabou de comprar, e não precisa ser reescrito quando um destino muda. O conteúdo que sua equipe escreve e o conteúdo que a comunidade publica funcionam no mesmo lugar, contra o mesmo fluxo.
As correlações Sigma estendem esse modelo de correspondência de evento único para lógica de sequência e limite. Regras Sigma de Ordem Superior são o que permite ao pipeline decidir que um conjunto de eventos individualmente insignificantes constitui uma cadeia de ataque que vale a pena escalar — e, igualmente importante, que um evento correspondente sem contexto circundante não.
A camada do pipeline é importante porque é o único lugar na arquitetura onde cada evento é garantido de passar exatamente uma vez, em movimento, antes que qualquer custo de armazenamento ou computação tenha sido incorrido. A detecção lá não é uma versão mais barata do que o SIEM faz. É o mesmo trabalho feito no único ponto em que ainda é gratuito fazê-lo.
Veja por si mesmo
O compromisso entre cobertura e custo nunca foi uma lei da natureza. Era um artefato de onde a detecção aconteceu de estar na pilha. Mova a detecção para cima, para o pipeline, e ambos os lados desse compromisso melhoram de uma vez: mais da sua telemetria é examinada, e menos dela é paga duas vezes.
Se você quiser esse ROI para sua própria pilha de segurança, entre em contato — ou veja uma demonstração ao vivo de como o Prime Detect funciona. Sem compromisso.