Seguir
El compromiso que nadie quiere hacer
Cualquiera que haya trabajado en proyectos de SOC y SIEM el tiempo suficiente ha visto la misma decisión en reuniones de presupuesto una y otra vez. Los equipos de seguridad se enfrentan a una elección que no tiene nada que ver con la ingeniería de seguridad y todo con las facturas.
Opción uno: eliminar fuentes de log. Reducir DNS. Reducir la telemetría de procesos de endpoints. Reducir los registros de auditoría de la nube, o muestrearlos hasta algo que la licencia pueda absorber. El equipo sobrevive al presupuesto y la superficie de detección se reduce silenciosamente. Cada fuente eliminada es un punto ciego que un adversario no tiene que evadir, porque nunca fue vigilado en primer lugar.
Opción dos: conservar todo. Transmitir telemetría bruta a SIEMs, Data Lakes y agentes de IA, y aceptar que la factura crece en proporción directa a la cantidad que el negocio registra. Migración a la nube, Kubernetes, proveedores de identidad, expansión de SaaS: cada uno de ellos añade volumen, y ninguno de ellos pregunta si el presupuesto de seguridad creció este año.
Ninguna opción es una estrategia. Ambas son consecuencias del mismo supuesto arquitectónico: que la detección ocurre después del almacenamiento. Ese supuesto es ahora el mayor impulsor de costos en el SOC moderno, y es el que nos propusimos eliminar.
Hoy podemos compartir un ROI validado sobre un tercer enfoque: poner un motor de detección de amenazas completo dentro de la canalización de datos, antes de que las capas costosas vean los datos.
Lo que realmente hace Prime Detect
SOC Prime Detect evalúa el 100% de tu telemetría en transmisión a velocidad de línea. No una muestra. No un subconjunto filtrado elegido por una regla de control de costos hace seis meses que nadie ha revisado desde entonces. Todo ello, tal como se mueve.
Lo hace aplicando una lógica Sigma curada en la capa de la canalización: la etapa de transporte entre tus colectores y tus destinos. Tres cosas derivan de esa ubicación:
Tier 1 — reducción de ruido. Prime Detect filtra el 93% del ruido de logs sin procesar antes de que llegue a un destino pagado. Autenticaciones rutinarias exitosas, telemetría de procesos conversadores, verificaciones de salud, el enorme zumbido de fondo que cada entorno empresarial produce y que ningún analista ha abierto nunca. Los eventos se evalúan primero contra la lógica de detección, luego se descartan o encaminarán económicamente, en lugar de pagarse a tarifas de ingestión premium con la posibilidad de que puedan significar algo más tarde.
Tier 2 — correlación. Las coincidencias aisladas no son detecciones. Prime Detect utiliza Correlaciones Sigma, expresadas como reglas Sigma de Orden Superior, para ensamblar coincidencias individuales en cadenas de ataque a través de fuentes y tiempo. Aquí es donde una sola consulta LDAP sospechosa y una creación de servicio inusual dejan de ser dos eventos de baja confianza y se convierten en una secuencia de alta confianza.
Tier 3 — entrega de señales. Lo que llega a la cima de la pila está comprimido a 7 PPM — 0.000007 del flujo original. Eso es el material entregado a los agentes de IA de Tier 3: siete eventos por millón, ya correlacionados, ya contextualizados, ya merecedores de ser analizados.
El punto clave es que nada se descarta antes de que sea examinado. El control de costos tradicional deja caer datos a ciegas. Prime Detect inspecciona todo y solo reenvía lo que se merece su lugar aguas abajo.
Los números, medidos con clientes Enterprise
La tabla a continuación muestra ahorros validados en volúmenes de ingestión de 100 GB/día a 10 TB/día, desglosados por dónde aterriza el costo en la pila.
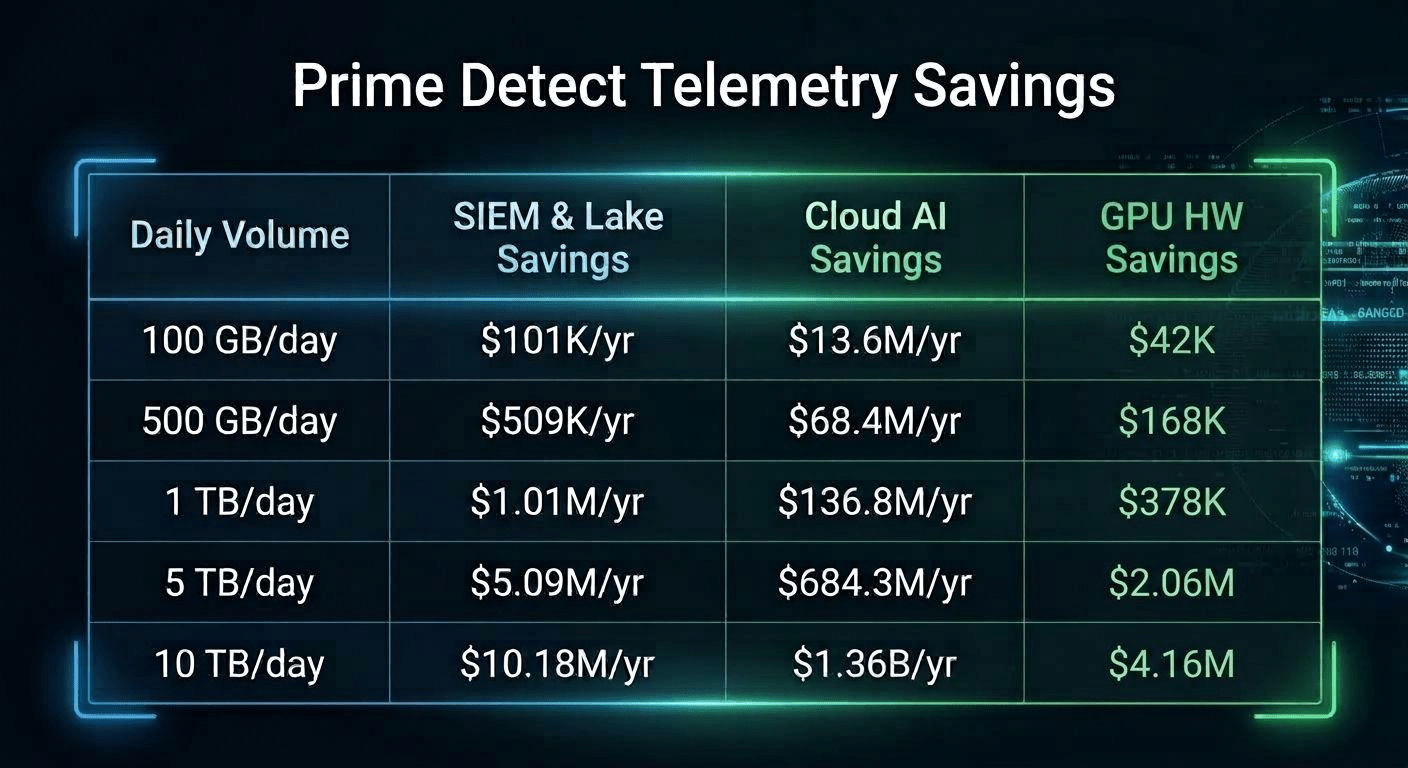
Tres líneas de costos separadas merecen ser leídas cuidadosamente, porque se comportan de manera muy diferente.
Los ahorros en SIEM y Data Lake son los más familiares. Escalan linealmente con el volumen y son los que la mayoría de los líderes de seguridad ya rastrean. A 1 TB/día, una reducción del 93% en lo que llega a la capa pagada vale aproximadamente un millón de dólares al año. A 10 TB/día vale diez.
Los ahorros en IA en la nube son donde la aritmética se vuelve realmente incómoda para cualquiera que planee un SOC de IA. Los costos de token escalan con el volumen de texto que se le pide a un modelo que lea. Apuntar un LLM a telemetría sin procesar significa pagar por cada latido del corazón y cada inicio de sesión exitoso, a precios de inferencia, para siempre. La brecha entre razonar sobre un flujo sin procesar y razonar sobre una señal de 7 PPM es la diferencia entre un rubro y una imposibilidad. A 1 TB/día, esa diferencia es de $136.8M al año.
Los ahorros en hardware de GPU se aplican a equipos que ejecutan modelos en su propia infraestructura. El ahorro es menor en términos absolutos pero estructuralmente importante: cambia lo que tienes que comprar desde el principio. Una estrategia de detección que requiere una granja de GPUs antes de producir su primera alerta es una estrategia que la mayoría de las organizaciones nunca obtendrá financiación.
Lo que esto significa para tu pila
1. Detén el dejar que el volumen de ingestión dicte tu estrategia de seguridad. Las tarifas de software downstream, hardware e IA se pueden reducir hasta en un 93%. Más importante aún, la decisión de qué fuentes de log conservar vuelve a ser una decisión de ingeniería de detección en lugar de una de adquisición. La cobertura deja de ser racionada.
2. Habilita la detección continua en el 100% de los logs sin analizar. La detección en la capa de la canalización no depende de que una fuente sea normalizada, mapeada y abordada primero. Las reglas Sigma se ejecutan contra el flujo a medida que llega, lo que significa que las nuevas fuentes contribuyen a la detección desde el primer día en lugar de después de un proyecto de análisis. También evita una restricción que limita silenciosamente muchos programas maduros: los límites de ejecución de reglas SIEM. Los equipos suelen retirar reglas que funcionan para hacer espacio para otras nuevas. Mover la evaluación a la canalización elimina ese techo, y lo hace sin enterrar a los analistas o ingenieros de detección bajo un volumen adicional de alertas, porque la correlación ocurre antes de la entrega, no después.
3. Ejecuta agentes SOC autónomos de IA en cadenas de ataque de alta fidelidad. Los agentes de IA son extremadamente buenos para razonar sobre pruebas estructuradas y correlacionadas y extremadamente costosos cuando se les pide que tamicen el ruido sin procesar. Alimentarlos con una señal correlacionada de 7 PPM es lo que hace viable económicamente una clasificación autónoma sin un presupuesto de tokens de un millón de dólares o un cuarto lleno de servidores de GPUs.
Por qué Sigma, y por qué la capa de la canalización
Dos elecciones de diseño hacen el trabajo pesado aquí, y ambas son deliberadas.
Sigma es un formato de detección abierto y neutral al proveedor con un gran y activamente mantenido cuerpo público de lógica detrás de él. Usar una lógica Sigma curada en la capa de la canalización significa que el contenido de detección es portátil: no está bloqueado al lenguaje de consulta de la plataforma que suceda que hayas comprado, y no necesita reescribirse cuando un destino cambia. El contenido que tu equipo escribe y el contenido que la comunidad publica se ejecutan en el mismo lugar, contra el mismo flujo.
Las Correlaciones Sigma extienden ese modelo de coincidencia de un solo evento a la lógica de secuencia y umbral. Las reglas Sigma de Orden Superior son lo que permiten que la canalización decida que un conjunto de eventos individualmente poco notables constituyen una cadena de ataque que vale la pena escalar — y, tan importante como, que un evento coincidente sin contexto circundante no lo hace.
La capa de la canalización es importante porque es el único lugar en la arquitectura donde se garantiza que cada evento pase exactamente una vez, en movimiento, antes de que se haya incurrido en cualquier costo de almacenamiento o computo. La detección allí no es una versión más barata de lo que hace el SIEM. Es el mismo trabajo realizado en el único punto donde todavía es gratis hacerlo.
Véalo por usted mismo
El compromiso entre cobertura y costo nunca fue una ley de la naturaleza. Fue un artefacto de donde la detección ocurrió en la pila. Mueve la detección aguas arriba, a la canalización, y ambos lados de ese compromiso mejoran a la vez: más de tu telemetría se examina y menos se paga dos veces.
Si deseas este ROI para tu propio stack de seguridad, ponte en contacto, o mira una demostración en vivo de cómo funciona Prime Detect. Sin compromisos.