Стежити
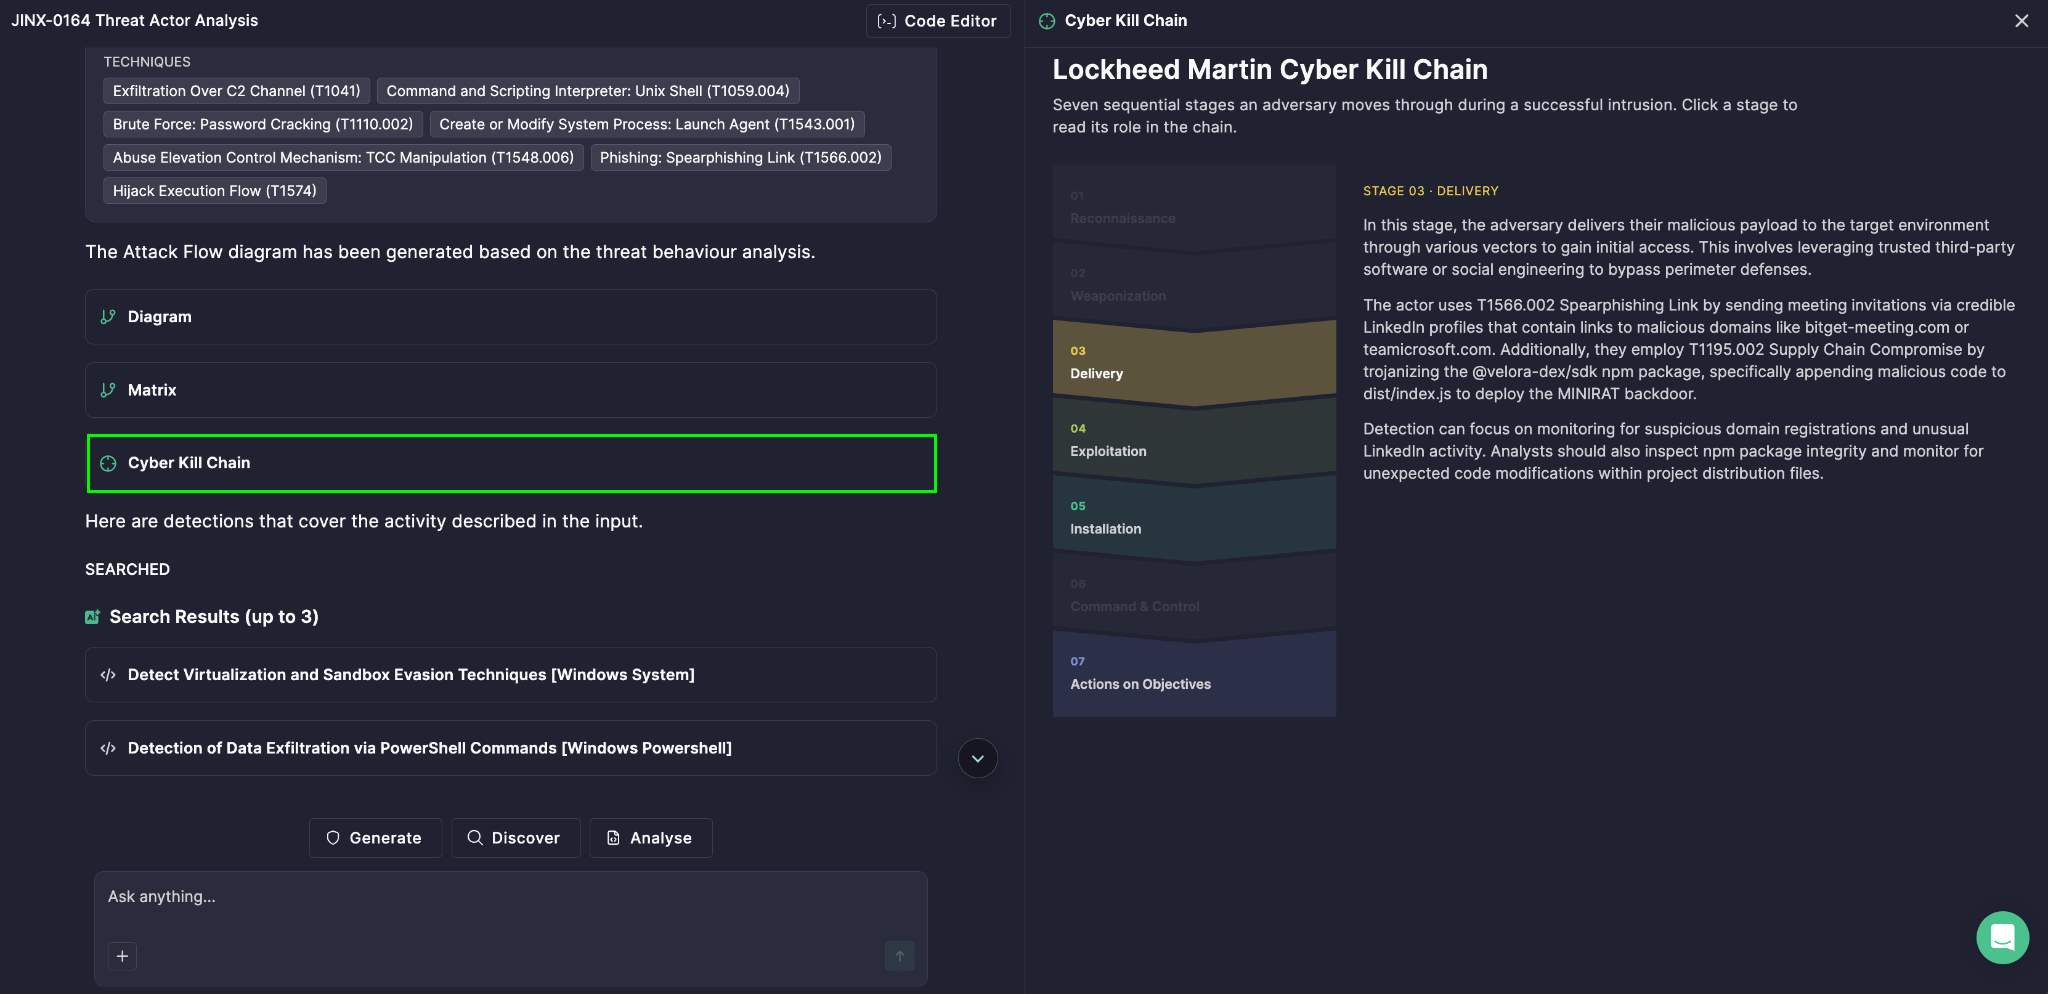
Розуміння того, як нападник рухається по вашому середовищу, так само важливе, як і знання того, що вони взагалі потрапили всередину. Тому модуль дослідження загроз Agentic Threat Research в Prime Architect візуалізує атаки, використовуючи модель «Cyber Kill Chain», яка автоматично генерується в рамках аналізу Deep Threat Research, надаючи вашій команді чітку карту поведінки супротивника, створену безпосередньо з наданого вами звіту про загрози.
Розуміння моделі
Cyber Kill Chain — це модель, розроблена Lockheed Martin, яка описує послідовність етапів, через які проходить нападник під час успішного вторгнення. Концепція запозичила свою назву з військової термінології — “kill chain” описує структуру атаки, від ідентифікації цілі до взаємодії — і була адаптована для кібербезпеки, щоб структурувати повний життєвий цикл атаки, від початкової розвідки до досягнення кінцевої мети супротивника.
Основна цінність Lockheed Martin Cyber Kill Chain полягає у простій, але потужній ідеї: вторгнення — це не одна подія, це ланцюг взаємозалежних кроків. Якщо захисники можуть виявити або зірвати дії нападника на будь-якому з цих етапів, усе вторгнення можна зупинити до того, як станеться реальна шкода. Це змінює підхід до захисту з “запобігання кожній можливій атаці” на “розірвати ланцюг у найслабшій ланці, від якої залежить нападник” — значно досяжніша та більш вимірювана мета.
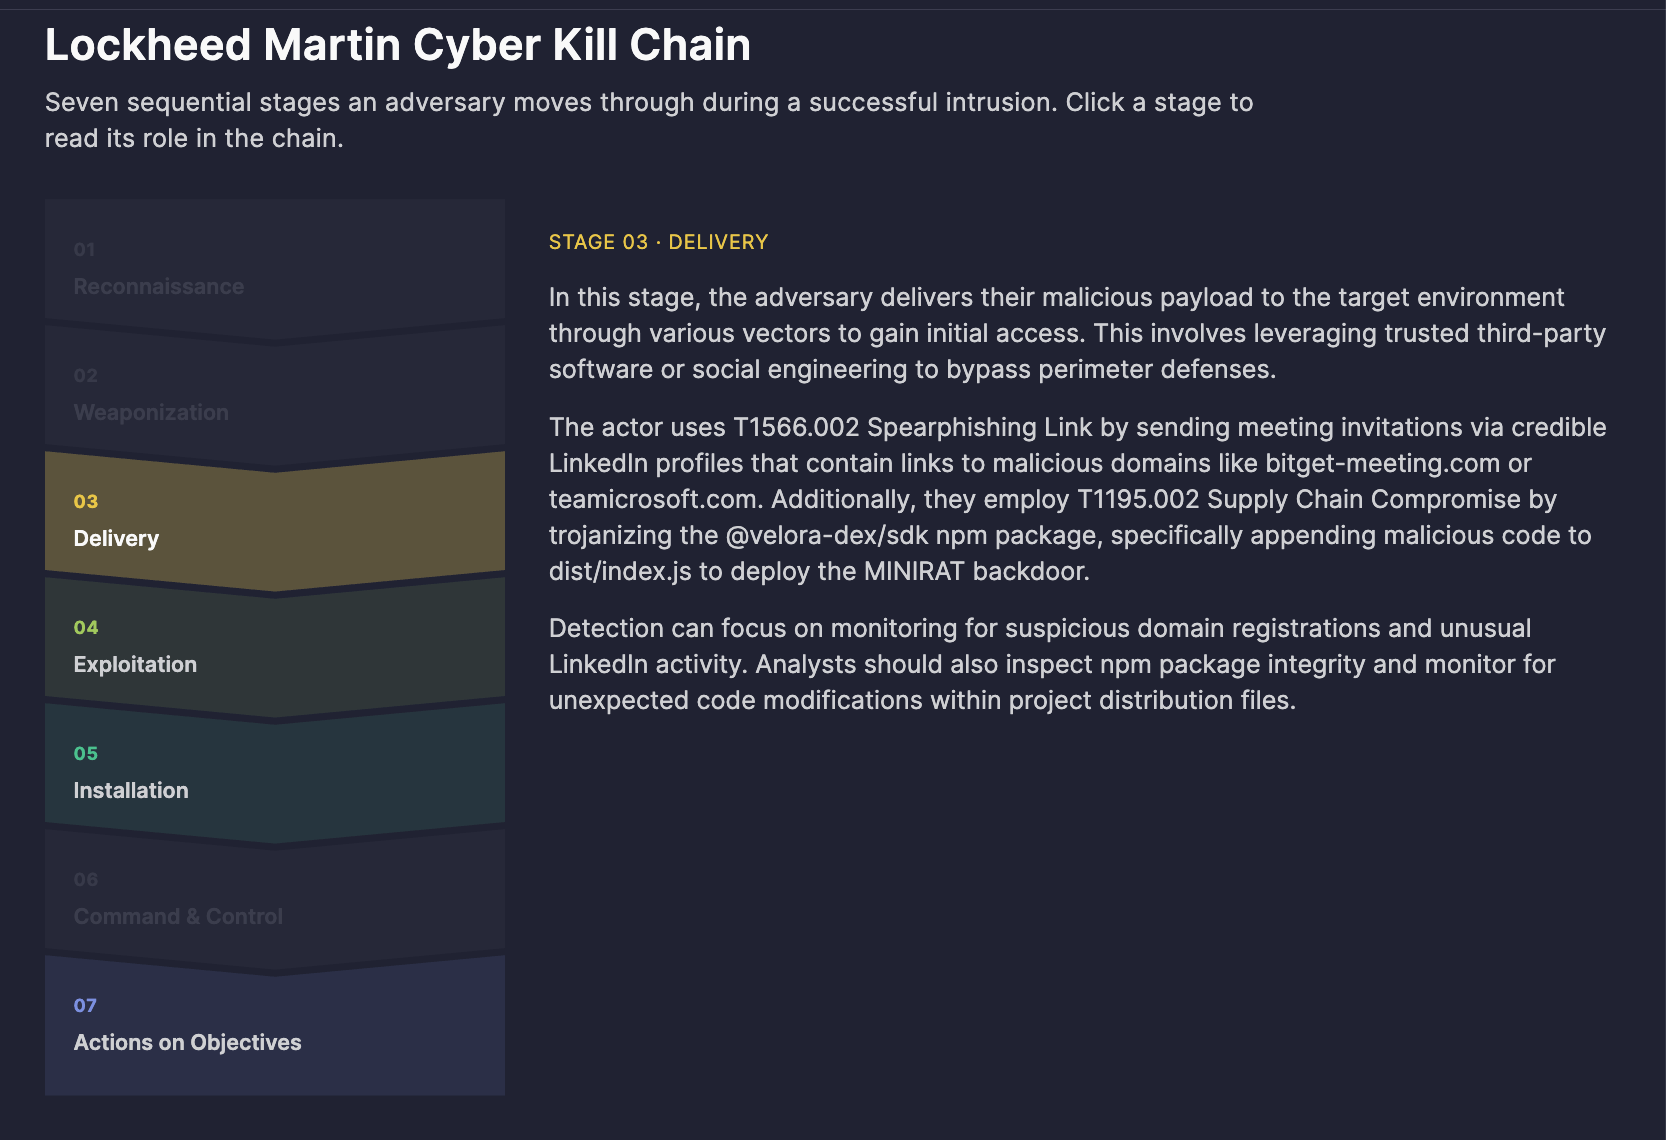
Cyber Kill Chain містить сім етапів, кожен з яких представляє унікальну фазу життєвого циклу вторгнення:
- Розвідка — нападник досліджує і визначає потенційні цілі
- Зброєння — створюється або налаштовується шкідливе завантаження
- Доставка — завантаження передається в цільове середовище
- Використання — тригериться вразливість для досягнення виконання коду
- Встановлення — нападник встановлює постійність
- Командування та контроль — встановлюється канал зв’язку з скомпрометованою системою
- Дії на цілях — нападник досягає своєї кінцевої мети (крадіжка даних, підрив, знищення тощо)
У Prime Architect модель Cyber Kill Chain візуалізує ці сім етапів щодо конкретної поведінки аналізованої загрози, тому, замість читання насиченого опису, аналітики можуть миттєво побачити, де перебуває дана загроза в цій широко визнаній моделі. Кожен етап інтерактивний — клікнувши на нього, можна дізнатися про його роль в ланцюзі та типовий підхід супротивника, з врахуванням проаналізованої загрози.
Практичне застосування моделі
1. Аналіз прогалин і оцінка покриття загроз
Відображаючи спостережувану поведінку загрози в моделі ланцюга, команди можуть одразу побачити своє покриття загроз — які етапи добре контролюються, а які становлять собою сліпі зони. Це перетворює статичний звіт на підготовлений для дій інструмент планування захисту.
2. Пріоритезація розробки виявлення
Чітке розуміння, на якому етапі бракує видимості, допомагає інженерам, що займаються виявленням, пріоритезувати нові правила і аналітику там, де вони матимуть найбільший вплив, замість того, щоб розробляти виявлення рівномірно (та неефективно) для всієї поверхні атаки.
3. Реагування на інциденти та тріаж
Під час оперативних розслідувань відображення спостережуваних індикаторів у стадію Kill Chain допомагає респондентам швидко оцінити, наскільки далеко просунулося вторгнення — що впливає на терміновість і стратегію утримування.
4. Безпека та звітність
Візуальний, заснований на етапах формат, полегшує комунікацію атак серед не технічних зацікавлених сторін і керівництва, оскільки модель є галузевим стандартом, який багато хто вже знає.
5. Обґрунтування інвестицій у контроль
Постійні прогалини на одному й тому ж етапі серед множин проаналізованих загроз можуть обґрунтувати бюджет для інвестицій у конкретний контроль (наприклад, фільтрація електронної пошти для етапу Доставка, EDR для Встановлення).
Як це створити
- Відкрийте Prime Architect та перейдіть у режим Agentic Threat Research .
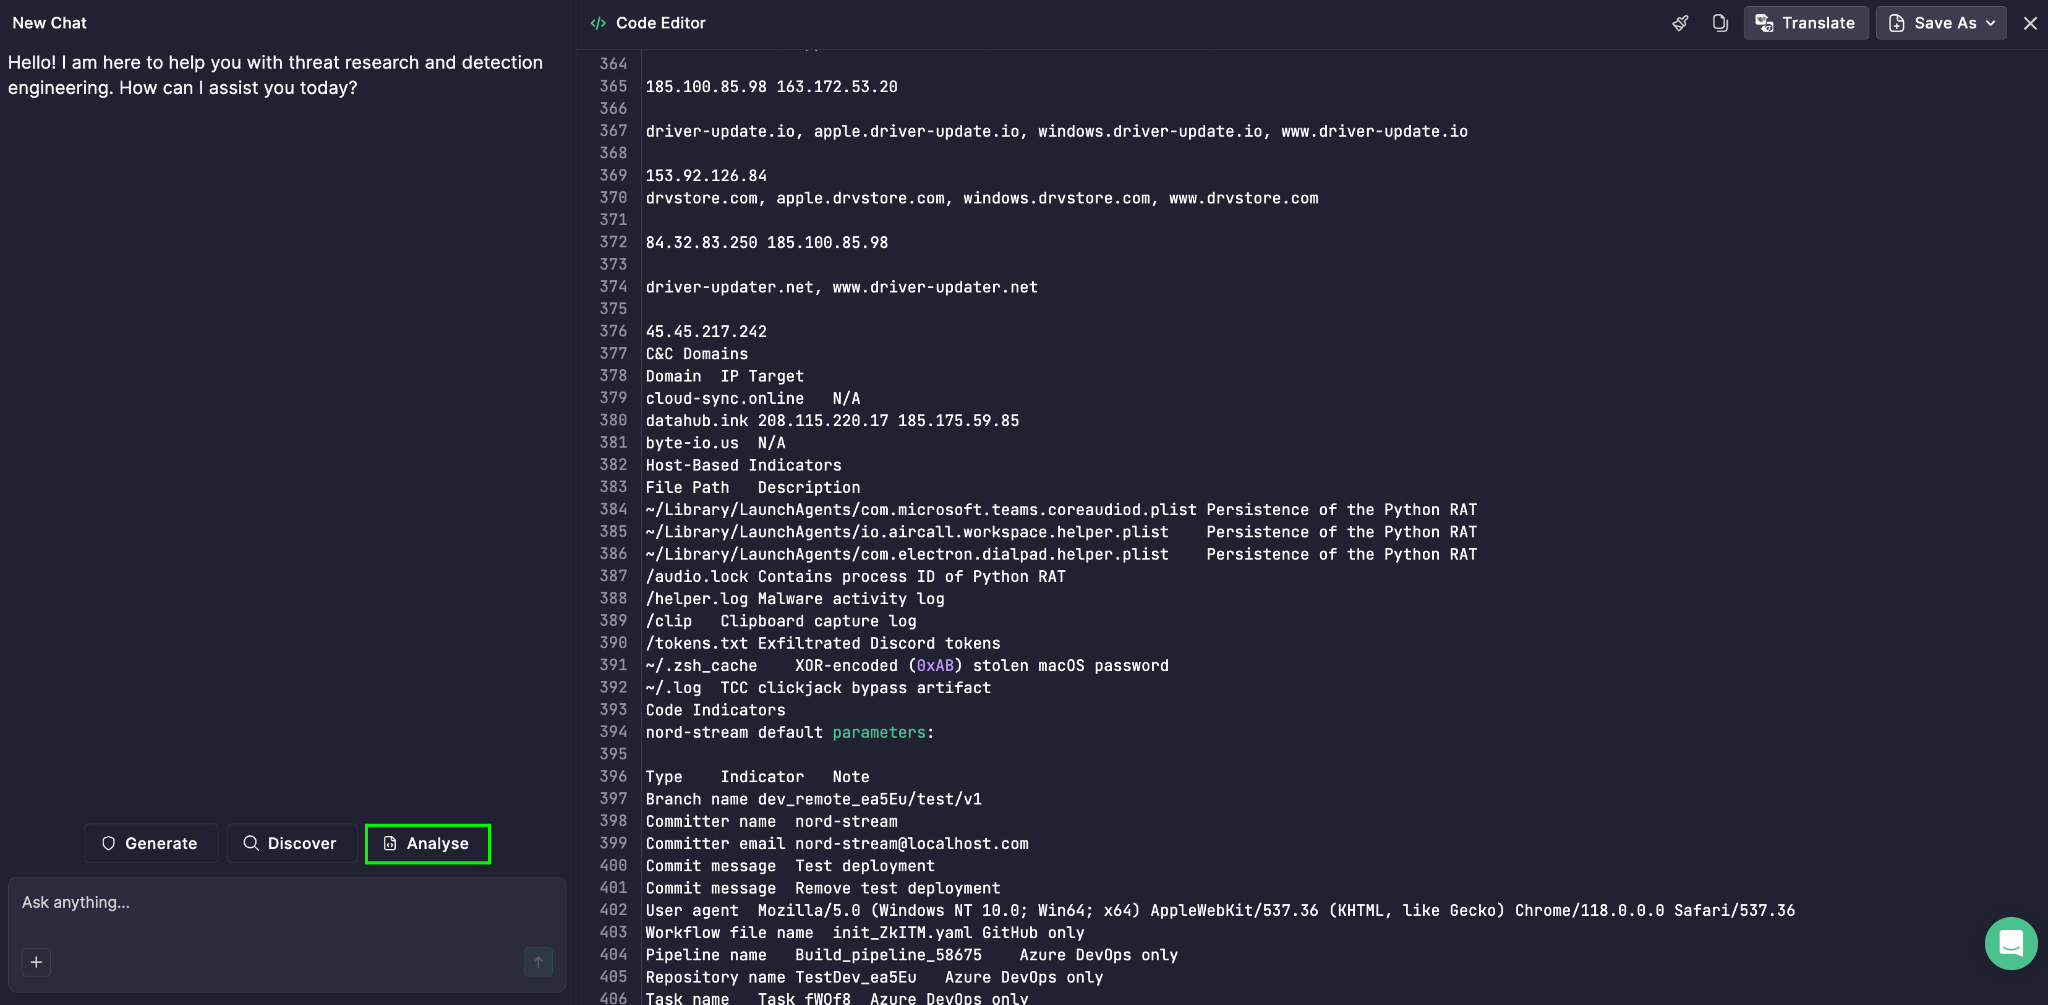
- Натисніть Редактор коду у верхньому правому куті та вставте текст свого звіту про загрозу.
- Виберіть Аналізувати.
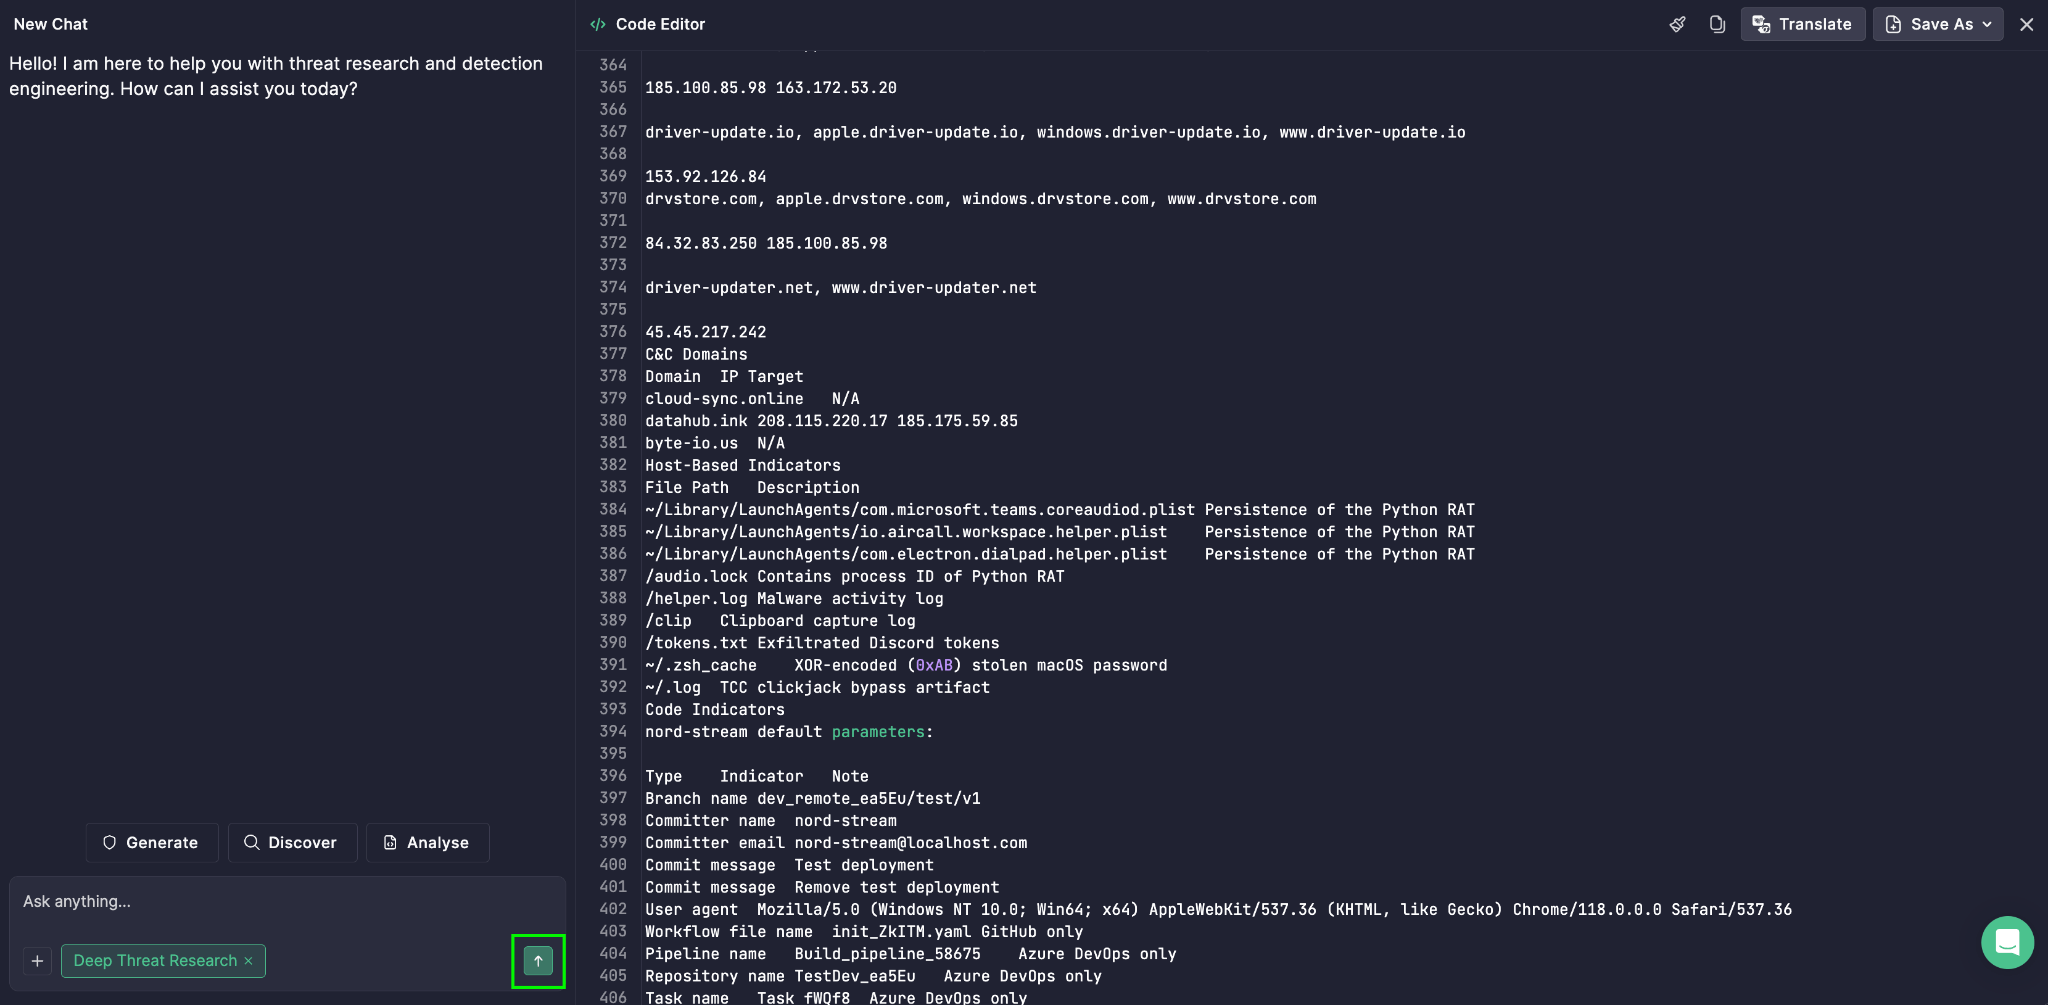
- Обрати Deep Threat Research з списку.
- Натисніть іконку Enter для запуску аналізу.
The Cyber Kill Chain тоді з’являється разом із іншими виходами, надаючи вашій команді повний, багатосторонній огляд загрози.