フォローする
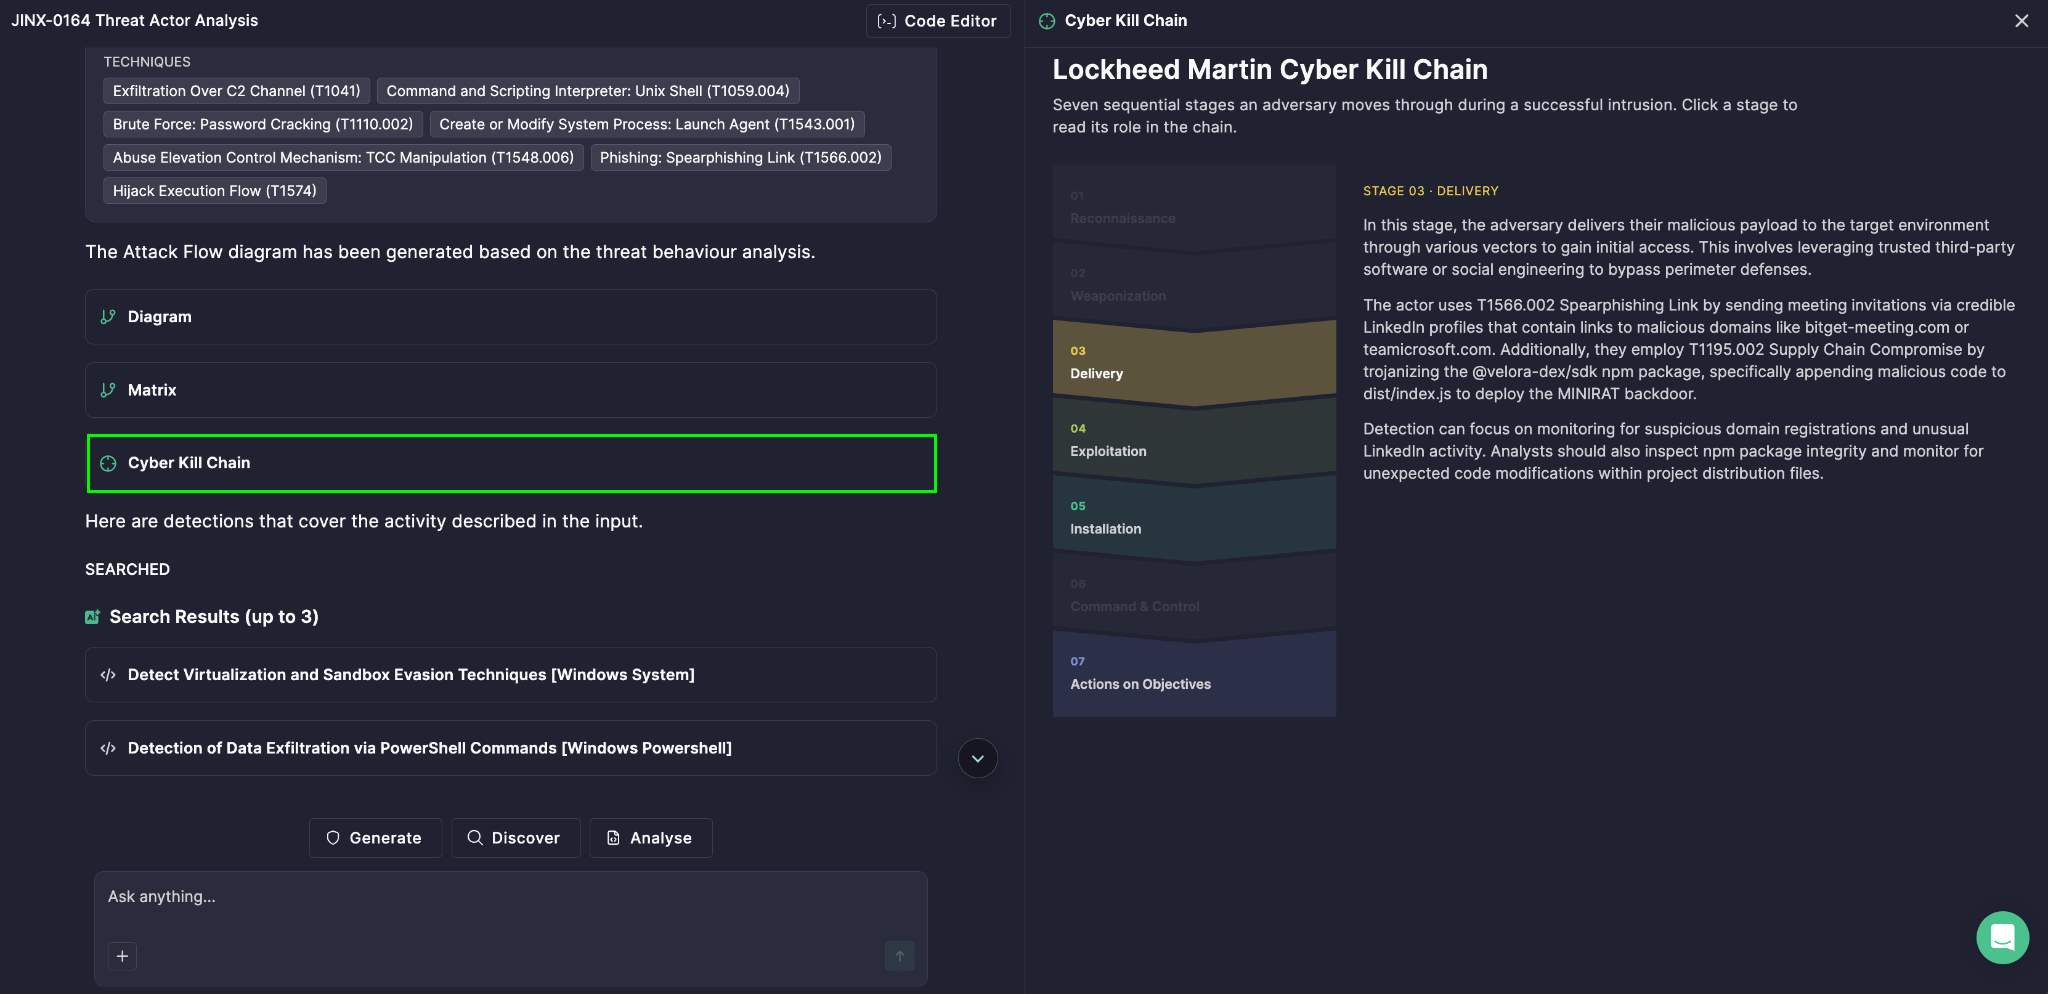
攻撃者が環境内をどのように移動するかを理解することは、侵入されたことを知ることと同じくらい重要です。だからこそ、Prime Architect の Agentic Threat Research モジュールでは、Cyber Kill Chain を使用して攻撃を可視化しています。これは深い脅威研究分析の一環として自動的に生成され、提供された脅威レポートから直接構築された敵対者の行動を段階ごとに明確に示すマップをチームに提供します。
フレームワークの理解
サイバーキルチェーンは、Lockheed Martin によって開発されたモデルで、攻撃者が成功した侵入中に移動する一連のステージを説明しています。この概念は、軍事用語の「キルチェーン」から名前を借用しており、攻撃の構造を、ターゲットの特定から交戦までを説明しています。そして、サイバーセキュリティのために、攻撃の完全なライフサイクルを構築するために適応され、初期の偵察から敵対者の最終的な目標の達成までを示します。
Lockheed Martin サイバーキルチェーンの中核的価値は単純だが強力なアイデアにあります。侵入は単一のイベントではなく、依存するステップの連鎖であるということです。防御者がその連鎖のどこかで攻撃者を検知または妨害できれば、実際の損害が発生する前に侵入全体を阻止することができるのです。これは、防御の枠組みを「可能な限りすべての攻撃を防ぐ」から「攻撃者が依存する最も弱いリンクで連鎖を破る」ことに再構築します。そして、これがはるかに達成可能で測定可能な目標となるのです。
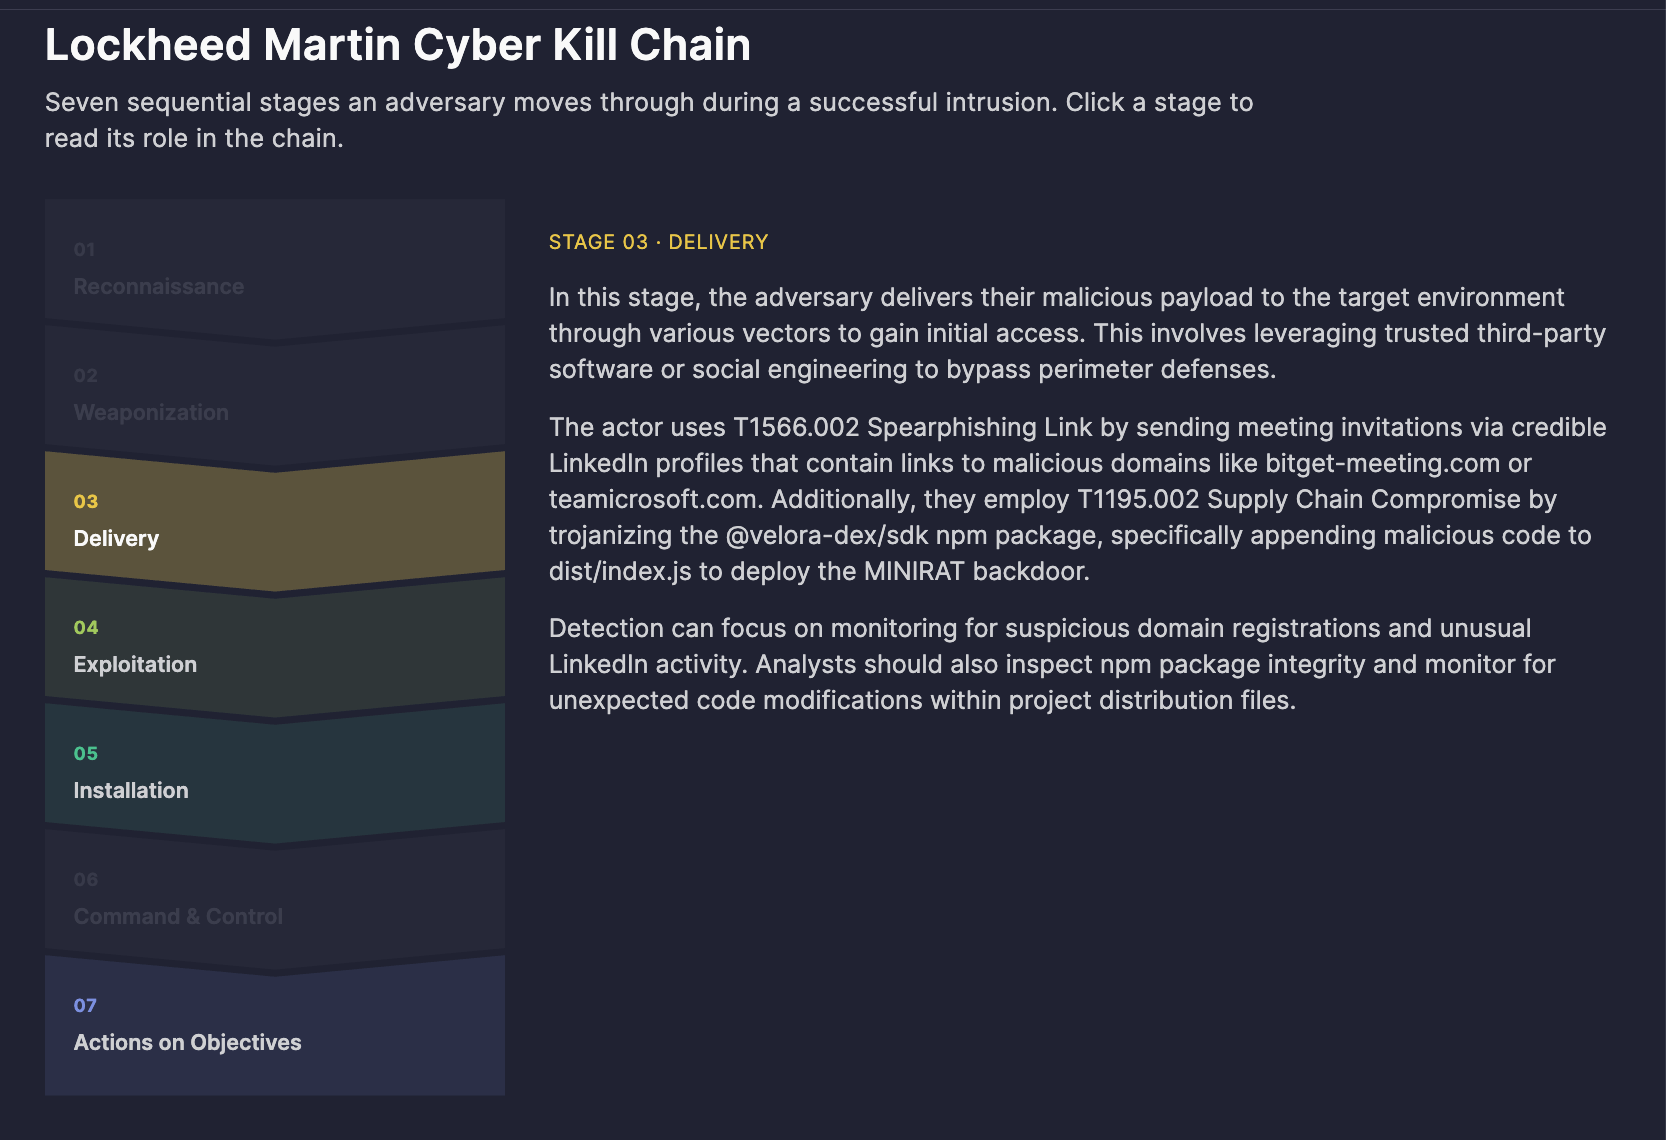
サイバーキルチェーンには7つのステージがあり、それぞれが侵入ライフサイクルの異なるフェーズを表しています:
- 偵察 — 攻撃者が潜在的なターゲットを調査して特定します
- 武器化 — 悪意のあるペイロードが作成または設定されます
- 配信 — ペイロードがターゲット環境に送信されます
- 悪用 — 脆弱性がトリガーされてコード実行が達成されます
- インストール — 攻撃者が持続性を確立します
- コマンド&コントロール — 妥協したシステムとの通信チャネルが確立されます
- 目標達成行動 — 攻撃者が最終目標を達成します(データの窃盗、妨害、破壊など)
Prime Architectでは、分析された脅威の特定の行動に対してサイバーキルチェーンが可視化されるため、密なナラティブレポートを読む代わりに、アナリストはこの広く認識されているフレームワーク内で特定の脅威がどこに位置するのかを即座に確認できます。各ステージはインタラクティブで、それをクリックすることでそのチェーン内での役割や、分析中の脅威に関連付けられた典型的な敵対者のトレードクラフトが明らかになります。
フレームワークを活用する
1. ギャップ分析と脅威カバレッジの評価
脅威の観察された行動をキルチェーンにマッピングすることで、チームはすぐに脅威カバレッジを確認できます。どのステージがよくモニタリングされていて、どの部分が盲点となっているのかがわかります。これは、静的なレポートを行動可能な防御計画ツールに変えます。
2. 検出エンジニアリングの優先順位付け
正確にどのステージが可視性を欠いているかを知ることで、検出エンジニアは新しいルールや分析を、影響を最大限に発揮する場所に優先して配置することができます。攻撃面全体に均等に(かつ効率的でなく)検出を構築するのではありません。
3. インシデントレスポンスとトリアージ
リアルタイムの調査中では、観察されたインジケータをキルチェーンステージにマッピングすることで、侵入がどの程度進行したかを即座に推定するのを助け、緊急度と封じ込め戦略を知らせます。
4. セキュリティ意識と報告
視覚的なステージベースの形式は、技術的でない関係者や指導層に攻撃のナラティブを伝達するのを容易にします。多くの人がすでに認識している業界標準モデルだからです。
5. コントロール投資の正当化
複数の分析された脅威で同じステージに繰り返し生じるギャップは、特定の制御投資(例えば、配信のためのメールフィルタリング、インストールのためのEDR)に対する予算の正当化となります。
それを生成する方法
- Prime Architect を開き、 モードに移動します。 クリックして、 モードに移動します。 mode.
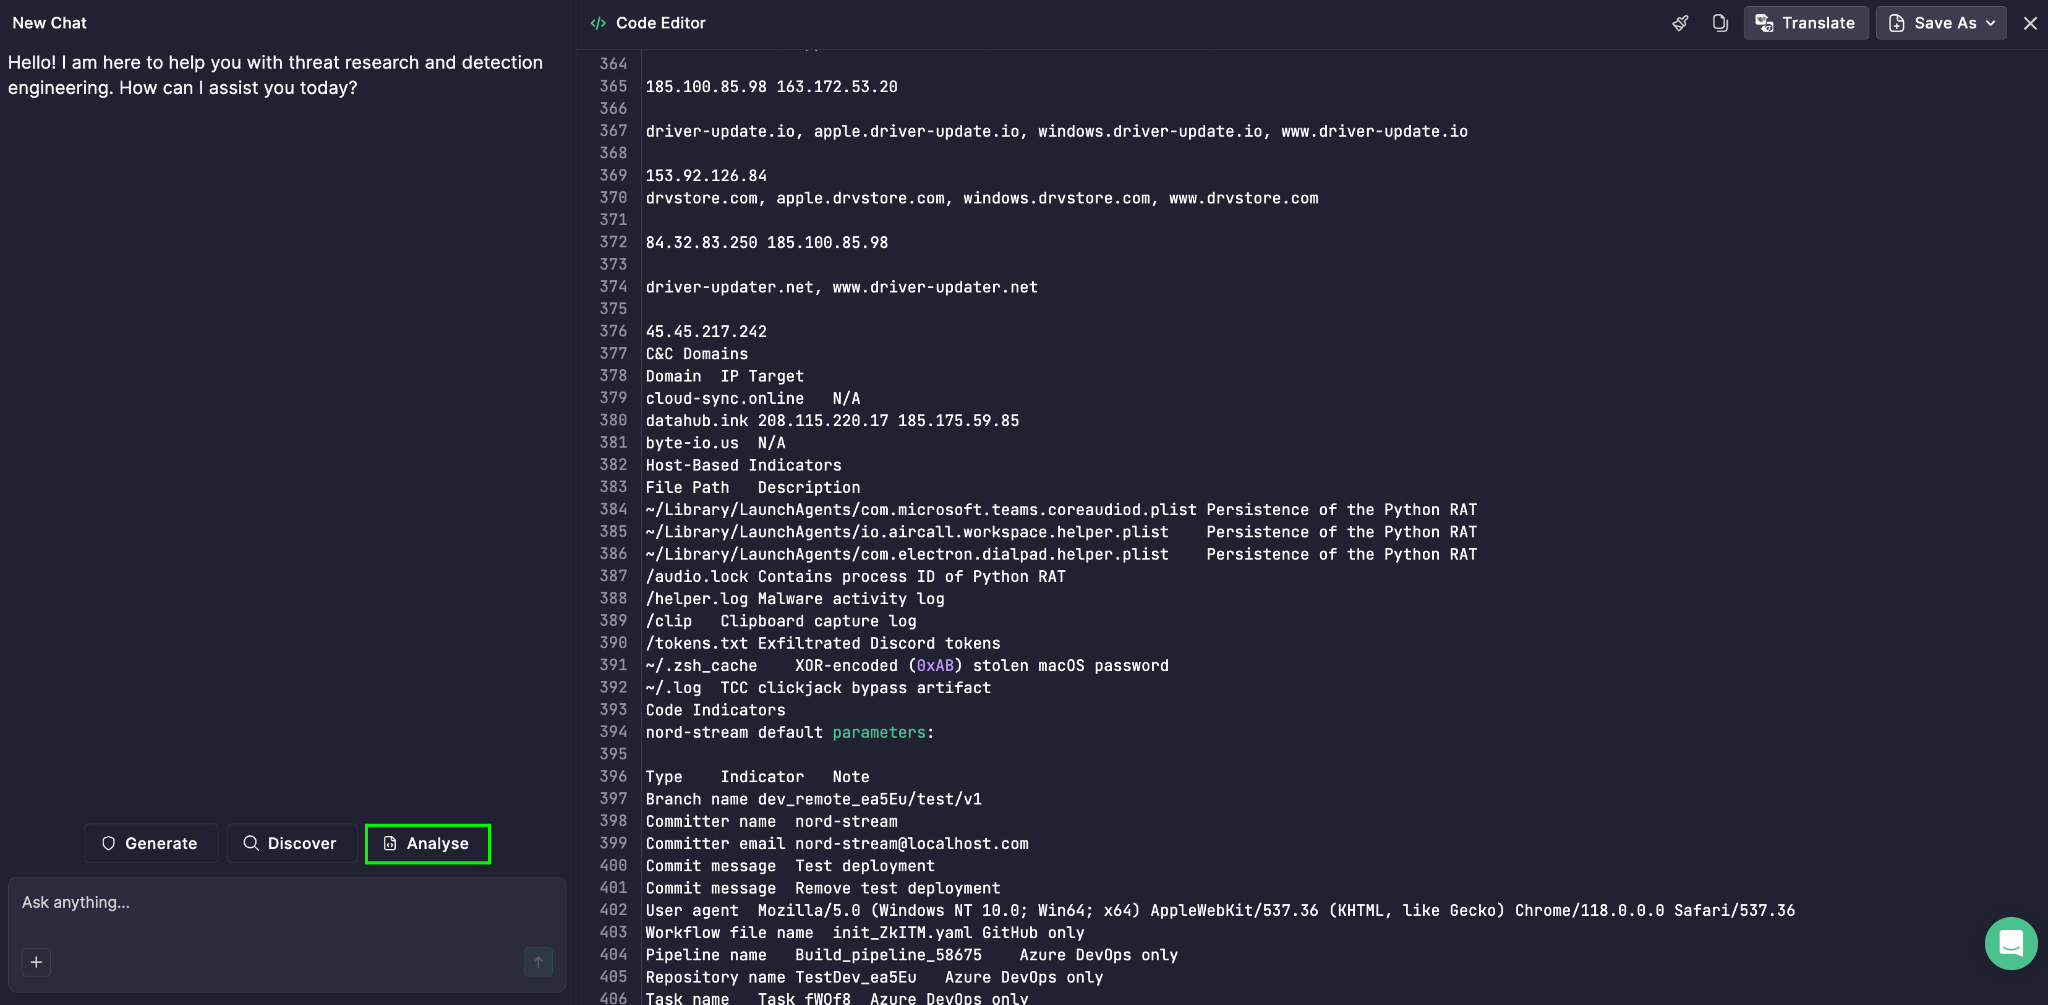
- コードエディター を右上隅に開き、脅威レポートのテキストを貼り付けます。 in the upper-right corner and paste the text of your threat report.
- 選択 分析.
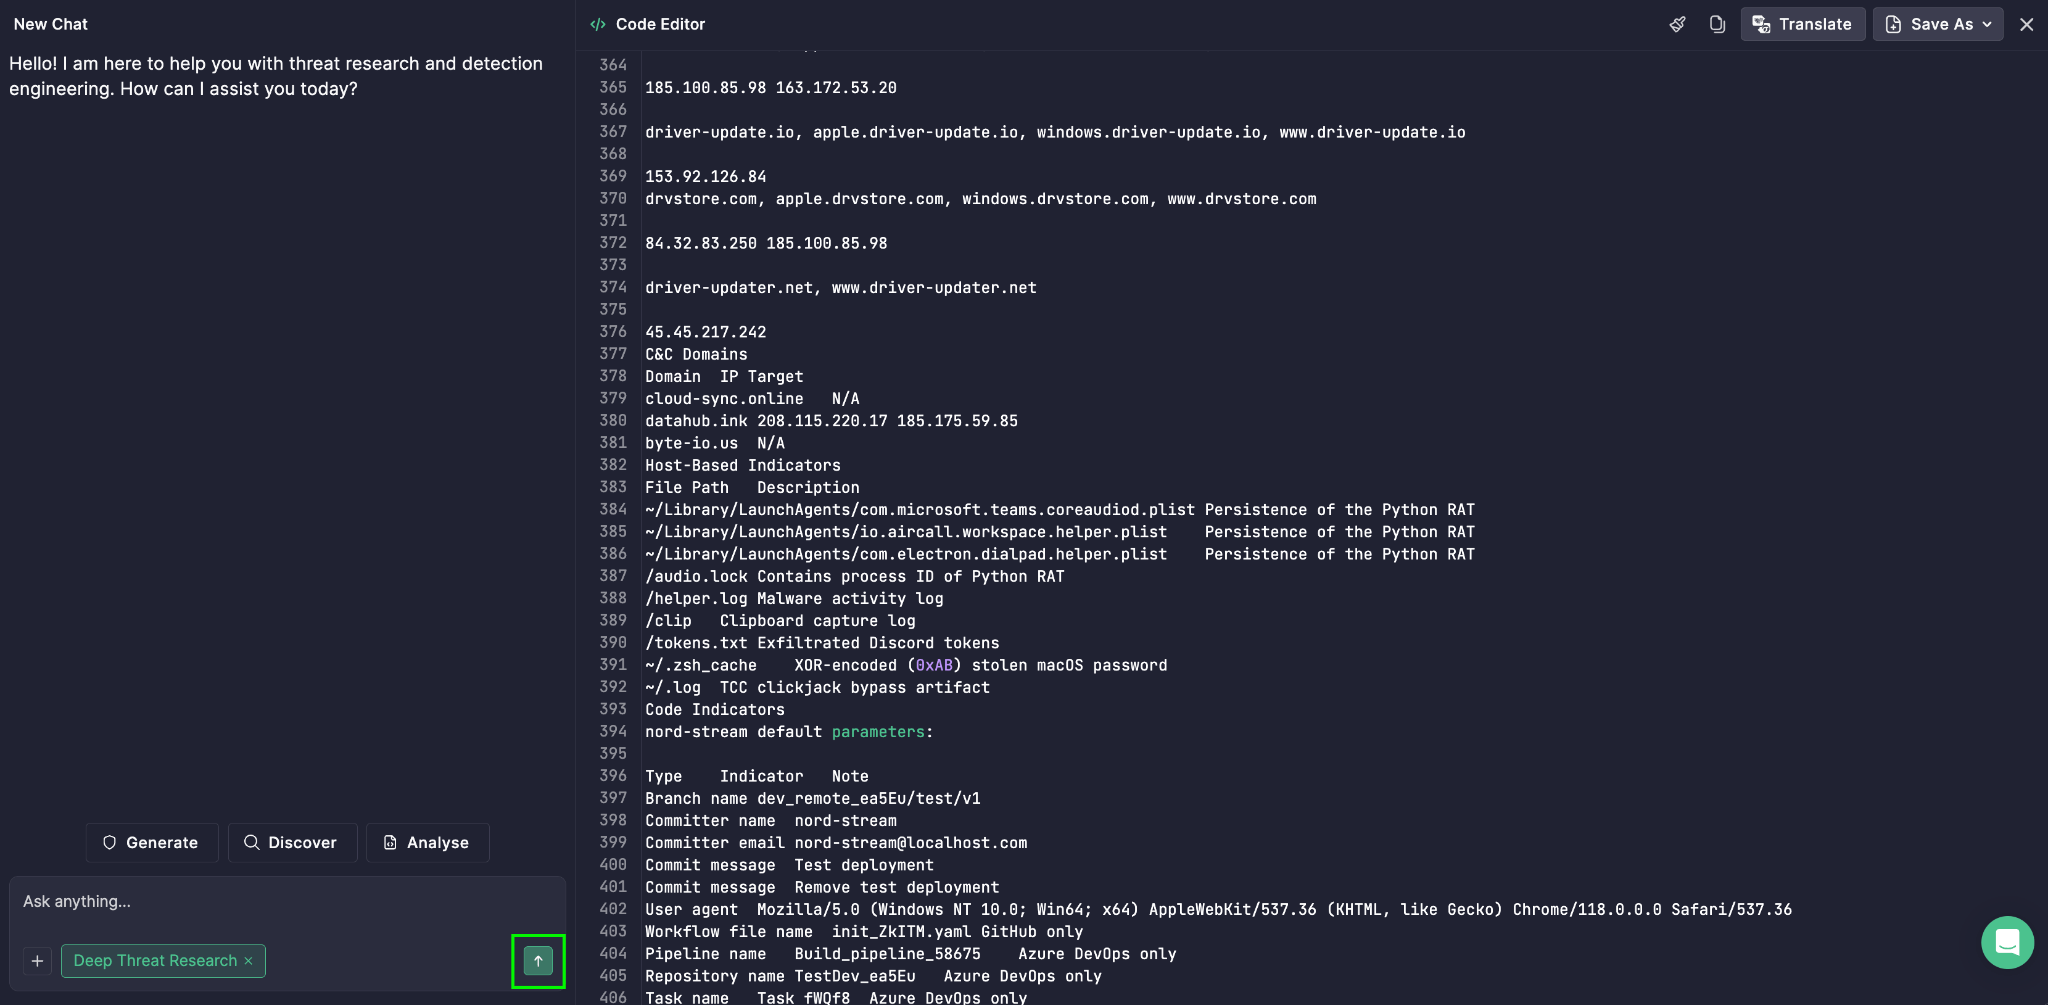
- リストから 深い脅威研究 を選びます。
- アイコンをクリックして分析を実行します。 入力 そうすると、他の出力と共にサイバーキルチェーンが表示され、チームに脅威の完全で多角的なビューを提供します。
The Cyber Kill Chain then appears alongside other outputs, giving your team a complete, multi-angle view of the threat.