Suivre
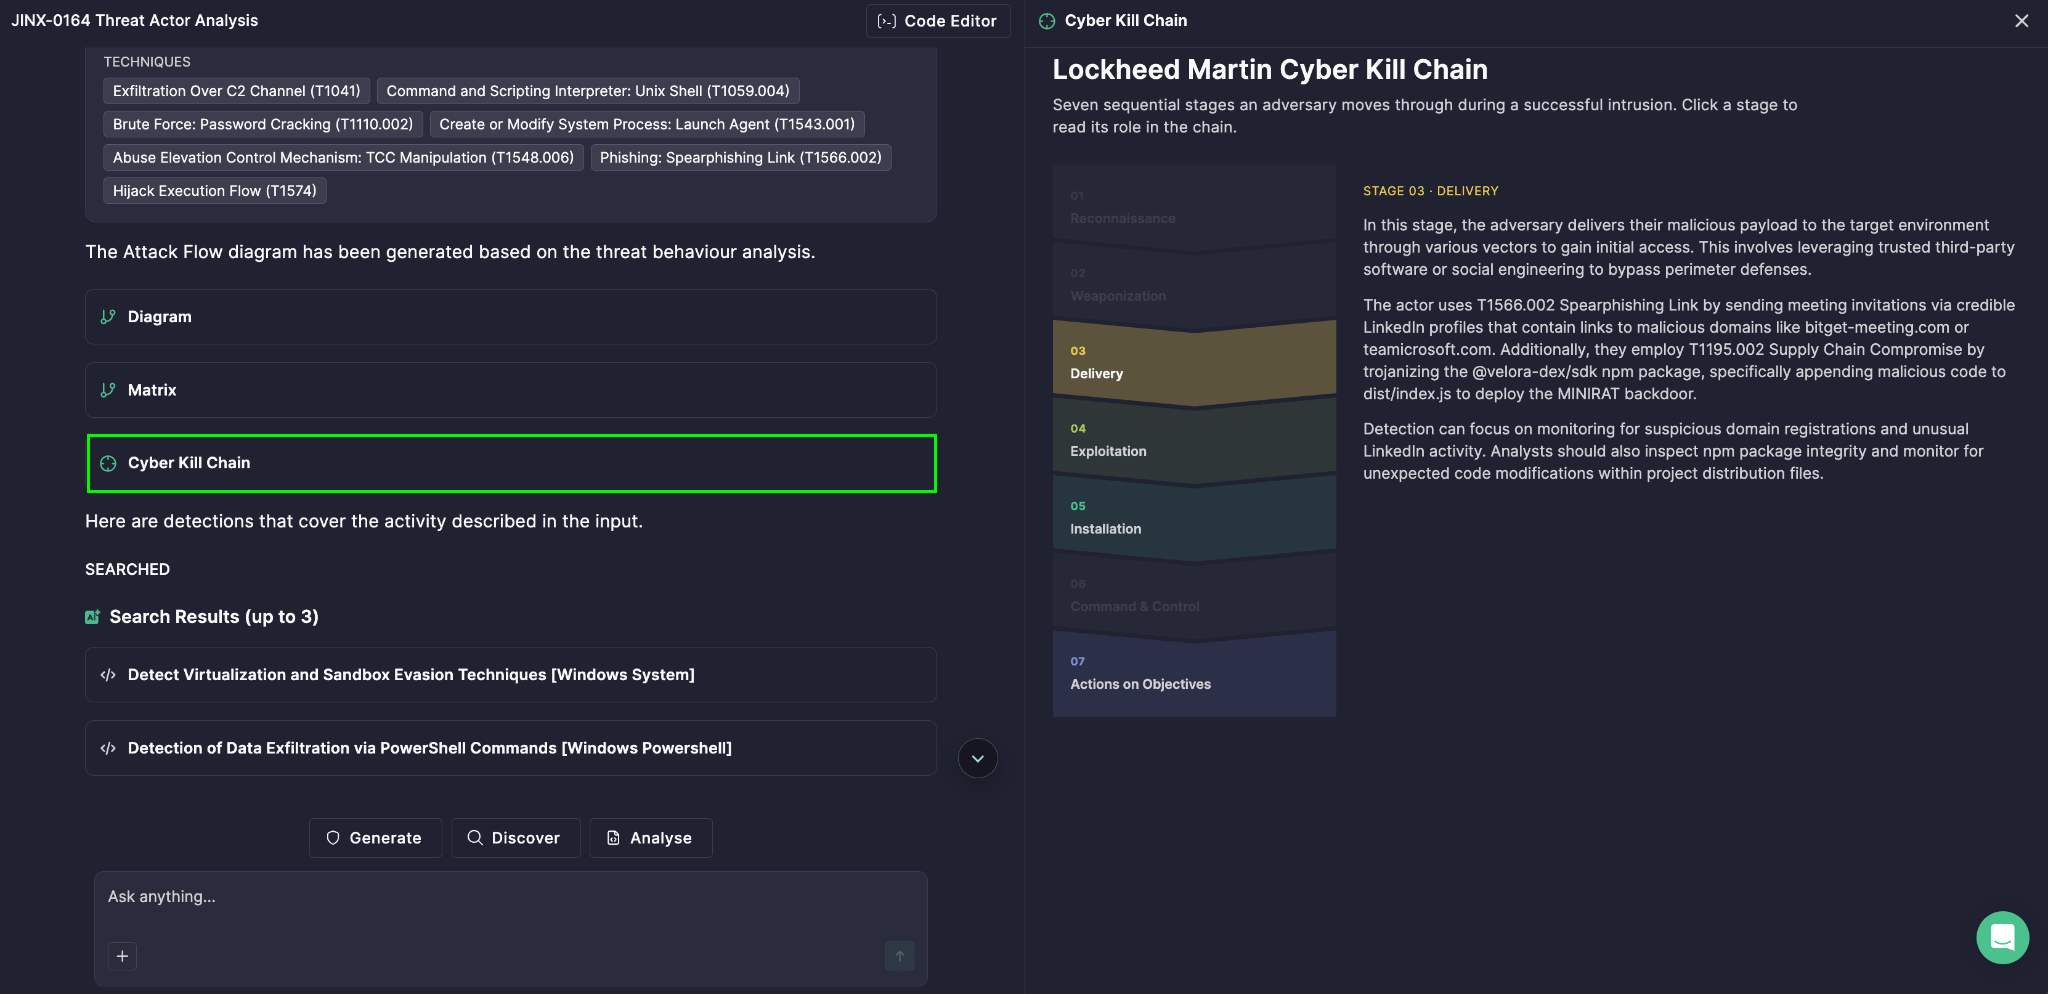
Comprendre comment un attaquant se déplace dans votre environnement est tout aussi important que de savoir qu’il est entré. C’est pourquoi le module de recherche sur les menaces Agentic de Prime Architect visualise les attaques en utilisant la Cyber Kill Chain – générée automatiquement dans le cadre de l’analyse Deep Threat Research, fournissant à votre équipe une carte claire, étape par étape, du comportement des adversaires construite directement à partir du rapport de menace que vous fournissez.
Comprendre le cadre
La Cyber Kill Chain est un modèle développé par Lockheed Martin qui décrit la séquence des étapes que traverse un attaquant lors d’une intrusion réussie. Le concept emprunte son nom à la terminologie militaire — une « chaîne de destruction » décrit la structure d’une attaque, de l’identification de la cible à l’engagement — et a été adapté pour la cybersécurité afin de structurer le cycle de vie complet d’une attaque, de la reconnaissance initiale à l’atteinte de l’objectif ultime de l’adversaire.
La valeur fondamentale de la Cyber Kill Chain de Lockheed Martin réside dans une idée simple mais puissante : une intrusion n’est pas un événement unique, c’est une chaîne d’étapes dépendantes. Si les défenseurs peuvent détecter ou perturber l’attaquant à n’importe quel maillon de cette chaîne, toute l’intrusion peut être arrêtée avant que des dommages réels ne se produisent. Cela reformule la défense de « prévenir toute attaque possible » en « casser la chaîne au maillon le plus faible dont dépend l’attaquant » — un objectif bien plus réalisable et mesurable.
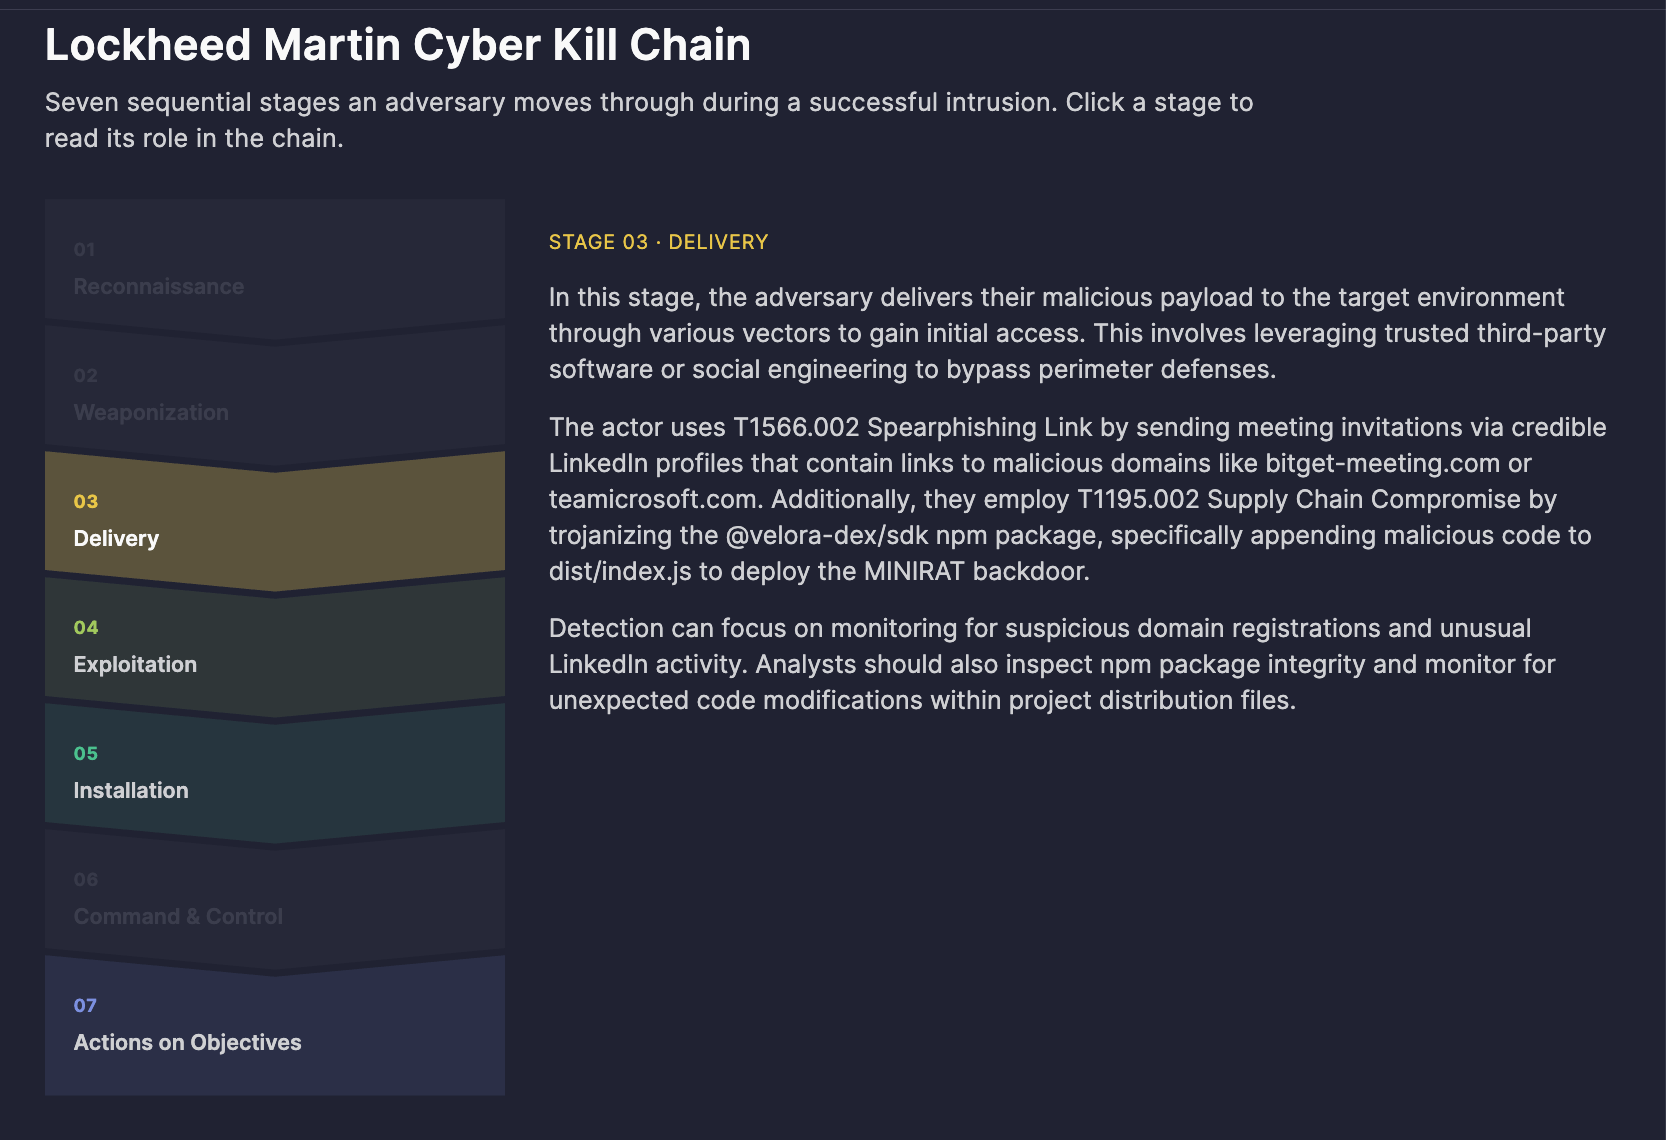
La Cyber Kill Chain comprend sept étapes, chacune représentant une phase distincte du cycle de vie de l’intrusion :
- Reconnaissance — l’attaquant recherche et identifie des cibles potentielles
- Armes — une charge utile malveillante est créée ou configurée
- Livraison — la charge utile est transmise dans l’environnement cible
- Exploitation — une vulnérabilité est exploitée pour exécuter du code
- Installation — l’attaquant établit une persistance
- Commande & Contrôle — un canal de communication est établi avec le système compromis
- Actions sur objectifs — l’attaquant atteint son objectif ultime (vol de données, perturbation, destruction, etc.)
Dans Prime Architect, la Cyber Kill Chain visualise ces sept étapes par rapport au comportement spécifique de la menace analysée, donc au lieu de lire un rapport narratif dense, les analystes peuvent instantanément voir où se situe une menace donnée dans ce cadre largement reconnu. Chaque étape est interactive — en cliquant, elle révèle son rôle dans la chaîne et les pratiques typiques des adversaires associées, dans le contexte de la menace en cours d’analyse.
Mettre le cadre en pratique
1. Analyse des lacunes et évaluation de la couverture des menaces
En mappant le comportement observé d’une menace sur la kill chain, les équipes peuvent immédiatement voir leur couverture des menaces — quelles étapes sont bien surveillées et lesquelles représentent des angles morts. Cela transforme un rapport statique en un outil de planification de défense exploitable.
2. Priorisation de l’ingénierie de détection
Savoir exactement quelle étape manque de visibilité aide les ingénieurs de détection à prioriser de nouvelles règles et analyses là où elles auront le plus d’impact, plutôt que de construire des détections de manière uniforme (et inefficace) sur toute la surface d’attaque.
3. Réponse aux incidents et triage
Lors des enquêtes en direct, mapper les indicateurs observés à une étape de la kill-chain aide les intervenants à estimer rapidement jusqu’où une intrusion a progressé — informant l’urgence et la stratégie de confinement.
4. Sensibilisation à la sécurité et reporting
Le format visuel basé sur les étapes rend plus facile la communication des récits d’attaques aux parties prenantes non techniques et à la direction, car le modèle est une norme industrielle reconnue par beaucoup.
5. Justification des investissements de contrôle
Les lacunes récurrentes au même stade à travers plusieurs menaces analysées peuvent justifier un budget pour des investissements de contrôle spécifiques (par exemple, le filtrage des emails pour la Livraison, l’EDR pour l’Installation).
Comment le générer
- Ouvrez Prime Architect et allez au mode Agentic Threat Research .
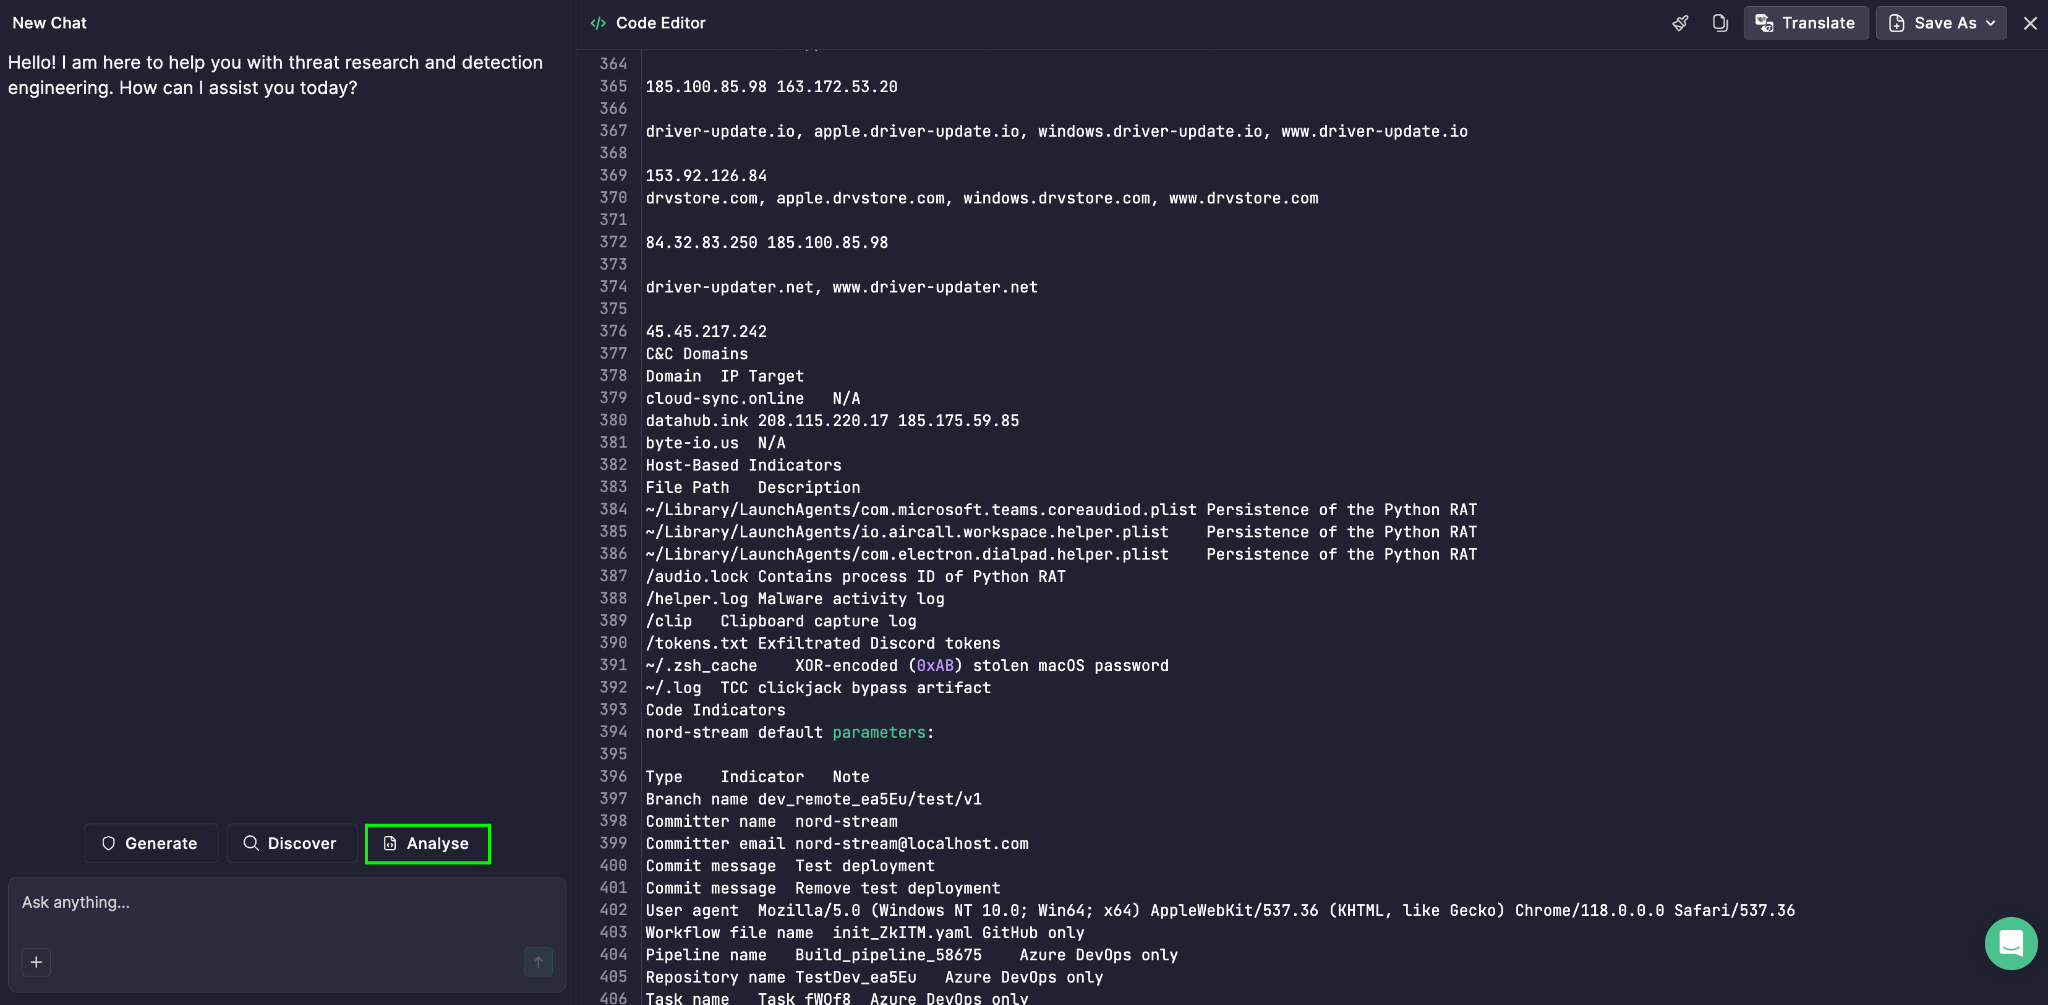
- Cliquez sur Éditeur de code dans le coin supérieur droit et collez le texte de votre rapport de menace.
- Sélectionnez Analyser.
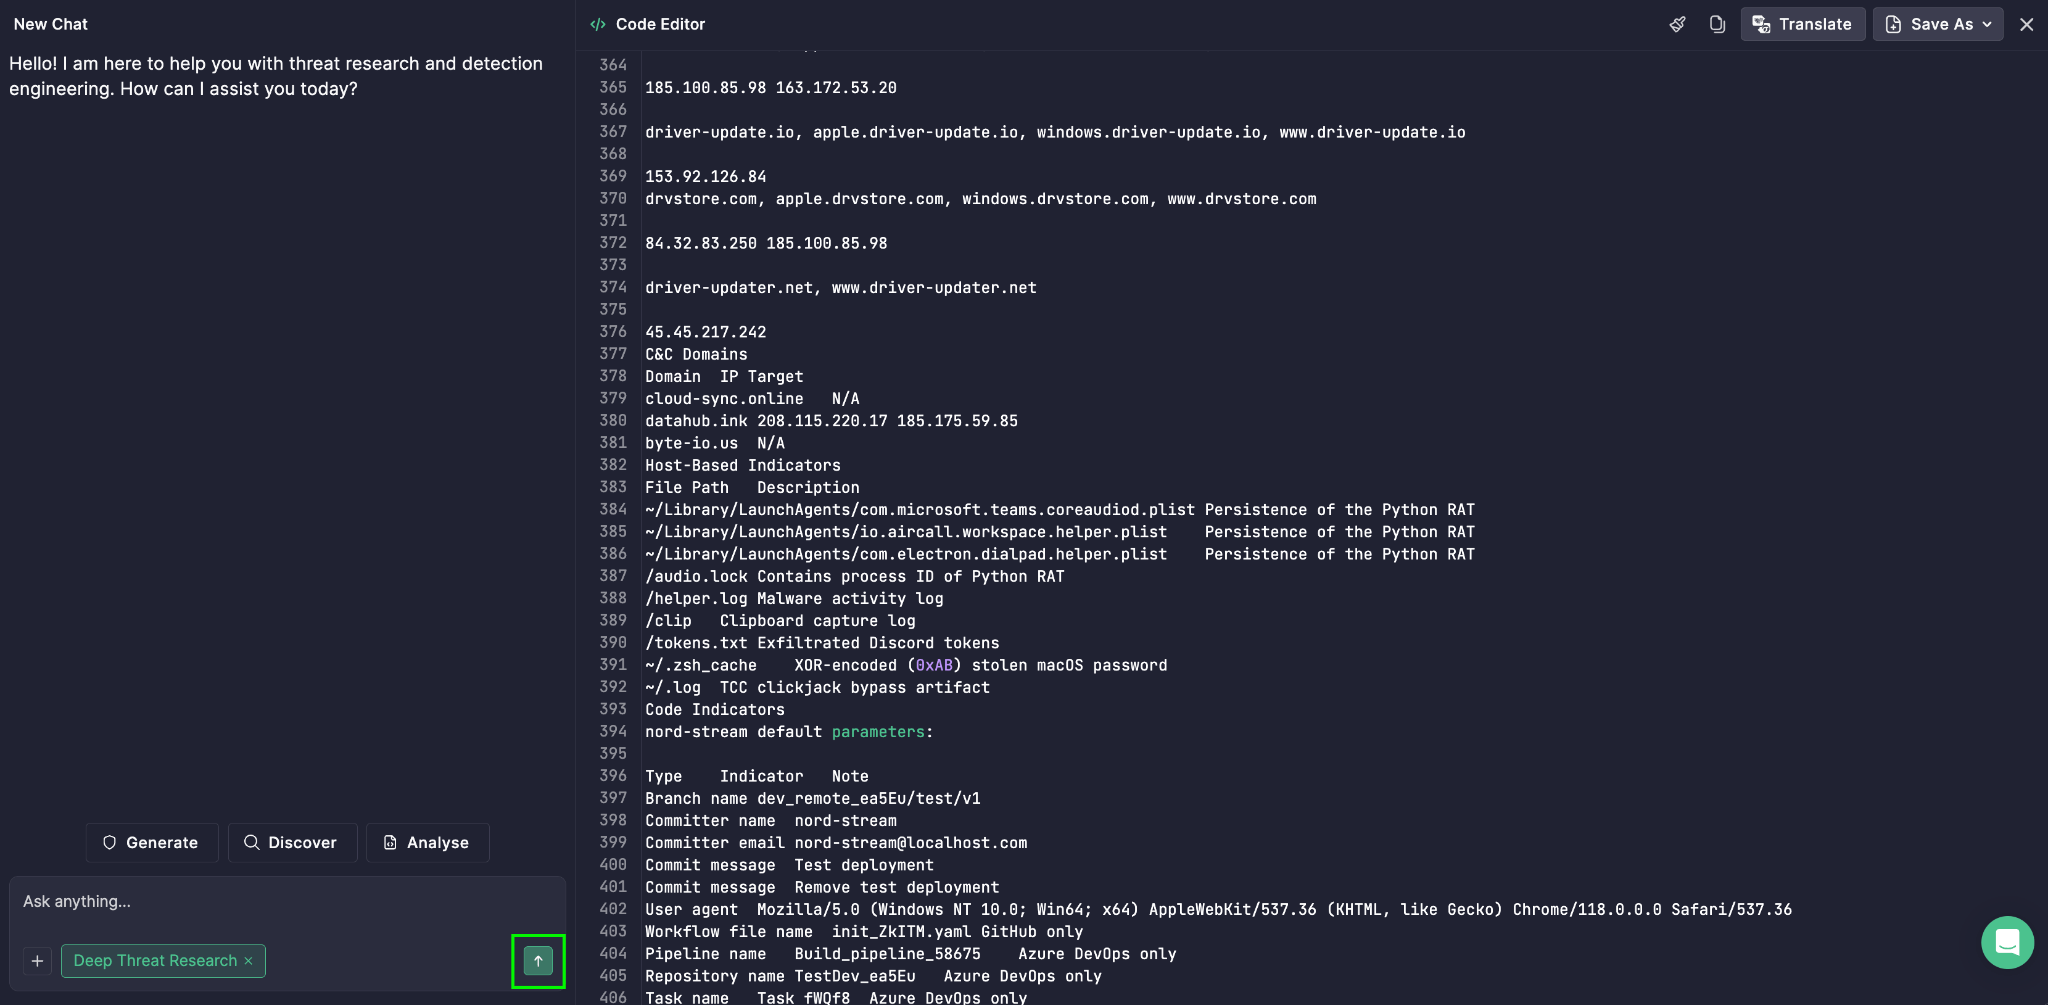
- Choisissez Deep Threat Research dans la liste.
- Cliquez sur l’icône Entrée pour lancer l’analyse.
The La Cyber Kill Chain apparaît alors aux côtés d’autres sorties, offrant à votre équipe une vue complète et multi-angle de la menace.