Segui
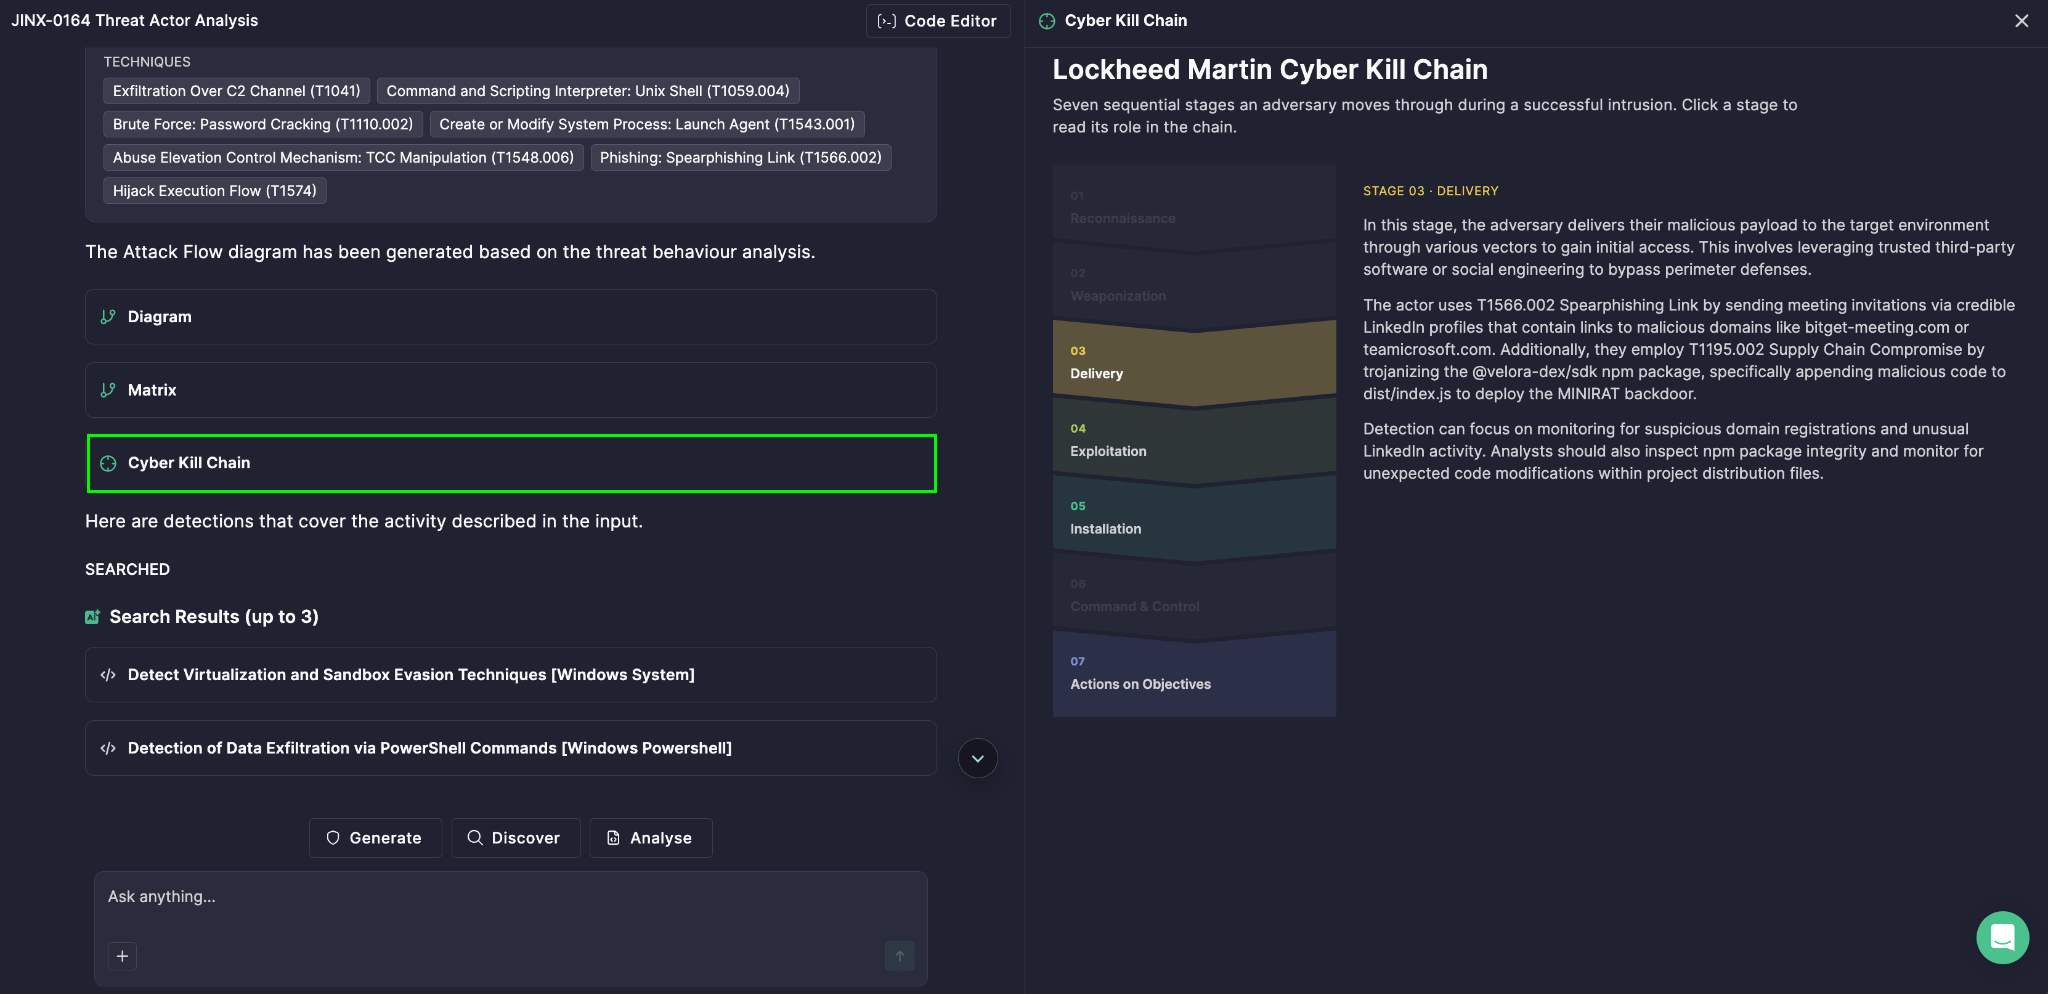
Comprendere come un attaccante si muove attraverso il tuo ambiente è importante tanto quanto sapere che è entrato. Ecco perché il modulo di ricerca sulle minacce di Prime Architect visualizza gli attacchi utilizzando il Cyber Kill Chain, generato automaticamente come parte dell’analisi approfondita delle minacce, fornendo al tuo team una mappa chiara e per fasi del comportamento avversario costruita direttamente dal rapporto sulle minacce che fornisci.
Comprendere il Framework
Il Cyber Kill Chain è un modello sviluppato da Lockheed Martin che descrive la sequenza di fasi che un attaccante attraversa durante un’intrusione di successo. Il concetto prende il nome dalla terminologia militare, una “kill chain” descrive la struttura di un attacco, dall’identificazione del bersaglio all’ingaggio, ed è stato adattato per la cybersecurity per strutturare l’intero ciclo di vita di un attacco, dalla ricognizione iniziale al raggiungimento dell’obiettivo finale dell’avversario.
Il valore fondamentale del Lockheed Martin Cyber Kill Chain sta in un’idea semplice ma potente: un’intrusione non è un singolo evento, è una catena di passaggi dipendenti. Se i difensori possono rilevare o interrompere l’attaccante in qualsiasi anello di quella catena, l’intera intrusione può essere fermata prima che si verifichino danni reali. Questo riposiziona la difesa da “prevenire ogni possibile attacco” a “rompere la catena all’anello più debole da cui dipende l’attaccante”, un obiettivo molto più raggiungibile e misurabile.
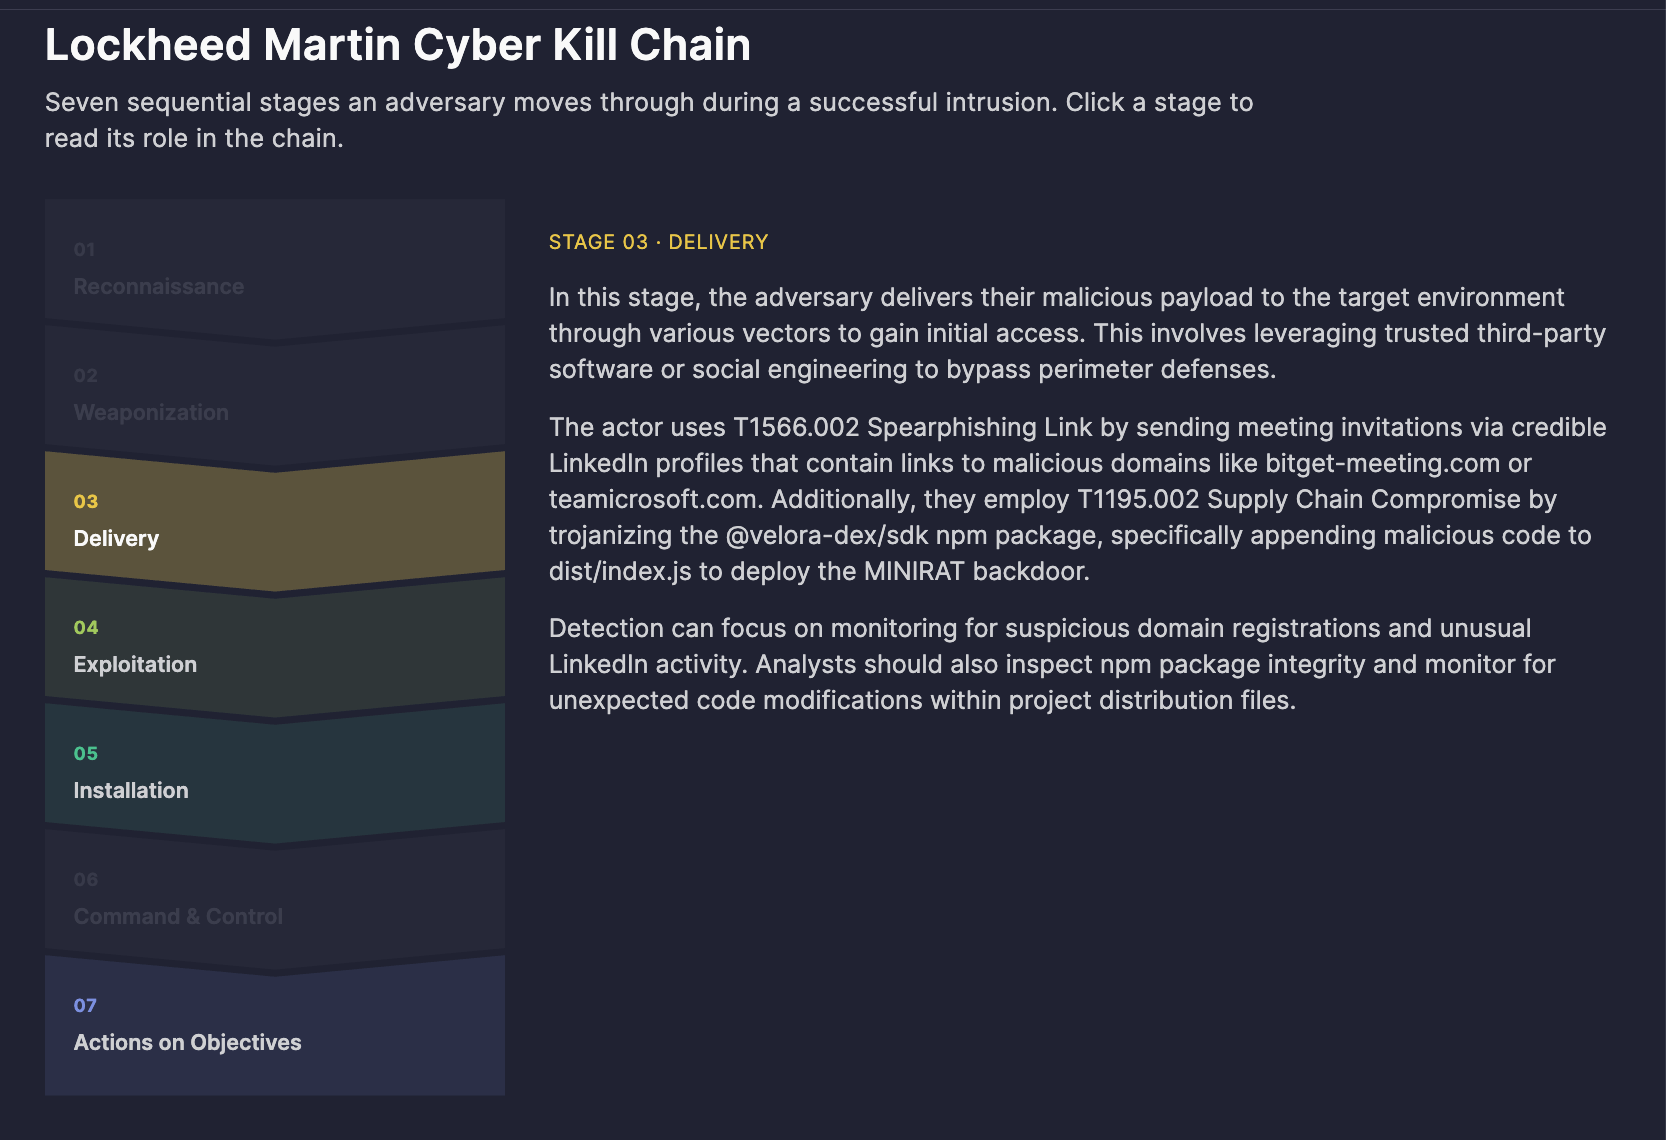
Il Cyber Kill Chain comprende sette fasi, ciascuna rappresentante una fase distinta del ciclo di vita dell’intrusione:
- Ricognizione — l’attaccante ricerca e identifica i potenziali bersagli
- Armi — un payload dannoso viene creato o configurato
- Consegna — il payload viene trasmesso nell’ambiente target
- Sfruttamento — una vulnerabilità viene attivata per ottenere l’esecuzione del codice
- Installazione — l’attaccante stabilisce la persistenza
- Comando e Controllo — viene stabilito un canale di comunicazione con il sistema compromesso
- Azioni sugli Obiettivi — l’attaccante raggiunge il suo obiettivo finale (furto di dati, interruzione, distruzione, ecc.)
In Prime Architect, il Cyber Kill Chain visualizza queste sette fasi rispetto al comportamento specifico della minaccia analizzata, quindi invece di leggere un rapporto narrativo complesso, gli analisti possono vedere immediatamente dove una determinata minaccia si colloca all’interno di questo framework ampiamente riconosciuto. Ogni fase è interattiva: cliccarla rivela il suo ruolo nella catena e la tipica tattica avversaria associata, nel contesto della minaccia che viene analizzata.
Mettere il Framework al Lavoro
1. Analisi delle lacune e valutazione della copertura delle minacce
Mappando il comportamento osservato di una minaccia sulla kill chain, i team possono immediatamente vedere la loro copertura delle minacce: quali fasi sono ben monitorate e quali rappresentano punti ciechi. Questo trasforma un rapporto statico in uno strumento di pianificazione della difesa attuabile.
2. Prioritizzazione della progettazione di rilevamento
Sapere esattamente quale fase manca di visibilità aiuta gli ingegneri del rilevamento a dare priorità a nuove regole e analitiche dove avranno il maggiore impatto, piuttosto che costruire rilevamenti in modo uniforme (e inefficiente) su tutta la superficie di attacco.
3. Risposta agli incidenti e triage
Durante le indagini in tempo reale, mappare gli indicatori osservati su una fase del kill-chain aiuta i rispondenti a stimare rapidamente quanto un’intrusione sia progredita, informando l’urgenza e la strategia di contenimento.
4. Consapevolezza della sicurezza e reporting
Il formato visivo, basato su fasi, rende più facile comunicare i racconti degli attacchi agli stakeholder non tecnici e alla leadership, poiché il modello è uno standard del settore che molti già riconoscono.
5. Giustificazione degli investimenti nei controlli
Le lacune ricorrenti nella stessa fase attraverso più minacce analizzate possono giustificare il budget per investimenti in controlli specifici (ad esempio, filtraggio delle e-mail per la Consegna, EDR per l’Installazione).
Come Generarlo
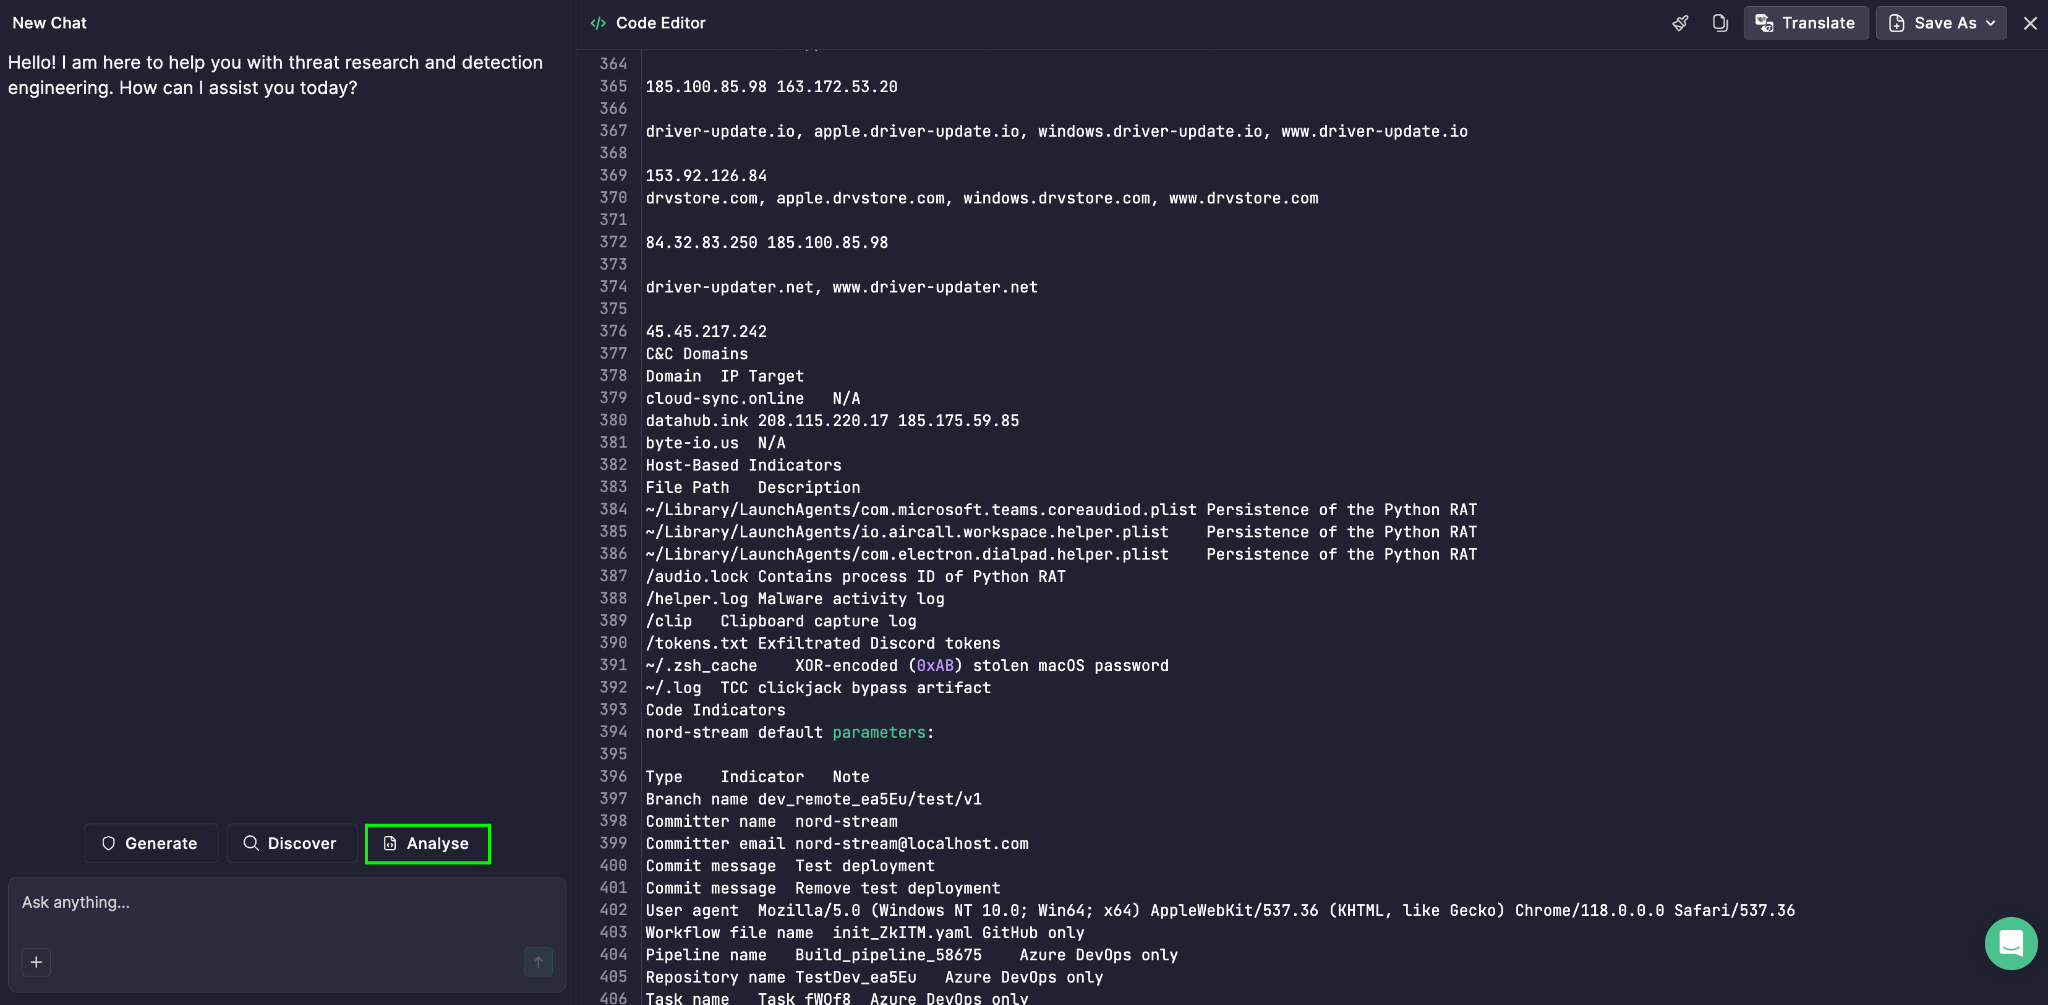
- Apri Prime Architect e vai alla modalità Ricerca delle Minacce Agentic. Clicca
- Editor del Codice nell’angolo in alto a destra e incolla il testo del tuo rapporto sulle minacce. in the upper-right corner and paste the text of your threat report.
- Seleziona Analizza.
- Scegli Ricerca Approfondita sulle Minacce dall’elenco.
- Clicca l’icona Inserisci per eseguire l’analisi.
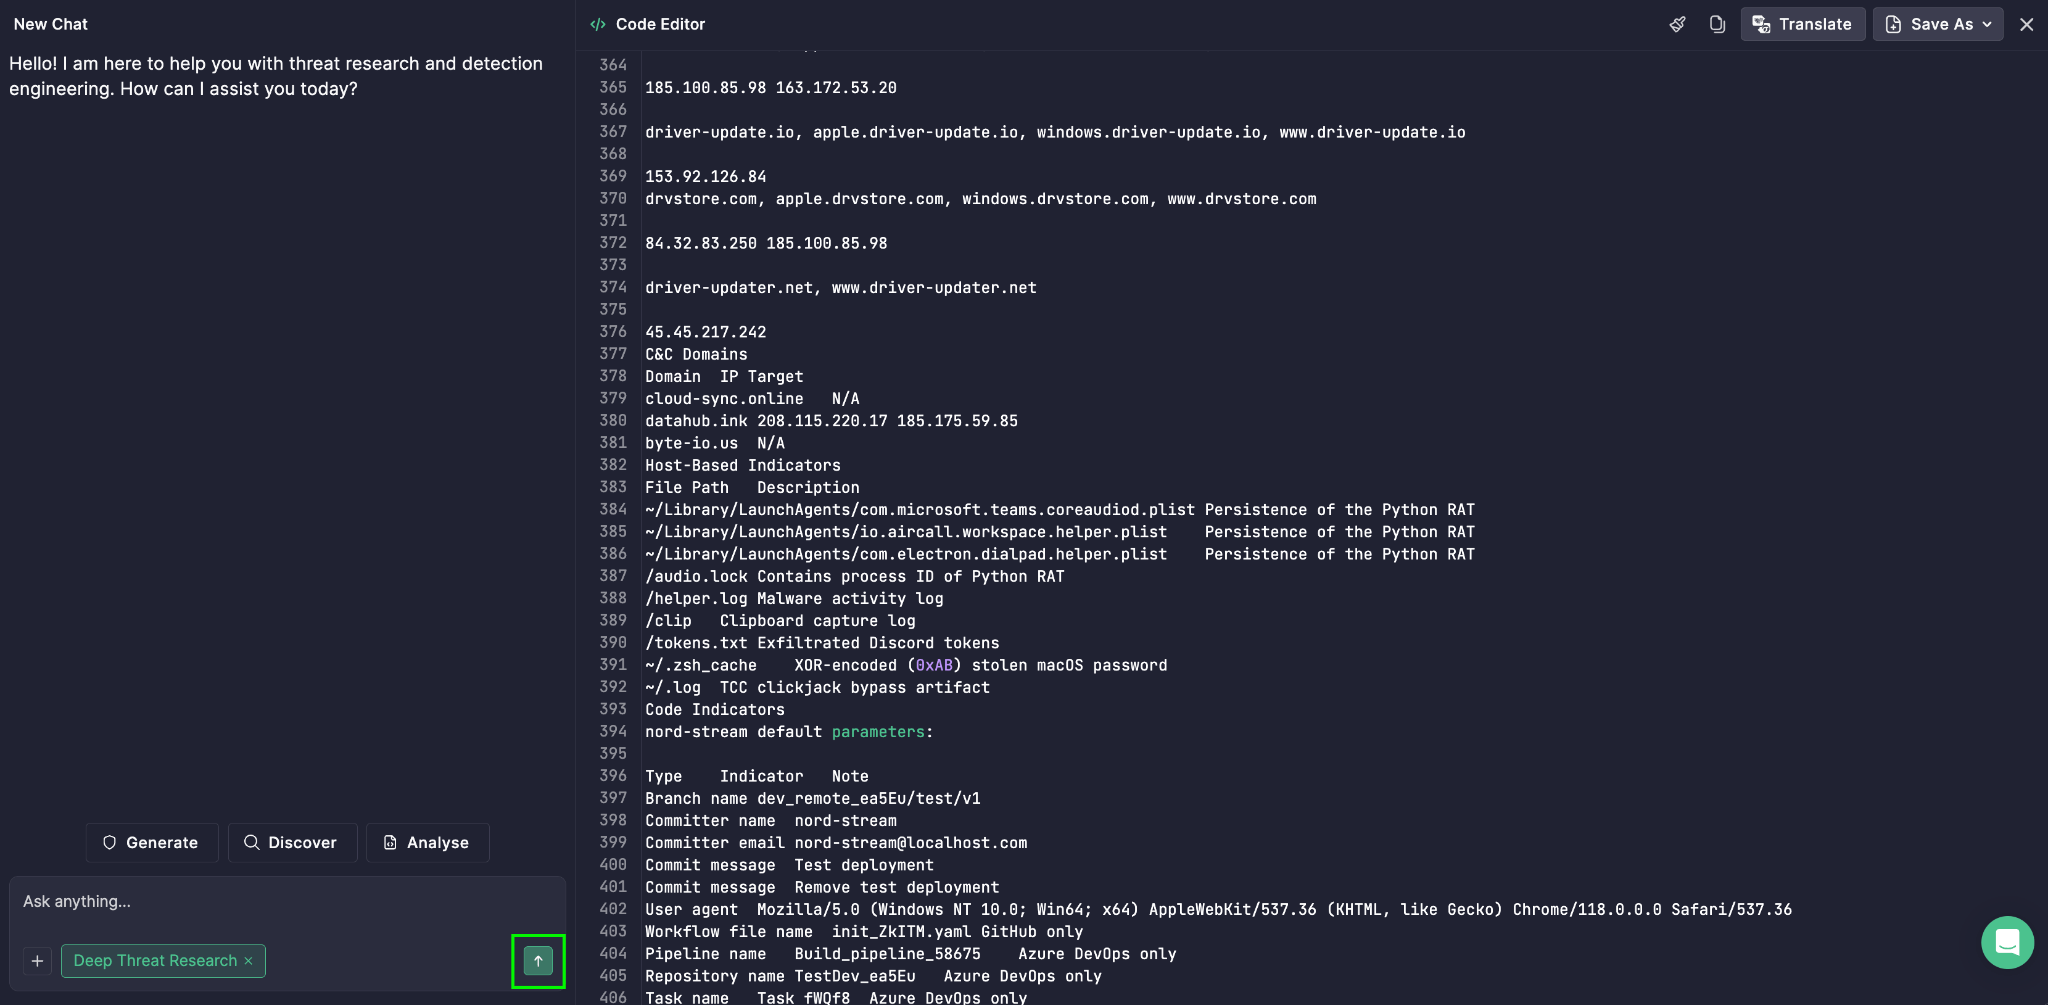
The Il Cyber Kill Chain compare quindi accanto ad altri output, offrendo al tuo team una visione completa e multi-angolare della minaccia.