Folgen
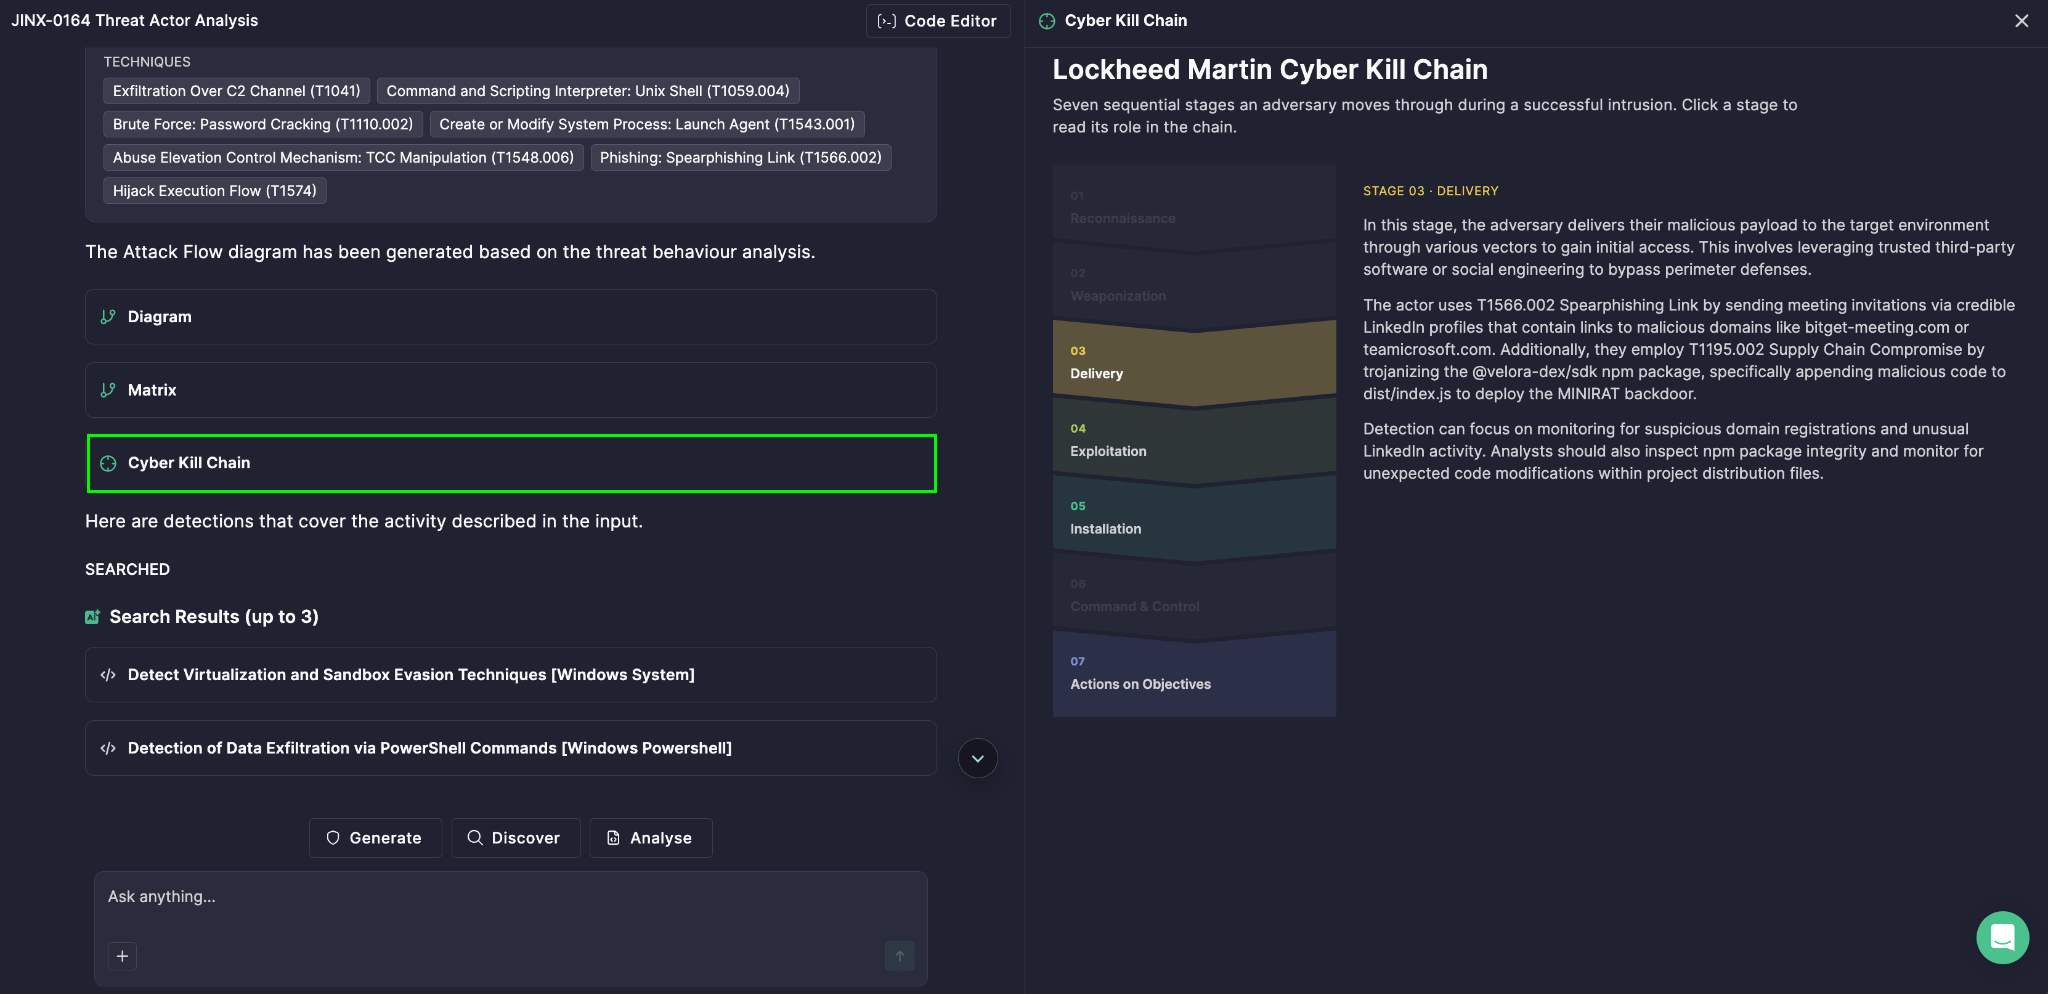
Zu verstehen, wie sich ein Angreifer durch Ihre Umgebung bewegt, ist genauso wichtig wie zu wissen, dass er eingedrungen ist. Deshalb visualisiert das Agentic Threat Research-Modul von Prime Architect Angriffe mithilfe der Cyber Kill Chain — automatisch generiert als Teil der Deep Threat Research-Analyse, die Ihrem Team eine klare, stufenweise Karte des Verhaltens des Angreifers bietet, die direkt aus dem von Ihnen bereitgestellten Bedrohungsbericht erstellt wird.
Das Framework verstehen
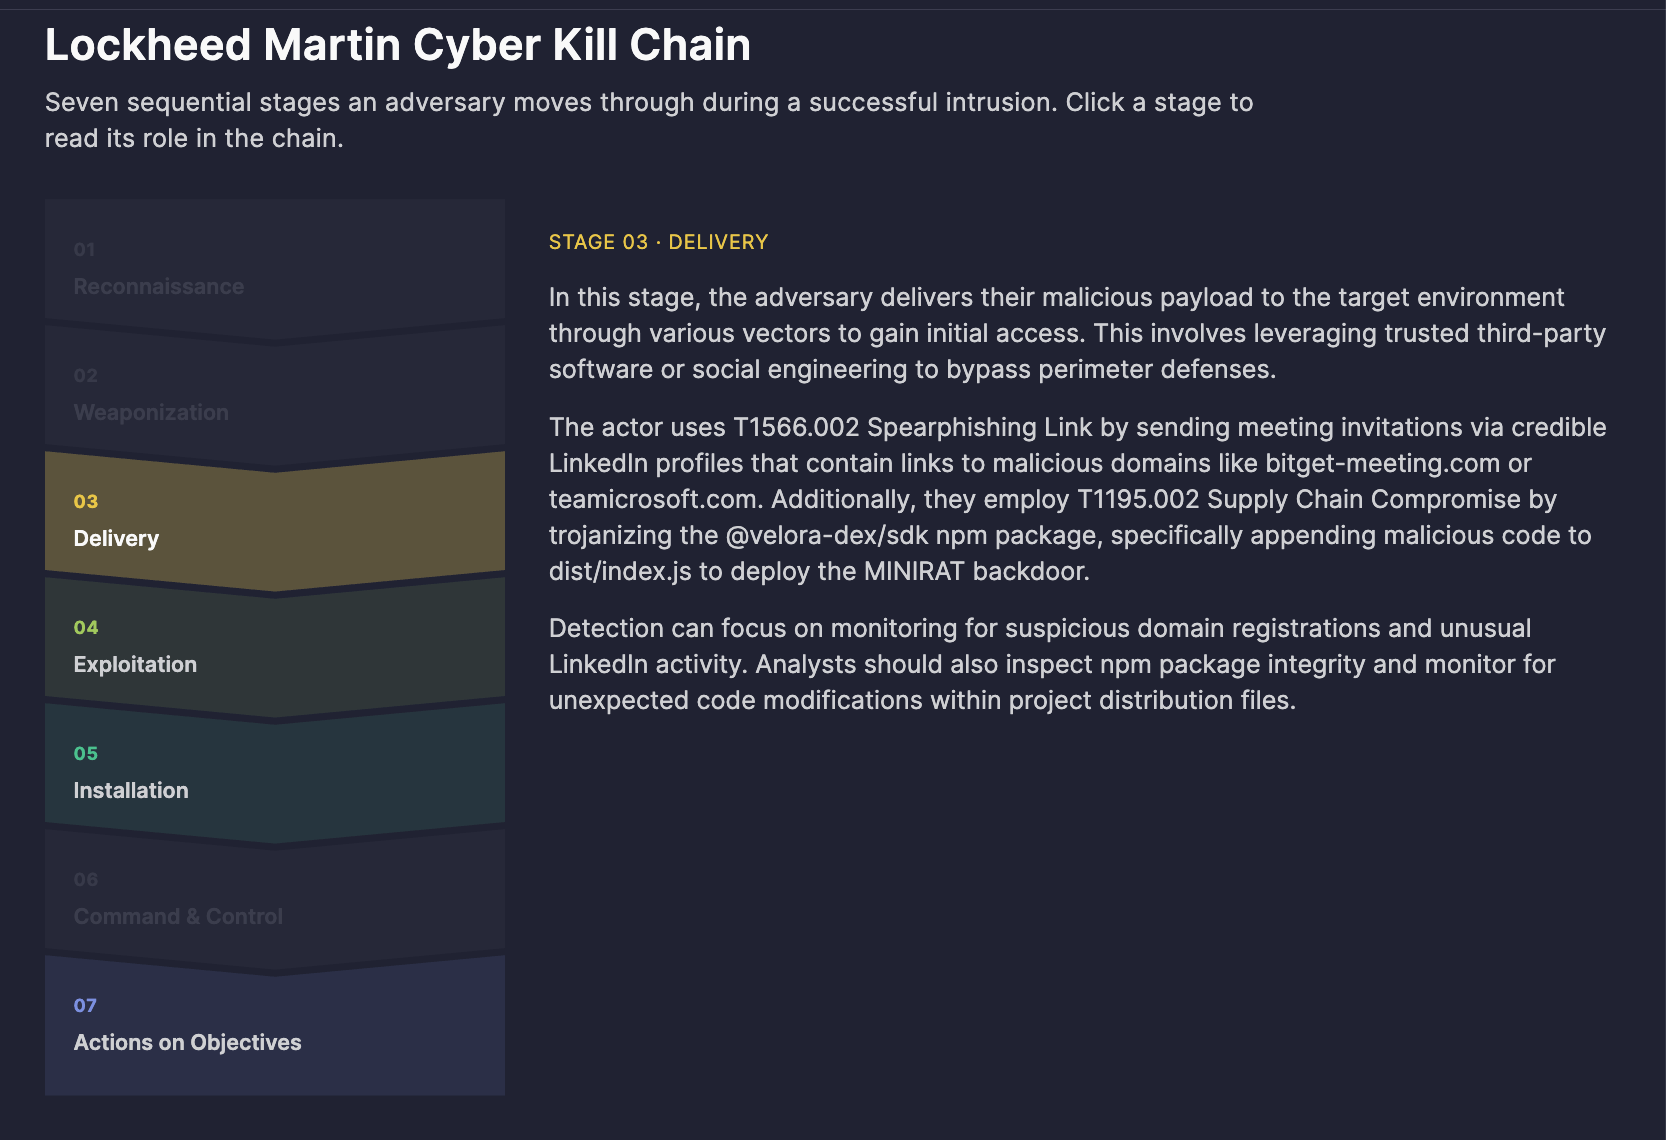
Die Cyber Kill Chain ist ein Modell von Lockheed Martin, das die Abfolge der Phasen beschreibt, die ein Angreifer während eines erfolgreichen Eindringens durchläuft. Das Konzept leiht sich seinen Namen aus der Militärterminologie — eine „Kill Chain“ beschreibt die Struktur eines Angriffs, von der Zielidentifikation bis zur Ausführung — und wurde für die Cybersicherheit angepasst, um den gesamten Lebenszyklus eines Angriffs zu strukturieren, von der anfänglichen Aufklärung bis zum Erreichen des endgültigen Ziels des Angreifers.
Der Kernwert der Lockheed Martin Cyber Kill Chain liegt in einer einfachen, aber kraftvollen Idee: Eine Infiltration ist kein einzelnes Ereignis, sondern eine Kette abhängiger Schritte. Wenn Verteidiger den Angreifer an einem Glied in dieser Kette erkennen oder stören können, kann die gesamte Infiltration gestoppt werden, bevor echter Schaden entsteht. Dies reframiert die Verteidigung von „jeden möglichen Angriff verhindern“ zu „die Kette an dem schwächsten Glied unterbrechen, von dem der Angreifer abhängt“ — ein weitaus erreichbares und messbares Ziel.
Die Cyber Kill Chain umfasst sieben Phasen, von denen jede eine bestimmte Phase des Lebenszyklus der Infiltration repräsentiert:
- Aufklärung — der Angreifer recherchiert und identifiziert potenzielle Ziele
- Bewaffnung — eine bösartige Nutzlast wird erstellt oder konfiguriert
- Zustellung — die Nutzlast wird in die Zielumgebung übertragen
- Ausnutzung — eine Schwachstelle wird ausgelöst, um Codeausführung zu erreichen
- Installation — der Angreifer etabliert Persistenz
- Befehl & Kontrolle — ein Kommunikationskanal mit dem kompromittierten System wird eingerichtet
- Aktionen auf Zielsetzung — der Angreifer erreicht sein ultimatives Ziel (Datenraub, Störung, Zerstörung usw.)
In Prime Architect visualisiert die Cyber Kill Chain diese sieben Phasen in Bezug auf das spezifische Verhalten der analysierten Bedrohung, sodass Analysten anstatt einen dichten narrativen Bericht zu lesen, sofort sehen können, wo eine bestimmte Bedrohung innerhalb dieses weit anerkannten Frameworks liegt. Jede Phase ist interaktiv — durch Klicken darauf wird ihre Rolle in der Kette und die typische gegnerische Handwerkskunst im Kontext der analysierten Bedrohung sichtbar gemacht.
Das Framework in die Praxis umsetzen
1. Lückenanalyse und Bedrohungsabdeckungsbewertung
Indem das beobachtete Verhalten einer Bedrohung auf die Kill Chain abgebildet wird, können Teams sofort ihre Bedrohungsabdeckung sehen — welche Phasen gut überwacht werden und welche blinde Flecken darstellen. Dies verwandelt einen statischen Bericht in ein umsetzbares Verteidigungsplanungstool.
2. Priorisierung der Detektionsentwicklung
Zu wissen, in welcher Phase es an Sichtbarkeit mangelt, hilft Detektionsingenieuren, neue Regeln und Analysen dort zu priorisieren, wo sie den größten Einfluss haben, anstatt gleichmäßig (und ineffizient) über die gesamte Angriffsfläche hinweg Detektionen zu entwickeln.
3. Vorfallreaktion und -triage
Während Live-Untersuchungen hilft die Zuordnung beobachteter Indikatoren zu einer Kill-Chain-Phase den Einsatzkräften schnell einzuschätzen, wie weit eine Infiltration fortgeschritten ist — was Dringlichkeit und Eindämmungsstrategien informiert.
4. Sicherheitsbewusstsein und Berichterstattung
Das visuelle, phasenbasierte Format erleichtert es, Angriffserzählungen an nicht-technische Stakeholder und Führungskräfte zu kommunizieren, da das Modell ein Branchenstandard ist, den viele bereits erkennen.
5. Begründung von Investitionen in Kontrollen
Wiederkehrende Lücken in derselben Phase über mehrere analysierte Bedrohungen hinweg können das Budget für spezifische Investitionen in Kontrollen (z.B. E-Mail-Filterung für Zustellung, EDR für Installation) rechtfertigen.
Wie man es erstellt
- Öffnen Prime Architect und gehen Sie zu den Agentic Threat Research Modus.
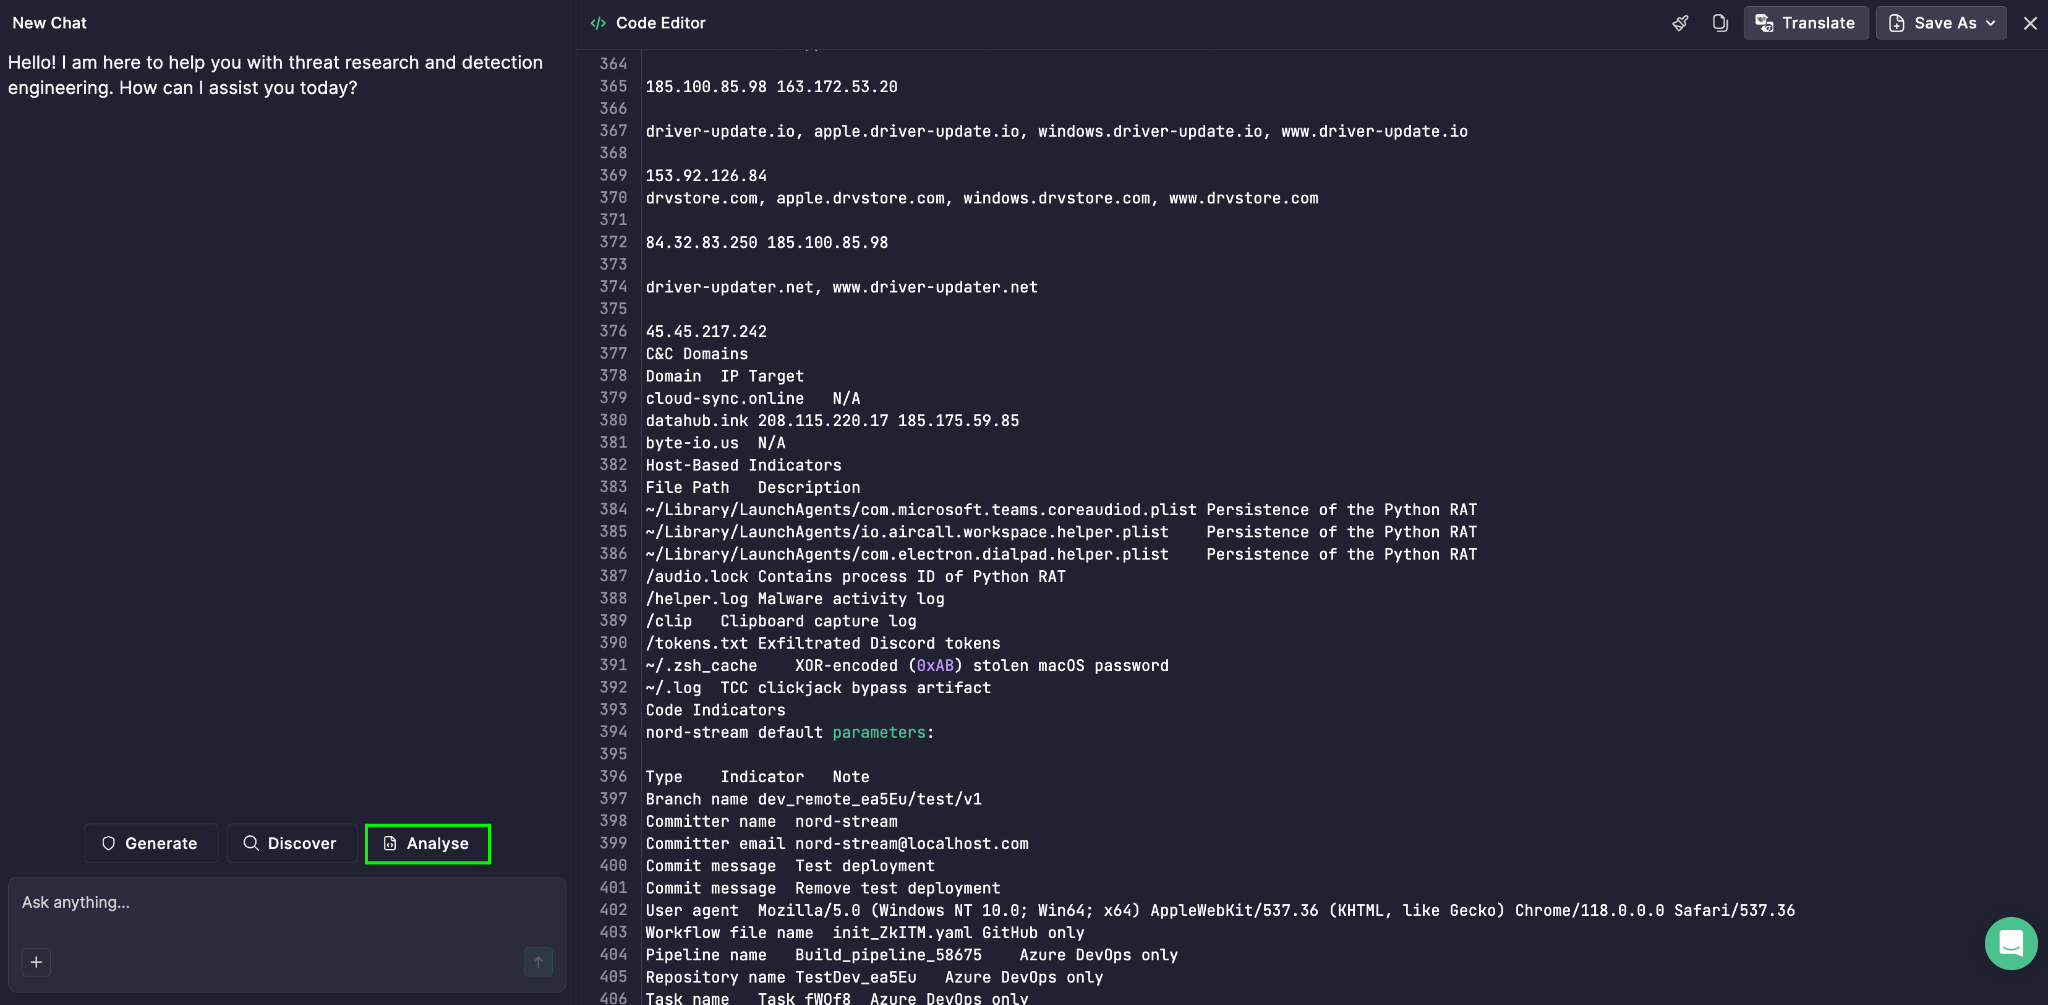
- Klicken Sie auf Code-Editor oben rechts und fügen Sie den Text Ihres Bedrohungsberichts ein.
- Wählen Sie Analysieren.
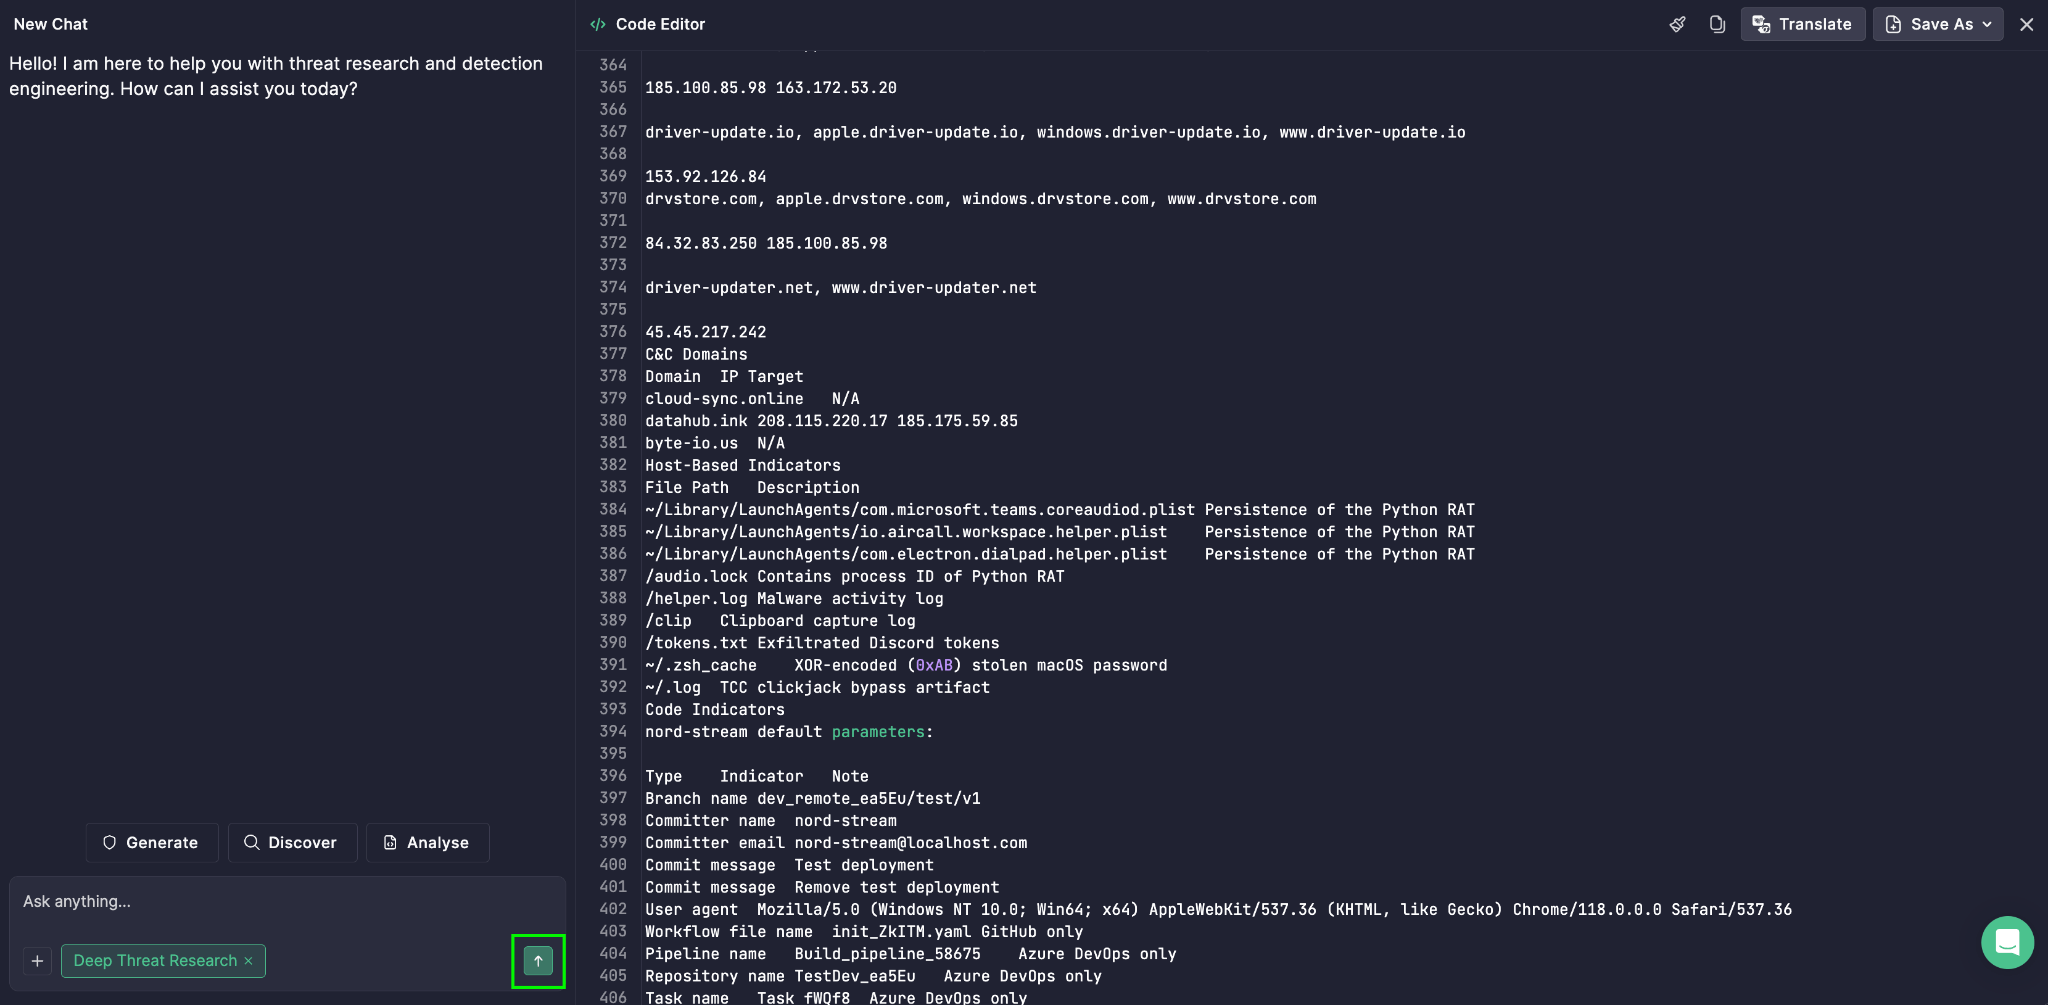
- Wählen Sie Deep Threat Research aus der Liste.
- Klicken Sie auf das Eingabe Symbol, um die Analyse auszuführen.
The Cyber Kill Chain erscheint dann zusammen mit anderen Ausgaben, sodass Ihr Team eine vollständige, mehrwinkelige Ansicht der Bedrohung erhält.