Seguir
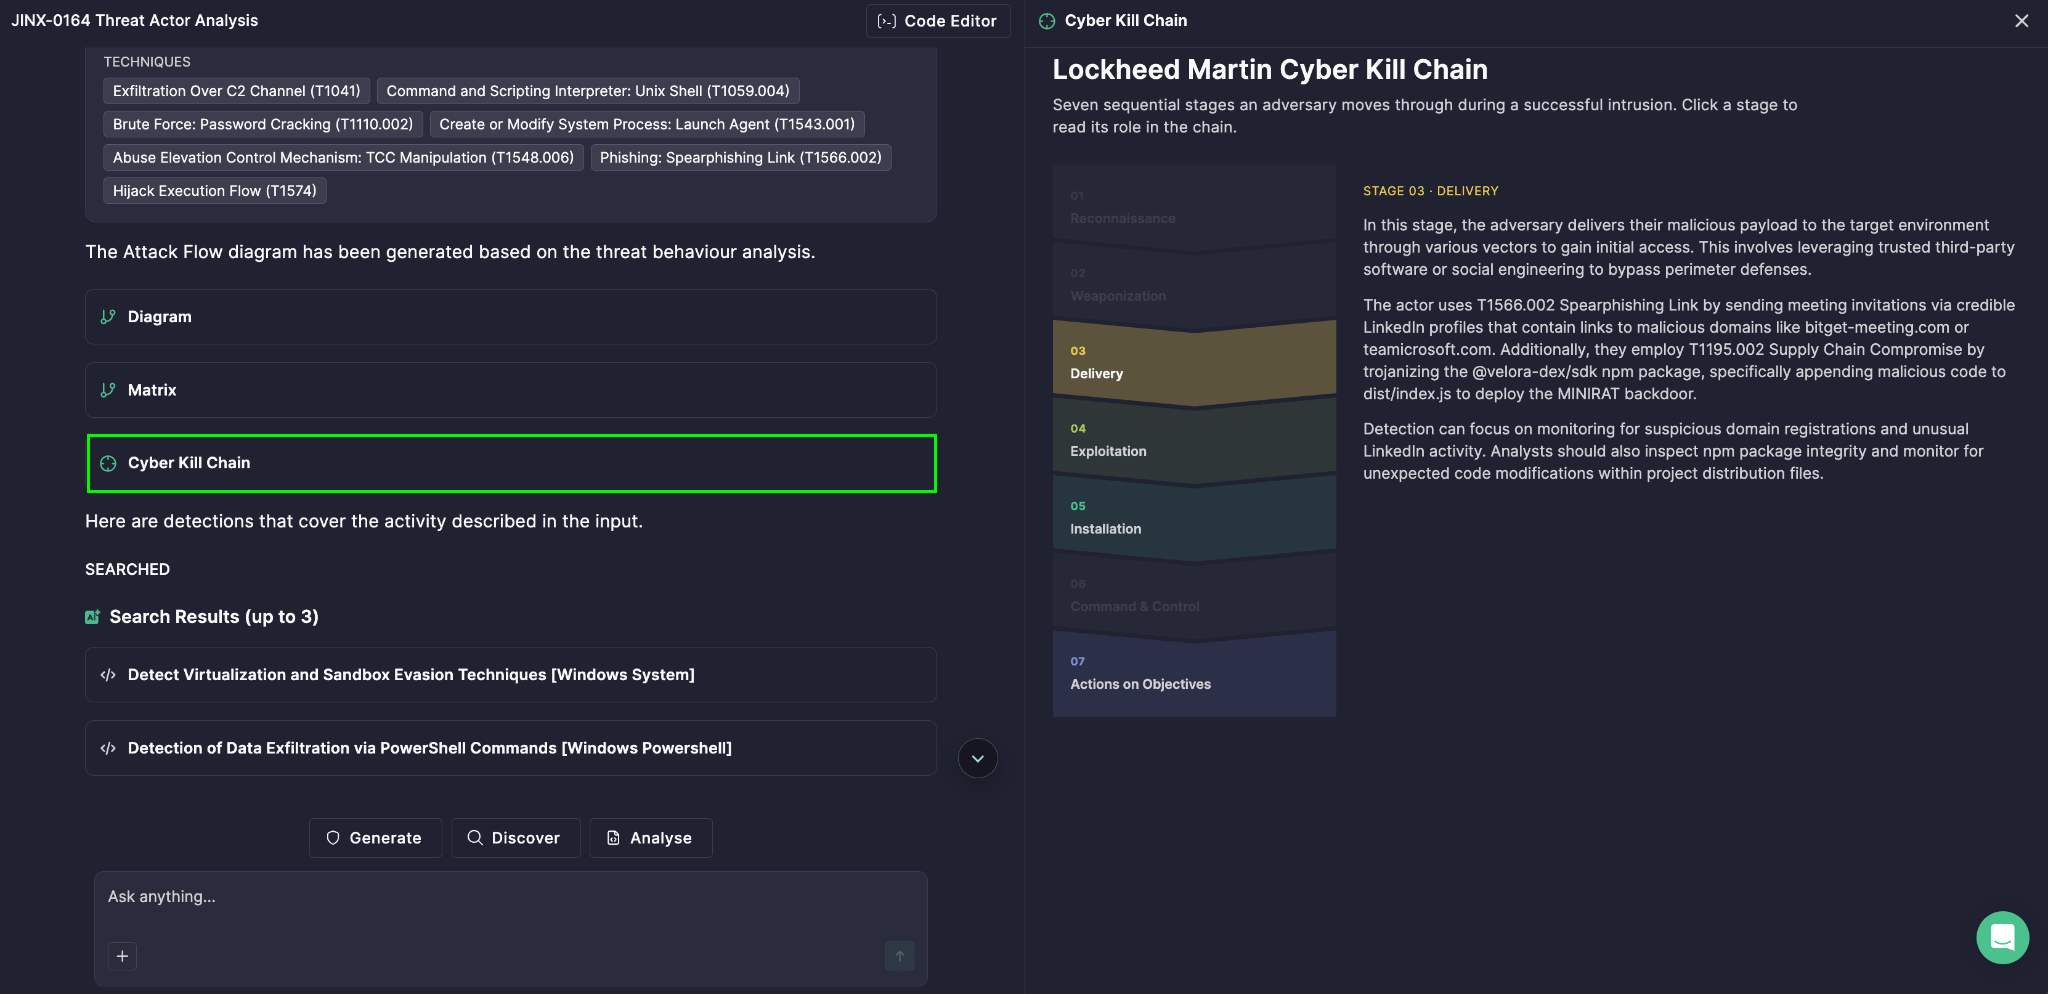
Entender como um atacante se move pelo seu ambiente é tão importante quanto saber que ele entrou. É por isso que o módulo de Pesquisa de Ameaças Agente do Prime Architect visualiza ataques usando a Cyber Kill Chain — gerada automaticamente como parte da análise da Pesquisa de Ameaças Profundas, proporcionando à sua equipe um mapa claro, etapa por etapa, do comportamento do adversário, construído diretamente a partir do relatório de ameaças que você fornece.
Compreendendo o Framework
A Cyber Kill Chain é um modelo desenvolvido pela Lockheed Martin que descreve a sequência de estágios pelos quais um atacante passa durante uma intrusão bem-sucedida. O conceito toma emprestado seu nome da terminologia militar — uma “kill chain” descreve a estrutura de um ataque, desde a identificação do alvo até o engajamento — e foi adaptado para a cibersegurança para estruturar todo o ciclo de vida de um ataque, desde o reconhecimento inicial até a conquista do objetivo final do adversário.
O valor central da Lockheed Martin Cyber Kill Chain reside em uma ideia simples, mas poderosa: uma intrusão não é um evento único, é uma cadeia de etapas dependentes. Se os defensores puderem detectar ou interromper o atacante em qualquer elo dessa cadeia, toda a intrusão pode ser interrompida antes que ocorram danos reais. Isso reformula a defesa de “prevenir todos os ataques possíveis” para “quebrar a cadeia no elo mais fraco de que o atacante depende” — um objetivo muito mais alcançável e mensurável.
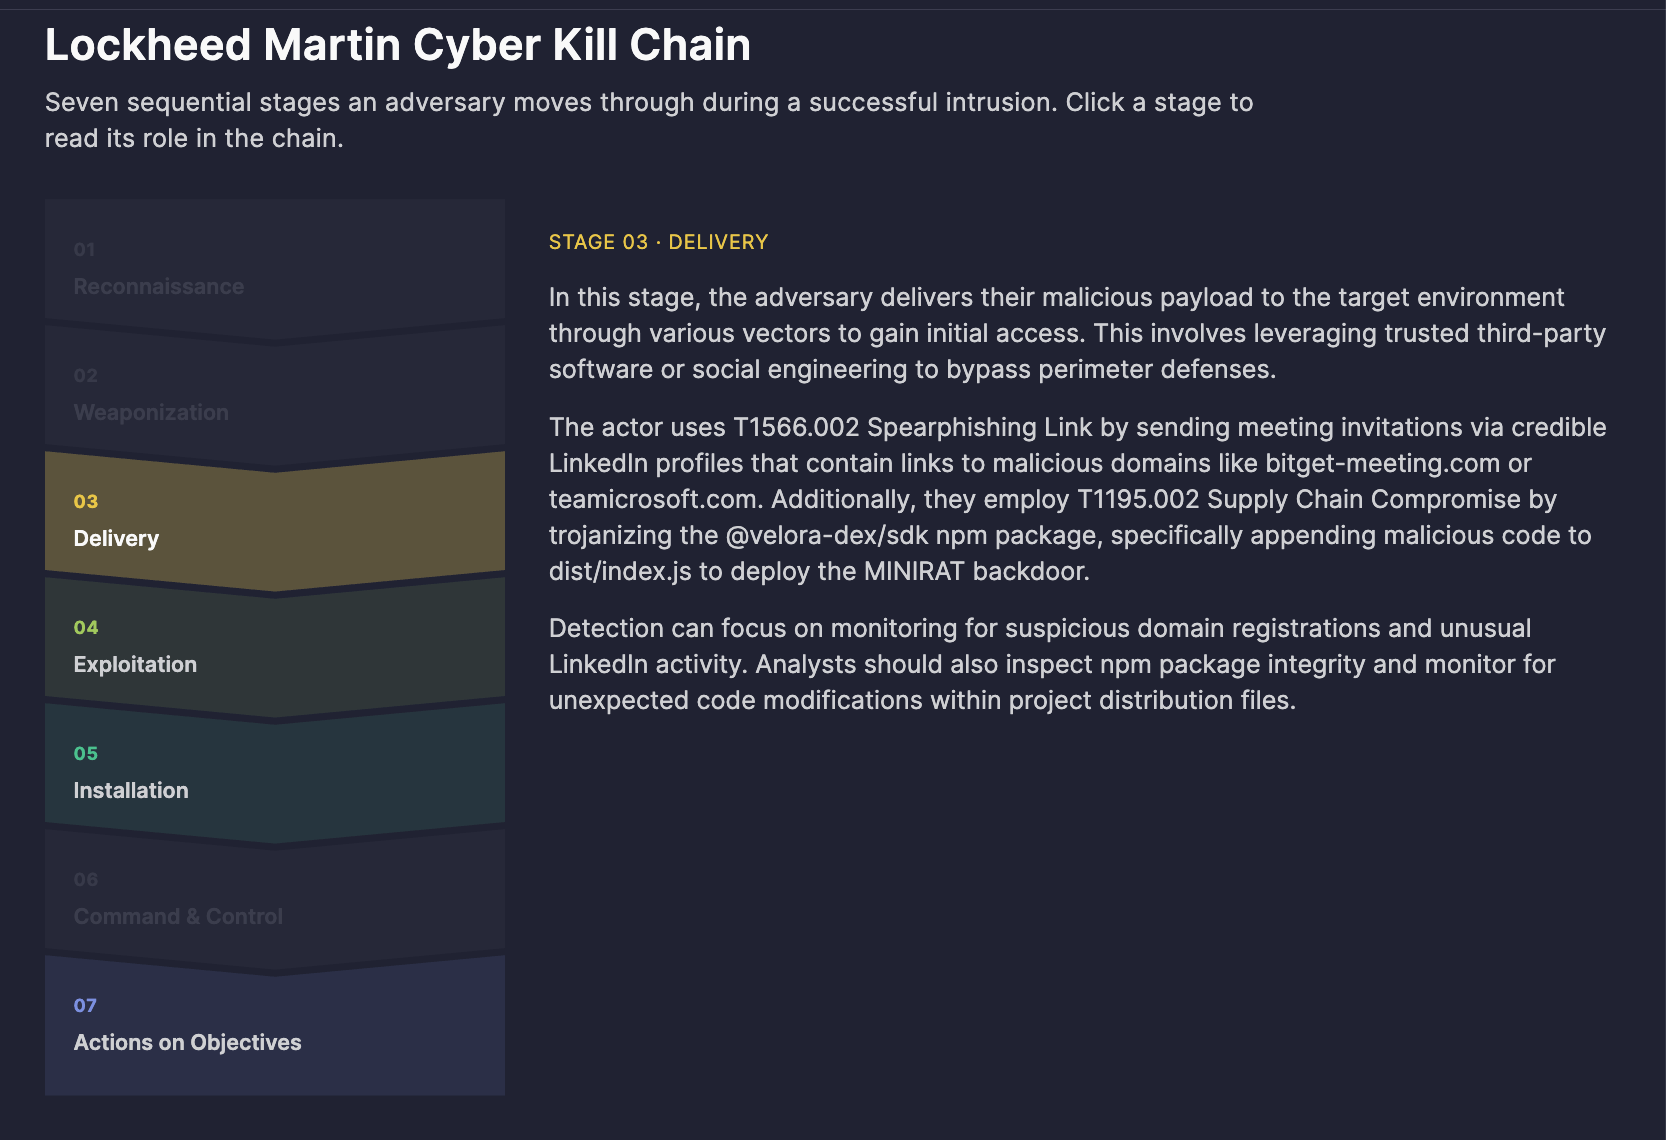
A Cyber Kill Chain inclui sete estágios, cada um representando uma fase distinta do ciclo de vida da intrusão:
- Reconhecimento — o atacante pesquisa e identifica alvos potenciais
- Armazenamento — um payload malicioso é criado ou configurado
- Entrega — o payload é transmitido para o ambiente-alvo
- Exploração — uma vulnerabilidade é explorada para alcançar a execução de código
- Instalação — o atacante estabelece persistência
- Comando & Controle — um canal de comunicação é estabelecido com o sistema comprometido
- Ações nos Objetivos — o atacante alcança seu objetivo final (roubo de dados, interrupção, destruição, etc.)
No Prime Architect, a Cyber Kill Chain visualiza essas sete etapas em relação ao comportamento específico da ameaça analisada, permitindo que, em vez de ler um relatório narrativo denso, os analistas possam ver instantaneamente onde uma determinada ameaça se encaixa dentro deste framework amplamente reconhecido. Cada estágio é interativo — ao clicar, é possível revelar seu papel na cadeia e o comércio adversário típico associado a ele, no contexto da ameaça sendo analisada.
Colocando o Framework em Prática
1. Análise de lacunas e avaliação da cobertura de ameaças
Ao mapear o comportamento observado de uma ameaça na kill chain, as equipes podem ver imediatamente sua cobertura de ameaças — quais estágios estão bem monitorados e quais representam pontos cegos. Isso transforma um relatório estático em uma ferramenta de planejamento de defesa prática.
2. Priorização da engenharia de detecção
Saber exatamente qual estágio carece de visibilidade ajuda os engenheiros de detecção a priorizar novas regras e análises onde terão maior impacto, em vez de construir detecções de forma uniforme (e ineficiente) em toda a superfície de ataque.
3. Resposta a incidentes e triagem
Durante investigações ao vivo, mapear indicadores observados para um estágio da kill chain ajuda os respondedores a estimar rapidamente até onde uma intrusão progrediu — informando a urgência e a estratégia de contenção.
4. Conscientização e relatórios sobre segurança
O formato visual, baseado em etapas, torna mais fácil comunicar narrativas de ataques a partes interessadas não técnicas e líderes, já que o modelo é um padrão da indústria que muitos já reconhecem.
5. Justificação de investimento em controle
Lacunas recorrentes no mesmo estágio entre várias ameaças analisadas podem justificar orçamento para investimentos específicos em controle (por exemplo, filtragem de e-mail para Entrega, EDR para Instalação).
Como Gerar
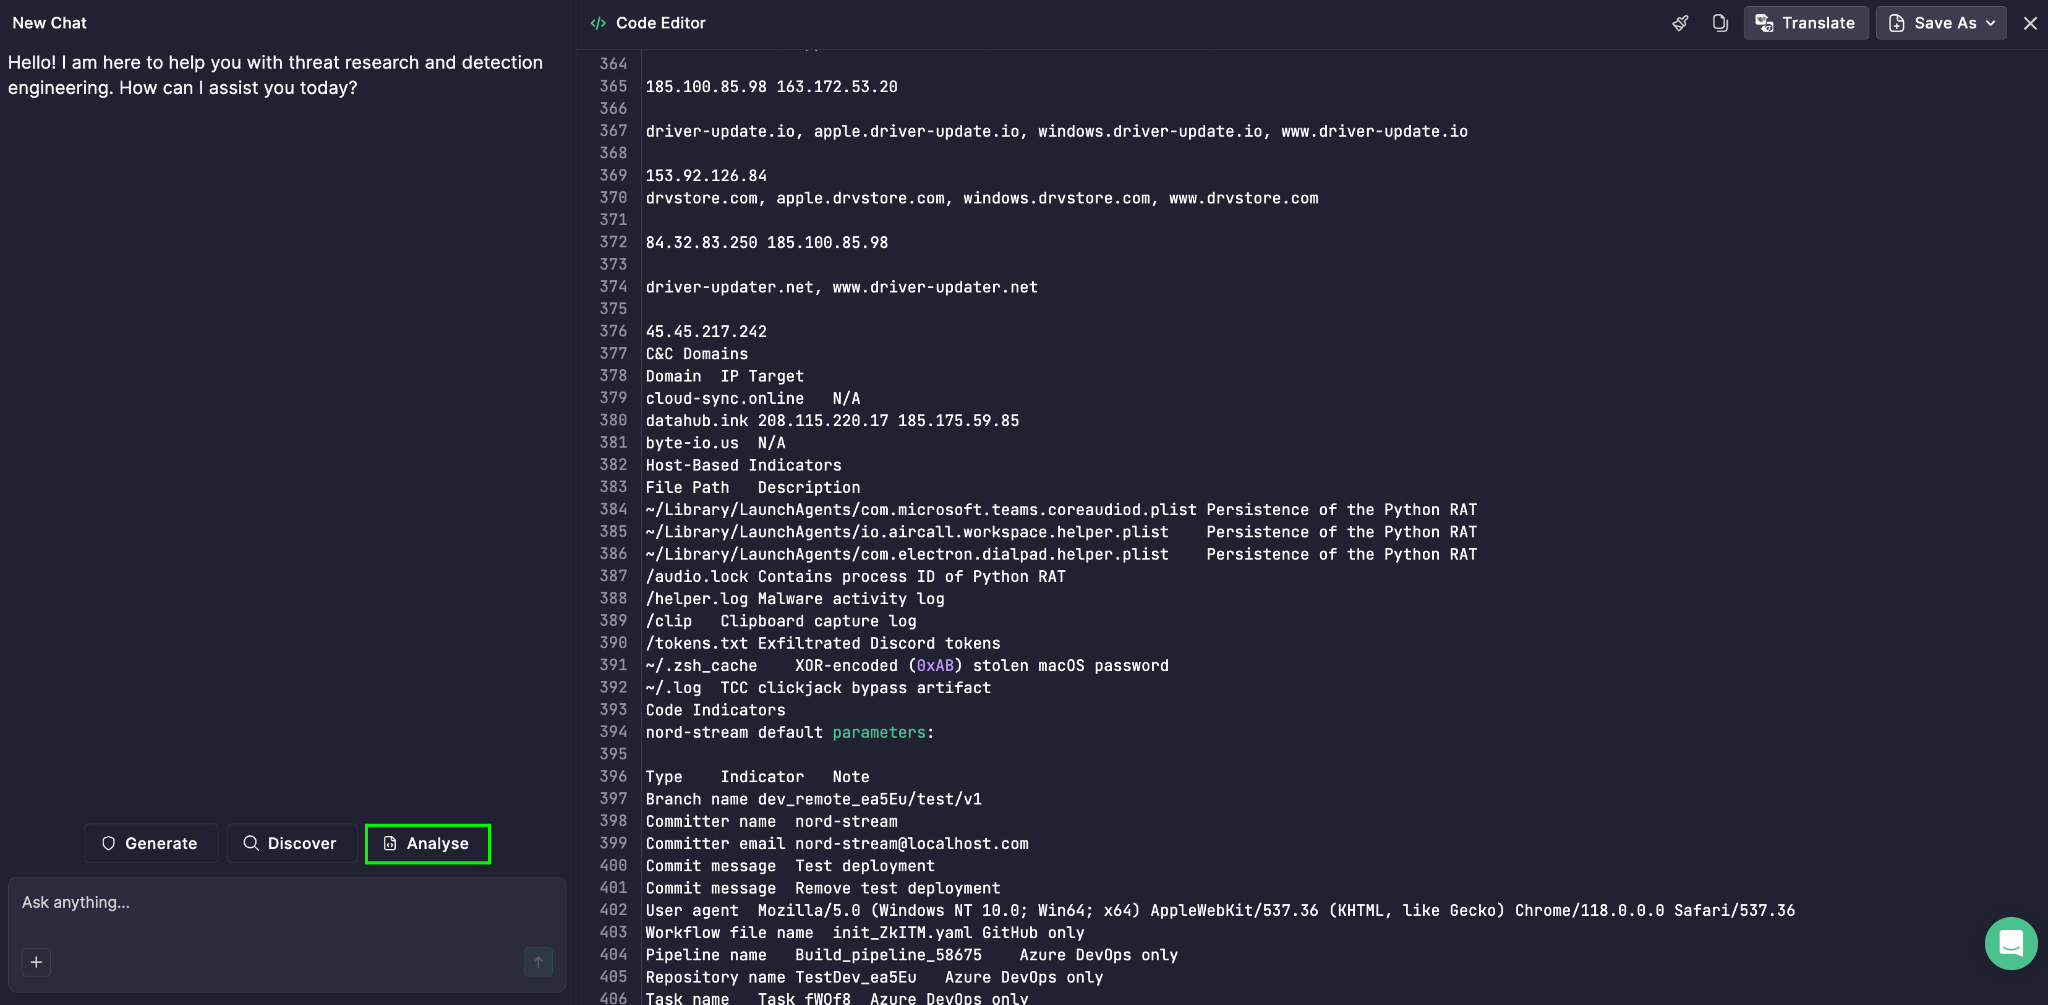
- Abra o Prime Architect e vá para o modo Pesquisa de Ameaças Agente. Clique
- no Editor de Código no canto superior direito e cole o texto do seu relatório de ameaças. in the upper-right corner and paste the text of your threat report.
- Selecione Analisar.
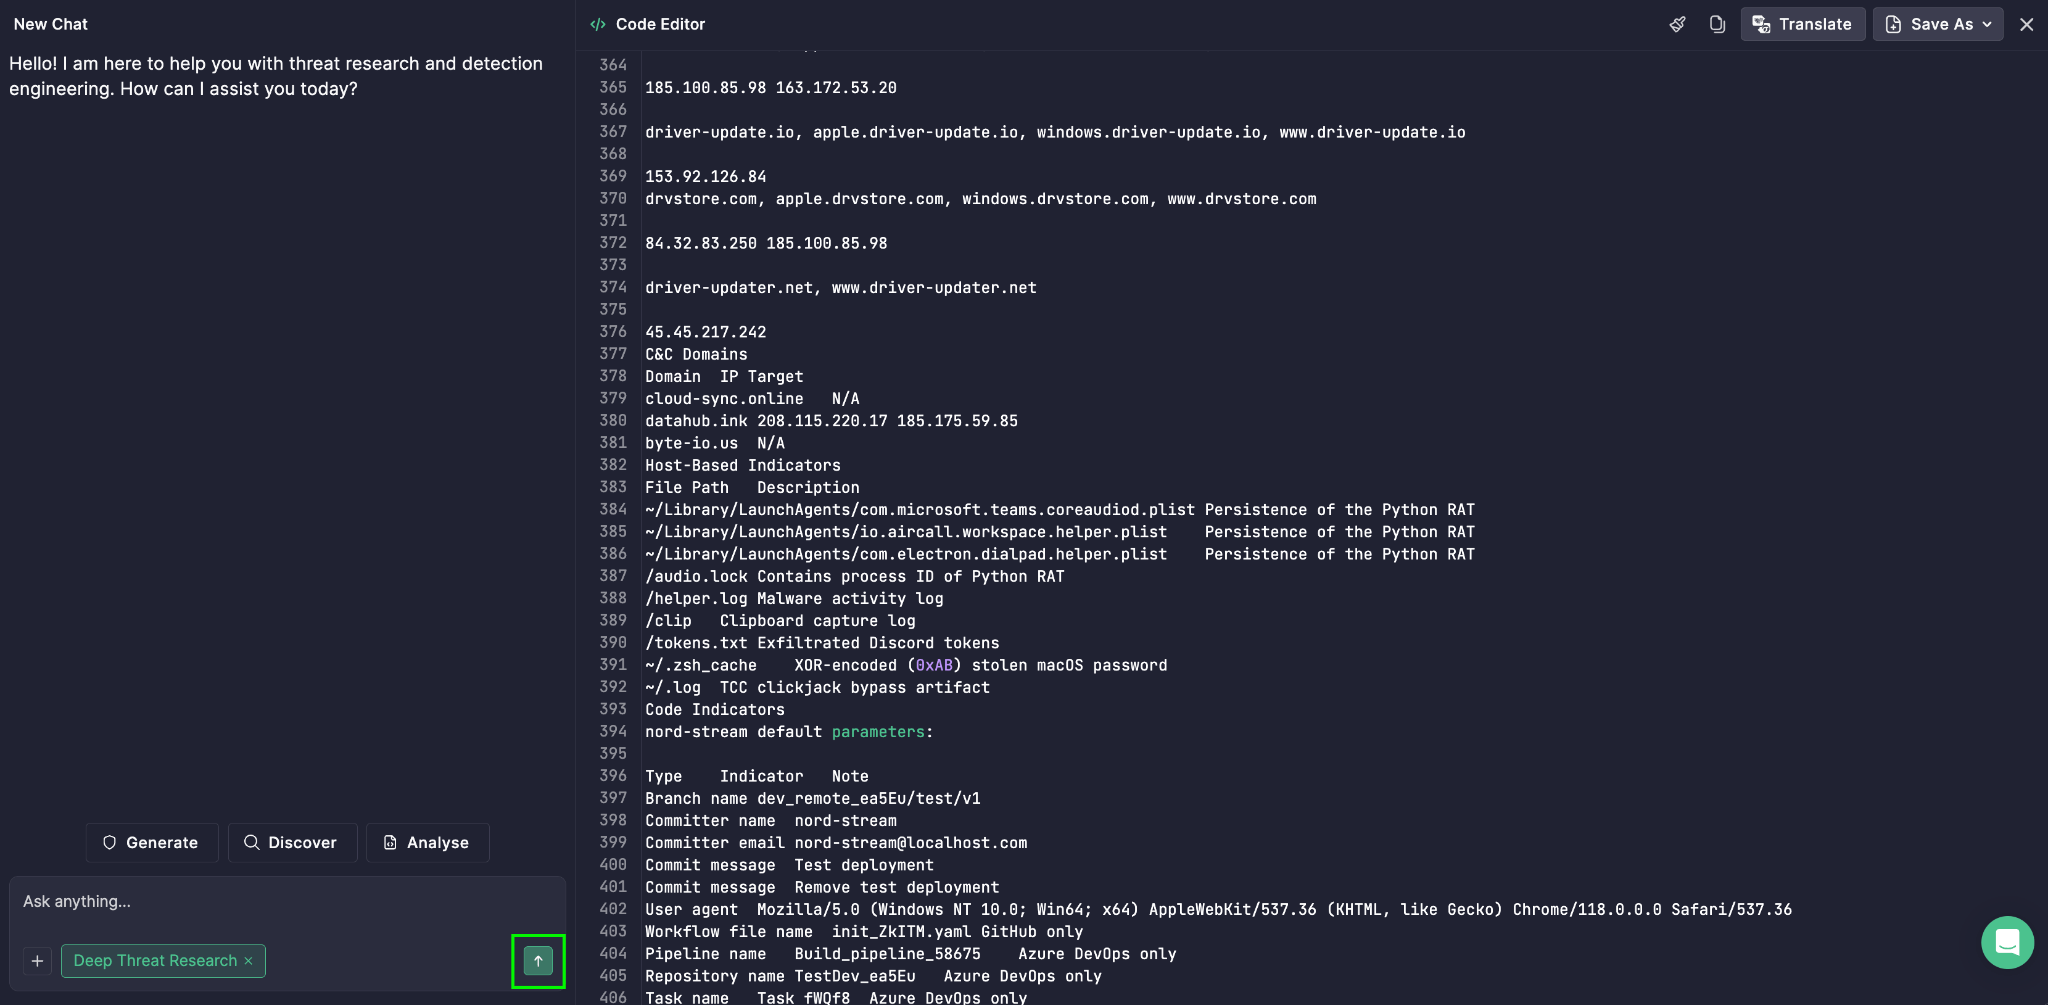
- Escolha Pesquisa de Ameaças Profundas da lista.
- Clique no ícone Enter para executar a análise.
The A Cyber Kill Chain então aparece ao lado de outras saídas, proporcionando à sua equipe uma visão completa e multiangular da ameaça.