Seguir
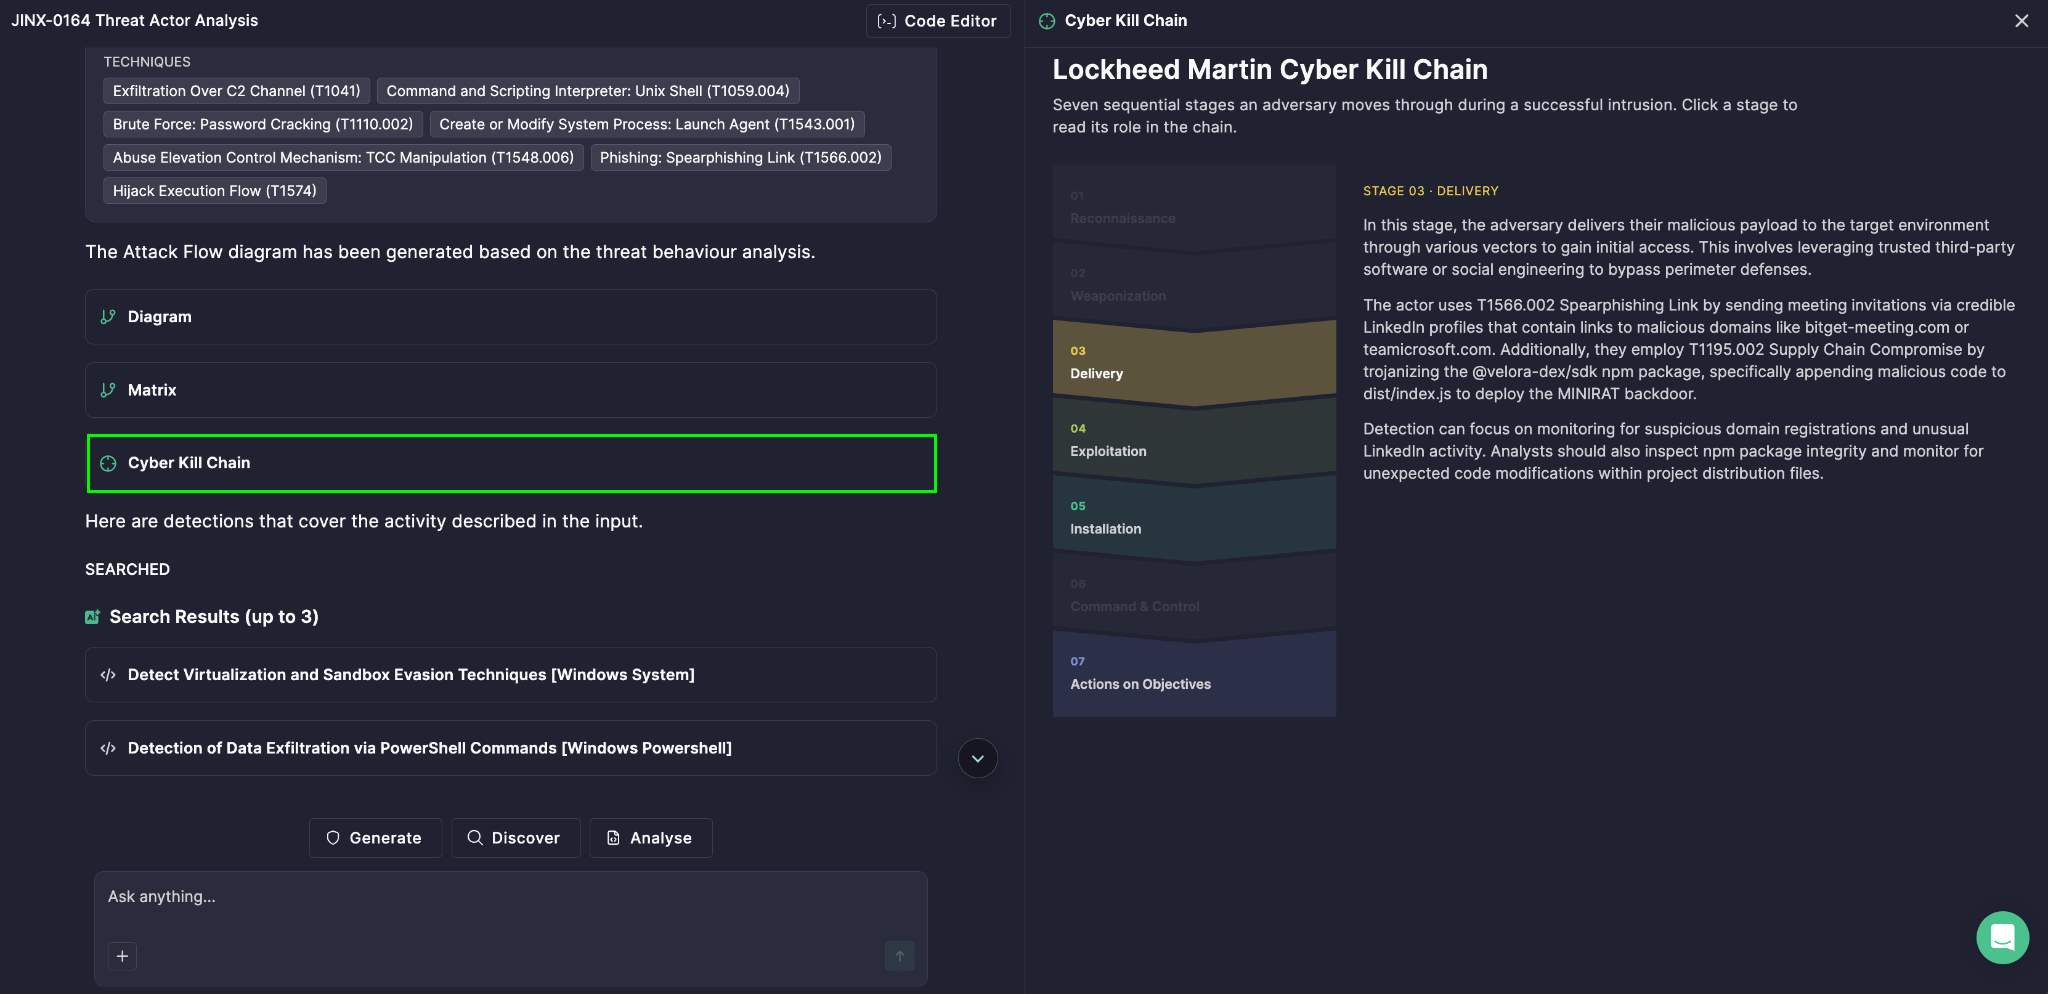
Entender cómo un atacante se mueve a través de tu entorno es tan importante como saber que ha entrado. Por eso, el módulo de Investigación de Amenazas Agénticas de Prime Architect visualiza los ataques utilizando la Cyber Kill Chain, generada automáticamente como parte del análisis de Investigación de Amenazas Profundas, proporcionando a tu equipo un mapa claro y etapa por etapa del comportamiento del adversario, construido directamente a partir del informe de amenazas que proporciones.
Entendiendo el Marco
La Cyber Kill Chain es un modelo desarrollado por Lockheed Martin que describe la secuencia de etapas por las que pasa un atacante durante una intrusión exitosa. El concepto toma su nombre de la terminología militar: una «cadena de eliminación» describe la estructura de un ataque, desde la identificación del objetivo hasta el compromiso, y fue adaptado para la ciberseguridad para estructurar el ciclo de vida completo de un ataque, desde la investigación inicial hasta la consecución del objetivo final del adversario.
El valor fundamental de la Cyber Kill Chain de Lockheed Martin reside en una idea simple pero poderosa: una intrusión no es un evento aislado, es una cadena de pasos interdependientes. Si los defensores pueden detectar o interrumpir al atacante en cualquiera de los eslabones de esa cadena, la intrusión completa puede detenerse antes de que ocurra un daño real. Esto redefine la defensa de «prevenir cualquier posible ataque» a «romper la cadena en el eslabón más débil del que depende el atacante», un objetivo mucho más alcanzable y medible.
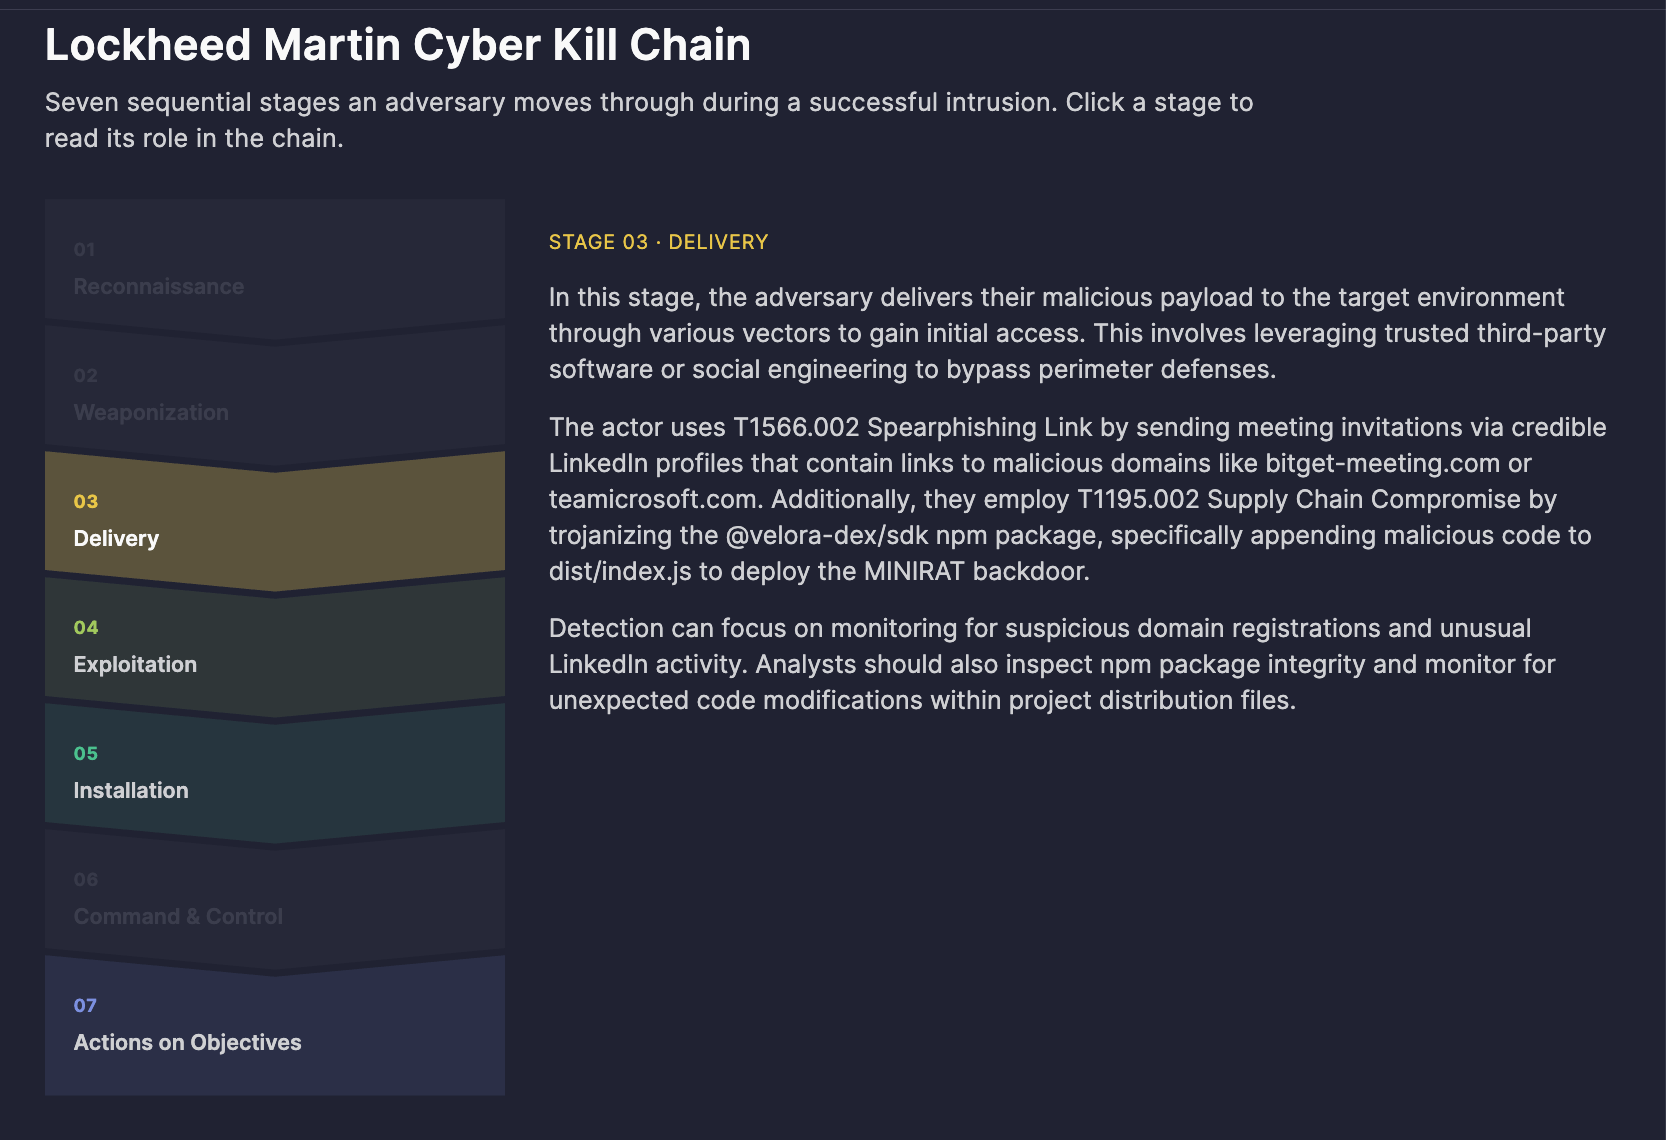
La Cyber Kill Chain incluye siete etapas, cada una representando una fase distintiva del ciclo de vida de la intrusión:
- Reconocimiento — el atacante investiga e identifica objetivos potenciales
- Armazón — se crea o configura una carga útil maliciosa
- Entrega — la carga útil es transmitida al entorno objetivo
- Explotación — se activa una vulnerabilidad para lograr la ejecución de código
- Instalación — el atacante establece persistencia
- Comando y Control — se establece un canal de comunicación con el sistema comprometido
- Acciones sobre los Objetivos — el atacante logra su objetivo final (robo de datos, interrupción, destrucción, etc.)
En Prime Architect, la Cyber Kill Chain visualiza estas siete etapas frente al comportamiento específico de la amenaza analizada, de modo que en lugar de leer un informe narrativo denso, los analistas pueden ver instantáneamente dónde se sitúa una amenaza determinada dentro de este marco reconocido mundialmente. Cada etapa es interactiva: al hacer clic en ella, se revela su papel en la cadena y el oficio típico del adversario asociado con ella, en el contexto de la amenaza que se está analizando.
Poniendo el Marco a Trabajar
1. Análisis de brechas y evaluación de cobertura de amenazas
Al mapear el comportamiento observado de una amenaza en la cadena de eliminación, los equipos pueden ver inmediatamente su cobertura de amenazas: qué etapas están bien monitoreadas y cuáles representan puntos ciegos. Esto convierte un informe estático en una herramienta de planificación de defensa accionable.
2. Priorización de la ingeniería de detección
Saber exactamente qué etapa carece de visibilidad ayuda a los ingenieros de detección a priorizar nuevas reglas y análisis donde tendrán el mayor impacto, en lugar de construir detecciones uniformemente (e ineficientemente) en toda la superficie de ataque.
3. Respuesta a incidentes y evaluación
Durante investigaciones en vivo, mapear los indicadores observados a una etapa de la cadena de eliminación ayuda a los respondedores a estimar rápidamente hasta dónde ha progresado una intrusión, informando sobre la urgencia y la estrategia de contención.
4. Conciencia de seguridad e informes
El formato visual basado en etapas facilita comunicar narrativas de ataques a las partes interesadas no técnicas y al liderazgo, ya que el modelo es un estándar de la industria que muchos ya reconocen.
5. Justificación de la inversión en controles
Las brechas recurrentes en la misma etapa a través de múltiples amenazas analizadas pueden justificar el presupuesto para inversiones en controles específicos (por ejemplo, filtrado de correos electrónicos para Entrega, EDR para Instalación).
Cómo Generarlo
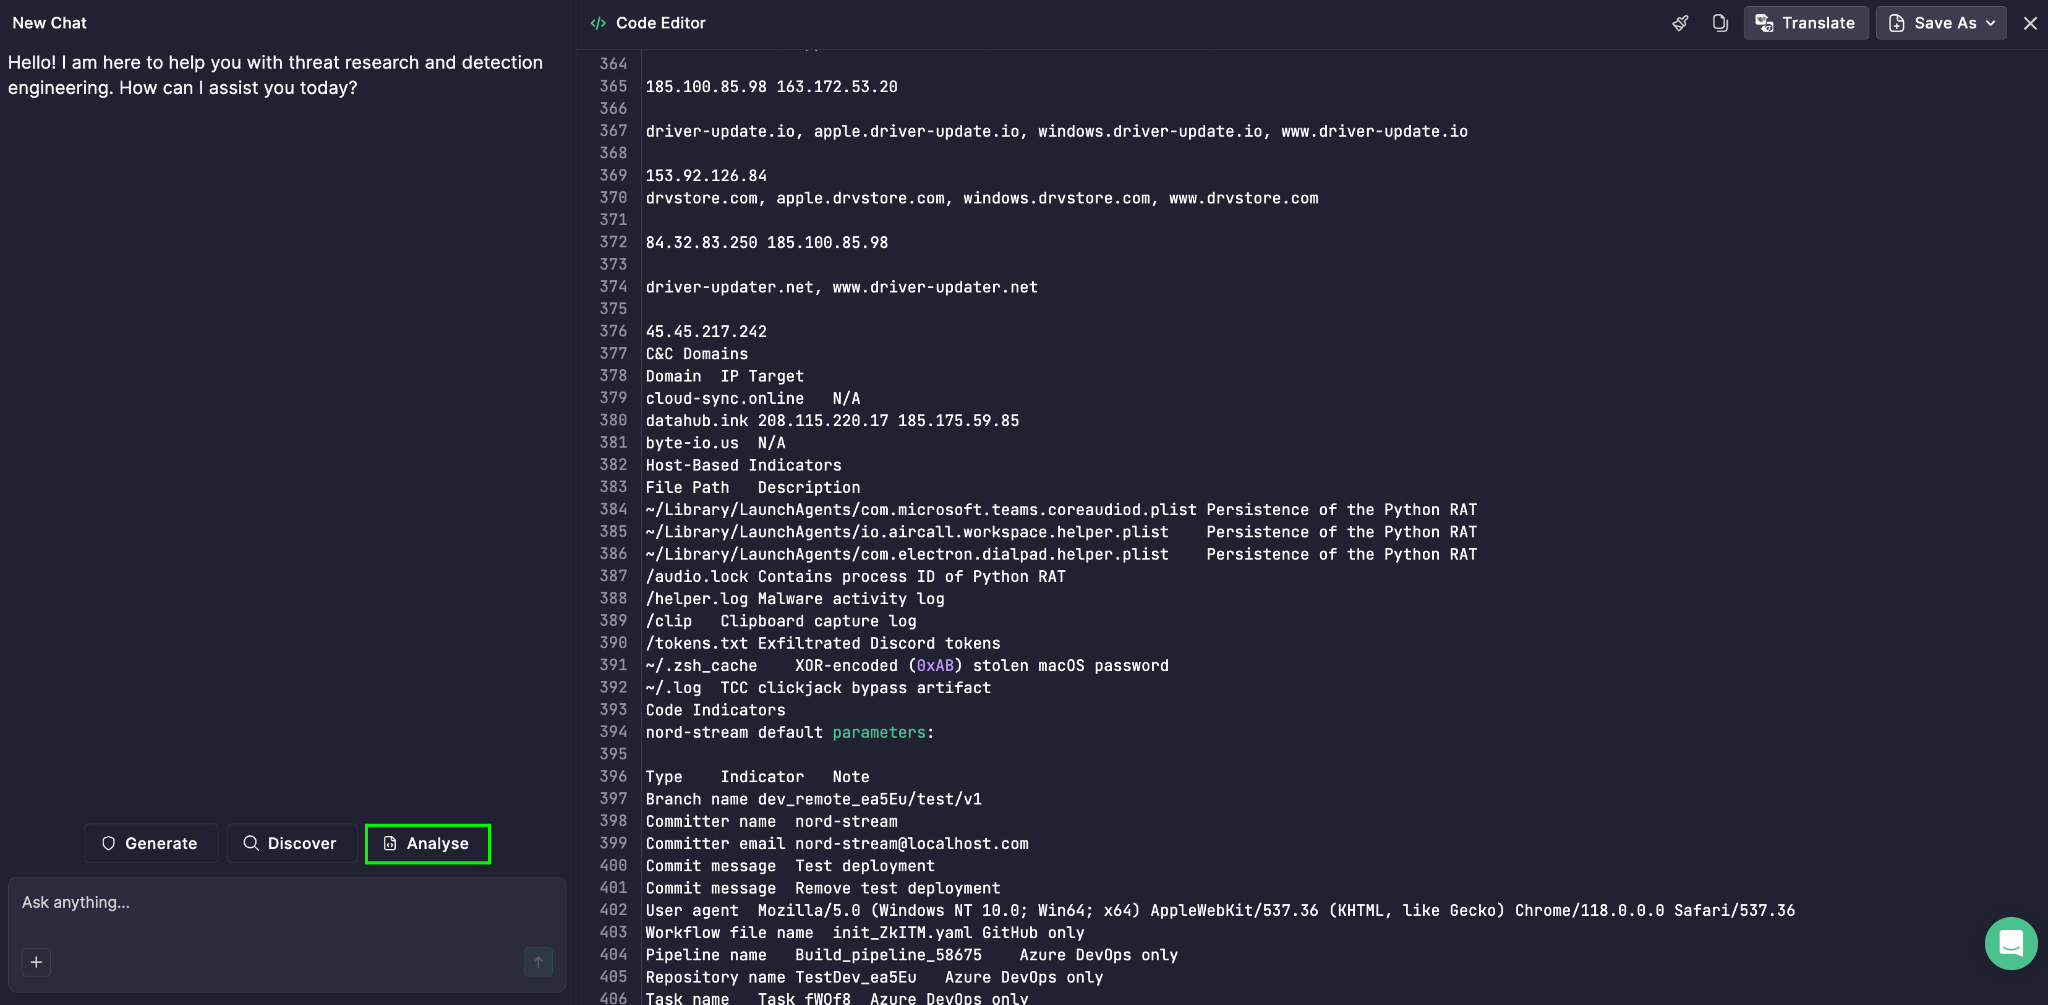
- Abre Prime Architect y ve al modo de Investigación de Amenazas Agénticas .
- Haz clic en Editor de Código en la esquina superior derecha y pega el texto de tu informe de amenazas.
- Selecciona Analizar.
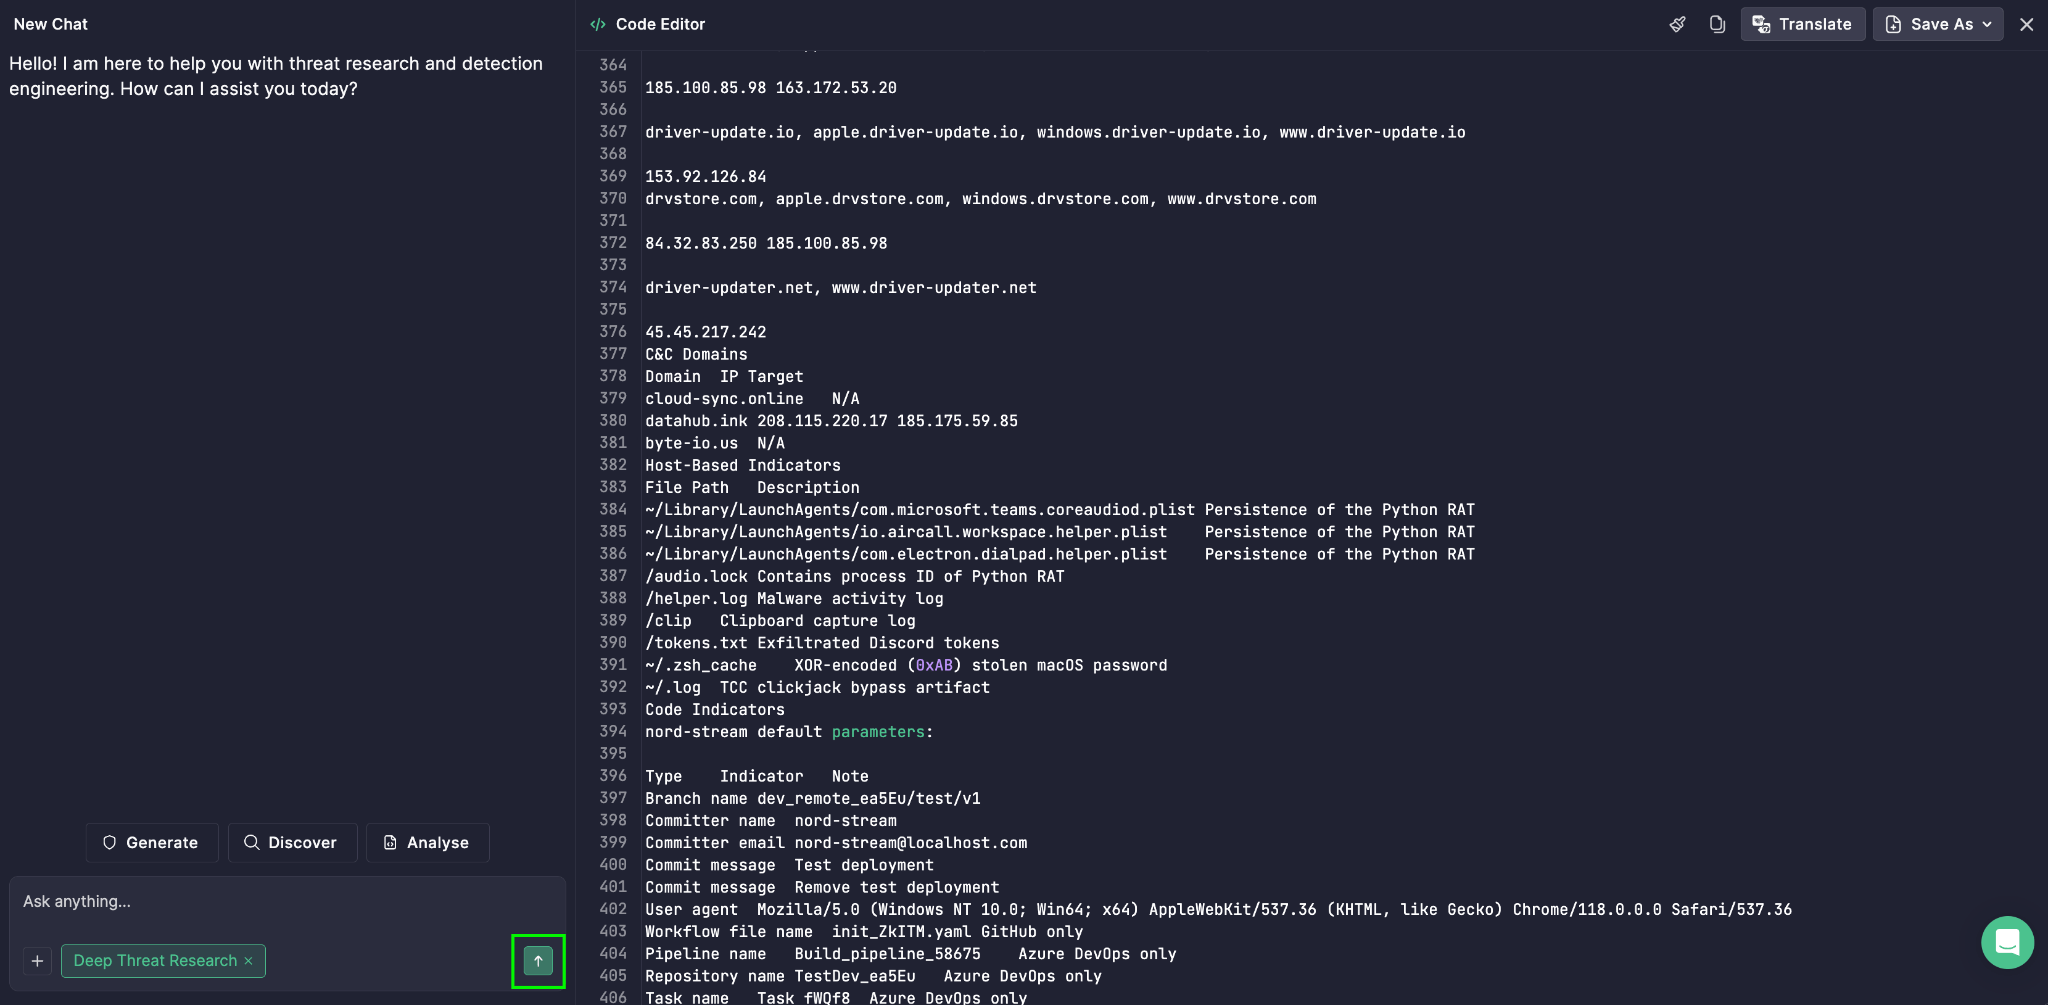
- Elige Investigación de Amenazas Profundas de la lista.
- Haz clic en el ícono Entrar para ejecutar el análisis.
The La Cyber Kill Chain aparece entonces junto a otros resultados, proporcionando a tu equipo una vista completa y con múltiples ángulos de la amenaza.