




 Стежити
Протягом багатьох років компанія SOC Prime зосереджувалася на одній основній проблемі: кураторстві правил поведінкової детекції, які покривають як загрози, що ніколи не зникають, так і нові, що виникають кожного дня. Як агентний штучний інтелект змінює спосіб роботи команд з безпеки, ми бачимо ту саму можливість у новій сфері — і ми розширюємо наш підхід до кураторства, щоб відповідати їй. Знайомтеся з Агентним Ринком Навичок, доступний всередині Агентного Дослідження Загроз Prime Architect.
Проблема: Можливість — це не межа
Агентний штучний інтелект надає командам з безпеки більше навичок і агентів на вибір, ніж будь-коли. Але в кібербезпеці лише можливостей ніколи не було достатньо. Перш ніж навичка отримує місце в робочому процесі SOC, команди повинні знати, що вона робить, до чого має доступ, як працює та чи можна їй довіряти. Це той розрив, для якого створено Агентний Ринок Навичок — кураторство, застосоване до нового типу активів.
Побудовано на Інфраструктурі, Яку Ми Вже Довіряємо
Це не новий напрям, а скоріше наступний крок на шляху, на якому вже знаходиться SOC Prime. Агентне Дослідження Загроз Prime Architect вже дозволяє аналітикам взяти сирий звіт про загрозу і, одним клацанням, перетворити його на структуровану, дієву розвідку і налаштовані на середовище детекції — без вилучення даних з інфраструктури SOC Prime.
Ця можливість підкріплена постійними дослідженнями та розробками в області архітектури безпосереднього зв’язку та хмарної архітектури, з використанням декількох моделей з відкритою вагою, які розгорнуті на власній інфраструктурі SOC Prime. Оволодіння цією інфраструктурою означає контроль за суверенітетом даних та продуктивністю, і це відображає широкий переконання: коли люди, що створюють штучний інтелект, є також експертами з безпеки, безпека стає частиною дизайну з самого початку, а не функцією, яку додають пізніше. Агентний Ринок Навичок побудований на основі цього ж мислення.
Що Є В Ринку
Ринок запускається з більш ніж 1000 навичками з відкритим кодом, організованими навколо функцій, визначених в NIST Cybersecurity Framework (CSF) 2.0 — Управління, Визначення, Захист, Виявлення, Реагування, Відновлення — тому команди досліджують навички в контексті робіт, які вони вже виконують, а не починають з нуля.
Зв’язатися з відділом продажів
Це означає реальні, готові до використання навички для робочих процесів, які поглинають час аналітиків:
- Інженерна діяльність з виявлення — Перетворіть сирі зразки журналів, ідеї детекції або описи поведінки атакуючих на вміст детекції. Навички можуть вести агента під час аналізу відповідних полів та створення логіки детекції, що налаштована на цільове середовище.
- Аналіз кібернетичної розвідки — Обробка неструктурованих звітів про загрози та отримання корисної інформації, включаючи хеші, домени, IP-адреси, URL-адреси, імена шкідливих програм, техніки та уражені технології. Конвеєр для вилучення може визначити, що шукати і як організувати результати.
- Полювання на загрози — Перетворіть гіпотезу полювання на запит, розроблений для конкретної площини даних і доступних джерел даних. Навички надають робочий процес, необхідний для переходу від того, що розслідувати, до проведення пошуку.
- Емуляція супротивника — Структуруйте поведінку аттакуючих для емуляції і тестування. Навички можуть допомогти визначити відповідні техніки, перекласти поведінку супротивника на дієві кроки і підтримувати робочі процеси, засновані на зіставленні технік в MITRE ATT&CK і MITRE Attack Flow.
Це саме ті види повторюваних, судження-інтенсивних робочих процесів, для яких створено Агентні Навички. Замість одноразової підказки, яка може або не може захопити нюанси завдання, ви отримуєте куратурований, перевірений, версіонований інструкційний набір, який агент виконує щоразу — створений командою SOC Prime, довіреними видавцями або власноруч.
І якщо робочий процес унікальний для вашої команди, ви не обмежені тим, що є на ринку — ви можете створити свої власні особисті навички з нуля, з вашими власними інструкціями, і використовувати їх так само, як будь-яку навичку ринку.
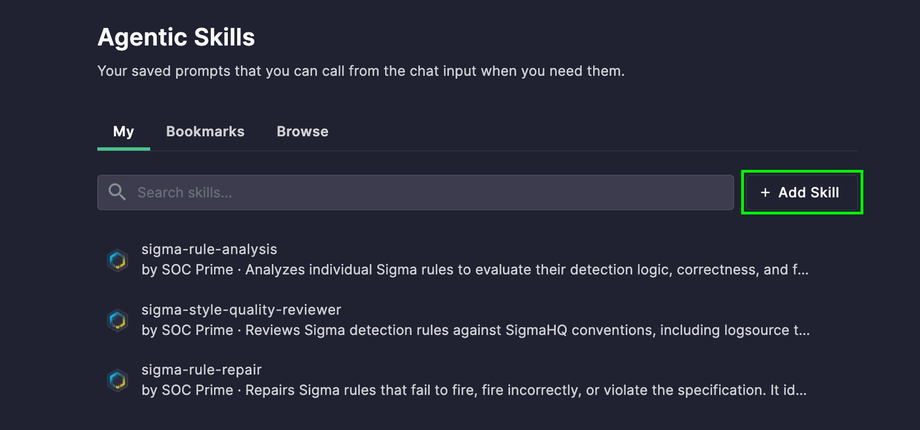
Знайте Точно, Які Навички Ви Використовуєте
Перед встановленням будь-якої навички, її сторінка подробиць дає вам все, що потрібно для її оцінки — ніяких чорних ящиків, ніяких здогадок:
- Оцінка безпеки — поєманий індикатор загальної безпеки навички
- Деталі перевірки — як навичка була оцінена перед додаванням до списку
- Схема операційного потоку — візуальний хід робіт навички та як вона працює
- Випадки використання — реальні приклади, де застосовується навичка
- Передумови — що повинно бути на місці до запуску
- Сумісність — з якими середовищами, агентами та інструментами вона працює
Застосування Навичок на Практиці
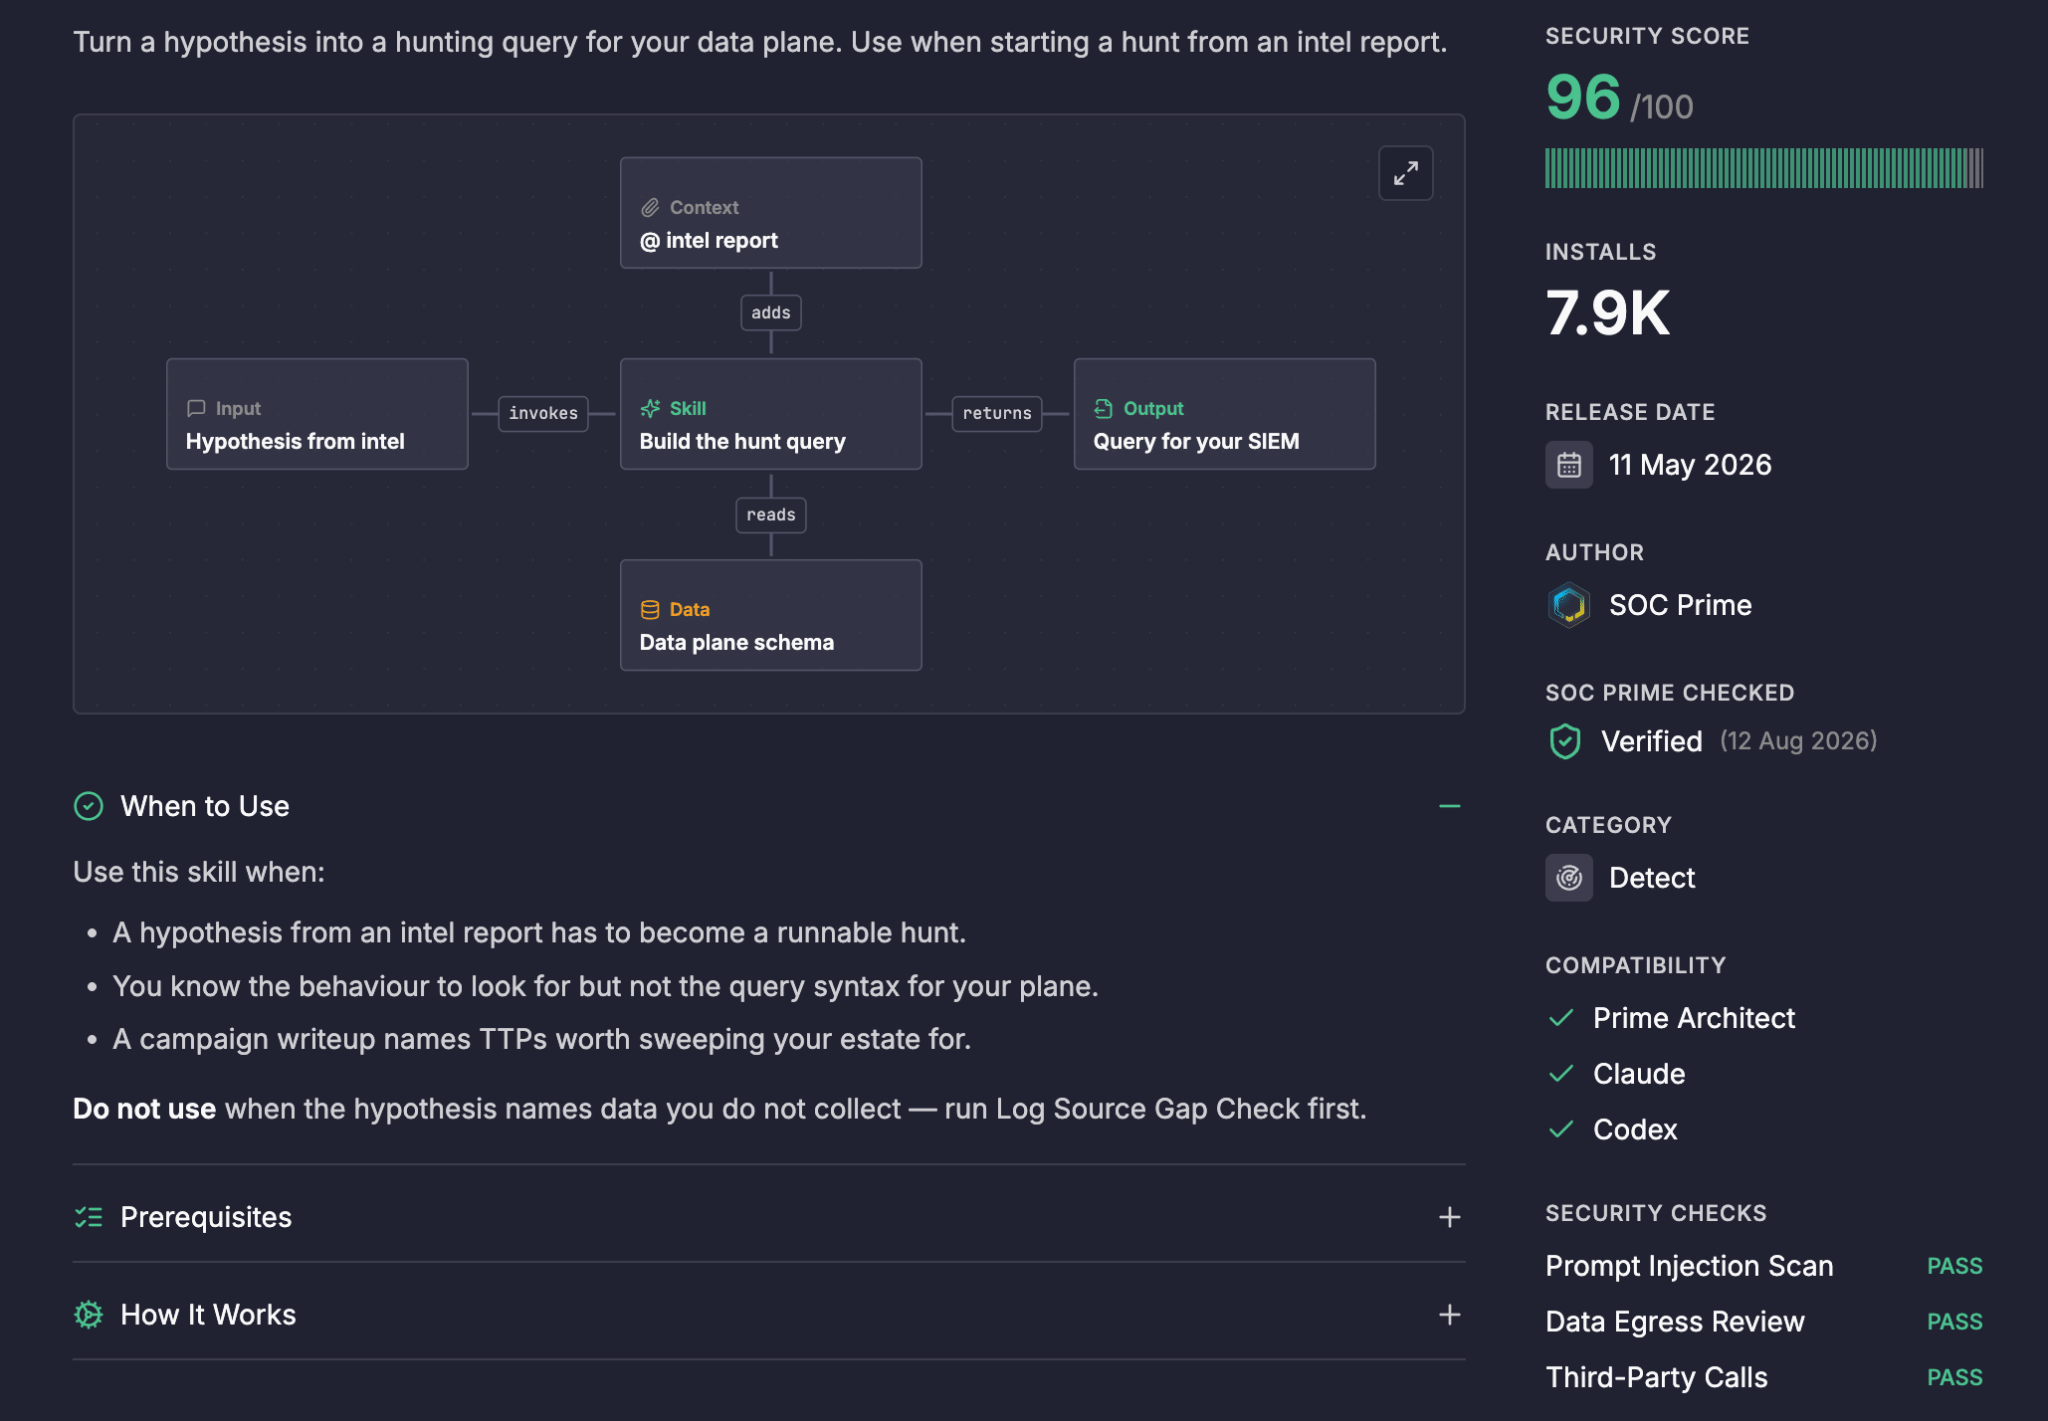
- Відкрий. Перейдіть до Prime Architect > Агентне Дослідження Загроз > Агентні Навички.
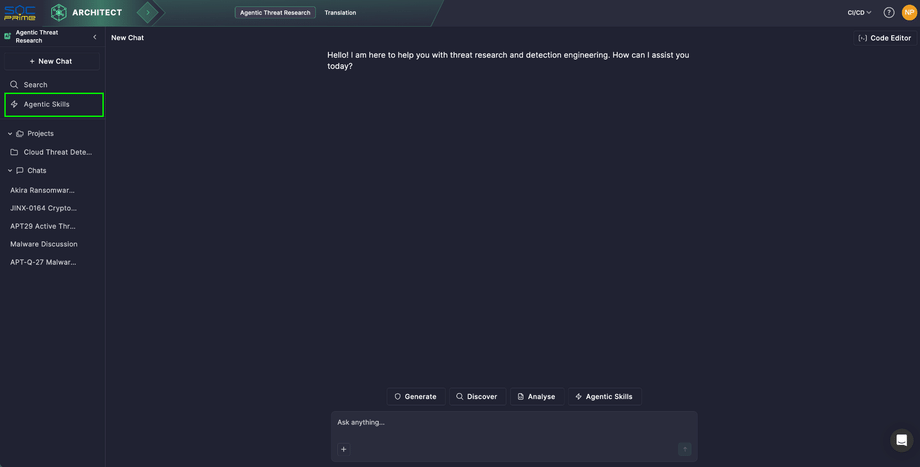
Огляньте бібліотеку за NIST Cybersecurity Framework або перевірте “Для Вас” і “Нові” для рекомендацій та останніх випусків.
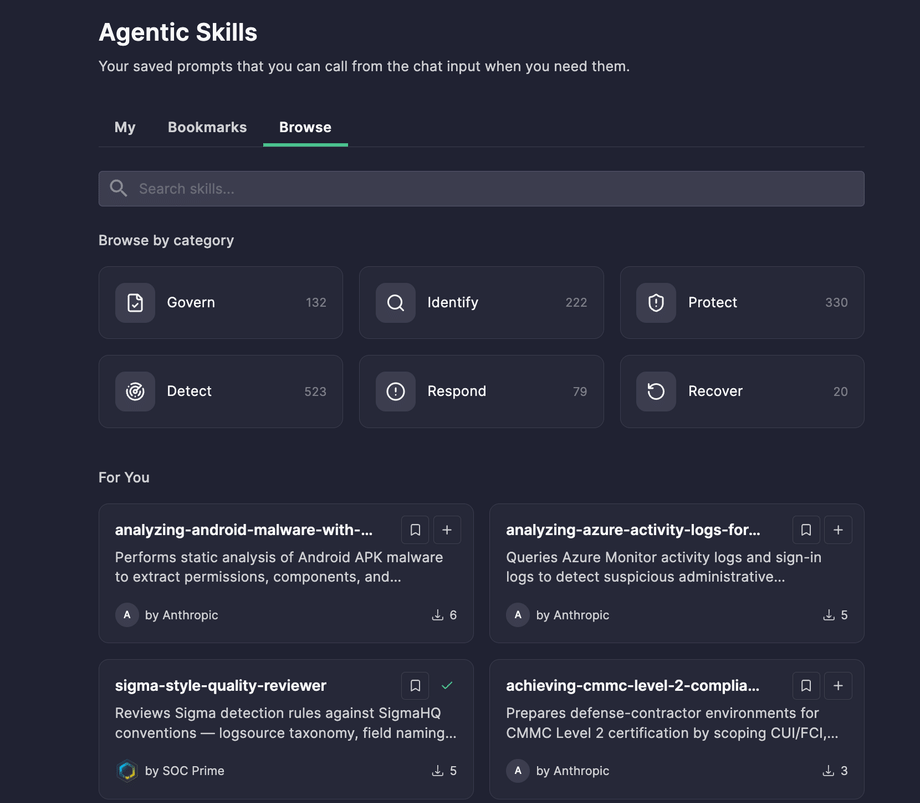
- Оцінюйте. Відкрийте сторінку подробиць навички для перегляду її диграму потоку, коли використовувати, передумови, приклад використання, оцінка безпеки та сумісність.
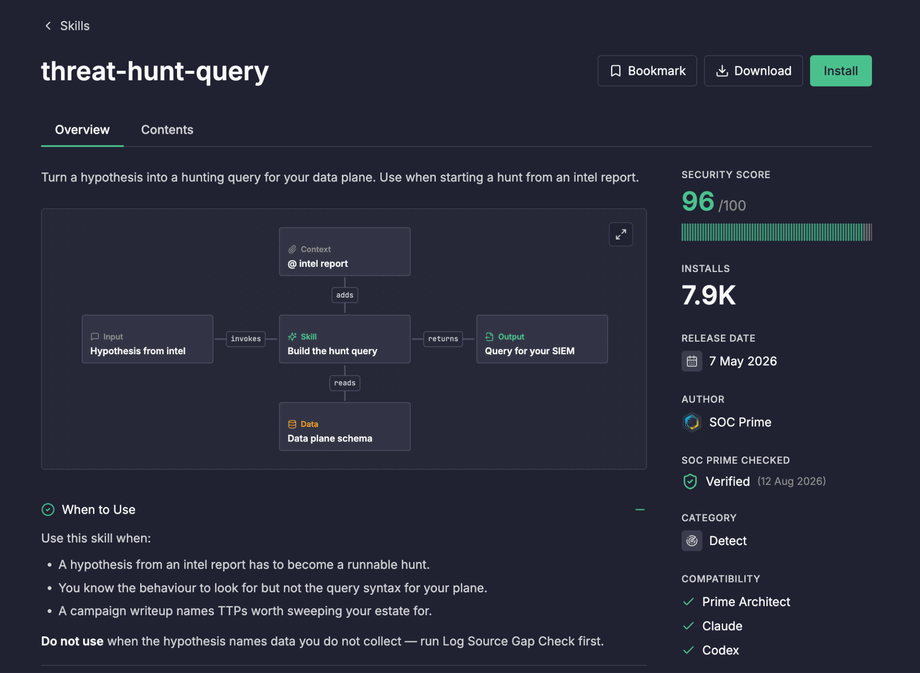
Не готові до використання? Залиште для перегляду пізніше.
- Встановіть. Одним клацанням додайте її до ваших навичок, готових до використання у вашому робочому процесі. Встановлені навички автоматично оновлюються, отже ви завжди запускаєте найновішу, найточнішу версію без ручного обслуговування.
Візьміть із собою. Створіть ZIP пакет, що містить файл SKILL.md навички — корисно для збереження локально або запуску з сумісним зовнішнім агентом чи платформою.
- Використайте. У чаті Prime Architect, додайте встановлену навичку до вашого повідомлення одним з трьох способів:
- Натисніть + значок та виберіть Додати Навички, потім виберіть навичку
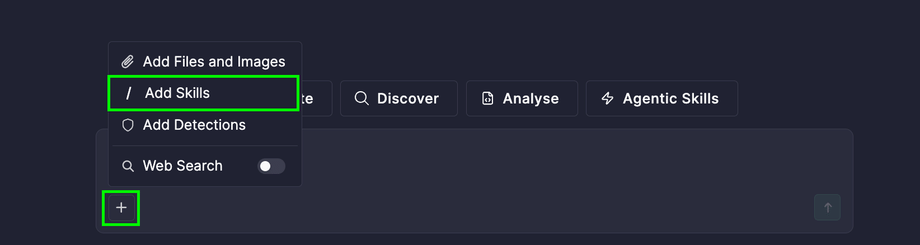
- Введіть / для пошуку за ім’ям навички чи описом і виберіть навичку зі списку
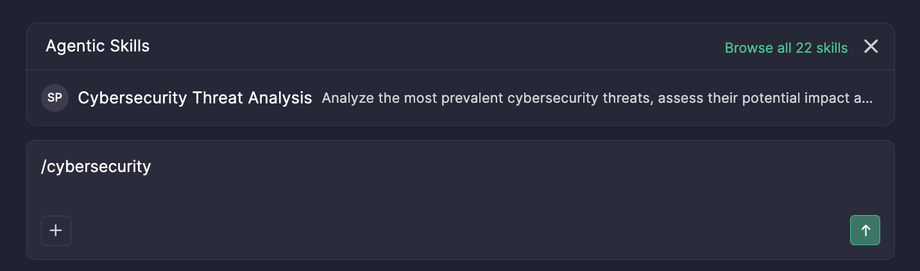
- Натисніть Агентні Навички кнопка над полем чату, потім виберіть навичку
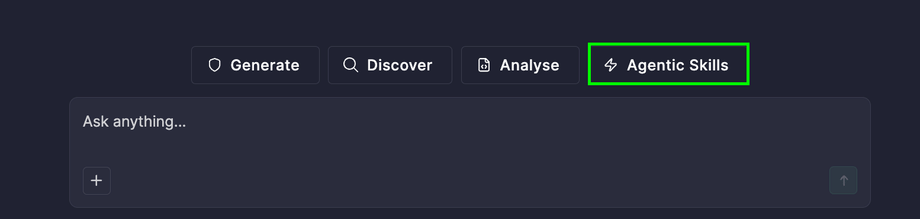
З’єднайте її з вашим власним запитом, файлом або детекцією для контексту, потім відправте — агент дотримується інструкцій навички, щоб створити результат.
Ринок не існує ізольовано — він також пов’язаний безпосередньо з Активні Загрози in Prime Core. Коли ви досліджуєте конкретну загрозу, відповідні агентні навички з’являються автоматично, поряд з розслідуванням. Замість того, щоб залишити ваше дослідження загрози і шукати потрібну навичку, навичка знаходить вас саме в той момент, коли вона вам потрібна — зберігаючи аналіз і дію в одному потоці.
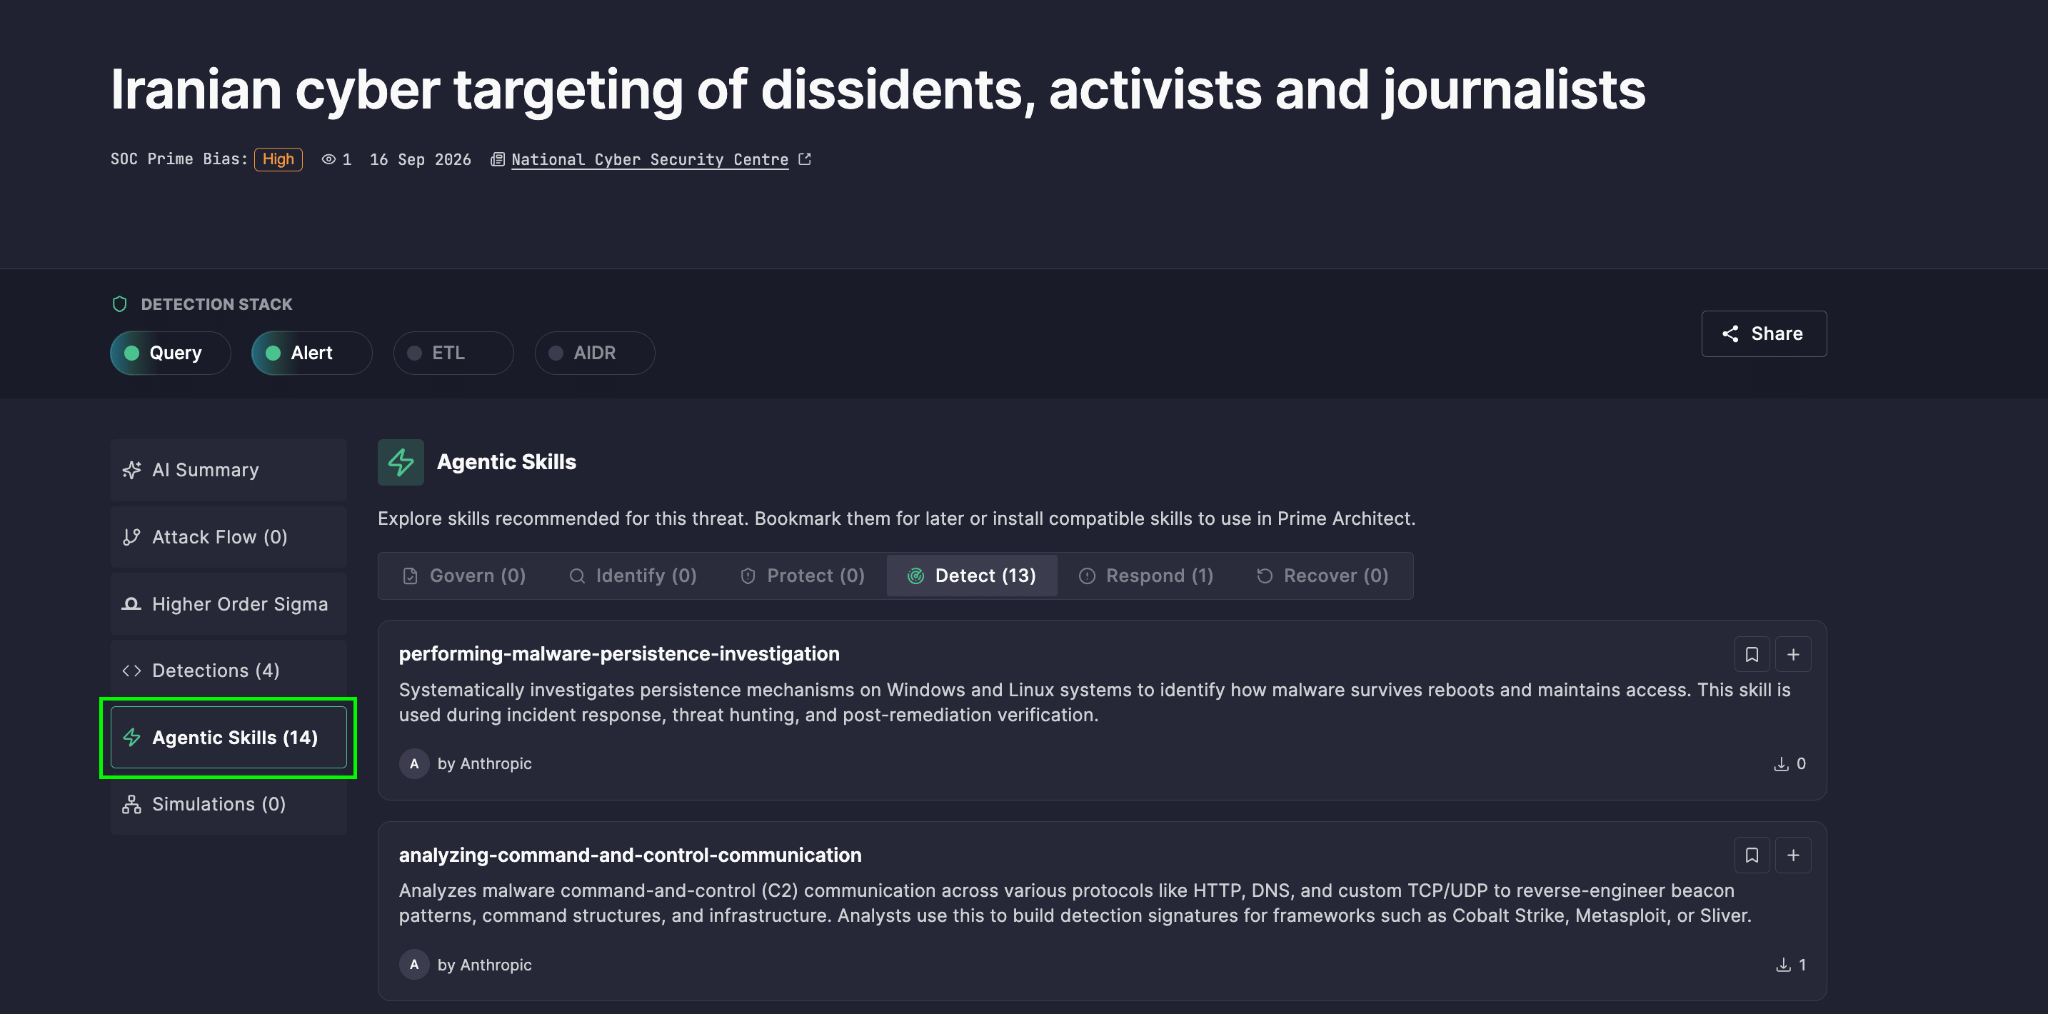
Випробуйте Ринок
Це не має бути ще одним каталогом, накладеним на вже перенасичену платформу безпеки. Заснований для полегшення пошуку корисних навичок, розуміння того, що вони фактично роблять, перш ніж прийняти їх, і інтеграції їх в існуючі робочі процеси із впевненістю, а не здогадками.







