




 Seguir
Durante años, SOC Prime se ha centrado en un problema central: curar reglas de detección de comportamiento que cubran tanto las amenazas que nunca desaparecen como las nuevas que surgen todos los días. A medida que la IA agentiva cambia la forma en que trabajan los equipos de seguridad, vemos la misma oportunidad abrirse en una nueva área — y estamos expandiendo nuestro enfoque de curación para abordarla. Conozca el Mercado de Habilidades Agentivas, disponible dentro de la Investigación de Amenazas Agentiva de Prime Architect.
El Problema: La Capacidad No es el Estándar
La IA agentiva está brindando a los equipos de seguridad más habilidades y agentes para elegir que nunca. Pero en ciberseguridad, la capacidad por sí sola nunca fue el estándar. Antes de que una habilidad gane un lugar en un flujo de trabajo SOC, los equipos necesitan saber qué hace, a qué puede acceder, cómo opera y si se puede confiar en ella. Esa es la brecha que el Mercado de Habilidades Agentivas está diseñado para cerrar — curación, aplicada a un nuevo tipo de activo.
Construido sobre Infraestructura que Ya Confiamos
Esto no es tanto una nueva dirección como el siguiente paso en uno que SOC Prime ya está tomando. La Investigación de Amenazas Agentiva de Prime Architect ya permite a los analistas tomar un informe de amenazas en bruto y, con un clic, convertirlo en inteligencia estructurada, procesable y en detecciones ajustadas al entorno — sin que los datos salgan nunca de la infraestructura de SOC Prime.
Esa capacidad está respaldada por I+D continuo en arquitecturas bare-metal y en la nube, utilizando múltiples modelos de pesos abiertos desplegados en la infraestructura que SOC Prime posee. Poseer esa infraestructura significa control sobre la soberanía de los datos y el rendimiento, y refleja una creencia más amplia: cuando las personas que construyen la IA también son los expertos en seguridad, la seguridad se convierte en un principio de diseño desde el principio, no una característica añadida después. El Mercado de Habilidades Agentivas se construye sobre ese mismo pensamiento.
Qué Hay Dentro del Mercado
El mercado se lanza con más de 1,000 habilidades de código abierto, organizadas en torno a las funciones definidas en el Marco de Ciberseguridad de NIST (CSF) 2.0 — Gobernar, Identificar, Proteger, Detectar, Responder, Recuperar — para que los equipos exploren habilidades en el contexto del trabajo que ya están haciendo, en lugar de comenzar desde cero.
Eso significa habilidades reales, listas para usar para los flujos de trabajo que consumen tiempo del analista:
- Ingeniería de detección — Convierte muestras de registro en bruto, ideas de detección o descripciones del comportamiento del atacante en contenido de detección. Las habilidades pueden guiar al agente a través de analizar campos relevantes y producir lógica de detección adaptada al entorno objetivo.
- Análisis CTI — Procesar informes de amenazas no estructurados y extraer inteligencia útil, incluidos hashes, dominios, direcciones IP, URLs, nombres de malware, técnicas y tecnologías afectadas. Un pipeline de extracción puede definir qué buscar y cómo organizar los resultados.
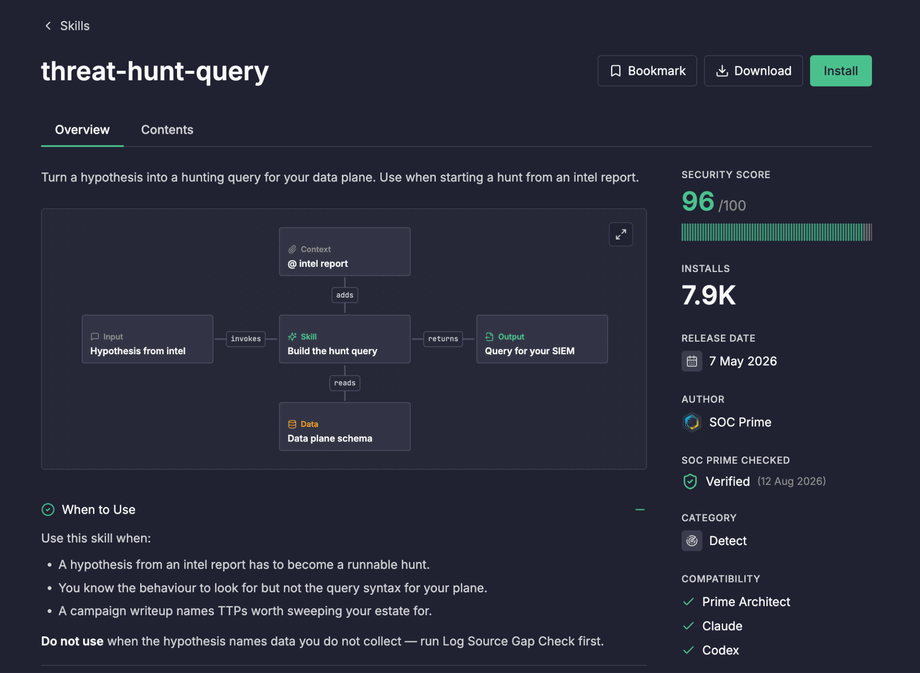
- Caza de amenazas — Convierte una hipótesis de caza en una consulta diseñada para un plano de datos específico y sus fuentes de datos disponibles. Las habilidades proporcionan el flujo de trabajo necesario para pasar de qué investigar a una búsqueda ejecutable.
- Emulación de adversarios — Estructura el comportamiento del atacante para emulación y pruebas. Las habilidades pueden ayudar a identificar técnicas relevantes, traducir el comportamiento del adversario en pasos accionables y apoyar flujos de trabajo basados en mapear técnicas dentro de MITRE ATT&CK y MITRE Attack Flow.
Estos son precisamente el tipo de flujos de trabajo repetibles y que requieren juicio para los cuales Habilidades Agentivas está diseñado. En lugar de un aviso único que puede o no capturar el matiz de la tarea, obtienes un conjunto de instrucciones curado, revisado y versionado que el agente sigue cada vez — construido por el equipo de SOC Prime, por editores de confianza o por ti.
Y si un flujo de trabajo es único para tu equipo, no estás limitado a lo que hay en el mercado — puedes crear tus propias habilidades personales desde cero, con tus propias instrucciones, y utilizarlas exactamente como cualquier habilidad del mercado.
Saber Exactamente Qué Habilidades Estás Usando
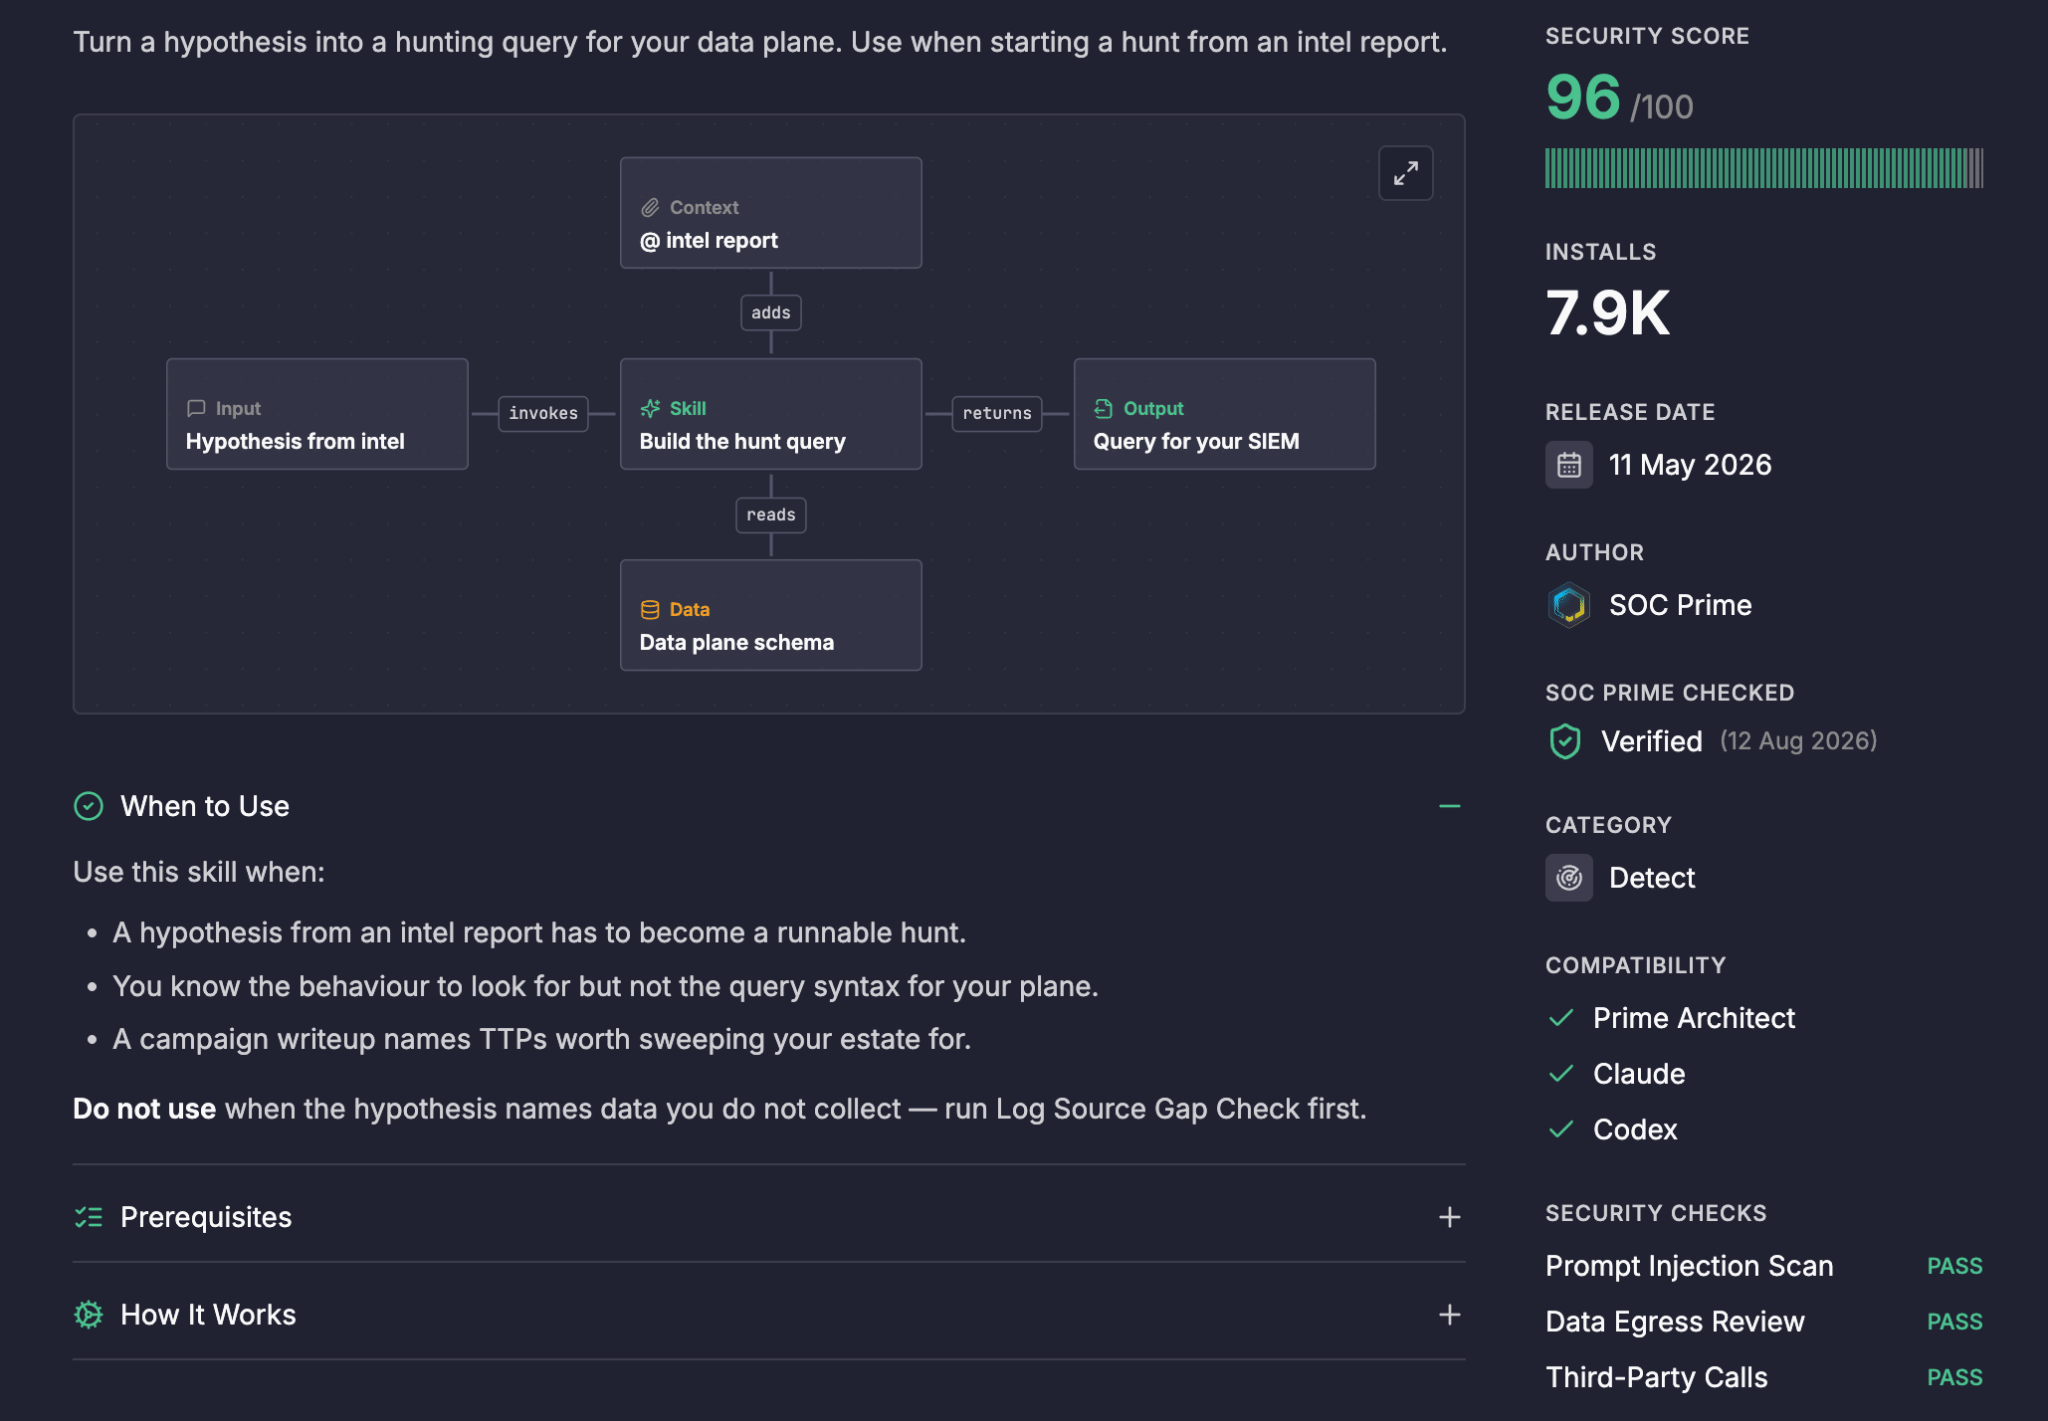
Antes de instalar cualquier habilidad, su página de detalles te brinda todo lo que necesitas para evaluarla — sin caja negra, sin conjeturas:
- Puntuación de seguridad — una indicación a simple vista de la seguridad general de la habilidad
- Detalles de verificación — cómo se evaluó la habilidad antes de ser listada
- Diagrama de flujo de operación — una guía visual de lo que hace la habilidad y cómo funciona
- Casos de uso — ejemplos reales de dónde se aplica la habilidad
- Requisitos previos — qué necesita estar en su lugar antes de ejecutarla
- Compatibilidad — con qué entornos, agentes y herramientas funciona
Poner Habilidades en Práctica
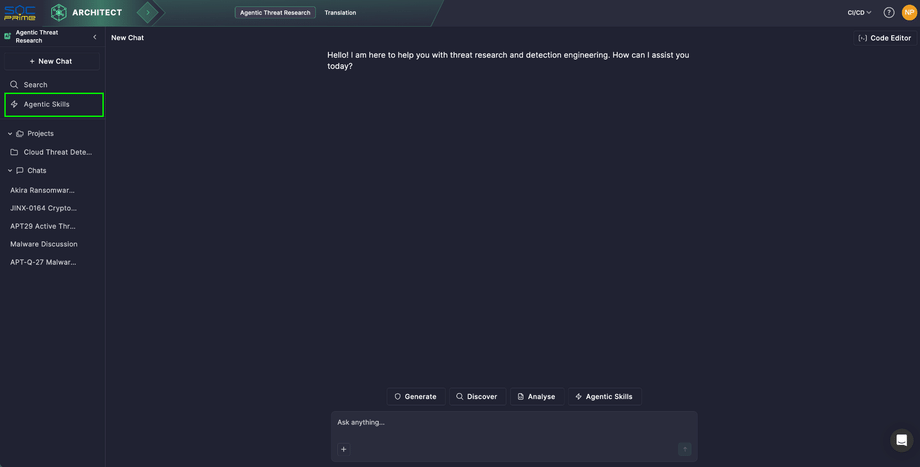
- Descubrir. Ir a Prime Architect > Investigación de Amenazas Agentiva > Habilidades Agentivas.
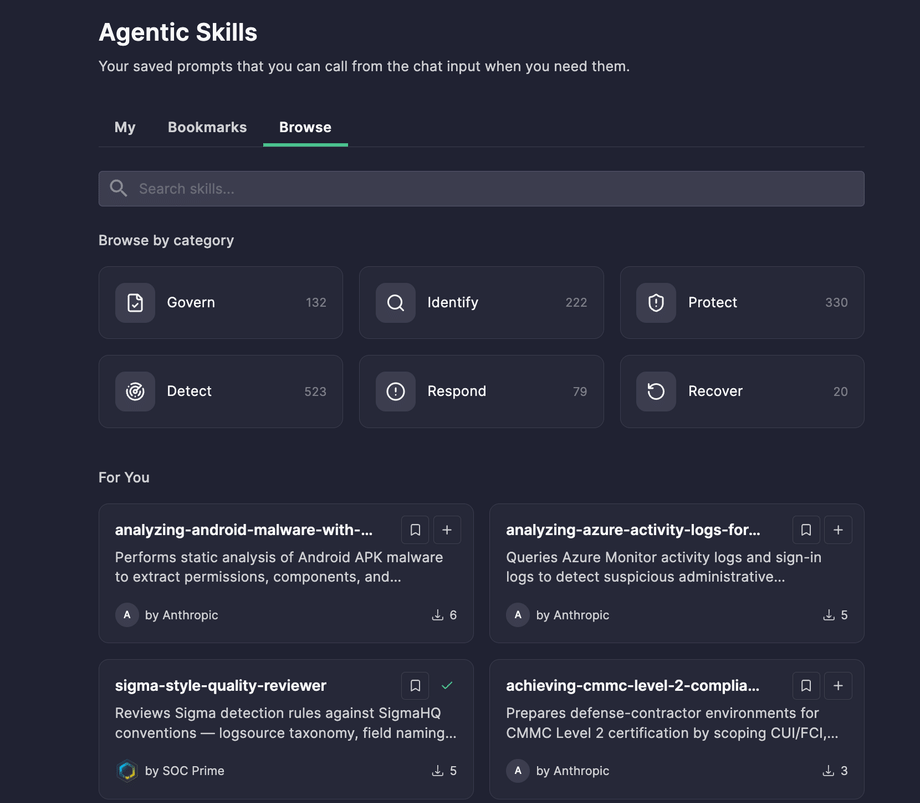
Navega por la biblioteca por el Marco de Ciberseguridad de NIST, o revisa «Para Ti» y «Nuevos» para recomendaciones y lanzamientos recientes.
- Evaluar. Abre la página de detalles de una habilidad para su diagrama de flujo, orientación de cuándo usar, requisitos previos, un ejemplo trabajado, puntuación de seguridad y compatibilidad.
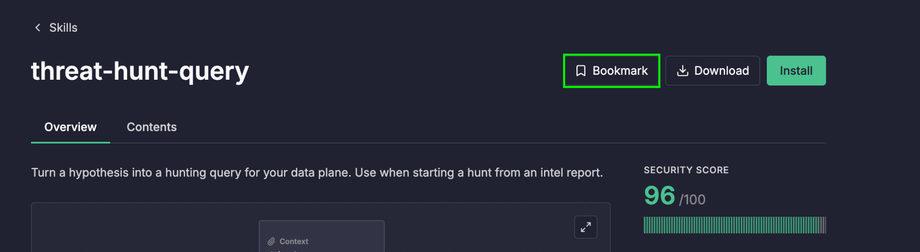
¿No listo para usar? Márquelo para más tarde.
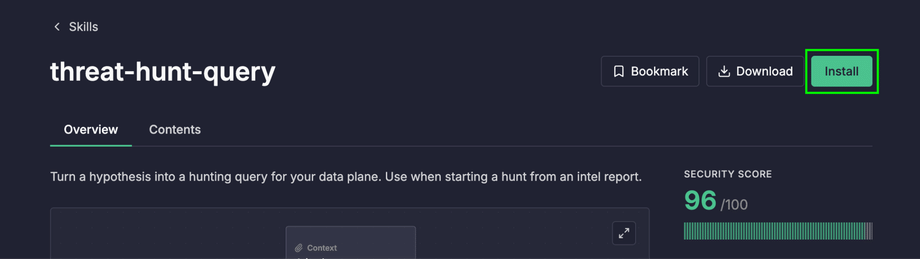
- Instalar. Un clic lo agrega a tus habilidades, listo para usar en tu flujo de trabajo. Las habilidades instaladas se actualizan automáticamente, así que siempre ejecutas la versión más reciente y precisa sin mantenimiento manual.
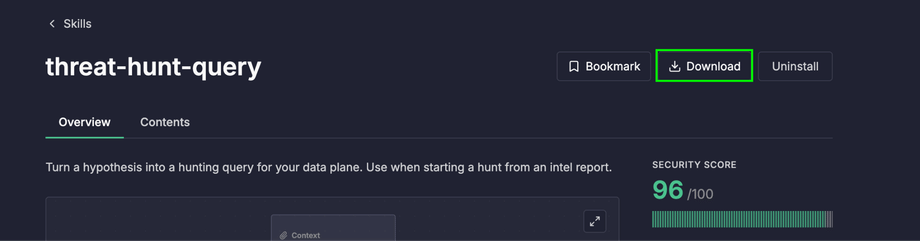
Llévalo contigo. Genera un paquete ZIP que contiene el archivo SKILL.md de la habilidad — útil para almacenarlo localmente o ejecutarlo con un agente o plataforma externa compatible.
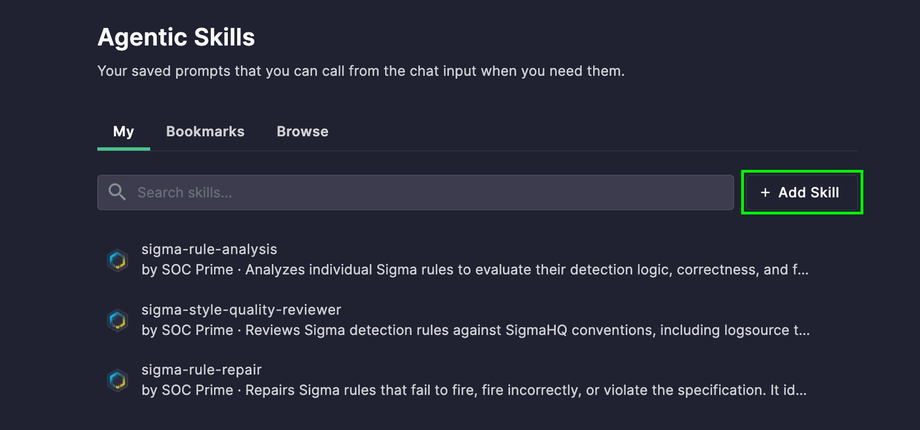
- Úsalo. En el chat de Prime Architect, agrega la habilidad instalada a tu mensaje de tres maneras:
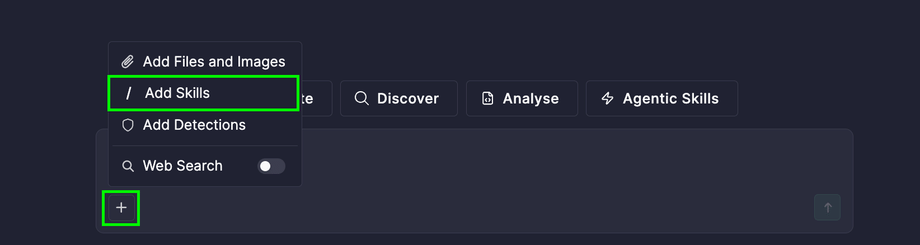
- Haz clic en el + icono y selecciona Agregar Habilidades, luego elige una habilidad
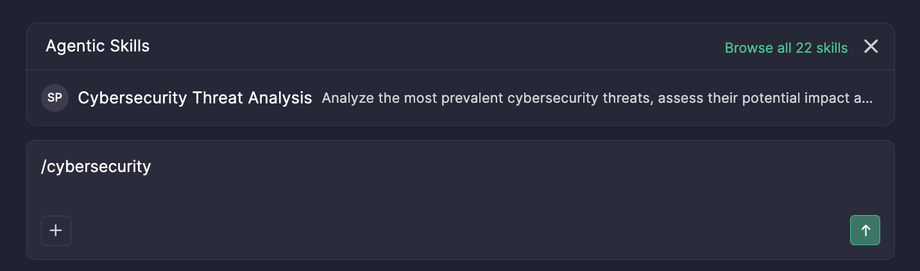
- Escribe / para buscar por nombre o descripción de la habilidad y selecciona la habilidad de la lista
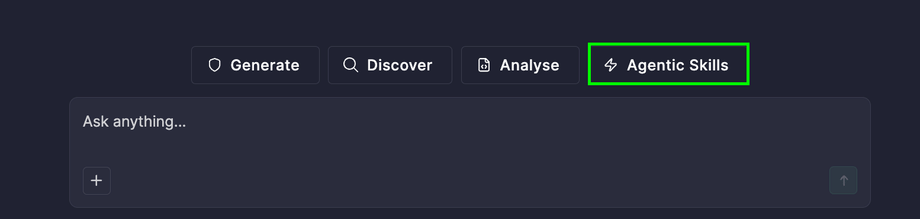
- Haz clic en el Habilidades Agentivas botón sobre la entrada del chat, luego elige una habilidad
Combínalo con tu propio aviso, un archivo o una detección para el contexto, luego envíalo — el agente sigue las instrucciones de la habilidad para producir el resultado.
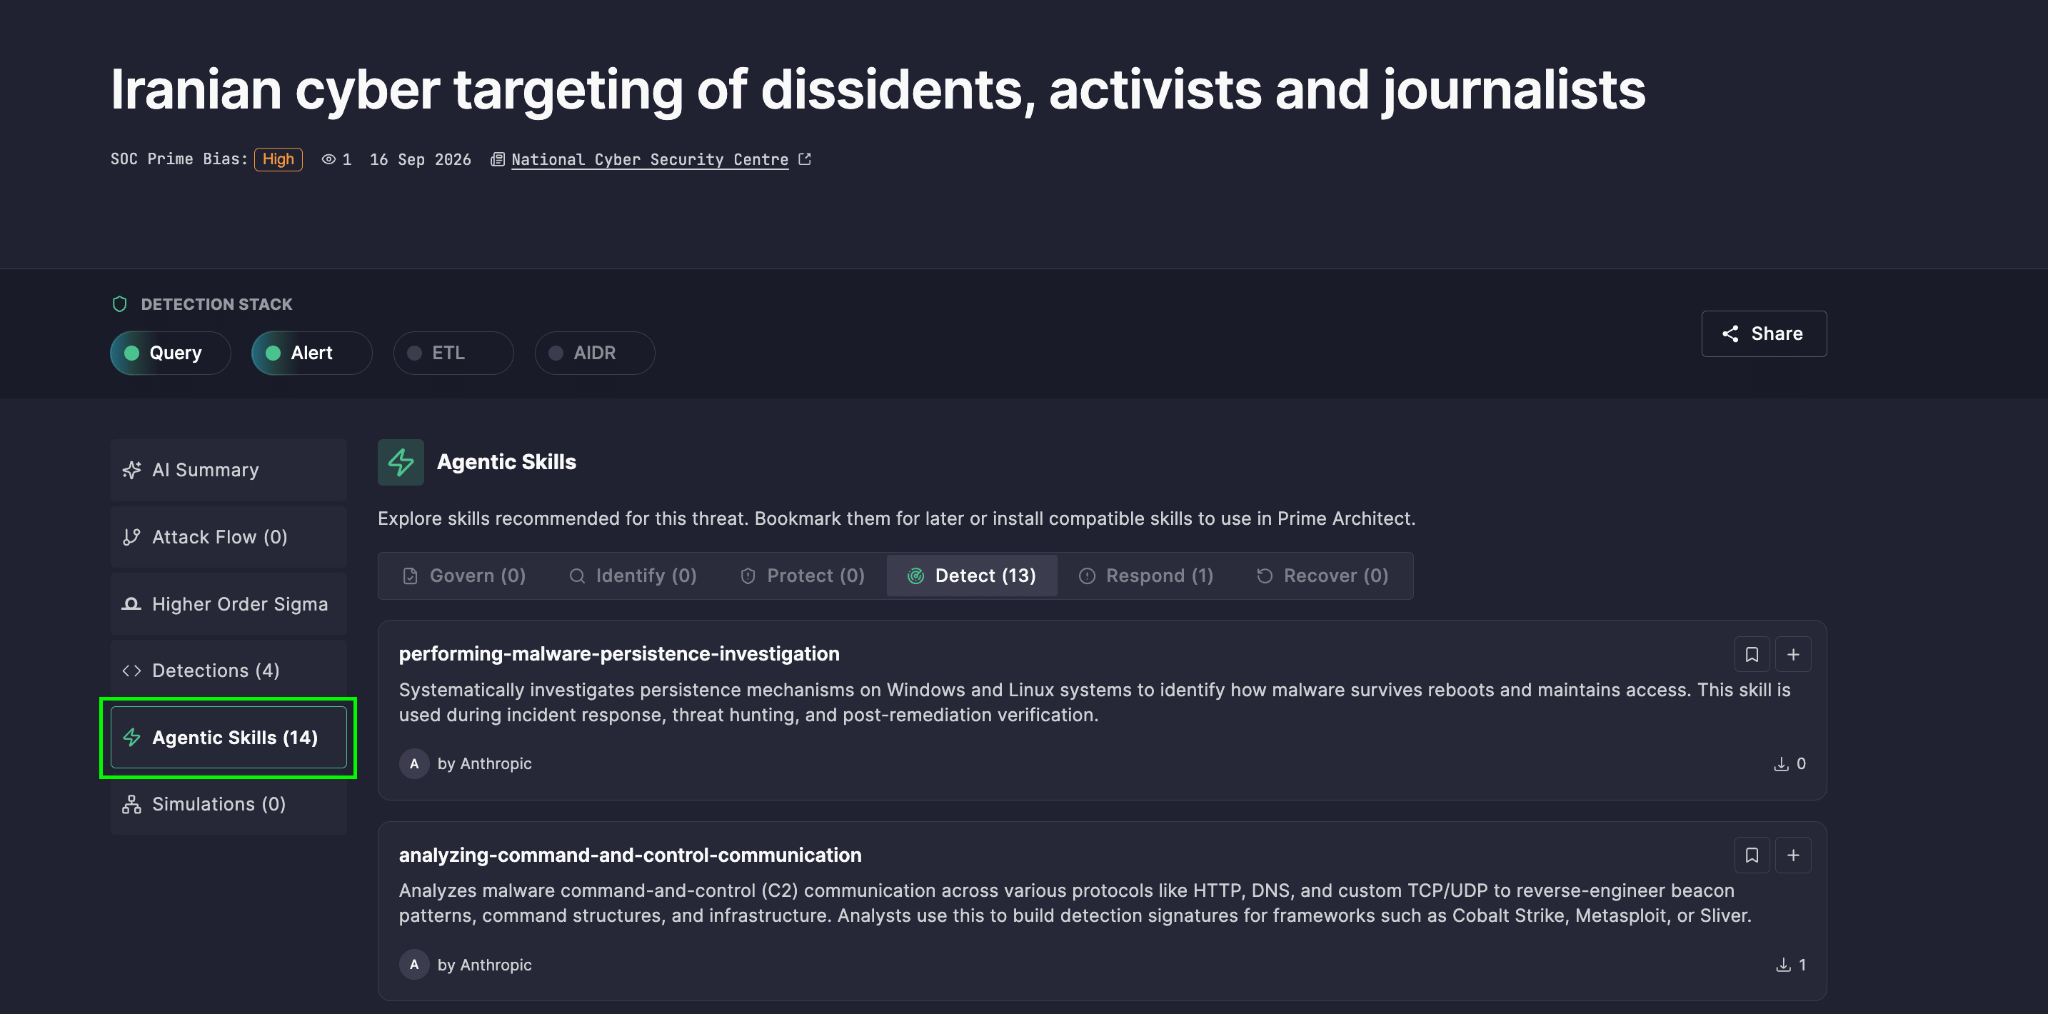
El mercado no está aislado — también está conectado directamente a Amenazas Activas in Prime Core. Cuando estás explorando una amenaza específica, las habilidades agentivas relevantes aparecen automáticamente, junto a la investigación. En lugar de dejar tu investigación de amenazas para buscar la habilidad correcta, la habilidad te encuentra en el momento que la necesitas — manteniendo el análisis y la acción en el mismo flujo.
Experimenta el Mercado
Esto no está destinado a ser otro catálogo añadido a un stack de seguridad ya abarrotado. Está construido para facilitar encontrar habilidades útiles, entender lo que realmente hacen antes de adoptarlas, e integrarlas en los flujos de trabajo existentes con verdadera confianza en lugar de conjeturas.







