
2020年10月下旬、サイバーセキュリティの世界で、Oracle WebLogicサーバーを対象とした悪意のある活動が発見されました。この活動は、CVE-2020-14882として知られるOracle WebLogicサーバーコンソールコンポーネントのRCEの弱点の繰り返しの悪用という形を取りました。このCVEは、CVSSスケールで9.8のスコアを獲得し、重要であると評価されました。
CVE-2020-14882の概要
SANS ISCとRapid7 Labsは、この重要なRCEの脆弱性を通じてOracle WebLogicサーバーを危険にさらす敵対者の行動を追跡した最初のサイバーセキュリティコミュニティでした。この脆弱性がOracleによるパッチリリース直後に積極的に悪用された事実は、緊張を高めました。危険なHTTPリクエストを実行することで、脅威アクターはホストを完全に制御することができます。認証されていないリモートのサイバー犯罪者は、Oracle WebLogicサーバーのこの弱点を単一のGET HTTPリクエストを使用して悪用できます。
こちらはオープンソースの 概念実証 がGitHubで公開されています。
CVE-2020-14882のプロアクティブなエクスプロイト検出および軽減技術
エクスプロイトの試みへの対応として、OracleはすぐにCVE-2020-14882のためのパッチをリリースしました。次のサーバーバージョンは、この深刻な脆弱性に最も脆弱であることが判明しました:
- 12.1.3.0.0
- 12.2.1.3.0
- 12.2.1.4.0
- 14.1.1.0.0
Oracle WebLogicサーバーを利用している組織には、攻撃者のCVE-2020-14882を利用した試みに対する防御能力を強化するためにリリースされたパッチを適用することを強くお勧めします。短期間でパッチを適用できない企業は、一連の軽減技術に頼ることができます。これらの技術はパッチ適用の代わりにはなりませんが、特に以下の方法で脅威を軽減できます:
- 管理ポータルへのアクセスをブロックする
- サーバーを危険にさらすHTTPリクエストのネットワークトラフィックを継続的に監視する
- アプリケーションによって実行される不審な活動を確認する、例えば cmd.exe or /bin/sh
Spyce検索エンジンによると、パッチリリース後もなお、3,000を超えるOracle WebLogicサーバーがCVE-2020-14882に対して脆弱です。これにより、CISOsおよびそのチームメンバーは、CVE-2020-14882エクスプロイトに対して積極的に防御するために、組織のセキュリティツールと互換性のある関連SOCコンテンツを入手することを促されています。
CVE-2020-14882でタグ付けされたSOCコンテンツ
SOC Prime Threat Detection Marketplace は、81,000以上のSOCコンテンツアイテムを提供しており、特定のCVE、APTグループが使用するTTPs、および複数のMITRE ATT&CK®パラメータでタグ付けされた企業固有の脅威プロファイルに合わせて調整されています。SOC Primeチームのコンテンツ開発者とThreat Bountyコンテンツの寄稿者は、クロスプラットフォームの検出と応答アルゴリズム、パーサー、構成、YARAルール、機械学習モデル、ダッシュボードを備えて、グローバルSOCコンテンツライブラリを絶え間なく強化しています。新しくリリースされたルールは Emir Erdogan によって作成され、CVE-2020-14882の実行前検出を可能にします。このSOCコンテンツは、Threat Detection Marketplaceから直接ダウンロードできます:
- プラットフォームにログインしてください。 「CVE-2020-14882」と入力してください。
- 検索 フィールドに、そして コンテンツ ページが更新され、検索条件に合った結果が表示されます。 検出コンテンツを含むコンテンツアイテムをクリックします。 ルールをセキュリティソリューションに適用可能な形式に変換するプラットフォームを選択します。
- 単一のクリックでSIEM、EDR、またはNTDRインスタンスにコンテンツを手動でデプロイします。
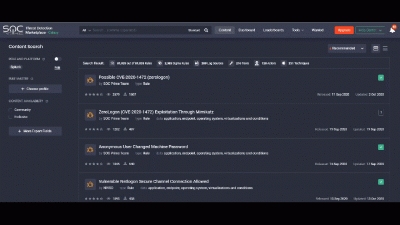
- 現在、CVE-2020-14882に対応するこのSOCコンテンツは、ほとんどのSIEMおよびEDRソリューションで利用可能です。これには、オープンシグネチャのSigmaフォーマット、Elastic Stack、Azure Sentinel、Sumo Logic、Chronicle Securityなどのクラウドベースのセキュリティツールが含まれます。
- Manually deploy content to your SIEM, EDR, or NTDR instance with a single click.
Corelight、CrowdStrike、Microsoft Defender ATP、Sysmon向けの翻訳が近日公開予定です。
セキュリティツールと互換性のある最新のSOCコンテンツをお探しですか?
Threat Detection Marketplaceにサインアップしてください 完全に無料です! — コーディングを楽しみ、自分自身のキュレーションしたコンテンツを作りたい方は、 Threat Bountyプログラムに参加 して、Threat Detection Marketplaceのコンテンツライブラリの強化を手伝ってください。 and help us enrich the Threat Detection Marketplace content library.